
Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Instrucciones para eliminar el virus RogueRobin
¿Qué es RogueRobin?
RogueRobin es un troyano muy peligroso desarrollado y propagado por un grupo de hackers llamados DarkHydrus. En casi todos los casos, este troyano se distribuye usando campañas de correo spam que incluyen un adjunto malicioso (normalmente, documentos de Microsoft Excel). Tras introducirse en el sistema con éxito, RogueRobin se conecta a un servidor remoto, descarga un archivo de texto y ejecuta una serie de comandos incluidos en este archivo.
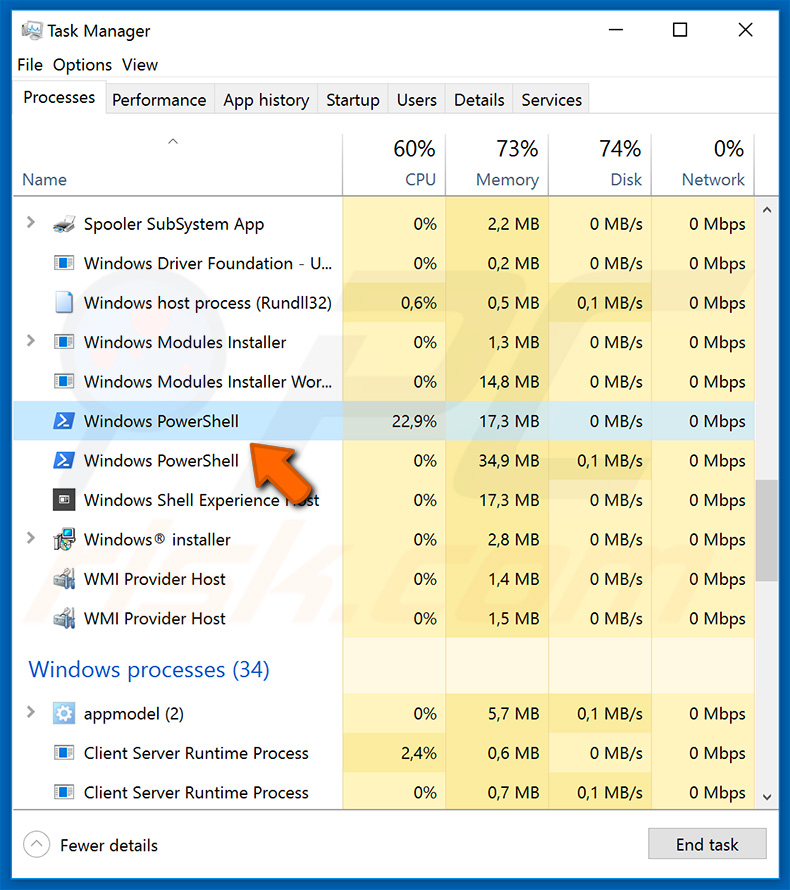
Lo primero que hace RogueRobin tras infiltrarse en el sistema es comprobar lo que se está ejecutando en el sistema. Está diseñado para recabar información sobre el sistema: cantidad de memoria, CPU y otros datos similares de hardware. Asimismo, verifica si el entorno está protegido en un sandbox, es decir, si el sistema operativo está ejecutándose en una máquina virtual. Ese tipo de comprobación es bastante común entre los troyanos de alto riesgo; si se detecta una máquina virtual, los virus suelen desactivarse ellos mismos. Posteriormente, como se mencionó anteriormente, se conecta a un servidor remoto de control. Hay dos versiones conocidas de este software malicioso: una está programada en lenguaje C# y la otra simplemente usa comandos en PowerShell. Aun asi, ambas tienen básicamente el mismo modus operandi. Hay que destacar que los desarrolladores de RogueRobin empezaron usando un servicio de Google Drive en vez de un servidor remoto para la comunicación del malware. Cada vez es más popular en estos días usar indebidamente servicios legítimos con fines maliciosos. Justo después de conectarse, RogueRobin descarga un archivo de texto repleto de comandos escritos por los desarrolladores (ciberdelincuentes). Luego ejecuta una aplicación legítima de Windows ("regsvr32.exe") para ejecutar esos comandos. Uno de ellos hace que RogueRobin se inicie siempre al arrancar Windows. Asimismo, RogueRobin comprueba sin cesar si el archivo de texto descargado ha sido modificado en el servidor y, en tal caso, descarga una nueva versión y vuelve a ejecutar los comandos. Todo esto se llama actuar por la puerta de atrás. Los ciberdelincuentes obtienen acceso remoto al sistema y pueden realizar varias tareas dentro. Esta forma de actuar por la puerta trasera se suele usar para inyectar varios programas maliciosos en el sistema. Con otras palabras, los ciberdelincuentes dan probablemente órdenes a RogueRobin para que descargue e instale otros virus en el sistema. Existe una amplia gama de software malicioso que se distribuye usando troyanos. Casi siempre, sin embargo, los delincuentes propagan herramientas para robar datos, hacer minería de criptomonedas y ransomware. El software que sustrae datos está diseñado para registrar información variada almacenada en el sistema. Tales virus suele recabar usuarios y contraseñas guardadas, información de tarjetas de crédito y otros datos sensibles. Sin embargo, una parte está diseñada para cargar archivos almacenados en el equipo en un servidor remoto también. Los criptomineros están desarrollados para hacer un mal uso de los recursos del sistema para minar criptomonedas sin el consentimiento del usuario. La existencia de tal software malicioso acaba con una ralentización significativa del sistema porque normalmente consume hasta el 100 % de la CPU/CGU del sistema y todos los beneficios generados (criptomonedas) van a los bolsillos de los ciberdelincuentes. El último, pero no el menos importante, es el ransomware. Este tipo de software malicioso está diseñado para cifrar datos almacenados y hacer peticiones de rescate. Los ciberdelincuentes chantajean a sus víctimas pidiendo que paguen cientos o incluso miles de dólares a cambio de devolverles los datos. Sin embargo, hay que destacar que esas personas no son de fiar; casi todas estafan simplemente a sus víctimas y no descifran los datos aunque se haya realizado el pago (el rescate). Por desgracia, casi todos esos virus son indescifrables, por lo que la única solución es restaurar el sistema desde una copia de respaldo. Ahora bien, la instalación de otro software malicioso no es el único contra de tener RogueRobin en el sistema. Los ciberdelincuentes pueden ejecutar también comandos que realizan tareas en el sistema (p. ej. cambiar ciertos ajustes, ejecutar procesos, etc.). Por tanto, tener instalado RogueRobin puede dar lugar a varios problemas, como por ejemplo, robo de la identidad, pérdida económica o de datos, ralentización del sistema, pérdida de la configuración del sistema, etc. Si cree que su sistema ha sido infectado, debería analizar de inmediato el sistema con una solución antivirus y antiespía fiable y eliminar todas las amenazas detectadas.
| Nombre | el vius RogueRobin |
| Tipo de amenaza | Troyano, virus que roba contraseñas, software malicioso de banca, software espía |
| Síntomas | Los troyanos han sido diseñados para introducirse silenciosamente en el equipo de las víctimas y permanecer con sigilo, de ahí que no se den cuenta de síntomas concretos en un equipo infectado. |
| Formas de distribución | Correos electrónicos infectados, anuncios maliciosos en internet, ingeniería social, software pirata. |
| Daño | Robo de información bancaria, contraseñas, suplantación de la identidad, el equipo de la víctima se añade a una red de bots. |
| Eliminación |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Hay muchos virus que se distribuyen usando campañas de spam. Sin embargo, no todos ellos son tan sofisticados como RogueRobin. Esos virus suelen perseguir solo un único objetivo: recabar información, encriptar archivos, minar criptomonedas, etc. Solo un pequeño porcentaje está diseñado para hacer varias tareas, como por ejemplo, distribuir otro software malicioso. La lista de virus distribuidos a través de campañas de correo basura incluye: Hancitor, Adwind, TrickBot y GandCrab 5.1. Como se ha indicado anteriormente, los desarrolladores de esos virus son diferentes y la forma de actuar podría variar también. Sin embargo, todos tienen algo en común: representan una grave amenaza para la privacidad y seguridad del equipo. Por este motivo, es imprescindible eliminarlos.
¿Cómo se introdujo RogueRobin en mi equipo?
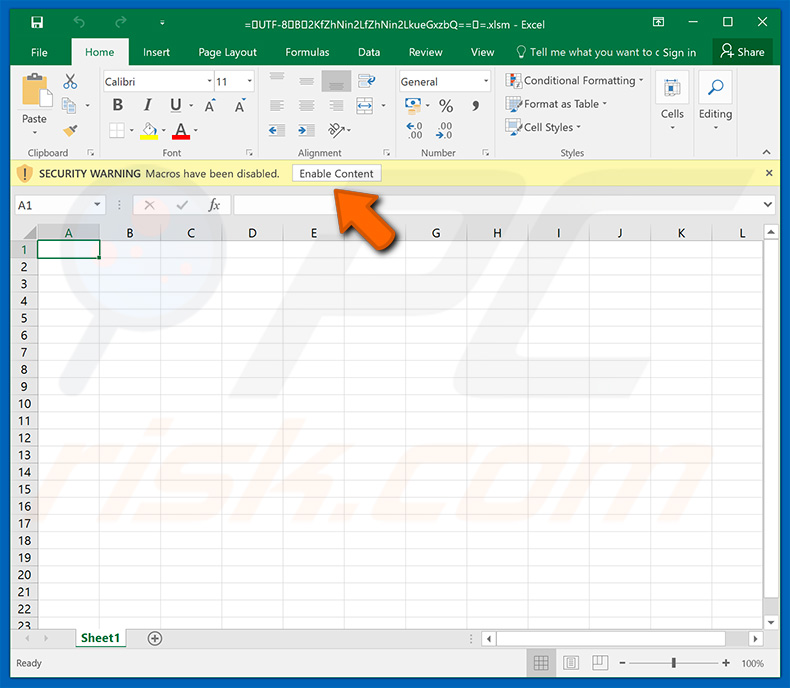
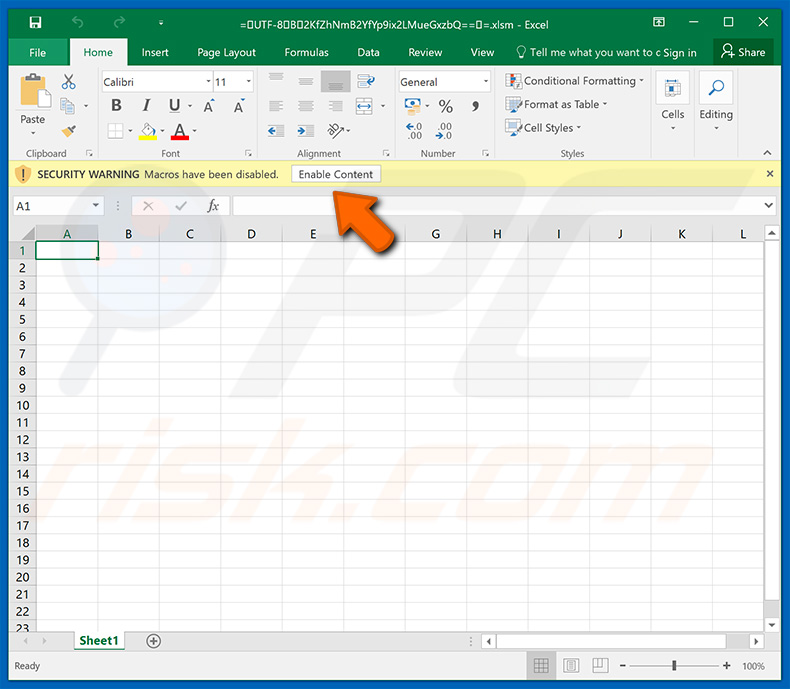
Como se indicaba anteriormente, RogueRobin se distribuye usando campañas de correo basura por e-mail. Los delincuentes envían correos a cientos de miles de usuarios. Esos correos contienen mensajes engañosos que instan a que se abra un archivo adjunto (casi siempre, documentos de Microsoft Office). Una vez que esos adjuntos se abren, piden al usuario habilitar comandos macro. Ahora bien, siempre que un archivo contiene comandos macro, el software MS Officle (Word, Excel u otro) muestra un mensaje de advertencia. Esto se llama modo "Vista protegida"; MS Office evita que los adjuntos ejecuten automáticamente comandos sin el permiso del usuario. Sin embargo, es frecuente que esos adjuntos tengan texto, imagen o algún contenido similar que insta al usuario a activar las macros; de lo contrario, el contenido no se podrá mostrar correctamente. No obstante, este caso fue diferente; los documentos analizados de MS Excel que distribuye RogueRobin estaban en blanco y la única advertencia que recibe el usuario está en el software. De una forma u otra, habilitar las macros lleva a que se infecte el equipo con software malicioso.
¿Cómo se puede evitar que se instalen programas maliciosos?
En primer lugar, es necesario saber que los dos motivos principales por las que se infecta el equipo son un conocimiento insuficiente y un comportamiento imprudente. La clave para la seguridad es la precaución. Por tanto, para evitar esta situación, los usuarios deben proceder con mucha cautela al navegar por internet y al descargar, instalar o actualizar software. Piénseselo dos veces antes de abrir adjuntos en correos. Si ha recibido el e-mail de una cuenta de correo sospechosa o desconocida y el archivo/enlace parece totalmente irrelevante, no lo abra. Recomendamos descargar el software solo de fuentes oficiales a través de enlaces directos de descarga. Los asistentes de descarga e instalación (así como los actualizadores de software) suelen usarse para propagar software malicioso en vez de o aparte de las apps prometidas. Por tanto, usar estas herramientas no es recomendable. Le recomendamos encarecidamente usar versiones de 2010 o más actuales de Microsoft Office, ya que esas incluyen el modo de vista protegida mencionado anteriormente que evita que los adjuntos maliciosos ejecuten macros de forma automática. Es imprescindible usar una solución fiable antivirus o antiespía; este software probablemente detecta y elimina software malicioso antes de que lleve a cabo una acción. Si cree que su equipo está infectado, le recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para eliminar el malware de forma automática.
Adjuntos maliciosos que distribuyen RogueRobin:
¿Cómo eliminar el malware manualmente?
La mayoría de las infecciones por troyanos se pueden eliminar ejecutando un análisis completo del sistema con Combo Cleaner. El procedimiento manual completo que se describe a continuación está pensado para los casos en los que la eliminación automática ha fallado, en los que desea comprobar que el análisis lo ha detectado todo o en los que la amenaza tiene varios puntos de persistencia.
Desconéctese de la red
Desconecte el cable Ethernet y desactive el Wi-Fi. Si utiliza un portátil, la tecla del modo avión es la forma más rápida.
Muchos troyanos exfiltran datos (contraseñas guardadas en el navegador, sesiones bancarias, capturas de pantalla) y aceptan órdenes remotas. Cortar la red detiene ambas cosas de inmediato. Manténgala desconectada hasta la fase 4.
Arranque en modo seguro con funciones de red
El modo seguro carga un conjunto mínimo de controladores e impide que la mayoría del malware se ejecute automáticamente. La opción «con funciones de red» le permite descargar herramientas; vuelva a activar el Wi-Fi solo después de haber arrancado en este modo.
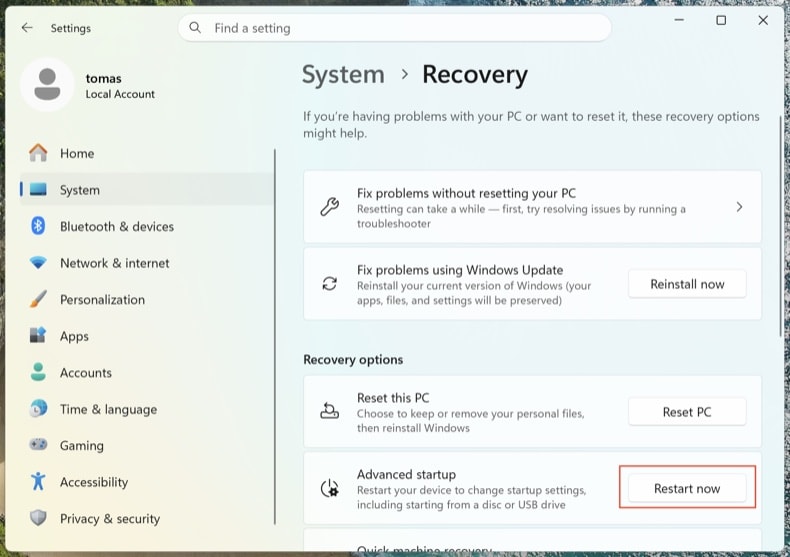
Abra . Haga clic en Reiniciar ahora junto a Inicio avanzado.
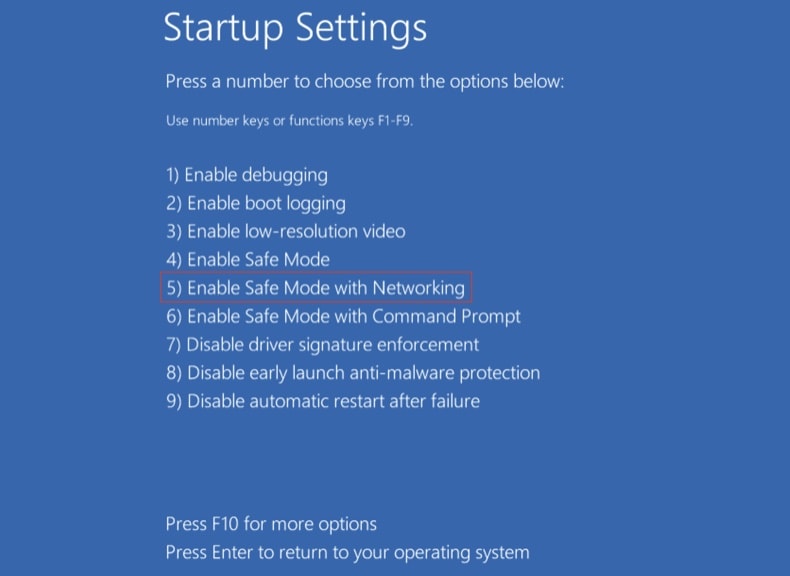
El equipo se reiniciará en el menú «Elegir una opción». Haga clic en . Tras el segundo reinicio, pulse 5 o F5.
Haga clic en el logotipo de Windows, mantenga pulsada la tecla Mayús, haga clic en el icono de inicio/apagado y elija Reiniciar. En la pantalla Elegir una opción, haga clic en . Pulse F5.
Windows 8
Vaya a la pantalla Inicio, escriba avanzado y seleccione Configuración → Opciones de inicio avanzado → Reiniciar ahora → Solucionar problemas → Opciones avanzadas → Configuración de inicio → Reiniciar → F5.
Nota: Windows 8 dejó de recibir soporte en enero de 2023; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Windows 7
Haga clic en Inicio → Apagar → Reiniciar → Aceptar. Mientras arranca el sistema, pulse F8 repetidamente hasta que aparezca el menú Opciones de arranque avanzadas y, a continuación, elija Modo seguro con funciones de red.
Nota: Windows 7 dejó de recibir soporte en enero de 2020; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Inspeccione los procesos en ejecución con Process Explorer
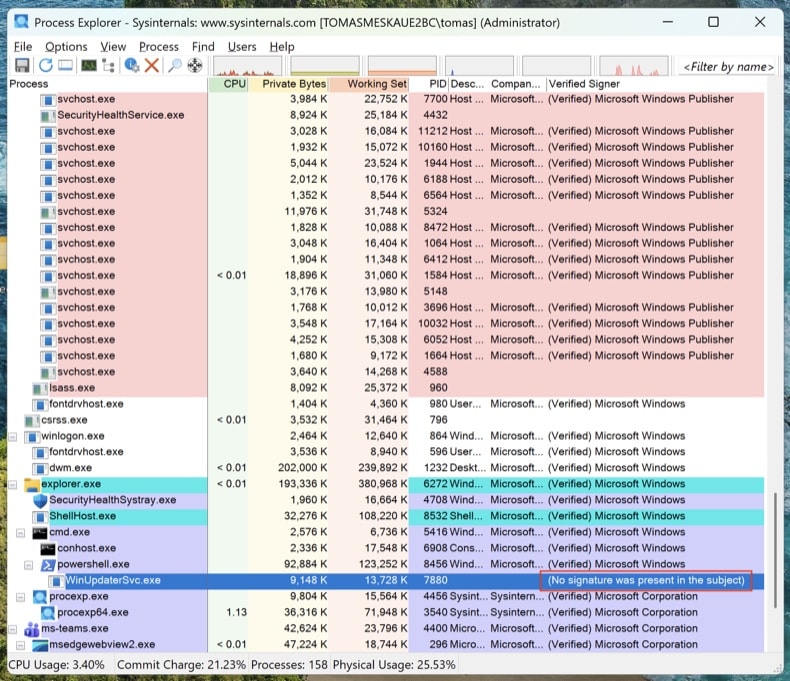
Descargue Process Explorer de Microsoft Sysinternals. Ejecútelo como administrador. Haga clic en y en .
Ordene por «Verified Signer». Cualquier proceso sin firma que se ejecute desde %AppData%, %LocalAppData%, %Temp% o %ProgramData% es sospechoso. Haga clic con el botón derecho → Properties para ver la ruta completa de la imagen. Haga clic con el botón derecho → «Search Online» para buscar información sobre los nombres de proceso desconocidos.
El Administrador de tareas oculta las rutas completas de los archivos, no muestra las firmas digitales y agrupa los procesos de una forma que facilita que el malware pase desapercibido. Process Explorer es la misma herramienta que utilizan los ingenieros de Microsoft.
Localice todos los puntos de persistencia con Autoruns
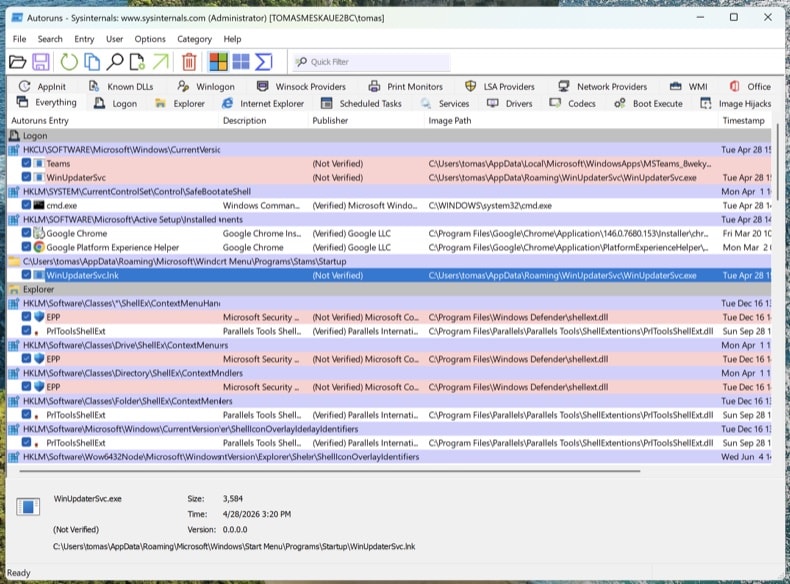
Descargue Autoruns. Haga clic con el botón derecho en Autoruns.exe y elija Ejecutar como administrador: sin permisos elevados, Autoruns no puede inspeccionar los subárboles protegidos del registro.
En el menú, active y y, a continuación, haga clic en Refresh.
Los troyanos modernos no se limitan al inicio. Recorra estas pestañas y busque entradas sin firma o desconocidas:
- Logon - las clásicas claves Run/RunOnce
- Scheduled Tasks - un escondite frecuente, sobre todo las tareas con acciones de PowerShell, MSHTA o rundll32
- Services - servicios sin firma en carpetas ajenas a Microsoft
- WMI - las suscripciones a eventos son un mecanismo de persistencia sigiloso (MITRE T1546.003)
- Image Hijacks - abuso del valor «Debugger» de Image File Execution Options
- AppInit - DLL que se cargan en todos los procesos con interfaz gráfica
- Browser plug-ins - complementos sin firma en todos los navegadores instalados
Haga clic con el botón derecho en cualquier entrada sospechosa → «Jump to Image» para ver el archivo real. Clic con el botón derecho → «Search Online» abre VirusTotal con el hash del archivo. No elimine nada todavía: limítese a anotar las rutas de archivo y los nombres de las entradas. Los eliminaremos después de los análisis.
Compruebe el archivo hosts y la configuración de DNS
Los troyanos suelen redirigir dominios de bancos, de antivirus y de actualizaciones a servidores controlados por el atacante modificando el archivo hosts o la configuración de DNS.
Archivo hosts: Abra el Bloc de notas como administrador y abra C:\Windows\System32\drivers\etc\hosts. Las entradas legítimas están comentadas con #. Cualquier asignación de IP a dominio sin comentar es sospechosa, especialmente las redirecciones de microsoft.com, windowsupdate o su banco.
Configuración de DNS: Abra el Símbolo del sistema como administrador y ejecute ipconfig /all. Confirme que sus servidores DNS apuntan a su proveedor de internet, a su router o a un resolvedor público conocido (Cloudflare 1.1.1.1, Google 8.8.8.8). A continuación, abra y verifique que ni la configuración de DNS ni la de DNS sobre HTTPS (DoH) han sido secuestradas.
Un equipo limpio con el DNS secuestrado sigue siendo un equipo comprometido. Creerá que está en chase.com y estará en el clon del atacante.
Ningún antivirus lo detecta todo por sí solo. El orden siguiente es intencionado: primero el análisis sin conexión (detecta rootkits antes de que Windows se cargue por completo), después los escáneres bajo demanda en el sistema en ejecución y, por último, la limpieza manual de lo que se les haya escapado.
Ejecute Microsoft Defender Offline
Reinicie en el modo normal de Windows. Abra . Seleccione Antivirus de Microsoft Defender (examen sin conexión) y haga clic en Examinar ahora. El equipo se reiniciará en un entorno reducido y realizará el análisis antes de que se cargue el sistema operativo completo.
Los rootkits y bootkits se ocultan de cualquier escáner que se ejecute en la misma sesión de Windows ya infectada. Un análisis sin conexión previo al arranque examina el disco antes de que el malware pueda ocultarse.
Con certificación VB100. Incluye antitroyanos, análisis del registro y de la persistencia, y antispyware en una sola pasada. Dispone de una prueba gratuita de 7 días.
Descargar Combo CleanerEjecute un análisis completo del sistema con Combo Cleaner
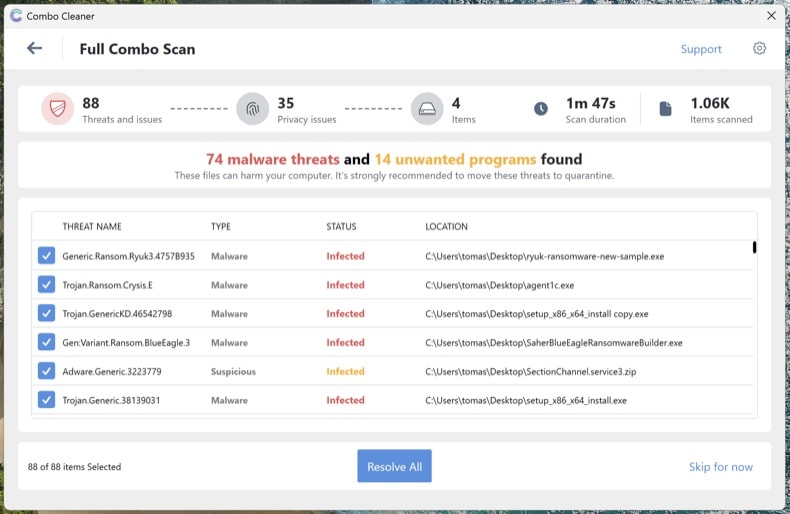
Instale Combo Cleaner y ejecute un análisis completo del sistema (no el análisis rápido). Deje que finalice por completo, revise las amenazas detectadas y aplique las acciones recomendadas. Combo Cleaner pondrá en cuarentena los troyanos conocidos y su persistencia en el registro.
Ejecute Microsoft Safety Scanner como análisis de segunda opinión
Descargue Microsoft Safety Scanner (MSERT.exe), la herramienta gratuita bajo demanda de Microsoft. El ejecutable caduca cada 10 días, lo que significa que cada descarga incluye las firmas más recientes. Ejecute un análisis completo después de Combo Cleaner para detectar lo que un solo motor podría pasar por alto.
Cada motor de análisis detecta amenazas distintas. Ejecutar un análisis adicional de Microsoft después de Combo Cleaner es, con diferencia, el paso de verificación menos aprovechado en la eliminación de malware.
Elimine manualmente lo que siga apareciendo en Autoruns
Vuelva a abrir Autoruns. Todo lo que marcó en el paso 4 y siga presente no ha sido detectado por los análisis automáticos. Para cada entrada sospechosa restante: haga clic con el botón derecho → Delete en Autoruns (esto elimina el registro de persistencia) y, a continuación, vaya a la ruta del archivo y elimine el archivo real. Vacíe la Papelera de reciclaje.
Algunos archivos de malware reaparecen tras eliminarlos porque otro componente del sistema los vuelve a crear. Si elimina un archivo y vuelve a aparecer en pocos minutos, queda un punto de persistencia que Autoruns no ha mostrado, normalmente un servicio o una tarea programada que se ejecuta con la cuenta SYSTEM. Vuelva a ejecutar los análisis de los pasos 6-8 o proceda a una instalación limpia (consulte el final de la guía).
Restablezca los navegadores y borre los permisos de notificación
Los troyanos y el adware secuestran con frecuencia los navegadores: cambian el motor de búsqueda predeterminado, instalan extensiones fraudulentas o se conceden permisos de notificación para seguir mostrando ventanas emergentes fraudulentas incluso después de que el malware haya desaparecido.
- Chrome: visite
chrome://settings/resety haga clic en «Restaurar los valores predeterminados originales de la configuración». Después, visitechrome://settings/content/notificationsy elimine los sitios desconocidos. - Edge: visite
edge://settings/reset. Después, compruebeedge://settings/content/notifications. - Firefox: abra
about:supporty haga clic en Restablecer Firefox (en Firefox, este botón figura en el apartado «Dar un repaso a Firefox»). Después, compruebe Ajustes → Privacidad & Seguridad → Permisos → Notificaciones.
Revise las extensiones instaladas en cada navegador y elimine todo lo que no reconozca, sobre todo las extensiones que no haya instalado usted mismo.
Vuelva a activar Defender y la protección contra alteraciones, y actualícelo todo
Muchos troyanos desactivan el software de seguridad. Abra y confirme que Protección en tiempo real, Protección basada en la nube y Protección contra alteraciones están activadas. La protección contra alteraciones impide que el malware desactive Defender de forma silenciosa.
A continuación, ejecute Windows Update () y actualice sus navegadores y aplicaciones. El vector de infección que permitió la entrada del troyano suele estar relacionado con software desactualizado.
Cambie las contraseñas desde un dispositivo limpio
Si el troyano era un infostealer (Lumma, RedLine, Vidar y otros similares son extremadamente comunes), dé por hecho que todas las contraseñas guardadas en su navegador están comprometidas. Cámbielas desde otro dispositivo que sepa que está limpio; su teléfono sirve si no está infectado.
Orden recomendado:
- Correo electrónico principal en primer lugar: es el centro de recuperación de todo lo demás
- Cuentas bancarias y financieras
- Contraseña maestra del gestor de contraseñas (si utiliza uno)
- Redes sociales, compras y el resto de cuentas
Siempre que sea posible, active la autenticación multifactor resistente al phishing (llaves de acceso / llaves de seguridad físicas FIDO2 / aplicaciones de autenticación): los atacantes sofisticados pueden eludir la MFA basada en SMS.
Verifique la limpieza y supervise el equipo durante 7 días
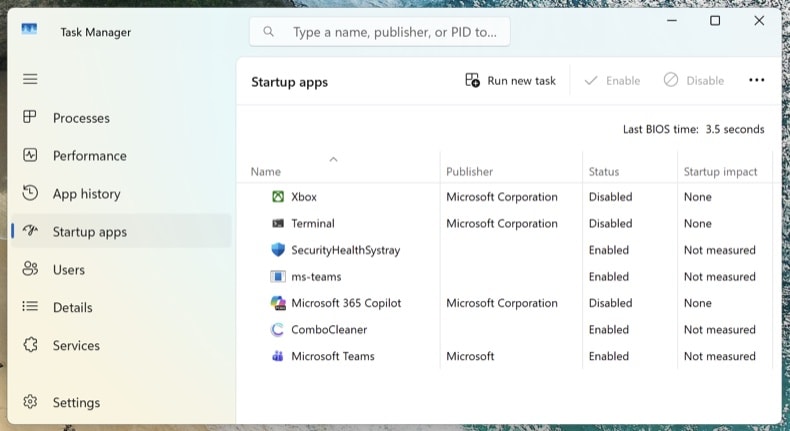
Vuelva a conectarse a la red y ejecute un último análisis completo con Combo Cleaner. Abra el Administrador de tareas (Ctrl + Mayús + Esc) y vaya a la pestaña Aplicaciones de arranque: confirme que no ha reaparecido nada sospechoso.
Durante los próximos 7 días, vigile si reaparecen los síntomas: uso de CPU inesperadamente elevado, procesos desconocidos que vuelven a aparecer, redirecciones del navegador o ventanas emergentes. Si algo vuelve a aparecer, se le ha pasado un punto de persistencia y deberá repetir el procedimiento, o puede que el equipo esté comprometido a un nivel más profundo y requiera una instalación limpia.
Cuándo es mejor hacer una instalación limpia de Windows
La eliminación manual no siempre es la respuesta correcta. Reinstalar Windows desde cero es la única forma de tener una certeza del 100 % cuando:
- El malware reaparece tras cada intento de eliminación
- Se ha detectado un bootkit o un rootkit UEFI (este tipo de amenaza se sitúa por debajo del sistema operativo y sobrevive a una reinstalación normal de Windows)
- Se ha confirmado que un troyano de robo de credenciales se ejecutó con privilegios de administrador (Lumma, RedLine, Vidar): es probable que el sistema contenga varias cargas útiles desconocidas
- El equipo se utiliza para banca online, correo electrónico de empresa o cualquier uso en el que no sea aceptable la menor duda
Una instalación limpia es un proceso de 30-60 minutos: reinstale Windows 11 mediante . Primero haga una copia de seguridad de sus documentos en un almacenamiento externo, analice la copia con Combo Cleaner antes de restaurarla y reinstale las aplicaciones desde cero; nunca las restaure desde una copia de seguridad del sistema infectado.
Importante: La eliminación manual requiere conocimientos informáticos avanzados. Si no está seguro de saber distinguir los archivos del sistema de los archivos maliciosos, ejecute un análisis automático con Combo Cleaner y Windows Defender y no vaya más allá: esa vía detecta la gran mayoría de los troyanos dirigidos a usuarios domésticos sin el riesgo de dañar Windows al eliminar el archivo equivocado.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión