Podemos ganar comisiones por los productos que recomendamos. Más información.
Secuestro del proceso de pago de Shopify: cómo revisar su tienda en 10 minutos

Secuestro del proceso de pago de Shopify: cómo revisar su tienda en 10 minutos
En octubre de 2026, los atacantes secuestraron varias aplicaciones populares de Shopify y las utilizaron para enviar a los compradores que hacían clic en Checkout a páginas de pago falsas. La página falsa recopilaba los datos de la tarjeta y luego redirigía al comprador a la página de pago real de la tienda, de modo que el pedido se completaba y nadie se daba cuenta.
Esta guía explica lo que ocurrió en el secuestro del checkout de Shopify y le guía paso a paso por una comprobación que cualquier propietario de tienda puede realizar en unos 10 minutos. También explica qué hacer si detecta una redirección y qué aplicaciones de Shopify pueden ayudarle.
Índice:
- Introducción
- Qué ocurrió en el secuestro del checkout de Shopify
- Cómo funcionaba el checkout falso
- Paso 1: Pruebe su checkout en una ventana privada (3 minutos)
- Paso 2: Revise sus aplicaciones instaladas (2 minutos)
- Paso 3: Compruebe qué incrustaciones de aplicaciones están activadas (1 minuto)
- Paso 4: Revise los campos de código personalizado (1 minuto)
- Paso 5: Busque en el código de su tema (1 minuto)
- Paso 6: Refuerce las contraseñas y los accesos (1 minuto)
- Paso 7: Analice su tienda desde el exterior (1 minuto)
- Aplicaciones de seguridad para Shopify que pueden ayudar
- Supervisión de su tienda con PCrisk Trust Badge
- Conclusión
- Preguntas frecuentes
Qué ocurrió en el secuestro del checkout de Shopify
El 10 de octubre de 2026, el desarrollador Roman Zipp hizo clic en Checkout en una tienda de Shopify y fue redirigido a una página de pago en un dominio desconocido. Rastreó el origen hasta la aplicación Hulk Product Options y documentó el ataque. En cuestión de días, otros dos desarrolladores de aplicaciones confirmaron incidentes similares.
| Aplicación | Desarrollador | Incidente confirmado |
| Hulk Product Options | HulkApps | Desde el 10 de octubre |
| Selleasy (Upsell & Cross Sell) | Logbase | 13 de octubre, de 07:47 a 15:00 UTC (aviso) |
| Swym Wishlist Plus | Swym | 14 de octubre, y de nuevo más adelante esa misma semana; la aplicación está en pausa (preguntas frecuentes) |
Algunos comerciantes han mencionado otras aplicaciones en comentarios públicos, pero sus desarrolladores no han confirmado ninguna relación, por lo que no las incluimos aquí.
¿Fue hackeado Shopify? No hay pruebas públicas de ello. El ataque se ejecutaba en las páginas de la tienda y redirigía a los compradores antes de que se cargara el checkout de Shopify. Shopify eliminó el código de todas las tiendas afectadas y, como declaró un portavoz a iTnews, Shopify actúa cuando una aplicación no cumple sus estándares.
Qué está cambiando Shopify. El 20 de octubre, Shopify pidió a todos los desarrolladores de aplicaciones que completaran esa misma semana una lista de medidas de seguridad, como activar la autenticación en dos pasos en todas sus cuentas y pasar a tokens de acceso de corta duración. También indicó que restringirá lo que las aplicaciones pueden hacer en las tiendas, exigirá que las claves de las aplicaciones funcionen únicamente desde los servidores del propio desarrollador y endurecerá los requisitos de seguridad de la App Store.
Cómo funcionaba el checkout falso
Cada aplicación añade un script a la tienda mediante una incrustación de aplicación. El script en sí estaba limpio, pero cargaba la configuración de la aplicación desde el servidor del desarrollador, y los atacantes habían introducido JavaScript adicional en esa configuración. Ese código esperaba a que se hiciera clic en Checkout, abría una página de pago falsa en un dominio terminado en .top y, después de que el comprador introdujera los datos de su tarjeta, lo enviaba al checkout real.
Tres factores dificultaban su detección:
- Solo se activaba una vez por sesión del navegador, de modo que una segunda prueba podía parecer limpia.
- Los archivos del tema normalmente no cambiaban, porque el código procedía del servidor del desarrollador de la aplicación.
- Los pedidos parecían normales, porque el comprador seguía pagando en el checkout real.
Entre los dominios denunciados se encuentran biliing[.]top, checkout-confirm[.]top, order-confirm[.]top, account-confirm[.]top, billing-confirm[.]top, checkout-guard[.]top y checkout-secure[.]top. No los visite.
Paso 1: Pruebe su checkout en una ventana privada (3 minutos)
Esta es la comprobación más importante, porque es la única que muestra lo que ve un comprador. No necesita pagar nada.
1. Abra una nueva ventana privada. Cierre las ventanas privadas que tenga abiertas y abra una nueva (Incógnito en Chrome, Ventana privada en Safari o Navegación privada en Firefox).
2. Añada un producto y pulse el botón de Checkout habitual. Utilice el botón de Checkout normal, no Shop Pay, PayPal ni ningún otro botón de pago exprés.
3. Lea la barra de direcciones antes de escribir nada. Un checkout real de Shopify se abre en su propio dominio, o en your-store.myshopify.com, y muestra el nombre de su tienda.
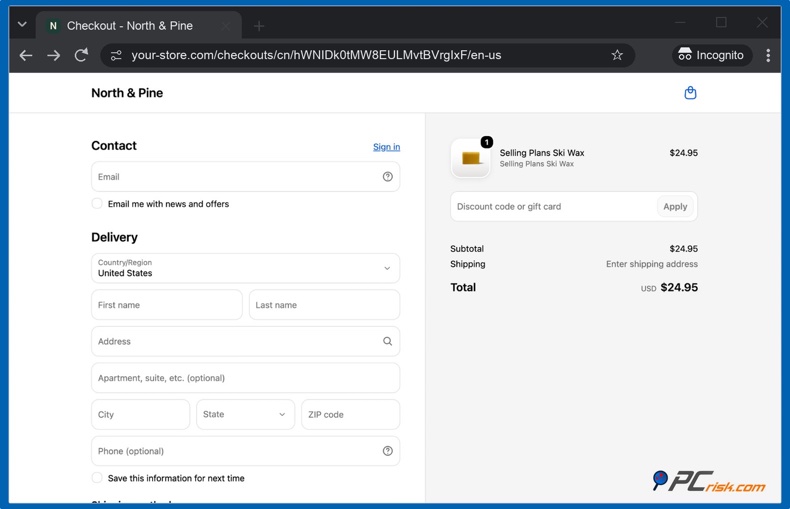
4. Repita la prueba desde cada botón de Checkout. Vuelva a probar en una nueva ventana privada desde el carrito lateral, la página del carrito y cualquier botón «Comprar ahora», y después una vez en su teléfono.
Shop Pay puede abrirse en shop.app, y PayPal o la verificación de seguridad de un banco pueden abrir sus propias páginas, lo cual es normal. La señal de alarma es un dominio desconocido, especialmente uno terminado en .top, que solicite los datos de la tarjeta justo después de hacer clic en Checkout.
Paso 2: Revise sus aplicaciones instaladas (2 minutos)
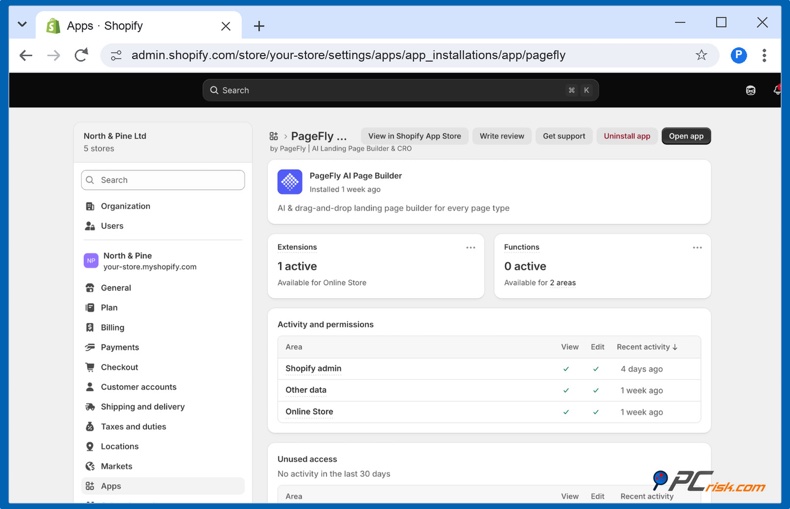
1. Abra su lista de aplicaciones. En el panel de administración de Shopify, vaya a «Configuración» y después a «Aplicaciones».
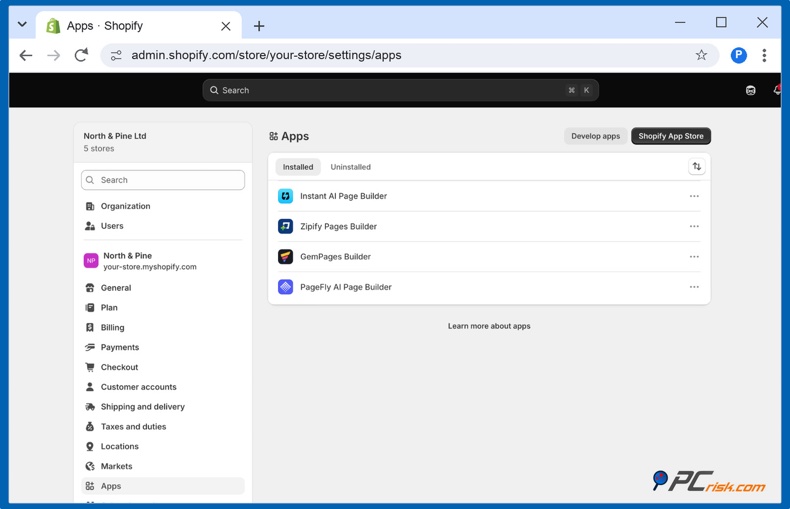
2. Busque las aplicaciones mencionadas anteriormente y cualquier cosa que no reconozca. Si utiliza alguna de las aplicaciones afectadas (Hulk Product Options, Selleasy (Upsell & Cross Sell), Swym Wishlist Plus), siga el aviso más reciente del desarrollador.
3. Compruebe a qué puede acceder cada aplicación. Haga clic en los tres puntos junto a una aplicación y elija «Ver detalles». La sección de actividad y permisos muestra qué puede ver o editar la aplicación. Una aplicación con «Acceso de edición a su tienda online» puede modificar su tema.
4. Desinstale lo que ya no utilice. Cada aplicación que elimina es código que nadie podrá usar en su contra.
5. Pregunte a los desarrolladores de las aplicaciones de su tienda qué medidas han tomado. Escriba un breve correo electrónico preguntando si han completado las medidas de seguridad de Shopify del 20 de octubre. Shopify responsabiliza a los desarrolladores de notificar a los comerciantes afectados por un problema de seguridad, así que lea también sus correos electrónicos.
También puede comprobar su tienda desde el exterior con Koala Inspector, una extensión de Chrome que muestra qué tema y qué aplicaciones utiliza una tienda de Shopify. Abra su tienda con la extensión activada y compare su lista con sus aplicaciones instaladas: una aplicación que no reconozca, o una que creía haber eliminado, merece un examen más detenido.
Paso 3: Compruebe qué incrustaciones de aplicaciones están activadas (1 minuto)
Las incrustaciones de aplicaciones son el mecanismo mediante el cual las aplicaciones añaden scripts a todas las páginas de su tienda, y fueron la vía que utilizó este ataque.
1. Abra el editor de temas. Vaya a «Tienda online», después a «Temas», y haga clic en «Editar tema» junto a su tema publicado.
2. Abra el panel de incrustaciones de aplicaciones. Haga clic en el icono «Incrustaciones de aplicaciones» en la barra lateral izquierda para ver todas las aplicaciones que pueden ejecutar código en su tienda.
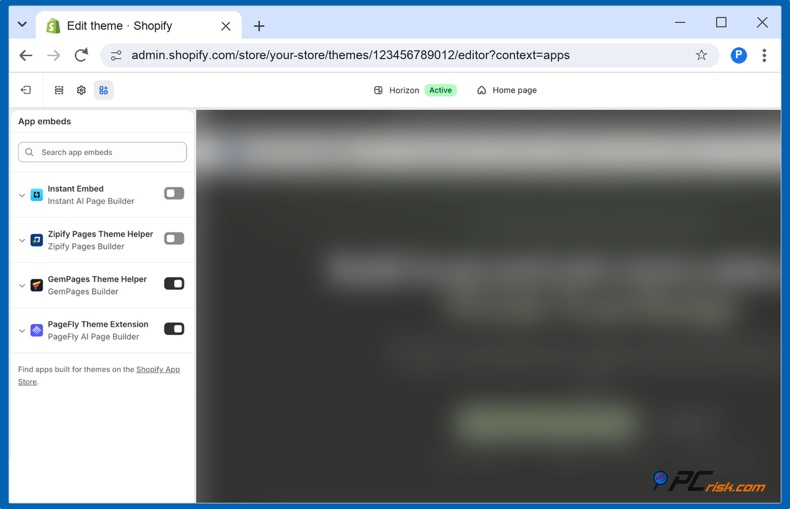
3. Desactive lo que no necesite. Desactive las incrustaciones de aplicaciones que ya no utilice, que no reconozca o que se mencionen en un aviso de seguridad, y después pulse Guardar.
Paso 4: Revise los campos de código personalizado (1 minuto)
El código malicioso se encontraba en configuraciones de aplicaciones que aceptan JavaScript o HTML personalizado. Abra cada aplicación que muestre algo en su tienda, como opciones de producto, ventas adicionales, listas de deseos o ventanas emergentes, y busque campos denominados código personalizado, JavaScript personalizado o HTML personalizado. Si un campo contiene código que nadie de su equipo añadió, haga una captura de pantalla y póngase en contacto con el desarrollador de la aplicación.
Paso 5: Busque en el código de su tema (1 minuto)
En el segundo incidente de Swym, se añadieron scripts a los archivos del tema, y Swym pide a los comerciantes que busquen un marcador específico en sus temas.
1. Abra el editor de código. Vaya a «Tienda online», después a «Temas», haga clic en los tres puntos junto a su tema publicado y elija «Editar código».
2. Busque en todos los archivos. Haga clic en el icono de búsqueda en la barra lateral izquierda, busque checkout-guard y cada uno de los dominios indicados anteriormente, escribiéndolos sin los corchetes.
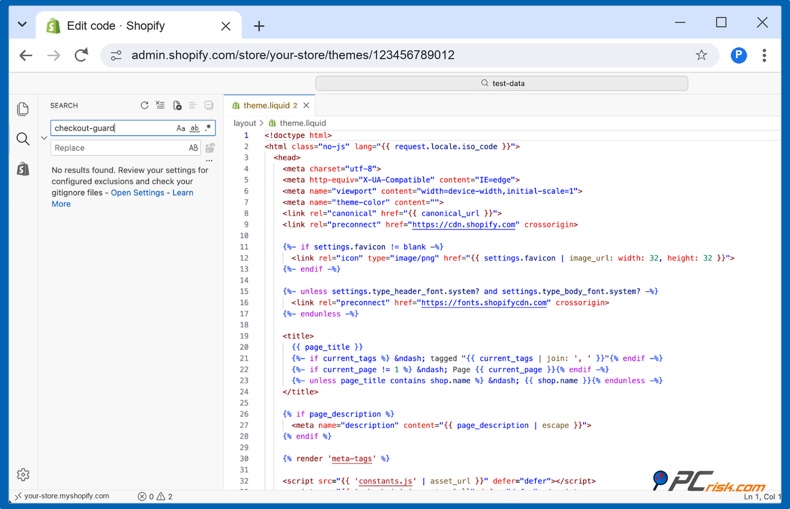
No obtener resultados es una buena noticia, pero esto solo abarca su tema. El código que una aplicación carga desde su propio servidor nunca aparece aquí, por eso son importantes los pasos 1-4.
Paso 6: Refuerce las contraseñas y los accesos (1 minuto)
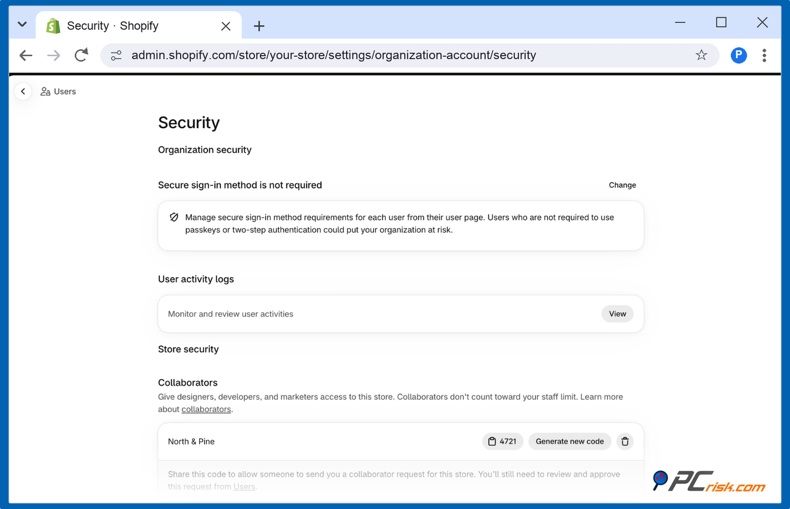
1. Active la autenticación en dos pasos. Abra su perfil en el panel de administración de Shopify, vaya a «Seguridad» y actívela; después, hágala obligatoria para todas las cuentas del personal (guía de Shopify).
2. Revise el personal y los colaboradores. Vaya a «Configuración» y después a «Usuarios». Elimine a quien ya no necesite acceso y revise el registro de actividad de los usuarios en la página de Seguridad.
3. Cambie las contraseñas de los paneles de sus aplicaciones. Muchas aplicaciones tienen su propio inicio de sesión en un sitio web. Cambie esas contraseñas además de su contraseña de Shopify.
Paso 7: Analice su tienda desde el exterior (1 minuto)
Por último, compruebe cómo ven su tienda los servicios de seguridad en los que se basan los navegadores y los proveedores de correo electrónico. Si su dominio ha sido marcado por malware o phishing, le conviene saberlo antes que sus clientes.
1. Abra PCrisk Website Scanner. Vaya a scanner.pcrisk.com. El análisis es gratuito y no requiere crear una cuenta.
2. Introduzca la dirección de su tienda y haga clic en «Comprobar sitio web».
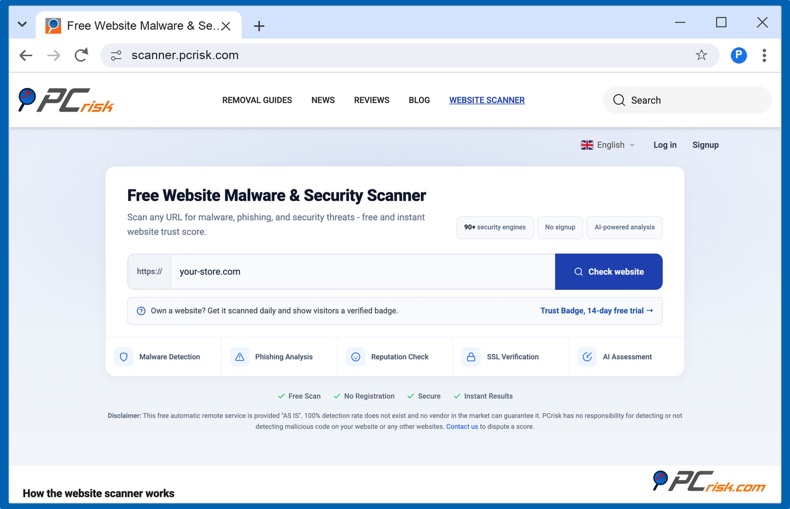
3. Lea el informe. Muestra si más de 90 motores de seguridad y 10 bases de datos de amenazas marcan su dominio, qué encontró el análisis de los archivos de su página de inicio y una puntuación de confianza de 0 a 100.
Un análisis externo no hace clic en su botón de Checkout, por lo que complementa la prueba en ventana privada del paso 1, pero no la sustituye.
Si su checkout redirige
1. Recopile pruebas. Haga una captura de pantalla en la que se vea la barra de direcciones y anote la hora y el botón en el que hizo clic.
2. Impida que nuevos compradores lleguen a la página falsa. Vaya a «Tienda online», después a «Preferencias», y active el «Modo privado» en Acceso a la tienda (guía de Shopify).
3. Desactive la aplicación sospechosa. Desactive su incrustación de aplicación o desinstálela, y después vuelva a probar en una nueva ventana privada.
4. Póngase en contacto con el desarrollador de la aplicación, con Shopify y con su proveedor de pagos. Contacte con Shopify a través del Centro de ayuda de Shopify y pida al desarrollador las horas exactas en que el código se ejecutó en su tienda.
5. Denuncie el dominio falso a Google Safe Browsing, cambie sus contraseñas como se indica en el paso 6 y consulte a un asesor legal si debe notificar a los clientes afectados.
Aplicaciones de seguridad para Shopify que pueden ayudar
Ninguna aplicación de la Shopify App Store detecta de forma fiable un ataque como este, por lo que la prueba en ventana privada sigue siendo su comprobación más importante. Aun así, las aplicaciones pueden ayudarle a detectar manipulaciones, ver quién cambió qué y restaurar una versión anterior de su tema. Revisamos estas fichas el 21 de octubre de 2026.
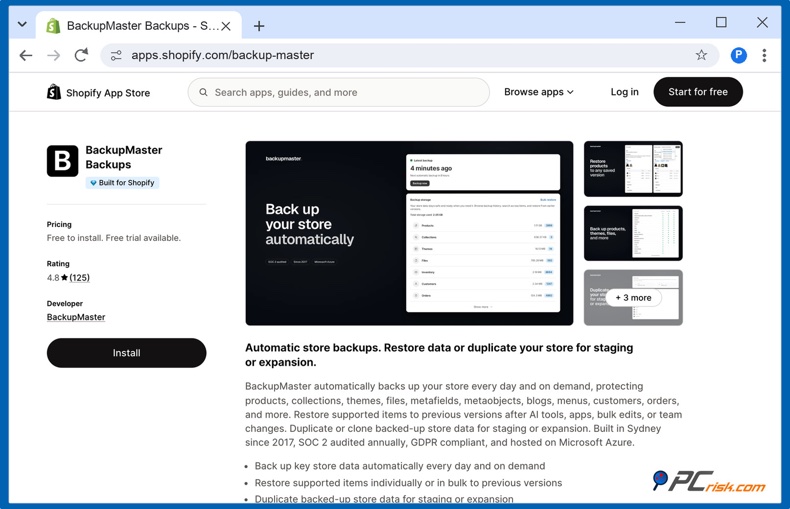
| Aplicación | Valoración (reseñas) | Precio | Cómo ayuda |
| BackupMaster Backups | 4.8 (125) | Desde $19/mes | Copias de seguridad diarias con un historial de 365 días para que pueda restaurar un tema limpio |
| Rewind Backups | 4.3 (631) | Desde $19/mes | Aplicación de copias de seguridad veterana; los planes superiores añaden pruebas automatizadas del recorrido del comprador |
| Whodunit: Audit Log & Activity | 5.0 (2) | Desde $29/mes | Muestra qué miembro del personal o qué aplicación modificó su tema |
| CartShark Security | Aún sin reseñas | Desde $14/mes | Supervisa qué scripts se ejecutan en los navegadores de compradores reales |
| SketchAudit Theme Scan | Aún sin reseñas | Desde $7.99/mes | Análisis nocturno de los archivos de su tema en busca de scripts inyectados |
| PCrisk Trust Badge | Aún sin reseñas | Plan gratuito; Premium $19/mes | Análisis externos en busca de malware, phishing y listas de bloqueo, además de una insignia que los compradores pueden verificar |
Las copias de seguridad no detectan nada, pero le permiten restaurar un tema limpio en minutos. Los escáneres de temas y los registros de cambios solo ven los archivos del tema, por lo que habrían pasado por alto la mayor parte de este ataque. CartShark es la única aplicación de la App Store que encontramos que supervisa los scripts en los navegadores de compradores reales, pero es nueva en Shopify, así que pruébela durante el periodo de prueba. Las valoraciones y los precios cambian, por lo que le recomendamos revisar cada ficha antes de instalar.
Supervisión de su tienda con PCrisk Trust Badge
PCrisk Trust Badge comprueba su tienda desde el exterior cada 24 horas, tal como la ven los servicios de seguridad y los compradores.
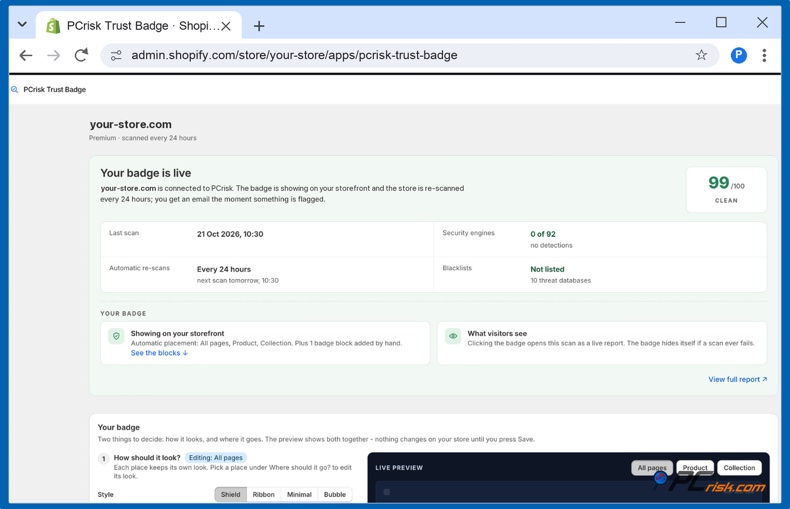
- Qué comprueba: el servicio analiza su tienda con más de 90 motores de seguridad y 10 bases de datos de amenazas, y examina los archivos que cargan sus páginas; todo ello se resume en una puntuación de confianza en su panel de administración de Shopify.
- Con qué frecuencia: el plan gratuito realiza un análisis al mes y le envía un correo electrónico si su tienda es marcada. Premium, por $19/mes con una prueba de 14 días, realiza análisis a diario.
- Qué ven los compradores: Premium añade una insignia que, al hacer clic, abre el informe de análisis en vivo y con fecha, y que se oculta automáticamente si algún análisis falla.
Tras un susto como este, los compradores son más cuidadosos a la hora de introducir los datos de su tarjeta. Una insignia respaldada por un informe independiente y con fecha les ofrece algo que pueden comprobar por sí mismos.
Conclusión
El secuestro del checkout de Shopify de octubre de 2026 no vulneró el checkout de Shopify. Convirtió aplicaciones de confianza en un arma contra las tiendas que las habían instalado. Nuestra recomendación para los propietarios de tiendas online es mantener menos aplicaciones, dejar vacíos los campos de código personalizado, utilizar la autenticación en dos pasos y probar su checkout en una ventana privada hoy mismo, después de cada nueva aplicación o actualización, y una vez al mes a partir de entonces.
Preguntas frecuentes
¿Fue hackeado Shopify en octubre de 2026?
No hay pruebas públicas de que Shopify fuera hackeado. Los atacantes modificaron la configuración de aplicaciones de terceros disponibles en la plataforma Shopify, y ese código de las aplicaciones redirigía a los compradores antes de que se cargara el checkout de Shopify.
¿Qué aplicaciones de Shopify se vieron afectadas por el secuestro del checkout?
A 21 de octubre de 2026, los desarrolladores de Hulk Product Options, Selleasy y Swym Wishlist Plus han confirmado incidentes. Los comerciantes han mencionado otras aplicaciones, pero no se han confirmado.
Mi prueba de checkout parecía normal. ¿Está segura mi tienda?
Significa que no se encontró nada durante esa prueba. Repítala en nuevas ventanas privadas, desde el carrito lateral y en un teléfono, y pregunte a los desarrolladores de sus aplicaciones si su tienda se vio afectada anteriormente.
¿Necesito desinstalar Hulk Product Options, Selleasy o Swym Wishlist Plus?
Siga el aviso más reciente de cada desarrollador. Si no necesita la aplicación, desinstalarla es la forma más sencilla de eliminar el riesgo.
¿Qué deben hacer los clientes que introdujeron los datos de su tarjeta en un checkout falso?
Deben llamar de inmediato a la entidad emisora de su tarjeta, solicitar el bloqueo y la sustitución de la tarjeta y revisar sus extractos en busca de pagos desconocidos.
¿Qué está haciendo Shopify para evitar que esto vuelva a ocurrir?
Shopify pidió a todos los desarrolladores de aplicaciones que adoptaran medidas de seguridad durante la semana del 20 de octubre de 2026, y anunció que restringirá lo que el código de las aplicaciones puede hacer en las tiendas, limitará dónde funcionan las claves de las aplicaciones y endurecerá los requisitos de seguridad de la App Store, con plazos que se darán a conocer más adelante.
¿Cómo sé si mi cuenta de Shopify ha sido hackeada?
Entre las señales de alerta se incluyen avisos de inicio de sesión que no reconoce, personal o colaboradores que usted no añadió, una cuenta de cobro modificada y ediciones del tema que nadie de su equipo realizó. Active la autenticación en dos pasos, cambie su contraseña y póngase en contacto con el soporte de Shopify si detecta alguna de estas señales.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Rimvydas Iliavicius
Autor de guías prácticas en PCrisk.
Rimvydas es un investigador con más de cuatro años de experiencia en la industria de la ciberseguridad. Asistió a la Universidad Tecnológica de Kaunas y se graduó con una Maestría en Traducción y Localización de Textos Técnicos en 2017. Sus intereses en computadoras y tecnología lo llevaron a convertirse en un autor versátil en la industria de IT. En PCrisk, es responsable de escribir artículos prácticos detallados para Microsoft Windows.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión