
¿Cómo desinstalar la RAT WebMonitor?
TroyanoConocido también como: Herramienta de Administración Remota (RAT) WebMonitor

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Guía de eliminación de WebMonitor
¿Qué es WebMonitor?
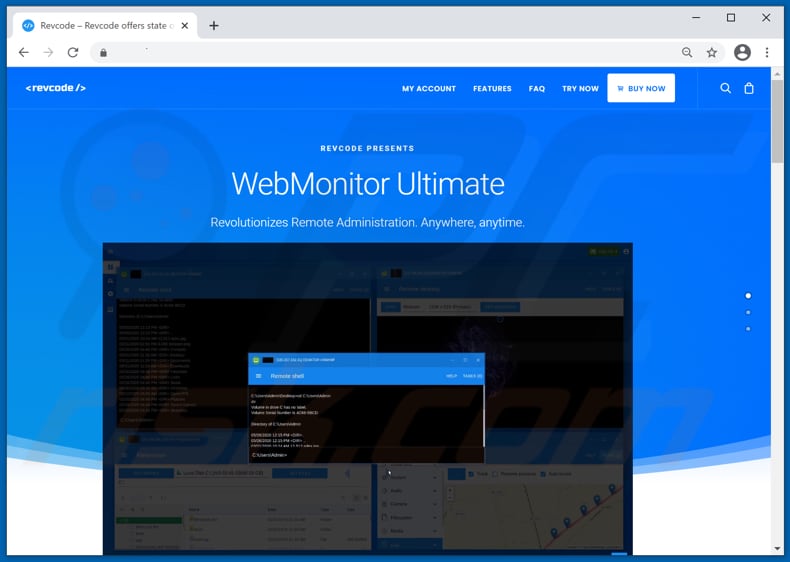
La herramienta de administración/acceso remoto (RAT) es un tipo de software que permite a los usuarios controlar otras computadoras (que tienen una RAT instalada) de forma remota. El software de este tipo se puede utilizar legítimamente (por ejemplo, para proporcionar soporte técnico remoto). Sin embargo, es común que los ciberdelincuentes también utilicen RATs. Utilizan RATs para acceder a información confidencial, instalar malware y para otros fines maliciosos. WebMonitor es una RAT desarrollada por una empresa llamada Revcode. Se anuncia como una herramienta legítima de administración remota que permite a los usuarios controlar de forma remota las computadoras a través de un navegador web. Aunque, se sabe que WebMonitor está clasificado como software malicioso por varias compañías antivirus porque tiene características utilizadas principalmente por los ciberdelincuentes. Además, se sabe que WebMonitor se anuncia en foros de piratas informáticos. Esta RAT es compatible con los sistemas operativos Windows y Android.
WebMonitor está a la venta en su sitio web oficial. Tiene tres planes de suscripción: 149,99 € al año, 99,99 € por seis meses y 64,99 € por tres meses. WebMonitor es popular entre los ciberdelincuentes porque es compatible con software que puede encriptar, ofuscar y manipular malware para aumentar la posibilidad de que los programas antivirus no lo detecten. Además, WebMonitor puede evitar que el sistema operativo o el software instalado en él (por ejemplo, antivirus) notifique a los usuarios sobre su presencia. Además, se sabe que WebMonitor se ha incluido con el instalador de Zoom. En otras palabras, los ciberdelincuentes utilizaron el instalador de Zoom para engañar a los usuarios para que instalen WebMonitor en sus computadoras. Es importante mencionar que WebMonitor no es el único software que se distribuyó (o todavía se distribuye) a través de instaladores para la aplicación Zoom. De cualquier manera, los instaladores de Zoom incluidos con WebMonitor o cualquier otro software no provienen de las fuentes de descarga oficiales de la aplicación Zoom (como el Centro de descargas de Zoom, Apple App Store o Google Play Store).
Se sabe que la RAT WebMonitor se puede utilizar para registrar pulsaciones de teclas (grabar entrada de teclado), acceder y ver la pantalla y la cámara web, el micrófono, explorar y administrar discos duros, descargar, cargar, ejecutar, eliminar, renombrar y editar archivos (y hacer lo mismo en cualquier dispositivo externo conectado). También se puede usar para recuperar contraseñas de clientes de correo, mensajeros, red y el sistema, rastrear actividades de navegación web, recopilar historial de navegación, caché de imágenes, lista de complementos instalados, obtener la lista de programas instalados en el sistema operativo y eliminar esos programas. Al igual que muchas otras RATs, WebMonitor también se puede usar para ejecutar comandos a través del símbolo del sistema y PowerShell, administrar los procesos del sistema, agregar, editar o eliminar entradas de registro y controlar o monitorear el sistema de otras maneras. Como se mencionó en el primer párrafo, la mayoría de los ciberdelincuentes usan RATs para infectar computadoras con otro malware (por ejemplo, ransomware, troyanos), o para robar información personal. La RAT WebMonitor se puede utilizar para hacer esto y más. Es importante mencionar que las RATs se utilizan principalmente para robar datos como datos de tarjetas de crédito y otra información relacionada con la banca, credenciales de inicio de sesión (nombres de usuario, direcciones de email, contraseñas), números de seguridad social y otros datos personales. Por lo tanto, si existe alguna razón para sospechar que WebMonitor está instalado en el sistema operativo (y no se instaló a propósito), debe eliminarse lo antes posible.
| Nombre | Herramienta de Administración Remota (RAT) WebMonitor |
| Tipo de Amenaza | Trojan, password-stealing virus, banking malware, spyware. |
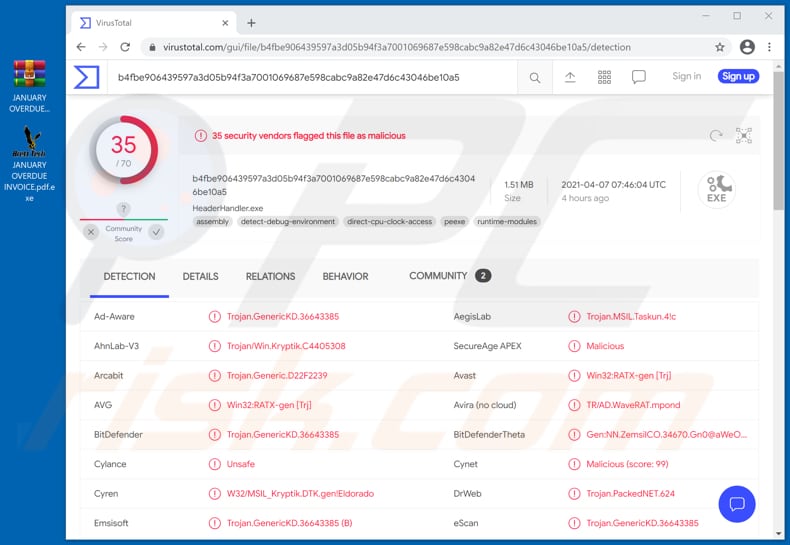
| Nombres de Detección | Avast (Win32:RATX-gen [Trj]), BitDefender (Trojan.GenericKD.36643385), ESET-NOD32 (una variante de MSIL/Kryptik.AAHN), Kaspersky (HEUR:Trojan.MSIL.Taskun.gen), Microsoft (Trojan:MSIL/Stealer.MS!MTB), Lista Completa (VirusTotal) |
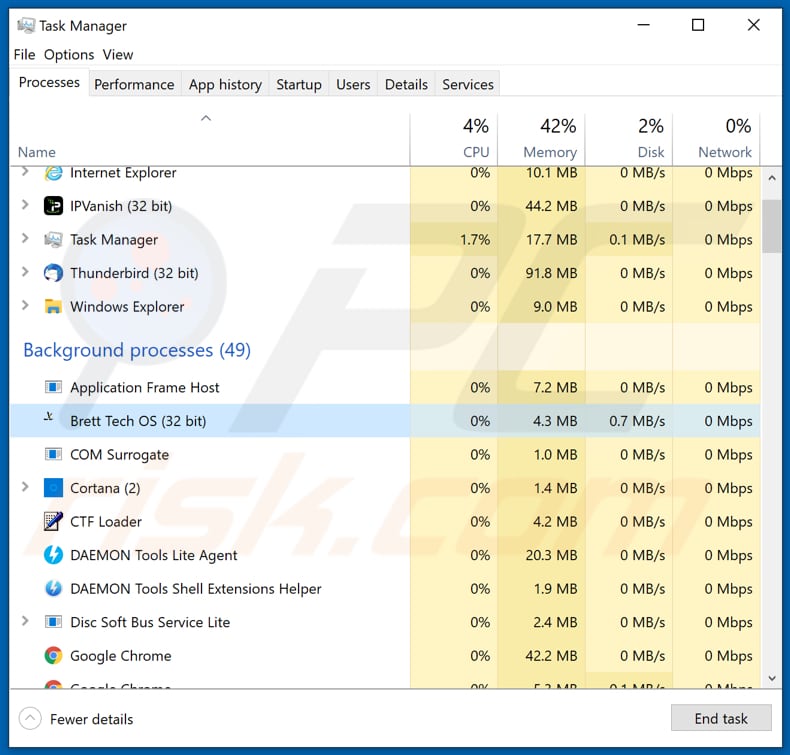
| Nombre(s) del Proceso Malicioso | Brett Tech OS (el nombre puede variar) |
| Síntomas | Los troyanos están diseñados para infiltrarse sigilosamente en la computadora de la víctima y permanecer en silencio, por lo que no hay síntomas particulares claramente visibles en una máquina infectada. |
| Métodos de Distribución | Archivos adjuntos de email infectados, anuncios maliciosos online, ingeniería social, 'cracks' de software. |
| Daño | Contraseñas robadas e información bancaria, robo de identidad, la computadora de la víctima es agregada a una botnet. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
En conclusión, los ciberdelincuentes podrían monetizar WebMonitor instalando un minero de criptomonedas, ransomware, algún troyano bancario u otro malware, robando cuentas personales, identidades, utilizando datos robados para realizar transacciones fraudulentas, compras, propagando malware en otros dispositivos, etc. Vale la pena mencionar que no todas las RATs son legítimas (o al menos se anuncian como tales). Las RATs maliciosas se denominan troyanos de administración remota. Aquí hay ejemplos de RATs maliciosas: Xtreme, Spectre y DarkCrystal.
¿Cómo se infiltró WebMonitor en mi computadora?
Se sabe que los ciberdelincuentes han utilizado o siguen utilizando un instalador de Zoom no oficial para distribuir WebMonitor. Como regla general, los instaladores no oficiales se distribuyen utilizando sitios web no oficiales, redes Peer-to-Peer (por ejemplo, clientes torrent, eMule), ciertas páginas de descarga de software gratuito, sitios de alojamiento de archivos gratuitos y otras fuentes sospechosas para descargar programas de archivos. También se sabe que los ciberdelincuentes envían WebMonitor mediante emails de phishing. La investigación muestra que usan emails disfrazados de emails de Empros Lines Shipping Company con respecto a una factura vencida. Esos emails tienen un archivo de almacenamiento adjunto que contiene un archivo ejecutable diseñado para instalar WebMonitor. Sin embargo, es probable que se utilicen diferentes emails de phishing para distribuir WebMonitor. Otras variantes pueden disfrazarse como emails de diferentes compañías sobre diferentes asuntos y contener algún documento de Microsoft Office, PDF, archivo JavaScript u otro archivo.
¿Cómo evitar la instalación de malware?
No se deben abrir archivos adjuntos y enlaces a sitios web en emails irrelevantes recibidos de direcciones/remitentes desconocidos o sospechosos. Es común que los emails de este tipo contengan enlaces o archivos adjuntos maliciosos. El software y los archivos deben descargarse de los sitios web oficiales y mediante enlaces directos. Se pueden utilizar otras fuentes y herramientas, ya menudo se utilizan, para distribuir archivos/programas maliciosos. El software instalado debe actualizarse con las herramientas o funciones que proporcionan los desarrolladores oficiales. Si un programa instalado no es gratuito y debe activarse, debe activarse correctamente. Nunca se guarda para actualizar o activar software con herramientas de terceros, tienden a ser maliciosas. Además, no es legal activar software con licencia con herramientas de este tipo (herramientas de 'craqueo'), ni es legal usar software pirateado. Una forma más de proteger las computadoras es escanearlas regularmente con un antivirus o un paquete anti-spyware de buena reputación y siempre eliminar las amenazas detectadas lo antes posible. La solución de seguridad instalada debe estar actualizada. Si cree que su equipo ya está infectado, le recomendamos ejecutar un análisis Combo Cleaner Antivirus para Windows para eliminar automáticamente el malware infiltrado.
Email de suplantación de identidad utilizado para enviar WebMonitor:
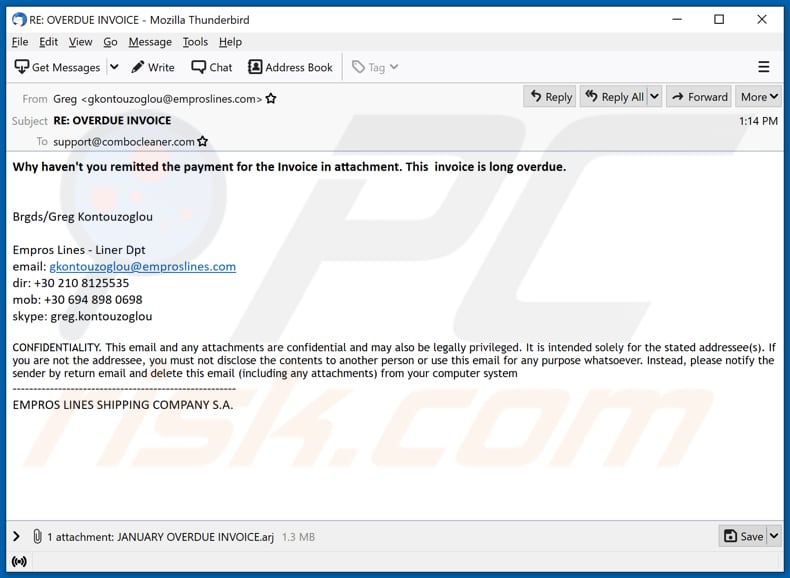
Texto en este email:
Subject: RE: OVERDUE INVOICE
Why haven't you remitted the payment for the Invoice in attachment. This invoice is long overdue.
Brgds/Greg Kontouzoglou
Empros Lines - Liner Dpt
email: gkontouzoglou@emproslines.com
dir: +30 210 8125535
mob: +30 694 898 0698
skype: greg.kontouzoglou
CONFIDENTIALITY. This email and any attachments are confidential and may also be legally privileged. It is intended solely for the stated addressee(s). If you are not the addressee, you must not disclose the contents to another person or use this email for any purpose whatsoever. Instead, please notify the sender by return email and delete this email (including any attachments) from your computer system------------------------------------------------------
EMPROS LINES SHIPPING COMPANY S.A.
Captura de pantalla de la página de promoción de WebMonitor:
Captura de pantalla de WebMonitor ejecutándose como "Brett Tech OS" (su nombre puede variar) en el Administrador de Tareas:
¿Cómo eliminar el malware manualmente?
La mayoría de las infecciones por troyanos se pueden eliminar ejecutando un análisis completo del sistema con Combo Cleaner. El procedimiento manual completo que se describe a continuación está pensado para los casos en los que la eliminación automática ha fallado, en los que desea comprobar que el análisis lo ha detectado todo o en los que la amenaza tiene varios puntos de persistencia.
Desconéctese de la red
Desconecte el cable Ethernet y desactive el Wi-Fi. Si utiliza un portátil, la tecla del modo avión es la forma más rápida.
Muchos troyanos exfiltran datos (contraseñas guardadas en el navegador, sesiones bancarias, capturas de pantalla) y aceptan órdenes remotas. Cortar la red detiene ambas cosas de inmediato. Manténgala desconectada hasta la fase 4.
Arranque en modo seguro con funciones de red
El modo seguro carga un conjunto mínimo de controladores e impide que la mayoría del malware se ejecute automáticamente. La opción «con funciones de red» le permite descargar herramientas; vuelva a activar el Wi-Fi solo después de haber arrancado en este modo.
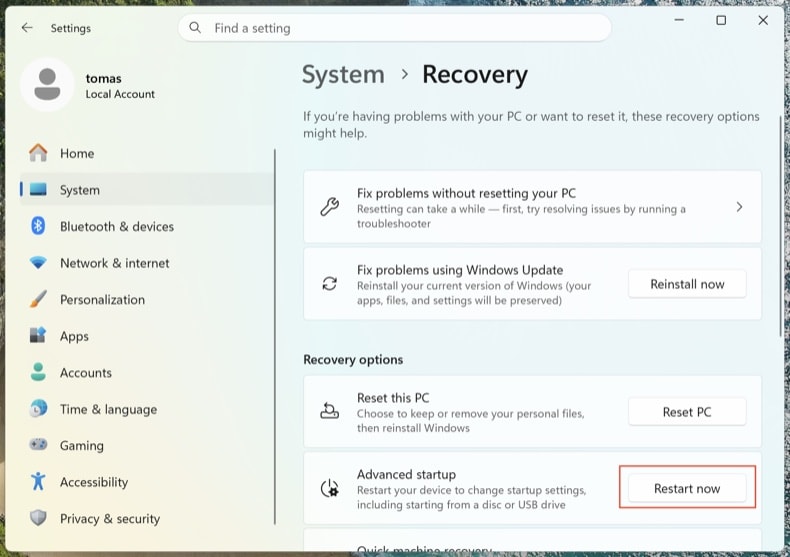
Abra . Haga clic en Reiniciar ahora junto a Inicio avanzado.
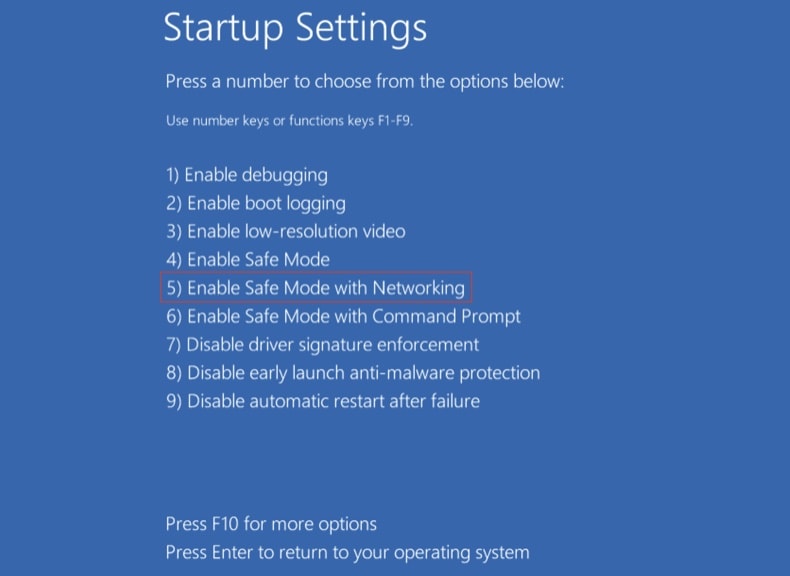
El equipo se reiniciará en el menú «Elegir una opción». Haga clic en . Tras el segundo reinicio, pulse 5 o F5.
Haga clic en el logotipo de Windows, mantenga pulsada la tecla Mayús, haga clic en el icono de inicio/apagado y elija Reiniciar. En la pantalla Elegir una opción, haga clic en . Pulse F5.
Windows 8
Vaya a la pantalla Inicio, escriba avanzado y seleccione Configuración → Opciones de inicio avanzado → Reiniciar ahora → Solucionar problemas → Opciones avanzadas → Configuración de inicio → Reiniciar → F5.
Nota: Windows 8 dejó de recibir soporte en enero de 2023; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Windows 7
Haga clic en Inicio → Apagar → Reiniciar → Aceptar. Mientras arranca el sistema, pulse F8 repetidamente hasta que aparezca el menú Opciones de arranque avanzadas y, a continuación, elija Modo seguro con funciones de red.
Nota: Windows 7 dejó de recibir soporte en enero de 2020; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Inspeccione los procesos en ejecución con Process Explorer
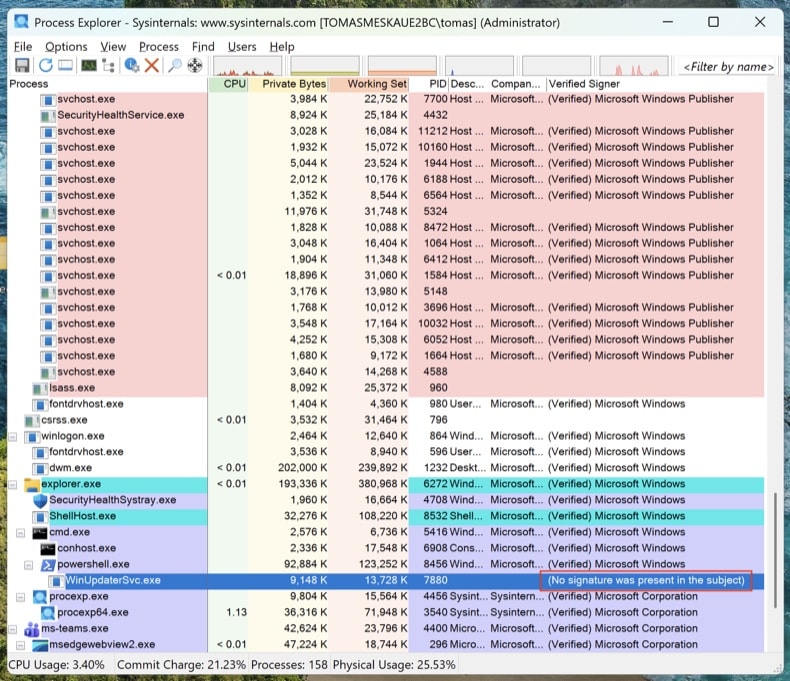
Descargue Process Explorer de Microsoft Sysinternals. Ejecútelo como administrador. Haga clic en y en .
Ordene por «Verified Signer». Cualquier proceso sin firma que se ejecute desde %AppData%, %LocalAppData%, %Temp% o %ProgramData% es sospechoso. Haga clic con el botón derecho → Properties para ver la ruta completa de la imagen. Haga clic con el botón derecho → «Search Online» para buscar información sobre los nombres de proceso desconocidos.
El Administrador de tareas oculta las rutas completas de los archivos, no muestra las firmas digitales y agrupa los procesos de una forma que facilita que el malware pase desapercibido. Process Explorer es la misma herramienta que utilizan los ingenieros de Microsoft.
Localice todos los puntos de persistencia con Autoruns
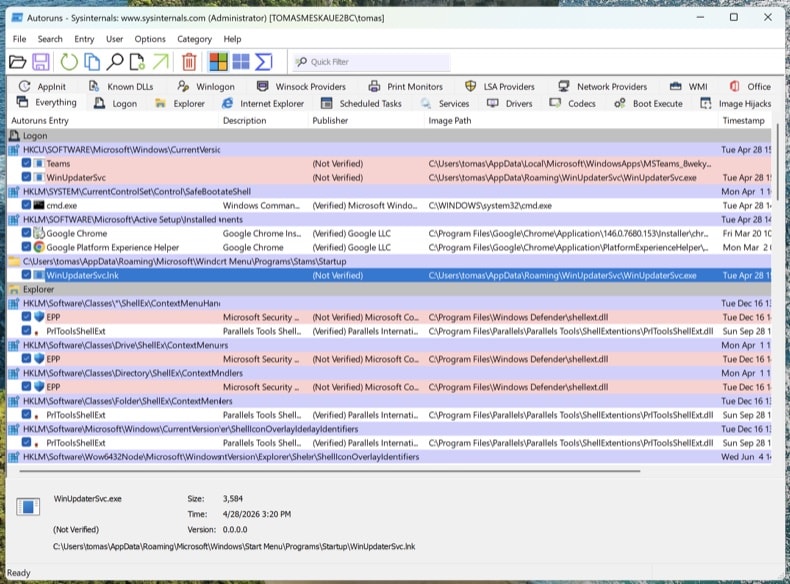
Descargue Autoruns. Haga clic con el botón derecho en Autoruns.exe y elija Ejecutar como administrador: sin permisos elevados, Autoruns no puede inspeccionar los subárboles protegidos del registro.
En el menú, active y y, a continuación, haga clic en Refresh.
Los troyanos modernos no se limitan al inicio. Recorra estas pestañas y busque entradas sin firma o desconocidas:
- Logon - las clásicas claves Run/RunOnce
- Scheduled Tasks - un escondite frecuente, sobre todo las tareas con acciones de PowerShell, MSHTA o rundll32
- Services - servicios sin firma en carpetas ajenas a Microsoft
- WMI - las suscripciones a eventos son un mecanismo de persistencia sigiloso (MITRE T1546.003)
- Image Hijacks - abuso del valor «Debugger» de Image File Execution Options
- AppInit - DLL que se cargan en todos los procesos con interfaz gráfica
- Browser plug-ins - complementos sin firma en todos los navegadores instalados
Haga clic con el botón derecho en cualquier entrada sospechosa → «Jump to Image» para ver el archivo real. Clic con el botón derecho → «Search Online» abre VirusTotal con el hash del archivo. No elimine nada todavía: limítese a anotar las rutas de archivo y los nombres de las entradas. Los eliminaremos después de los análisis.
Compruebe el archivo hosts y la configuración de DNS
Los troyanos suelen redirigir dominios de bancos, de antivirus y de actualizaciones a servidores controlados por el atacante modificando el archivo hosts o la configuración de DNS.
Archivo hosts: Abra el Bloc de notas como administrador y abra C:\Windows\System32\drivers\etc\hosts. Las entradas legítimas están comentadas con #. Cualquier asignación de IP a dominio sin comentar es sospechosa, especialmente las redirecciones de microsoft.com, windowsupdate o su banco.
Configuración de DNS: Abra el Símbolo del sistema como administrador y ejecute ipconfig /all. Confirme que sus servidores DNS apuntan a su proveedor de internet, a su router o a un resolvedor público conocido (Cloudflare 1.1.1.1, Google 8.8.8.8). A continuación, abra y verifique que ni la configuración de DNS ni la de DNS sobre HTTPS (DoH) han sido secuestradas.
Un equipo limpio con el DNS secuestrado sigue siendo un equipo comprometido. Creerá que está en chase.com y estará en el clon del atacante.
Ningún antivirus lo detecta todo por sí solo. El orden siguiente es intencionado: primero el análisis sin conexión (detecta rootkits antes de que Windows se cargue por completo), después los escáneres bajo demanda en el sistema en ejecución y, por último, la limpieza manual de lo que se les haya escapado.
Ejecute Microsoft Defender Offline
Reinicie en el modo normal de Windows. Abra . Seleccione Antivirus de Microsoft Defender (examen sin conexión) y haga clic en Examinar ahora. El equipo se reiniciará en un entorno reducido y realizará el análisis antes de que se cargue el sistema operativo completo.
Los rootkits y bootkits se ocultan de cualquier escáner que se ejecute en la misma sesión de Windows ya infectada. Un análisis sin conexión previo al arranque examina el disco antes de que el malware pueda ocultarse.
Con certificación VB100. Incluye antitroyanos, análisis del registro y de la persistencia, y antispyware en una sola pasada. Dispone de una prueba gratuita de 7 días.
Descargar Combo CleanerEjecute un análisis completo del sistema con Combo Cleaner
Instale Combo Cleaner y ejecute un análisis completo del sistema (no el análisis rápido). Deje que finalice por completo, revise las amenazas detectadas y aplique las acciones recomendadas. Combo Cleaner pondrá en cuarentena los troyanos conocidos y su persistencia en el registro.
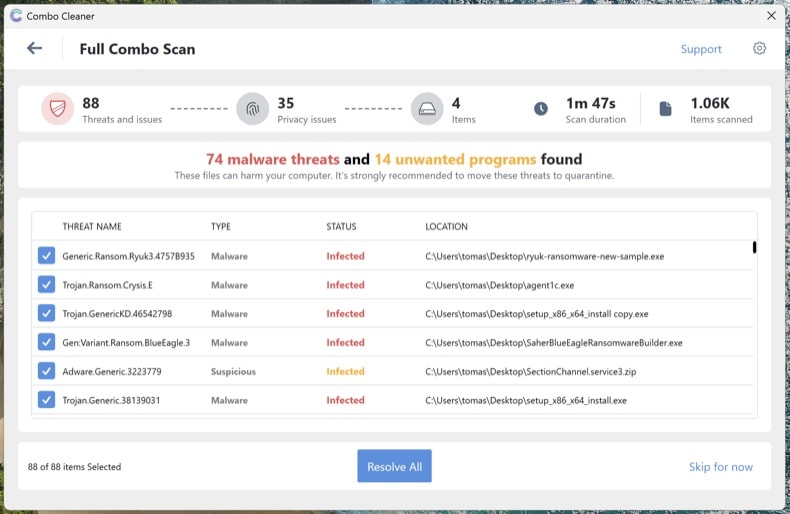
Ejecute Microsoft Safety Scanner como análisis de segunda opinión
Descargue Microsoft Safety Scanner (MSERT.exe), la herramienta gratuita bajo demanda de Microsoft. El ejecutable caduca cada 10 días, lo que significa que cada descarga incluye las firmas más recientes. Ejecute un análisis completo después de Combo Cleaner para detectar lo que un solo motor podría pasar por alto.
Cada motor de análisis detecta amenazas distintas. Ejecutar un análisis adicional de Microsoft después de Combo Cleaner es, con diferencia, el paso de verificación menos aprovechado en la eliminación de malware.
Elimine manualmente lo que siga apareciendo en Autoruns
Vuelva a abrir Autoruns. Todo lo que marcó en el paso 4 y siga presente no ha sido detectado por los análisis automáticos. Para cada entrada sospechosa restante: haga clic con el botón derecho → Delete en Autoruns (esto elimina el registro de persistencia) y, a continuación, vaya a la ruta del archivo y elimine el archivo real. Vacíe la Papelera de reciclaje.
Algunos archivos de malware reaparecen tras eliminarlos porque otro componente del sistema los vuelve a crear. Si elimina un archivo y vuelve a aparecer en pocos minutos, queda un punto de persistencia que Autoruns no ha mostrado, normalmente un servicio o una tarea programada que se ejecuta con la cuenta SYSTEM. Vuelva a ejecutar los análisis de los pasos 6-8 o proceda a una instalación limpia (consulte el final de la guía).
Restablezca los navegadores y borre los permisos de notificación
Los troyanos y el adware secuestran con frecuencia los navegadores: cambian el motor de búsqueda predeterminado, instalan extensiones fraudulentas o se conceden permisos de notificación para seguir mostrando ventanas emergentes fraudulentas incluso después de que el malware haya desaparecido.
- Chrome: visite
chrome://settings/resety haga clic en «Restaurar los valores predeterminados originales de la configuración». Después, visitechrome://settings/content/notificationsy elimine los sitios desconocidos. - Edge: visite
edge://settings/reset. Después, compruebeedge://settings/content/notifications. - Firefox: abra
about:supporty haga clic en Restablecer Firefox (en Firefox, este botón figura en el apartado «Dar un repaso a Firefox»). Después, compruebe Ajustes → Privacidad & Seguridad → Permisos → Notificaciones.
Revise las extensiones instaladas en cada navegador y elimine todo lo que no reconozca, sobre todo las extensiones que no haya instalado usted mismo.
Vuelva a activar Defender y la protección contra alteraciones, y actualícelo todo
Muchos troyanos desactivan el software de seguridad. Abra y confirme que Protección en tiempo real, Protección basada en la nube y Protección contra alteraciones están activadas. La protección contra alteraciones impide que el malware desactive Defender de forma silenciosa.
A continuación, ejecute Windows Update () y actualice sus navegadores y aplicaciones. El vector de infección que permitió la entrada del troyano suele estar relacionado con software desactualizado.
Cambie las contraseñas desde un dispositivo limpio
Si el troyano era un infostealer (Lumma, RedLine, Vidar y otros similares son extremadamente comunes), dé por hecho que todas las contraseñas guardadas en su navegador están comprometidas. Cámbielas desde otro dispositivo que sepa que está limpio; su teléfono sirve si no está infectado.
Orden recomendado:
- Correo electrónico principal en primer lugar: es el centro de recuperación de todo lo demás
- Cuentas bancarias y financieras
- Contraseña maestra del gestor de contraseñas (si utiliza uno)
- Redes sociales, compras y el resto de cuentas
Siempre que sea posible, active la autenticación multifactor resistente al phishing (llaves de acceso / llaves de seguridad físicas FIDO2 / aplicaciones de autenticación): los atacantes sofisticados pueden eludir la MFA basada en SMS.
Verifique la limpieza y supervise el equipo durante 7 días
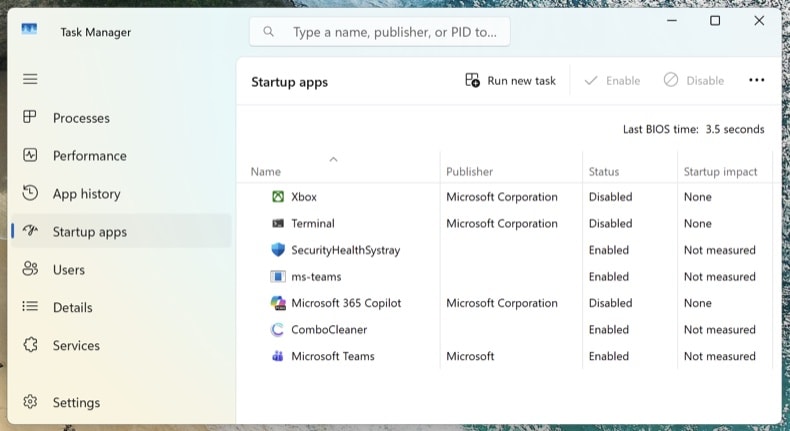
Vuelva a conectarse a la red y ejecute un último análisis completo con Combo Cleaner. Abra el Administrador de tareas (Ctrl + Mayús + Esc) y vaya a la pestaña Aplicaciones de arranque: confirme que no ha reaparecido nada sospechoso.
Durante los próximos 7 días, vigile si reaparecen los síntomas: uso de CPU inesperadamente elevado, procesos desconocidos que vuelven a aparecer, redirecciones del navegador o ventanas emergentes. Si algo vuelve a aparecer, se le ha pasado un punto de persistencia y deberá repetir el procedimiento, o puede que el equipo esté comprometido a un nivel más profundo y requiera una instalación limpia.
Cuándo es mejor hacer una instalación limpia de Windows
La eliminación manual no siempre es la respuesta correcta. Reinstalar Windows desde cero es la única forma de tener una certeza del 100 % cuando:
- El malware reaparece tras cada intento de eliminación
- Se ha detectado un bootkit o un rootkit UEFI (este tipo de amenaza se sitúa por debajo del sistema operativo y sobrevive a una reinstalación normal de Windows)
- Se ha confirmado que un troyano de robo de credenciales se ejecutó con privilegios de administrador (Lumma, RedLine, Vidar): es probable que el sistema contenga varias cargas útiles desconocidas
- El equipo se utiliza para banca online, correo electrónico de empresa o cualquier uso en el que no sea aceptable la menor duda
Una instalación limpia es un proceso de 30-60 minutos: reinstale Windows 11 mediante . Primero haga una copia de seguridad de sus documentos en un almacenamiento externo, analice la copia con Combo Cleaner antes de restaurarla y reinstale las aplicaciones desde cero; nunca las restaure desde una copia de seguridad del sistema infectado.
Importante: La eliminación manual requiere conocimientos informáticos avanzados. Si no está seguro de saber distinguir los archivos del sistema de los archivos maliciosos, ejecute un análisis automático con Combo Cleaner y Windows Defender y no vaya más allá: esa vía detecta la gran mayoría de los troyanos dirigidos a usuarios domésticos sin el riesgo de dañar Windows al eliminar el archivo equivocado.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión