
Qué tipo de estafa emergente es «Microsoft Firewall Alert»
EstafaConocido también como: Microsoft Firewall Alert estafa de soporte técnico

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué es la estafa emergente «Microsoft Firewall Alert»?
Analizamos esta página y determinamos que se trata de una estafa de soporte técnico. Utiliza falsas advertencias de seguridad de Windows para asustar a los visitantes y hacer que llamen a un número de soporte fraudulento. Microsoft Corporation y Windows no tienen ninguna relación con este esquema.
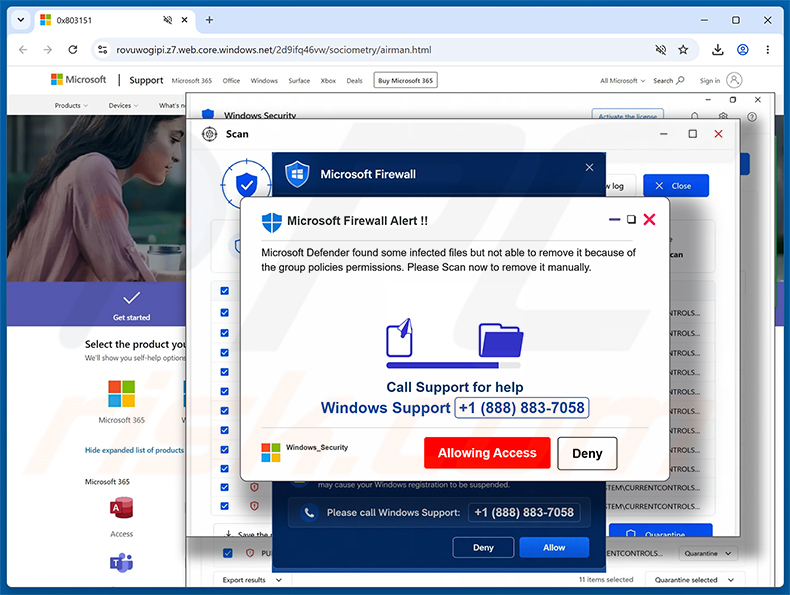
La estafa «Microsoft Firewall Alert» en detalle
La página en rovuwogipi.z7.web.core.windows[.]net despliega múltiples ventanas emergentes superpuestas para saturar a los visitantes y dificultar el cierre del navegador.
La ventana emergente en primer plano lleva el encabezado «Microsoft Firewall Alert !!» y afirma que Microsoft Defender ha encontrado archivos infectados que no puede eliminar debido a restricciones de directivas de grupo. Se indica a los visitantes que llamen a un número de «Windows Support» para obtener ayuda.
Debe subrayarse que Microsoft Corporation y Windows no tienen ninguna conexión con este esquema. Las alertas de seguridad reales de Windows aparecen a través del propio sistema operativo, no a través de una ventana del navegador, y nunca indican a los usuarios que llamen a un número de teléfono.
Cualquiera que llame al número mostrado contactará con estafadores que se hacen pasar por agentes de soporte de Microsoft. Normalmente piden conectarse al ordenador de forma remota mediante software de acceso remoto como TeamViewer. Una vez conectados, pueden robar contraseñas guardadas, acceder a cuentas bancarias o cobrar a la víctima por trabajos de reparación inventados.
Conceder acceso remoto conlleva riesgos graves y duraderos. Los atacantes pueden instalar troyanos, ransomware o keyloggers que siguen ejecutándose en el dispositivo mucho después de que finalice la llamada, causando daños que van mucho más allá de la sesión inicial.
Esta estafa también se propaga mediante correos electrónicos de spam engañosos. Estos mensajes llegan con el asunto «Activity Sent From Your Own Account» y advierten de que se ha detectado actividad inusual en la cuenta del destinatario. El correo incluye enlaces etiquetados como «Review account activity» y «Review security settings»: al hacer clic en cualquiera de ellos se redirige al destinatario directamente a la página de la estafa.
La respuesta correcta al encontrar esta página es cerrar el navegador de inmediato. Si el navegador ha dejado de responder, utilice el Administrador de tareas para forzar su cierre. No llame al número mostrado en la página y no interactúe con ningún botón que aparezca en las ventanas emergentes.
| Nombre | Microsoft Firewall Alert estafa de soporte técnico |
| Tipo De Amenaza | Phishing, Estafa, Ingeniería social, Fraude |
| Afirmación Falsa | Microsoft Defender encontró archivos infectados en el ordenador que no se pueden eliminar debido a restricciones de directivas de grupo |
| Disfraz | Alerta de seguridad legítima del Firewall y Defender de Microsoft Windows |
| Número De Teléfono Falso | +1 (888) 883-7058 |
| Dominio Relacionado | rovuwogipi.z7.web.core.windows[.]net |
| Estado De La Amenaza (Sitio De Phishing) | PCrisk Resultados del escáner de sitios web |
| Síntomas | Mensajes de error falsos, advertencias falsas del sistema, errores emergentes, análisis del ordenador falso. |
| Métodos De Distribución | Sitios web comprometidos, anuncios emergentes en línea fraudulentos, correos electrónicos de spam, aplicaciones potencialmente no deseadas. |
| Daño | Pérdida de información privada confidencial, pérdida monetaria, robo de identidad, posibles infecciones de malware. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Las estafas en línea en general
Las estafas de soporte técnico se encuentran entre las categorías más comunes de fraude en línea. Se basan en una urgencia falsa y en una imagen de marca de apariencia autorizada para empujar a las víctimas a actuar sin detenerse a cuestionar lo que ven, normalmente llamando a un número fraudulento o permitiendo el acceso remoto a su ordenador.
Algunos ejemplos de estafas similares son «Your Avast Protection Expired», «Scan Computer To See If Antivirus Is Working» y «Windows Security Certificate Expired/Invalid».
¿Cómo abrí un sitio web de estafa?
Muchos visitantes llegan a páginas como esta a través de correos electrónicos de spam engañosos. El mensaje «Activity Sent From Your Own Account» utilizado para promover esta estafa crea una falsa sensación de urgencia y contiene enlaces que envían a los destinatarios directamente a la página de la alerta falsa.
Las redes publicitarias fraudulentas en sitios de torrents, servicios de streaming ilegales y plataformas similares son otra vía común. Las notificaciones enviadas por sitios fraudulentos visitados previamente y el adware instalado en el dispositivo también son fuentes frecuentes de estas redirecciones no deseadas.
¿Cómo evitar visitar páginas de estafa?
No conceda permisos de notificación a sitios web desconocidos o poco fiables. Evite hacer clic en anuncios, botones emergentes o enlaces en páginas dudosas, y descargue software únicamente desde fuentes oficiales o tiendas de aplicaciones autorizadas.
Trate con precaución los correos electrónicos inesperados, especialmente aquellos que afirman problemas de seguridad urgentes o el compromiso de una cuenta. Mantenga actualizados el sistema operativo y todo el software instalado. Si ya hay programas no deseados presentes en el dispositivo, recomendamos analizarlo con Combo Cleaner Antivirus para Windows para eliminarlos automáticamente.
Apariencia completa de la ventana emergente «Microsoft Firewall Alert» (GIF):
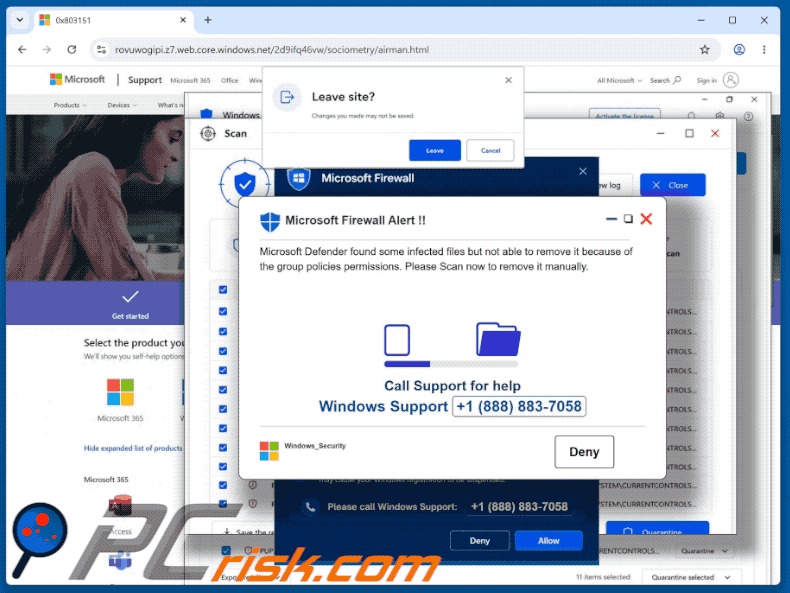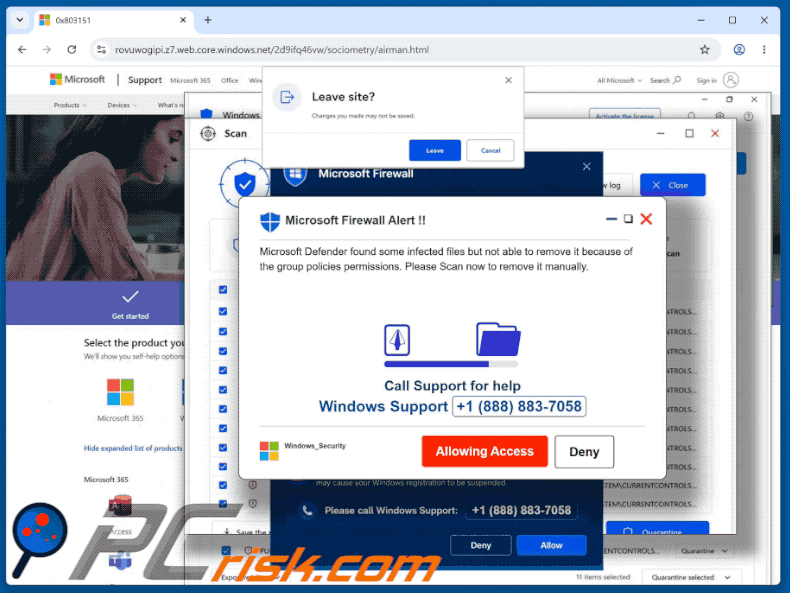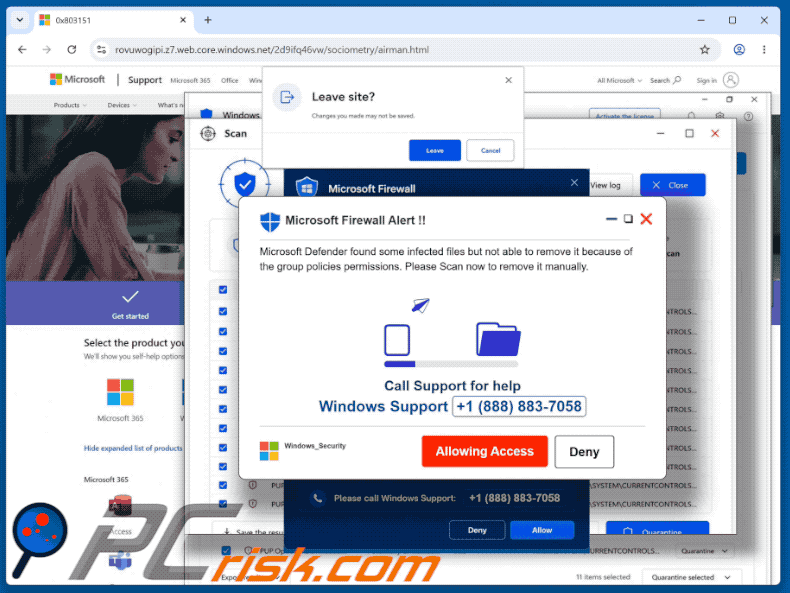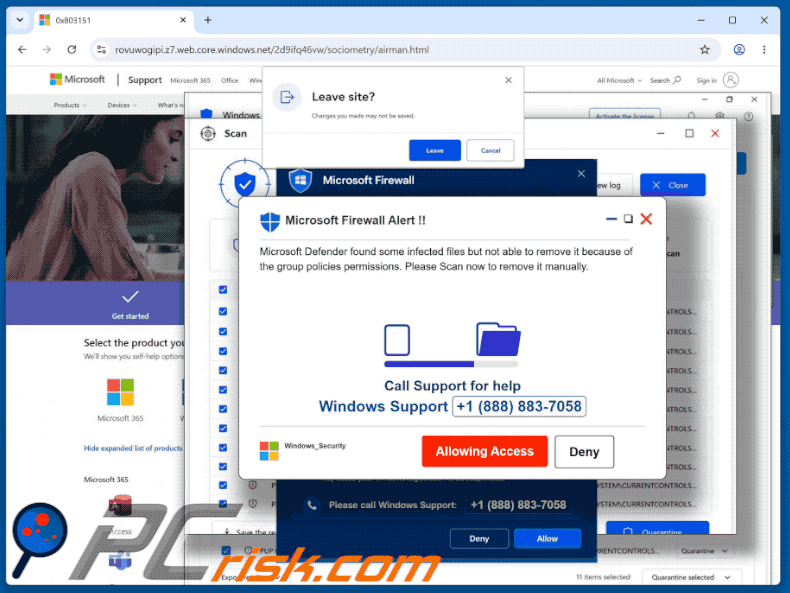
Texto presentado en la ventana emergente «Microsoft Firewall Alert»:
Microsoft Firewall Alert !!
microsoft Defender found some infected files but not able to remove it because of the group policies permissions. Please Scan now to remove it manually.
Call Support for help
Windows Support +1 (888) 883-7058[Allowing Access] [Deny]
Captura de pantalla del correo electrónico de spam utilizado para promover esta estafa:
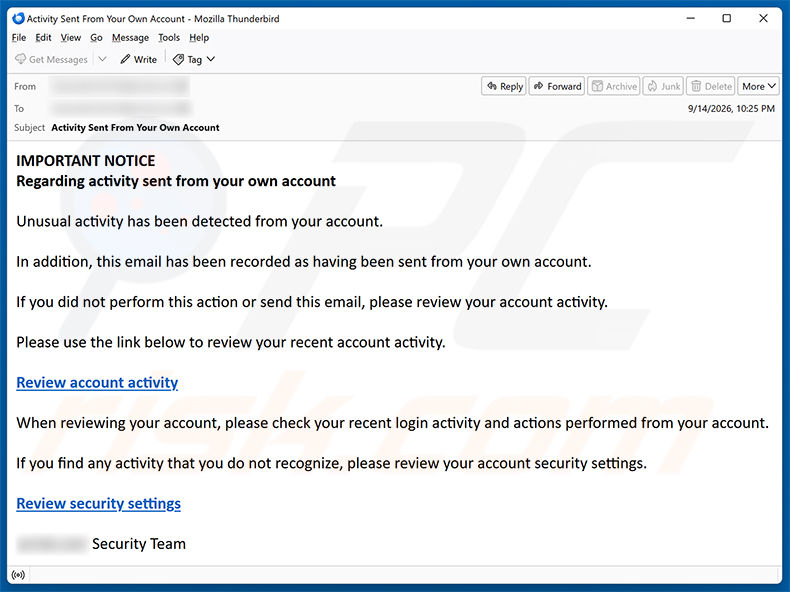
Texto presentado en el correo electrónico de spam «Activity Sent From Your Own Account»:
Subject: Activity Sent From Your Own Account
IMPORTANT NOTICE
Regarding activity sent from your own account
Unusual activity has been detected from your account.
In addition, this email has been recorded as having been sent from your own account.
If you did not perform this action or send this email, please review your account activity.
Please use the link below to review your recent account activity.
Review account activity
When reviewing your account, please check your recent login activity and actions performed from your account.
If you find any activity that you do not recognize, please review your account security settings.
Review security settings
******** Security Team
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es Microsoft Firewall Alert estafa de soporte técnico?
- ¿Cómo identificar una estafa emergente?
- ¿Cómo funcionan las estafas emergentes?
- ¿Cómo eliminar las ventanas emergentes falsas?
- ¿Cómo evitar las ventanas emergentes falsas?
- ¿Qué hacer si cayó en una estafa emergente?
¿Cómo identificar una estafa emergente?
Las ventanas emergentes con varios mensajes falsos son un tipo común de señuelos que usan los ciberdelincuentes. Recopilan datos personales confidenciales, engañan a los usuarios de Internet para que llamen a números de soporte técnico falsos, se suscriben a servicios online inútiles, invierten en esquemas de criptomonedas turbios, etc.
Si bien en la mayoría de los casos estas ventanas emergentes no infectan los dispositivos de los usuarios con malware, pueden causar pérdidas monetarias directas o provocar el robo de identidad.
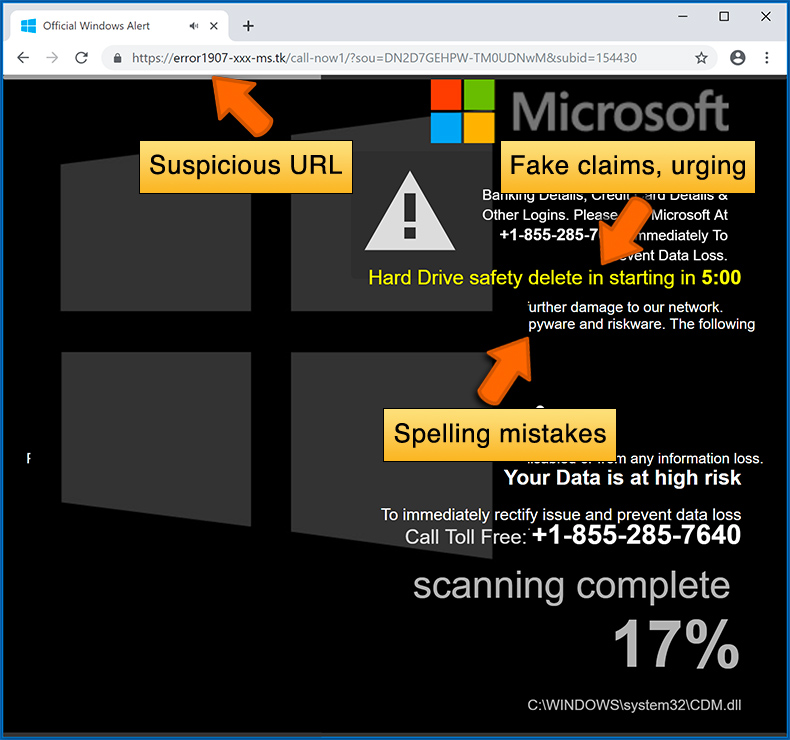
Los ciberdelincuentes se esfuerzan por crear sus ventanas emergentes no autorizadas para que parezcan confiables. Sin embargo, las estafas suelen tener las siguientes características:
- Errores de ortografía e imágenes no profesionales: inspeccione de cerca la información que se muestra en una ventana emergente. Los errores de ortografía y las imágenes poco profesionales pueden ser un signo de estafa.
- Sentido de urgencia: hay un temporizador con una cuenta regresiva de un par de minutos, pidiéndole que ingrese su información personal o que se suscriba a algún servicio online.
- Declaraciones que ganó algo: si no ha participado en una lotería, competencia online, etc., y ve una ventana emergente que indica que ganó.
- Escaneo de computadora o dispositivo móvil: una ventana emergente que escanea su dispositivo e informa sobre los problemas detectados, es sin duda una estafa: las páginas web no pueden realizar tales acciones.
- Exclusividad: ventanas emergentes que indican que solo usted tiene acceso secreto a un esquema financiero que puede enriquecerlo rápidamente.
Ejemplo de una estafa emergente:
¿Cómo funcionan las ventanas emergentes falsas?
Los ciberdelincuentes y los vendedores engañosos suelen utilizar varias redes publicitarias, técnicas de envenenamiento de motores de búsqueda y páginas web dudosas para generar tráfico a sus ventanas emergentes. Los usuarios llegan a sus señuelos online después de hacer clic en botones de descarga falsos, usar una página web de torrents o simplemente hacer clic en el resultado de un motor de búsqueda de Internet.
Según la ubicación de los usuarios y la información del dispositivo, se les presenta una ventana emergente fraudulenta. Los señuelos presentados en dichas ventanas emergentes van desde esquemas para hacerse rico rápidamente hasta escaneos de virus falsos.
¿Cómo eliminar las ventanas emergentes falsas?
En la mayoría de los casos, las estafas de ventanas emergentes no infectan los dispositivos de los usuarios con malware. Si encuentra una ventana emergente de estafa, simplemente cerrarla debería ser suficiente. En algunos casos, las ventanas emergentes pueden ser difíciles de cerrar. En tales casos, cierre su navegador de Internet y reinícielo.
En casos extremadamente raros, es posible que deba reiniciar su navegador de Internet. Para ello, utilice nuestras instrucciones que explican cómo restablecer la configuración del navegador de Internet.
¿Cómo prevenir ventanas emergentes falsas?
Para prevenir ver estafas emergentes, debe visitar solo páginas web confiables. Torrents, cracks, streamings gratuitos de películas online, descarga de videos de YouTube y otras páginas web de reputación similar suelen redirigir a los usuarios de Internet a estafas emergentes.
Para minimizar el riesgo de encontrar estafas emergentes, debe mantener sus navegadores de Internet actualizados y utilizar una aplicación antimalware confiable. Para este propósito, recomendamos Combo Cleaner Antivirus para Windows.
¿Qué hacer si cayó en una estafa emergente?
Esto depende del tipo de estafa en la que haya caído. Por lo general, las estafas emergentes intentan engañar a los usuarios para que envíen dinero, den información personal o acceso a su dispositivo.
- Si envió dinero a los estafadores: Debe comunicarse con su institución financiera y explicar que fue estafado. Si se informa con prontitud, existe la posibilidad de recuperar su dinero.
- Si dio su información personal: debe cambiar sus contraseñas y habilitar la autenticación de dos factores (2FA) en todos los servicios online que utiliza. Visite a la Federal Trade Commission para denunciar el robo de identidad y obtener pasos de recuperación personalizados.
- Si permite que los estafadores se conecten a su dispositivo: debe escanear su computadora con antimalware confiable (recomendamos Combo Cleaner Antivirus para Windows): los ciberdelincuentes podrían haber plantado troyanos, keyloggers y otro malware, no use su computadora hasta eliminar posibles amenazas.
- Ayude a otros usuarios de Internet: denuncie las estafas por Internet a la Federal Trade Commission.
Preguntas frecuentes (FAQ)
¿Qué es una estafa emergente?
Una estafa emergente es un mensaje falso que aparece en el navegador mientras se visita un sitio web. Está diseñada para engañar al visitante y hacer que realice una acción perjudicial, como llamar a un número de teléfono fraudulento, entregar información personal, enviar dinero o instalar software no deseado.
¿Cuál es el propósito de una estafa emergente?
El propósito es el beneficio económico para los ciberdelincuentes que están detrás. En estafas de soporte técnico como esta, el objetivo principal es obtener pagos directos por servicios falsos, u obtener acceso remoto al dispositivo de la víctima para robar credenciales bancarias y datos personales confidenciales.
¿Por qué me aparecen ventanas emergentes falsas?
Estas páginas llegan a los usuarios a través de varios canales: correos electrónicos de spam con enlaces engañosos, redes publicitarias fraudulentas en sitios web poco fiables, notificaciones de sitios fraudulentos visitados previamente y adware que ya se ejecuta en el dispositivo. La mayoría de las personas que las encuentran no las buscaron.
¿Me protegerá Combo Cleaner de las estafas emergentes?
Sí. Combo Cleaner comprueba cada sitio web visitado con una base de datos de páginas maliciosas y engañosas conocidas. Si se detecta una página de estafa de soporte técnico como esta, Combo Cleaner bloquea el acceso y alerta al usuario antes de que pueda producirse cualquier daño.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión