
¿Qué tipo de estafa por correo electrónico es «Jupiter (JUP) Staking Checkpoint»?
EstafaConocido también como: Jupiter (JUP) Staking Checkpoint estafa de phishing

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de estafa es «Jupiter (JUP) Staking Checkpoint»?
Hemos examinado este correo electrónico y hemos determinado que es una estafa. El mensaje suplanta a Jupiter, un popular exchange descentralizado basado en Solana, y afirma que el punto de control de staking del tercer trimestre del destinatario está abierto y que hay recompensas disponibles para revisar. Dirige a los destinatarios a un sitio web fraudulento que roba criptomonedas de las billeteras conectadas. Este correo electrónico debe ignorarse y eliminarse sin hacer clic en ningún enlace.
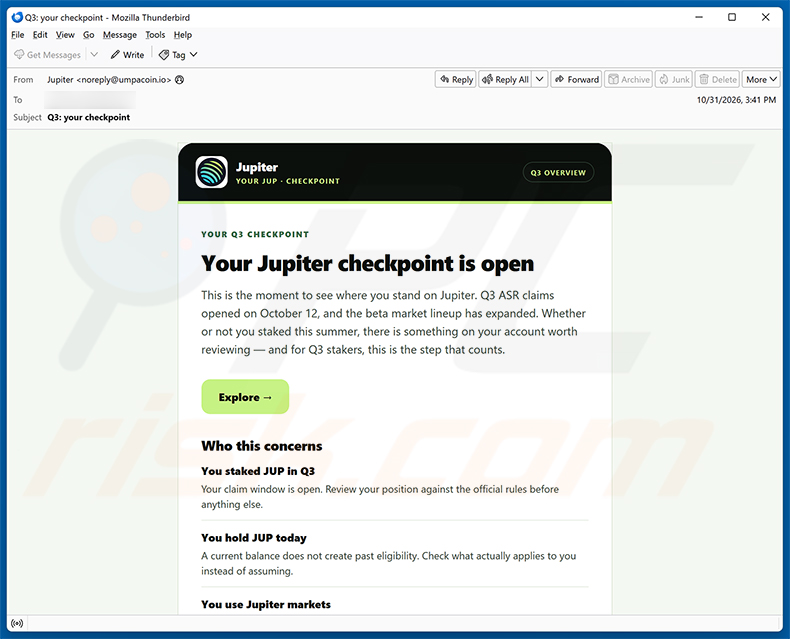
«Jupiter (JUP) Staking Checkpoint» estafa por correo electrónico en detalle
Este correo electrónico se hace pasar por una notificación oficial del exchange descentralizado Jupiter y menciona reclamaciones de ASR (Active Staking Rewards) del tercer trimestre y mercados beta recién ampliados. Informa a los destinatarios de que su punto de control de staking está abierto y les insta a revisar su posición, utilizando terminología de Jupiter de apariencia real diseñada para parecer creíble.
Al hacer clic en el enlace del correo electrónico, se accede a pioneersportal-jupag2026[.]com, un sitio fraudulento creado para imitar fielmente la interfaz de trading real de Jupiter. El sitio guía a los visitantes a través de un proceso escalonado: primero solicita su dirección pública de monedero y, a continuación, les pide que conecten un monedero de criptomonedas para continuar.
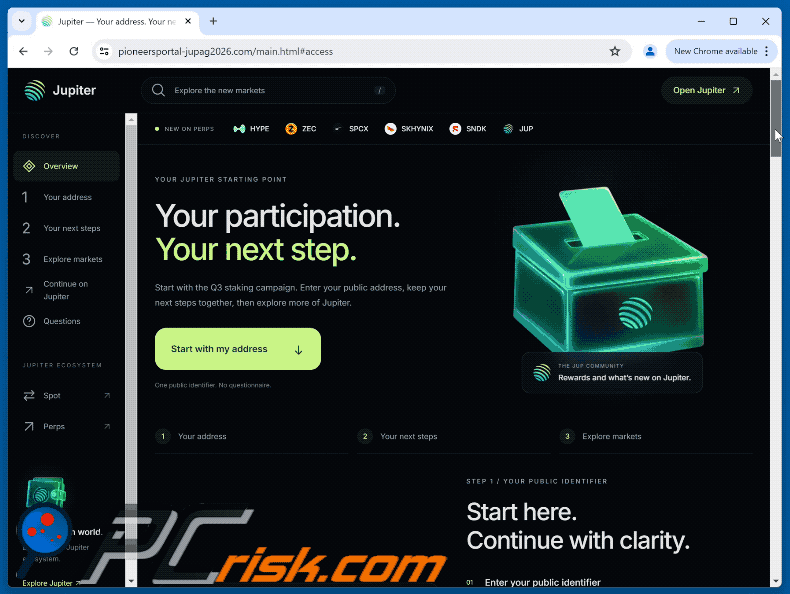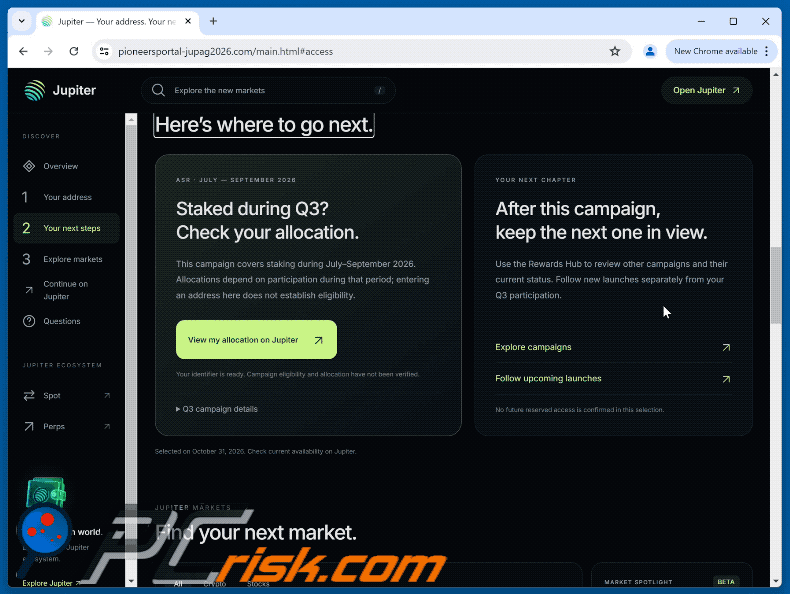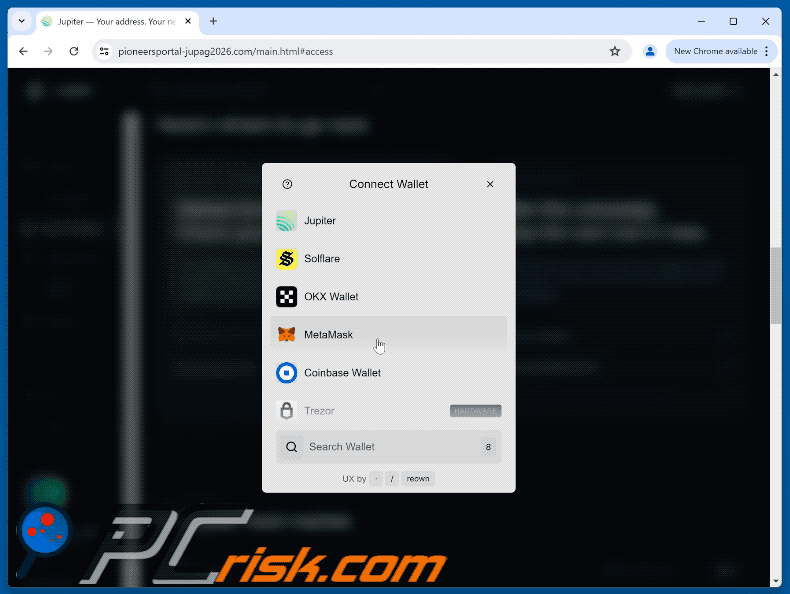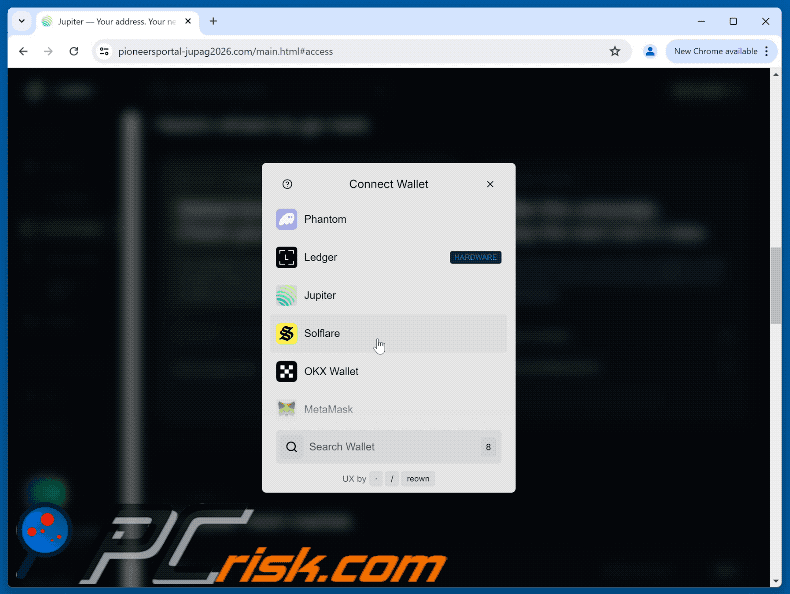
La ventana emergente de conexión del monedero muestra Phantom, Ledger, Solflare, OKX Wallet y MetaMask como opciones. Conectar cualquier monedero a través de esta interfaz fraudulenta otorga a los estafadores acceso a él. A partir de ese momento, pueden ejecutar transacciones salientes no autorizadas sin necesidad de más confirmaciones por parte del usuario, vaciando el monedero de sus fondos.
Las pérdidas derivadas de este tipo de esquema son permanentes. Las transacciones de Blockchain no se pueden revertir una vez confirmadas, lo que significa que los fondos robados son irrecuperables. Cabe señalar que Jupiter, el exchange legítimo, no tiene ninguna relación con esta campaña y no es responsable del sitio fraudulento ni de los correos electrónicos enviados en su nombre.
| Nombre | Jupiter (JUP) Staking Checkpoint estafa de phishing |
| Tipo De Amenaza | Phishing, Estafa, Ingeniería social, Fraude |
| Afirmación Falsa | El punto de control de staking de JUP del tercer trimestre del destinatario está abierto y hay Active Staking Rewards disponibles para reclamar |
| Disfraz | Notificación legítima del exchange descentralizado Jupiter |
| Dominio Relacionado | pioneersportal-jupag2026[.]com |
| Estado De La Amenaza (Sitio Drainer) | PCrisk Resultados del escáner de sitios web |
| Síntomas | Compras en línea no autorizadas, cambio de contraseñas de cuentas en línea, robo de identidad, acceso ilegal al ordenador. |
| Métodos De Distribución | Correos electrónicos engañosos, anuncios emergentes en línea fraudulentos, técnicas de envenenamiento de motores de búsqueda, dominios mal escritos. |
| Daño | Pérdida de información privada confidencial, pérdidas económicas, robo de identidad. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Correos electrónicos fraudulentos similares en general
En resumen, se trata de un correo electrónico fraudulento disfrazado de comunicación oficial del exchange descentralizado Jupiter. Engaña a los destinatarios para que visiten un sitio web falso que vacía sus monederos de criptomonedas. Los correos electrónicos fraudulentos como este también se utilizan a veces para distribuir malware. Otros ejemplos de correos electrónicos fraudulentos similares son Outlook Voice Access, Attached Electronics Invoice y Truist - Suspicious Activity Detected.
¿Cómo infectan los ordenadores las campañas de spam?
Las campañas de spam suelen distribuir malware a través de archivos adjuntos o enlaces maliciosos en correos electrónicos. Los archivos adjuntos pueden adoptar muchas formas: archivos comprimidos, archivos ejecutables, documentos PDF, archivos de Microsoft Office y formatos similares. Abrir o ejecutar estos archivos, o habilitar funciones como los comandos de macro maliciosos en documentos de Office, puede desencadenar la instalación de malware.
Los enlaces incluidos en los correos electrónicos de spam pueden ser igual de peligrosos. Algunos conducen a páginas que descargan malware de forma silenciosa al visitarlas, mientras que otros dependen de que el usuario descargue y ejecute un archivo manualmente. Por regla general, se requiere algún tipo de interacción por parte del usuario para que la infección se produzca, por lo que la precaución es tan importante.
¿Cómo evitar la instalación de malware?
Tenga cuidado con los correos electrónicos no solicitados, especialmente aquellos que le instan a hacer clic en enlaces o a actuar con urgencia. Si un correo electrónico afirma proceder de un servicio que usted utiliza, acceda directamente al sitio web oficial de dicho servicio en lugar de hacer clic en cualquier elemento del correo. Esto es especialmente importante en el caso de las plataformas de criptomonedas, donde un solo error puede provocar la pérdida permanente de fondos.
Descargue software y aplicaciones únicamente desde sitios web oficiales y tiendas de aplicaciones. Evite el software pirata y las herramientas de cracking, ya que se utilizan habitualmente para distribuir malware. Mantenga actualizados su sistema operativo y todo el software instalado, ya que los parches de seguridad corrigen vulnerabilidades que, de lo contrario, los atacantes podrían aprovechar.
Utilice un software antivirus o antimalware de confianza y analice su sistema con regularidad. Si sospecha que ya ha interactuado con un archivo adjunto malicioso, ejecute un análisis completo del sistema con Combo Cleaner Antivirus para Windows para detectar y eliminar cualquier amenaza.
Texto presentado en el correo electrónico «Jupiter (JUP) Staking Checkpoint»:
Subject: Q3: your checkpoint
Jupiter
Your JUP · Checkpoint
Q3 overviewYour Q3 checkpoint
Your Jupiter checkpoint is open
This is the moment to see where you stand on Jupiter. Q3 ASR claims opened on October 12, and the beta market lineup has expanded. Whether or not you staked this summer, there is something on your account worth reviewing — and for Q3 stakers, this is the step that counts.
[Explore]Who this concerns
You staked JUP in Q3
Your claim window is open. Review your position against the official rules before anything else.You hold JUP today
A current balance does not create past eligibility. Check what actually applies to you instead of assuming.You use Jupiter markets
Six beta markets are now live. Review access conditions before you take a position.Now in beta: six markets
JUP, HYPE, ZEC, SPCX, SNDK and SKHYNIX — public access, no minimum JUP stake required.
© 2026 Jupiter AG
All rights reserved.
You are receiving this email because you use Jupiter services.
Sitio web falso de Jupiter utilizado en esta estafa:
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es Jupiter (JUP) Staking Checkpoint estafa de phishing?
- Tipos de emails maliciosos.
- ¿Cómo detectar un email malicioso?
- ¿Qué hacer si cayó en una estafa por email?
Tipos de emails maliciosos:
 Emails Phishing
Por lo general, los ciberdelincuentes utilizan emails engañosos para engañar a los usuarios de Internet para que revelen su información privada confidencial. Oor ejemplo, información de inicio de sesión para varios servicios online, cuentas de email o información bancaria online.
Estos ataques se denominan phishing (suplantación de identidad). En un ataque de phishing, los ciberdelincuentes generalmente envían un mensaje por email con algún logotipo de servicio popular (por ejemplo, Microsoft, DHL, Amazon, Netflix), crean urgencia (dirección de envío incorrecta, contraseña caducada, etc.) y colocan un enlace esperando que sus potenciales víctimas hagan clic en el.
Después de hacer clic en el enlace presentado en dicho email, las víctimas son redirigidas a una página web falsa que se ve idéntica o extremadamente similar a la original. Luego se les pide a las víctimas que ingresen su contraseña, los detalles de la tarjeta de crédito o alguna otra información que sea robada por los ciberdelincuentes.
 Emails con Archivos Adjuntos Maliciosos
Otro vector de ataque popular son los emails spam (correos no deseado) con archivos adjuntos maliciosos que infectan las computadoras de los usuarios con malware. Los archivos adjuntos maliciosos suelen llevar troyanos capaces de robar contraseñas, información bancaria y otra información confidencial.
En tales ataques, el objetivo principal de los ciberdelincuentes es engañar a sus víctimas potenciales para que abran un archivo adjunto infectado en el email. Para lograr este objetivo, los mensajes de email generalmente hablan de facturas, faxes o mensajes de voz recibidos recientemente.
Si una víctima potencial cae en la trampa y abre el archivo adjunto, su computadora se infectan y los ciberdelincuentes pueden recopilar mucha información confidencial.
Si bien es un método más complicado para robar información personal (los filtros de spam y los programas antivirus generalmente detectan tales intentos), si logran tener éxito, los ciberdelincuentes pueden obtener una gama mucho más amplia de datos y recopilar información durante un período de tiempo prolongado.
 Emails de sextorsión
Este es un tipo de phishing. En este caso, los usuarios reciben un email alegando que un ciberdelincuente podría acceder a la cámara web de la víctima potencial y tiene una grabación de video de su masturbación.
Para eliminar del video, se les pide a las víctimas que paguen un rescate (generalmente usando Bitcoin u otra criptomoneda). Sin embargo, todas estas afirmaciones son falsas: los usuarios que reciben dichos emails deben ignorarlos y eliminarlos.
¿Cómo detectar un email malicioso?
Si bien los ciberdelincuentes intentan que sus emails trampas parezcan confiables, aquí hay algunas cosas que debe tener en cuenta cuando intente detectar un email phishing:
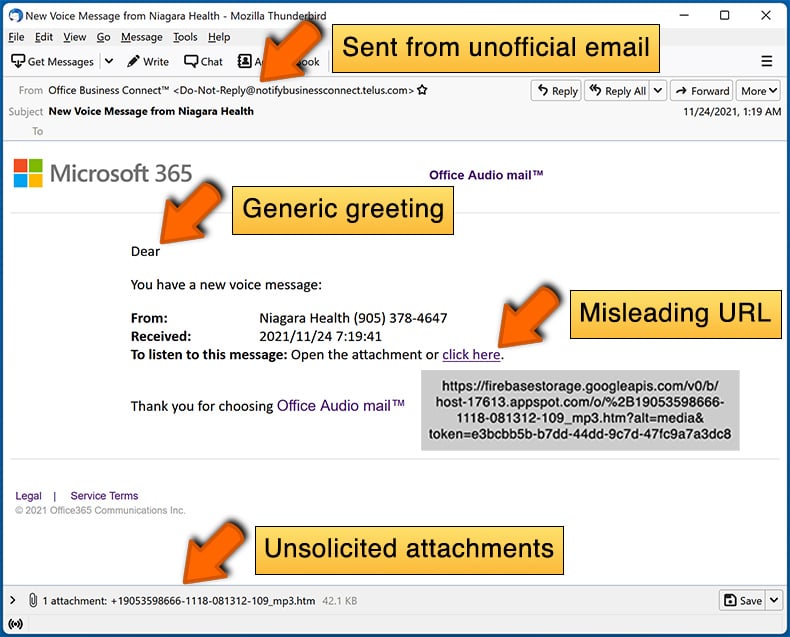
- Verifique la dirección email del remitente ("de"): coloque el mouse sobre la dirección "de" y verifique si es legítima. Por ejemplo, si recibió un email de Microsoft, asegúrese de verificar si la dirección de email es @microsoft.com y no algo sospechoso como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Compruebe si hay saludos genéricos: si el saludo en el email es "Estimado usuario", "Estimado @su_email.com", "Estimado cliente", debería generar sospechas. Por lo general, las empresas lo llaman por su nombre. La falta de esta información podría indicar un intento de phishing.
- Verifique los enlaces en el email: coloque el mouse sobre el enlace presentado en el email, si el enlace que aparece parece sospechoso, no haga clic en él. Por ejemplo, si recibió un email de Microsoft y el enlace del email muestra que dirige a firebasestorage.googleapis.com/v0..., no debe confiar en él. Es mejor no hacer clic en los enlaces de los emails, sino visitar la página web de la empresa que le envió el email en primer lugar.
- No confíe ciegamente en los archivos adjuntos de email: por lo general, las empresas legítimas le pedirán que inicie sesión en su página web y vea los documentos desde allí. Si recibió un email con un archivo adjunto, es una buena idea escanearlo con una aplicación antivirus. Los archivos adjuntos de email infectados son un vector de ataque común utilizado por los ciberdelincuentes.
Para minimizar el riesgo de abrir emails phishing y maliciosos, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
Ejemplo de email spam:
¿Qué hacer si cayó en una estafa por email?
- Si hizo clic en un enlace en un email de phishing e ingresó su contraseña: asegúrese de cambiar su contraseña lo antes posible. Por lo general, los ciberdelincuentes recopilan credenciales robadas y luego las venden a otros grupos que las utilizan con fines maliciosos. Si cambia su contraseña de manera oportuna, existe la posibilidad de que los delincuentes no tengan tiempo suficiente para hacer ningún daño.
- Si ingresó la información de su tarjeta de crédito: comuníquese con su banco lo antes posible y explique la situación. Es muy probable que deba cancelar su tarjeta de crédito comprometida y pedir una nueva.
- Si ve algún signo de robo de identidad: debe comunicarse de inmediato con la Federal Trade Commission. Esta institución recopilará información sobre su situación y creará un plan de recuperación personal.
- Si abrió un archivo adjunto malicioso: su computadora probablemente esté infectada, debe escanearla con una aplicación antivirus confiable. Para ello, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
- Ayude a otros usuarios de Internet: informe los emails de phishing a Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center y U.S. Department of Justice.
Preguntas frecuentes (FAQ)
¿Por qué he recibido este correo electrónico?
Los ciberdelincuentes envían estos correos electrónicos en campañas masivas a grandes listas de direcciones. Las direcciones pueden haberse obtenido mediante filtraciones de datos, formularios de registro falsos u otros métodos de recopilación. Estos mensajes rara vez van dirigidos a personas concretas.
He proporcionado mi información personal tras ser engañado por este correo electrónico, ¿qué debo hacer?
Si conectó su monedero de criptomonedas al sitio fraudulento, desconéctelo inmediatamente y utilice un explorador de blockchain para revocar cualquier aprobación de transacción pendiente. Si compartió otra información personal confidencial, póngase en contacto con los proveedores de servicios correspondientes o con las autoridades lo antes posible.
He descargado y abierto un archivo malicioso adjunto a un correo electrónico, ¿está infectado mi ordenador?
Los archivos ejecutables (.exe y similares) pueden infectar un sistema en cuanto se ejecutan. Los documentos como los PDF o los archivos de Office suelen requerir pasos adicionales, como habilitar las macros, antes de poder ejecutar código malicioso. El riesgo real depende del tipo de archivo y de lo que el usuario haya hecho con él.
He leído el correo electrónico pero no he abierto el archivo adjunto, ¿está infectado mi ordenador?
No. Simplemente leer o ver un correo electrónico no infecta un ordenador. Un dispositivo solo corre peligro cuando el usuario interactúa con contenido malicioso, por ejemplo, al hacer clic en un enlace o abrir un archivo adjunto.
¿Eliminará Combo Cleaner las infecciones de malware presentes en los archivos adjuntos de correo electrónico?
Combo Cleaner es capaz de detectar y eliminar la mayoría de las amenazas de malware conocidas. Para obtener los mejores resultados, ejecute un análisis completo del sistema, ya que el malware sofisticado puede ocultarse en lo más profundo del sistema y es posible que un análisis rápido no lo detecte.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión