
Qué tipo de estafa es «IMF Global Beneficiary Sweepstakes»
EstafaConocido también como: IMF Global Beneficiary Sweepstakes estafa de phishing

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de correo electrónico es «IMF Global Beneficiary Sweepstakes»?
Hemos examinado este correo electrónico y hemos determinado que se trata de una estafa. El mensaje afirma falsamente ser una notificación oficial del Fondo Monetario Internacional (FMI), indicando al destinatario que ha sido seleccionado para recibir un premio internacional de 3.000.000 de dólares estadounidenses. Este correo electrónico está diseñado para engañar a las personas para que entreguen información personal y dinero, y debe ser ignorado.
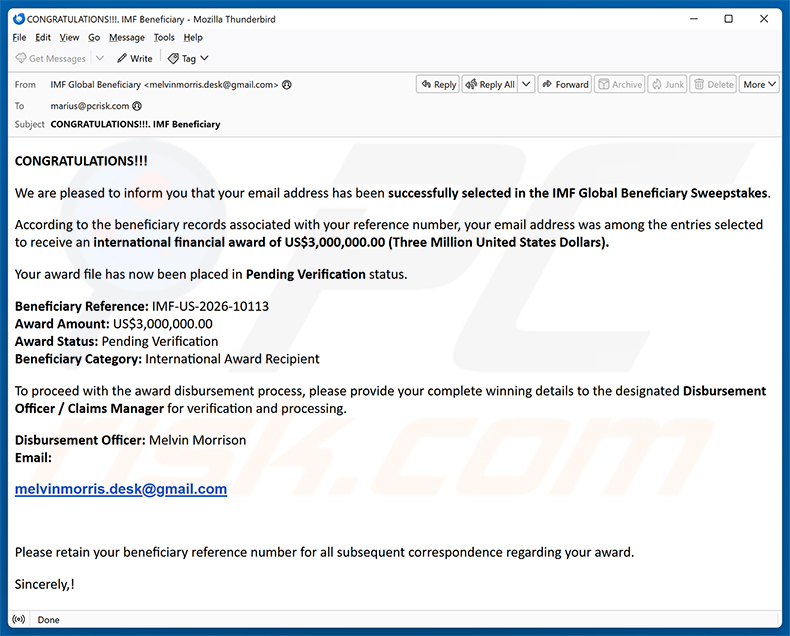
La estafa por correo electrónico «IMF Global Beneficiary Sweepstakes» en detalle
El correo electrónico se presenta como una notificación formal, afirmando que la dirección del destinatario fue «seleccionada con éxito» en el IMF Global Beneficiary Sweepstakes y que tiene derecho a recibir 3.000.000,00 USD.
Incluye un número de referencia inventado y un falso «Award Status» para crear una impresión de legitimidad. Se les indica a los destinatarios que se pongan en contacto con un supuesto «Disbursement Officer» a través de una dirección personal de Gmail, no de ningún canal oficial.
Se trata de una clásica estafa de pago por adelantado. Una vez que la víctima responde, los estafadores comienzan a solicitar documentos personales y, con el tiempo, exigen pagos anticipados presentados como tarifas de procesamiento, costos legales o impuestos.
Nunca se entrega dinero alguno. Cada pago solo conduce a otra razón inventada para pagar más. Quienes se involucran corren el riesgo de perder sumas considerables y exponer datos personales sensibles.
El verdadero Fondo Monetario Internacional no tiene ninguna participación en este esquema. No realiza sorteos, no otorga premios de lotería ni contacta a personas sobre desembolsos de premios de ningún tipo.
| Nombre | IMF Global Beneficiary Sweepstakes estafa de phishing |
| Tipo De Amenaza | Phishing, Estafa, Ingeniería social, Fraude |
| Afirmación Falsa | La dirección de correo electrónico del destinatario fue seleccionada en el «IMF Global Beneficiary Sweepstakes» para recibir un premio internacional de 3.000.000 USD |
| Disfraz | Notificación oficial de premio del Fondo Monetario Internacional (IMF) |
| Síntomas | Compras en línea no autorizadas, contraseñas de cuentas en línea cambiadas, robo de identidad, acceso ilegal al ordenador. |
| Métodos De Distribución | Correos electrónicos engañosos, anuncios emergentes en línea fraudulentos, técnicas de envenenamiento de motores de búsqueda, dominios mal escritos. |
| Daño | Pérdida de información privada sensible, pérdida monetaria, robo de identidad. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Las estafas por correo electrónico en general
En conclusión, se trata de un fraude de pago por adelantado disfrazado de notificación oficial de premio del Fondo Monetario Internacional. Su objetivo es extraer información personal y dinero mediante exigencias crecientes: no hay ningún sorteo, ningún premio ni ninguna organización legítima detrás. Campañas como esta a veces también se utilizan para distribuir malware. Más ejemplos de correos electrónicos de estafa similares son Webmail Service Update, Wire Transfer Payment Confirmation, y Untrusted Device Was Added To Your Account.
¿Cómo infectan los ordenadores las campañas de spam?
Los actores maliciosos distribuyen malware por correo electrónico adjuntando archivos dañinos o incluyendo enlaces a sitios web peligrosos. Los tipos de adjuntos comunes incluyen archivos ejecutables, documentos PDF, archivos de Microsoft Office, archivos comprimidos y scripts.
Visitar un enlace malicioso puede activar descargas automáticas o solicitar al usuario que ejecute un programa peligroso. Abrir un archivo infectado, o habilitar funciones como comandos de macro maliciosos, es normalmente lo que completa la infección.
¿Cómo evitar la instalación de malware?
Trate los correos electrónicos no solicitados con escepticismo, especialmente los de remitentes desconocidos. No haga clic en enlaces ni abra adjuntos a menos que esté seguro de que son seguros. Los correos electrónicos de estafa suelen crear urgencia o prometer recompensas para empujar a los destinatarios a actuar sin pensar.
Descargue software únicamente de los sitios web de desarrolladores oficiales y de fuentes verificadas. Evite programas pirateados, cracks y generadores de claves, ya que estos se utilizan comúnmente para ocultar malware. Mantenga su sistema operativo y todas las aplicaciones instaladas actualizadas regularmente.
Utilice una herramienta antivirus o antimalware de confianza y manténgala activa. No conceda permisos de notificación a sitios web desconocidos. Si ya ha abierto un archivo sospechoso, ejecute un análisis con Combo Cleaner Antivirus para Windows para detectar y eliminar cualquier amenaza.
Texto presentado en la carta del correo electrónico «IMF Global Beneficiary Sweepstakes»:
Subject: CONGRATULATIONS!!!. IMF Beneficiary
CONGRATULATIONS!!!
We are pleased to inform you that your email address has been successfully selected in the IMF Global Beneficiary Sweepstakes.
According to the beneficiary records associated with your reference number, your email address was among the entries selected to receive an international financial award of US$3,000,000.00 (Three Million United States Dollars).
Your award file has now been placed in Pending Verification status.
Beneficiary Reference: IMF-US-2026-10113
Award Amount: US$3,000,000.00
Award Status: Pending Verification
Beneficiary Category: International Award RecipientTo proceed with the award disbursement process, please provide your complete winning details to the designated Disbursement Officer / Claims Manager for verification and processing.
Disbursement Officer: Melvin Morrison
Please retain your beneficiary reference number for all subsequent correspondence regarding your award.
Sincerely,!
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es IMF Global Beneficiary Sweepstakes estafa de phishing?
- Tipos de emails maliciosos.
- ¿Cómo detectar un email malicioso?
- ¿Qué hacer si cayó en una estafa por email?
Tipos de emails maliciosos:
 Emails Phishing
Por lo general, los ciberdelincuentes utilizan emails engañosos para engañar a los usuarios de Internet para que revelen su información privada confidencial. Oor ejemplo, información de inicio de sesión para varios servicios online, cuentas de email o información bancaria online.
Estos ataques se denominan phishing (suplantación de identidad). En un ataque de phishing, los ciberdelincuentes generalmente envían un mensaje por email con algún logotipo de servicio popular (por ejemplo, Microsoft, DHL, Amazon, Netflix), crean urgencia (dirección de envío incorrecta, contraseña caducada, etc.) y colocan un enlace esperando que sus potenciales víctimas hagan clic en el.
Después de hacer clic en el enlace presentado en dicho email, las víctimas son redirigidas a una página web falsa que se ve idéntica o extremadamente similar a la original. Luego se les pide a las víctimas que ingresen su contraseña, los detalles de la tarjeta de crédito o alguna otra información que sea robada por los ciberdelincuentes.
 Emails con Archivos Adjuntos Maliciosos
Otro vector de ataque popular son los emails spam (correos no deseado) con archivos adjuntos maliciosos que infectan las computadoras de los usuarios con malware. Los archivos adjuntos maliciosos suelen llevar troyanos capaces de robar contraseñas, información bancaria y otra información confidencial.
En tales ataques, el objetivo principal de los ciberdelincuentes es engañar a sus víctimas potenciales para que abran un archivo adjunto infectado en el email. Para lograr este objetivo, los mensajes de email generalmente hablan de facturas, faxes o mensajes de voz recibidos recientemente.
Si una víctima potencial cae en la trampa y abre el archivo adjunto, su computadora se infectan y los ciberdelincuentes pueden recopilar mucha información confidencial.
Si bien es un método más complicado para robar información personal (los filtros de spam y los programas antivirus generalmente detectan tales intentos), si logran tener éxito, los ciberdelincuentes pueden obtener una gama mucho más amplia de datos y recopilar información durante un período de tiempo prolongado.
 Emails de sextorsión
Este es un tipo de phishing. En este caso, los usuarios reciben un email alegando que un ciberdelincuente podría acceder a la cámara web de la víctima potencial y tiene una grabación de video de su masturbación.
Para eliminar del video, se les pide a las víctimas que paguen un rescate (generalmente usando Bitcoin u otra criptomoneda). Sin embargo, todas estas afirmaciones son falsas: los usuarios que reciben dichos emails deben ignorarlos y eliminarlos.
¿Cómo detectar un email malicioso?
Si bien los ciberdelincuentes intentan que sus emails trampas parezcan confiables, aquí hay algunas cosas que debe tener en cuenta cuando intente detectar un email phishing:
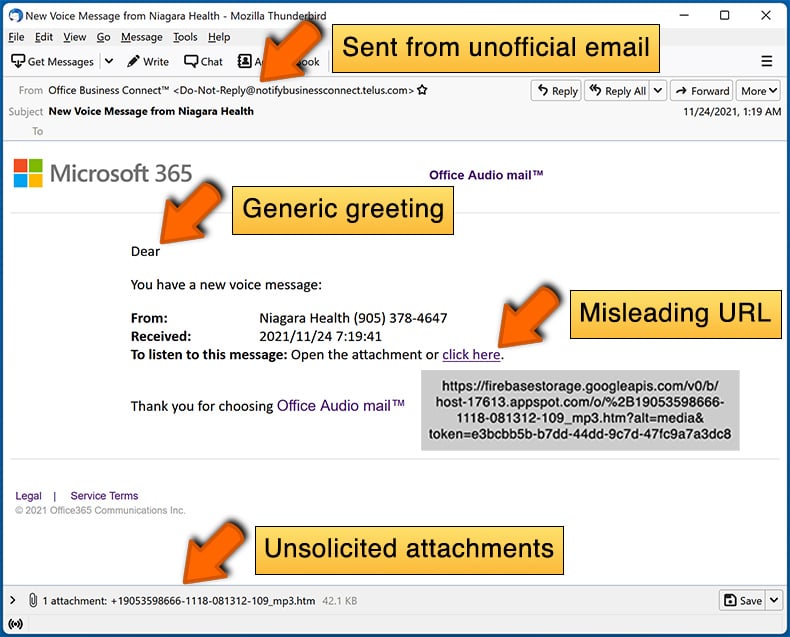
- Verifique la dirección email del remitente ("de"): coloque el mouse sobre la dirección "de" y verifique si es legítima. Por ejemplo, si recibió un email de Microsoft, asegúrese de verificar si la dirección de email es @microsoft.com y no algo sospechoso como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Compruebe si hay saludos genéricos: si el saludo en el email es "Estimado usuario", "Estimado @su_email.com", "Estimado cliente", debería generar sospechas. Por lo general, las empresas lo llaman por su nombre. La falta de esta información podría indicar un intento de phishing.
- Verifique los enlaces en el email: coloque el mouse sobre el enlace presentado en el email, si el enlace que aparece parece sospechoso, no haga clic en él. Por ejemplo, si recibió un email de Microsoft y el enlace del email muestra que dirige a firebasestorage.googleapis.com/v0..., no debe confiar en él. Es mejor no hacer clic en los enlaces de los emails, sino visitar la página web de la empresa que le envió el email en primer lugar.
- No confíe ciegamente en los archivos adjuntos de email: por lo general, las empresas legítimas le pedirán que inicie sesión en su página web y vea los documentos desde allí. Si recibió un email con un archivo adjunto, es una buena idea escanearlo con una aplicación antivirus. Los archivos adjuntos de email infectados son un vector de ataque común utilizado por los ciberdelincuentes.
Para minimizar el riesgo de abrir emails phishing y maliciosos, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
Ejemplo de email spam:
¿Qué hacer si cayó en una estafa por email?
- Si hizo clic en un enlace en un email de phishing e ingresó su contraseña: asegúrese de cambiar su contraseña lo antes posible. Por lo general, los ciberdelincuentes recopilan credenciales robadas y luego las venden a otros grupos que las utilizan con fines maliciosos. Si cambia su contraseña de manera oportuna, existe la posibilidad de que los delincuentes no tengan tiempo suficiente para hacer ningún daño.
- Si ingresó la información de su tarjeta de crédito: comuníquese con su banco lo antes posible y explique la situación. Es muy probable que deba cancelar su tarjeta de crédito comprometida y pedir una nueva.
- Si ve algún signo de robo de identidad: debe comunicarse de inmediato con la Federal Trade Commission. Esta institución recopilará información sobre su situación y creará un plan de recuperación personal.
- Si abrió un archivo adjunto malicioso: su computadora probablemente esté infectada, debe escanearla con una aplicación antivirus confiable. Para ello, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
- Ayude a otros usuarios de Internet: informe los emails de phishing a Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center y U.S. Department of Justice.
Preguntas Frecuentes (FAQ)
¿Por qué recibí este correo electrónico?
Estos mensajes se distribuyen de forma masiva a un gran número de destinatarios a la vez. Los estafadores recopilan direcciones de correo electrónico a través de filtraciones de datos, sitios web falsos y otros métodos. Los correos electrónicos no están dirigidos de forma personal.
He proporcionado mi información personal al ser engañado por este correo electrónico, ¿qué debo hacer?
Cambie lo antes posible cualquier contraseña que pueda haber quedado expuesta. Si compartió datos bancarios, documentos de identificación o información de pago, póngase en contacto con las instituciones o autoridades pertinentes sin demora.
He descargado y abierto un archivo malicioso adjunto a un correo electrónico, ¿está infectado mi ordenador?
Los archivos ejecutables generalmente comienzan a infectar el sistema en el momento en que se abren. Los documentos como PDF o archivos de Office normalmente necesitan una interacción adicional, como habilitar macros, antes de causar daño. El nivel de riesgo depende del tipo de archivo y de cómo lo abrió.
He leído el correo electrónico pero no abrí el adjunto, ¿está infectado mi ordenador?
Leer o ver un correo electrónico sin hacer clic en enlaces ni abrir adjuntos es generalmente seguro. Es poco probable que su ordenador esté infectado si no interactuó con ninguno de sus contenidos.
¿Eliminará Combo Cleaner las infecciones de malware que estuvieran presentes en el adjunto del correo electrónico?
Combo Cleaner puede detectar y eliminar la gran mayoría del malware conocido. Dicho esto, es importante realizar un análisis completo del sistema, ya que las amenazas más avanzadas a veces pueden evitar la detección durante un análisis rápido.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión