
¿Qué tipo de estafa es «Vendor Registration And Partnership Process»?
EstafaConocido también como: Vendor Registration And Partnership Process estafa de phishing

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de estafa es «Vendor Registration And Partnership Process»?
Hemos examinado este correo electrónico y determinado que es una estafa. Se presenta como una invitación de incorporación de proveedores de ExxonMobil Corporation y está dirigido a empresas y profesionales de todo el mundo. El objetivo es atraer a los destinatarios a una correspondencia prolongada que, con el tiempo, derive en solicitudes de dinero, documentos confidenciales o datos bancarios empresariales. Este correo electrónico debe ignorarse por completo.
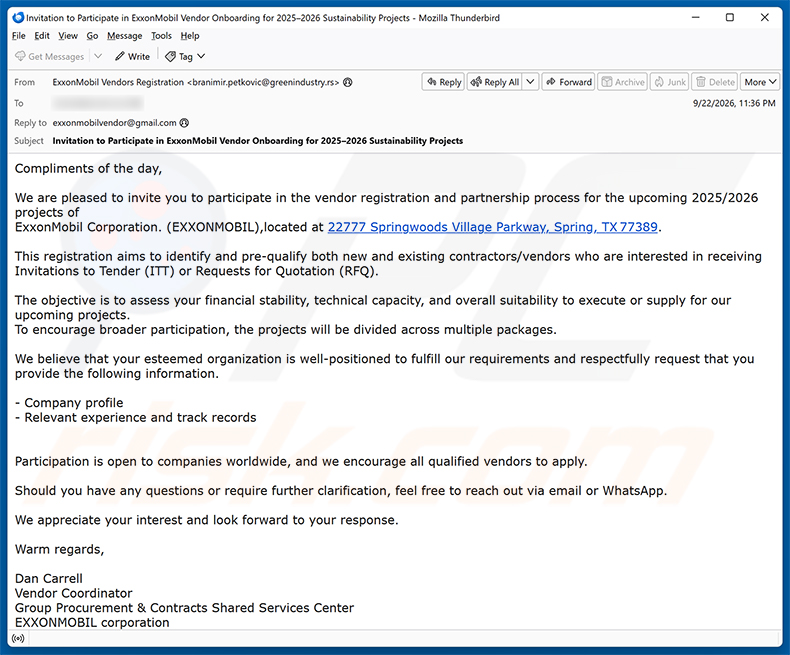
«Vendor Registration And Partnership Process» estafa por correo electrónico: descripción general
El correo electrónico se presenta como una comunicación oficial de ExxonMobil Corporation e invita a la empresa del destinatario a registrarse como proveedor para los próximos proyectos de sostenibilidad de 2025/2026. Solicita un perfil de la empresa y la experiencia relevante, y lo presenta como un proceso estándar de precalificación.
Se trata de una clásica estafa de pago por adelantado. Una vez que el destinatario responde, los estafadores establecen contacto y comienzan a solicitar documentación, certificados de cumplimiento, formularios de registro o tarifas de tramitación por adelantado. Cada paso atrae más a la víctima, con exigencias cada vez mayores, mientras que el contrato prometido nunca se materializa.
Cualquier persona que interactúe corre el riesgo de perder dinero en tarifas inventadas. Además del daño económico, responder expone datos confidenciales de la empresa, información de identificación personal o datos bancarios empresariales a los estafadores, que pueden aprovecharlos para cometer más fraudes.
ExxonMobil Corporation es una empresa legítima y no tiene ninguna relación con esta estafa. Los ciberdelincuentes simplemente utilizan su nombre y su dirección real para parecer creíbles. La dirección real del remitente y el contacto de respuesta de este correo electrónico no tienen ninguna afiliación con ExxonMobil.
| Nombre | Vendor Registration And Partnership Process estafa de phishing |
| Tipo De Amenaza | Phishing, Estafa, Ingeniería Social, Fraude |
| Afirmación Falsa | La organización del destinatario ha sido seleccionada para participar en el proceso de registro y precalificación de proveedores de ExxonMobil Corporation para los próximos proyectos de sostenibilidad de 2025/2026 |
| Disfraz | Invitación oficial de incorporación de proveedores de ExxonMobil Corporation |
| Síntomas | Compras en línea no autorizadas, cambio de contraseñas de cuentas en línea, robo de identidad, acceso ilegal al ordenador. |
| Métodos De Distribución | Correos electrónicos engañosos, anuncios emergentes fraudulentos en línea, técnicas de envenenamiento de motores de búsqueda, dominios mal escritos. |
| Daño | Pérdida de información privada confidencial, pérdida económica, robo de identidad. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Estafas por correo electrónico en general
En conclusión, el correo electrónico «Vendor Registration And Partnership Process» es una estafa fraudulenta de pago por adelantado que suplanta a ExxonMobil Corporation. Su objetivo es atraer a empresas a un falso proceso de registro de proveedores que, con el tiempo, exige tarifas, documentos confidenciales o información financiera. Los destinatarios no deben responder y deben eliminar el correo electrónico de inmediato.
Las estafas de este tipo también pueden utilizarse para distribuir malware, ya que los ciberdelincuentes a veces incluyen archivos adjuntos o enlaces maliciosos en mensajes posteriores una vez establecido el contacto con el objetivo.
Otros ejemplos de correos electrónicos fraudulentos similares son Files Shared Using Google Drive Workspace, Pending Messages Awaiting Transfer y Clearing Inactive Email Accounts.
¿Cómo infectan los ordenadores las campañas de spam?
Los ciberdelincuentes suelen distribuir malware adjuntando archivos maliciosos a correos electrónicos. Estos archivos adjuntos pueden adoptar muchas formas, incluidos archivos ejecutables, documentos de Microsoft Office, archivos PDF, archivos comprimidos como ZIP o RAR, JavaScript y tipos de archivo similares. Abrir uno de estos archivos, o habilitar funciones integradas como comandos de macro maliciosos, puede desencadenar la instalación de malware.
En algunos casos, el correo electrónico contiene un enlace en lugar de un archivo adjunto. Ese enlace puede conducir directamente a la descarga de un archivo o a una página web diseñada para engañar a los visitantes para que descarguen y ejecuten malware manualmente. En cualquiera de los casos, generalmente se requiere algún tipo de interacción del usuario para que se produzca la infección.
¿Cómo evitar la instalación de malware?
Tenga cuidado con los correos electrónicos no solicitados, especialmente los de remitentes desconocidos. No abra archivos adjuntos ni siga enlaces de mensajes sospechosos, tanto si el correo afirma proceder de una persona como de una organización conocida.
Descargue software y actualizaciones únicamente de fuentes oficiales, como los sitios web de los desarrolladores o tiendas de aplicaciones de confianza. Evite el software pirateado, las herramientas de cracking no oficiales y los generadores de claves, ya que se utilizan con frecuencia para ocultar malware.
Mantenga actualizados su sistema operativo y todas las aplicaciones instaladas. Utilice un programa antivirus de confianza y analice su dispositivo con regularidad. Si ya ha abierto un archivo adjunto sospechoso, le recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para eliminar cualquier amenaza.
Texto presentado en el correo electrónico «Vendor Registration And Partnership Process»:
Subject: Invitation to Participate in ExxonMobil Vendor Onboarding for 2025–2026 Sustainability Projects
Compliments of the day,
We are pleased to invite you to participate in the vendor registration and partnership process for the upcoming 2025/2026 projects of ExxonMobil Corporation. (EXXONMOBIL), located at 22777 Springwoods Village Parkway, Spring, TX 77389.
This registration aims to identify and pre-qualify both new and existing contractors/vendors who are interested in receiving Invitations to Tender (ITT) or Requests for Quotation (RFQ).
The objective is to assess your financial stability, technical capacity, and overall suitability to execute or supply for our upcoming projects.
To encourage broader participation, the projects will be divided across multiple packages.We believe that your esteemed organization is well-positioned to fulfill our requirements and respectfully request that you provide the following information.
- Company profile
- Relevant experience and track recordsParticipation is open to companies worldwide, and we encourage all qualified vendors to apply.
Should you have any questions or require further clarification, feel free to reach out via email or WhatsApp.
We appreciate your interest and look forward to your response.
Warm regards,
Dan Carrell
Vendor Coordinator
Group Procurement & Contracts Shared Services Center
EXXONMOBIL corporation
22777 Springwoods Village Parkway, Spring, TX 77389
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es Vendor Registration And Partnership Process estafa de phishing?
- Tipos de emails maliciosos.
- ¿Cómo detectar un email malicioso?
- ¿Qué hacer si cayó en una estafa por email?
Tipos de emails maliciosos:
 Emails Phishing
Por lo general, los ciberdelincuentes utilizan emails engañosos para engañar a los usuarios de Internet para que revelen su información privada confidencial. Oor ejemplo, información de inicio de sesión para varios servicios online, cuentas de email o información bancaria online.
Estos ataques se denominan phishing (suplantación de identidad). En un ataque de phishing, los ciberdelincuentes generalmente envían un mensaje por email con algún logotipo de servicio popular (por ejemplo, Microsoft, DHL, Amazon, Netflix), crean urgencia (dirección de envío incorrecta, contraseña caducada, etc.) y colocan un enlace esperando que sus potenciales víctimas hagan clic en el.
Después de hacer clic en el enlace presentado en dicho email, las víctimas son redirigidas a una página web falsa que se ve idéntica o extremadamente similar a la original. Luego se les pide a las víctimas que ingresen su contraseña, los detalles de la tarjeta de crédito o alguna otra información que sea robada por los ciberdelincuentes.
 Emails con Archivos Adjuntos Maliciosos
Otro vector de ataque popular son los emails spam (correos no deseado) con archivos adjuntos maliciosos que infectan las computadoras de los usuarios con malware. Los archivos adjuntos maliciosos suelen llevar troyanos capaces de robar contraseñas, información bancaria y otra información confidencial.
En tales ataques, el objetivo principal de los ciberdelincuentes es engañar a sus víctimas potenciales para que abran un archivo adjunto infectado en el email. Para lograr este objetivo, los mensajes de email generalmente hablan de facturas, faxes o mensajes de voz recibidos recientemente.
Si una víctima potencial cae en la trampa y abre el archivo adjunto, su computadora se infectan y los ciberdelincuentes pueden recopilar mucha información confidencial.
Si bien es un método más complicado para robar información personal (los filtros de spam y los programas antivirus generalmente detectan tales intentos), si logran tener éxito, los ciberdelincuentes pueden obtener una gama mucho más amplia de datos y recopilar información durante un período de tiempo prolongado.
 Emails de sextorsión
Este es un tipo de phishing. En este caso, los usuarios reciben un email alegando que un ciberdelincuente podría acceder a la cámara web de la víctima potencial y tiene una grabación de video de su masturbación.
Para eliminar del video, se les pide a las víctimas que paguen un rescate (generalmente usando Bitcoin u otra criptomoneda). Sin embargo, todas estas afirmaciones son falsas: los usuarios que reciben dichos emails deben ignorarlos y eliminarlos.
¿Cómo detectar un email malicioso?
Si bien los ciberdelincuentes intentan que sus emails trampas parezcan confiables, aquí hay algunas cosas que debe tener en cuenta cuando intente detectar un email phishing:
- Verifique la dirección email del remitente ("de"): coloque el mouse sobre la dirección "de" y verifique si es legítima. Por ejemplo, si recibió un email de Microsoft, asegúrese de verificar si la dirección de email es @microsoft.com y no algo sospechoso como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Compruebe si hay saludos genéricos: si el saludo en el email es "Estimado usuario", "Estimado @su_email.com", "Estimado cliente", debería generar sospechas. Por lo general, las empresas lo llaman por su nombre. La falta de esta información podría indicar un intento de phishing.
- Verifique los enlaces en el email: coloque el mouse sobre el enlace presentado en el email, si el enlace que aparece parece sospechoso, no haga clic en él. Por ejemplo, si recibió un email de Microsoft y el enlace del email muestra que dirige a firebasestorage.googleapis.com/v0..., no debe confiar en él. Es mejor no hacer clic en los enlaces de los emails, sino visitar la página web de la empresa que le envió el email en primer lugar.
- No confíe ciegamente en los archivos adjuntos de email: por lo general, las empresas legítimas le pedirán que inicie sesión en su página web y vea los documentos desde allí. Si recibió un email con un archivo adjunto, es una buena idea escanearlo con una aplicación antivirus. Los archivos adjuntos de email infectados son un vector de ataque común utilizado por los ciberdelincuentes.
Para minimizar el riesgo de abrir emails phishing y maliciosos, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
Ejemplo de email spam:
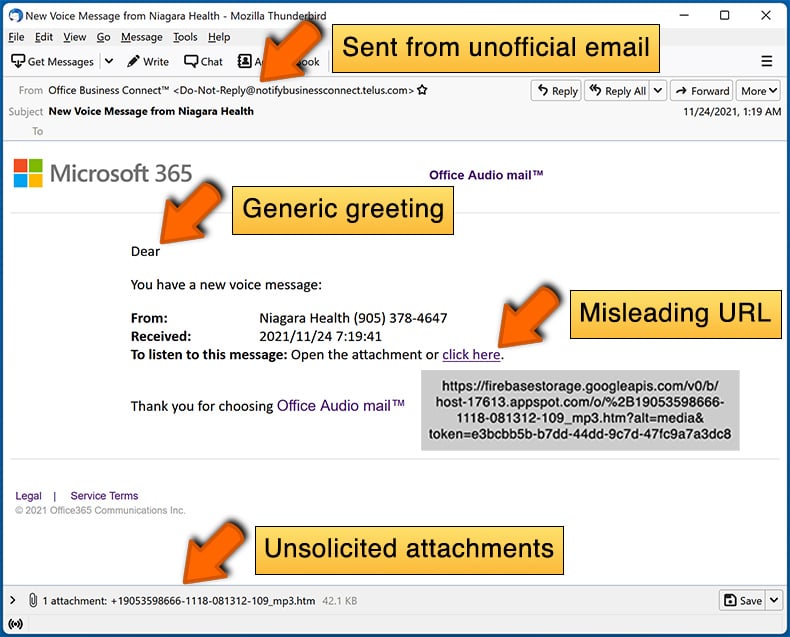
¿Qué hacer si cayó en una estafa por email?
- Si hizo clic en un enlace en un email de phishing e ingresó su contraseña: asegúrese de cambiar su contraseña lo antes posible. Por lo general, los ciberdelincuentes recopilan credenciales robadas y luego las venden a otros grupos que las utilizan con fines maliciosos. Si cambia su contraseña de manera oportuna, existe la posibilidad de que los delincuentes no tengan tiempo suficiente para hacer ningún daño.
- Si ingresó la información de su tarjeta de crédito: comuníquese con su banco lo antes posible y explique la situación. Es muy probable que deba cancelar su tarjeta de crédito comprometida y pedir una nueva.
- Si ve algún signo de robo de identidad: debe comunicarse de inmediato con la Federal Trade Commission. Esta institución recopilará información sobre su situación y creará un plan de recuperación personal.
- Si abrió un archivo adjunto malicioso: su computadora probablemente esté infectada, debe escanearla con una aplicación antivirus confiable. Para ello, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
- Ayude a otros usuarios de Internet: informe los emails de phishing a Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center y U.S. Department of Justice.
Preguntas frecuentes (FAQ)
¿Por qué he recibido este correo electrónico?
Los correos electrónicos fraudulentos como este se envían a un gran número de destinatarios a la vez, no de forma individualizada. Los estafadores recopilan direcciones de correo electrónico mediante diversos métodos, como filtraciones de datos, sitios web falsos y fuentes similares.
He proporcionado mi información personal al ser engañado por este correo electrónico, ¿qué debo hacer?
Cambie todas las contraseñas que puedan haber quedado expuestas. Si ha compartido datos bancarios, información financiera de la empresa o documentos de identidad, póngase en contacto con las instituciones o autoridades correspondientes lo antes posible.
He descargado y abierto un archivo malicioso adjunto a un correo electrónico, ¿está infectado mi ordenador?
Los archivos ejecutables pueden comprometer un sistema en el momento en que se abren. Los tipos de documentos como los PDF o los archivos de Word suelen requerir una interacción adicional, como habilitar macros o ejecutar un instalador integrado, antes de que el malware pueda activarse. El nivel de riesgo depende del formato del archivo y de las acciones del usuario.
He leído el correo electrónico, pero no he abierto el archivo adjunto, ¿está infectado mi ordenador?
Simplemente leer un mensaje es seguro. La infección requiere interactuar con el contenido del correo electrónico, como abrir un archivo adjunto o hacer clic en un enlace malicioso. Su ordenador no corre ningún riesgo si solo lee el texto.
¿Eliminará Combo Cleaner las infecciones de malware presentes en los archivos adjuntos de correo electrónico?
Combo Cleaner puede detectar y eliminar la gran mayoría de las infecciones de malware conocidas. Se recomienda ejecutar un análisis completo del sistema, ya que las amenazas avanzadas pueden requerir un análisis más profundo para ser identificadas y eliminadas por completo.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión