
¿Qué tipo de estafa por correo electrónico es «Amazon Prime Subscription Expired»?
EstafaConocido también como: Amazon Prime Subscription Expired estafa de phishing

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de correo electrónico es «Amazon Prime Subscription Expired»?
Hemos examinado este correo electrónico y hemos determinado que se trata de una estafa de phishing. El mensaje se hace pasar por Amazon y afirma falsamente que la suscripción Prime del destinatario ha caducado recientemente, instándole a confirmar una clave de verificación. Debe ignorarse para evitar el robo de las credenciales de la cuenta.
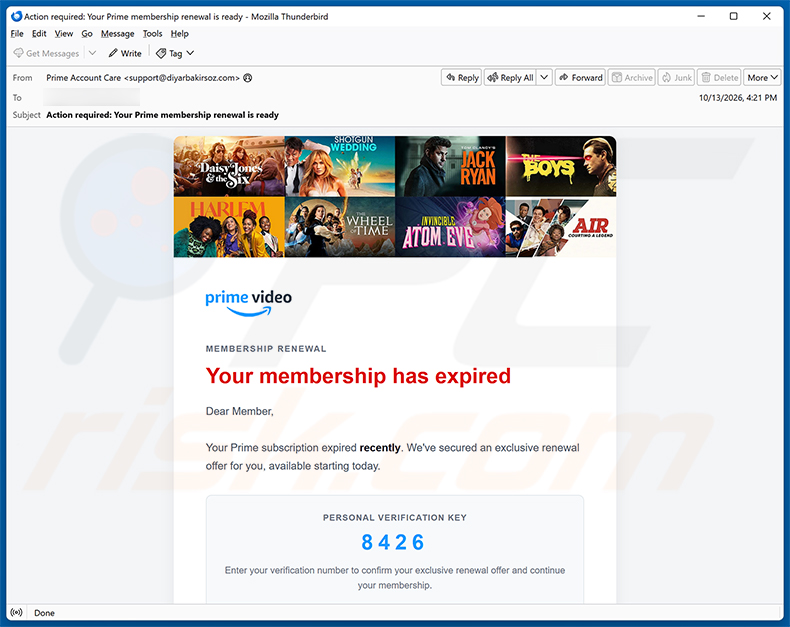
Descripción general de la estafa por correo electrónico «Amazon Prime Subscription Expired»
El correo electrónico se presenta como una notificación urgente de Amazon que afirma que la suscripción Prime del destinatario ha caducado. Muestra una supuesta clave de verificación personal e indica al destinatario que haga clic en un botón de confirmación para asegurarse una oferta de renovación exclusiva.
Aunque el sitio web al que enlaza el botón de confirmación ya no está activo, lo más probable es que estuviera diseñado para imitar la página de inicio de sesión de Amazon. Los sitios de este tipo piden a los visitantes que introduzcan el nombre de usuario y la contraseña de su cuenta de Amazon y, en ocasiones, también sus datos de facturación.
Cualquier persona que introduzca sus credenciales en una página así entrega su cuenta de Amazon directamente a los estafadores. Las consecuencias pueden incluir compras no autorizadas realizadas con los métodos de pago guardados, cambios en la configuración de la cuenta y la exposición de los datos personales vinculados a la cuenta.
Cabe señalar que Amazon no tiene ninguna relación con esta campaña. El nombre y la imagen de marca de la empresa se utilizan sin autorización para que el correo electrónico parezca legítimo.
| Nombre | Amazon Prime Subscription Expired estafa de phishing |
| Tipo De Amenaza | Phishing, Estafa, Ingeniería Social, Fraude |
| Afirmación Falsa | La suscripción a Amazon Prime ha caducado recientemente; el destinatario debe confirmar una clave de verificación personal para renovar su membresía |
| Disfraz | Notificación legítima de renovación de la membresía de Amazon Prime |
| Síntomas | Compras en línea no autorizadas, contraseñas de cuentas en línea modificadas, robo de identidad, acceso ilegal al ordenador. |
| Métodos De Distribución | Correos electrónicos engañosos, anuncios emergentes en línea fraudulentos, técnicas de envenenamiento de motores de búsqueda, dominios mal escritos. |
| Daños | Pérdida de información privada confidencial, pérdidas económicas, robo de identidad. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Correos electrónicos fraudulentos similares en general
En conclusión, el correo electrónico «Amazon Prime Subscription Expired» es una estafa de phishing disfrazada de notificación oficial de Amazon. Su objetivo es robar las credenciales de la cuenta mediante una página de inicio de sesión falsa. El correo electrónico debe ignorarse y eliminarse. También cabe señalar que las estafas de este tipo se utilizan a veces como vehículo para la distribución de malware.
Otros ejemplos de correos electrónicos fraudulentos similares son Email Contact Detail Confirmation, cPanel Security Breach y Mailbox Service Maintenance.
¿Cómo infectan los ordenadores las campañas de spam?
Los ciberdelincuentes que distribuyen malware por correo electrónico suelen incluir archivos dañinos como adjuntos o mediante enlaces que llevan a páginas de descarga. Estos archivos pueden presentarse en muchos formatos, como ejecutables, archivos comprimidos ZIP o RAR, documentos PDF, archivos de Microsoft Office y scripts.
La forma en que se produce la infección depende del archivo en cuestión. Los programas ejecutables pueden activar el malware en el momento en que se inician. Otros tipos de archivos, como los documentos de Word, pueden requerir que primero se habiliten comandos de macros maliciosos. En general, el malware necesita algún tipo de interacción del usuario para poder instalarse.
¿Cómo evitar la instalación de malware?
Trate con precaución los correos electrónicos inesperados, especialmente los que le instan a actuar con rapidez o a verificar la información de su cuenta. No haga clic en enlaces ni abra archivos adjuntos de remitentes que no reconozca. Cuando necesite acceder a un servicio como Amazon, vaya directamente al sitio web oficial escribiendo la dirección en su navegador.
Descargue software únicamente desde sitios web oficiales y tiendas de aplicaciones reconocidas. Evite el software pirateado, las herramientas de activación no oficiales y los generadores de claves, ya que con frecuencia vienen acompañados de malware. Mantener actualizados el sistema operativo y las aplicaciones también reduce el riesgo de explotación.
Utilice un programa antivirus o antimalware de confianza y manténgalo actualizado. Tenga cuidado al conceder permisos de notificación a sitios web desconocidos. Si ya ha abierto un archivo adjunto sospechoso, le recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente cualquier amenaza.
Aspecto completo del correo electrónico fraudulento «Amazon Prime Subscription Expired» (GIF):
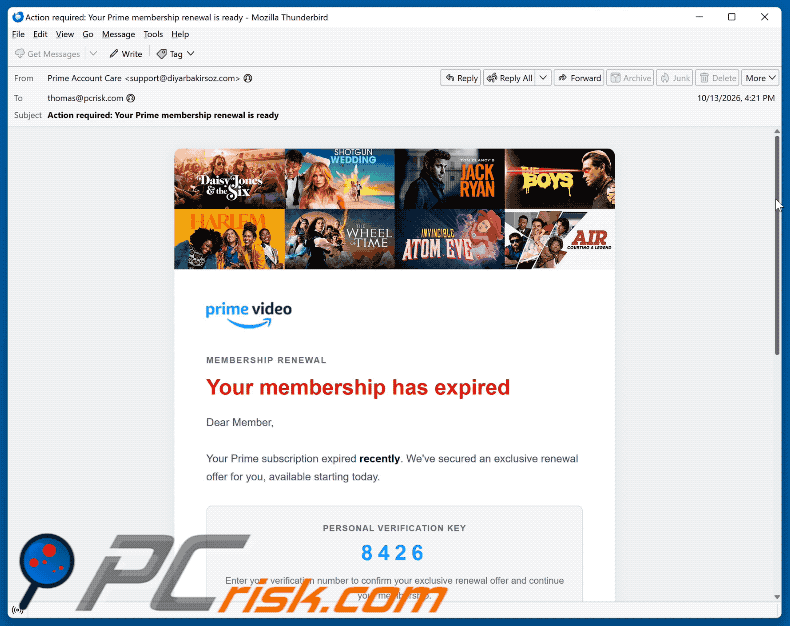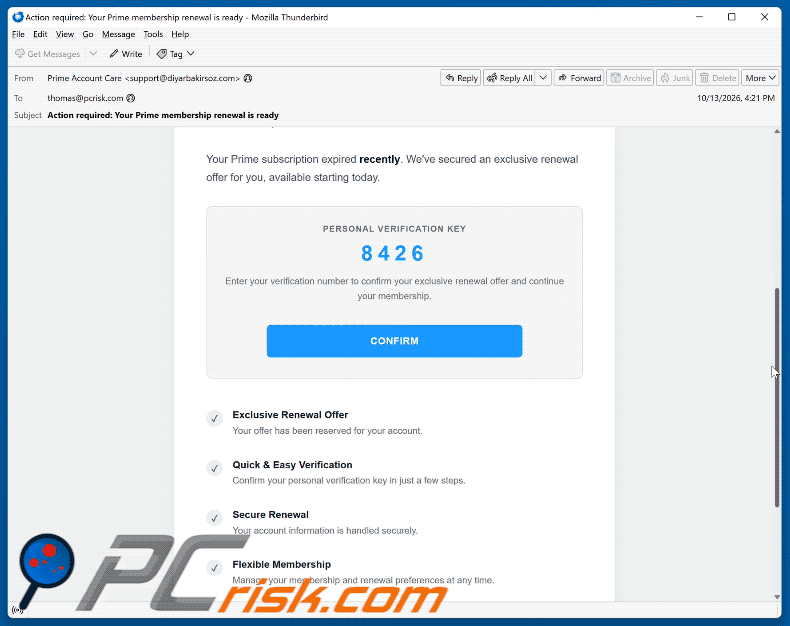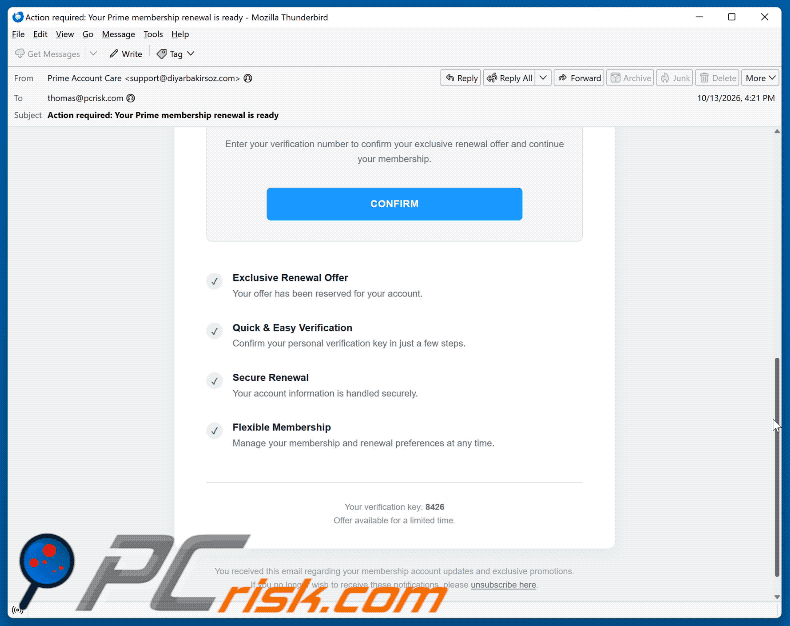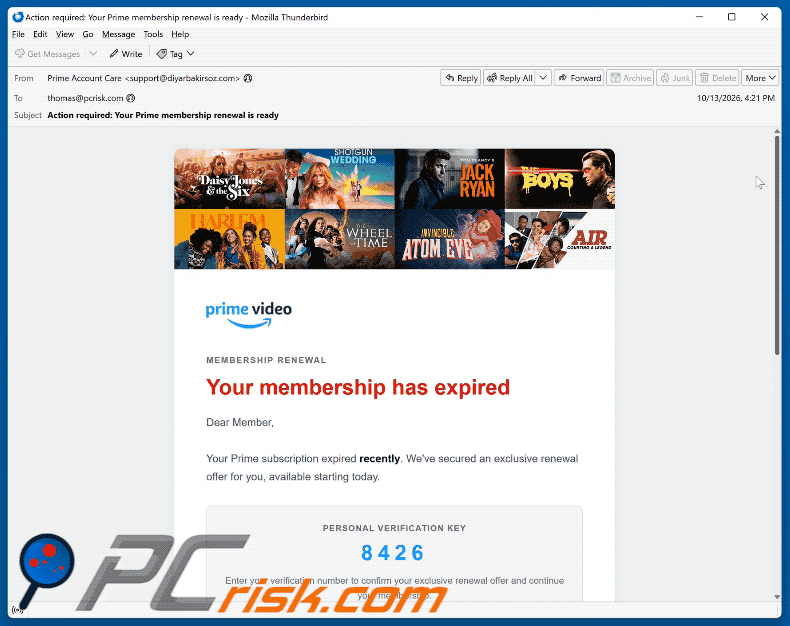
Texto presentado en el correo electrónico «Amazon Prime Subscription Expired»:
Subject: Action required: Your Prime membership renewal is ready
Membership Renewal
Your membership has expired
Dear Member,
Your Prime subscription expired recently. We've secured an exclusive renewal offer for you, available starting today.
Personal Verification Key
8426
Enter your verification number to confirm your exclusive renewal offer and continue your membership.
[CONFIRM]
Exclusive Renewal Offer
Your offer has been reserved for your account.Quick & Easy Verification
Confirm your personal verification key in just a few steps.Secure Renewal
Your account information is handled securely.Flexible Membership
Manage your membership and renewal preferences at any time.Your verification key: 8426
Offer available for a limited time.
You received this email regarding your membership account updates and exclusive promotions.
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es Amazon Prime Subscription Expired estafa de phishing?
- Tipos de emails maliciosos.
- ¿Cómo detectar un email malicioso?
- ¿Qué hacer si cayó en una estafa por email?
Tipos de emails maliciosos:
 Emails Phishing
Por lo general, los ciberdelincuentes utilizan emails engañosos para engañar a los usuarios de Internet para que revelen su información privada confidencial. Oor ejemplo, información de inicio de sesión para varios servicios online, cuentas de email o información bancaria online.
Estos ataques se denominan phishing (suplantación de identidad). En un ataque de phishing, los ciberdelincuentes generalmente envían un mensaje por email con algún logotipo de servicio popular (por ejemplo, Microsoft, DHL, Amazon, Netflix), crean urgencia (dirección de envío incorrecta, contraseña caducada, etc.) y colocan un enlace esperando que sus potenciales víctimas hagan clic en el.
Después de hacer clic en el enlace presentado en dicho email, las víctimas son redirigidas a una página web falsa que se ve idéntica o extremadamente similar a la original. Luego se les pide a las víctimas que ingresen su contraseña, los detalles de la tarjeta de crédito o alguna otra información que sea robada por los ciberdelincuentes.
 Emails con Archivos Adjuntos Maliciosos
Otro vector de ataque popular son los emails spam (correos no deseado) con archivos adjuntos maliciosos que infectan las computadoras de los usuarios con malware. Los archivos adjuntos maliciosos suelen llevar troyanos capaces de robar contraseñas, información bancaria y otra información confidencial.
En tales ataques, el objetivo principal de los ciberdelincuentes es engañar a sus víctimas potenciales para que abran un archivo adjunto infectado en el email. Para lograr este objetivo, los mensajes de email generalmente hablan de facturas, faxes o mensajes de voz recibidos recientemente.
Si una víctima potencial cae en la trampa y abre el archivo adjunto, su computadora se infectan y los ciberdelincuentes pueden recopilar mucha información confidencial.
Si bien es un método más complicado para robar información personal (los filtros de spam y los programas antivirus generalmente detectan tales intentos), si logran tener éxito, los ciberdelincuentes pueden obtener una gama mucho más amplia de datos y recopilar información durante un período de tiempo prolongado.
 Emails de sextorsión
Este es un tipo de phishing. En este caso, los usuarios reciben un email alegando que un ciberdelincuente podría acceder a la cámara web de la víctima potencial y tiene una grabación de video de su masturbación.
Para eliminar del video, se les pide a las víctimas que paguen un rescate (generalmente usando Bitcoin u otra criptomoneda). Sin embargo, todas estas afirmaciones son falsas: los usuarios que reciben dichos emails deben ignorarlos y eliminarlos.
¿Cómo detectar un email malicioso?
Si bien los ciberdelincuentes intentan que sus emails trampas parezcan confiables, aquí hay algunas cosas que debe tener en cuenta cuando intente detectar un email phishing:
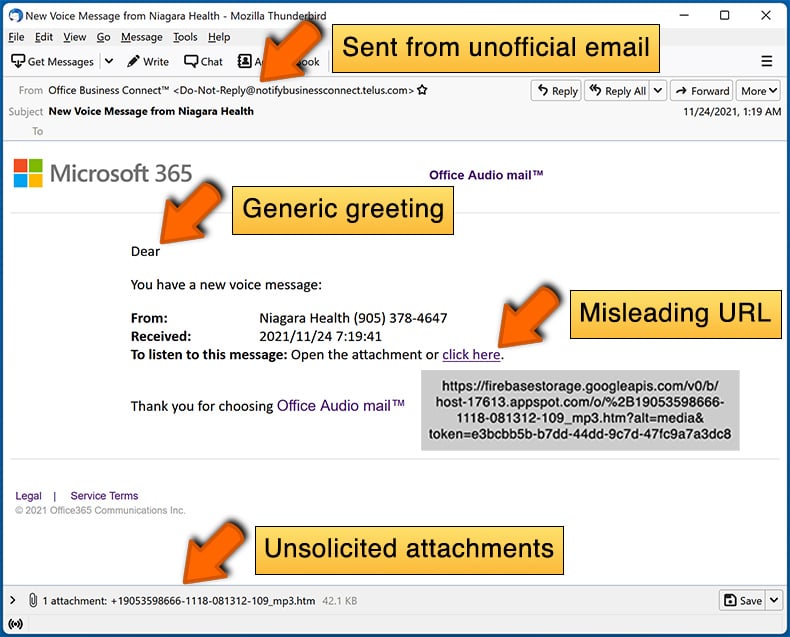
- Verifique la dirección email del remitente ("de"): coloque el mouse sobre la dirección "de" y verifique si es legítima. Por ejemplo, si recibió un email de Microsoft, asegúrese de verificar si la dirección de email es @microsoft.com y no algo sospechoso como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Compruebe si hay saludos genéricos: si el saludo en el email es "Estimado usuario", "Estimado @su_email.com", "Estimado cliente", debería generar sospechas. Por lo general, las empresas lo llaman por su nombre. La falta de esta información podría indicar un intento de phishing.
- Verifique los enlaces en el email: coloque el mouse sobre el enlace presentado en el email, si el enlace que aparece parece sospechoso, no haga clic en él. Por ejemplo, si recibió un email de Microsoft y el enlace del email muestra que dirige a firebasestorage.googleapis.com/v0..., no debe confiar en él. Es mejor no hacer clic en los enlaces de los emails, sino visitar la página web de la empresa que le envió el email en primer lugar.
- No confíe ciegamente en los archivos adjuntos de email: por lo general, las empresas legítimas le pedirán que inicie sesión en su página web y vea los documentos desde allí. Si recibió un email con un archivo adjunto, es una buena idea escanearlo con una aplicación antivirus. Los archivos adjuntos de email infectados son un vector de ataque común utilizado por los ciberdelincuentes.
Para minimizar el riesgo de abrir emails phishing y maliciosos, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
Ejemplo de email spam:
¿Qué hacer si cayó en una estafa por email?
- Si hizo clic en un enlace en un email de phishing e ingresó su contraseña: asegúrese de cambiar su contraseña lo antes posible. Por lo general, los ciberdelincuentes recopilan credenciales robadas y luego las venden a otros grupos que las utilizan con fines maliciosos. Si cambia su contraseña de manera oportuna, existe la posibilidad de que los delincuentes no tengan tiempo suficiente para hacer ningún daño.
- Si ingresó la información de su tarjeta de crédito: comuníquese con su banco lo antes posible y explique la situación. Es muy probable que deba cancelar su tarjeta de crédito comprometida y pedir una nueva.
- Si ve algún signo de robo de identidad: debe comunicarse de inmediato con la Federal Trade Commission. Esta institución recopilará información sobre su situación y creará un plan de recuperación personal.
- Si abrió un archivo adjunto malicioso: su computadora probablemente esté infectada, debe escanearla con una aplicación antivirus confiable. Para ello, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
- Ayude a otros usuarios de Internet: informe los emails de phishing a Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center y U.S. Department of Justice.
Preguntas frecuentes (FAQ)
¿Por qué he recibido este correo electrónico?
Estos mensajes se distribuyen de forma masiva y no van dirigidos a personas concretas. Los ciberdelincuentes recopilan direcciones de correo electrónico a través de filtraciones de datos, sitios web falsos y otros métodos similares, y luego envían correos idénticos a un gran número de destinatarios. No es necesario tener una cuenta de Amazon para recibir uno.
He facilitado mi información personal al ser engañado por este correo electrónico, ¿qué debo hacer?
Si introdujo sus credenciales de inicio de sesión de Amazon, cambie su contraseña de inmediato y revise su cuenta en busca de cualquier actividad no autorizada. También se recomienda encarecidamente habilitar la autenticación de dos factores en su cuenta.
Si proporcionó datos de pago, como números de tarjeta de crédito, póngase en contacto con su banco o con el emisor de la tarjeta lo antes posible. Ellos podrán asesorarle sobre las medidas adecuadas para proteger su cuenta.
He descargado y abierto un archivo malicioso adjunto a un correo electrónico, ¿está infectado mi ordenador?
Los archivos ejecutables (.exe y tipos similares) pueden empezar a ejecutar malware casi inmediatamente después de abrirse, por lo que el riesgo es alto.
Otros tipos de archivos, como los documentos de Word o los PDF, suelen requerir una interacción adicional antes de que ocurra algo dañino; por ejemplo, habilitar macros o ejecutar un instalador incrustado. El riesgo exacto depende del formato del archivo y de cómo se haya manejado.
He leído el correo electrónico pero no he abierto el archivo adjunto, ¿está infectado mi ordenador?
Simplemente leer o abrir un correo electrónico no supone ningún riesgo para su ordenador. Para que se produzca una infección, es necesario interactuar con contenido malicioso, por ejemplo, hacer clic en un enlace que inicie una descarga o abrir un archivo adjunto. Si no realizó ninguna de estas acciones, su dispositivo está a salvo.
¿Eliminará Combo Cleaner las infecciones de malware presentes en el archivo adjunto del correo electrónico?
Sí, Combo Cleaner está diseñado para detectar y eliminar una amplia variedad de amenazas de malware. Dicho esto, es fundamental ejecutar un análisis completo del sistema, ya que algunas infecciones más sofisticadas pueden ocultarse en lo más profundo del sistema y requerir un análisis exhaustivo para ser detectadas y eliminadas.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión