
¿Qué tipo de malspam es «Zoom Meeting Invitation»?
EstafaConocido también como: Zoom Meeting Invitation malspam

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de correo electrónico es «Zoom Meeting Invitation virus por correo electrónico»?
Hemos revisado este correo electrónico y hemos determinado que se trata de malspam. El mensaje suplanta la identidad de Zoom y afirma falsamente que el destinatario ha sido invitado a una reunión urgente, instándole a hacer clic en un enlace. Dicho enlace conduce a un sitio web falso que engaña a los visitantes para que descarguen un archivo malicioso. Este correo electrónico debe ignorarse y eliminarse.
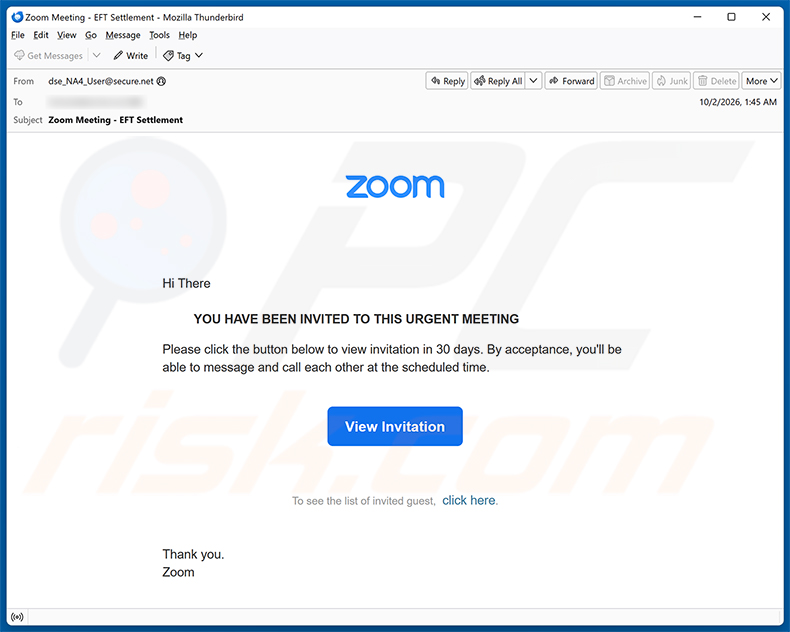
Descripción general de «Zoom Meeting Invitation Email Virus»
El correo electrónico se presenta como una invitación urgente a una reunión de Zoom relacionada con una «liquidación EFT». Insta al destinatario a hacer clic en «View Invitation» antes de que finalice un plazo de 30 días. También se incluye un segundo enlace que supuestamente conduce a una lista de invitados. Ambos enlaces tienen el mismo propósito malicioso.
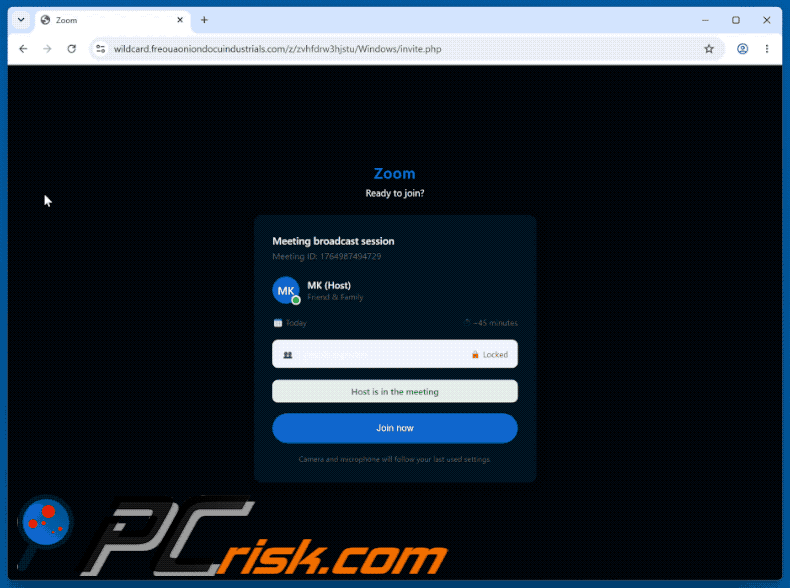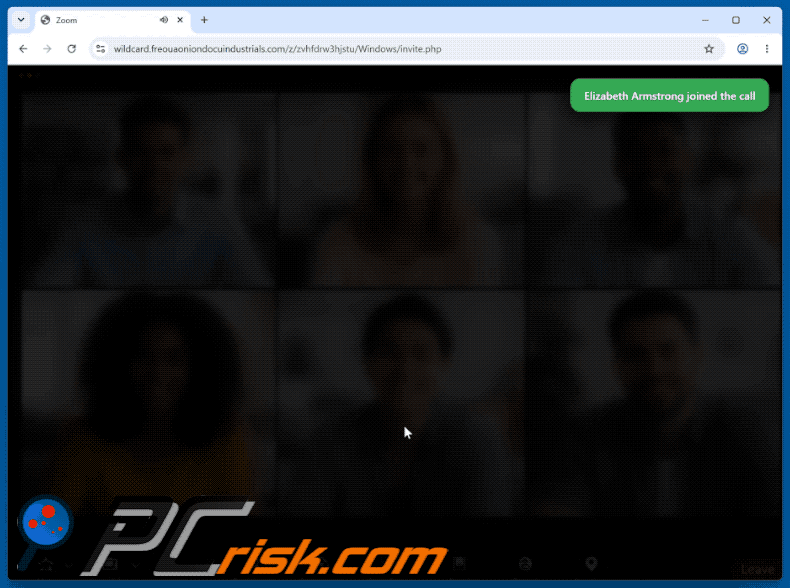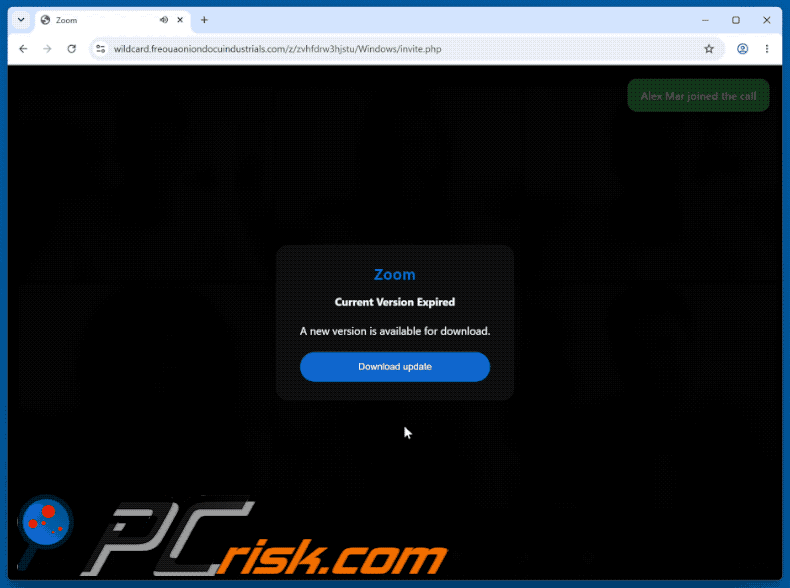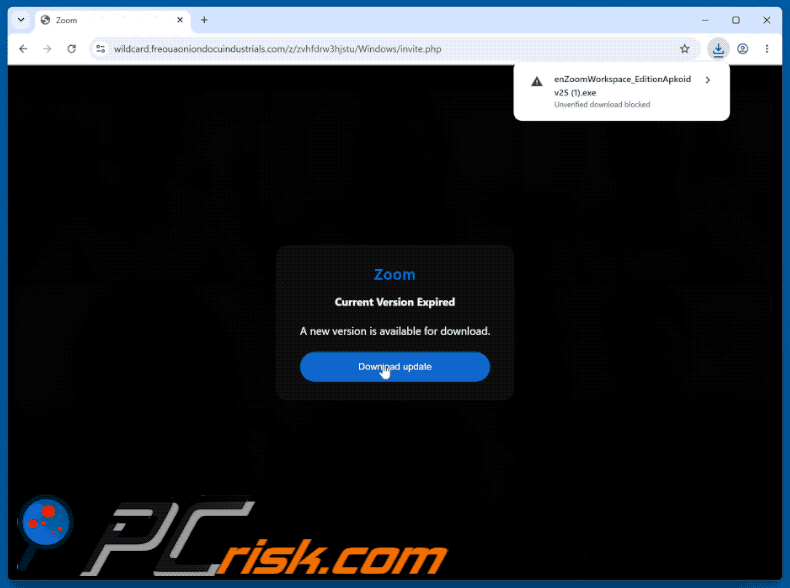
Al hacer clic en cualquiera de los enlaces, se abre una página web alojada en un dominio de terceros sospechoso. La página simula la carga en tiempo real de una sesión de videollamada de Zoom. Tras unos segundos, la conexión parece fallar y se muestra una ventana emergente que afirma que la versión de Zoom del usuario ha caducado.
La ventana emergente incluye un botón «Download update». Al hacer clic en él, se descarga en el ordenador del visitante un archivo llamado enZoomWorkspace_EditionApkoidv25.exe. A pesar de su apariencia con la marca Zoom, este archivo no es un instalador legítimo de Zoom: se trata de malware.
El ejecutable descargado instala un troyano de acceso remoto (RAT). Este tipo de malware otorga a los ciberdelincuentes el control de un dispositivo infectado sin que la víctima lo sepa. A través de él, los atacantes pueden espiar la actividad del usuario, robar credenciales y archivos, instalar malware adicional o llevar a cabo otras acciones dañinas.
Cabe señalar que Zoom Video Communications, Inc. no tiene ninguna relación con este correo electrónico, con el sitio que promociona ni con el archivo malicioso que distribuye. Cualquier persona que ya haya ejecutado el archivo descargado debe analizar su ordenador con un programa antivirus de confianza sin demora.
| Nombre | Zoom Meeting Invitation malspam |
| Tipo De Amenaza | Malspam, spam malicioso, troyano, troyano de acceso remoto. |
| Afirmación Falsa | El destinatario ha sido invitado a una reunión urgente de Zoom relacionada con una liquidación EFT. |
| Disfraz | Notificación de Zoom (Zoom Video Communications, Inc.) |
| Archivo Malicioso Distribuido | enZoomWorkspace_EditionApkoidv25.exe |
| Carga Útil | Troyano de acceso remoto (RAT) |
| Síntomas | Los troyanos están diseñados para infiltrarse sigilosamente en el ordenador de la víctima y permanecer en silencio, por lo que no se aprecian síntomas particulares en un equipo infectado. |
| Métodos De Distribución | Correos electrónicos engañosos. |
| Daño | Robo de contraseñas e información bancaria, robo de identidad, inclusión del ordenador de la víctima en una botnet. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Ejemplos de campañas de malspam
En resumen, este correo electrónico suplanta a Zoom para atraer a los destinatarios a un sitio web malicioso. El sitio utiliza una ventana emergente falsa de caducidad de versión para introducir un ejecutable dañino en el sistema del visitante. Ejecutar ese archivo otorga a los ciberdelincuentes acceso remoto al dispositivo infectado, lo que pone en grave riesgo los datos almacenados, las cuentas y la privacidad.
Algunos ejemplos de malspam similar son Attached Payment Receipt, Order Confirmation And Purchase Conditions y Social Security Benefit Verification Letter. Los ciberdelincuentes utilizan el spam para distribuir todo tipo de malware, y los señuelos que emplean cambian constantemente: desde facturas falsas y avisos de envío hasta invitaciones fraudulentas a reuniones como esta.
¿Cómo infectan los ordenadores las campañas de spam?
Los correos electrónicos de spam propagan malware mediante dos métodos principales. El primero consiste en archivos adjuntos maliciosos: archivos que pueden parecer documentos, archivos comprimidos o programas corrientes, pero que contienen código dañino oculto. Basta con abrir uno de estos archivos, o habilitar las funciones que solicita (como los comandos de macros), para desencadenar una infección.
El segundo método se basa en enlaces. Al hacer clic en un enlace de un correo de spam, puede abrirse una página de descarga falsa que presiona al visitante para que descargue y ejecute un archivo. En esta campaña, los enlaces abren un sitio que simula una sesión de Zoom y luego utiliza una alerta falsa de caducidad para introducir un archivo ejecutable en el dispositivo del visitante.
¿Cómo evitar la instalación de malware?
Trate con precaución los correos electrónicos inesperados, especialmente aquellos que generan urgencia en torno a reuniones, pagos o el acceso a cuentas. Evite hacer clic en enlaces o abrir archivos de remitentes que no reconozca. Cuando un correo parezca proceder de un servicio conocido, verifique la información directamente en el sitio web oficial de dicho servicio, no a través de ningún enlace incluido en el mensaje.
Mantenga actualizados su sistema operativo y todo el software instalado, y descargue programas únicamente desde los sitios oficiales de los desarrolladores o desde tiendas de aplicaciones verificadas. Evite el software pirata, los generadores de claves y las herramientas de cracking, ya que son canales habituales de distribución de malware.
Si ya ha abierto un archivo promocionado por un correo electrónico sospechoso, le recomendamos realizar un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente cualquier malware infiltrado.
Texto presentado en la carta de correo electrónico «Zoom Meeting Invitation Email Virus»:
Subject: Zoom Meeting - EFT Settlement
Hi There
YOU HAVE BEEN INVITED TO THIS URGENT MEETING
Please click the button below to view invitation in 30 days. By acceptance, you'll be able to message and call each other at the scheduled time.
[View Invitation]
To see the list of invited guest, click here.
Thank you.
ZoomCopyright ©2024 Zoom Video Communications, Inc. All rights reserved.
Captura de pantalla del sitio web malicioso promocionado por esta campaña de spam:
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es Zoom Meeting Invitation malspam?
- Tipos de emails maliciosos.
- ¿Cómo detectar un email malicioso?
- ¿Qué hacer si cayó en una estafa por email?
Tipos de emails maliciosos:
 Emails Phishing
Por lo general, los ciberdelincuentes utilizan emails engañosos para engañar a los usuarios de Internet para que revelen su información privada confidencial. Oor ejemplo, información de inicio de sesión para varios servicios online, cuentas de email o información bancaria online.
Estos ataques se denominan phishing (suplantación de identidad). En un ataque de phishing, los ciberdelincuentes generalmente envían un mensaje por email con algún logotipo de servicio popular (por ejemplo, Microsoft, DHL, Amazon, Netflix), crean urgencia (dirección de envío incorrecta, contraseña caducada, etc.) y colocan un enlace esperando que sus potenciales víctimas hagan clic en el.
Después de hacer clic en el enlace presentado en dicho email, las víctimas son redirigidas a una página web falsa que se ve idéntica o extremadamente similar a la original. Luego se les pide a las víctimas que ingresen su contraseña, los detalles de la tarjeta de crédito o alguna otra información que sea robada por los ciberdelincuentes.
 Emails con Archivos Adjuntos Maliciosos
Otro vector de ataque popular son los emails spam (correos no deseado) con archivos adjuntos maliciosos que infectan las computadoras de los usuarios con malware. Los archivos adjuntos maliciosos suelen llevar troyanos capaces de robar contraseñas, información bancaria y otra información confidencial.
En tales ataques, el objetivo principal de los ciberdelincuentes es engañar a sus víctimas potenciales para que abran un archivo adjunto infectado en el email. Para lograr este objetivo, los mensajes de email generalmente hablan de facturas, faxes o mensajes de voz recibidos recientemente.
Si una víctima potencial cae en la trampa y abre el archivo adjunto, su computadora se infectan y los ciberdelincuentes pueden recopilar mucha información confidencial.
Si bien es un método más complicado para robar información personal (los filtros de spam y los programas antivirus generalmente detectan tales intentos), si logran tener éxito, los ciberdelincuentes pueden obtener una gama mucho más amplia de datos y recopilar información durante un período de tiempo prolongado.
 Emails de sextorsión
Este es un tipo de phishing. En este caso, los usuarios reciben un email alegando que un ciberdelincuente podría acceder a la cámara web de la víctima potencial y tiene una grabación de video de su masturbación.
Para eliminar del video, se les pide a las víctimas que paguen un rescate (generalmente usando Bitcoin u otra criptomoneda). Sin embargo, todas estas afirmaciones son falsas: los usuarios que reciben dichos emails deben ignorarlos y eliminarlos.
¿Cómo detectar un email malicioso?
Si bien los ciberdelincuentes intentan que sus emails trampas parezcan confiables, aquí hay algunas cosas que debe tener en cuenta cuando intente detectar un email phishing:
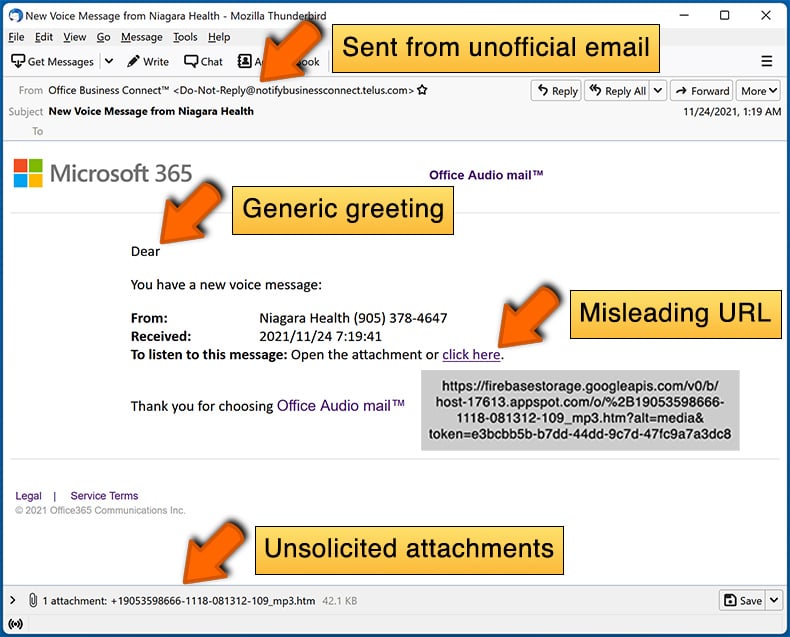
- Verifique la dirección email del remitente ("de"): coloque el mouse sobre la dirección "de" y verifique si es legítima. Por ejemplo, si recibió un email de Microsoft, asegúrese de verificar si la dirección de email es @microsoft.com y no algo sospechoso como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Compruebe si hay saludos genéricos: si el saludo en el email es "Estimado usuario", "Estimado @su_email.com", "Estimado cliente", debería generar sospechas. Por lo general, las empresas lo llaman por su nombre. La falta de esta información podría indicar un intento de phishing.
- Verifique los enlaces en el email: coloque el mouse sobre el enlace presentado en el email, si el enlace que aparece parece sospechoso, no haga clic en él. Por ejemplo, si recibió un email de Microsoft y el enlace del email muestra que dirige a firebasestorage.googleapis.com/v0..., no debe confiar en él. Es mejor no hacer clic en los enlaces de los emails, sino visitar la página web de la empresa que le envió el email en primer lugar.
- No confíe ciegamente en los archivos adjuntos de email: por lo general, las empresas legítimas le pedirán que inicie sesión en su página web y vea los documentos desde allí. Si recibió un email con un archivo adjunto, es una buena idea escanearlo con una aplicación antivirus. Los archivos adjuntos de email infectados son un vector de ataque común utilizado por los ciberdelincuentes.
Para minimizar el riesgo de abrir emails phishing y maliciosos, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
Ejemplo de email spam:
¿Qué hacer si cayó en una estafa por email?
- Si hizo clic en un enlace en un email de phishing e ingresó su contraseña: asegúrese de cambiar su contraseña lo antes posible. Por lo general, los ciberdelincuentes recopilan credenciales robadas y luego las venden a otros grupos que las utilizan con fines maliciosos. Si cambia su contraseña de manera oportuna, existe la posibilidad de que los delincuentes no tengan tiempo suficiente para hacer ningún daño.
- Si ingresó la información de su tarjeta de crédito: comuníquese con su banco lo antes posible y explique la situación. Es muy probable que deba cancelar su tarjeta de crédito comprometida y pedir una nueva.
- Si ve algún signo de robo de identidad: debe comunicarse de inmediato con la Federal Trade Commission. Esta institución recopilará información sobre su situación y creará un plan de recuperación personal.
- Si abrió un archivo adjunto malicioso: su computadora probablemente esté infectada, debe escanearla con una aplicación antivirus confiable. Para ello, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
- Ayude a otros usuarios de Internet: informe los emails de phishing a Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center y U.S. Department of Justice.
Preguntas frecuentes (FAQ)
¿Por qué he recibido este correo electrónico?
Los correos electrónicos de spam no son personalizados. Los ciberdelincuentes envían el mismo mensaje a un gran número de destinatarios a la vez, utilizando listas de direcciones recopiladas a partir de filtraciones de datos, sitios web falsos y fuentes similares. Recibir este correo no significa que usted haya sido objetivo específico.
He proporcionado mi información personal al ser engañado por este correo electrónico, ¿qué debo hacer?
Si compartió credenciales de cuentas, cambie de inmediato las contraseñas correspondientes. En el caso de datos financieros o información personal sensible, póngase en contacto con su banco o con las autoridades competentes para denunciar el posible compromiso y limitar los daños.
He descargado y abierto un archivo promocionado por este correo de spam, ¿está infectado mi ordenador?
El archivo distribuido es un ejecutable (.exe), que puede desencadenar una infección en el momento en que se ejecuta, sin necesidad de pasos adicionales. Si el archivo se abrió y ejecutó, es muy probable que el dispositivo esté comprometido y debe analizarse con un software antivirus de inmediato.
He leído el correo electrónico pero no hice clic en ningún enlace, ¿está infectado mi ordenador?
No. Simplemente leer un correo de spam no puede provocar una infección. El malware de esta campaña solo se entrega cuando se sigue un enlace del correo y se descarga y ejecuta el archivo resultante. Si no hizo clic en ningún enlace, su dispositivo sigue estando seguro.
¿Eliminará Combo Cleaner las infecciones de malware presentes en un archivo distribuido por un correo de spam?
Sí, Combo Cleaner es capaz de detectar y eliminar la mayoría del malware conocido, incluidos los troyanos de acceso remoto. Se recomienda encarecidamente realizar un análisis completo del sistema, ya que las amenazas de este tipo suelen ocultarse en áreas del sistema que un análisis rápido podría no alcanzar.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión