
Cómo deshacerse del troyano bancario para Android RemControl
TroyanoConocido también como: RemControl malware bancario

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es RemControl?
RemControl es un troyano bancario para Android y un troyano de acceso remoto (RAT) que tiene como objetivo a clientes de banca minorista en Europa Occidental, Oriente Medio y Canadá. Funciona como una plataforma de malware como servicio (MaaS). Según una investigación publicada por Group-IB, el malware se identificó por primera vez en julio de 2026, y su infraestructura ha estado activa desde mayo de 2026.
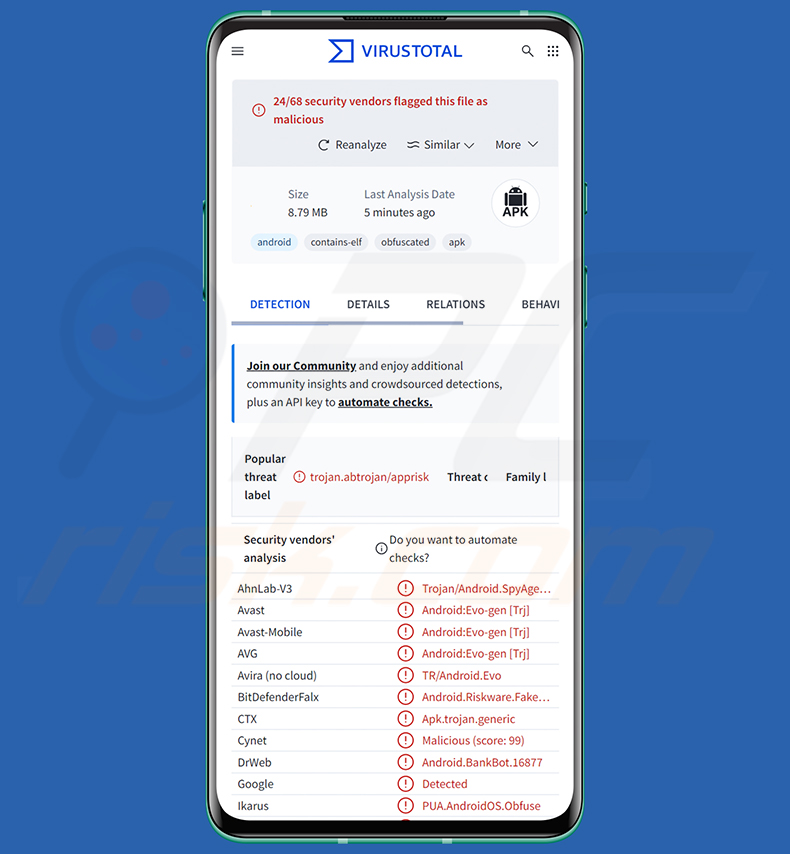
Descripción general del troyano bancario RemControl
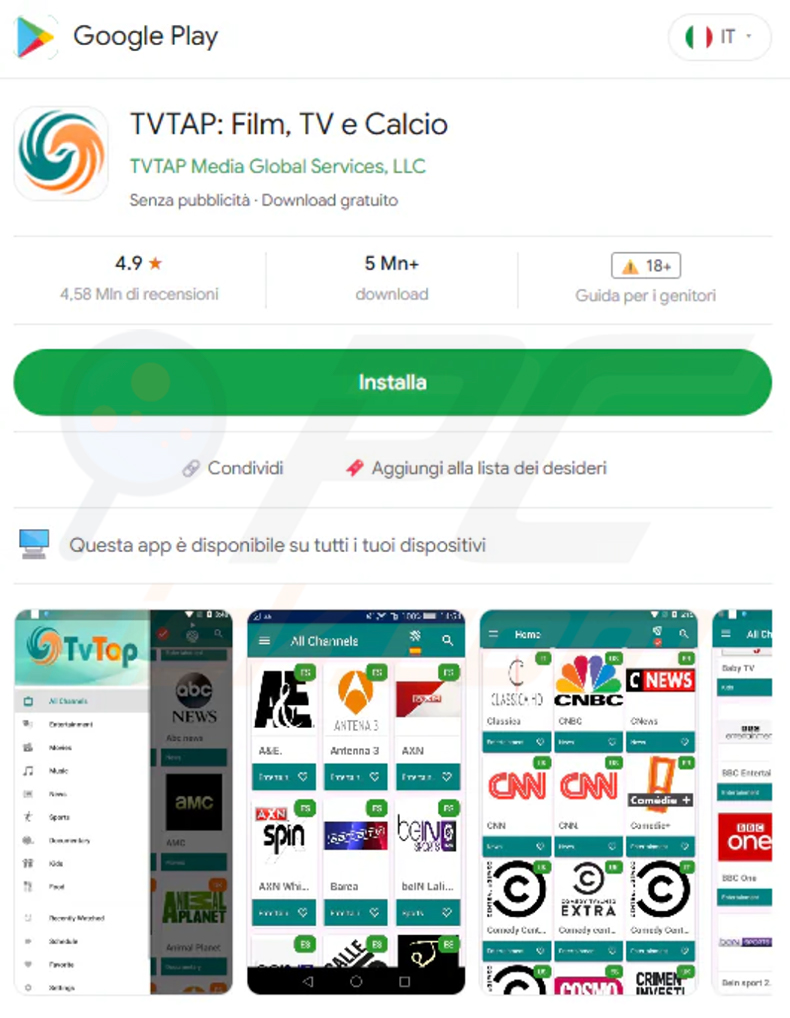
RemControl se distribuye a través de páginas falsas de Google Play Store que suplantan a TVTap, una popular aplicación IPTV para ver canales de televisión en directo. Las páginas falsas muestran una valoración de 4,9 estrellas y más de 5 millones de descargas para parecer fiables, y las víctimas llegan a ellas mediante malvertising en la plataforma publicitaria de Meta.
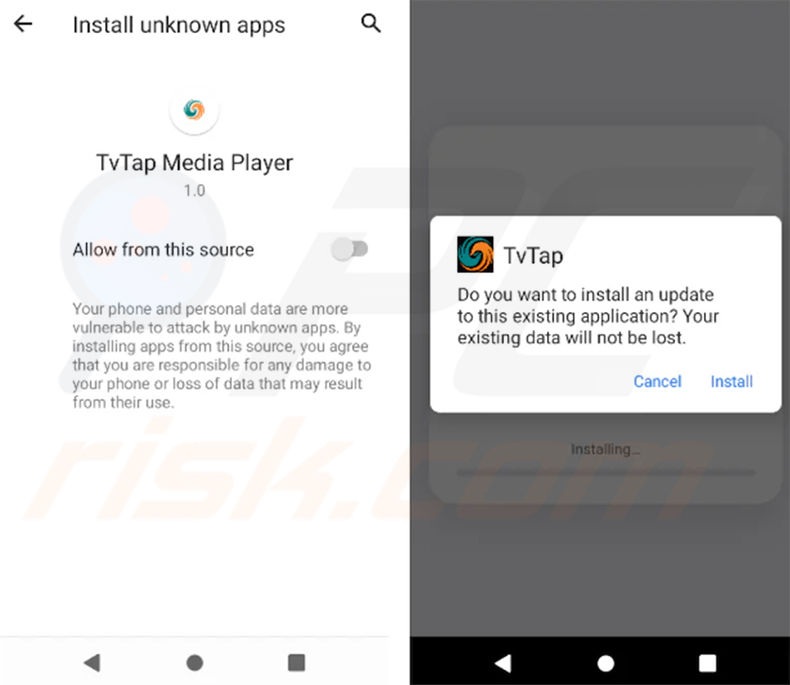
Al abrirse, el dropper muestra una pantalla falsa de «Update TVTap» y solicita permiso para configurar una conexión VPN. Esta VPN no está ahí para proteger a la víctima: desconecta Google Play Store de Internet, de modo que Google Play Protect no puede analizar el malware mientras se instala.
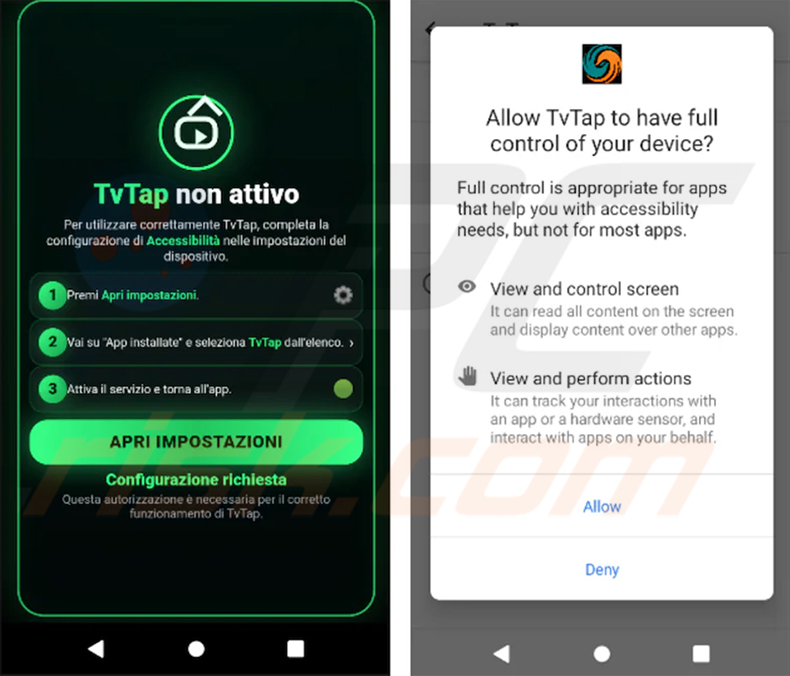
Además, cada copia instalada está firmada de forma diferente, lo que dificulta que las herramientas de seguridad la reconozcan. Una vez instalada, la carga útil afirma que TVTap no está activo y guía a la víctima para que habilite la Accesibilidad en los ajustes, lo que otorga al malware el control total del dispositivo.
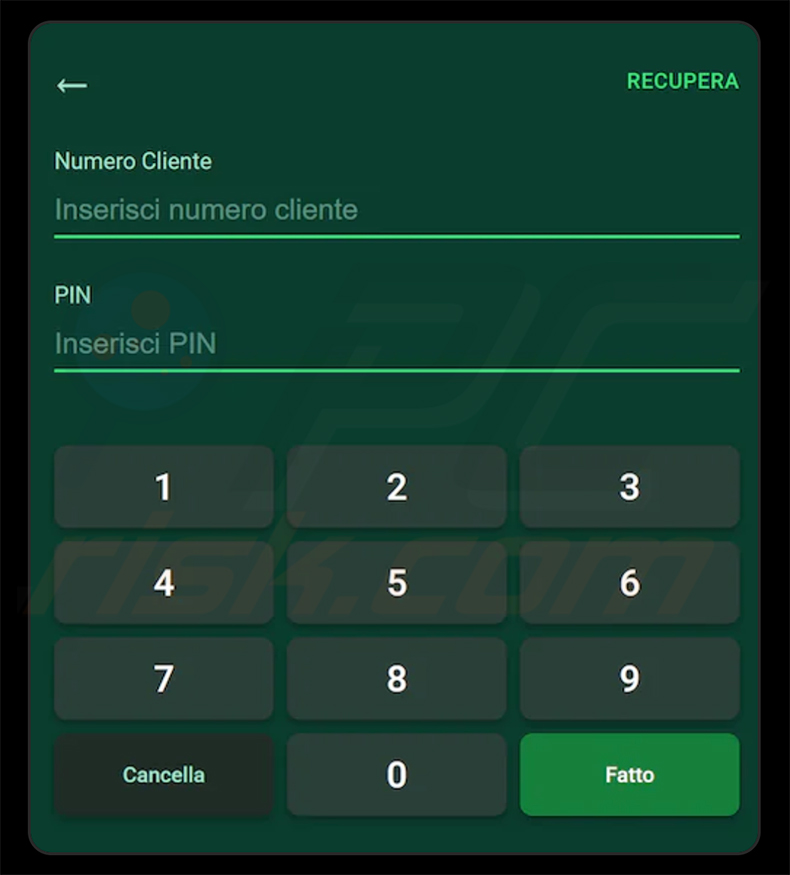
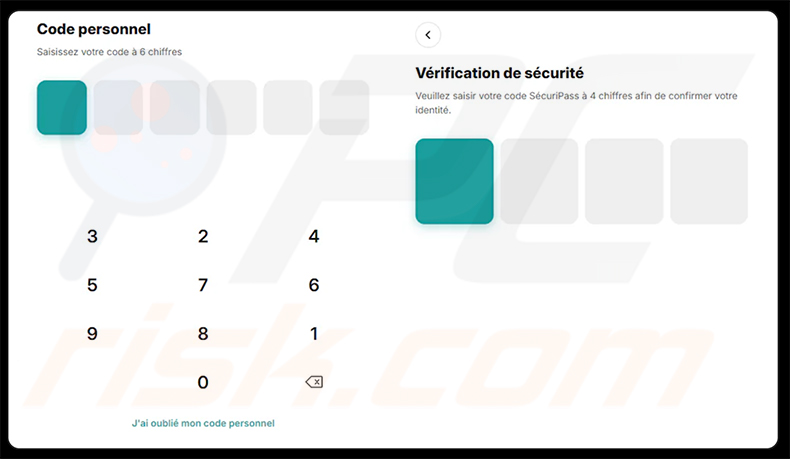
A partir de ese momento, RemControl vigila qué aplicación está abierta. Cuando la víctima inicia una de las más de 30 aplicaciones bancarias objetivo, la cubre con una pantalla de inicio de sesión falsa que solicita datos como el número de cliente, el PIN o el código de seguridad. Tras enviar los datos, la pantalla falsa se cierra y vuelve a aparecer la aplicación real.
El operador también puede ver la pantalla del dispositivo en directo y controlarlo de forma remota: tocar, deslizar y escribir como si tuviera el teléfono en la mano. RemControl puede registrar las pulsaciones de teclas (keylogging), capturar el patrón de desbloqueo de la pantalla y leer el contenido del portapapeles, lo que puede exponer contraseñas o códigos copiados.
La captura del patrón de desbloqueo funciona en las pantallas de bloqueo de muchos fabricantes populares de teléfonos, como Samsung, Xiaomi, Huawei, OPPO y OnePlus, así como en Android estándar.
Para dificultar su eliminación, el malware bloquea el acceso a las pantallas de ajustes utilizadas para desinstalar aplicaciones, gestionar la Accesibilidad o realizar un restablecimiento de fábrica, saliendo de ellas al instante. También obtiene la dirección de su servidor a través de un dead-drop de Telegram, de modo que los atacantes pueden cambiar de servidor sin actualizar el malware.
Group-IB descubrió que RemControl se alquila a otros ciberdelincuentes como servicio, con un panel para crear nuevas versiones, gestionar los dispositivos infectados y editar las pantallas de inicio de sesión falsas. Cabe destacar que partes del mismo se desarrollaron con ayuda de IA: una página de phishing activa incluso contenía una respuesta residual de un chatbot de IA debajo de su formulario de inicio de sesión.
En resumen, la presencia de RemControl en un dispositivo puede provocar graves violaciones de la privacidad, pérdidas económicas, transacciones bancarias no autorizadas y robo de identidad. Los desarrolladores de malware suelen mejorar su software, por lo que las futuras versiones de RemControl podrían tener funciones adicionales o diferentes.
| Nombre | RemControl malware bancario |
| Tipo De Amenaza | Malware para Android, Aplicación maliciosa, Troyano bancario, Troyano de acceso remoto, RAT. |
| Nombres De Detección | Avast-Mobile (Android:Evo-gen [Trj]), Combo Cleaner (Android.Riskware.FakeApp.AHY), Kaspersky (HEUR:Trojan-Banker.AndroidOS.Agent.aeh), McAfee Scanner (Ti!AF2DECF5C5CB), lista completa (VirusTotal) |
| Síntomas | El dispositivo funciona con lentitud, la configuración del sistema se modifica sin el permiso del usuario, aparecen aplicaciones dudosas, el uso de datos y batería aumenta considerablemente, los navegadores redirigen a sitios web dudosos, se muestran anuncios intrusivos. |
| Métodos De Distribución | Páginas falsas de Google Play Store que suplantan a la aplicación IPTV TVTap, campañas de malvertising. |
| Daños | Robo de información personal (mensajes privados, inicios de sesión/contraseñas, credenciales bancarias, etc.), disminución del rendimiento del dispositivo, la batería se agota rápidamente, disminución de la velocidad de Internet, enormes pérdidas de datos, pérdidas económicas, robo de identidad (las aplicaciones maliciosas podrían abusar de las aplicaciones de comunicación). |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Ejemplos de troyanos bancarios para Android
RemControl se suma a una creciente lista de troyanos bancarios para Android que abusan del Servicio de Accesibilidad para robar credenciales bancarias mediante superposiciones de phishing, interceptar códigos de un solo uso enviados por SMS y otorgar a los operadores control remoto en tiempo real sobre los dispositivos infectados. Otros ejemplos de troyanos bancarios para Android similares son Rokarolla, OverlayPhantom y PhantomCard/NFCShare.
Independientemente de cómo se comporte exactamente un malware determinado, el resultado final es el mismo: supone una grave amenaza para el dispositivo y su propietario. Practicar hábitos seguros y utilizar software de seguridad de confianza son las formas más eficaces de mantenerse protegido.
¿Cómo se infiltró RemControl en mi dispositivo?
RemControl se distribuye a través de páginas falsas de Google Play Store que suplantan a la aplicación IPTV TVTap. Dado que TVTap no está disponible en la tienda oficial, los usuarios ya están acostumbrados a descargarla de fuentes no oficiales, lo que la convierte en un señuelo ideal.
Group-IB confirmó que el operador utiliza campañas de malvertising en la plataforma publicitaria de Meta para dirigir el tráfico de víctimas a estas páginas falsas. Las páginas comprueban el tipo de navegador y la geolocalización del visitante antes de servir el APK malicioso, dirigiéndose únicamente a usuarios de dispositivos móviles de determinados países.
En general, el malware para Android también se propaga habitualmente a través de tiendas de aplicaciones de terceros, páginas de phishing que imitan a bancos o proveedores de servicios, enlaces maliciosos compartidos en redes sociales o aplicaciones de mensajería y avisos falsos de actualización de software.
¿Cómo evitar la instalación de malware?
Descargue aplicaciones únicamente de fuentes oficiales, como Google Play Store o el sitio web oficial del desarrollador. Desconfíe especialmente de cualquier sitio o anuncio que le indique descargar una aplicación fuera de la tienda oficial.
Antes de instalar cualquier aplicación, revise sus permisos. Sospeche especialmente de las aplicaciones que solicitan acceso al Servicio de Accesibilidad, ya que las aplicaciones legítimas rara vez necesitan este permiso y otorga a una aplicación un control casi total del dispositivo.
Mantenga actualizados el sistema operativo de su dispositivo y todas las aplicaciones instaladas. Utilice software de seguridad móvil de confianza y tenga cuidado con los enlaces recibidos por correo electrónico, SMS o redes sociales, ya que son canales habituales de distribución de malware para móviles.
Página falsa de Google Play Store que suplanta a TVTap, utilizada para distribuir RemControl (en italiano, fuente: Group-IB):
Dropper de RemControl mostrando una pantalla falsa de actualización de TVTap (fuente: Group-IB):
RemControl solicitando acceso al Servicio de Accesibilidad (control total del dispositivo, fuente: Group-IB):
Ejemplos de superposiciones de phishing mostradas por RemControl sobre aplicaciones bancarias:
Captura de pantalla de una superposición de autenticación en un solo paso (fuente: Group-IB):
Captura de pantalla de una superposición de autenticación en dos pasos (fuente: Group-IB):
Menú rápido:
- Introducción
- ¿Cómo eliminar el historial de navegación del navegador web Chrome?
- ¿Cómo desactivar las notificaciones del navegador en el navegador web Chrome?
- ¿Cómo restablecer el navegador web Chrome?
- ¿Cómo eliminar el historial de navegación del navegador web Firefox?
- ¿Cómo desactivar las notificaciones del navegador en el navegador web Firefox?
- ¿Cómo restablecer el navegador web Firefox?
- ¿Cómo desinstalar aplicaciones potencialmente no deseadas y/o maliciosas?
- ¿Cómo iniciar el dispositivo Android en «Modo seguro»?
- ¿Cómo comprobar el uso de batería de las distintas aplicaciones?
- ¿Cómo comprobar el uso de datos de las distintas aplicaciones?
- ¿Cómo instalar las últimas actualizaciones de software?
- ¿Cómo restablecer el sistema a su estado predeterminado?
- ¿Cómo desactivar las aplicaciones que tienen privilegios de administrador?
Eliminar el historial de navegación del navegador web Chrome:
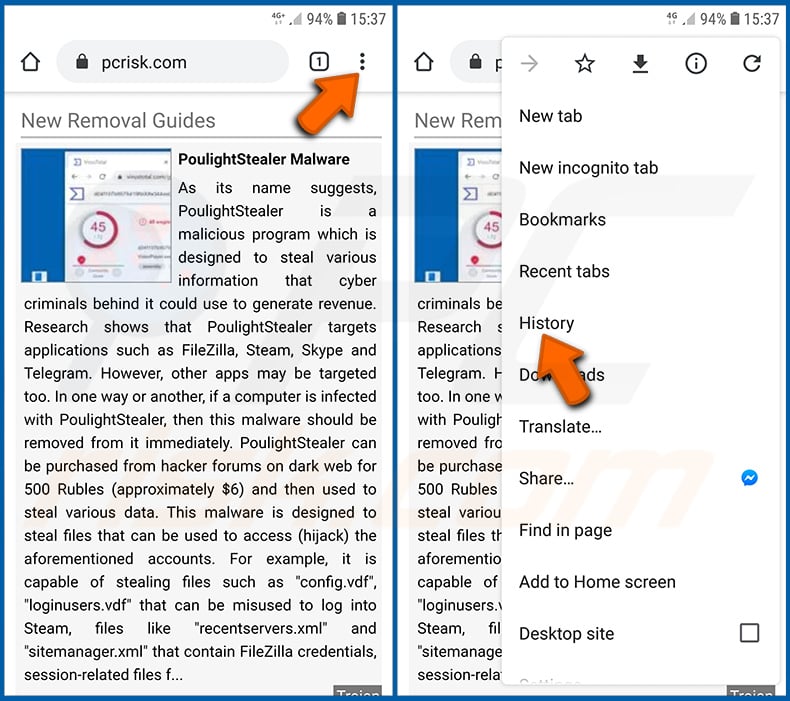
Toque el botón «Menú» (tres puntos en la esquina superior derecha de la pantalla) y seleccione «Historial» en el menú desplegable que se abre.
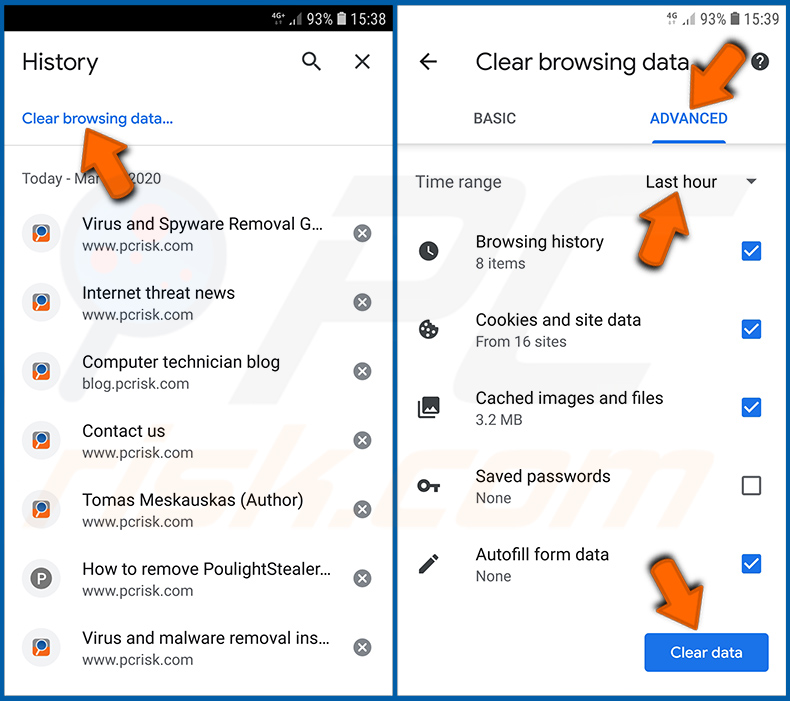
Toque «Borrar datos de navegación», seleccione la pestaña «AVANZADO», elija el intervalo de tiempo y los tipos de datos que desea eliminar y toque «Borrar datos».
Desactivar las notificaciones del navegador en el navegador web Chrome:
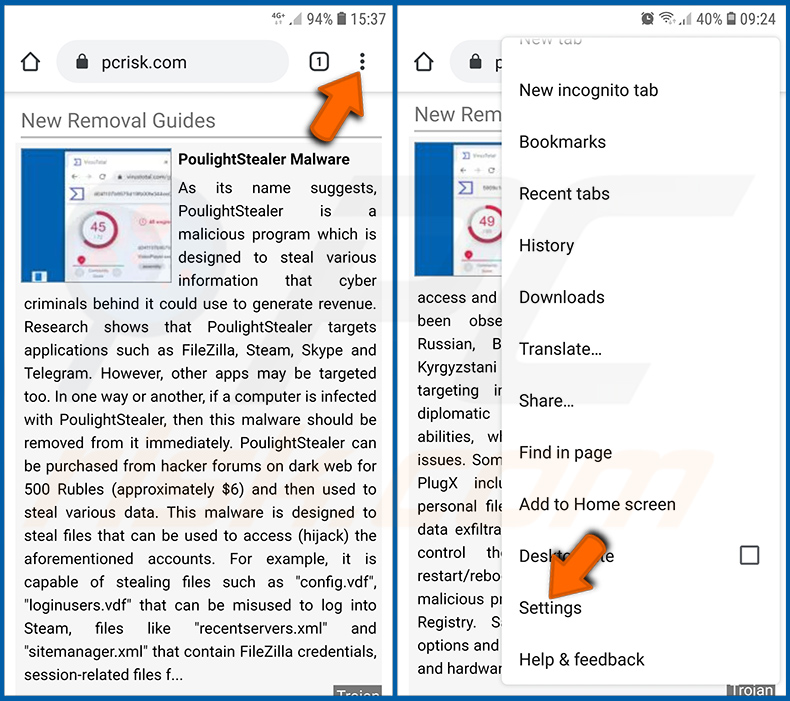
Toque el botón «Menú» (tres puntos en la esquina superior derecha de la pantalla) y seleccione «Configuración» en el menú desplegable que se abre.
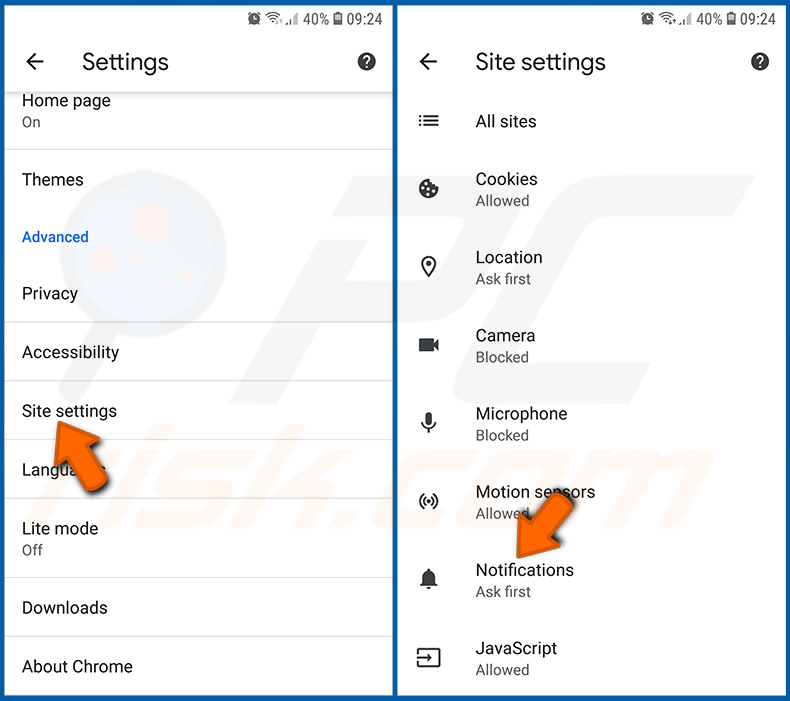
Desplácese hacia abajo hasta ver la opción «Configuración de sitios» y tóquela. Desplácese hacia abajo hasta ver la opción «Notificaciones» y tóquela.
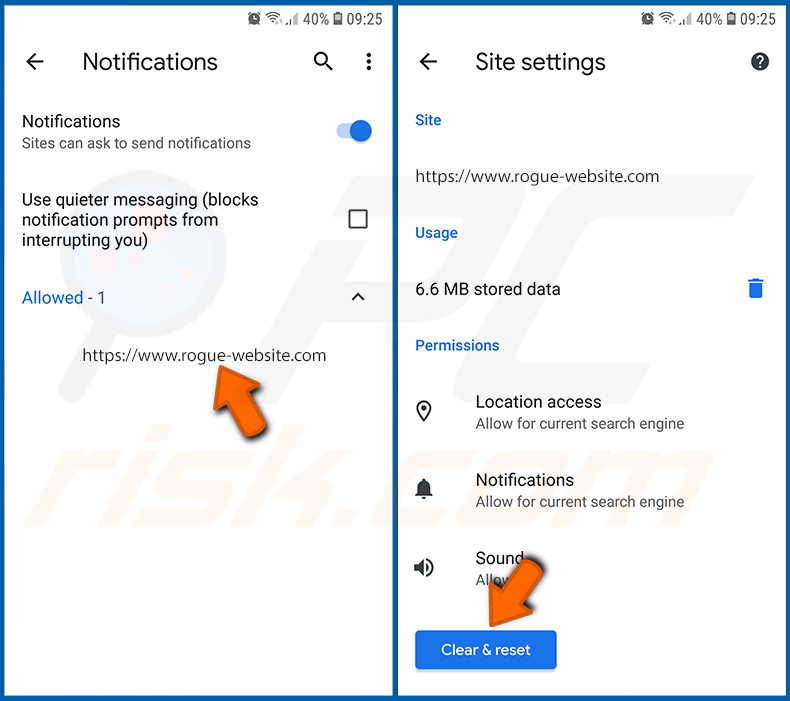
Busque los sitios web que envían notificaciones del navegador, tóquelos y haga clic en «Borrar y restablecer». Esto eliminará los permisos concedidos a estos sitios web para enviar notificaciones. Sin embargo, cuando vuelva a visitar el mismo sitio, es posible que le pida permiso de nuevo. Puede elegir si concede estos permisos o no (si decide rechazarlos, el sitio web pasará a la sección «Bloqueados» y ya no le pedirá permiso).
Restablecer el navegador web Chrome:
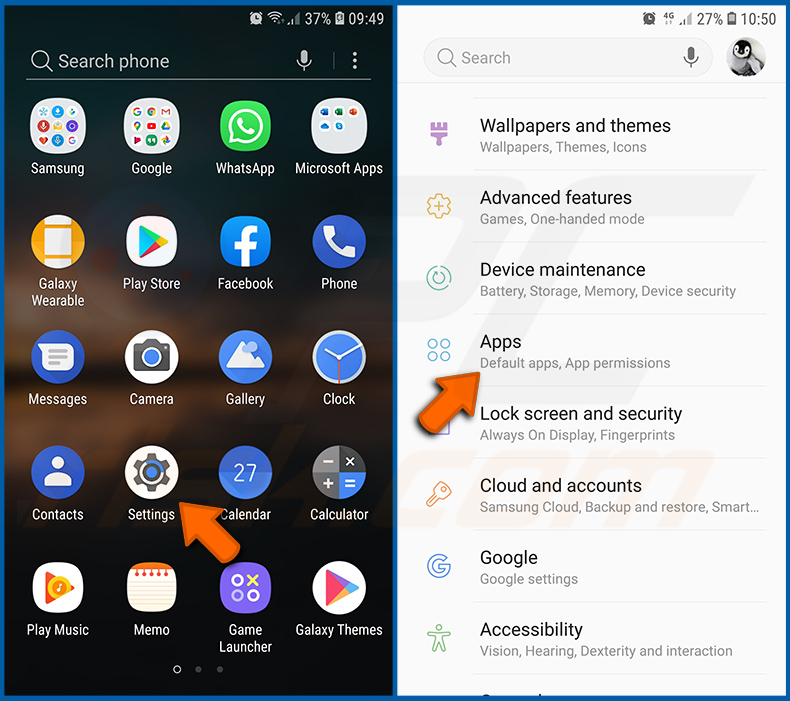
Vaya a «Ajustes», desplácese hacia abajo hasta ver «Aplicaciones» y tóquelo.
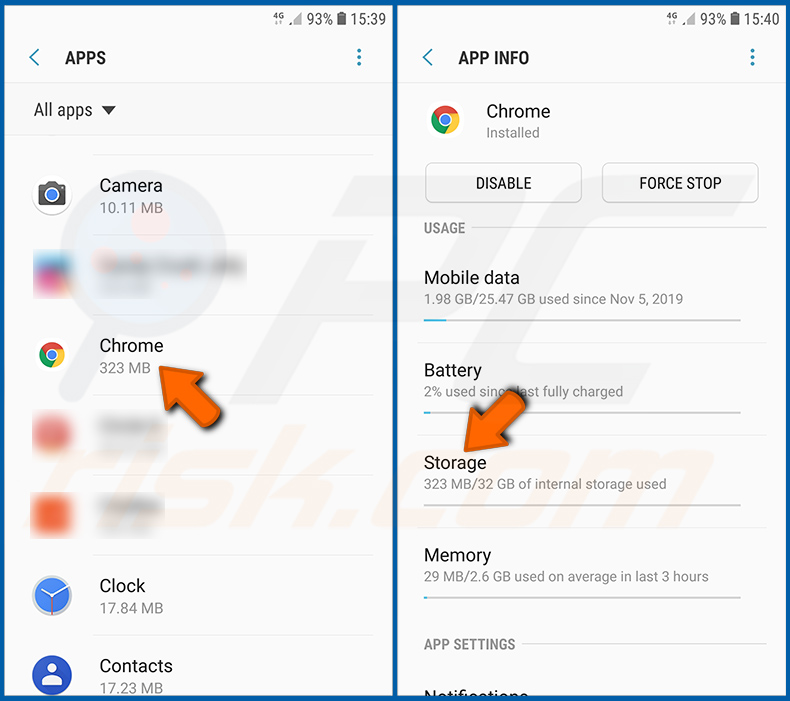
Desplácese hacia abajo hasta encontrar la aplicación «Chrome», selecciónela y toque la opción «Almacenamiento».
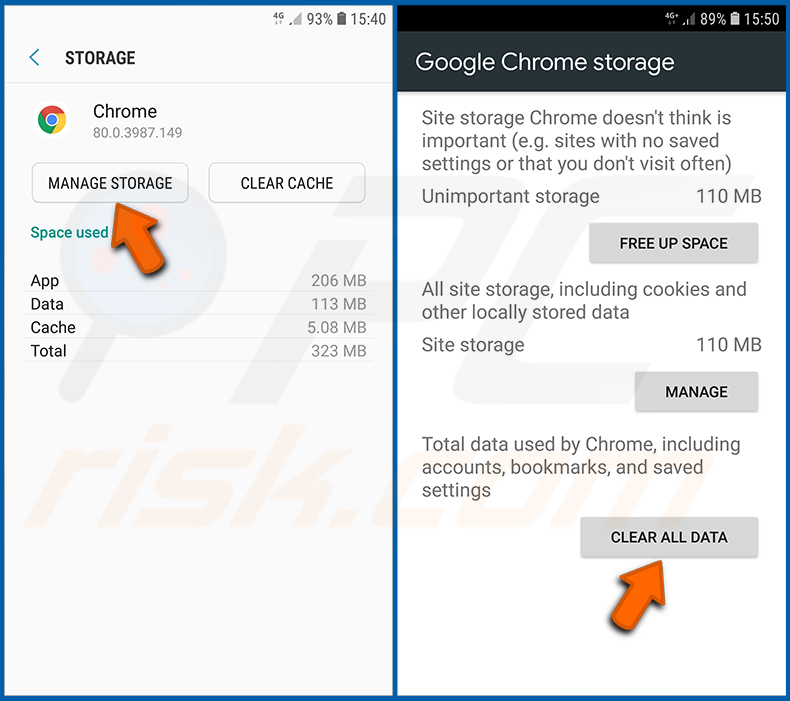
Toque «ADMINISTRAR ALMACENAMIENTO», luego «BORRAR TODOS LOS DATOS» y confirme la acción tocando «ACEPTAR». Tenga en cuenta que restablecer el navegador eliminará todos los datos almacenados en él. Esto significa que se eliminarán todos los inicios de sesión/contraseñas guardados, el historial de navegación, la configuración no predeterminada y otros datos. También tendrá que volver a iniciar sesión en todos los sitios web.
Eliminar el historial de navegación del navegador web Firefox:
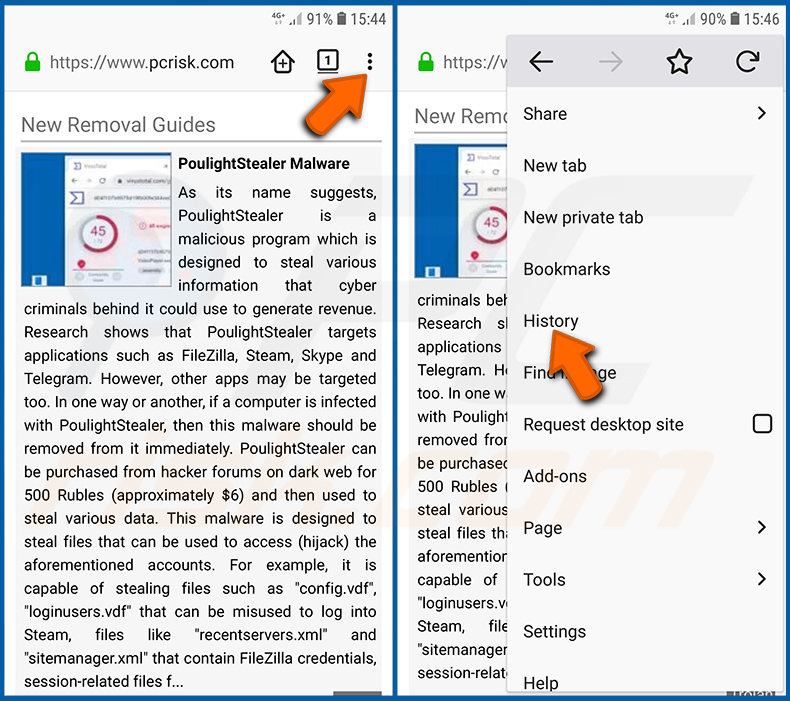
Toque el botón «Menú» (tres puntos en la esquina superior derecha de la pantalla) y seleccione «Historial» en el menú desplegable que se abre.
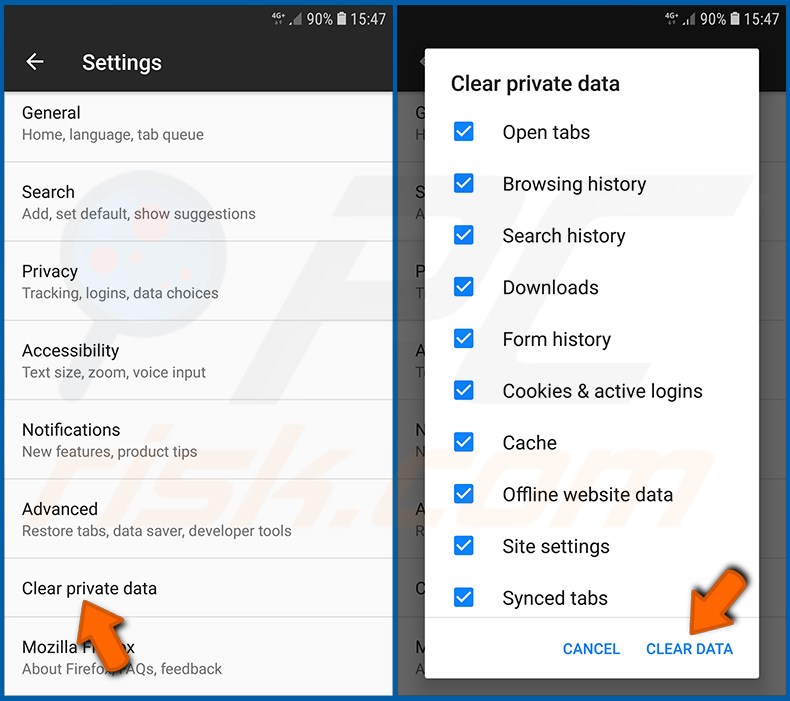
Desplácese hacia abajo hasta ver «Borrar datos privados» y tóquelo. Seleccione los tipos de datos que desea eliminar y toque «BORRAR DATOS».
Desactivar las notificaciones del navegador en el navegador web Firefox:
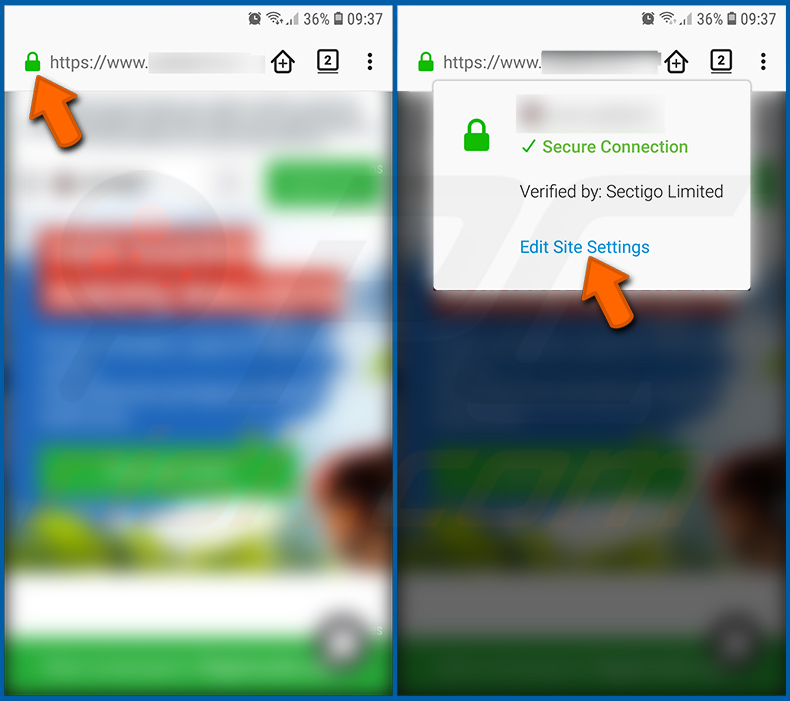
Visite el sitio web que envía las notificaciones del navegador, toque el icono que aparece a la izquierda de la barra de direcciones (el icono no será necesariamente un «Candado») y seleccione «Editar configuración del sitio».
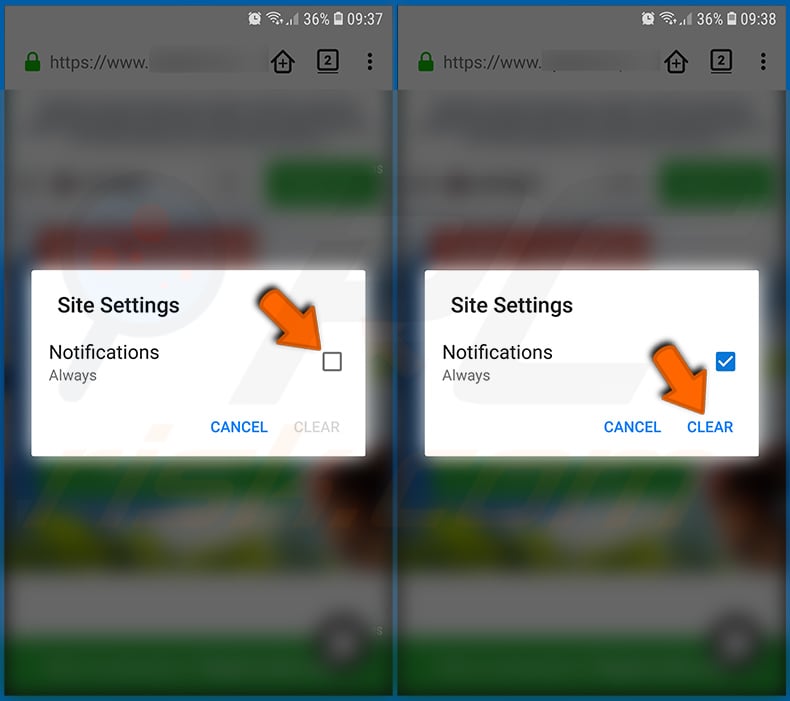
En la ventana emergente que se abre, marque la opción «Notificaciones» y toque «BORRAR».
Restablecer el navegador web Firefox:
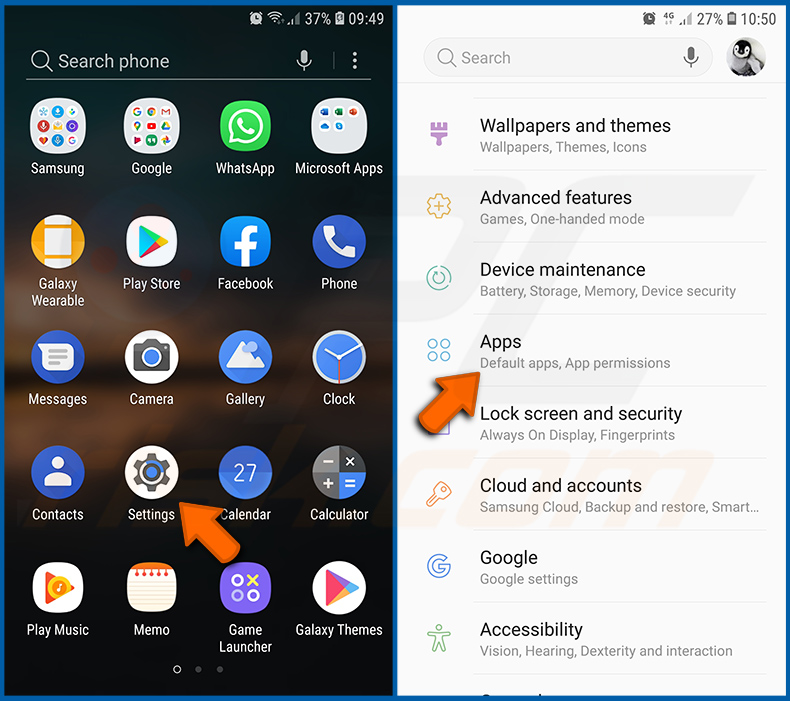
Vaya a «Ajustes», desplácese hacia abajo hasta ver «Aplicaciones» y tóquelo.
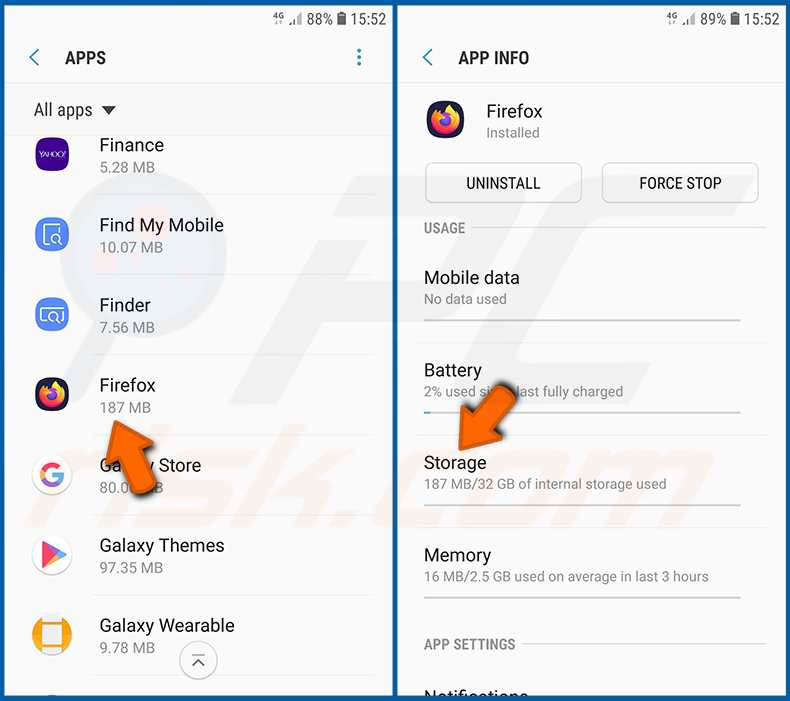
Desplácese hacia abajo hasta encontrar la aplicación «Firefox», selecciónela y toque la opción «Almacenamiento».
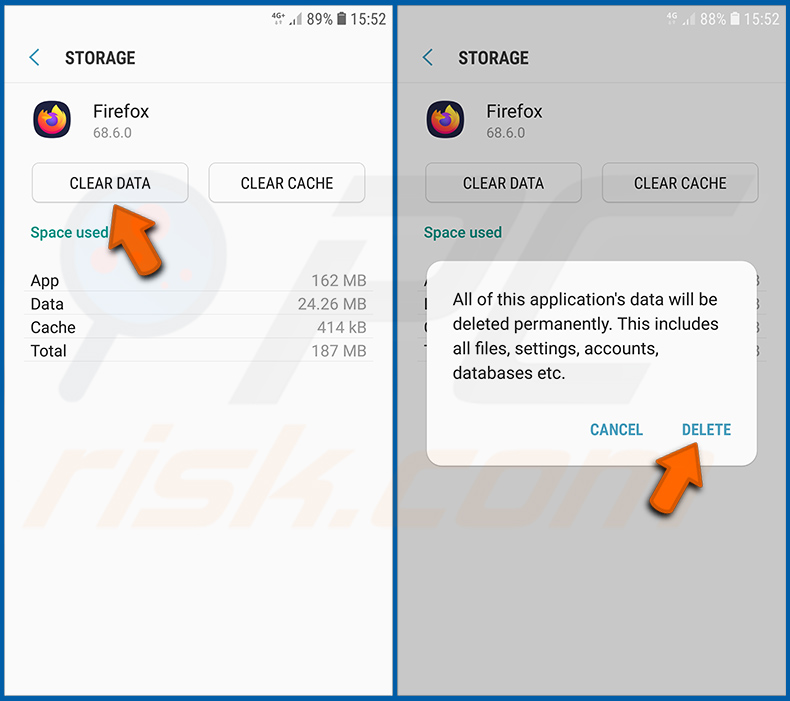
Toque «BORRAR DATOS» y confirme la acción tocando «ELIMINAR». Tenga en cuenta que restablecer el navegador eliminará todos los datos almacenados en él. Esto significa que se eliminarán todos los inicios de sesión/contraseñas guardados, el historial de navegación, la configuración no predeterminada y otros datos. También tendrá que volver a iniciar sesión en todos los sitios web.
Desinstalar aplicaciones potencialmente no deseadas y/o maliciosas:
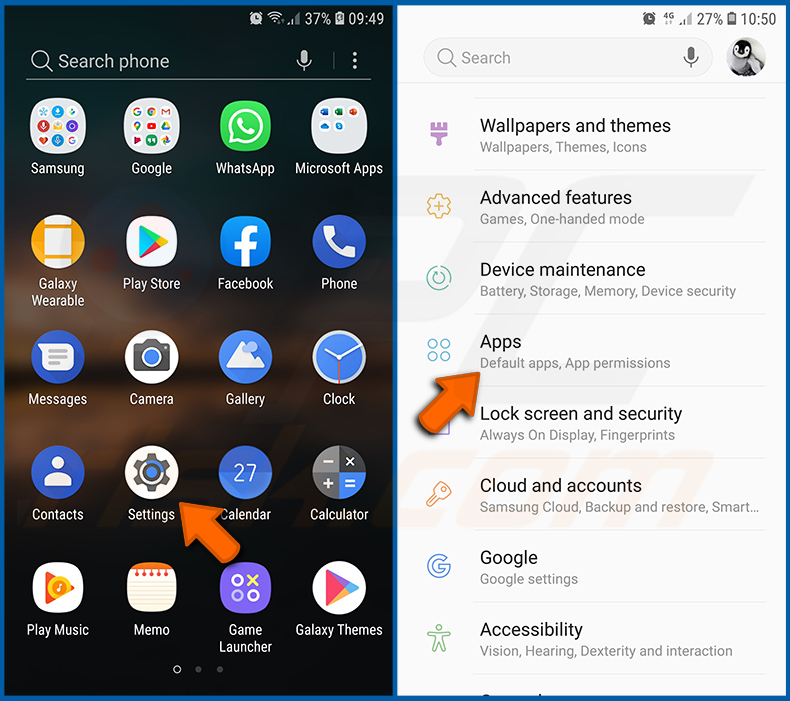
Vaya a «Ajustes», desplácese hacia abajo hasta ver «Aplicaciones» y tóquelo.
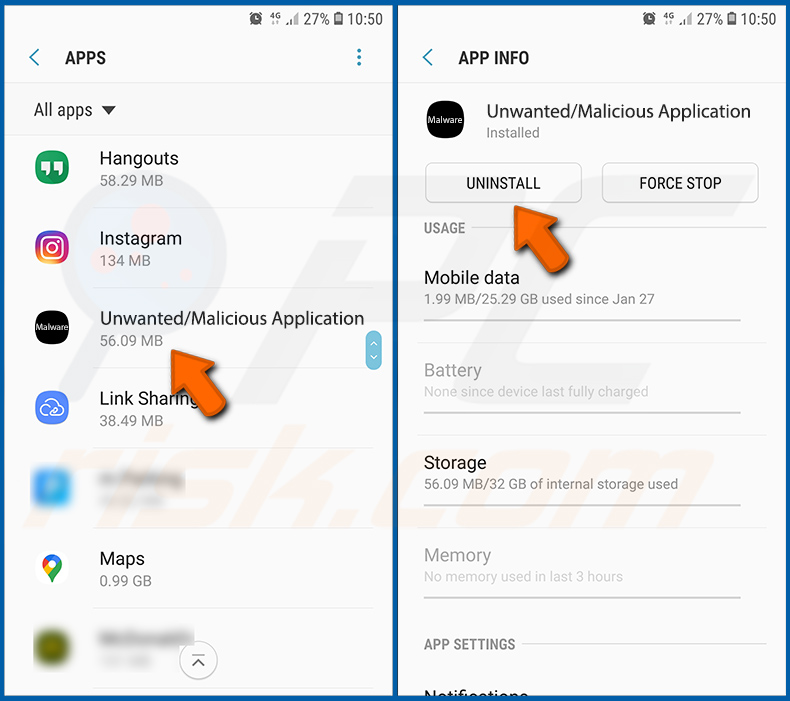
Desplácese hacia abajo hasta ver una aplicación potencialmente no deseada y/o maliciosa, selecciónela y toque «Desinstalar». Si, por algún motivo, no puede eliminar la aplicación seleccionada (por ejemplo, aparece un mensaje de error), debería intentar utilizar el «Modo seguro».
Iniciar el dispositivo Android en «Modo seguro»:
El «Modo seguro» del sistema operativo Android impide temporalmente la ejecución de todas las aplicaciones de terceros. Utilizar este modo es una buena forma de diagnosticar y resolver diversos problemas (por ejemplo, eliminar aplicaciones maliciosas que impiden a los usuarios hacerlo cuando el dispositivo funciona «normalmente»).
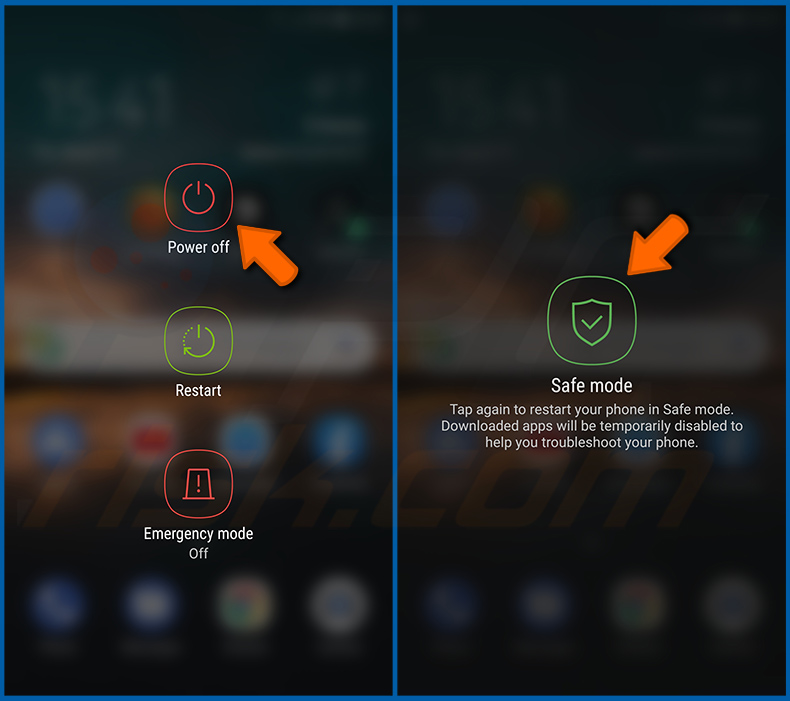
Pulse el botón de «Encendido» y manténgalo pulsado hasta que aparezca la pantalla «Apagar». Mantenga pulsado el icono «Apagar». Al cabo de unos segundos aparecerá la opción «Modo seguro» y podrá ejecutarla reiniciando el dispositivo.
Comprobar el uso de batería de las distintas aplicaciones:
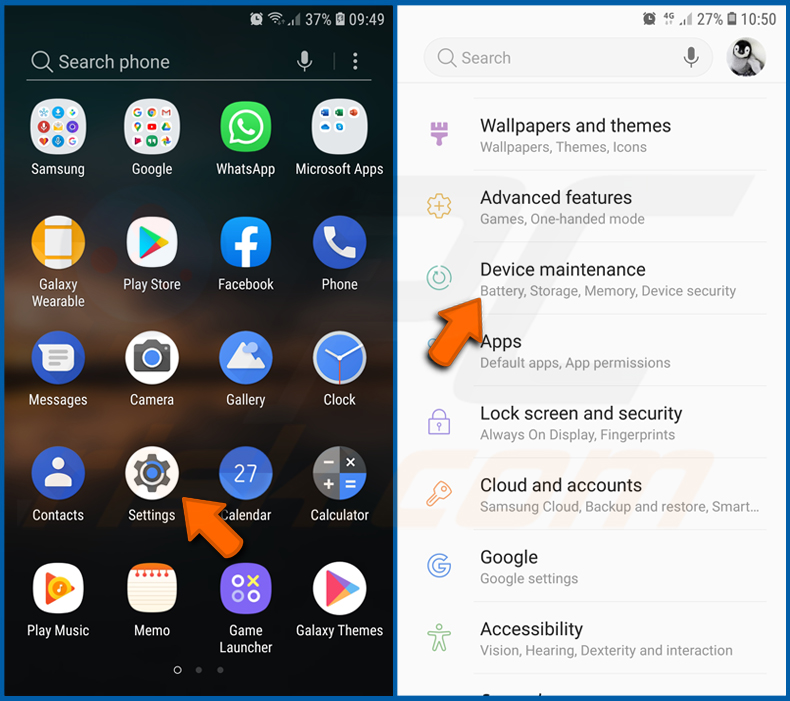
Vaya a «Ajustes», desplácese hacia abajo hasta ver «Mantenimiento del dispositivo» y tóquelo.
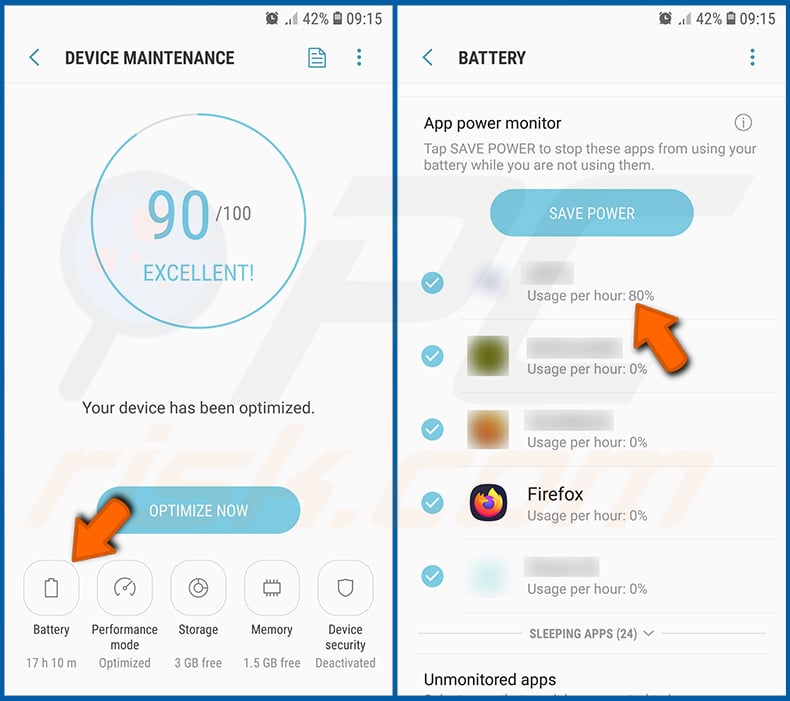
Toque «Batería» y compruebe el uso de cada aplicación. Las aplicaciones legítimas/genuinas están diseñadas para consumir la menor energía posible con el fin de ofrecer la mejor experiencia de usuario y ahorrar energía. Por lo tanto, un uso elevado de la batería puede indicar que la aplicación es maliciosa.
Comprobar el uso de datos de las distintas aplicaciones:
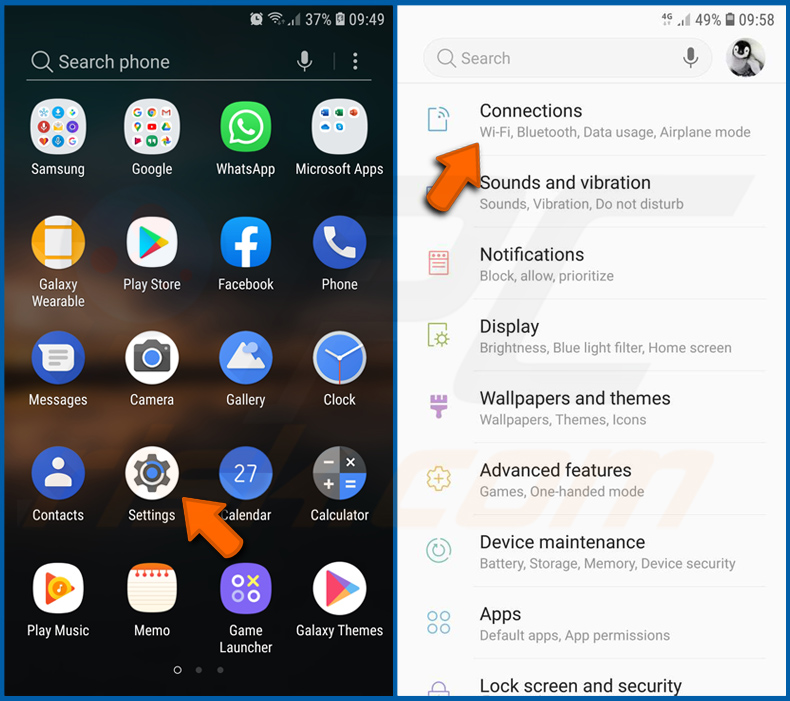
Vaya a «Ajustes», desplácese hacia abajo hasta ver «Conexiones» y tóquelo.
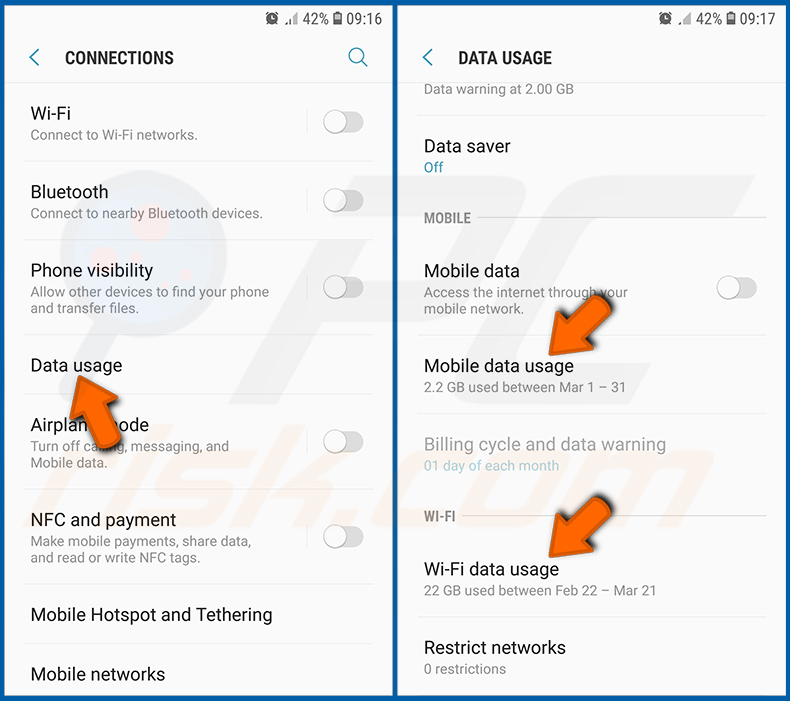
Desplácese hacia abajo hasta ver «Uso de datos» y seleccione esta opción. Al igual que con la batería, las aplicaciones legítimas/genuinas están diseñadas para minimizar el uso de datos tanto como sea posible. Esto significa que un uso enorme de datos puede indicar la presencia de una aplicación maliciosa. Tenga en cuenta que algunas aplicaciones maliciosas podrían estar diseñadas para funcionar solo cuando el dispositivo está conectado a una red inalámbrica. Por este motivo, debe comprobar tanto el uso de datos móviles como el de Wi-Fi.
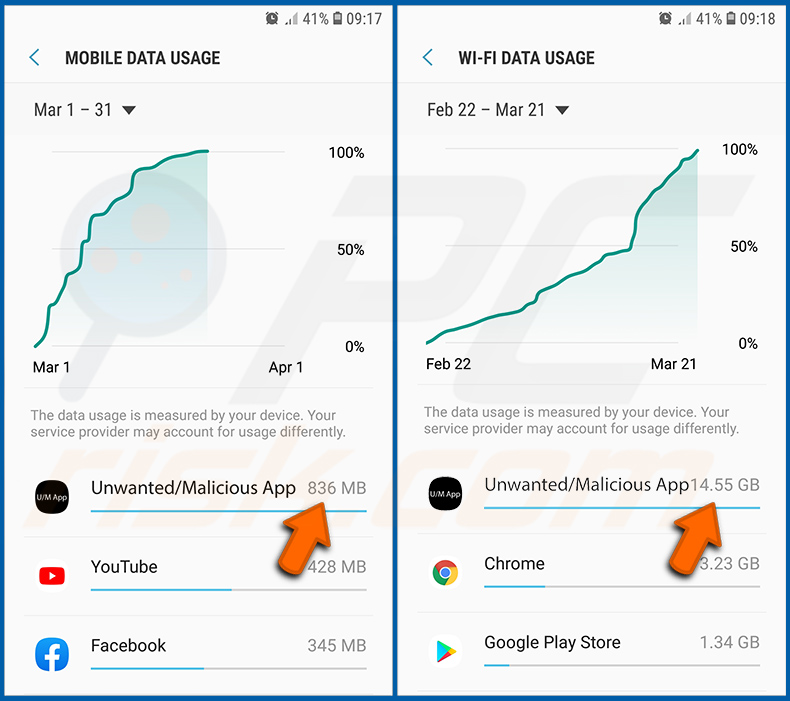
Si encuentra una aplicación que consume muchos datos aunque nunca la utilice, le recomendamos encarecidamente que la desinstale lo antes posible.
Instalar las últimas actualizaciones de software:
Mantener el software actualizado es una buena práctica en lo que respecta a la seguridad del dispositivo. Los fabricantes de dispositivos publican continuamente diversos parches de seguridad y actualizaciones de Android para corregir errores y fallos que pueden ser aprovechados por los ciberdelincuentes. Un sistema obsoleto es mucho más vulnerable, por lo que siempre debe asegurarse de que el software de su dispositivo esté actualizado.
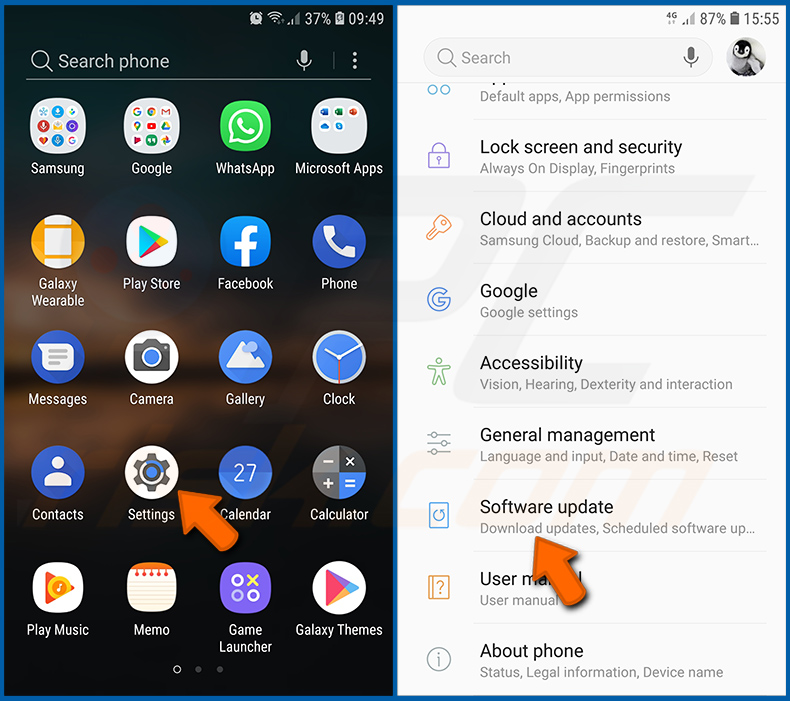
Vaya a «Ajustes», desplácese hacia abajo hasta ver «Actualización de software» y tóquelo.
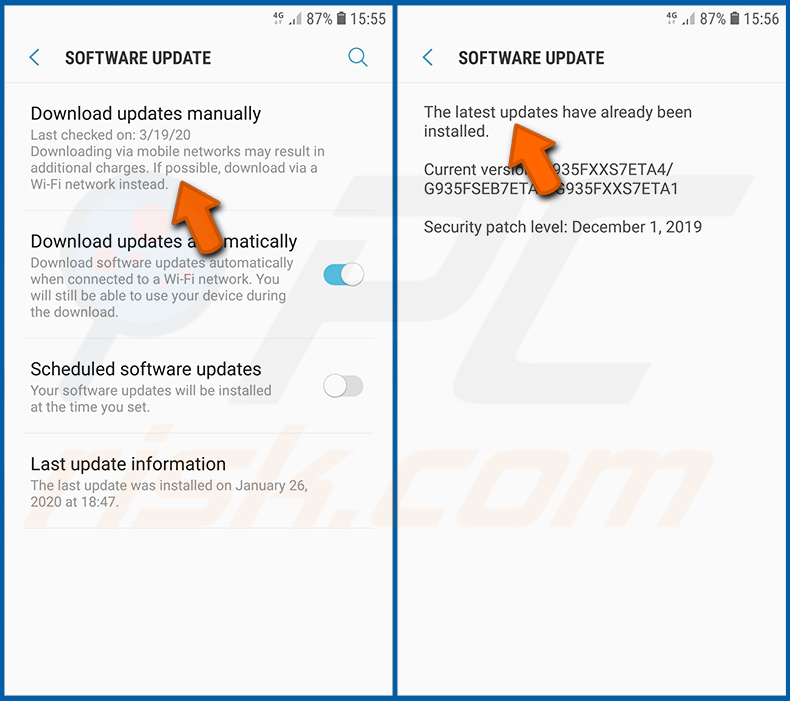
Toque «Descargar actualizaciones manualmente» y compruebe si hay actualizaciones disponibles. Si es así, instálelas inmediatamente. También le recomendamos activar la opción «Descargar actualizaciones automáticamente»: permitirá que el sistema le notifique cuando se publique una actualización y/o la instale automáticamente.
Restablecer el sistema a su estado predeterminado:
Realizar un «Restablecimiento de fábrica» es una buena forma de eliminar todas las aplicaciones no deseadas, restaurar la configuración predeterminada del sistema y limpiar el dispositivo en general. Sin embargo, debe tener en cuenta que se eliminarán todos los datos del dispositivo, incluidas fotos, archivos de vídeo/audio, números de teléfono (almacenados en el dispositivo, no en la tarjeta SIM), mensajes SMS, etc. En otras palabras, el dispositivo se restaurará a su estado original.
También puede restaurar la configuración básica del sistema y/o simplemente la configuración de red.
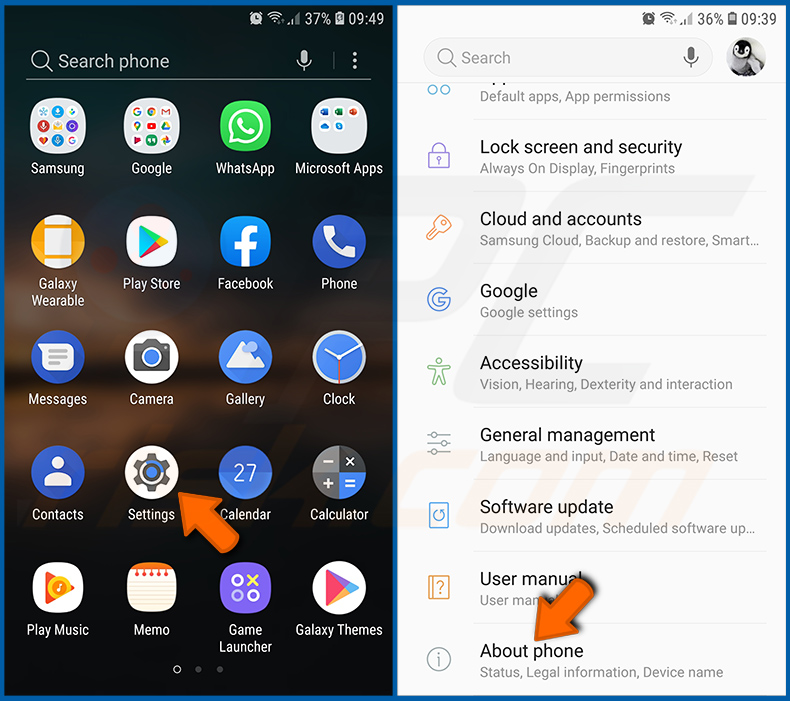
Vaya a «Ajustes», desplácese hacia abajo hasta ver «Acerca del teléfono» y tóquelo.
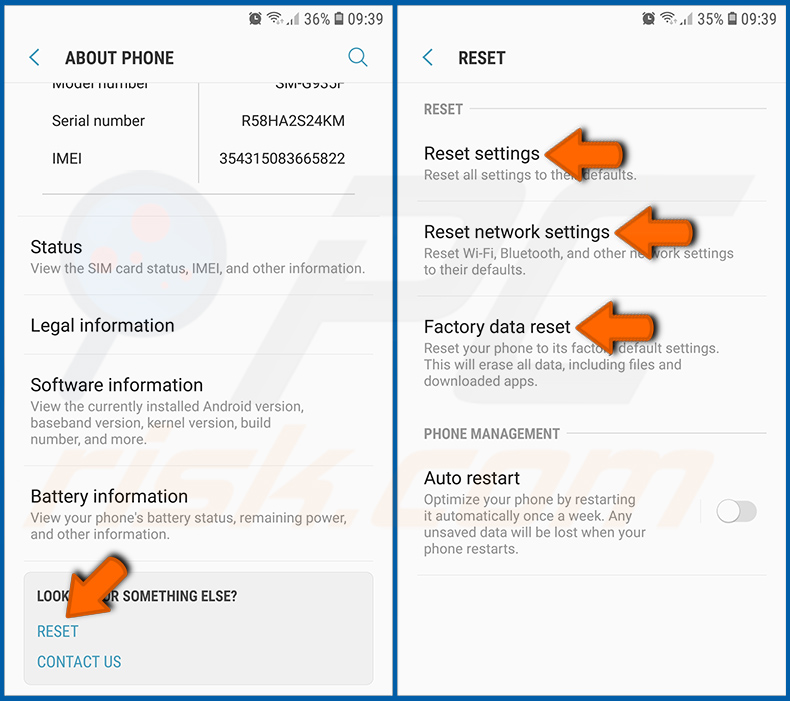
Desplácese hacia abajo hasta ver «Restablecer» y tóquelo. Ahora elija la acción que desea realizar:
«Restablecer ajustes»: restaura todos los ajustes del sistema a sus valores predeterminados;
«Restablecer ajustes de red»: restaura todos los ajustes relacionados con la red a sus valores predeterminados;
«Restablecer datos de fábrica»: restablece todo el sistema y elimina por completo todos los datos almacenados;
Desactivar las aplicaciones que tienen privilegios de administrador:
Si una aplicación maliciosa obtiene privilegios de administrador, puede dañar gravemente el sistema. Para mantener el dispositivo lo más seguro posible, siempre debe comprobar qué aplicaciones tienen dichos privilegios y desactivar las que no deberían tenerlos.
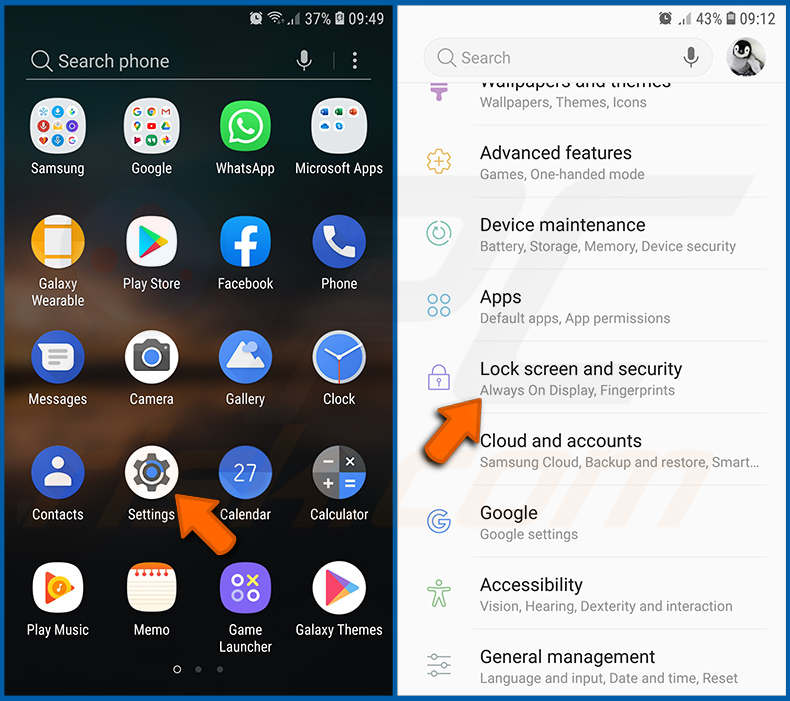
Vaya a «Ajustes», desplácese hacia abajo hasta ver «Pantalla de bloqueo y seguridad» y tóquelo.
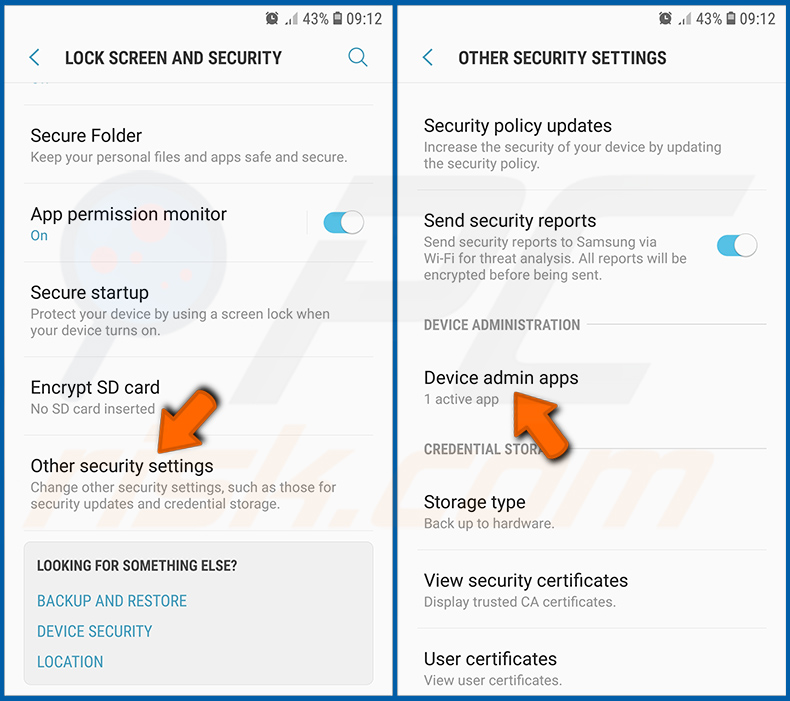
Desplácese hacia abajo hasta ver «Otros ajustes de seguridad», tóquelo y, a continuación, toque «Aplicaciones de administración del dispositivo».
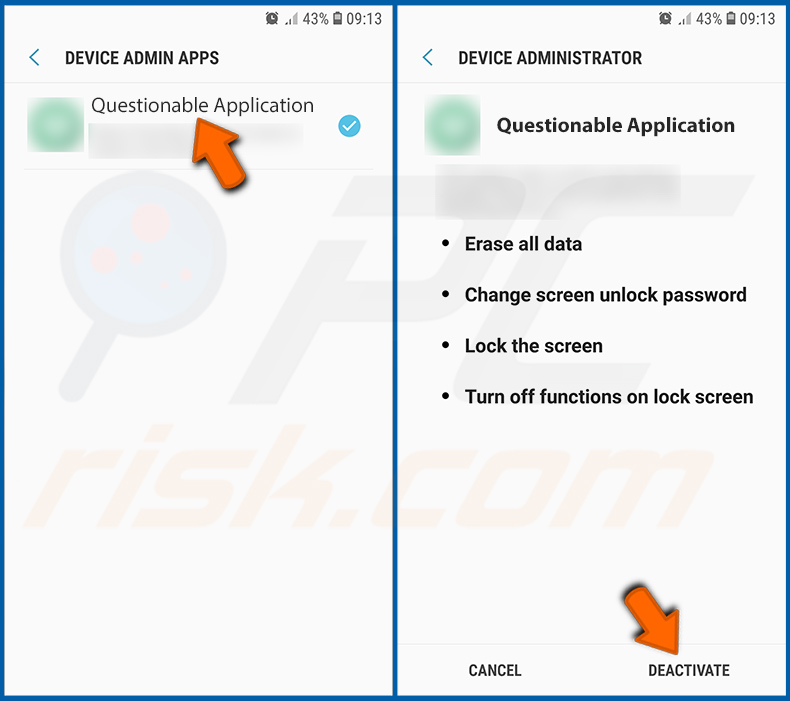
Identifique las aplicaciones que no deberían tener privilegios de administrador, tóquelas y, a continuación, toque «DESACTIVAR».
Preguntas frecuentes (FAQ)
Mi dispositivo Android está infectado con el malware RemControl, ¿debo formatear mi dispositivo de almacenamiento para deshacerme de él?
Normalmente no es necesario formatear para eliminar RemControl. Ejecutar un software de seguridad móvil de confianza como Combo Cleaner debería bastar para detectar y eliminar el malware de su dispositivo.
¿Cuáles son los mayores problemas que puede causar el malware RemControl?
RemControl puede superponer pantallas falsas de inicio de sesión bancario sobre sus aplicaciones bancarias legítimas, robando PIN, códigos de banca móvil y datos de tarjetas.
También transmite su pantalla en tiempo real al operador, registra cada toque y pulsación de tecla, captura el patrón de desbloqueo de su dispositivo y le impide abrir los ajustes o restablecer el teléfono a los valores de fábrica. El resultado final puede ser transacciones bancarias no autorizadas, la pérdida total del acceso a las cuentas y el robo de identidad.
¿Cuál es el propósito del malware RemControl?
RemControl está diseñado principalmente para el fraude bancario. Su operador lo utiliza para robar credenciales bancarias y tomar el control remoto de los dispositivos infectados para realizar transacciones no autorizadas. Dicho esto, en algunos casos los ciberdelincuentes también pueden estar motivados por rencores personales, hacktivismo o intereses geopolíticos.
¿Cómo se infiltró el malware RemControl en mi dispositivo Android?
RemControl se distribuye a través de páginas falsas de Google Play Store que suplantan a la aplicación IPTV TVTap, promocionadas mediante campañas de malvertising en la plataforma de Meta.
El malware para Android también se propaga habitualmente a través de tiendas de aplicaciones de terceros, enlaces de phishing compartidos por SMS o redes sociales y avisos falsos de actualización de software. Descargue siempre las aplicaciones exclusivamente desde la tienda oficial Google Play Store.
¿Me protegerá Combo Cleaner del malware?
Combo Cleaner es capaz de detectar y eliminar casi todas las infecciones de malware conocidas. Recuerde que es fundamental realizar un análisis completo del sistema, ya que las amenazas sofisticadas como RemControl suelen ocultarse en lo más profundo del sistema para evitar ser eliminadas fácilmente.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión