
Qué es «Chase Bank Account Security Check» estafa por correo electrónico
EstafaConocido también como: Chase Bank Account Security Check estafa de phishing

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de correo electrónico es «Chase Bank Account Security Check»?
Hemos examinado este correo electrónico y determinado que se trata de una estafa de phishing disfrazada de alerta de seguridad oficial de Chase Bank. El mensaje afirma falsamente que el acceso a la banca en línea del destinatario ha sido bloqueado y le insta a hacer clic para acceder a una página de inicio de sesión fraudulenta. Debe ignorarse. Cualquier persona que introduzca allí sus credenciales estará entregando sus datos de acceso bancario directamente a los ciberdelincuentes.
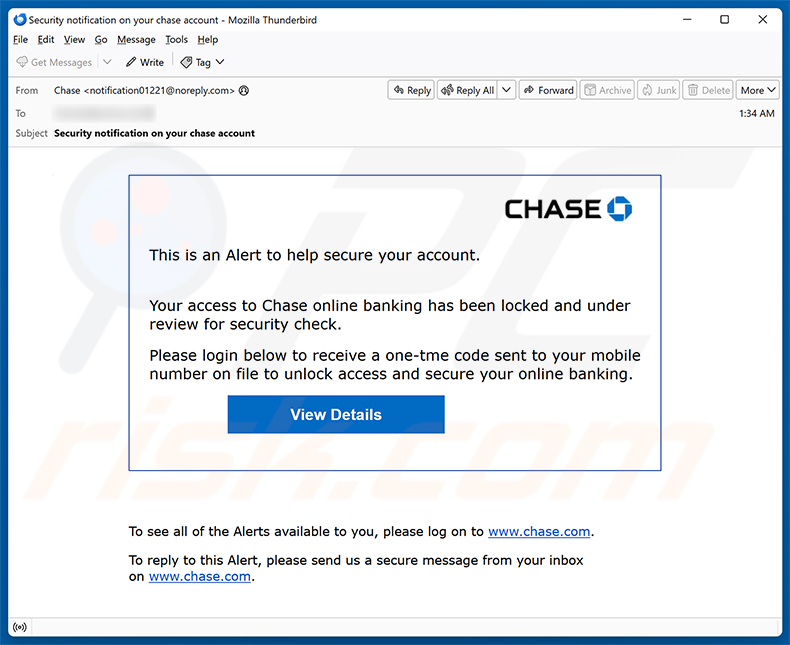
Descripción general de la «Chase Bank Account Security Check» estafa por correo electrónico
El correo electrónico se presenta como una alerta de seguridad de Chase. Afirma que el acceso del destinatario a la banca en línea de Chase ha sido bloqueado y sometido a revisión. Para recuperar el acceso, se indica a los destinatarios que hagan clic en el botón «View Details» e inicien sesión para recibir un código de verificación de un solo uso.
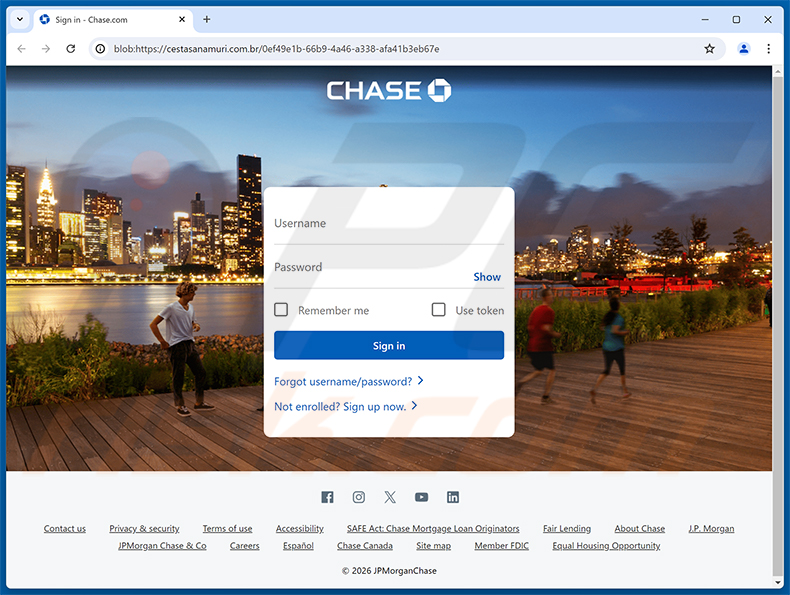
Al hacer clic en ese botón, se accede a un sitio de phishing alojado en cestasanamuri[.]com.br. La página imita fielmente la interfaz de inicio de sesión real de Chase Bank, con el logotipo oficial, campos de nombre de usuario y contraseña, y enlaces en el pie de página diseñados para parecerse a los del sitio legítimo.
Cualquier credencial introducida en esta página falsa es capturada por los estafadores. Con los datos de acceso bancario de la víctima, pueden acceder a la cuenta, transferir fondos, cambiar la información de contacto y bloquear el acceso al verdadero titular.
También existe el riesgo de robo de identidad. Los estafadores que obtienen acceso a una cuenta de Chase pueden aprovechar los servicios financieros vinculados o utilizar los datos personales que contiene para abrir cuentas fraudulentas. Además, las credenciales robadas suelen revenderse a otros delincuentes.
Chase Bank no tiene ninguna relación con esta estafa. El correo electrónico no fue enviado por JPMorgan Chase & Co. ni en su nombre. Los ciberdelincuentes se aprovechan del nombre de confianza y de la imagen de marca conocida del banco para engañar a los clientes y conseguir que entreguen sus datos de acceso.
| Nombre | Chase Bank Account Security Check estafa de phishing |
| Tipo De Amenaza | Phishing, Estafa, Ingeniería social, Fraude |
| Afirmación Falsa | El acceso del destinatario a la banca en línea de Chase ha sido bloqueado y sometido a una revisión de seguridad |
| Disfraz | Alerta de seguridad legítima de Chase Bank |
| Dominio Relacionado | cestasanamuri[.]com.br |
| Estado De La Amenaza (Sitio De Phishing) | PCrisk resultados del escáner de sitios web |
| Síntomas | Compras en línea no autorizadas, contraseñas de cuentas en línea modificadas, robo de identidad, acceso ilegal al ordenador. |
| Métodos De Distribución | Correos electrónicos engañosos, anuncios emergentes fraudulentos en línea, técnicas de envenenamiento de motores de búsqueda, dominios mal escritos. |
| Daños | Pérdida de información privada confidencial, pérdidas económicas, robo de identidad. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Correos electrónicos fraudulentos similares en general
En conclusión, este correo electrónico es una estafa de phishing disfrazada de alerta de seguridad de Chase Bank. Su objetivo es robar las credenciales de acceso bancario mediante una página de inicio de sesión falsa que reproduce la interfaz de acceso del banco. Los destinatarios deben eliminar el correo electrónico sin interactuar con él. Este tipo de estafas también se utiliza a veces para distribuir malware.
Los ciberdelincuentes suelen llevar a cabo campañas similares dirigidas a clientes de bancos y entidades financieras. Otros ejemplos de este tipo de correos electrónicos fraudulentos son Bonus Payment Accrued, Empire Auto Parts Order Request y Share Company Details.
¿Cómo infectan los ordenadores las campañas de spam?
Los correos electrónicos de spam son un medio habitual para la distribución de malware. Los ciberdelincuentes adjuntan archivos infectados directamente a los mensajes o incluyen enlaces que llevan a descargas dañinas. Los archivos pueden adoptar muchas formas, como programas ejecutables, archivos comprimidos, documentos PDF y archivos de Microsoft Office con comandos de macro maliciosos.
Por lo general, la activación requiere una acción por parte de la víctima: abrir el archivo adjunto, hacer clic en el enlace o habilitar una función dentro del archivo. Algunos documentos maliciosos solo comienzan a descargar malware después de que el usuario habilita la edición o permite la ejecución de macros. En cualquier caso, limitar la interacción con correos electrónicos no solicitados es la defensa más eficaz.
¿Cómo evitar la instalación de malware?
Tenga cuidado con los correos electrónicos inesperados, especialmente con aquellos que advierten de problemas con la cuenta o exigen una acción inmediata. Evite hacer clic en enlaces o abrir archivos adjuntos de mensajes procedentes de remitentes desconocidos. En caso de duda, acceda directamente al sitio web oficial de la empresa en lugar de seguir cualquier enlace incluido en un correo electrónico.
Descargue software únicamente desde sitios web oficiales de los desarrolladores o tiendas de aplicaciones de confianza. Evite los programas procedentes de redes Peer-to-Peer, páginas de descarga no oficiales o herramientas ofrecidas como cracks o generadores de claves de licencia, ya que son vectores habituales de malware incluido en el software anunciado o disfrazado como tal.
Mantenga actualizados su sistema operativo y todas las aplicaciones instaladas. Utilice software de seguridad de confianza y realice análisis periódicos. Si ya ha abierto un archivo adjunto sospechoso, le recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente cualquier malware que pueda haberse instalado.
Texto presentado en el correo electrónico «Chase Bank Account Security Check»:
Subject: Security notification on your chase account
Chase
This is an Alert to help secure your account.
Your access to Chase online banking has been locked and under review for security check.
Please login below to receive a one-tme code sent to your mobile number on file to unlock access and secure your online banking.
[View Details]
To see all of the Alerts available to you, please log on to www.chase.com.
To reply to this Alert, please send us a secure message from your inbox on www.chase.com.
Sitio web falso de Chase Bank utilizado en esta estafa:
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es Chase Bank Account Security Check estafa de phishing?
- Tipos de emails maliciosos.
- ¿Cómo detectar un email malicioso?
- ¿Qué hacer si cayó en una estafa por email?
Tipos de emails maliciosos:
 Emails Phishing
Por lo general, los ciberdelincuentes utilizan emails engañosos para engañar a los usuarios de Internet para que revelen su información privada confidencial. Oor ejemplo, información de inicio de sesión para varios servicios online, cuentas de email o información bancaria online.
Estos ataques se denominan phishing (suplantación de identidad). En un ataque de phishing, los ciberdelincuentes generalmente envían un mensaje por email con algún logotipo de servicio popular (por ejemplo, Microsoft, DHL, Amazon, Netflix), crean urgencia (dirección de envío incorrecta, contraseña caducada, etc.) y colocan un enlace esperando que sus potenciales víctimas hagan clic en el.
Después de hacer clic en el enlace presentado en dicho email, las víctimas son redirigidas a una página web falsa que se ve idéntica o extremadamente similar a la original. Luego se les pide a las víctimas que ingresen su contraseña, los detalles de la tarjeta de crédito o alguna otra información que sea robada por los ciberdelincuentes.
 Emails con Archivos Adjuntos Maliciosos
Otro vector de ataque popular son los emails spam (correos no deseado) con archivos adjuntos maliciosos que infectan las computadoras de los usuarios con malware. Los archivos adjuntos maliciosos suelen llevar troyanos capaces de robar contraseñas, información bancaria y otra información confidencial.
En tales ataques, el objetivo principal de los ciberdelincuentes es engañar a sus víctimas potenciales para que abran un archivo adjunto infectado en el email. Para lograr este objetivo, los mensajes de email generalmente hablan de facturas, faxes o mensajes de voz recibidos recientemente.
Si una víctima potencial cae en la trampa y abre el archivo adjunto, su computadora se infectan y los ciberdelincuentes pueden recopilar mucha información confidencial.
Si bien es un método más complicado para robar información personal (los filtros de spam y los programas antivirus generalmente detectan tales intentos), si logran tener éxito, los ciberdelincuentes pueden obtener una gama mucho más amplia de datos y recopilar información durante un período de tiempo prolongado.
 Emails de sextorsión
Este es un tipo de phishing. En este caso, los usuarios reciben un email alegando que un ciberdelincuente podría acceder a la cámara web de la víctima potencial y tiene una grabación de video de su masturbación.
Para eliminar del video, se les pide a las víctimas que paguen un rescate (generalmente usando Bitcoin u otra criptomoneda). Sin embargo, todas estas afirmaciones son falsas: los usuarios que reciben dichos emails deben ignorarlos y eliminarlos.
¿Cómo detectar un email malicioso?
Si bien los ciberdelincuentes intentan que sus emails trampas parezcan confiables, aquí hay algunas cosas que debe tener en cuenta cuando intente detectar un email phishing:
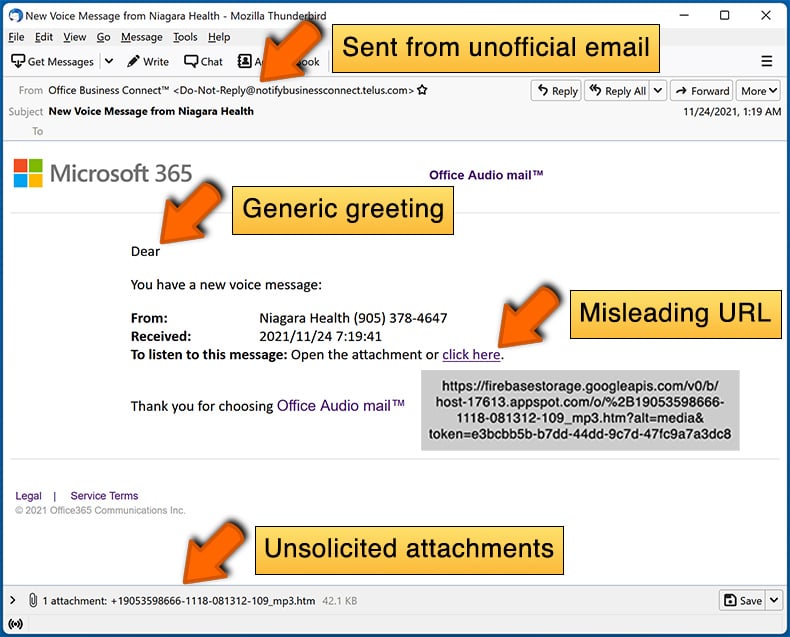
- Verifique la dirección email del remitente ("de"): coloque el mouse sobre la dirección "de" y verifique si es legítima. Por ejemplo, si recibió un email de Microsoft, asegúrese de verificar si la dirección de email es @microsoft.com y no algo sospechoso como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Compruebe si hay saludos genéricos: si el saludo en el email es "Estimado usuario", "Estimado @su_email.com", "Estimado cliente", debería generar sospechas. Por lo general, las empresas lo llaman por su nombre. La falta de esta información podría indicar un intento de phishing.
- Verifique los enlaces en el email: coloque el mouse sobre el enlace presentado en el email, si el enlace que aparece parece sospechoso, no haga clic en él. Por ejemplo, si recibió un email de Microsoft y el enlace del email muestra que dirige a firebasestorage.googleapis.com/v0..., no debe confiar en él. Es mejor no hacer clic en los enlaces de los emails, sino visitar la página web de la empresa que le envió el email en primer lugar.
- No confíe ciegamente en los archivos adjuntos de email: por lo general, las empresas legítimas le pedirán que inicie sesión en su página web y vea los documentos desde allí. Si recibió un email con un archivo adjunto, es una buena idea escanearlo con una aplicación antivirus. Los archivos adjuntos de email infectados son un vector de ataque común utilizado por los ciberdelincuentes.
Para minimizar el riesgo de abrir emails phishing y maliciosos, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
Ejemplo de email spam:
¿Qué hacer si cayó en una estafa por email?
- Si hizo clic en un enlace en un email de phishing e ingresó su contraseña: asegúrese de cambiar su contraseña lo antes posible. Por lo general, los ciberdelincuentes recopilan credenciales robadas y luego las venden a otros grupos que las utilizan con fines maliciosos. Si cambia su contraseña de manera oportuna, existe la posibilidad de que los delincuentes no tengan tiempo suficiente para hacer ningún daño.
- Si ingresó la información de su tarjeta de crédito: comuníquese con su banco lo antes posible y explique la situación. Es muy probable que deba cancelar su tarjeta de crédito comprometida y pedir una nueva.
- Si ve algún signo de robo de identidad: debe comunicarse de inmediato con la Federal Trade Commission. Esta institución recopilará información sobre su situación y creará un plan de recuperación personal.
- Si abrió un archivo adjunto malicioso: su computadora probablemente esté infectada, debe escanearla con una aplicación antivirus confiable. Para ello, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
- Ayude a otros usuarios de Internet: informe los emails de phishing a Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center y U.S. Department of Justice.
Preguntas frecuentes (FAQ)
¿Por qué he recibido este correo electrónico?
Estos correos electrónicos se distribuyen de forma masiva y no están dirigidos a personas concretas. Los ciberdelincuentes recopilan direcciones de correo electrónico a través de filtraciones de datos, sitios web falsos y fuentes similares, y después envían el mismo mensaje a un gran número de personas a la vez.
He proporcionado mi información personal al ser engañado por este correo electrónico, ¿qué debo hacer?
Si ha introducido sus credenciales de acceso de Chase, cambie su contraseña inmediatamente y póngase en contacto con el servicio de asistencia oficial de Chase Bank para informar del problema. En el caso de otra información confidencial, como datos de tarjetas de crédito o de identificación, notifíquelo sin demora a las entidades financieras o autoridades correspondientes.
He descargado y abierto un archivo malicioso adjunto a un correo electrónico, ¿está infectado mi ordenador?
Depende del tipo de archivo. Los archivos ejecutables suelen activar el malware en cuanto se abren. Los formatos de documento, como los PDF o los archivos de Office, normalmente requieren un paso adicional, como habilitar las macros, antes de que se ejecute el malware. Independientemente del tipo de archivo, se recomienda encarecidamente realizar un análisis de seguridad.
He leído el correo electrónico pero no he abierto el archivo adjunto, ¿está infectado mi ordenador?
No. Simplemente leer o abrir un correo electrónico es inofensivo. Su ordenador solo corre peligro cuando interactúa activamente con contenido malicioso, por ejemplo, al hacer clic en un enlace, descargar un archivo o abrir un archivo adjunto.
¿Eliminará Combo Cleaner las infecciones de malware presentes en los archivos adjuntos de correo electrónico?
Sí. Combo Cleaner es capaz de detectar y eliminar la mayoría de las amenazas de malware conocidas. No obstante, algunos programas maliciosos sofisticados pueden eludir la detección, por lo que es fundamental realizar un análisis completo del sistema para maximizar la cobertura y asegurarse de que no se pase nada por alto.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión