
¿Qué tipo de estafa por correo electrónico es «Employee Accounts Scheduled For Deletion»?
EstafaConocido también como: Employee Accounts Scheduled For Deletion estafa de phishing

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de correo electrónico es «Employee Accounts Scheduled For Deletion»?
Hemos examinado este correo electrónico y determinado que se trata de una estafa de phishing. El mensaje suplanta a un equipo de soporte de TI y afirma falsamente que la cuenta de correo electrónico del destinatario ha sido programada para su eliminación permanente. Su objetivo es engañar a los usuarios para que introduzcan sus credenciales de inicio de sesión del correo electrónico en un sitio web fraudulento.
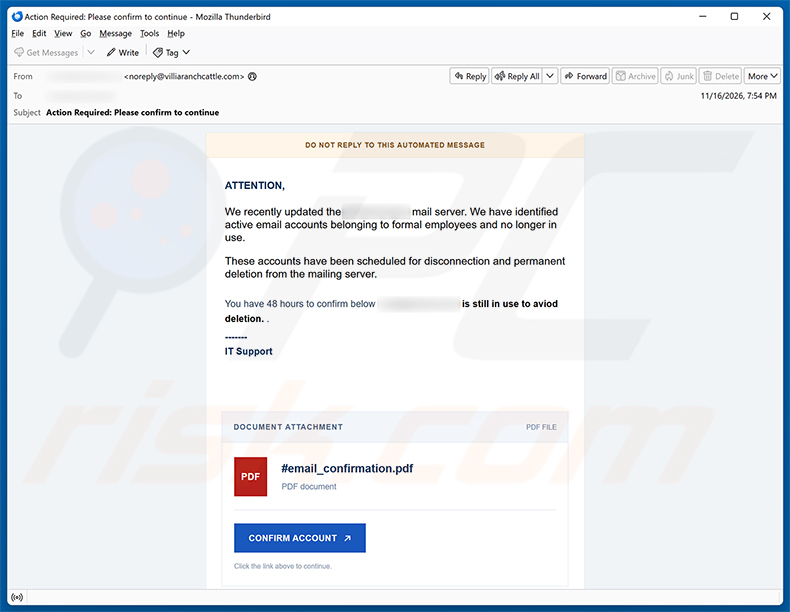
Descripción general de la «Employee Accounts Scheduled For Deletion» estafa por correo electrónico
El correo electrónico se hace pasar por un aviso de un departamento de soporte informático. Afirma que el servidor de correo del destinatario se ha actualizado recientemente y que las cuentas vinculadas a antiguos empleados han sido marcadas para su eliminación. Se advierte a los destinatarios de que disponen de solo 48 horas para confirmar que su cuenta sigue activa o, de lo contrario, será eliminada permanentemente.
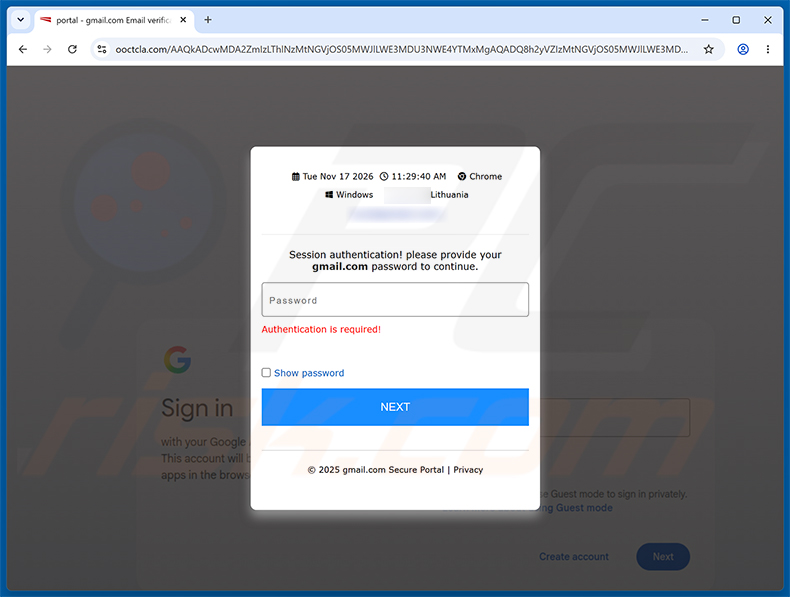
El mensaje incluye una falsa sección de «documento adjunto» diseñada para parecerse a un archivo PDF, junto con un botón «CONFIRM ACCOUNT». Al hacer clic en él, se accede a un sitio web de phishing en ooctcla[.]com, diseñado para imitar la página de inicio de sesión de un proveedor de correo electrónico legítimo.
Cuando investigamos el sitio, este mostraba una página falsa con la marca de Gmail que solicitaba una contraseña. La página parece adaptar su aspecto para coincidir con el proveedor de correo electrónico del destinatario. Un usuario con una dirección de Yahoo podría ver una página de inicio de sesión con el aspecto de Yahoo, y lo mismo ocurre con otros servicios.
Cabe destacar que el sitio también muestra la fecha y hora actuales del visitante, su navegador, su sistema operativo y su ubicación aproximada. Probablemente este detalle se muestra para que la página parezca más fiable y para presionar a los visitantes a que entreguen sus credenciales rápidamente.
Las credenciales introducidas en el sitio van directamente a los estafadores. Con el control de una cuenta de correo electrónico, los ciberdelincuentes pueden restablecer las contraseñas de los servicios vinculados, interceptar mensajes privados y utilizar la cuenta para enviar correos electrónicos fraudulentos a los contactos de la víctima.
Ningún departamento informático ni servicio de correo electrónico legítimo pide a los usuarios que verifiquen su cuenta a través de un sitio web externo desconocido. Este correo electrónico no tiene ninguna relación con ninguna organización ni proveedor de servicios real.
| Nombre | Employee Accounts Scheduled For Deletion estafa de phishing |
| Tipo De Amenaza | Phishing, Estafa, Ingeniería social, Fraude |
| Afirmación Falsa | La cuenta de correo electrónico del destinatario ha sido programada para su desconexión y eliminación permanente del servidor de correo |
| Disfraz | Aviso del soporte informático sobre el mantenimiento de cuentas de correo electrónico |
| Dominio Relacionado | ooctcla[.]com |
| Estado De La Amenaza (Sitio De Phishing) | PCrisk Resultados del escáner de sitios web |
| Síntomas | Compras en línea no autorizadas, contraseñas de cuentas en línea cambiadas, robo de identidad, acceso ilegal al ordenador. |
| Métodos De Distribución | Correos electrónicos engañosos, anuncios emergentes fraudulentos en línea, técnicas de envenenamiento de motores de búsqueda, dominios mal escritos. |
| Daño | Pérdida de información privada confidencial, pérdidas económicas, robo de identidad. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Correos electrónicos fraudulentos similares en general
El correo electrónico «Employee Accounts Scheduled For Deletion» es una estafa de phishing de credenciales disfrazada de notificación del soporte informático. Su objetivo es robar contraseñas de correo electrónico dirigiendo a los destinatarios a una página de inicio de sesión falsa alojada en ooctcla[.]com. También cabe señalar que campañas similares se utilizan a veces para distribuir malware, en lugar de limitarse a recopilar credenciales.
Otros ejemplos de estafas por correo electrónico que hemos analizado son cPanel - SSL Certificate Expired, Webmail Account Termination Request y New Sign-In To Your Roundcube Account.
¿Cómo infectan los ordenadores las campañas de spam?
Los ciberdelincuentes suelen distribuir malware adjuntando archivos maliciosos a correos electrónicos o incrustando enlaces que descargan software dañino. Estos archivos pueden adoptar muchas formas, como programas ejecutables, documentos de Microsoft Office, archivos comprimidos, PDF y archivos de script. Abrir un archivo infectado, o habilitar funciones como los comandos de macro maliciosos, suele ser lo que desencadena la infección.
Los correos electrónicos también pueden incluir enlaces a sitios web comprometidos o maliciosos. Algunos de estos sitios inician descargas automáticas, mientras que otros piden al usuario que descargue y ejecute manualmente un programa. En la mayoría de los casos, se requiere algún tipo de interacción del usuario para que el malware se instale en el dispositivo.
¿Cómo evitar la instalación de malware?
Tenga cuidado con los correos electrónicos inesperados, especialmente con aquellos que le instan a actuar de inmediato. Evite abrir archivos adjuntos o hacer clic en enlaces de mensajes de remitentes desconocidos o inesperados. En caso de duda, verifique la solicitud poniéndose en contacto con el supuesto remitente a través de canales oficiales.
Descargue software únicamente desde sitios web oficiales de los desarrolladores o tiendas de aplicaciones de confianza. Evite el software pirateado, los parches no oficiales y los generadores de claves, ya que se utilizan con frecuencia para distribuir malware.
Mantenga actualizados su sistema operativo y todas sus aplicaciones, y realice análisis periódicos con una herramienta antivirus de buena reputación. Si sospecha que ya ha abierto un archivo adjunto malicioso, ejecute un análisis con Combo Cleaner Antivirus para Windows para detectar y eliminar cualquier amenaza instalada.
Texto presentado en la carta de correo electrónico «Employee Accounts Scheduled For Deletion»:
Subject: Action Required: Please confirm to continue
DO NOT REPLY TO THIS AUTOMATED MESSAGE
ATTENTION,
We recently updated the {********} mail server. We have identified active email accounts belonging to formal employees and no longer in use.
These accounts have been scheduled for disconnection and permanent deletion from the mailing server.
You have 48 hours to confirm below (********) is still in use to aviod deletion. .
-------
IT SupportDOCUMENT ATTACHMENT PDF FILE
#email_confirmation.pdfPDF document
[CONFIRM ACCOUNT]
Click the link above to continue.
PDF | Adobe Acrobat Reader
Página de inicio de sesión falsa de un proveedor de correo electrónico utilizada en esta estafa:
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es Employee Accounts Scheduled For Deletion estafa de phishing?
- Tipos de emails maliciosos.
- ¿Cómo detectar un email malicioso?
- ¿Qué hacer si cayó en una estafa por email?
Tipos de emails maliciosos:
 Emails Phishing
Por lo general, los ciberdelincuentes utilizan emails engañosos para engañar a los usuarios de Internet para que revelen su información privada confidencial. Oor ejemplo, información de inicio de sesión para varios servicios online, cuentas de email o información bancaria online.
Estos ataques se denominan phishing (suplantación de identidad). En un ataque de phishing, los ciberdelincuentes generalmente envían un mensaje por email con algún logotipo de servicio popular (por ejemplo, Microsoft, DHL, Amazon, Netflix), crean urgencia (dirección de envío incorrecta, contraseña caducada, etc.) y colocan un enlace esperando que sus potenciales víctimas hagan clic en el.
Después de hacer clic en el enlace presentado en dicho email, las víctimas son redirigidas a una página web falsa que se ve idéntica o extremadamente similar a la original. Luego se les pide a las víctimas que ingresen su contraseña, los detalles de la tarjeta de crédito o alguna otra información que sea robada por los ciberdelincuentes.
 Emails con Archivos Adjuntos Maliciosos
Otro vector de ataque popular son los emails spam (correos no deseado) con archivos adjuntos maliciosos que infectan las computadoras de los usuarios con malware. Los archivos adjuntos maliciosos suelen llevar troyanos capaces de robar contraseñas, información bancaria y otra información confidencial.
En tales ataques, el objetivo principal de los ciberdelincuentes es engañar a sus víctimas potenciales para que abran un archivo adjunto infectado en el email. Para lograr este objetivo, los mensajes de email generalmente hablan de facturas, faxes o mensajes de voz recibidos recientemente.
Si una víctima potencial cae en la trampa y abre el archivo adjunto, su computadora se infectan y los ciberdelincuentes pueden recopilar mucha información confidencial.
Si bien es un método más complicado para robar información personal (los filtros de spam y los programas antivirus generalmente detectan tales intentos), si logran tener éxito, los ciberdelincuentes pueden obtener una gama mucho más amplia de datos y recopilar información durante un período de tiempo prolongado.
 Emails de sextorsión
Este es un tipo de phishing. En este caso, los usuarios reciben un email alegando que un ciberdelincuente podría acceder a la cámara web de la víctima potencial y tiene una grabación de video de su masturbación.
Para eliminar del video, se les pide a las víctimas que paguen un rescate (generalmente usando Bitcoin u otra criptomoneda). Sin embargo, todas estas afirmaciones son falsas: los usuarios que reciben dichos emails deben ignorarlos y eliminarlos.
¿Cómo detectar un email malicioso?
Si bien los ciberdelincuentes intentan que sus emails trampas parezcan confiables, aquí hay algunas cosas que debe tener en cuenta cuando intente detectar un email phishing:
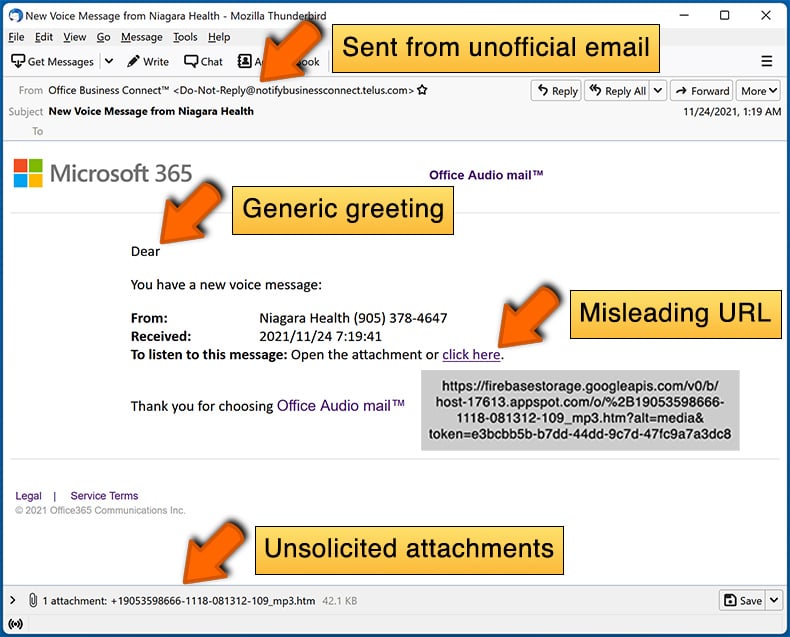
- Verifique la dirección email del remitente ("de"): coloque el mouse sobre la dirección "de" y verifique si es legítima. Por ejemplo, si recibió un email de Microsoft, asegúrese de verificar si la dirección de email es @microsoft.com y no algo sospechoso como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Compruebe si hay saludos genéricos: si el saludo en el email es "Estimado usuario", "Estimado @su_email.com", "Estimado cliente", debería generar sospechas. Por lo general, las empresas lo llaman por su nombre. La falta de esta información podría indicar un intento de phishing.
- Verifique los enlaces en el email: coloque el mouse sobre el enlace presentado en el email, si el enlace que aparece parece sospechoso, no haga clic en él. Por ejemplo, si recibió un email de Microsoft y el enlace del email muestra que dirige a firebasestorage.googleapis.com/v0..., no debe confiar en él. Es mejor no hacer clic en los enlaces de los emails, sino visitar la página web de la empresa que le envió el email en primer lugar.
- No confíe ciegamente en los archivos adjuntos de email: por lo general, las empresas legítimas le pedirán que inicie sesión en su página web y vea los documentos desde allí. Si recibió un email con un archivo adjunto, es una buena idea escanearlo con una aplicación antivirus. Los archivos adjuntos de email infectados son un vector de ataque común utilizado por los ciberdelincuentes.
Para minimizar el riesgo de abrir emails phishing y maliciosos, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
Ejemplo de email spam:
¿Qué hacer si cayó en una estafa por email?
- Si hizo clic en un enlace en un email de phishing e ingresó su contraseña: asegúrese de cambiar su contraseña lo antes posible. Por lo general, los ciberdelincuentes recopilan credenciales robadas y luego las venden a otros grupos que las utilizan con fines maliciosos. Si cambia su contraseña de manera oportuna, existe la posibilidad de que los delincuentes no tengan tiempo suficiente para hacer ningún daño.
- Si ingresó la información de su tarjeta de crédito: comuníquese con su banco lo antes posible y explique la situación. Es muy probable que deba cancelar su tarjeta de crédito comprometida y pedir una nueva.
- Si ve algún signo de robo de identidad: debe comunicarse de inmediato con la Federal Trade Commission. Esta institución recopilará información sobre su situación y creará un plan de recuperación personal.
- Si abrió un archivo adjunto malicioso: su computadora probablemente esté infectada, debe escanearla con una aplicación antivirus confiable. Para ello, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
- Ayude a otros usuarios de Internet: informe los emails de phishing a Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center y U.S. Department of Justice.
Preguntas frecuentes (FAQ)
¿Por qué he recibido este correo electrónico?
Estos correos electrónicos no están dirigidos a personas concretas. Los ciberdelincuentes los envían de forma masiva a grandes listas de direcciones obtenidas mediante filtraciones de datos, sitios web falsos y fuentes similares. Cualquier cuenta de correo electrónico puede acabar en una de estas listas.
He proporcionado mi información personal al ser engañado por este correo electrónico, ¿qué debo hacer?
Cambie inmediatamente la contraseña de su correo electrónico y actualícela en cualquier otra cuenta en la que haya utilizado la misma contraseña. Póngase en contacto con su proveedor de correo electrónico si no puede acceder a su cuenta. Si también ha compartido datos financieros o de identificación, informe a las instituciones correspondientes lo antes posible.
He descargado y abierto un archivo malicioso adjunto a un correo electrónico, ¿está infectado mi ordenador?
Depende del tipo de archivo. Los archivos ejecutables suelen provocar la infección en el momento en que se ejecutan. Los documentos como los PDF o los archivos de Word suelen requerir pasos adicionales, como habilitar las macros, antes de que se active el malware. Si no está seguro, realice un análisis completo del sistema.
He leído el correo electrónico pero no he abierto el archivo adjunto, ¿está infectado mi ordenador?
No. Simplemente leer o ver un correo electrónico no infecta su ordenador. La infección solo se produce cuando se abre un archivo adjunto malicioso o se hace clic en un enlace dañino.
¿Eliminará Combo Cleaner las infecciones de malware presentes en los archivos adjuntos de correo electrónico?
Sí. Combo Cleaner es capaz de detectar y eliminar la mayoría del malware conocido. Se recomienda realizar un análisis completo del sistema, ya que algunas amenazas pueden estar ocultas en lo más profundo del sistema y un análisis rápido podría no detectarlas.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión