

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué es el virus "Invoice Email"?
El virus "Invoice Email" (también conocido como "Outstanding Invoice Email Virus") es una campaña de malspam utilizada para propagar un troyano de alto riesgo llamado TrickBot. Esta campaña comparte muchas similitudes con una serie de otras campañas de spam, como (por ejemplo), eFax, Important Documents IRS y, especialmente, HM Revenue & Customs Outstanding Amount.
El texto dentro de estos emails puede diferir, aunque el mensaje entregado es esencialmente idéntico: el usuario supuestamente ha recibido una factura (a través de un archivo adjunto de MS Word) y debe pagar. Sin embargo, tenga en cuenta que el archivo adjunto es malicioso y está diseñado para descargar e instalar el malware TrickBot.
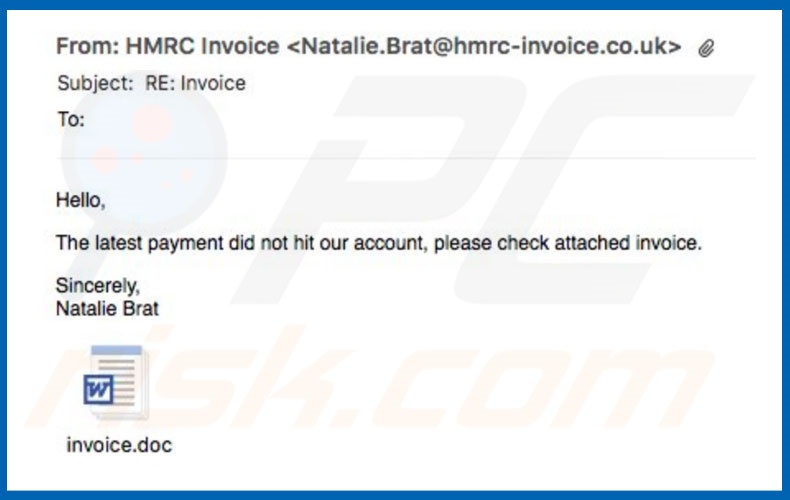
Virus "Invoice Email" en detalle
Como se mencionó, los mensajes de email indican que los pagos no se han enviado y alienta a los usuarios a abrir el archivo adjunto de MS Word, que contiene una factura. Esto es una estafa. Los ciberdelincuentes intentan engañar a los usuarios crédulos para que abran un archivo malicioso que infecta el sistema.
El texto de los emails de la campaña del virus "Invoice Email" puede variar, ya que los ciberdelincuentes registran varios dominios web y direcciones de email con los nombres de empresas legítimas y departamentos gubernamentales. Estas URL/direcciones de email se utilizan para enviar spam, es más fácil dar la impresión de legitimidad cuando el remitente está familiarizado con el usuario.
Tenga en cuenta que TrickBot es un malware de alto riesgo. Secuestra los navegadores web y recopila varios inicios de sesión/contraseñas. Los datos recopilados se envían a un servidor remoto controlado por ciberdelincuentes. Estas personas pueden recibir información confidencial (por ejemplo, los delincuentes pueden obtener acceso a las redes sociales, cuentas bancarias, etc. de los usuarios).
La presencia de este malware puede provocar pérdidas económicas importantes o incluso el robo de identidad. Por lo tanto, el seguimiento de datos puede dar lugar a graves problemas de privacidad o incluso al robo de identidad.
Si ha abierto emails/adjuntos que pertenecen a una campaña de spam de virus "Invoice Email", debe escanear inmediatamente el sistema con un paquete antivirus/antispyware de buena reputación y eliminar todas las amenazas detectadas.
| Nombre | Troyano TrickBot |
| Tipo de Amenaza | Trojan, Password stealing virus, Banking malware, Spyware |
| Síntomas | Los troyanos están diseñados para infiltrarse sigilosamente en la computadora de la víctima y permanecer en silencio, por lo que no hay síntomas particulares claramente visibles en una máquina infectada. |
| Métodos de Distribución | Archivos adjuntos al email infectados, anuncios maliciosos online, ingeniería social, cracks de software. |
| Daño | Información bancaria robada, contraseñas, robo de identidad, la computadora de la víctima es agregada a una botnet. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Similitudes con otros troyanos
TrickBot es prácticamente idéntico a docenas de otros virus de tipo troyano, como Pony, Adwind, FormBook y muchos otros. Al igual que TrickBot, estos virus también se distribuyen mediante campañas de spam. Además, su comportamiento también es muy similar: todos recopilan datos.
Algunos troyanos también están diseñados para distribuir otros virus (normalmente, ransomware). Por lo tanto, estos virus representan una amenaza directa para su privacidad y la seguridad de la navegación en Internet.
¿Cómo infectó el virus "Invoice Email" mi computadora?
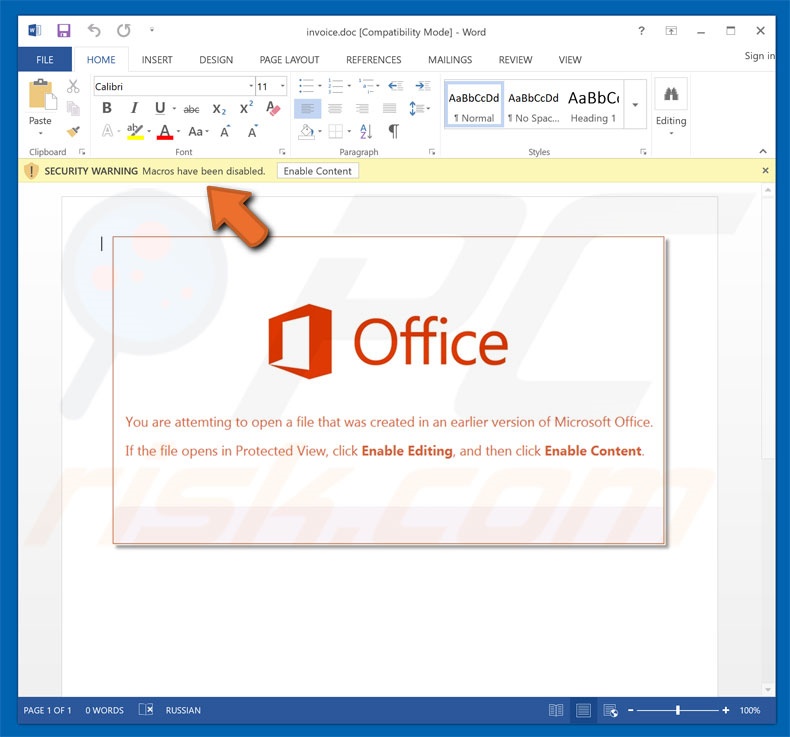
El virus "Invoice Email" viene junto con archivos adjuntos maliciosos de MS Word presentados como facturas. Después de abrir estos archivos, se solicita a los usuarios que habiliten los comandos de macro, de lo contrario el contenido no se mostrará correctamente. Sin embargo, al hacerlo, los usuarios otorgan permiso para que los archivos adjuntos ejecuten scripts que descarguen/instalen malware de forma sigilosa.
Tenga en cuenta que esto solo funcionará si el archivo adjunto se abre con el programa MS Word. Si el archivo se abre con otro software capaz de leer estos formatos, los scripts no se ejecutarán. Además, el malware solo se dirige al sistema operativo Windows y, por lo tanto, los usuarios que ejecutan otras plataformas están seguros.
¿Cómo evitar la instalación de malware?
Las principales razones de las infecciones informáticas son el escaso conocimiento y el comportamiento descuidado. Por lo tanto, preste mucha atención al navegar por Internet. Piense dos veces antes de abrir archivos adjuntos de email. Si el archivo parece irrelevante o se ha recibido de un email sospechoso/irreconocible, nunca debe abrirse: estos emails deben eliminarse sin leerlos.
Además, algunos troyanos se distribuyen mediante el método de "agrupación" ("bundling"/"empaquetado") (instalación sigilosa de aplicaciones fraudulentas junto con software normal) y actualizaciones falsas. Por lo tanto, tenga cuidado al descargar/instalar/actualizar software. Analice cuidadosamente cada ventana de los cuadros de diálogo de descarga/instalación y cancele todos los programas incluidos de forma adicional.
Sus programas deben descargarse solo de fuentes oficiales, utilizando enlaces de descarga directa. Además, mantenga actualizadas las aplicaciones instaladas. Para lograrlo, utilice las funciones o herramientas implementadas proporcionadas únicamente por el desarrollador oficial. También le recomendamos encarecidamente que tenga instalado y en ejecución un paquete antivirus/antispyware legítimo.
Las versiones más recientes (2010 y posteriores) de MS Office abren archivos recién descargados en "Modo protegido", lo que evita que los archivos adjuntos maliciosos descarguen/instalen malware. Por lo tanto, se recomienda encarecidamente que evite el uso de versiones antiguas. La clave para la seguridad informática es la precaución.
Si ya ha abierto el archivo adjunto malicioso, le recomendamos que ejecute un análisis Combo Cleaner Antivirus para Windows para eliminar automáticamente el malware infiltrado.
Ejemplos de mensajes presentados en diferentes variantes de estos mensajes de email maliciosos:
Subject: RE: Outstanding INVOICE BIA/066250/5423
The invoices came to us very late. Both are enclosed in attachement.
hxxp://www.perezdearceycia.cl/
alexa.ballantine@gmail.com
------------------------------------------------------
Subject: INCORRECT INVOICE
We are waiting for the confirmation from your side so that we can send you the Invoice & Credit card link to process the payment and start the services. If you have any queries, please feel free to contact us. We hope for a positive reply.
hxxp://cqfsbj.cn/
This message is confidential and/or contains legally privileged information. It is intended for the addressees only.
Jamacapq@sbcglobal.net
------------------------------------------------------
Subject: Outstanding INVOICE XOJR/7763411/6403
We have not received payment or an update on when the overdue invoices will be paid. Our payment terms are strictly 30 days. Please let me know when these invoices will be paid. Please see below the list of overdue invoices:
hxxp://minami.com.tw/
Regards
Priyanka Kapadia
------------------------------------------------------
Subject: Outstanding INVOICE FQOVN/2773110/730
Please see below the list of overdue invoices, of which 223.00 euro is due since last month. Can you please advise when payment will be made.
hxxp://www.legionofboomfireworks.com/
This message is confidential and/or contains legally privileged information. It is intended for the addressees only.
Thanks
Kira Holden
------------------------------------------------------
Subject: Invoice Number 55057
Last one year we started to charge for CRB check. They pay us first and we apply for CRB. =0DI do not have invoices.
hxxp://www.caglarturizm.com.tr/
Kind Regards,
andy
------------------------------------------------------
Subject: Final Account
Please find attached your confirmation documents. What you need to do Urgently Print off, sign and scan/send back the full proposal form within 7 days
hxxp://www.jxprint.ru/
Many Thanks
CYNTHIA HARRY
Adjunto malicioso distribuido a través de la campaña de spam "Invoice Email":
Ejemplo de otro email no deseado con el tema de la factura entregado en portugués:
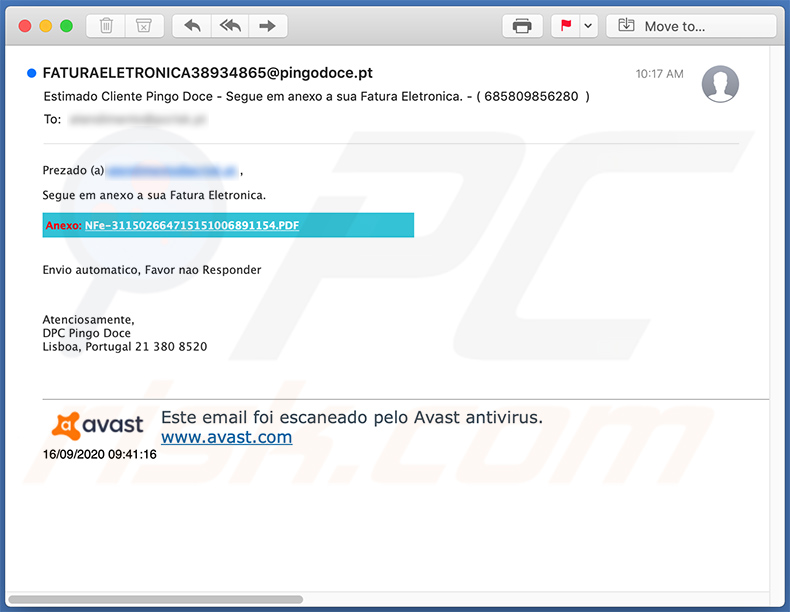
Texto presentado:
Subject: Estimado Cliente Pingo Doce - Segue em anexo a sua Fatura Eletronica. - ( 685809856280 )
Prezado (a) atendimento@pcrisk.pt ,
Segue em anexo a sua Fatura Eletronica.
Anexo: NFe-311502664715151006891154.PDF
Envio automatico, Favor nao Responder
Atenciosamente,
DPC Pingo Doce
Lisboa, Portugal 21 380 8520
Este email foi escaneado pelo Avast antivirus.
www.avast.com16/09/2020 09:41:16
Otro email no deseado con temática de facturas que se utiliza para difundir un documento malicioso de MS Excel:
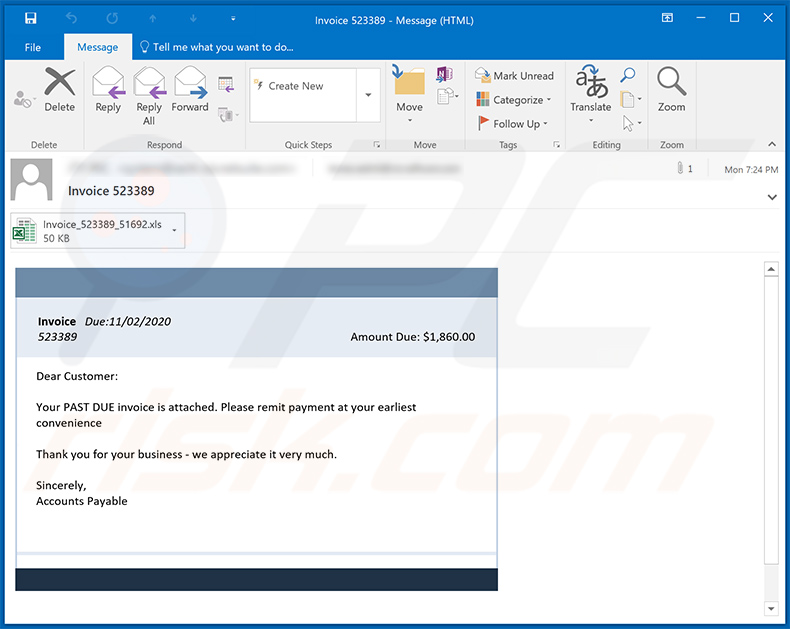
Texto presentado:
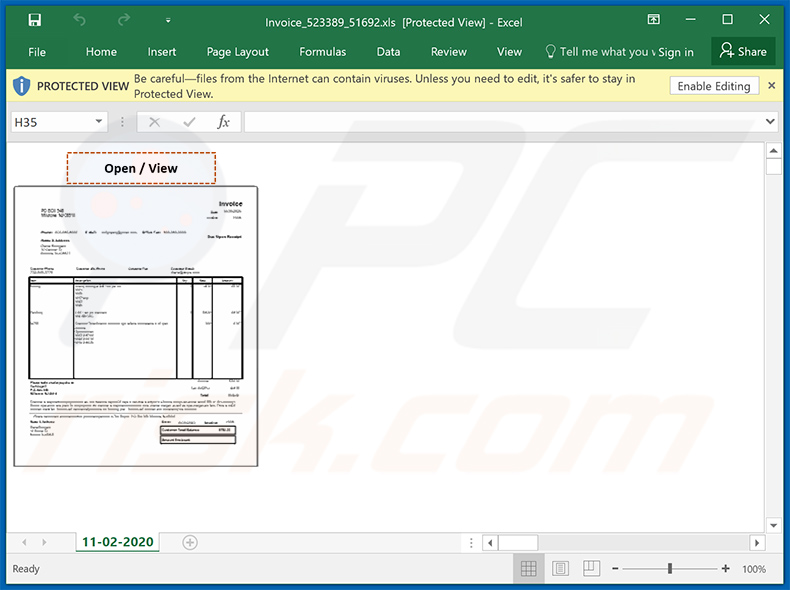
Subject: Invoice 523389
Invoice Due:11/02/2020
523389 Amount Due: $1,860.00Dear Customer:
Your PAST DUE invoice is attached. Please remit payment at your earliest convenience
Thank you for your business - we appreciate it very much.
Sincerely,
Accounts Payable
Captura de pantalla del documento malicioso de MS Excel adjunto:
Ejemplo de otro email no deseado con el tema de la factura utilizado para difundir un documento malicioso de MS Excel que inyecta el malware Dridex en el sistema:
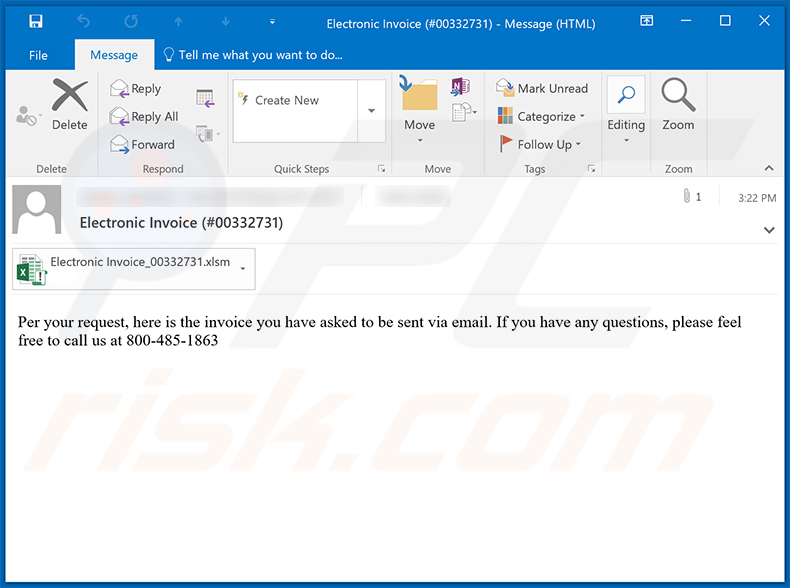
Texto presentado:
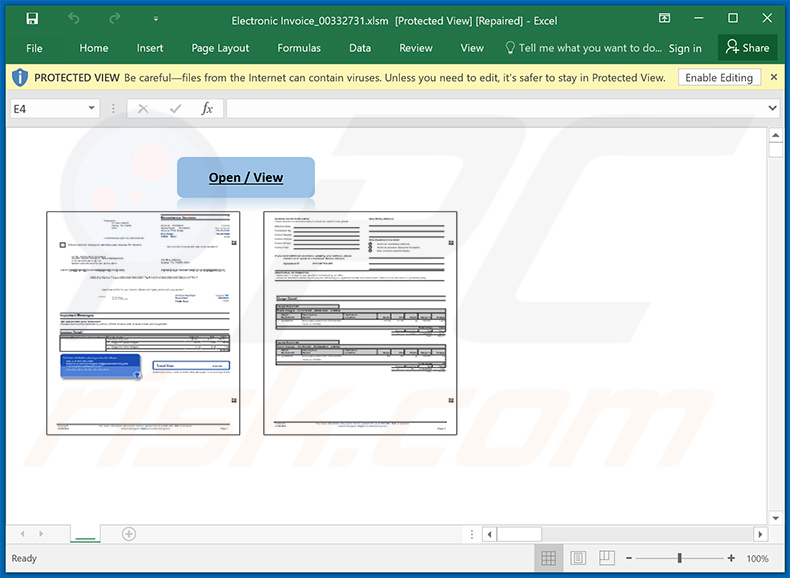
Subject: Electronic Invoice (#00332731)
Per your request, here is the invoice you have asked to be sent via email. If you have any questions, please feel free to call us at 800-485-1863
Captura de pantalla del documento de MS Excel adjunto:
Otro email no deseado con temática de facturas utilizado para difundir un archivo .IMG malicioso (los enlaces que se encuentran dentro conducen a la descarga de dicho archivo):
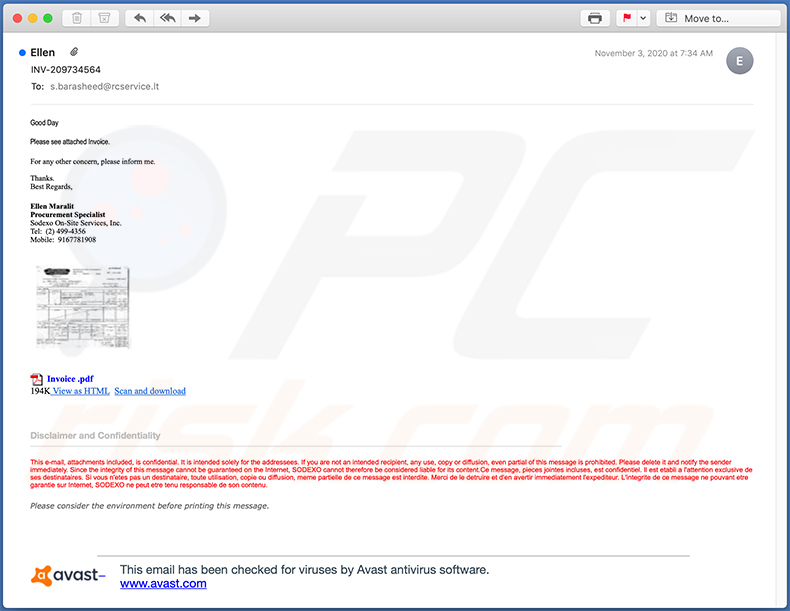
Texto presentado:
Subject: INV-209734564
Good Day
Please see attached Invoice.
For any other concern, please inform me.
Thanks.
Best Regards,
Ellen Maralit
Procurement Specialist
Sodexo On-Site Services, Inc.
Tel: (2) 499-4356
Mobile: 9167781908
pdf.gif Invoice .pdf
194K View as HTML Scan and download
Disclaimer and Confidentiality
This e-mail, attachments included, is confidential. It is intended solely for the addressees. If you are not an intended recipient, any use, copy or diffusion, even partial of this message is prohibited. Please delete it and notify the sender immediately. Since the integrity of this message cannot be guaranteed on the Internet, SODEXO cannot therefore be considered liable for its content.Ce message, pieces jointes incluses, est confidentiel. Il est etabli a l'attention exclusive de ses destinataires. Si vous n'etes pas un destinataire, toute utilisation, copie ou diffusion, meme partielle de ce message est interdite. Merci de le detruire et d'en avertir immediatement l'expediteur. L'integrite de ce message ne pouvant etre garantie sur Internet, SODEXO ne peut etre tenu responsable de son contenu.
Please consider the environment before printing this message.
Avast logo
This email has been checked for viruses by Avast antivirus software.
www.avast.com
Otro email no deseado con temática de facturas que se utiliza para difundir un documento malicioso de MS Excel que inyecta el malware Dridex en el sistema:
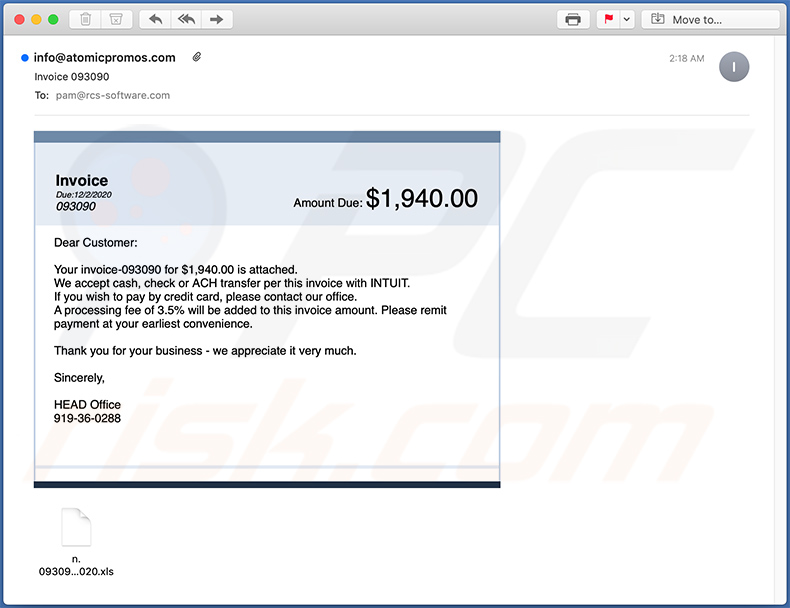
Texto presentado:
Subject: Invoice 093090
Invoice
Due:12/2/2020
093090
Amount Due: $1,940.00
Dear Customer:Your invoice-093090 for $1,940.00 is attached.
We accept cash, check or ACH transfer per this invoice with INTUIT.
If you wish to pay by credit card, please contact our office.
A processing fee of 3.5% will be added to this invoice amount. Please remit payment at your earliest convenience.Thank you for your business - we appreciate it very much.
Sincerely,
HEAD Office
919-36-0288
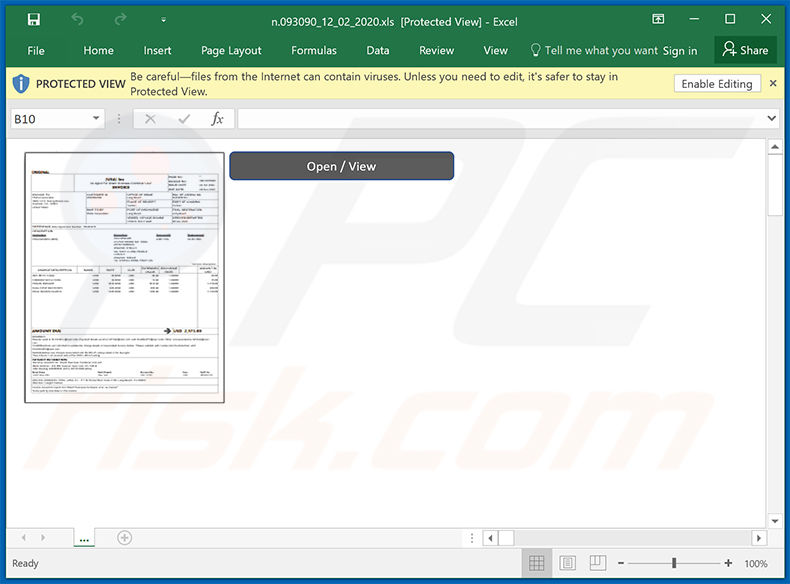
Captura de pantalla del documento de MS Excel adjunto:
Otra variante más del email no deseado con temática de facturas:
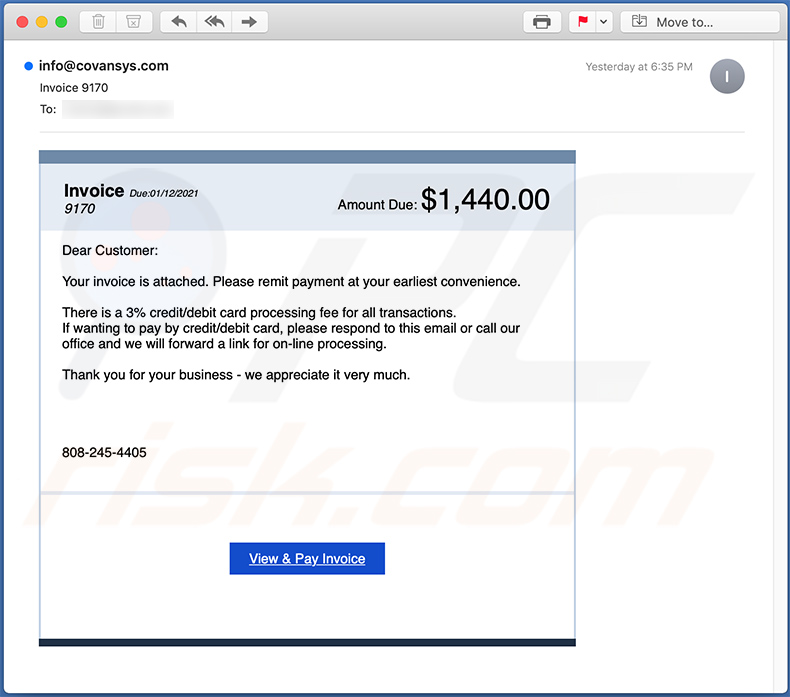
Texto presentado:
Subject: Invoice 9170
Invoice Due:01/12/2021
9170
Amount Due: $1,440.00
Dear Customer:Your invoice is attached. Please remit payment at your earliest convenience.
There is a 3% credit/debit card processing fee for all transactions.
If wanting to pay by credit/debit card, please respond to this email or call our office and we will forward a link for on-line processing.Thank you for your business - we appreciate it very much.
808-245-4405
View & Pay Invoice
Una variante española del email no deseado con temática de facturas que promociona un sitio web de suplantación de identidad (phishing):
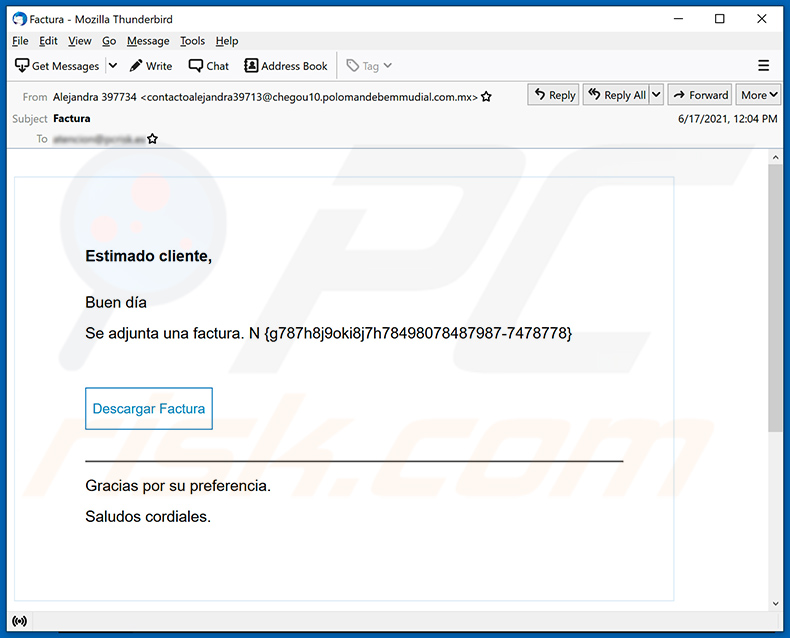
Texto presentado:
Subject: Factura
Estimado cliente,
Buen día
Se adjunta una factura. N -Descargar Factura
Gracias por su preferencia.
Saludos cordiales.
Otro ejemplo más de un email no deseado con temas de facturas que se utiliza para propagar malware:
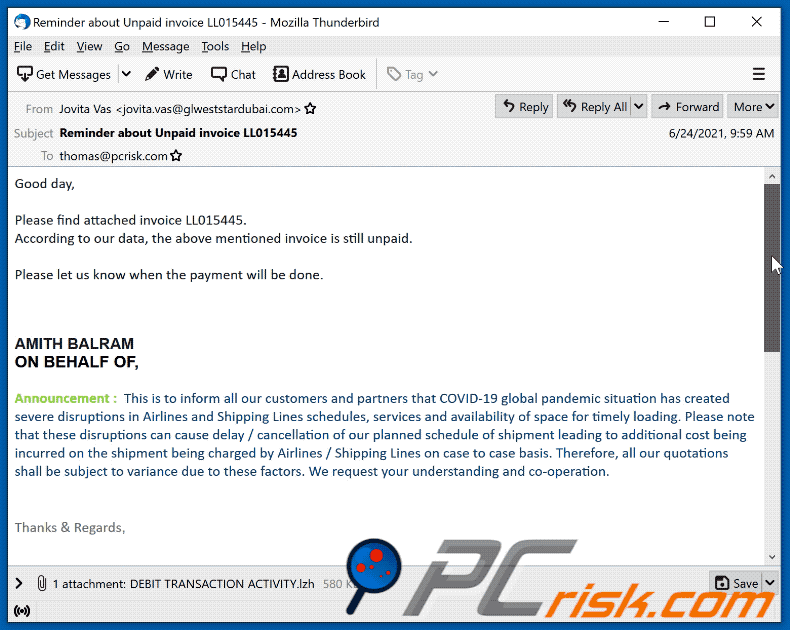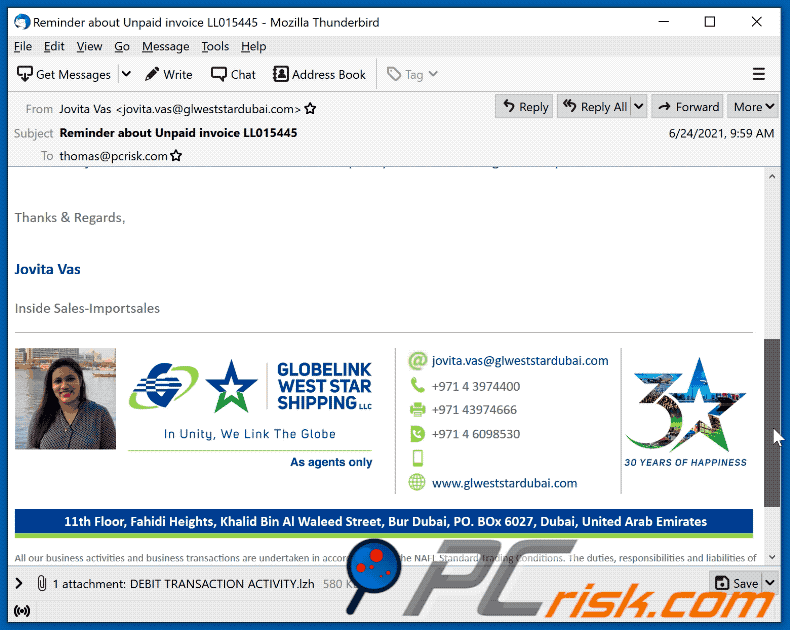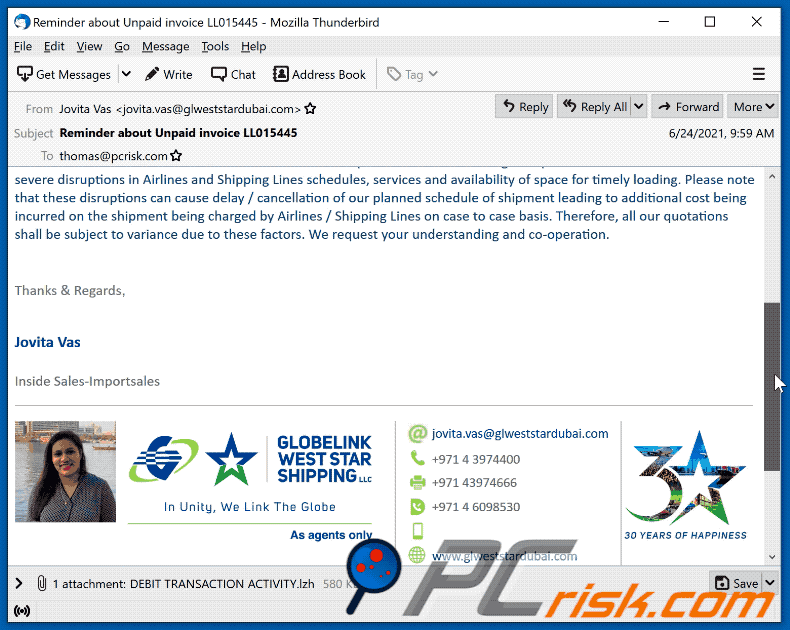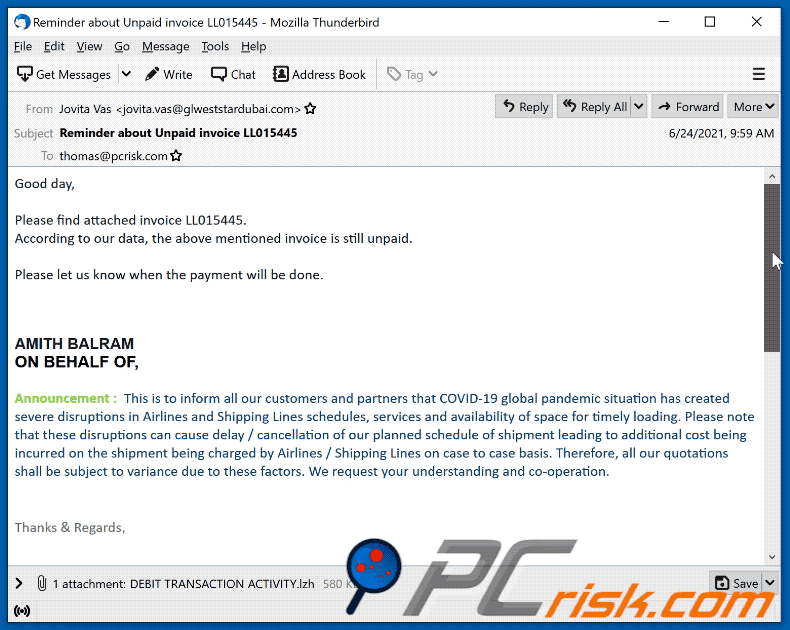
Texto presentado:
Subject: Reminder about Unpaid invoice LL015445
Good day,
Please find attached invoice LL015445.
According to our data, the above mentioned invoice is still unpaid.
Please let us know when the payment will be done.
AMITH BALRAMON BEHALF OF,
Announcement : This is to inform all our customers and partners that COVID-19 global pandemic situation has created severe disruptions in Airlines and Shipping Lines schedules, services and availability of space for timely loading. Please note that these disruptions can cause delay / cancellation of our planned schedule of shipment leading to additional cost being incurred on the shipment being charged by Airlines / Shipping Lines on case to case basis. Therefore, all our quotations shall be subject to variance due to these factors. We request your understanding and co-operation.Thanks & Regards,
Jovita Vas
Inside Sales-Importsales
jovita.vas@glweststardubai.com
+971 4 3974400
+971 43974666
+971 4 6098530www.glweststardubai.com
11th Floor, Fahidi Heights, Khalid Bin Al Waleed Street, Bur Dubai, PO. BOx 6027, Dubai, United Arab Emirates
All our business activities and business transactions are undertaken in accordance with the NAFL Standard Trading Conditions. The duties, responsibilities and liabilities of the company are subject to the provisions of the NAFL Standard Trading Conditions. A copy of NAFL Standard Trading Conditions can be furnished upon request.
This message contains confidential and/or privileged information. If you are not the intended addressee or authorized to receive this for the intended addressee, you must not use, copy, disclose or take any action based on this message or any information herein. If you have received this message in error, please advise the sender immediately by reply e-mail and delete this message. Thank you for your cooperation.
Otro ejemplo más de un email no deseado con temática de facturas que promueve un sitio de phishing:
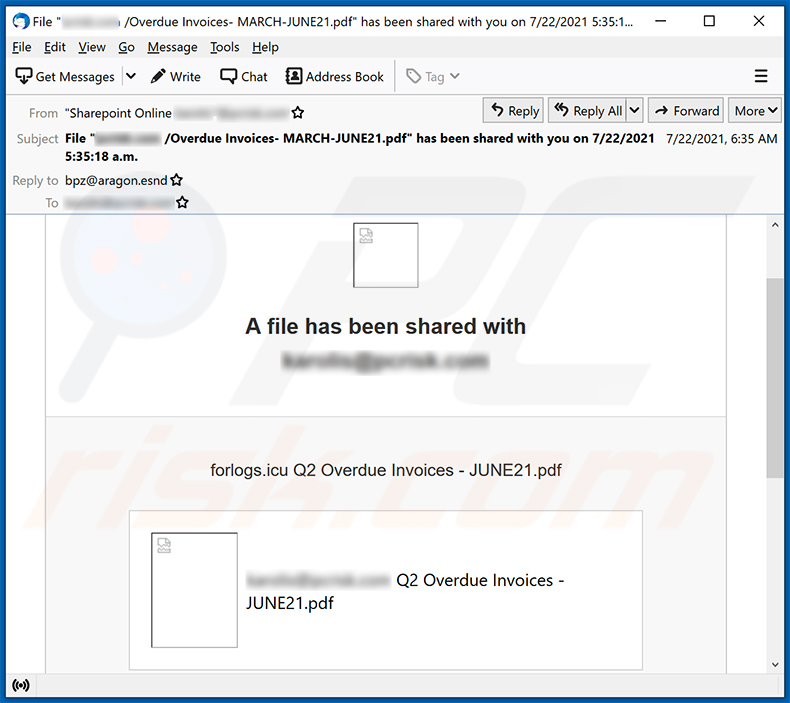
Texto presentado:
Subject: File "******** /Overdue Invoices- MARCH-JUNE21.pdf" has been shared with you on 7/22/2021 5:35:18 a.m.
A file has been shared with ********
forlogs.icu Q2 Overdue Invoices - JUNE21.pdf
******** Q2 Overdue Invoices - JUNE21.pdf
This link will work only for boss1
Open
Privacy Statement
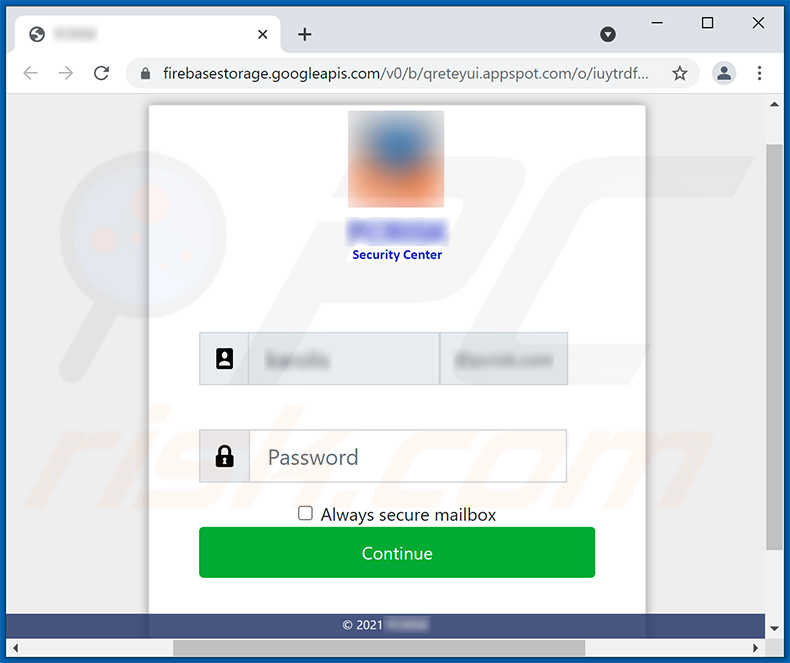
Captura de pantalla del sitio de phishing promocionado:
Otro ejemplo más de un email no deseado con el tema de una factura que difunde un documento malicioso de MS PowerPoint:
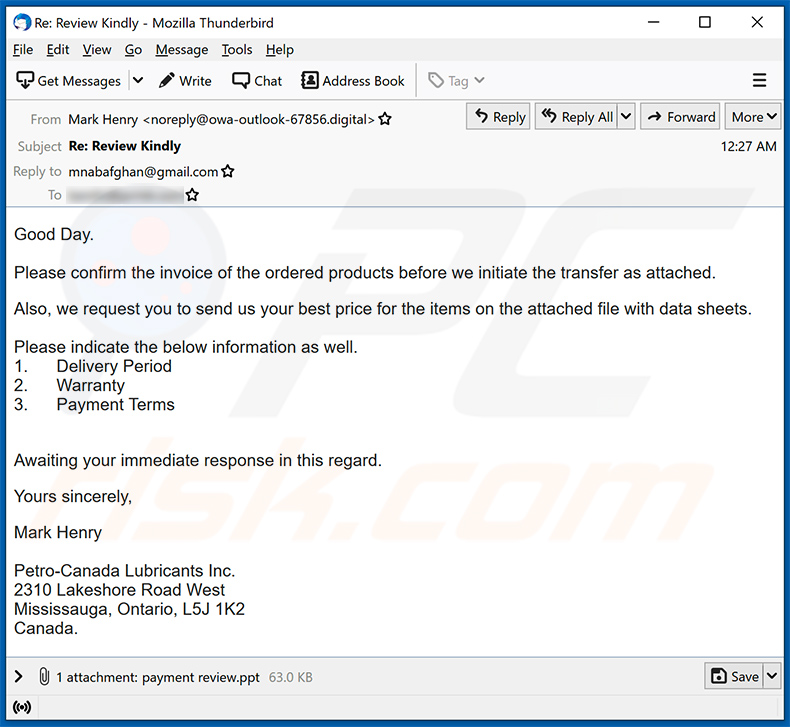
Texto presentado:
Subject: Re: Review Kindly
Good Day.
Please confirm the invoice of the ordered products before we initiate the transfer as attached.Also, we request you to send us your best price for the items on the attached file with data sheets.
Please indicate the below information as well.
1. Delivery Period
2. Warranty
3. Payment TermsAwaiting your immediate response in this regard.
Yours sincerely,
Mark Henry
Petro-Canada Lubricants Inc.
2310 Lakeshore Road West
Mississauga, Ontario, L5J 1K2
Canada.
Otro ejemplo más de un email no deseado con temática de facturas que propaga un documento malicioso de MS Excel:
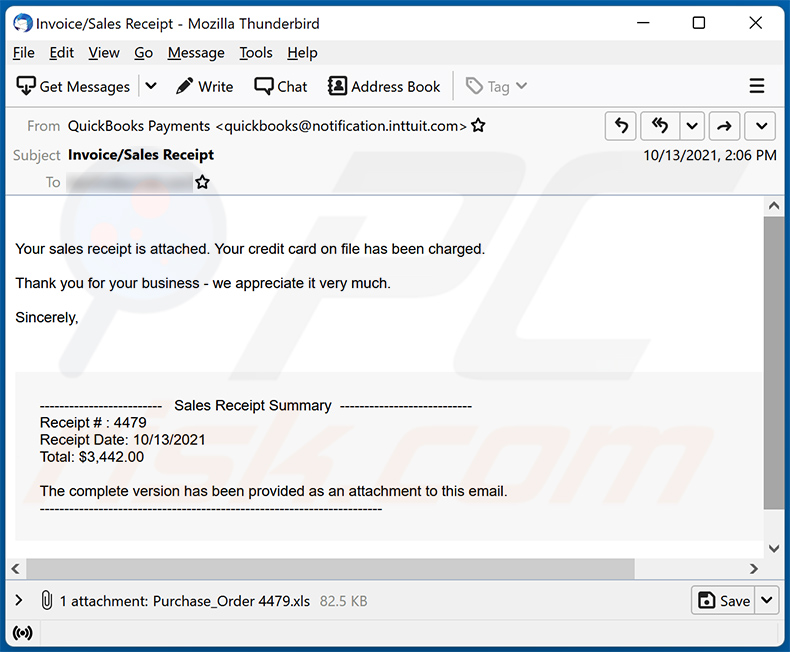
Texto presentado:
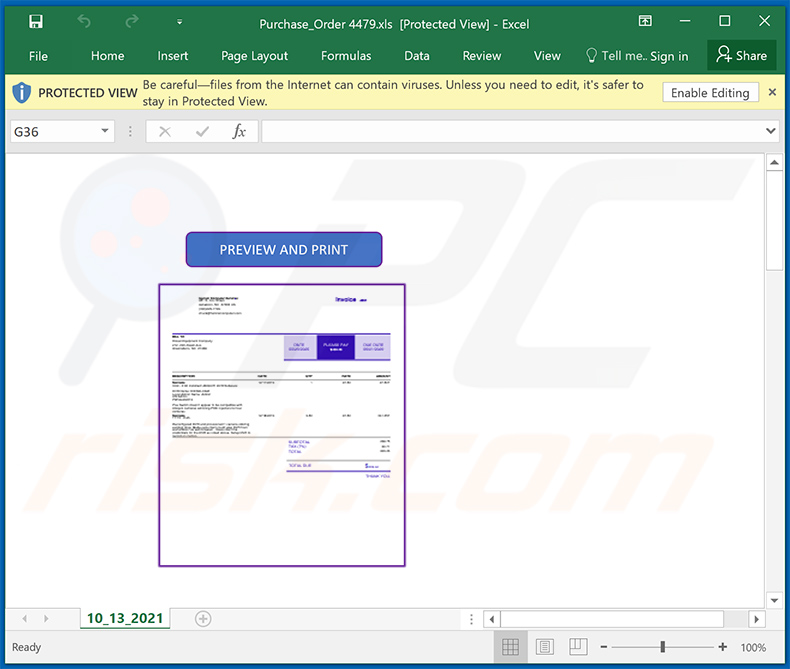
Subject: Invoice/Sales Receipt
Your sales receipt is attached. Your credit card on file has been charged.Thank you for your business - we appreciate it very much.
Sincerely,
------------------------- Sales Receipt Summary ---------------------------
Receipt # : 4479
Receipt Date: 10/13/2021
Total: $3,442.00The complete version has been provided as an attachment to this email.
----------------------------------------------------------------------
Captura de pantalla del documento distribuido de MS Excel malicioso:
¿Cómo eliminar el malware manualmente?
La mayoría de las infecciones por troyanos se pueden eliminar ejecutando un análisis completo del sistema con Combo Cleaner. El procedimiento manual completo que se describe a continuación está pensado para los casos en los que la eliminación automática ha fallado, en los que desea comprobar que el análisis lo ha detectado todo o en los que la amenaza tiene varios puntos de persistencia.
Desconéctese de la red
Desconecte el cable Ethernet y desactive el Wi-Fi. Si utiliza un portátil, la tecla del modo avión es la forma más rápida.
Muchos troyanos exfiltran datos (contraseñas guardadas en el navegador, sesiones bancarias, capturas de pantalla) y aceptan órdenes remotas. Cortar la red detiene ambas cosas de inmediato. Manténgala desconectada hasta la fase 4.
Arranque en modo seguro con funciones de red
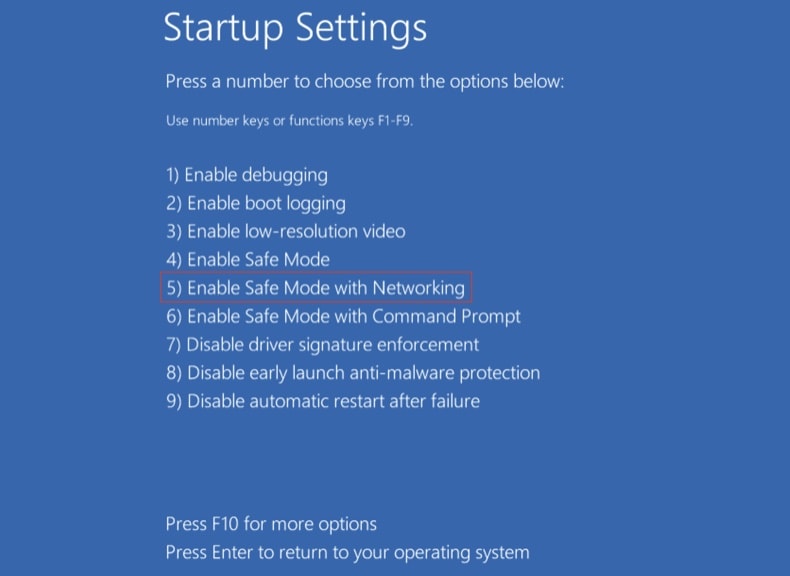
El modo seguro carga un conjunto mínimo de controladores e impide que la mayoría del malware se ejecute automáticamente. La opción «con funciones de red» le permite descargar herramientas; vuelva a activar el Wi-Fi solo después de haber arrancado en este modo.
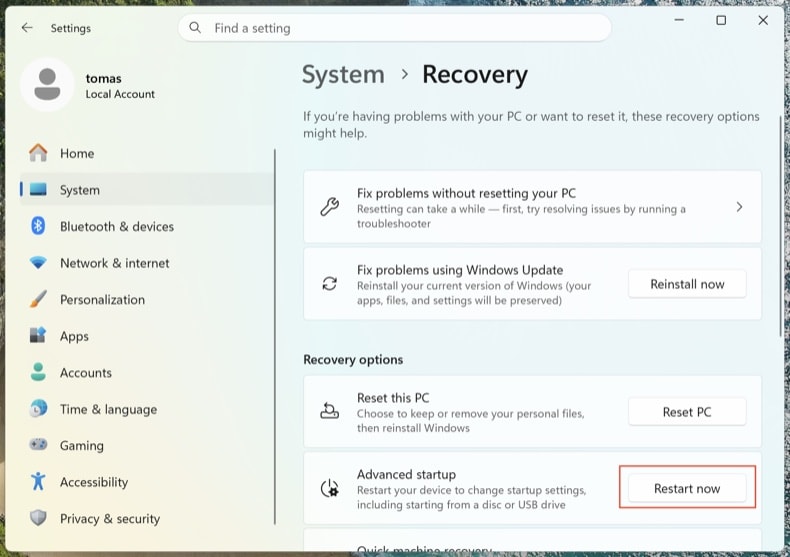
Abra . Haga clic en Reiniciar ahora junto a Inicio avanzado.
El equipo se reiniciará en el menú «Elegir una opción». Haga clic en . Tras el segundo reinicio, pulse 5 o F5.
Haga clic en el logotipo de Windows, mantenga pulsada la tecla Mayús, haga clic en el icono de inicio/apagado y elija Reiniciar. En la pantalla Elegir una opción, haga clic en . Pulse F5.
Windows 8
Vaya a la pantalla Inicio, escriba avanzado y seleccione Configuración → Opciones de inicio avanzado → Reiniciar ahora → Solucionar problemas → Opciones avanzadas → Configuración de inicio → Reiniciar → F5.
Nota: Windows 8 dejó de recibir soporte en enero de 2023; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Windows 7
Haga clic en Inicio → Apagar → Reiniciar → Aceptar. Mientras arranca el sistema, pulse F8 repetidamente hasta que aparezca el menú Opciones de arranque avanzadas y, a continuación, elija Modo seguro con funciones de red.
Nota: Windows 7 dejó de recibir soporte en enero de 2020; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Inspeccione los procesos en ejecución con Process Explorer
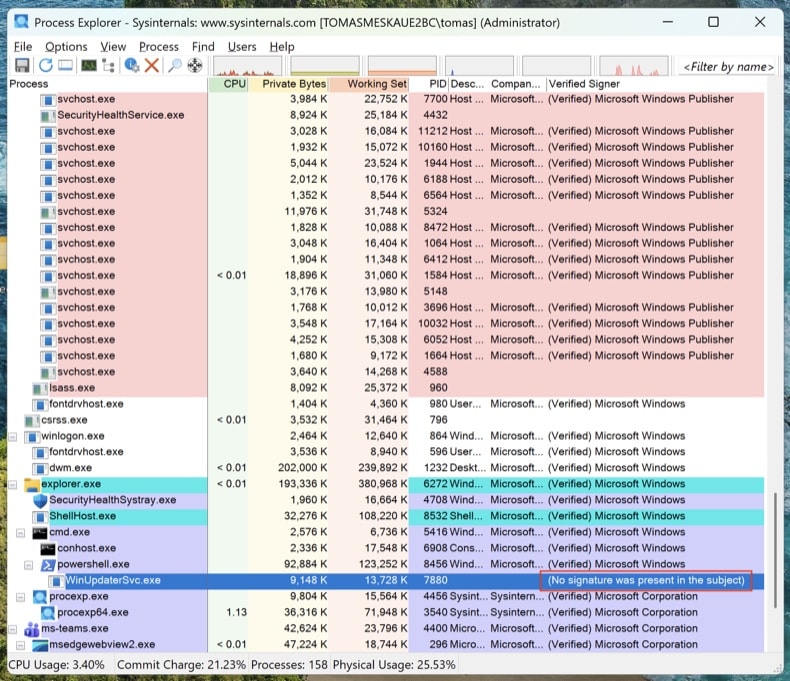
Descargue Process Explorer de Microsoft Sysinternals. Ejecútelo como administrador. Haga clic en y en .
Ordene por «Verified Signer». Cualquier proceso sin firma que se ejecute desde %AppData%, %LocalAppData%, %Temp% o %ProgramData% es sospechoso. Haga clic con el botón derecho → Properties para ver la ruta completa de la imagen. Haga clic con el botón derecho → «Search Online» para buscar información sobre los nombres de proceso desconocidos.
El Administrador de tareas oculta las rutas completas de los archivos, no muestra las firmas digitales y agrupa los procesos de una forma que facilita que el malware pase desapercibido. Process Explorer es la misma herramienta que utilizan los ingenieros de Microsoft.
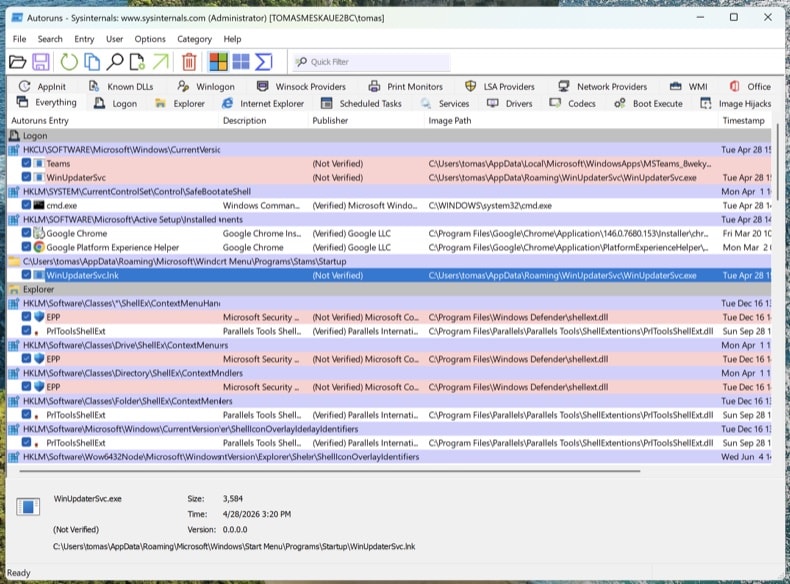
Localice todos los puntos de persistencia con Autoruns
Descargue Autoruns. Haga clic con el botón derecho en Autoruns.exe y elija Ejecutar como administrador: sin permisos elevados, Autoruns no puede inspeccionar los subárboles protegidos del registro.
En el menú, active y y, a continuación, haga clic en Refresh.
Los troyanos modernos no se limitan al inicio. Recorra estas pestañas y busque entradas sin firma o desconocidas:
- Logon - las clásicas claves Run/RunOnce
- Scheduled Tasks - un escondite frecuente, sobre todo las tareas con acciones de PowerShell, MSHTA o rundll32
- Services - servicios sin firma en carpetas ajenas a Microsoft
- WMI - las suscripciones a eventos son un mecanismo de persistencia sigiloso (MITRE T1546.003)
- Image Hijacks - abuso del valor «Debugger» de Image File Execution Options
- AppInit - DLL que se cargan en todos los procesos con interfaz gráfica
- Browser plug-ins - complementos sin firma en todos los navegadores instalados
Haga clic con el botón derecho en cualquier entrada sospechosa → «Jump to Image» para ver el archivo real. Clic con el botón derecho → «Search Online» abre VirusTotal con el hash del archivo. No elimine nada todavía: limítese a anotar las rutas de archivo y los nombres de las entradas. Los eliminaremos después de los análisis.
Compruebe el archivo hosts y la configuración de DNS
Los troyanos suelen redirigir dominios de bancos, de antivirus y de actualizaciones a servidores controlados por el atacante modificando el archivo hosts o la configuración de DNS.
Archivo hosts: Abra el Bloc de notas como administrador y abra C:\Windows\System32\drivers\etc\hosts. Las entradas legítimas están comentadas con #. Cualquier asignación de IP a dominio sin comentar es sospechosa, especialmente las redirecciones de microsoft.com, windowsupdate o su banco.
Configuración de DNS: Abra el Símbolo del sistema como administrador y ejecute ipconfig /all. Confirme que sus servidores DNS apuntan a su proveedor de internet, a su router o a un resolvedor público conocido (Cloudflare 1.1.1.1, Google 8.8.8.8). A continuación, abra y verifique que ni la configuración de DNS ni la de DNS sobre HTTPS (DoH) han sido secuestradas.
Un equipo limpio con el DNS secuestrado sigue siendo un equipo comprometido. Creerá que está en chase.com y estará en el clon del atacante.
Ningún antivirus lo detecta todo por sí solo. El orden siguiente es intencionado: primero el análisis sin conexión (detecta rootkits antes de que Windows se cargue por completo), después los escáneres bajo demanda en el sistema en ejecución y, por último, la limpieza manual de lo que se les haya escapado.
Ejecute Microsoft Defender Offline
Reinicie en el modo normal de Windows. Abra . Seleccione Antivirus de Microsoft Defender (examen sin conexión) y haga clic en Examinar ahora. El equipo se reiniciará en un entorno reducido y realizará el análisis antes de que se cargue el sistema operativo completo.
Los rootkits y bootkits se ocultan de cualquier escáner que se ejecute en la misma sesión de Windows ya infectada. Un análisis sin conexión previo al arranque examina el disco antes de que el malware pueda ocultarse.
Con certificación VB100. Incluye antitroyanos, análisis del registro y de la persistencia, y antispyware en una sola pasada. Dispone de una prueba gratuita de 7 días.
Descargar Combo CleanerEjecute un análisis completo del sistema con Combo Cleaner
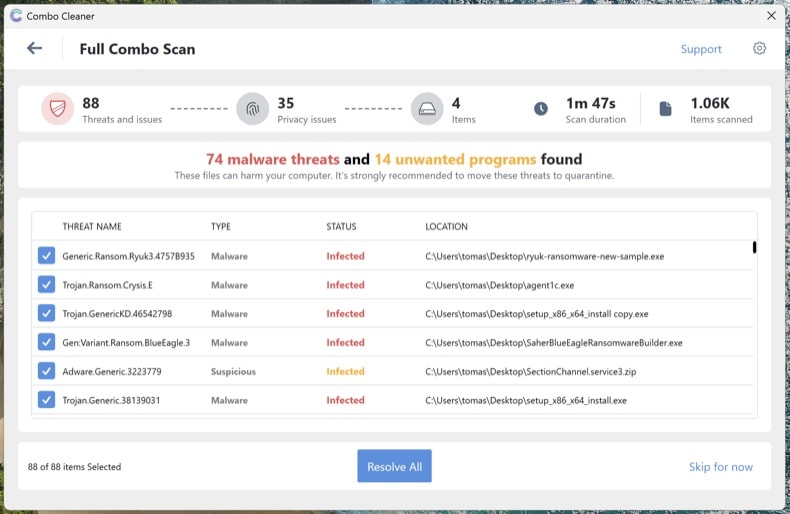
Instale Combo Cleaner y ejecute un análisis completo del sistema (no el análisis rápido). Deje que finalice por completo, revise las amenazas detectadas y aplique las acciones recomendadas. Combo Cleaner pondrá en cuarentena los troyanos conocidos y su persistencia en el registro.
Ejecute Microsoft Safety Scanner como análisis de segunda opinión
Descargue Microsoft Safety Scanner (MSERT.exe), la herramienta gratuita bajo demanda de Microsoft. El ejecutable caduca cada 10 días, lo que significa que cada descarga incluye las firmas más recientes. Ejecute un análisis completo después de Combo Cleaner para detectar lo que un solo motor podría pasar por alto.
Cada motor de análisis detecta amenazas distintas. Ejecutar un análisis adicional de Microsoft después de Combo Cleaner es, con diferencia, el paso de verificación menos aprovechado en la eliminación de malware.
Elimine manualmente lo que siga apareciendo en Autoruns
Vuelva a abrir Autoruns. Todo lo que marcó en el paso 4 y siga presente no ha sido detectado por los análisis automáticos. Para cada entrada sospechosa restante: haga clic con el botón derecho → Delete en Autoruns (esto elimina el registro de persistencia) y, a continuación, vaya a la ruta del archivo y elimine el archivo real. Vacíe la Papelera de reciclaje.
Algunos archivos de malware reaparecen tras eliminarlos porque otro componente del sistema los vuelve a crear. Si elimina un archivo y vuelve a aparecer en pocos minutos, queda un punto de persistencia que Autoruns no ha mostrado, normalmente un servicio o una tarea programada que se ejecuta con la cuenta SYSTEM. Vuelva a ejecutar los análisis de los pasos 6-8 o proceda a una instalación limpia (consulte el final de la guía).
Restablezca los navegadores y borre los permisos de notificación
Los troyanos y el adware secuestran con frecuencia los navegadores: cambian el motor de búsqueda predeterminado, instalan extensiones fraudulentas o se conceden permisos de notificación para seguir mostrando ventanas emergentes fraudulentas incluso después de que el malware haya desaparecido.
- Chrome: visite
chrome://settings/resety haga clic en «Restaurar los valores predeterminados originales de la configuración». Después, visitechrome://settings/content/notificationsy elimine los sitios desconocidos. - Edge: visite
edge://settings/reset. Después, compruebeedge://settings/content/notifications. - Firefox: abra
about:supporty haga clic en Restablecer Firefox (en Firefox, este botón figura en el apartado «Dar un repaso a Firefox»). Después, compruebe Ajustes → Privacidad & Seguridad → Permisos → Notificaciones.
Revise las extensiones instaladas en cada navegador y elimine todo lo que no reconozca, sobre todo las extensiones que no haya instalado usted mismo.
Vuelva a activar Defender y la protección contra alteraciones, y actualícelo todo
Muchos troyanos desactivan el software de seguridad. Abra y confirme que Protección en tiempo real, Protección basada en la nube y Protección contra alteraciones están activadas. La protección contra alteraciones impide que el malware desactive Defender de forma silenciosa.
A continuación, ejecute Windows Update () y actualice sus navegadores y aplicaciones. El vector de infección que permitió la entrada del troyano suele estar relacionado con software desactualizado.
Cambie las contraseñas desde un dispositivo limpio
Si el troyano era un infostealer (Lumma, RedLine, Vidar y otros similares son extremadamente comunes), dé por hecho que todas las contraseñas guardadas en su navegador están comprometidas. Cámbielas desde otro dispositivo que sepa que está limpio; su teléfono sirve si no está infectado.
Orden recomendado:
- Correo electrónico principal en primer lugar: es el centro de recuperación de todo lo demás
- Cuentas bancarias y financieras
- Contraseña maestra del gestor de contraseñas (si utiliza uno)
- Redes sociales, compras y el resto de cuentas
Siempre que sea posible, active la autenticación multifactor resistente al phishing (llaves de acceso / llaves de seguridad físicas FIDO2 / aplicaciones de autenticación): los atacantes sofisticados pueden eludir la MFA basada en SMS.
Verifique la limpieza y supervise el equipo durante 7 días
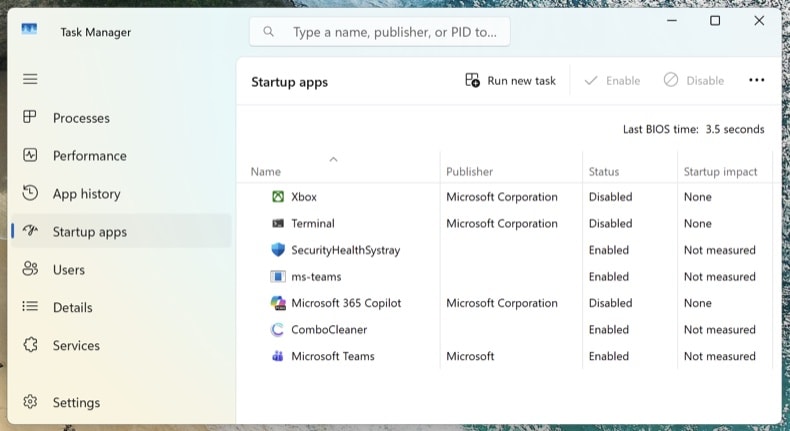
Vuelva a conectarse a la red y ejecute un último análisis completo con Combo Cleaner. Abra el Administrador de tareas (Ctrl + Mayús + Esc) y vaya a la pestaña Aplicaciones de arranque: confirme que no ha reaparecido nada sospechoso.
Durante los próximos 7 días, vigile si reaparecen los síntomas: uso de CPU inesperadamente elevado, procesos desconocidos que vuelven a aparecer, redirecciones del navegador o ventanas emergentes. Si algo vuelve a aparecer, se le ha pasado un punto de persistencia y deberá repetir el procedimiento, o puede que el equipo esté comprometido a un nivel más profundo y requiera una instalación limpia.
Cuándo es mejor hacer una instalación limpia de Windows
La eliminación manual no siempre es la respuesta correcta. Reinstalar Windows desde cero es la única forma de tener una certeza del 100 % cuando:
- El malware reaparece tras cada intento de eliminación
- Se ha detectado un bootkit o un rootkit UEFI (este tipo de amenaza se sitúa por debajo del sistema operativo y sobrevive a una reinstalación normal de Windows)
- Se ha confirmado que un troyano de robo de credenciales se ejecutó con privilegios de administrador (Lumma, RedLine, Vidar): es probable que el sistema contenga varias cargas útiles desconocidas
- El equipo se utiliza para banca online, correo electrónico de empresa o cualquier uso en el que no sea aceptable la menor duda
Una instalación limpia es un proceso de 30-60 minutos: reinstale Windows 11 mediante . Primero haga una copia de seguridad de sus documentos en un almacenamiento externo, analice la copia con Combo Cleaner antes de restaurarla y reinstale las aplicaciones desde cero; nunca las restaure desde una copia de seguridad del sistema infectado.
Importante: La eliminación manual requiere conocimientos informáticos avanzados. Si no está seguro de saber distinguir los archivos del sistema de los archivos maliciosos, ejecute un análisis automático con Combo Cleaner y Windows Defender y no vaya más allá: esa vía detecta la gran mayoría de los troyanos dirigidos a usuarios domésticos sin el riesgo de dañar Windows al eliminar el archivo equivocado.
Preguntas Frecuentes (FAQ)
¿Por qué recibí este email?
Es probable que los ciberdelincuentes hayan obtenido su dirección de email de alguna base de datos de emails filtrados. Los emails que se utilizan para enviar malware no son personales.
He descargado y abierto un archivo adjunto a este email, ¿está infectada mi computadora?
Los documentos de MS Office utilizados en esta campaña de malspam no infectan computadoras a menos que obtengan permiso para habilitar comandos de macros (edición o contenido). Sin embargo, los documentos maliciosos abiertos con versiones de MS Office lanzadas antes de 2010 infectan computadoras sin pedir permiso para habilitar comandos de macros.
Leí el email pero no abrí el archivo adjunto, ¿está mi computadora infectada?
Abrir un email malicioso no puede causar ningún daño. Las computadoras se infectan solo cuando los destinatarios abren/ejecutan archivos maliciosos (archivos adjuntos o archivos descargados de los sitios web recibidos).
¿Combo Cleaner eliminará las infecciones de malware que estaban presentes en los archivos adjuntos de email?
Sí, Combo Cleaner es capaz de detectar y eliminar casi todos los programas maliciosos conocidos. Ciertos programas maliciosos pueden esconderse en las profundidades del sistema. En tales casos, el sistema operativo debe escanearse completamente.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión