Guías para la eliminación de virus y software espía, instrucciones para la desinstalación.

Redireccionamientos de Ubersear.ch (Android)
Secuestrador de navegadores

Redireccionamientos de Ubersear.ch (Android)

Ubersear[.]ch es la dirección de un falso motor de búsqueda. Normalmente, los sitios web de este tipo son promovidos por un software de secuestro del navegador que modifica la configuración del mismo para causar tales redireccionamientos. Sin embargo, se observó que ubersear[.]ch era impulsado po
Virus de los eventos engañosos del calendario (Android)
Troyano

Virus de los eventos engañosos del calendario (Android)

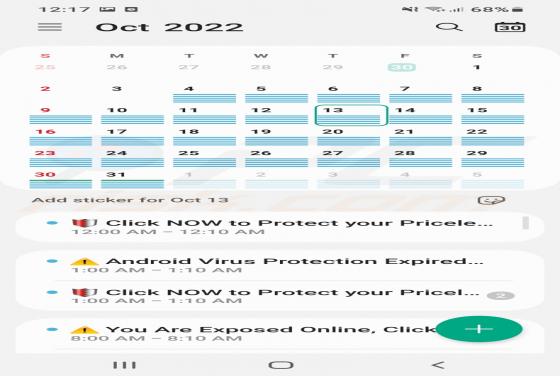
"Eventos engañosos del calendario" se refiere a los eventos de spam creados en los calendarios de los dispositivos Android por un malware. Los eventos falsos suelen utilizarse para bombardear a las víctimas con notificaciones de calendario que promueven diversas estafas y contenidos maliciosos.

Virus "Ads Blocker" (Android)
Troyano

Virus "Ads Blocker" (Android)

"Ads Blocker" (apareció como "Ads Blocker V16.1" en nuestra máquina de pruebas) es un software malicioso dirigido a los sistemas operativos Android (OS). Este malware es capaz de secuestrar el calendario del dispositivo y superponerse a los navegadores. El objetivo de "Ads Blocker" es promover una

Anuncios de "Ourhotposts.com"
Notificación spam

Anuncios de "Ourhotposts.com"

Tras examinar ourhotposts[.]com, nuestro equipo descubrió que esta página utiliza una técnica de clickbait para atraer a los visitantes y hacer que acepten recibir notificaciones y redireccionamientos a otros sitios web. Descubrimos esta página mientras inspeccionábamos otras páginas que utilizan

Ransomware "HORNET"
Cibersecuestro

Ransomware "HORNET"

Mientras inspeccionaban nuevos registros de malware en VirusTotal, nuestros investigadores descubrieron el ransomware HORNET. Está diseñado para cifrar los datos y pedir un rescate por su descifrado. Después de ejecutar una muestra de HORNET en nuestra máquina de prueba, comenzó a cifrar archivos

Estafa por correo electrónico de Windows Defender
Estafa

Estafa por correo electrónico de Windows Defender

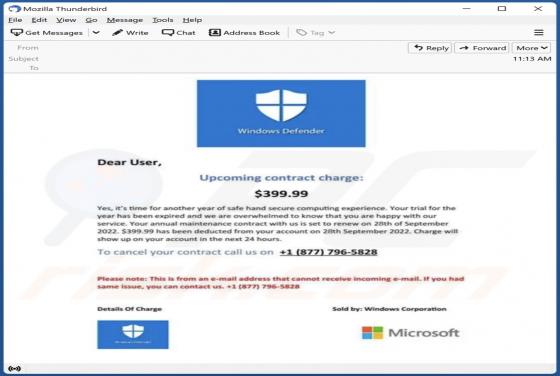
"Estafa por correo electrónico de Windows Defender" se refiere a los correos electrónicos de spam disfrazados de mensajes relativos a la renovación del contrato de "Windows Defender". Hay que subrayar que estos correos son falsos y no están asociados de ninguna manera con el antivirus Microsoft De

Malware "RokRAT"
Troyano

Malware "RokRAT"

RokRAT es el nombre de un troyano de administración remota (RAT). Los ciberdelincuentes utilizan los RAT para acceder a los ordenadores infectados de forma remota y realizar tareas maliciosas. Los RAT les permiten alcanzar casi cualquier objetivo en el sistema infectado. Por lo general, los RAT se

Ransomware "Arazite"
Cibersecuestro

Ransomware "Arazite"

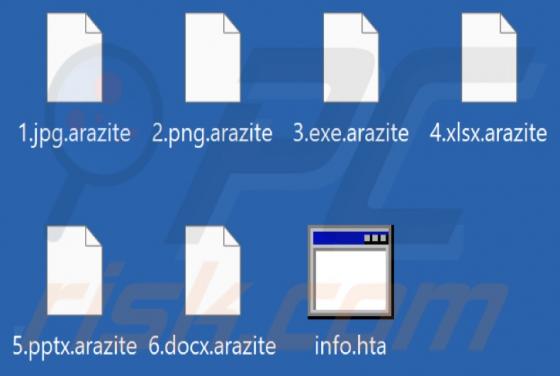
Arazite es un software malicioso clasificado como ransomware. Este tipo de malware está diseñado para encriptar datos y exigir un pago para descifrarlos. Después de ejecutar una muestra de Arazite en nuestro sistema de prueba, comenzó a cifrar archivos y añadió a sus nombres la extensión ".arazit

Ransomware "Iq20"
Cibersecuestro

Ransomware "Iq20"

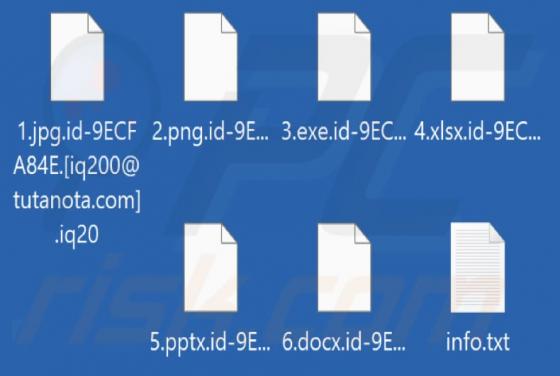
Iq20 es un ransomware que pertenece a la familia de ransomware Dharma. Cifra los archivos y añade el ID de la víctima, la dirección de correo electrónico iq200@tutanota.com y la extensión ".iq20" a los nombres de los archivos. También muestra una ventana emergente y crea el archivo "info.txt" que

Malware "NullMixer"
Troyano

Malware "NullMixer"

NullMixer es un programa malicioso diseñado para causar infecciones en cadena y, como tal, está clasificado como dropper. Se ha observado que este programa infiltra una gran variedad de malware en los dispositivos infectados, desde ladrones de información (stealers) hasta loaders. Cabe destacar qu