Podemos ganar comisiones por los productos que recomendamos. Más información.
Sellos de confianza para sitios web en 2026: qué funciona y cómo añadir uno

Sellos de confianza para sitios web en 2026: qué funciona y cómo añadir uno
Casi todas las tiendas en línea muestran algún tipo de sello de confianza - puede tratarse de un icono de candado, una etiqueta de «pago seguro», una fila de logotipos de tarjetas o un sello de una empresa de seguridad. La mayoría de los sellos son imágenes. Como cualquiera puede copiarlos, incluidos los operadores de sitios web fraudulentos, un cliente que hace clic en uno normalmente no obtiene ninguna información útil. Por este motivo, los propietarios de tiendas tienen opiniones encontradas sobre los sellos de confianza. Aunque los estudios demuestran que aumentan las ventas, los foros de comerciantes están llenos de personas que afirman que los sellos son fáciles de falsificar.
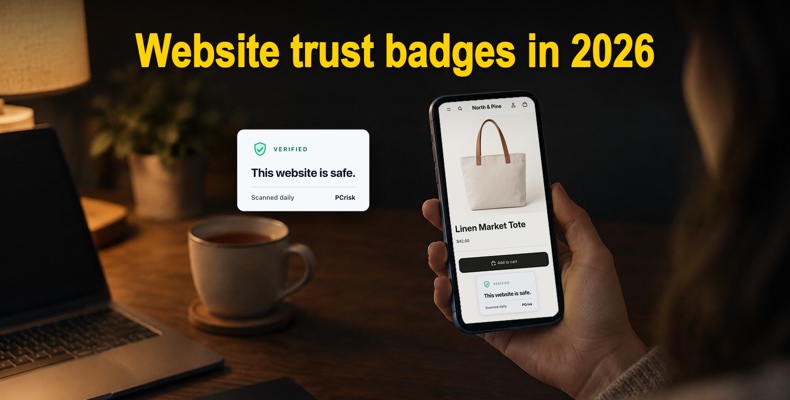
Así es. Una insignia genera confianza solo en la medida en que representa algo que el visitante puede verificar. Este artículo explica qué son las insignias de confianza, qué tipos influyen realmente en el comportamiento de los compradores, cómo distinguir una insignia verificada de una meramente decorativa y cómo incluir una insignia que compruebe su sitio todos los días y desaparezca si se detecta un problema.
Para averiguar si su sitio web superaría una comprobación de este tipo, simplemente analícelo; solo tarda un minuto y no requiere cuenta.
Índice:
- Introducción
- ¿Qué es una insignia de confianza para sitios web?
- ¿Funcionan realmente las insignias de confianza?
- Los cinco tipos de insignias de confianza
- Insignias decorativas frente a insignias verificadas: por qué una imagen no demuestra nada
- Qué debe comprobar una insignia de seguridad verificada y qué debe hacer cuando la comprobación falla
- Comparativa de proveedores de insignias de confianza verificadas
- Cómo obtener una insignia de confianza verificada para su sitio web
- Cómo añadir una insignia de confianza en Shopify, WordPress, Wix y Squarespace
- Dónde colocar las insignias de confianza y cuántas utilizar
- Errores que debe evitar con las insignias de confianza
- Conclusión
- Preguntas frecuentes
¿Qué es una insignia de confianza para sitios web?
Una insignia de confianza es un pequeño gráfico que se muestra en un sitio web y que ofrece a los visitantes tranquilidad respecto a un punto concreto: que sus datos de pago están cifrados, que la empresa que gestiona el sitio es auténtica, que se aceptan devoluciones o que un tercero ha comprobado que el sitio no tiene problemas de seguridad. El término más antiguo para designarla es sello de confianza o sello del sitio. Autoridades de certificación como VeriSign, GeoTrust y Comodo utilizaban el término «sello» para el gráfico que se incluía con un certificado SSL, y todavía encontrará «sello del sitio» en las páginas de DigiCert y Sectigo. Hoy en día, en el ámbito del comercio electrónico, «insignia de confianza» es el término general que abarca todos estos gráficos.
Las insignias de confianza pueden dividirse en dos categorías, y la distinción entre ellas es más importante que el diseño.
Las insignias mostradas son gráficos que usted mismo añade: logotipos de tarjetas, un sello de «garantía de devolución del dinero», una etiqueta de «envío gratuito», un icono de candado de una biblioteca de iconos. Describen una política o una opción de pago. Nadie ajeno a su empresa las comprueba.
Las insignias obtenidas las emite un tercero que ha verificado algo y que puede retirar la insignia si la verificación falla. Un sello de acreditación del Better Business Bureau, un widget de valoración de Trustpilot o una insignia de seguridad que solo se muestra mientras el sitio supera un análisis diario son insignias obtenidas. Tienen peso porque el visitante puede hacer clic para acceder al emisor y confirmar la afirmación.
Una insignia de confianza no es el candado que se muestra en la barra de direcciones del navegador. El candado indica que la conexión utiliza HTTPS y que los datos transmitidos están cifrados, pero no proporciona ninguna información sobre si el sitio es auténtico, si ha sido comprometido o si las páginas contienen malware. Los sitios de phishing también utilizan HTTPS, y casi todos lo hacen, ya que los certificados son gratuitos. HTTPS debe considerarse un requisito mínimo, no una señal de confianza.
¿Funcionan realmente las insignias de confianza?
El problema que las insignias de confianza pretenden resolver está bien medido. Desde 2010, el Baymard Institute supervisa el comportamiento en el proceso de pago y ha determinado que la tasa media de abandono del carrito es del 70% según 50 estudios. Cuando se preguntó a compradores estadounidenses por qué abandonaron una compra en el proceso de pago, el 19% respondió «no confiaba en el sitio para darle los datos de mi tarjeta de crédito». En el caso de una tienda desconocida, esto significa que uno de cada cinco pagos perdidos se debe a la falta de confianza y no al precio o al coste de envío.
Depende del tipo de insignia y de dónde esté colocada. En su encuesta de 2013 sobre sellos de sitios (con resultados repetidos en 2016), Baymard mostró a los compradores los sellos de seguridad habituales y les preguntó cuál les hacía sentirse más seguros. El 35% de los encuestados eligió el sello de Norton, el 21% el sello de Google Trusted Store, otro 21% el sello de BBB y el 13% el sello de McAfee SECURE. El punto clave de la conclusión de Baymard es que las personas confiaban en marcas que reconocían, más que en sellos que indicaban las protecciones técnicas más sólidas. Lo que ganó fue la seguridad percibida.
Las pruebas controladas muestran resultados similares. La agencia Inflow realizó pruebas A/B con insignias de confianza para varias tiendas entre 2018 y 2022. Sustituir el sello de McAfee SECURE por una insignia de TrustedSite aumentó la conversión un 8,7% para un minorista. Colocar un sello de Norton justo debajo del botón de pago añadió un 2,9% en otra tienda. Incluso un gráfico genérico de «Está seguro» sin ninguna verificación produjo un aumento del 1,2% en una prueba. Los efectos son reales pero modestos, y mayores en tiendas desconocidas para los compradores.
Sin embargo, una tendencia contraria se está fortaleciendo. La gente se ha dado cuenta de que las insignias pueden falsificarse. Un hilo reciente de la comunidad de Shopify, «Can any app prove that a Shopify store is not a scam?», termina con comerciantes experimentados afirmando que las insignias de las aplicaciones pueden falsificarse fácilmente y que ninguna aplicación puede demostrar que una tienda sea legítima. Tienen razón en lo que respecta a las aplicaciones a las que se referían. Por ello, esta guía divide las insignias entre las que pueden verificarse y las que no.
Los cinco tipos de insignias de confianza
1. Insignias de seguridad. Indican que el sitio ha sido comprobado en busca de malware, phishing, inclusión en listas negras u otros problemas de seguridad, o simplemente que utiliza un certificado SSL. Algunos ejemplos son TrustedSite (antes McAfee SECURE), Trust Guard, el sello de supervisión de Sucuri, la PCrisk Trust Badge y los sellos SSL que ofrecen DigiCert y Sectigo. Es el único tipo que puede responder directamente a la pregunta «¿es seguro este sitio?», y es el tipo que se falsifica con más frecuencia.
2. Insignias de pago. Visa, Mastercard, American Express, PayPal, Apple Pay, Shop Pay. Indican al comprador cómo puede pagar y que interviene un procesador de pagos que conoce. Utilice los recursos de marca oficiales de cada empresa, ya que las redes de tarjetas tienen normas sobre cómo pueden mostrarse sus marcas.
3. Insignias de garantía y de políticas. «Garantía de devolución del dinero de 30 días», «devoluciones gratuitas», «envío gratuito a partir de 50 $». Las crea usted mismo y no tienen el peso de un tercero, pero responden a las preguntas que se hace el comprador en el momento de añadir un producto al carrito. Por ese motivo, Shopify recomienda colocar las insignias de políticas junto al botón «Añadir al carrito».
4. Insignias de respaldo y de reseñas. Acreditación de BBB, widgets de Trustpilot y Google Customer Reviews, afiliaciones sectoriales y certificación B Corp. Son obtenidas, y normalmente el visitante puede hacer clic para acceder al emisor y confirmarlas.
5. Insignias de plataforma. Shopify ofrece una insignia «Shopify Secure» que indica que la tienda funciona con el proceso de pago de Shopify, que cumple con PCI, además de Shop Promise para las entregas. Son gratuitas y legítimas, pero informan a los compradores sobre la plataforma, no sobre las páginas de su propia tienda.
Una buena página de producto seleccionaría una insignia de cada uno de los tipos 1, 2 y 3; en cambio, utilizar seis insignias del mismo tipo supone un exceso de elementos más que una garantía.
Insignias decorativas frente a insignias verificadas: por qué una imagen no demuestra nada
Si busca «trust badges» en la Shopify App Store, los primeros resultados ofrecen cientos de diseños de insignias y miles de iconos de pago. Son bibliotecas de iconos. Simplemente selecciona un gráfico, lo coloca y listo. Su sitio no se comprueba ni antes ni después. Una tienda que vende productos falsificados podría instalar la misma aplicación y mostrar el mismo banner de «Pago seguro, 100% fiable». La mayoría de las colecciones gratuitas de insignias de confianza que aparecen en Google son simplemente versiones PNG de lo mismo.
Los sellos estáticos de marcas de seguridad reales no son mucho mejores si se pegan en lugar de ser emitidos. Un sello es una imagen. Cualquiera puede guardarlo desde un sitio legítimo y subirlo al suyo. Ha habido casos de sellos de confianza fraudulentos: sellos que seguían mostrándose en sitios en los que posteriormente se descubrieron vulnerabilidades graves (el sello HackerSafe en 2008, en sitios con fallos de cross-site scripting) y empresas multadas por vender sellos que no verificaban nada. Un sello estático sin fecha no dice nada a los visitantes sobre el estado actual del sitio.
Tres preguntas distinguen una insignia verificada de una decorativa:
- ¿Puede un visitante hacer clic en ella y acceder a una página que usted no controla? Una insignia verificada enlaza con el informe del emisor, que muestra cuándo se realizó la última comprobación y qué abarcó. Si al hacer clic en la insignia no ocurre nada o se abre una página de su propio dominio, no demuestra nada.
- ¿Desaparecería la insignia si su sitio no superara la comprobación? Una insignia obtenida se revoca automáticamente cuando el sitio deja de cumplir la condición. Si la insignia siguiera mostrándose después de que su sitio hubiera sido hackeado, sería solo una decoración.
- ¿Indica la empresa exactamente qué comprueba? «Seguridad certificada» es solo un eslogan; la afirmación «analizado a diario con unos 90 motores antivirus y las listas de bloqueo de Google Safe Browsing, Spamhaus y PhishTank» es algo que el visitante puede evaluar por sí mismo. Es preferible elegir proveedores que publiquen la lista.
Qué debe comprobar una insignia de seguridad verificada y qué debe hacer cuando la comprobación falla
El valor de una insignia de seguridad depende por completo del análisis que la acompaña; lo que importa son estas comprobaciones, ya que son las que hacen que los navegadores bloqueen un sitio, que los filtros de correo electrónico lo detecten o que quede excluido de los resultados de búsqueda.
- Malware en las páginas. Scripts inyectados, código de descargas drive-by, iframes ocultos, scripts de minería de criptomonedas. El enfoque más fiable es analizar las páginas con varios motores antivirus en lugar de con uno solo, porque las tasas de detección varían mucho entre proveedores.
- Reputación de phishing. Si el dominio o sus páginas aparecen en fuentes de phishing como PhishTank y Google Safe Browsing. Una tienda hackeada suele alojar una página de phishing en una subcarpeta que el propietario nunca revisa.
- Estado en listas de bloqueo. Spamhaus, SURBL, URLhaus, Barracuda y listas similares. Figurar en una de ellas es lo que hace que Chrome muestre una página de advertencia roja o que Gmail envíe sus confirmaciones de pedido a la carpeta de spam.
- Validez del SSL. Los certificados caducados o mal configurados generan advertencias en el navegador que frustran más compras que la ausencia de cualquier insignia.
- Reputación de los enlaces salientes. Enlaces a dominios que a su vez están en listas negras, lo que es un indicio habitual de una redirección inyectada.
Dos comportamientos son tan importantes como las comprobaciones: el análisis debe realizarse a diario. Un sitio puede verse comprometido al día siguiente de un análisis mensual y aun así mostrar una insignia limpia durante 29 días. Si una comprobación falla, la insignia debe ocultarse y notificar al propietario, y solo volver a mostrarse tras un nuevo análisis limpio. Una insignia visible mientras el sitio figura en una lista de bloqueo es peor que no tener ninguna, ya que hace una afirmación falsa en su nombre.
Deje claro lo que una insignia no puede hacer. Es una opinión automatizada basada en lo que detecta un escáner externo en el momento del análisis. No garantiza que un sitio no tenga vulnerabilidades, no limpia nada y no sustituye la necesidad de mantener actualizados su plataforma y sus plugins. Quienes afirmen lo contrario merecen la misma desconfianza que las aplicaciones de bibliotecas de iconos.
Comparativa de proveedores de insignias de confianza verificadas
Los servicios aquí enumerados ofrecen una insignia vinculada a una comprobación real a fecha de octubre de 2026; los precios indicados proceden de los propios sitios web de los proveedores y están sujetos a cambios, por lo que le recomendamos comprobarlos de nuevo antes de realizar una compra.
| Proveedor | Qué verifica la insignia | Precio | Notas |
| TrustedSite (antes McAfee SECURE) | Supervisión de seguridad diaria más comprobaciones de identidad empresarial; varias certificaciones opcionales | Gratis hasta 500 visitas al mes; planes de pago desde 39 $ al mes, que aumentan con el tráfico | El nombre más reconocido. La metodología de análisis no se publica. El precio depende de los visitantes, por lo que el coste aumenta con el éxito |
| Trust Guard | Análisis PCI externo diario, análisis de malware diario, comprobación SSL semanal, sellos | Análisis gratuito disponible; 97 $ al mes | Lo más parecido a un paquete de cumplimiento completo; caro para una sola tienda pequeña |
| Sucuri | Supervisión desde cada 12 horas hasta cada 30 minutos, limpieza de malware, firewall; el sello es una función secundaria | De 229 $ a 549 $ al año | Ante todo, una plataforma de seguridad. Cómprela por la limpieza y el firewall, no por la insignia |
| Norton Shopping Guarantee | Identidad y estabilidad financiera del comerciante; garantías de compra, de precio y contra el robo de identidad para el comprador | Sin coste para el comerciante (los compradores pagan por la protección opcional del paquete) | No analiza la seguridad del propio sitio |
| PCrisk Trust Badge | Análisis externo diario con unos 90 motores antivirus y 10 bases de datos de amenazas; puntuación de 0 a 100; la insignia solo se muestra mientras la última puntuación sea de 70 o más; página de informe pública | Plan gratuito sin insignia. Insignia desde 16,95 $ al mes para un sitio (moneda local en el pago) tras una prueba gratuita de 14 días; el plan Pro cubre 5 dominios y el plan Business cubre 25 dominios. Aplicación de Shopify: Premium por 19 $ al mes | Precio por sitio, no por visitante. Publica la lista de motores y fuentes. Solo detecta e informa; no realiza limpieza |
Para las tiendas que utilizan Shopify o WordPress y quieren que los visitantes puedan verificar una insignia a un precio que no aumente con el tráfico, PCrisk Trust Badge es la opción adecuada. Si necesita una empresa que limpie un sitio hackeado, póngase en contacto con Sucuri; la insignia es un beneficio adicional. Si su único objetivo es el reconocimiento de marca en el proceso de pago y su tráfico es bajo, merece la pena probar el nivel gratuito de TrustedSite.
Cómo obtener una insignia de confianza verificada para su sitio web
Los siguientes pasos utilizan la PCrisk Trust Badge, ya que la gestionamos nosotros y podemos ofrecer información detallada. Para cualquier insignia basada en análisis, el procedimiento es el mismo: primero compruebe el sitio, después corrija los problemas y, por último, instale la insignia.
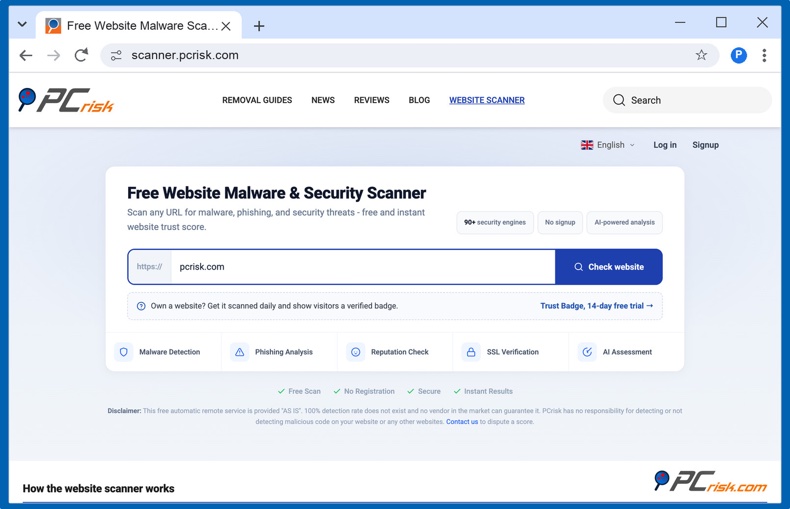
1. Analice su sitio web de forma gratuita. Abra el PCrisk Website Scanner, introduzca su dominio y haga clic en «Comprobar sitio web». No necesita cuenta. El análisis comprueba las páginas con unos 90 motores antivirus y 10 bases de datos de amenazas, entre ellas Google Safe Browsing, Spamhaus y PhishTank, verifica el certificado SSL y genera una puntuación de confianza de 0 a 100 con un resumen en lenguaje sencillo.
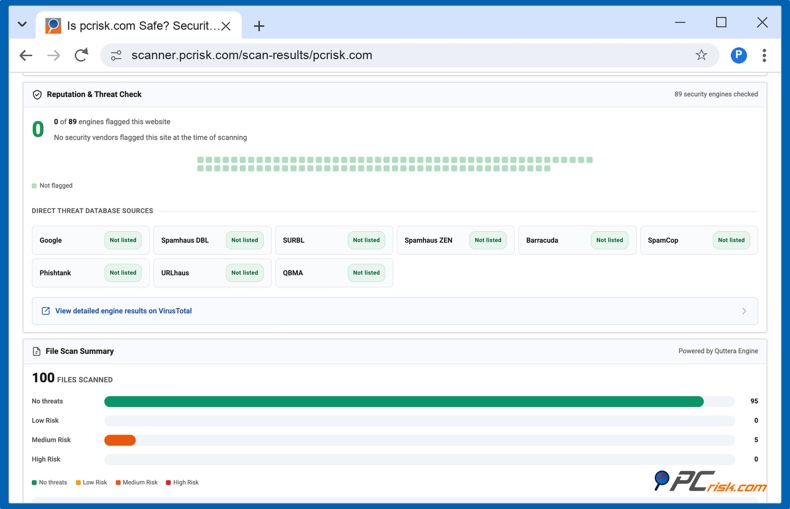
2. Lea el informe y corrija todo lo que se haya señalado. El informe enumera el veredicto de cada motor, el estado en las listas de bloqueo, los detalles del certificado y cualquier enlace saliente señalado. La insignia no se mostrará mientras la puntuación sea inferior a 70, así que este es el momento de renovar un certificado caducado, limpiar un script inyectado o solicitar la exclusión de una lista de bloqueo. Puede volver a ejecutar el análisis después de cada corrección.
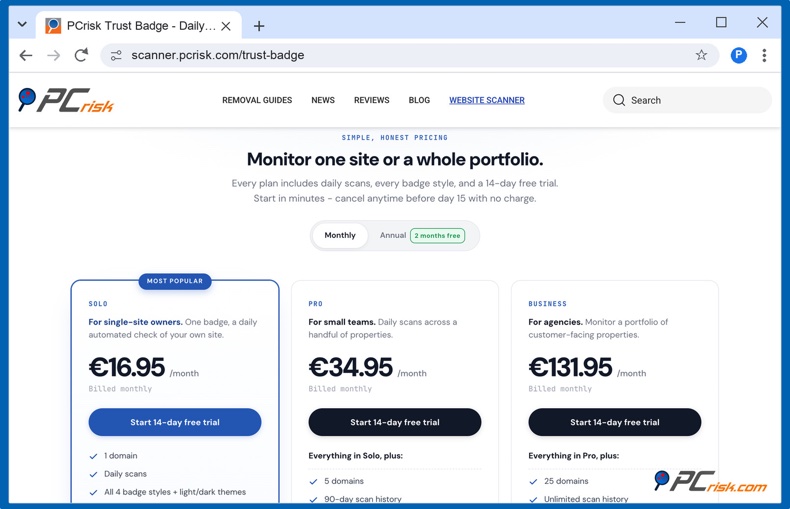
3. Comience la prueba gratuita de 14 días. En la página de Trust Badge, elija un plan: Solo, desde 16,95 $ al mes (se muestra en su moneda local en el pago), cubre 1 dominio; Pro cubre 5 dominios; y Business cubre 25 dominios. La prueba requiere un método de pago y no cuesta nada si la cancela antes de que finalice. Tras el primer cargo, dispone de una garantía de devolución del dinero de 30 días. El pago anual le ofrece dos meses gratis.
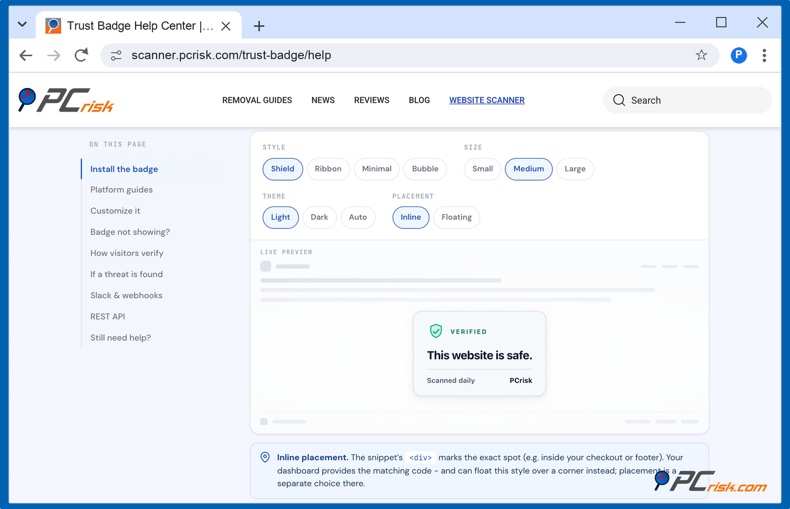
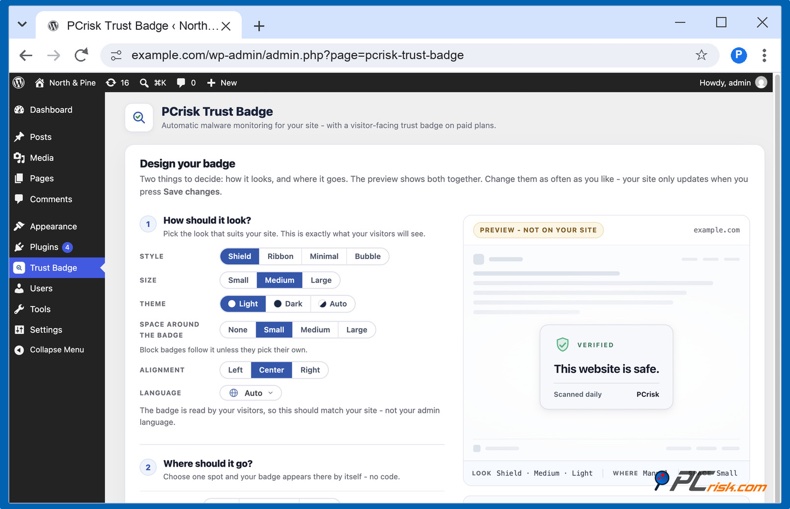
4. Elija un estilo de insignia. Hay cuatro diseños disponibles (Shield, Ribbon, Minimal y Bubble) con tema claro, oscuro o automático, y en tres tamaños. La insignia puede colocarse integrada, por ejemplo, en el pie de página o en la plantilla de producto, o flotar en una esquina de la página. La versión flotante se desvanece si fuera a tapar un botón o una ventana emergente en una pantalla pequeña. Puede probar todas las combinaciones en el Centro de ayuda antes de registrarse.
5. Instale la insignia. En WordPress, instale el plugin PCrisk Trust Badge. En Shopify, instale la aplicación PCrisk Trust Badge desde la Shopify App Store; tiene sus propios planes, que se facturan a través de Shopify. Ambas opciones se explican en la siguiente sección. En cualquier otro sitio, copie el código de instalación desde su panel y péguelo donde deba aparecer la insignia. El Centro de ayuda incluye guías para las plataformas más habituales. La insignia carga un pequeño script, de menos de 10 KB comprimido, después del contenido de la página y no instala cookies.
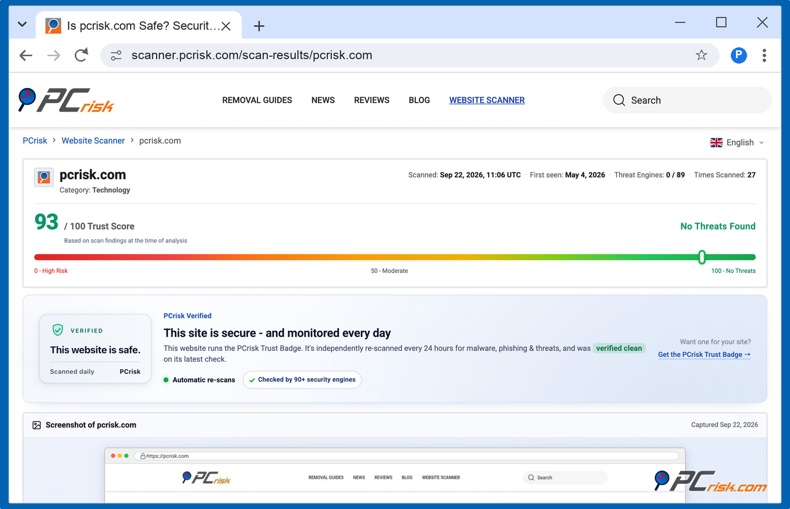
6. Compruebe que la insignia aparece y haga clic en ella. Todas las insignias de PCrisk son clicables. Abren el informe público de su dominio en scanner.pcrisk.com, alojado por PCrisk y no por usted, que muestra la hora del último análisis, la puntuación y una nota de «PCrisk Verified». Esta es la página que examinará un comprador precavido, así que mírela desde su punto de vista.
7. Esté atento a las alertas. Si un análisis diario detecta un problema, PCrisk le envía un correo electrónico y la insignia se pausa hasta que un análisis posterior resulte limpio. Los planes Pro y Business añaden alertas por Slack y webhook, lo que resulta útil si una agencia o un desarrollador se encarga del sitio.
Si prefiere echar un vistazo primero, PCrisk también ofrece un plan gratuito, que solo requiere una dirección de correo electrónico; analiza un sitio web una vez al mes, muestra el resultado en su panel y se lo envía por correo electrónico, indicándole si está limpio o señalado, pero no incluye una insignia pública.
Cómo añadir una insignia de confianza en Shopify, WordPress, Wix y Squarespace
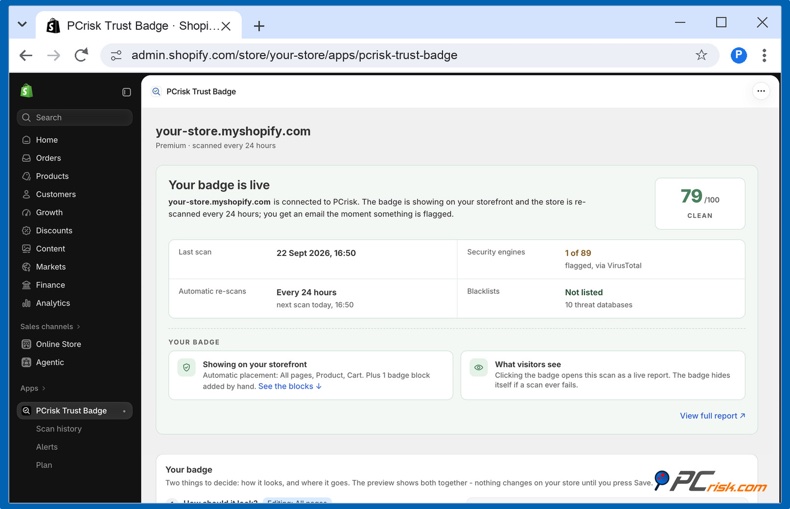
Shopify. La vía más rápida es la aplicación PCrisk Trust Badge, que no requiere código. Instálela desde la Shopify App Store y ábrala; el primer análisis de su tienda finaliza en pocos minutos. Elija un plan: el plan gratuito analiza la tienda una vez al mes y le envía un correo electrónico si se señala algún problema, mientras que Premium (19 $ al mes, prueba gratuita de 14 días, facturado por Shopify) añade análisis diarios y la insignia. A continuación, en la aplicación, pulse «Abrir el editor de temas y pulsar Guardar» y pulse Guardar una vez en el editor de temas. Así se activa la insignia en su tema. Por último, elija el aspecto y las páginas en la aplicación.
Para la insignia de seguridad gratuita de Shopify, la documentación para desarrolladores de Shopify proporciona una imagen que enlaza con la página de PCI de Shopify y recomienda colocarla en el pie de página o en la zona de «Añadir al carrito». La propia página de pago no admite insignias, salvo que la tienda utilice Shopify Plus.
WordPress y WooCommerce. En el panel de WordPress, vaya a Plugins y luego a Añadir plugin, busque «PCrisk Trust Badge» y haga clic en Instalar ahora y Activar. Abra Trust Badge en el menú de administración y haga clic en Aceptar y comprobar mi sitio para ejecutar el primer análisis. A continuación, elija un estilo y dónde aparecerá la insignia; la vista previa en directo muestra lo que verán los visitantes. En las tiendas WooCommerce, el plugin añade ubicaciones propias de la tienda: la página de producto, encima o debajo del botón «Añadir al carrito»; el carrito, junto al botón de pago; y la página de pago, junto al botón «Realizar el pedido». También hay un bloque para colocar la insignia en cualquier página concreta.
Wix. Abra Configuración y luego Código personalizado, y añada el código de instalación a todas las páginas, colocado al final del body. Para colocar la insignia en un lugar concreto, utilice en su lugar un elemento Insertar HTML.
Squarespace. Abra Inyección de código (en Sitio web y luego Herramientas del sitio web, en el editor actual) y pegue el código de instalación en el cuadro del pie de página. En los planes sin inyección de código, utilice en su lugar un bloque de código en la página.
Webflow, Framer y HTML personalizado. Pegue el código de instalación en el ajuste de código del pie de página de todo el sitio, o en la plantilla de la página donde deba aparecer la insignia.
Dónde colocar las insignias de confianza y cuántas utilizar
La ubicación debe responder a la pregunta del comprador. Junto al precio y al botón «Añadir al carrito», la pregunta es «¿llegará y podré devolverlo?», por lo que ahí debe ir una insignia de políticas. En la fase del carrito y del pago, la pregunta es «¿es seguro introducir el número de mi tarjeta?», por lo que conviene incluir una insignia de seguridad junto con los logotipos de pago. Las pruebas de Inflow mostraron la mayor mejora cuando se colocaba un sello de seguridad justo debajo del botón de pago, donde el comprador está a punto de comprometerse.
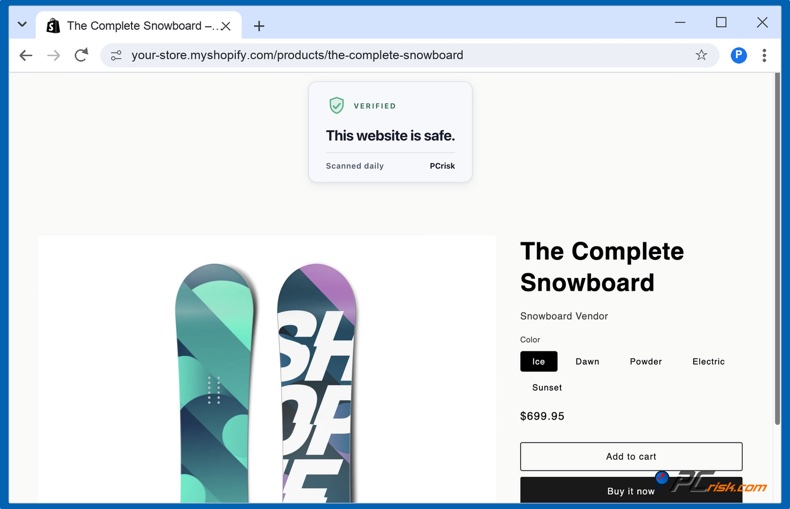
El pie de página es el lugar adecuado para una insignia de seguridad para todo el sitio, porque aparece en todas las páginas sin competir con el contenido. Una insignia flotante en la esquina inferior cumple la misma función en sitios sin un pie de página común, siempre que no tape el botón de pago en un teléfono.
Menos es más. Muestre solo las insignias que pueda respaldar. Una insignia de seguridad verificada, los métodos de pago que acepta y una insignia de políticas responden a las tres preguntas. Un muro de doce iconos transmite ansiedad, no confianza.
Errores que debe evitar con las insignias de confianza
- Utilizar el sello de una marca de seguridad sin contratar su servicio es una afirmación falsa. Un gráfico de Norton o McAfee descargado de un sitio de imágenes engaña a los compradores que hacen clic en él y no encuentran nada. Esto puede dar lugar a una reclamación por infracción de marca.
- Mantener un sello caducado es engañoso. Los sellos de servicios desaparecidos, como Symantec, VeriSign o Google Trusted Stores, todavía aparecen en sitios antiguos. Ahora no enlazan con nada y hacen que la tienda parezca anticuada.
- Las insignias en las que no se puede hacer clic son decoraciones. Si un visitante no puede verificar una insignia, esta no sirve para nada. Asegúrese de que la insignia enlaza con la página de informe del emisor y pruébela después de cada cambio de tema.
- Contradecir la insignia daña la confianza. Una insignia de «seguro» junto a una advertencia del navegador sobre un certificado caducado, o en una página con contenido mixto, perjudica más la confianza que no tener ninguna insignia.
- Scripts de insignias pesados. Algunos widgets de insignias cargan varios cientos de kilobytes y rastreadores de terceros. Compruebe el tamaño del script y si instala cookies, ya que esto también afecta a su aviso de privacidad.
- Confiar en las insignias en lugar de en lo básico es un error. Las insignias refuerzan la confianza; no la crean. Una dirección y un número de teléfono visibles, una política de devoluciones clara, fotos reales de los productos y reseñas auténticas hacen la mayor parte del trabajo. La insignia confirma lo que el resto del sitio ya dice.
Conclusión
Las insignias de confianza solo tienen efecto en tiendas que el comprador aún no conoce, y este efecto depende de si la insignia tiene algún significado. Los logotipos de pago y las insignias de políticas responden a preguntas prácticas y no suponen ningún coste. Una insignia de seguridad responde a la pregunta que hay detrás de uno de cada cinco pagos abandonados, pero solo si el visitante puede hacer clic en ella, ve un informe fechado por alguien distinto del propio comerciante y tiene la certeza de que el informe habría desaparecido si el sitio no hubiera superado la comprobación.
Empiece utilizando el PCrisk Website Scanner gratuito para ver lo que detectarían las herramientas de seguridad de un visitante. Si el sitio supera el análisis, la PCrisk Trust Badge mostrará ese resultado a todos los visitantes y se volverá a comprobar cada día, con la posibilidad de retirarse en cuanto se detecte cualquier cambio. Eso es lo que distingue una insignia de una promesa.
Preguntas frecuentes
¿Son gratuitas las insignias de confianza?
Los logotipos relacionados con pagos, políticas y servicios de plataforma, como Shopify Secure, están disponibles de forma gratuita. Las insignias de verificación generalmente son de pago, ya que alguien tiene que realizar los análisis. El plan gratuito de TrustedSite muestra su sello de confianza hasta 500 visitas al mes. Con el plan gratuito de PCrisk Trust Badge, se analiza un sitio web una vez al mes y el resultado se muestra en su panel. No hay insignia pública; la insignia se incluye en los planes de pago, que comienzan con una prueba gratuita de 14 días.
¿Necesito una insignia de confianza si mi sitio ya utiliza HTTPS?
Que se utilice HTTPS es algo que se da por hecho, más que algo tranquilizador, ya que casi todos los sitios de phishing también lo tienen. El candado indica que la conexión está cifrada; una insignia de seguridad verificada indica que las páginas se han analizado en busca de malware y que no figuran en listas de bloqueo, algo que HTTPS no hace.
¿Cuál es la diferencia entre una insignia de confianza y un sello de confianza?
No hay ninguna diferencia práctica; «sello» es el término que las autoridades de certificación más antiguas han utilizado para el gráfico que acompañaba a un certificado SSL, mientras que «insignia» es el término general en el ámbito del comercio electrónico para cualquiera de los cinco tipos mencionados en este artículo.
¿Puedo añadir una insignia de confianza a la página de pago de Shopify?
No en los planes estándar. Shopify solo permite una insignia de seguridad en la página de pago para las tiendas Shopify Plus. Puede colocar insignias en las páginas de producto, en la página del carrito y en el pie de página, que es donde Shopify las recomienda.
¿Qué ocurre si mi sitio es hackeado mientras muestra una insignia de seguridad?
Con una insignia decorativa, nada; sigue diciendo «seguro». Con una insignia verificada de un servicio de análisis diario, el siguiente análisis señala el problema, la insignia se oculta y usted recibe una alerta. Con PCrisk Trust Badge, recibe un correo electrónico y la insignia vuelve a mostrarse en cuanto un análisis posterior resulta limpio.
¿Una insignia de seguridad garantiza que un sitio es seguro?
No, y debe evitar cualquier emisor que afirme lo contrario. Un análisis es una comprobación automatizada y externa en un momento determinado. Puede confirmar que no se encontraron malware conocido, páginas de phishing ni entradas en listas de bloqueo; no puede demostrar la ausencia de todas las vulnerabilidades. Considere la insignia como una prueba, no como una garantía.
¿Ralentiza mi sitio web el script de una insignia?
Depende del widget. Compruebe el tamaño del script y si se carga de forma diferida. La insignia de PCrisk carga un único script de menos de 10 KB comprimido después del contenido de la página y no instala cookies. Algunos widgets de sellos más antiguos cargan mucho más e incluyen rastreadores.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Rimvydas Iliavicius
Autor de guías prácticas en PCrisk.
Rimvydas es un investigador con más de cuatro años de experiencia en la industria de la ciberseguridad. Asistió a la Universidad Tecnológica de Kaunas y se graduó con una Maestría en Traducción y Localización de Textos Técnicos en 2017. Sus intereses en computadoras y tecnología lo llevaron a convertirse en un autor versátil en la industria de IT. En PCrisk, es responsable de escribir artículos prácticos detallados para Microsoft Windows.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión