Podemos ganar comisiones por los productos que recomendamos. Más información.
PHP2Shell: cómo comprobar y actualizar la versión de PHP de su sitio web

PHP2Shell: cómo comprobar y actualizar la versión de PHP de su sitio web
El 21 de octubre de 2026, el proyecto PHP publicó correcciones para dos vulnerabilidades críticas, apodadas PHP2Shell, que podrían permitir a un atacante ejecutar su propio código en un servidor web sin iniciar sesión. PHP se utiliza en aproximadamente el 70% de los sitios web, según W3Techs, incluidos todos los sitios de WordPress, por lo que esto afecta a una parte muy grande de la web.
La solución es una versión más reciente de PHP, no una actualización de WordPress ni de los plugins. Esta guía explica de forma sencilla cómo comprobar qué versión de PHP utiliza su sitio web y las formas más simples de actualizarla.
Índice:
- Introducción
- ¿Qué es PHP2Shell?
- Qué versiones de PHP están corregidas
- Método 1: Compruebe su versión de PHP con PCrisk Website Scanner
- Método 2: Compruebe su versión de PHP en WordPress
- Método 3: Revise el panel de control de su hosting
- Método 4: Pregunte a su proveedor de hosting
- Cómo actualizar PHP
- Si no puede actualizar de inmediato
- Conclusión
- Preguntas frecuentes (FAQ)
¿Qué es PHP2Shell?
PHP es el lenguaje de programación que se utiliza para crear las páginas de la mayoría de los sitios web, desde blogs de WordPress hasta tiendas en línea. PHP2Shell es el nombre que los investigadores dieron a un ataque que combina dos fallos de PHP recién descubiertos, CVE-2026-109618 y CVE-2026-109619. Fueron descubiertos por investigadores de Calif, Wiz y OpenAI, y se notificaron al proyecto PHP en agosto.
En su aviso de seguridad, el proyecto PHP afirma que los fallos «pueden permitir la ejecución remota de código sin autenticación». Dicho de forma sencilla, un desconocido puede enviar una solicitud especialmente diseñada a su sitio web y, en el peor de los casos, tomar el control del servidor que lo aloja. El problema reside en el propio PHP, antes de que se ejecute cualquier código de WordPress, de plugins o de temas.
Algunas cosas que conviene saber:
- Casi todos los sitios web que utilizan PHP están afectados, sea cual sea la configuración del hosting. PHP considera que el riesgo es mayor en servidores que ejecutan PHP dentro de Apache (mod_php).
- Los ataques comenzaron de inmediato. Amazon registró su primer intento el 17 de octubre, antes del anuncio, y el director ejecutivo de Cloudflare habló de millones de intentos pocas horas después del anuncio. A fecha de 22 de octubre, no se había confirmado públicamente ninguna intrusión exitosa.
- Actualizar WordPress, los plugins o los temas no lo soluciona. Solo lo soluciona una versión actualizada de PHP.
Qué versiones de PHP están corregidas
Las versiones de PHP se agrupan en familias, llamadas ramas, como la 8.3. Cada rama recibe pequeñas actualizaciones con un tercer número, como 8.3.35 y 8.3.36. La corrección llegó en la versión más reciente de cada rama con soporte:
| Su rama de PHP | Versión corregida | Actualizaciones de seguridad hasta |
| PHP 8.5 | 8.5.12 o posterior | 31 de diciembre de 2029 |
| PHP 8.4 | 8.4.27 o posterior | 31 de diciembre de 2028 |
| PHP 8.3 | 8.3.36 o posterior | 31 de diciembre de 2027 |
| PHP 8.2 | 8.2.35 o posterior | 31 de diciembre de 2026 (finaliza pronto) |
| PHP 8.1, 8.0, 7.4 y anteriores | Sin versión oficial | Finalizado (fin de vida útil) |
Las fechas proceden de la página de versiones con soporte de PHP. WordPress recomienda PHP 8.3 o posterior, pero aproximadamente un tercio de los sitios de WordPress todavía utilizan PHP 8.1 o anterior, según las estadísticas de WordPress.org.
Conviene conocer dos excepciones antes de comprobar su propio sitio:
- Algunos proveedores corrigen PHP sin cambiar el número. Ubuntu, Plesk, cPanel, CloudLinux y varias empresas de hosting publicaron compilaciones parcheadas que mantienen el número de versión anterior, incluidas correcciones para PHP 7.4, 8.0 y 8.1. Si su número no ha cambiado, el anuncio de su proveedor de hosting es el factor decisivo.
- Una rama antigua sigue siendo arriesgada aunque esté parcheada. PHP 8.1 y las versiones anteriores ya no reciben correcciones de seguridad oficiales, por lo que es posible que el próximo fallo no llegue a corregirse. Planifique el paso a PHP 8.3 u 8.4.
Método 1: Compruebe su versión de PHP con PCrisk Website Scanner
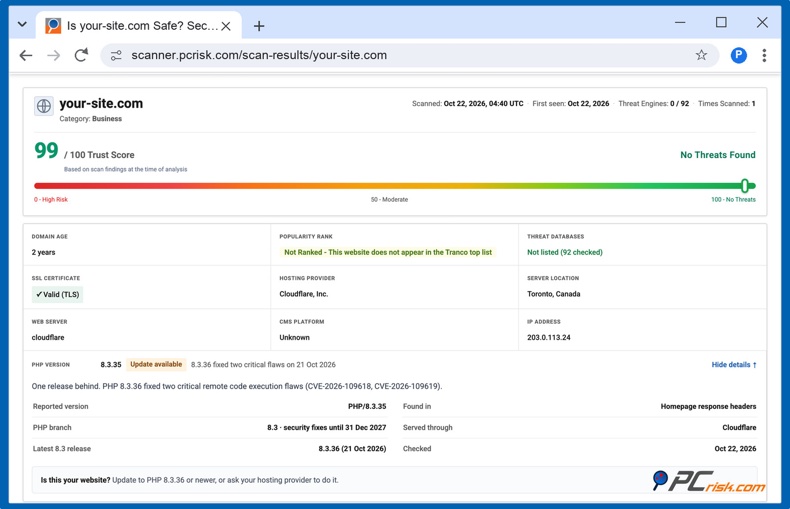
Esta es la forma más rápida y no requiere iniciar sesión. El escáner gratuito PCrisk Website Scanner lee la versión de PHP que su sitio web comunica a cada visitante y la compara con las versiones más recientes.
1. Abra scanner.pcrisk.com y escriba la dirección de su sitio web, por ejemplo, su-sitio.com.
2. Inicie el análisis y espere el informe. Normalmente tarda uno o dos minutos.
3. Busque la fila PHP Version debajo de los recuadros de información. Haga clic en «Details» para ver la versión comunicada, la rama, su fecha de fin de soporte y la versión más reciente.
La fila muestra uno de estos resultados:
- Up to date (actualizada): el sitio comunica la versión más reciente de su rama.
- Update available (actualización disponible): existe una versión más reciente. En el ejemplo anterior, el sitio comunica la 8.3.35, una versión por detrás de la 8.3.36 corregida.
- Support ends soon o End of life (el soporte finaliza pronto o fin de vida útil): la rama dejará de recibir, o ya ha dejado de recibir, correcciones de seguridad.
- Version hidden (versión oculta): el sitio utiliza PHP, pero no muestra qué versión. La mayoría de los sitios web la ocultan, lo cual es una buena práctica, así que utilice el método 2, 3 o 4.
El escáner lee la versión que comunica su servidor. No ataca su sitio ni comprueba si puede ser explotado. El mismo análisis también compara su sitio web con más de 90 motores de seguridad y 10 bases de datos de amenazas.
Otros comprobadores en línea gratuitos. Dos empresas de seguridad también lanzaron comprobaciones gratuitas de PHP2Shell:
Comprobación de PHP2Shell de Brandefense: lee la versión de PHP que comunica su sitio, al igual que el escáner de PCrisk, y le indica si se encuentra dentro del rango afectado. También le avisa cuando un servicio como Cloudflare puede estar ocultando la versión.
Comprobador de PHP2Shell de Aikido: en lugar de leer la versión, envía solicitudes de prueba a su sitio y mide cómo responde PHP. Utilícelo solo en su propio sitio web y deje desactivada su opción «definitive check» en un sitio en producción, ya que puede bloquear un proceso de PHP.
Toda comprobación externa tiene limitaciones. Una herramienta que lee la versión no puede detectar una corrección que su proveedor de hosting haya añadido sin cambiar el número, y Aikido afirma que su prueba de tiempos por sí sola no puede distinguir un PHP parcheado de uno vulnerable. Tome cualquier resultado como punto de partida y confírmelo con el método 2, 3 o 4.
Método 2: Compruebe su versión de PHP en WordPress
WordPress muestra la versión exacta de PHP que ejecuta su sitio web, incluso cuando está oculta para los visitantes.
1. Inicie sesión en su escritorio de WordPress y vaya a Herramientas y, a continuación, a Salud del sitio.
2. Abra la pestaña Información y despliegue la sección Servidor.
3. Consulte la fila de la versión de PHP. En el ejemplo siguiente, el sitio utiliza la 8.3.33, por lo que necesita la actualización 8.3.36.
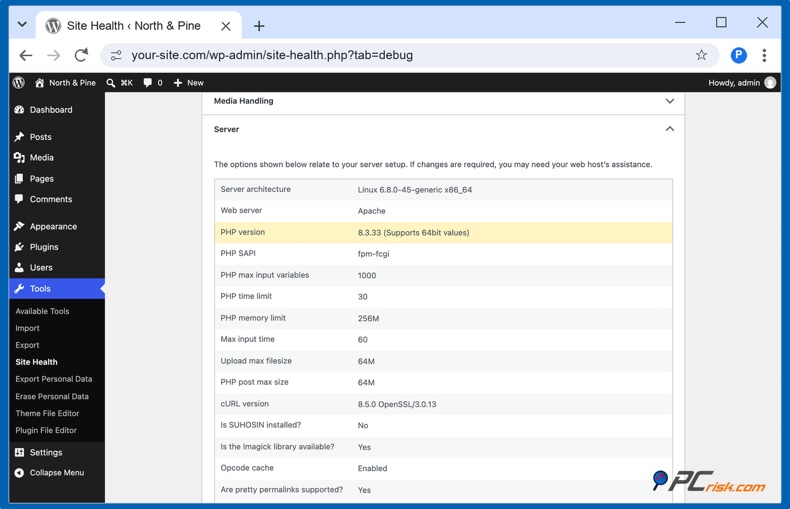
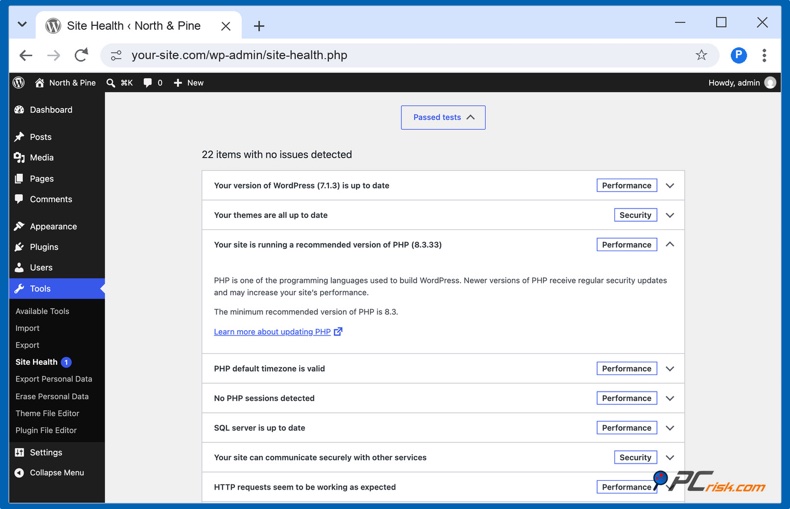
No se fíe de las marcas verdes de la pestaña Estado. Salud del sitio considera cualquier PHP 8.3 o posterior como «una versión recomendada de PHP», aunque le falte la corrección de PHP2Shell, como en el mismo ejemplo:
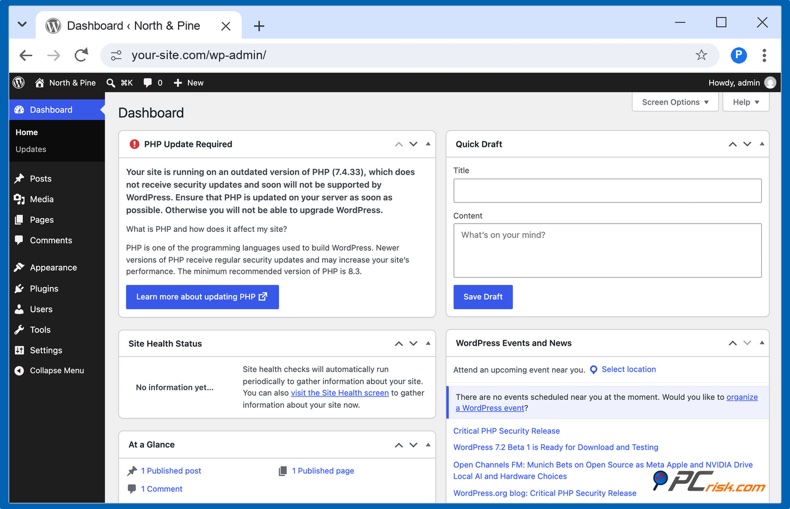
Lo mismo ocurre con el escritorio. WordPress muestra un recuadro «Se necesita actualizar PHP» solo para PHP 8.0 y anteriores, como la 7.4 que se muestra a continuación. Que no aparezca el recuadro no significa que esté actualizado.
Otros creadores de sitios web tienen una página similar: en Joomla, abra «Sistema» y, a continuación, «Información del sistema». En Drupal, abra «Informes» y, a continuación, «Informe de estado». Las tiendas de WooCommerce también pueden ver la versión de PHP en «WooCommerce» > «Estado».
Método 3: Revise el panel de control de su hosting
El panel de su hosting muestra qué rama de PHP utiliza su sitio y también es el lugar donde puede cambiarla. En cPanel, abra «MultiPHP Manager» (o «Select PHP Version» en muchos proveedores económicos). En Plesk, abra «Websites & Domains» y, a continuación, «PHP». Los proveedores con paneles propios, como Hostinger, SiteGround, GoDaddy y Kinsta, tienen una página de PHP en la configuración del sitio (consulte la tabla de la sección de actualización más abajo).
La mayoría de los paneles solo muestran la rama, como «PHP 8.3», y no el número completo. Plesk y el PHP Manager de SiteGround muestran el número completo, y Hostinger y Bluehost tienen una página PHP Info independiente que también lo muestra. Las pequeñas actualizaciones de seguridad dentro de una rama las instala el proveedor de hosting, así que compruebe el número completo o pregunte a su proveedor antes de dar por hecho que la corrección de PHP2Shell está aplicada.
Si gestiona su propio servidor (un VPS o un servidor dedicado), usted o su desarrollador pueden comprobar la versión en el propio servidor. Tenga en cuenta que el PHP de la línea de comandos puede ser distinto del PHP que sirve su sitio web, y nunca deje en línea una página temporal que muestre la configuración de PHP.
Método 4: Pregunte a su proveedor de hosting
Esta es la respuesta más fiable, porque solo su proveedor de hosting sabe qué compilación instaló. La mayoría de los grandes proveedores publicaron una actualización sobre PHP2Shell en su blog o en su página de estado el 21 o el 22 de octubre, así que consulte primero allí. Si no encuentra nada, envíe al soporte un mensaje breve como este:
«¿Está actualizado el PHP de mi cuenta de hosting para CVE-2026-109618 y CVE-2026-109619 (PHP2Shell)? ¿Qué versión y compilación de PHP utilizo y se reinició PHP después de la actualización? Si todavía no está actualizado, ¿cuándo lo estará?»
Cómo actualizar PHP
Existen dos tipos diferentes de actualización de PHP, y quién las realiza depende de su hosting.
Una actualización de seguridad dentro de su rama (por ejemplo, de la 8.3.35 a la 8.3.36) la instala el proveedor en el hosting compartido y gestionado. No hay ningún botón para ello y casi nunca provoca fallos en un sitio. Esto es lo que habían comunicado los principales proveedores a fecha de 22 de octubre de 2026:
| Proveedor | Qué comunicó (a fecha de 22 de octubre de 2026) | ¿Tiene que hacer algo? |
| Hostinger | Actualizaciones completadas en todos los servidores de hosting gestionado (blog) | No; los propietarios de VPS deben actualizar por su cuenta |
| GoDaddy | WordPress gestionado y hosting de Windows parcheados; implementación en curso en cPanel Web Hosting (actualización) | No; los propietarios de VPS deben actualizar por su cuenta |
| Bluehost y HostGator | La mayoría de los servidores parcheados, con protecciones activas mientras tanto. (actualización de HostGator) | No |
| SiteGround | Protecciones añadidas antes de la publicación (blog) | No, según SiteGround |
| Kinsta | Implementación de parches en curso para PHP 7.4 a 8.5 | No |
| WP Engine | Parches aplicados, incidente cerrado | No |
| Cloudways | Aplicando parches a todas las versiones con soporte, casi completado | No |
| WordPress.com | Sitios protegidos a nivel de infraestructura | No |
El paso a una rama más reciente (por ejemplo, de la 7.4 o la 8.1 a la 8.3) es algo que debe hacer usted mismo en el panel de su hosting. Hágalo ahora si su sitio utiliza PHP 8.2 o anterior; la 8.1 y las versiones anteriores ya no tienen soporte, y el soporte de la 8.2 finaliza el 31 de diciembre de 2026. Elija PHP 8.3 u 8.4.
1. Haga una copia de seguridad completa de sus archivos y de su base de datos con la herramienta de copias de seguridad de su proveedor o con un plugin de copias de seguridad.
2. Actualice primero WordPress, sus plugins y su tema. Los plugins desactualizados son la causa más común de que un sitio falle tras un cambio de PHP.
3. Pruébelo en una copia de staging si su proveedor la ofrece (Kinsta, WP Engine, Cloudways, SiteGround, WordPress.com y otros la ofrecen).
4. Cambie la versión de PHP en el panel de su hosting:
| Panel o proveedor | Dónde cambiar PHP |
| cPanel | Software>MultiPHP Manager: marque su dominio, elija una versión de PHP y haga clic en Apply |
| cPanel con CloudLinux (Namecheap y muchos proveedores económicos) | Software>Select PHP Version: elija la versión y, a continuación, Apply o Set as current |
| Plesk | Websites & Domains>PHP: elija la versión de PHP y haga clic en OK |
| Hostinger | Websites>Dashboard>PHP Configuration: elija una versión y haga clic en Update |
| SiteGround | Site Tools>Devs>PHP Manager: haga clic en el icono del lápiz, elija Managed PHP o una versión y haga clic en Confirm |
| Bluehost | Websites>Manage Site>pestaña Advanced>PHP Version: Change Version y, a continuación, Apply |
| GoDaddy Web Hosting | Web Hosting>Manage>pestaña Settings>Server Settings: Change junto a PHP Version y, a continuación, Save Changes |
| Kinsta | Sites>su sitio>Tools: Change en la configuración de PHP |
| WP Engine | Sites>su entorno>sección Updates: haga clic en el número de versión de PHP, elija una versión y Confirm |
| Cloudways | Su aplicación>Application Settings>PHP Settings: edite PHP Version |
| WordPress.com | Hosting Dashboard>su sitio>Settings>Server: PHP, elija una versión y Save |
5. Revise su sitio de inmediato. Abra la página de inicio y algunas páginas interiores, inicie sesión en el escritorio, envíe un mensaje de prueba a través de su formulario de contacto y, si tiene una tienda, añada un producto al carrito y avance todo lo que pueda en el proceso de pago.
6. Si algo falla, vuelva a la versión anterior en el mismo lugar y pida una actualización al desarrollador del plugin o del tema. WordPress también envía por correo electrónico al administrador del sitio un enlace de recuperación si un plugin falla tras el cambio. En Hostinger, volver a una versión anterior solo funciona dentro de la misma sesión, así que haga las pruebas de inmediato.
Si gestiona su propio servidor, instale las actualizaciones de seguridad de PHP de su sistema operativo y, a continuación, reinicie PHP y el servidor web. Hasta que se reinicien, el PHP antiguo y vulnerable seguirá en ejecución. Ubuntu, Debian, Red Hat, cPanel, Plesk y CloudLinux publicaron paquetes parcheados el 21 o el 22 de octubre.
Si no puede actualizar de inmediato
Una actualización es la única solución completa, pero estas medidas reducen el riesgo mientras espera:
- Utilice un firewall de aplicaciones web. Cloudflare activó automáticamente reglas contra PHP2Shell en todos los planes que incluyen su firewall, incluido el plan gratuito (publicación de Cloudflare). En los planes de pago, compruebe que el Cloudflare Managed Ruleset esté implementado; si el panel muestra una advertencia de php2shell, haga clic en Deploy Cloudflare Managed Ruleset. Muchos proveedores de hosting añadieron reglas similares en sus propios servidores.
- Pida a su proveedor de hosting que aplique la configuración temporal indicada en el aviso de PHP, como desactivar el progreso de subida de sesiones y reducir el tamaño máximo de subida. Esta configuración debe establecerse en el servidor, así que es su proveedor quien debe hacerlo.
- Desconecte el sitio si utiliza PHP 8.1 o anterior y su proveedor no puede ni parchearlo ni actualizarlo.
Evite los plugins o fragmentos de código que prometen «solucionar PHP2Shell». El fallo está en el propio PHP, por lo que un plugin de WordPress no puede solucionarlo.
Conclusión
PHP2Shell es grave porque afecta a muchísimos sitios web a la vez, pero para la mayoría de los propietarios de sitios la solución es sencilla: confirme que su proveedor de hosting ha instalado el PHP actualizado y pase a PHP 8.3 u 8.4 si todavía utiliza una rama antigua. Comprobarlo lleva unos minutos, y puede empezar con un análisis gratuito de PCrisk.
Preguntas frecuentes (FAQ)
¿Está afectado mi sitio de WordPress por PHP2Shell?
Si su sitio utiliza una versión de PHP anterior a la 8.2.35, 8.3.36, 8.4.27 u 8.5.12 y su proveedor de hosting no ha instalado una compilación parcheada, sí. La vulnerabilidad está en PHP, por lo que afecta de la misma manera a WordPress, Joomla, Drupal, WooCommerce y cualquier otro software basado en PHP.
¿Actualizar WordPress o mis plugins soluciona PHP2Shell?
No. PHP2Shell debe corregirse parcheando PHP en el servidor. Actualizar WordPress, los plugins o los temas no actualiza el software PHP subyacente que ejecuta su sitio web. Su proveedor de hosting o el administrador de su servidor debe instalar una versión corregida de PHP o una compilación parcheada por el proveedor y confirmar que su sitio la está utilizando.
El número de versión de PHP no ha cambiado. ¿Sigo en riesgo?
No necesariamente. Ubuntu, Plesk, cPanel, CloudLinux y algunos proveedores de hosting parchearon PHP sin cambiar el número de versión. Consulte el anuncio de su proveedor o pregunte al soporte si su compilación incluye la corrección.
El informe de PCrisk indica «Version hidden». ¿Qué significa?
Su sitio utiliza PHP, pero no revela la versión a los visitantes, lo cual es una buena práctica. Esto no le indica si el sitio está parcheado, así que, para obtener esta información, compruebe la versión en Salud del sitio de WordPress o en el panel de su hosting, o pregunte a su proveedor.
¿Qué versión de PHP debo elegir?
PHP 8.3 u 8.4. Ambas tienen soporte durante años y están recomendadas por WordPress y WooCommerce. Evite la 8.2, que deja de recibir actualizaciones de seguridad el 31 de diciembre de 2026.
¿Cambiar la versión de PHP hará que mi sitio web deje de funcionar?
Una actualización de seguridad dentro de su rama casi nunca lo provoca. El paso a una rama más reciente puede hacer que fallen plugins o temas desactualizados, así que haga primero una copia de seguridad, actualícelo todo, pruebe en un entorno de staging si puede y vuelva a la versión anterior si algo sale mal.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Rimvydas Iliavicius
Autor de guías prácticas en PCrisk.
Rimvydas es un investigador con más de cuatro años de experiencia en la industria de la ciberseguridad. Asistió a la Universidad Tecnológica de Kaunas y se graduó con una Maestría en Traducción y Localización de Textos Técnicos en 2017. Sus intereses en computadoras y tecnología lo llevaron a convertirse en un autor versátil en la industria de IT. En PCrisk, es responsable de escribir artículos prácticos detallados para Microsoft Windows.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión