
Cómo eliminar el stealer Tweaks de los ordenadores infectados
TroyanoConocido también como: Ladrón de información Tweaker

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es Tweaks?
Tweaks (también conocido como Tweaker) es un ladrón de información que se hace pasar por una herramienta diseñada para mejorar los fotogramas por segundo (FPS) de los usuarios de Roblox y que roba datos en segundo plano sin que el usuario lo sepa. Tras obtener información sensible, los datos robados se envían a un servidor controlado por el atacante a través de un webhook de Discord.
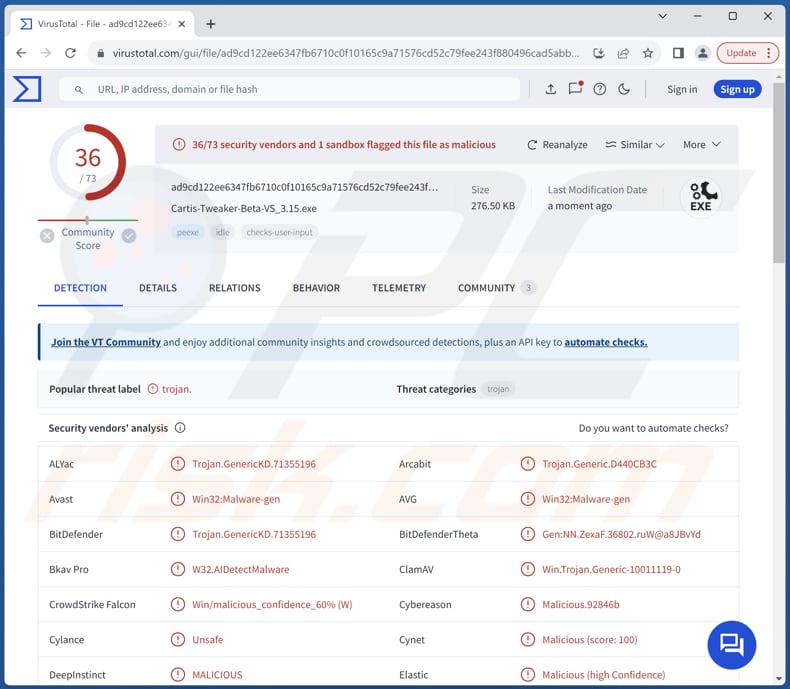
Más información sobre Tweaks
Una de sus principales funciones es robar los perfiles Wi-Fi y las contraseñas de los usuarios, comprometiendo la seguridad de su red y permitiendo potencialmente el acceso no autorizado a sus redes domésticas o empresariales. Con acceso a esta información, los atacantes podrían llevar a cabo otras actividades maliciosas, como interceptar el tráfico de Internet o lanzar ataques selectivos contra otros dispositivos de la red.
Además, Tweaks puede recopilar identificadores únicos como UUID y nombres de usuario, lo que permite a los atacantes crear perfiles detallados de sus víctimas y perpetrar potencialmente robos de identidad o fraudes. Junto con los datos de localización de los usuarios, obtenidos subrepticiamente por el malware, esto supone una grave amenaza para la privacidad personal.
Además, Tweaks es capaz de recopilar direcciones IP y marcas de tiempo, proporcionando a los atacantes información sobre las actividades y hábitos en línea de los usuarios. Estos datos podrían aprovecharse para realizar campañas de phishing u otros ciberataques, explotando las vulnerabilidades del comportamiento en línea de los usuarios.
Además, el malware recopila información del sistema, incluidas especificaciones de hardware y configuraciones de software, que podrían utilizarse para identificar posibles vulnerabilidades o puntos débiles en el sistema de la víctima.
Un aspecto especialmente preocupante de Tweaks es su capacidad para atacar a los usuarios de la popular plataforma de juegos en línea Roblox. Al robar los ID de Roblox y la información sobre la moneda del juego, el malware pone en peligro no sólo la experiencia de juego de los usuarios, sino también su seguridad financiera.
Los atacantes podrían explotar esta información para comprometer las cuentas de juego de los usuarios, robar moneda virtual o realizar transacciones fraudulentas, lo que supone un riesgo significativo tanto para los individuos como para la comunidad Roblox en general.
| Nombre | Ladrón de información Tweaker |
| Tipo de amenaza | Troyano, virus ladrón de contraseñas, malware bancario, spyware. |
| Nombres de detección | Avast (Win32:Malware-gen), Combo Cleaner (Trojan.GenericKD.71355196), Emsisoft (Trojan.GenericKD.71355196 (B)), Kaspersky (Trojan.BAT.Agent.cek), Microsoft (Trojan:Win32/CryptInject!MSR), Lista completa (VirusTotal) |
| Síntomas | Los stealers están diseñados para infiltrarse sigilosamente en el ordenador de la víctima y permanecer ocultos, por lo que no hay síntomas particulares claramente visibles en una máquina infectada. |
| Métodos de distribución | YouTube (descripciones de vídeo), Discord, adjuntos de correo electrónico infectados, anuncios maliciosos en línea, ingeniería social, "cracks" de software. |
| Daños | Contraseñas robadas, robo de identidad, pérdidas monetarias, cuentas de Roblox comprometidas, etc. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Conclusión
En resumen, el malware Tweaks representa un grave peligro al extraer una amplia gama de datos confidenciales de los sistemas comprometidos. No sólo compromete la seguridad de la red y la privacidad personal, sino que también se dirige a los usuarios de plataformas de juegos en línea populares como Roblox. Para combatir la amenaza que suponen Tweaks y otros programas maliciosos similares, es fundamental que los usuarios se mantengan alerta ante cualquier indicio de actividad sospechosa.
Otros ejemplos de ladrones de información son Planet Stealer, TimbreStealer y XSSLite Stealer.
¿Cómo se infiltró Tweaks en mi ordenador?
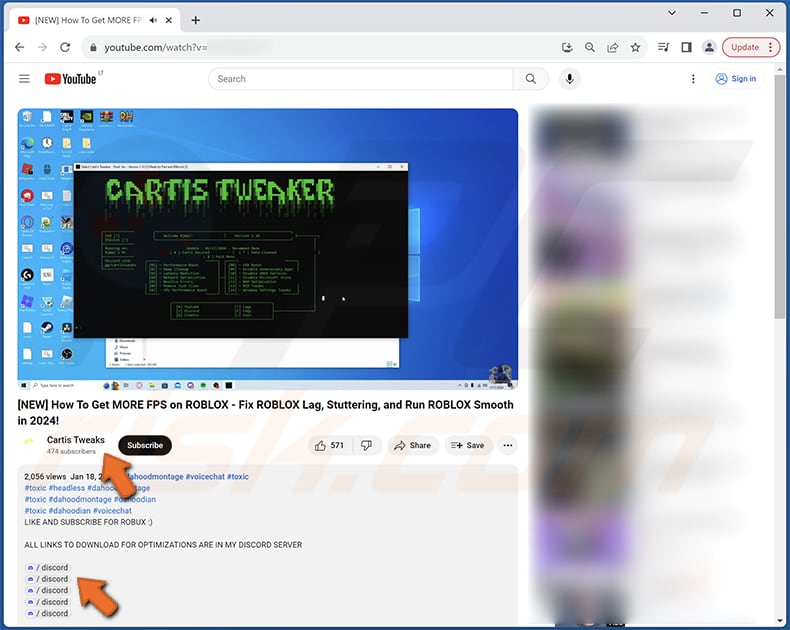
Los ciberdelincuentes aprovechan plataformas como YouTube y Discord para difundir el malware Tweaks entre los usuarios de Roblox. Enmascaran los archivos maliciosos como paquetes de optimización de Frames Per Second (FPS), engañando a los usuarios para que instalen el malware sin darse cuenta.
Estas actividades maliciosas se orquestan a través de tutoriales de YouTube que prometen consejos de optimización de FPS para los jugadores de Roblox. En estos vídeos, se anima a los usuarios a desactivar el software antivirus para instalar lo que parece ser un optimizador inofensivo. Sin embargo, este software es un vehículo para distribuir malware.
Las descripciones de los vídeos contienen enlaces a grupos de Discord controlados por los atacantes, donde los usuarios pueden obtener versiones gratuitas y de pago del malware. Una vez instalado, el malware se hace pasar por una herramienta legítima de optimización de FPS, engañando a los usuarios haciéndoles creer que funciona como es debido.
Sin embargo, entre bastidores, roba silenciosamente los datos de los usuarios y los transmite a un servidor controlado por el atacante a través de los webhooks de Discord. Además, una variante avanzada vendida en Discord oculta aún más su naturaleza maliciosa empaquetando el archivo ejecutable en un archivo ZIP protegido con contraseña, lo que aumenta la dificultad de los esfuerzos de detección y mitigación.
¿Cómo evitar la instalación de malware?
Evite hacer clic en enlaces (o anuncios) sospechosos o descargar archivos de fuentes desconocidas, especialmente los recibidos por correo electrónico o encontrados en sitios web dudosos. Mantenga al día su sistema operativo y todo el software con los últimos parches y actualizaciones de seguridad, ya que las vulnerabilidades del software obsoleto pueden ser aprovechadas por los programas maliciosos.
Instale un programa antivirus de confianza y realice análisis periódicos para detectar y eliminar posibles amenazas. Sea precavido al descargar software o archivos, y utilice únicamente fuentes oficiales o plataformas de confianza para obtener descargas. No descargue nunca software pirata ni herramientas destinadas a eludir la activación de software.
Si cree que su ordenador ya está infectado, le recomendamos que ejecute un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente el malware infiltrado.
Canal de YouTube que promociona enlaces (en la sección de descripción del vídeo) que llevan a la descarga del stealer Tweaks:
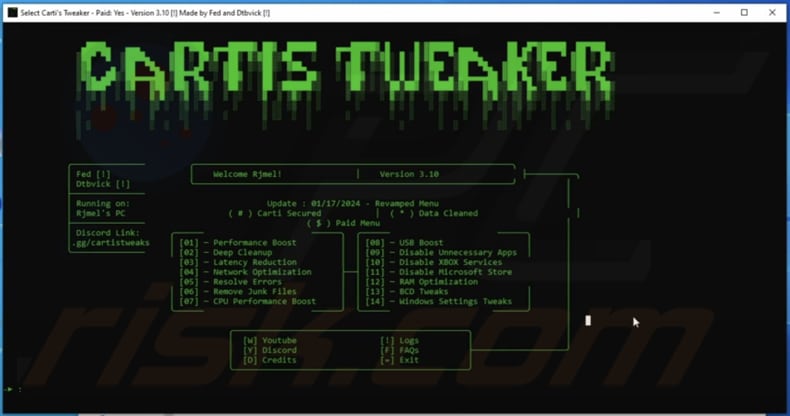
La interfaz de Tweaks:
¿Cómo eliminar el malware manualmente?
La mayoría de las infecciones por troyanos se pueden eliminar ejecutando un análisis completo del sistema con Combo Cleaner. El procedimiento manual completo que se describe a continuación está pensado para los casos en los que la eliminación automática ha fallado, en los que desea comprobar que el análisis lo ha detectado todo o en los que la amenaza tiene varios puntos de persistencia.
Desconéctese de la red
Desconecte el cable Ethernet y desactive el Wi-Fi. Si utiliza un portátil, la tecla del modo avión es la forma más rápida.
Muchos troyanos exfiltran datos (contraseñas guardadas en el navegador, sesiones bancarias, capturas de pantalla) y aceptan órdenes remotas. Cortar la red detiene ambas cosas de inmediato. Manténgala desconectada hasta la fase 4.
Arranque en modo seguro con funciones de red
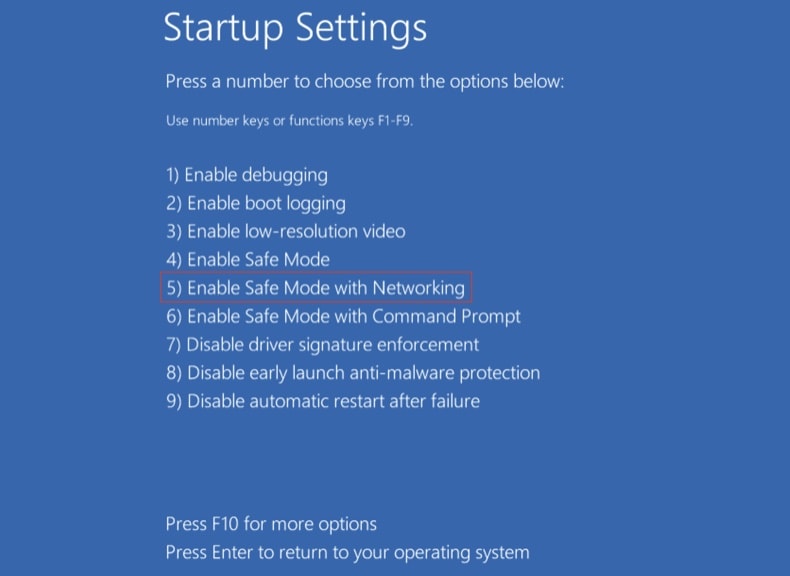
El modo seguro carga un conjunto mínimo de controladores e impide que la mayoría del malware se ejecute automáticamente. La opción «con funciones de red» le permite descargar herramientas; vuelva a activar el Wi-Fi solo después de haber arrancado en este modo.
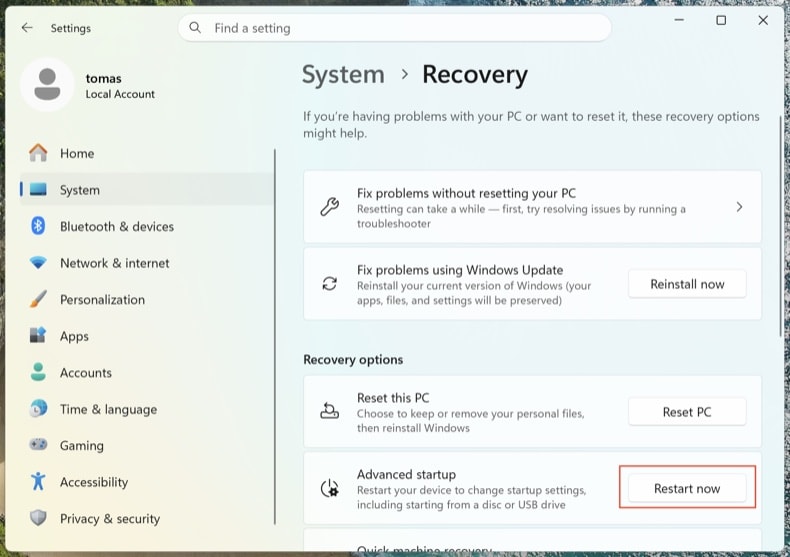
Abra . Haga clic en Reiniciar ahora junto a Inicio avanzado.
El equipo se reiniciará en el menú «Elegir una opción». Haga clic en . Tras el segundo reinicio, pulse 5 o F5.
Haga clic en el logotipo de Windows, mantenga pulsada la tecla Mayús, haga clic en el icono de inicio/apagado y elija Reiniciar. En la pantalla Elegir una opción, haga clic en . Pulse F5.
Windows 8
Vaya a la pantalla Inicio, escriba avanzado y seleccione Configuración → Opciones de inicio avanzado → Reiniciar ahora → Solucionar problemas → Opciones avanzadas → Configuración de inicio → Reiniciar → F5.
Nota: Windows 8 dejó de recibir soporte en enero de 2023; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Windows 7
Haga clic en Inicio → Apagar → Reiniciar → Aceptar. Mientras arranca el sistema, pulse F8 repetidamente hasta que aparezca el menú Opciones de arranque avanzadas y, a continuación, elija Modo seguro con funciones de red.
Nota: Windows 7 dejó de recibir soporte en enero de 2020; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Inspeccione los procesos en ejecución con Process Explorer
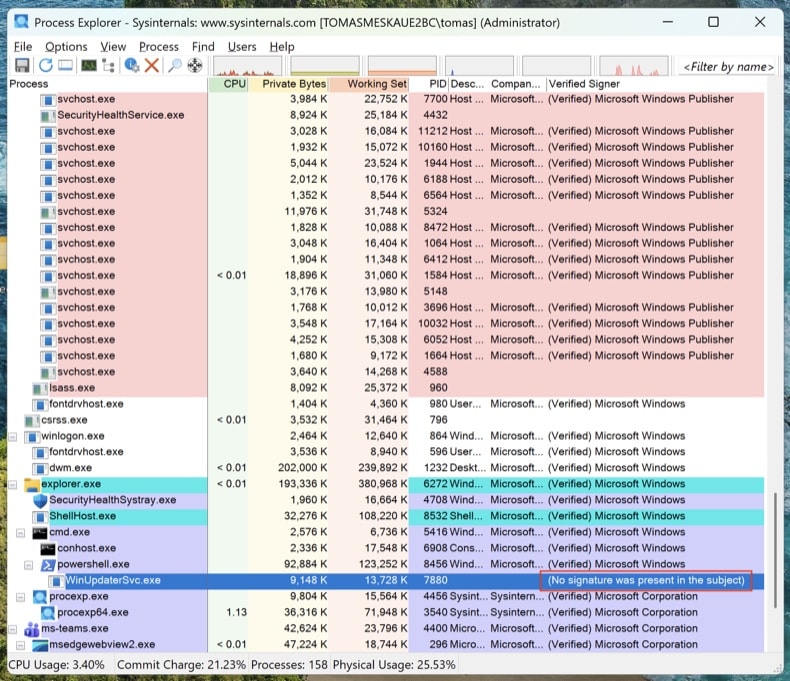
Descargue Process Explorer de Microsoft Sysinternals. Ejecútelo como administrador. Haga clic en y en .
Ordene por «Verified Signer». Cualquier proceso sin firma que se ejecute desde %AppData%, %LocalAppData%, %Temp% o %ProgramData% es sospechoso. Haga clic con el botón derecho → Properties para ver la ruta completa de la imagen. Haga clic con el botón derecho → «Search Online» para buscar información sobre los nombres de proceso desconocidos.
El Administrador de tareas oculta las rutas completas de los archivos, no muestra las firmas digitales y agrupa los procesos de una forma que facilita que el malware pase desapercibido. Process Explorer es la misma herramienta que utilizan los ingenieros de Microsoft.
Localice todos los puntos de persistencia con Autoruns
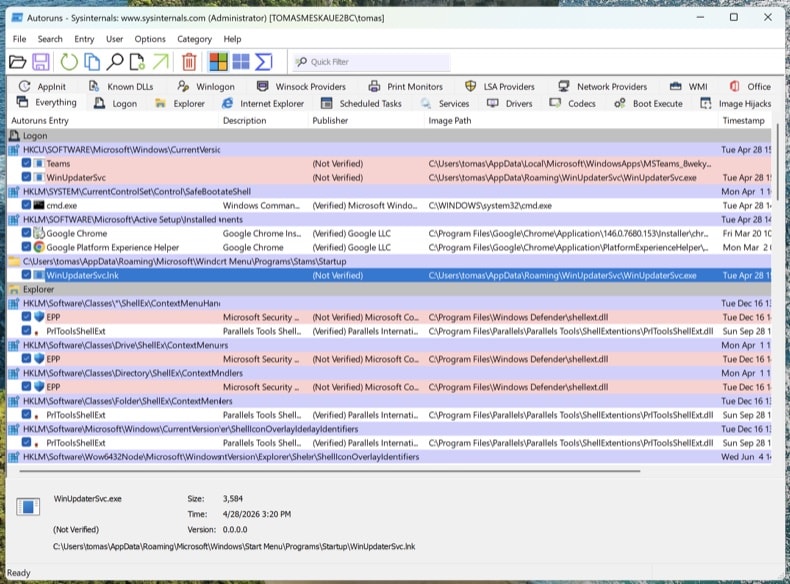
Descargue Autoruns. Haga clic con el botón derecho en Autoruns.exe y elija Ejecutar como administrador: sin permisos elevados, Autoruns no puede inspeccionar los subárboles protegidos del registro.
En el menú, active y y, a continuación, haga clic en Refresh.
Los troyanos modernos no se limitan al inicio. Recorra estas pestañas y busque entradas sin firma o desconocidas:
- Logon - las clásicas claves Run/RunOnce
- Scheduled Tasks - un escondite frecuente, sobre todo las tareas con acciones de PowerShell, MSHTA o rundll32
- Services - servicios sin firma en carpetas ajenas a Microsoft
- WMI - las suscripciones a eventos son un mecanismo de persistencia sigiloso (MITRE T1546.003)
- Image Hijacks - abuso del valor «Debugger» de Image File Execution Options
- AppInit - DLL que se cargan en todos los procesos con interfaz gráfica
- Browser plug-ins - complementos sin firma en todos los navegadores instalados
Haga clic con el botón derecho en cualquier entrada sospechosa → «Jump to Image» para ver el archivo real. Clic con el botón derecho → «Search Online» abre VirusTotal con el hash del archivo. No elimine nada todavía: limítese a anotar las rutas de archivo y los nombres de las entradas. Los eliminaremos después de los análisis.
Compruebe el archivo hosts y la configuración de DNS
Los troyanos suelen redirigir dominios de bancos, de antivirus y de actualizaciones a servidores controlados por el atacante modificando el archivo hosts o la configuración de DNS.
Archivo hosts: Abra el Bloc de notas como administrador y abra C:\Windows\System32\drivers\etc\hosts. Las entradas legítimas están comentadas con #. Cualquier asignación de IP a dominio sin comentar es sospechosa, especialmente las redirecciones de microsoft.com, windowsupdate o su banco.
Configuración de DNS: Abra el Símbolo del sistema como administrador y ejecute ipconfig /all. Confirme que sus servidores DNS apuntan a su proveedor de internet, a su router o a un resolvedor público conocido (Cloudflare 1.1.1.1, Google 8.8.8.8). A continuación, abra y verifique que ni la configuración de DNS ni la de DNS sobre HTTPS (DoH) han sido secuestradas.
Un equipo limpio con el DNS secuestrado sigue siendo un equipo comprometido. Creerá que está en chase.com y estará en el clon del atacante.
Ningún antivirus lo detecta todo por sí solo. El orden siguiente es intencionado: primero el análisis sin conexión (detecta rootkits antes de que Windows se cargue por completo), después los escáneres bajo demanda en el sistema en ejecución y, por último, la limpieza manual de lo que se les haya escapado.
Ejecute Microsoft Defender Offline
Reinicie en el modo normal de Windows. Abra . Seleccione Antivirus de Microsoft Defender (examen sin conexión) y haga clic en Examinar ahora. El equipo se reiniciará en un entorno reducido y realizará el análisis antes de que se cargue el sistema operativo completo.
Los rootkits y bootkits se ocultan de cualquier escáner que se ejecute en la misma sesión de Windows ya infectada. Un análisis sin conexión previo al arranque examina el disco antes de que el malware pueda ocultarse.
Con certificación VB100. Incluye antitroyanos, análisis del registro y de la persistencia, y antispyware en una sola pasada. Dispone de una prueba gratuita de 7 días.
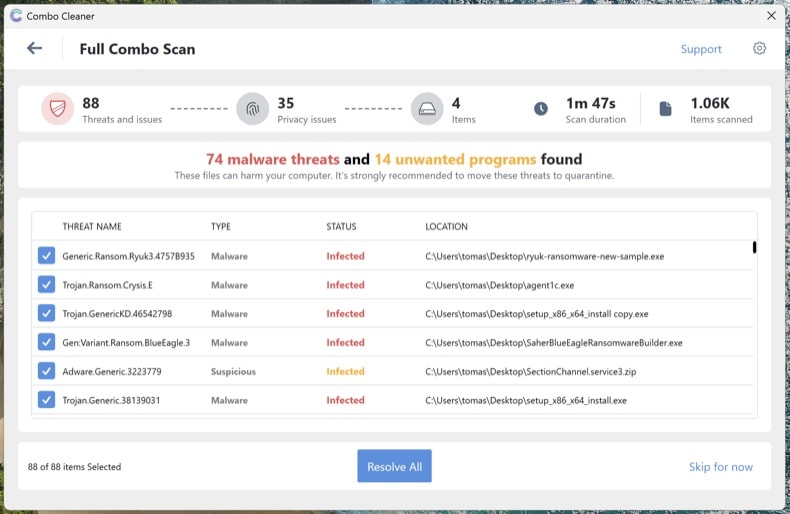
Descargar Combo CleanerEjecute un análisis completo del sistema con Combo Cleaner
Instale Combo Cleaner y ejecute un análisis completo del sistema (no el análisis rápido). Deje que finalice por completo, revise las amenazas detectadas y aplique las acciones recomendadas. Combo Cleaner pondrá en cuarentena los troyanos conocidos y su persistencia en el registro.
Ejecute Microsoft Safety Scanner como análisis de segunda opinión
Descargue Microsoft Safety Scanner (MSERT.exe), la herramienta gratuita bajo demanda de Microsoft. El ejecutable caduca cada 10 días, lo que significa que cada descarga incluye las firmas más recientes. Ejecute un análisis completo después de Combo Cleaner para detectar lo que un solo motor podría pasar por alto.
Cada motor de análisis detecta amenazas distintas. Ejecutar un análisis adicional de Microsoft después de Combo Cleaner es, con diferencia, el paso de verificación menos aprovechado en la eliminación de malware.
Elimine manualmente lo que siga apareciendo en Autoruns
Vuelva a abrir Autoruns. Todo lo que marcó en el paso 4 y siga presente no ha sido detectado por los análisis automáticos. Para cada entrada sospechosa restante: haga clic con el botón derecho → Delete en Autoruns (esto elimina el registro de persistencia) y, a continuación, vaya a la ruta del archivo y elimine el archivo real. Vacíe la Papelera de reciclaje.
Algunos archivos de malware reaparecen tras eliminarlos porque otro componente del sistema los vuelve a crear. Si elimina un archivo y vuelve a aparecer en pocos minutos, queda un punto de persistencia que Autoruns no ha mostrado, normalmente un servicio o una tarea programada que se ejecuta con la cuenta SYSTEM. Vuelva a ejecutar los análisis de los pasos 6-8 o proceda a una instalación limpia (consulte el final de la guía).
Restablezca los navegadores y borre los permisos de notificación
Los troyanos y el adware secuestran con frecuencia los navegadores: cambian el motor de búsqueda predeterminado, instalan extensiones fraudulentas o se conceden permisos de notificación para seguir mostrando ventanas emergentes fraudulentas incluso después de que el malware haya desaparecido.
- Chrome: visite
chrome://settings/resety haga clic en «Restaurar los valores predeterminados originales de la configuración». Después, visitechrome://settings/content/notificationsy elimine los sitios desconocidos. - Edge: visite
edge://settings/reset. Después, compruebeedge://settings/content/notifications. - Firefox: abra
about:supporty haga clic en Restablecer Firefox (en Firefox, este botón figura en el apartado «Dar un repaso a Firefox»). Después, compruebe Ajustes → Privacidad & Seguridad → Permisos → Notificaciones.
Revise las extensiones instaladas en cada navegador y elimine todo lo que no reconozca, sobre todo las extensiones que no haya instalado usted mismo.
Vuelva a activar Defender y la protección contra alteraciones, y actualícelo todo
Muchos troyanos desactivan el software de seguridad. Abra y confirme que Protección en tiempo real, Protección basada en la nube y Protección contra alteraciones están activadas. La protección contra alteraciones impide que el malware desactive Defender de forma silenciosa.
A continuación, ejecute Windows Update () y actualice sus navegadores y aplicaciones. El vector de infección que permitió la entrada del troyano suele estar relacionado con software desactualizado.
Cambie las contraseñas desde un dispositivo limpio
Si el troyano era un infostealer (Lumma, RedLine, Vidar y otros similares son extremadamente comunes), dé por hecho que todas las contraseñas guardadas en su navegador están comprometidas. Cámbielas desde otro dispositivo que sepa que está limpio; su teléfono sirve si no está infectado.
Orden recomendado:
- Correo electrónico principal en primer lugar: es el centro de recuperación de todo lo demás
- Cuentas bancarias y financieras
- Contraseña maestra del gestor de contraseñas (si utiliza uno)
- Redes sociales, compras y el resto de cuentas
Siempre que sea posible, active la autenticación multifactor resistente al phishing (llaves de acceso / llaves de seguridad físicas FIDO2 / aplicaciones de autenticación): los atacantes sofisticados pueden eludir la MFA basada en SMS.
Verifique la limpieza y supervise el equipo durante 7 días
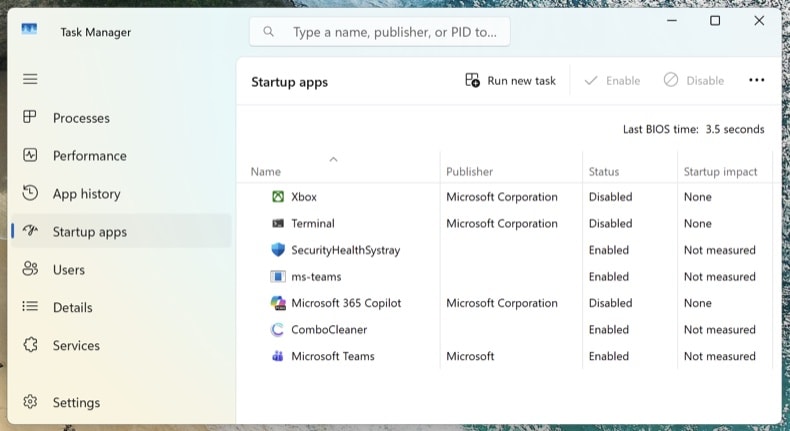
Vuelva a conectarse a la red y ejecute un último análisis completo con Combo Cleaner. Abra el Administrador de tareas (Ctrl + Mayús + Esc) y vaya a la pestaña Aplicaciones de arranque: confirme que no ha reaparecido nada sospechoso.
Durante los próximos 7 días, vigile si reaparecen los síntomas: uso de CPU inesperadamente elevado, procesos desconocidos que vuelven a aparecer, redirecciones del navegador o ventanas emergentes. Si algo vuelve a aparecer, se le ha pasado un punto de persistencia y deberá repetir el procedimiento, o puede que el equipo esté comprometido a un nivel más profundo y requiera una instalación limpia.
Cuándo es mejor hacer una instalación limpia de Windows
La eliminación manual no siempre es la respuesta correcta. Reinstalar Windows desde cero es la única forma de tener una certeza del 100 % cuando:
- El malware reaparece tras cada intento de eliminación
- Se ha detectado un bootkit o un rootkit UEFI (este tipo de amenaza se sitúa por debajo del sistema operativo y sobrevive a una reinstalación normal de Windows)
- Se ha confirmado que un troyano de robo de credenciales se ejecutó con privilegios de administrador (Lumma, RedLine, Vidar): es probable que el sistema contenga varias cargas útiles desconocidas
- El equipo se utiliza para banca online, correo electrónico de empresa o cualquier uso en el que no sea aceptable la menor duda
Una instalación limpia es un proceso de 30-60 minutos: reinstale Windows 11 mediante . Primero haga una copia de seguridad de sus documentos en un almacenamiento externo, analice la copia con Combo Cleaner antes de restaurarla y reinstale las aplicaciones desde cero; nunca las restaure desde una copia de seguridad del sistema infectado.
Importante: La eliminación manual requiere conocimientos informáticos avanzados. Si no está seguro de saber distinguir los archivos del sistema de los archivos maliciosos, ejecute un análisis automático con Combo Cleaner y Windows Defender y no vaya más allá: esa vía detecta la gran mayoría de los troyanos dirigidos a usuarios domésticos sin el riesgo de dañar Windows al eliminar el archivo equivocado.
Preguntas frecuentes (FAQ)
Mi ordenador está infectado con el malware Tweaks, ¿debo formatear mi dispositivo de almacenamiento para deshacerme de él?
Formatear el dispositivo de almacenamiento es una medida drástica y puede que no sea necesario para eliminar el malware Tweaks. Intente ejecutar primero un programa antivirus o antimalware de confianza para escanear y eliminar el malware de su sistema.
¿Cuáles son los principales problemas que puede causar el malware?
El malware puede causar daños significativos a los sistemas informáticos, incluido el robo de información confidencial como contraseñas y datos financieros, la interrupción de la funcionalidad del sistema y el compromiso de la seguridad de la red. Además, el malware puede provocar pérdidas económicas a través de transacciones fraudulentas, robo de identidad y esquemas de extorsión.
¿Cuál es el objetivo del malware Tweaks?
El objetivo del malware Tweaks es robar información confidencial de los sistemas infectados, incluidos perfiles y contraseñas de Wi-Fi, identificadores únicos, ubicación del usuario, direcciones IP, información del sistema, ID de Roblox e información sobre la moneda del juego.
¿Cómo se infiltró Tweaks en mi ordenador?
El malware Tweaks probablemente se infiltró en su ordenador a través de tácticas engañosas en línea, como descargas camufladas o enlaces maliciosos, a menudo distribuidos a través de plataformas como YouTube y Discord.
¿Me protegerá Combo Cleaner del malware?
Por supuesto, Combo Cleaner puede detectar y erradicar casi todo el malware conocido. Un análisis completo del sistema es esencial para abordar a fondo cualquier amenaza potencial, ya que el malware sofisticado a menudo se oculta profundamente dentro del sistema.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión