
Cómo eliminar MODBEACON RAT del sistema operativo
TroyanoConocido también como: Troyano de acceso remoto MODBEACON

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es MODBEACON RAT?
MODBEACON es un troyano de acceso remoto (RAT) que permite a un operador remoto acceder en secreto a un equipo Windows infectado, ejecutar comandos y cargar complementos adicionales mientras permanece oculto en la memoria.
Según una investigación publicada por Qianxin Threat Intelligence Center, MODBEACON se utiliza en una campaña que los investigadores denominan «Operation Phnom Penh», dirigida por un actor de amenazas híbrido rastreado como Silver Fox, también conocido como «Ghost Distributor».
Este grupo combina la falsificación de software a gran escala con operaciones más dirigidas, incluidas campañas contra el sector del juego en línea de Camboya que utilizan señuelos en idioma jemer.
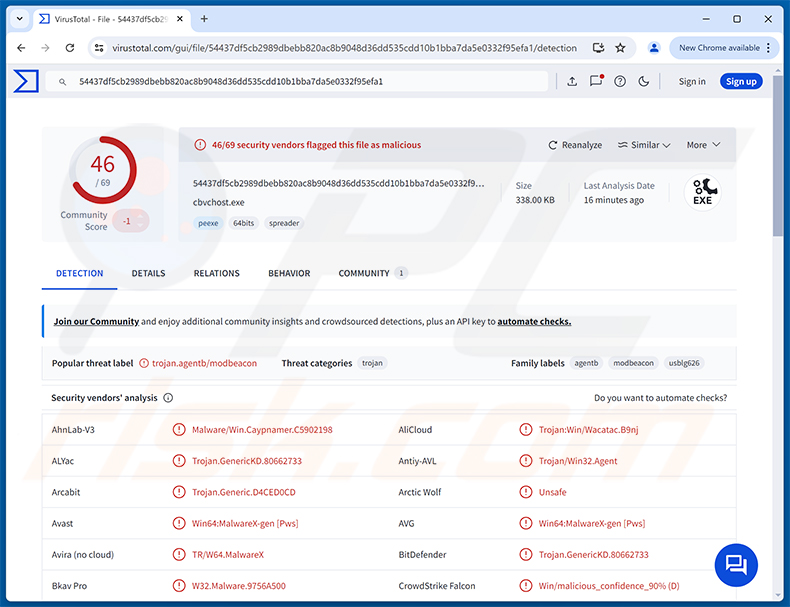
Más información sobre MODBEACON
MODBEACON está escrito en Rust y se ejecuta enteramente en memoria en sistemas Windows de 64 bits, lo que dificulta que las herramientas antivirus lo detecten en disco. Una vez activo, se comunica con su servidor de Comando y Control mediante gRPC transportado sobre HTTP/2, y todo el canal está envuelto en cifrado TLS, similar al tráfico web seguro normal.
Antes de aceptar órdenes, MODBEACON identifica el host, construyendo un perfil de la máquina en la que aterrizó, y se autentica ante el servidor C2 con un token de agente largo. Esto permite al operador confirmar exactamente con qué víctima está hablando y enviar instrucciones destinadas a ese dispositivo específico.
Diseño basado en complementos y comandos remotos
MODBEACON no incluye todas las capacidades desde el principio. En su lugar, utiliza una arquitectura basada en complementos, y sus operadores pueden insertar módulos nativos adicionales en la memoria, cargarlos y descargarlos una vez terminados.
Esto mantiene el núcleo del troyano pequeño mientras permite a un atacante añadir nuevas funciones bajo demanda, como más reconocimiento, acceso a archivos o cargas útiles adicionales. El malware también envía informes periódicos de heartbeat y de estado, permitiendo que el servidor C2 sepa que la máquina infectada está en línea y lista para recibir nuevos comandos.
Persistencia y evasión de defensas
Para sobrevivir a un reinicio, MODBEACON configura una suscripción a eventos WMI que crea un objeto temporizador oculto, junto con tareas programadas y un servicio de Windows, de modo que al menos un mecanismo reinicie el malware si otro es eliminado.
También crea un mutex global para que solo se ejecute una copia de sí mismo a la vez. En el lado de la red, MODBEACON disfraza su tráfico C2 usando una capa de transporte modelada según herramientas proxy anticensura, haciendo que el tráfico malicioso HTTP/2 y gRPC parezca similar al tráfico cifrado legítimo y ayudándolo a evadir la detección basada en red.
| Nombre | Troyano de acceso remoto MODBEACON |
| Tipo De Amenaza | Troyano de acceso remoto (RAT) |
| Nombres De Detección | Avast (Win64:MalwareX-gen [Pws]), Combo Cleaner (Trojan.GenericKD.80662733), ESET-NOD32 (Win64/Kryptik.HEH Trojan), Kaspersky (Backdoor.Win64.Agentb.aq), Microsoft (Trojan:Win64/ModBeacon.RV!MTB), Lista Completa (VirusTotal) |
| Síntomas | Los troyanos de acceso remoto están diseñados para infiltrarse sigilosamente en el equipo de la víctima y permanecer en silencio, por lo que no se observan síntomas particulares claramente en una máquina infectada. |
| Métodos De Distribución | Sitios web falsos, instaladores de software maliciosos. |
| Daño | Contraseñas e información bancaria robadas, robo de identidad, el equipo de la víctima añadido a una botnet, infecciones adicionales, pérdidas monetarias, secuestro de cuentas. |
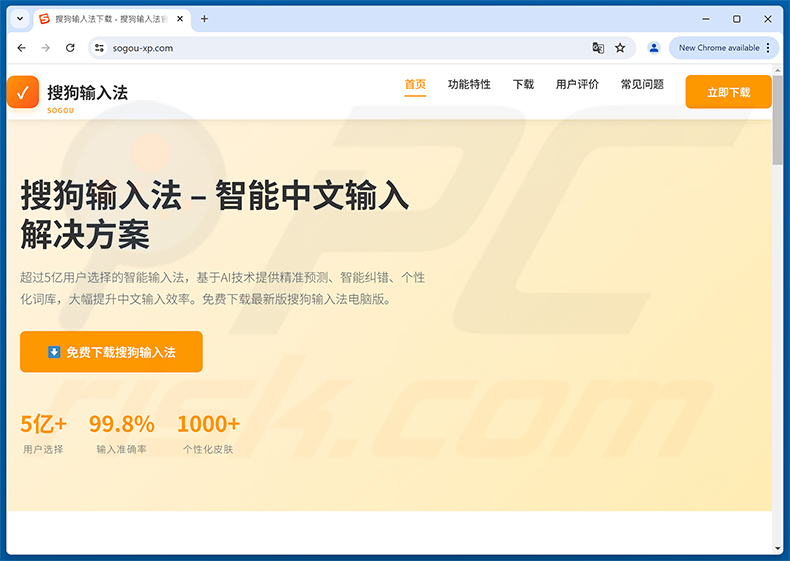
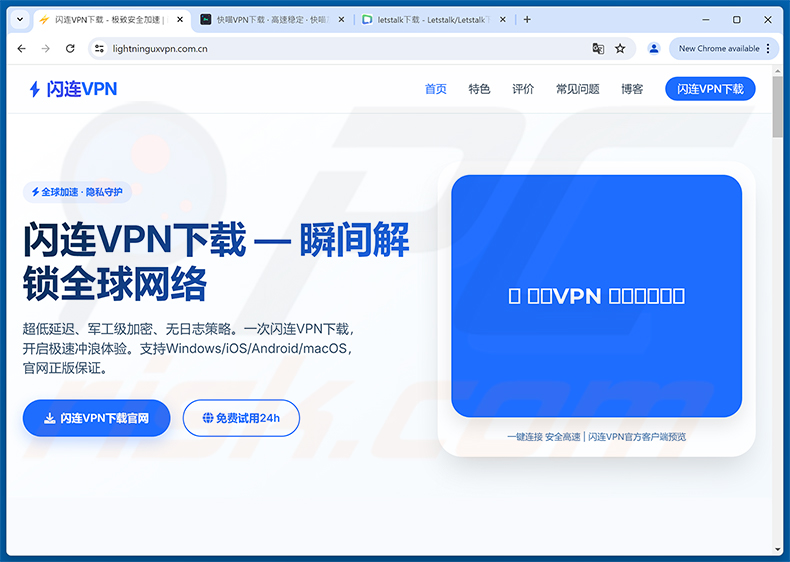
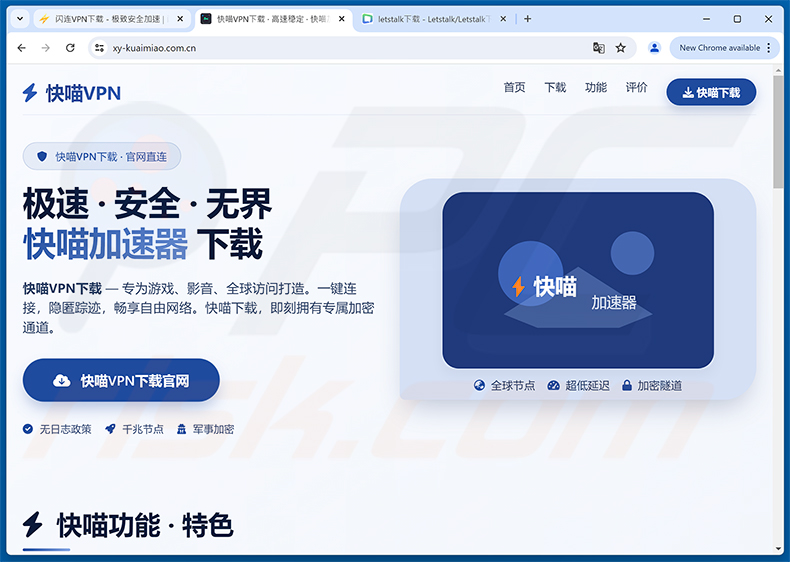
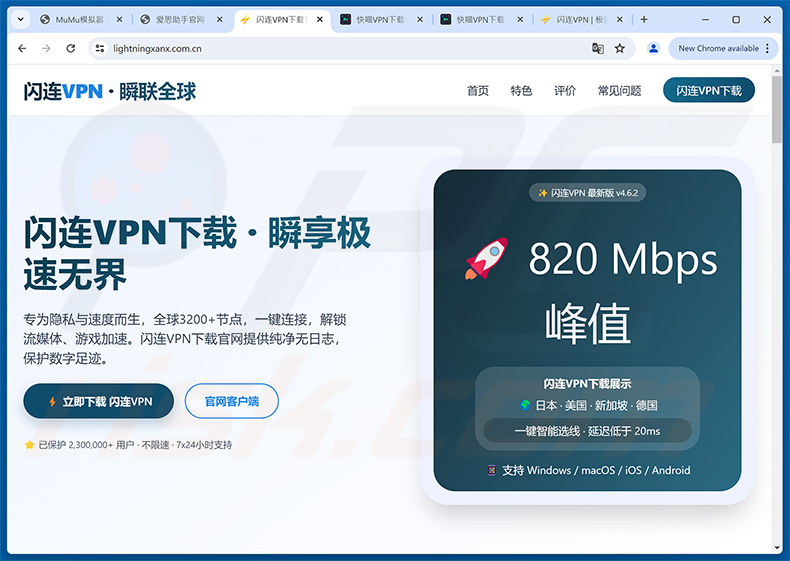
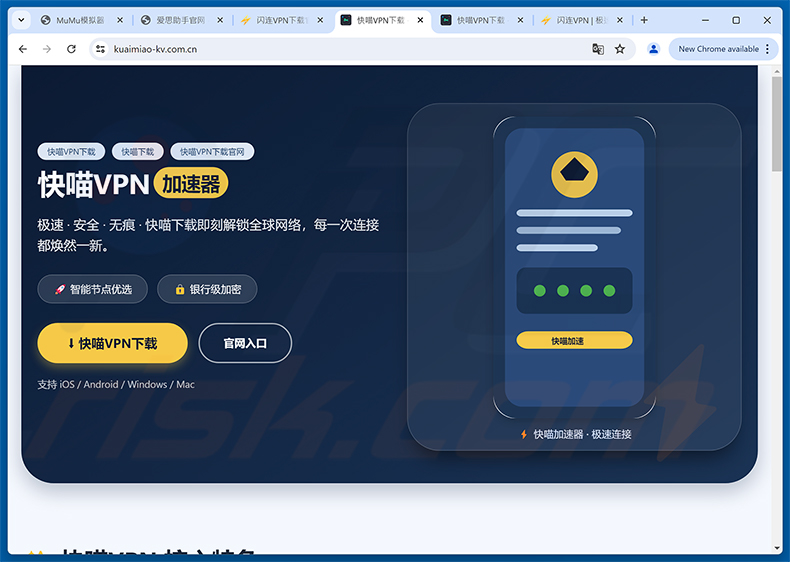
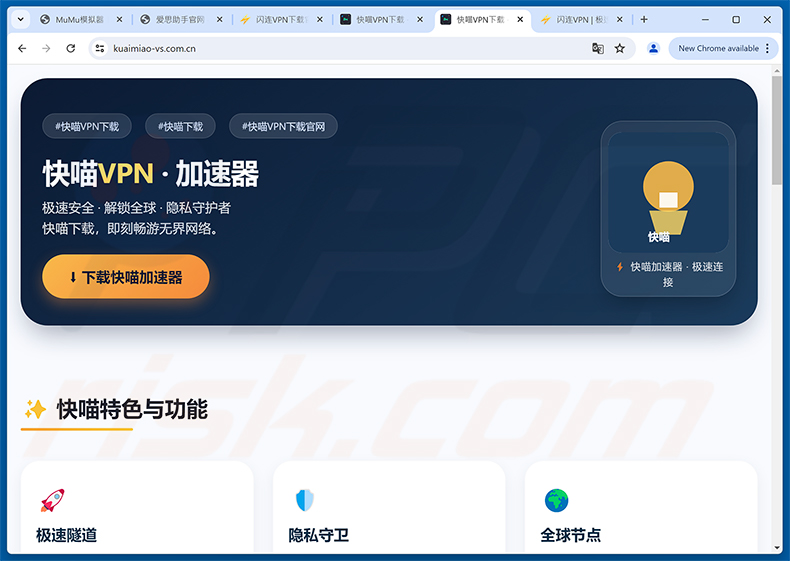
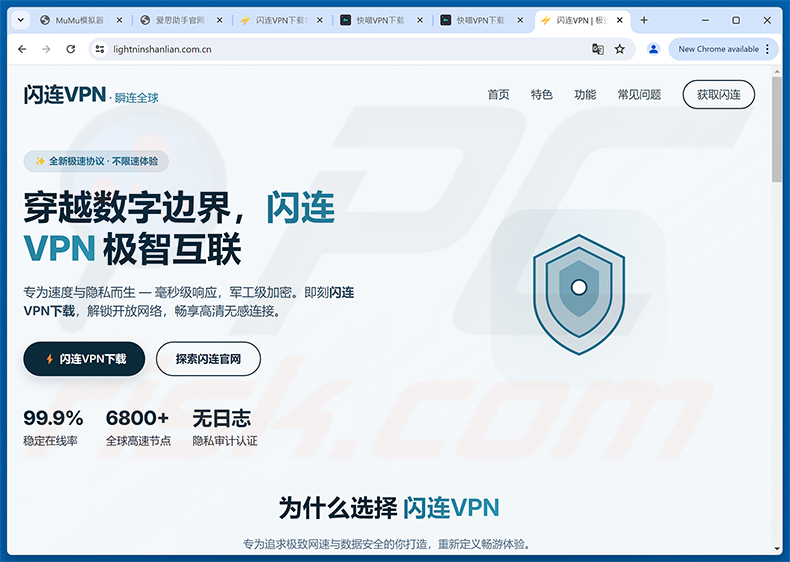
| Dominios Falsos Relacionados | sogou-xp.com, sogou-pv.top, sogou-xp.top, sosou-win.top, lightninguxvpn.com.cn, xy-kuaimiao.com.cn, win-letstalk.com.cn, cn-mumu.com.cn, win-yifanyi.com.cn, winmumu.com.cn, i4as-cn.com.cn, lightningxanx.com.cn, cmumu.cn, kuaimiao-kv.com.cn, kuaimiao-vs.com.cn, lightninshanlian.com.cn |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Conclusión
MODBEACON otorga a sus operadores acceso continuo y oculto a un equipo infectado, la capacidad de insertar nuevos complementos a voluntad y un canal de red construido para eludir la supervisión de seguridad. Los equipos infectados con este RAT corren el riesgo de recibir cargas útiles adicionales, sufrir robo de datos y ser objeto de vigilancia encubierta a largo plazo, por lo que debe eliminarse tan pronto como se detecte.
Más ejemplos de RAT son RemotePE, Navi y Banana.
¿Cómo se infiltró MODBEACON RAT en mi equipo?
Según la investigación del Qianxin Threat Intelligence Center, MODBEACON es difundido por el grupo Silver Fox, también llamado «Ghost Distributor», mediante campañas de envenenamiento SEO que colocan páginas de descarga falsas de software popular del mercado chino en los primeros puestos de los resultados de búsqueda, de modo que las víctimas que buscan un programa legítimo terminan en un sitio falso.
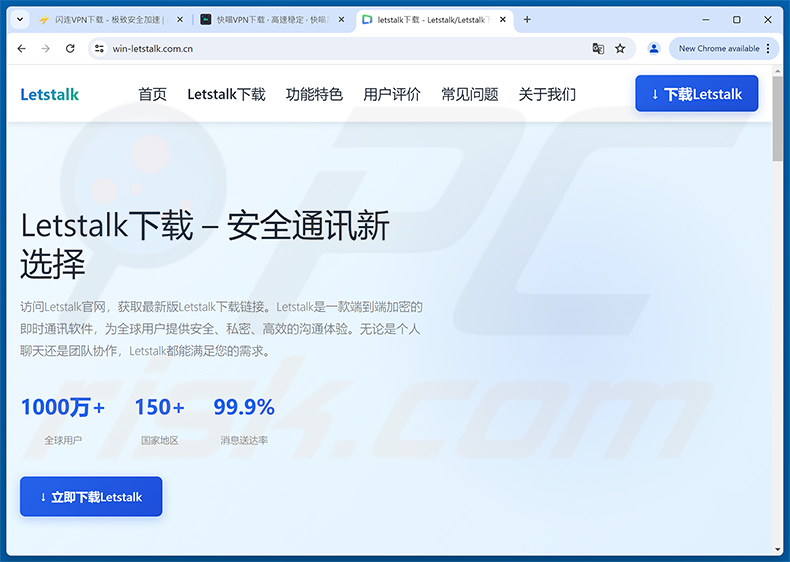
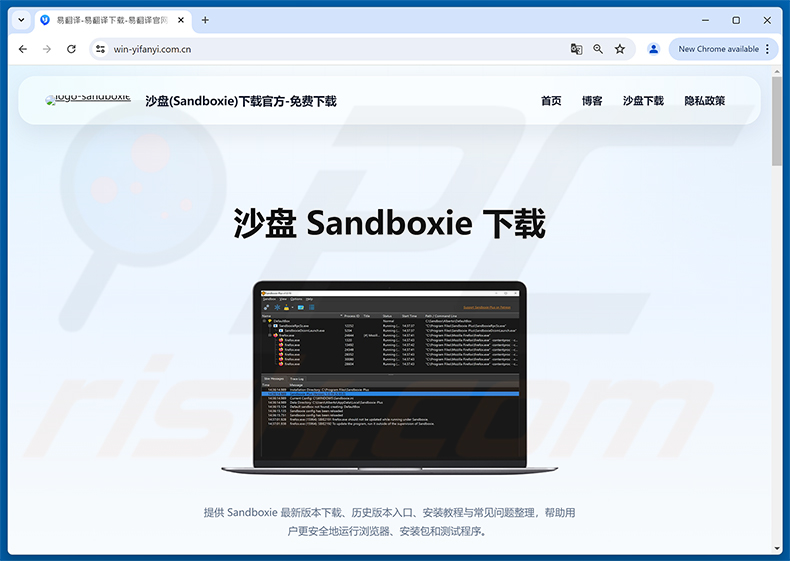
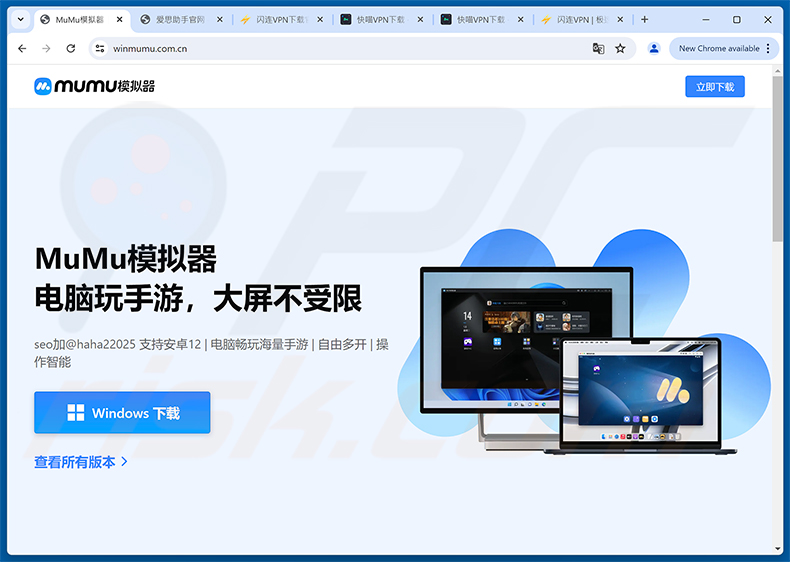
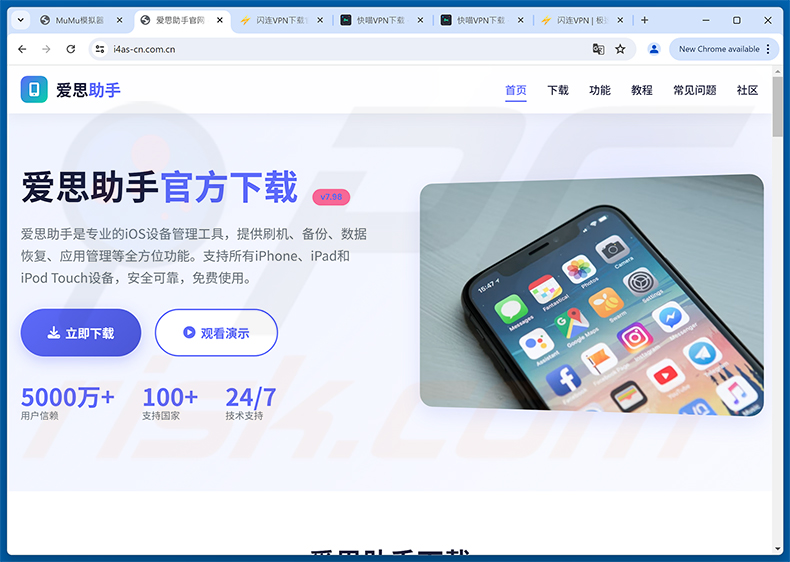
Las páginas falsas observadas suplantan una amplia gama de herramientas cotidianas, incluidas el método de entrada Sogou, aplicaciones VPN vendidas bajo nombres como «闪连VPN» y «快喵VPN», la aplicación de mensajería Letstalk, el emulador de Android MuMu, la utilidad de gestión de iOS 爱思助手 (i4Tools) e incluso la herramienta de sandboxing Sandboxie etiquetada erróneamente como un programa de traducción. Cada instalador entrega MODBEACON en lugar del software anunciado, o junto a él.
El mismo actor ha ejecutado por separado campañas contra el sector de juegos de azar en línea de Camboya usando señuelos de phishing en idioma jemer, lo que demuestra que el grupo adapta su enfoque a diferentes grupos de víctimas. De manera más amplia, amenazas como MODBEACON también llegan a las víctimas a través de archivos adjuntos de correo electrónico infectados, anuncios maliciosos y otros canales de descarga poco fiables.
¿Cómo evitar la instalación de malware?
Descargue siempre software directamente del sitio web oficial del proveedor en lugar de confiar en los resultados de los motores de búsqueda, ya que las páginas envenenadas mediante SEO pueden posicionarse por encima de la página de descarga real y parecer casi idénticas a ella. Tenga cuidado con los archivos adjuntos y enlaces de correo electrónico inesperados, y verifique dos veces el nombre de dominio de un sitio antes de descargar cualquier cosa.
Mantenga su sistema operativo y aplicaciones actualizados, y confíe en una herramienta de seguridad de buena reputación en lugar de suponer que un programa es seguro solo porque apareció cerca de la parte superior de una búsqueda. Si cree que su equipo ya está infectado, le recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente el malware infiltrado.
Sitios web falsos que distribuyen instaladores maliciosos que contienen MODBEACON RAT:
¿Cómo eliminar el malware manualmente?
La mayoría de las infecciones por troyanos se pueden eliminar ejecutando un análisis completo del sistema con Combo Cleaner. El procedimiento manual completo que se describe a continuación está pensado para los casos en los que la eliminación automática ha fallado, en los que desea comprobar que el análisis lo ha detectado todo o en los que la amenaza tiene varios puntos de persistencia.
Desconéctese de la red
Desconecte el cable Ethernet y desactive el Wi-Fi. Si utiliza un portátil, la tecla del modo avión es la forma más rápida.
Muchos troyanos exfiltran datos (contraseñas guardadas en el navegador, sesiones bancarias, capturas de pantalla) y aceptan órdenes remotas. Cortar la red detiene ambas cosas de inmediato. Manténgala desconectada hasta la fase 4.
Arranque en modo seguro con funciones de red
El modo seguro carga un conjunto mínimo de controladores e impide que la mayoría del malware se ejecute automáticamente. La opción «con funciones de red» le permite descargar herramientas; vuelva a activar el Wi-Fi solo después de haber arrancado en este modo.
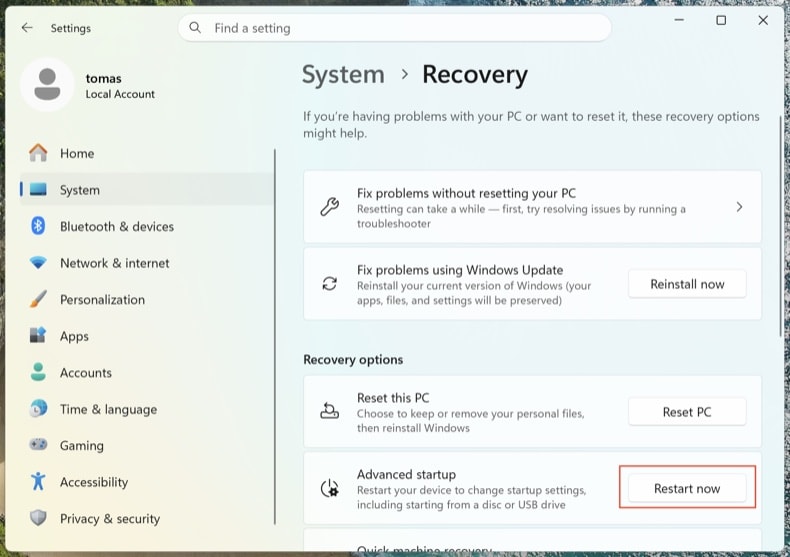
Abra . Haga clic en Reiniciar ahora junto a Inicio avanzado.
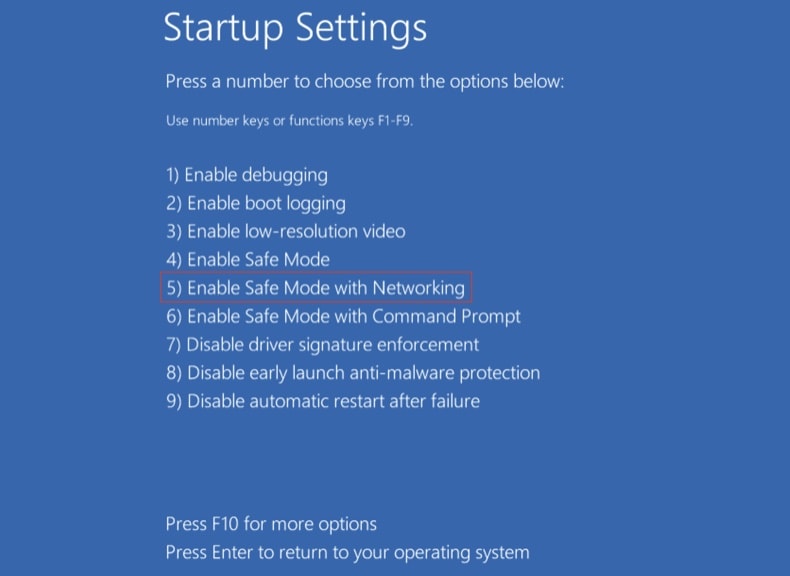
El equipo se reiniciará en el menú «Elegir una opción». Haga clic en . Tras el segundo reinicio, pulse 5 o F5.
Haga clic en el logotipo de Windows, mantenga pulsada la tecla Mayús, haga clic en el icono de inicio/apagado y elija Reiniciar. En la pantalla Elegir una opción, haga clic en . Pulse F5.
Windows 8
Vaya a la pantalla Inicio, escriba avanzado y seleccione Configuración → Opciones de inicio avanzado → Reiniciar ahora → Solucionar problemas → Opciones avanzadas → Configuración de inicio → Reiniciar → F5.
Nota: Windows 8 dejó de recibir soporte en enero de 2023; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Windows 7
Haga clic en Inicio → Apagar → Reiniciar → Aceptar. Mientras arranca el sistema, pulse F8 repetidamente hasta que aparezca el menú Opciones de arranque avanzadas y, a continuación, elija Modo seguro con funciones de red.
Nota: Windows 7 dejó de recibir soporte en enero de 2020; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Inspeccione los procesos en ejecución con Process Explorer
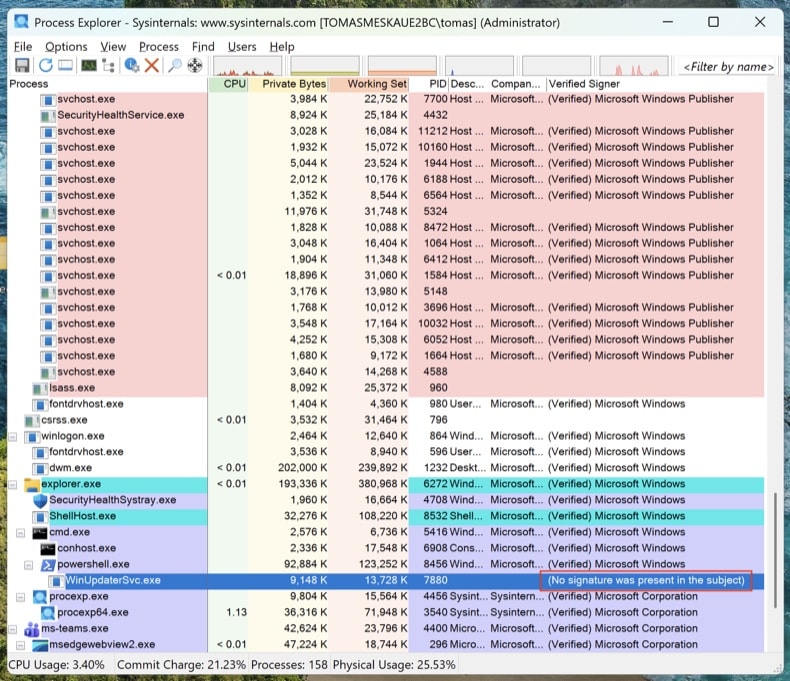
Descargue Process Explorer de Microsoft Sysinternals. Ejecútelo como administrador. Haga clic en y en .
Ordene por «Verified Signer». Cualquier proceso sin firma que se ejecute desde %AppData%, %LocalAppData%, %Temp% o %ProgramData% es sospechoso. Haga clic con el botón derecho → Properties para ver la ruta completa de la imagen. Haga clic con el botón derecho → «Search Online» para buscar información sobre los nombres de proceso desconocidos.
El Administrador de tareas oculta las rutas completas de los archivos, no muestra las firmas digitales y agrupa los procesos de una forma que facilita que el malware pase desapercibido. Process Explorer es la misma herramienta que utilizan los ingenieros de Microsoft.
Localice todos los puntos de persistencia con Autoruns
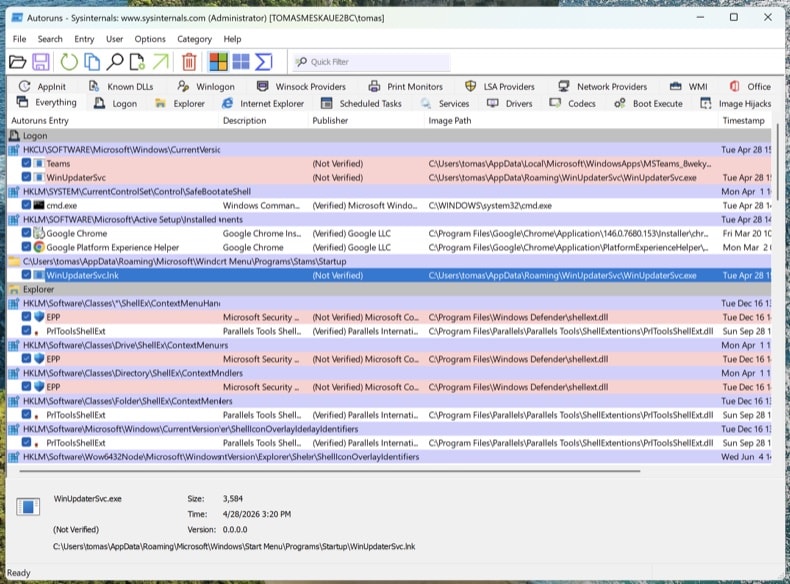
Descargue Autoruns. Haga clic con el botón derecho en Autoruns.exe y elija Ejecutar como administrador: sin permisos elevados, Autoruns no puede inspeccionar los subárboles protegidos del registro.
En el menú, active y y, a continuación, haga clic en Refresh.
Los troyanos modernos no se limitan al inicio. Recorra estas pestañas y busque entradas sin firma o desconocidas:
- Logon - las clásicas claves Run/RunOnce
- Scheduled Tasks - un escondite frecuente, sobre todo las tareas con acciones de PowerShell, MSHTA o rundll32
- Services - servicios sin firma en carpetas ajenas a Microsoft
- WMI - las suscripciones a eventos son un mecanismo de persistencia sigiloso (MITRE T1546.003)
- Image Hijacks - abuso del valor «Debugger» de Image File Execution Options
- AppInit - DLL que se cargan en todos los procesos con interfaz gráfica
- Browser plug-ins - complementos sin firma en todos los navegadores instalados
Haga clic con el botón derecho en cualquier entrada sospechosa → «Jump to Image» para ver el archivo real. Clic con el botón derecho → «Search Online» abre VirusTotal con el hash del archivo. No elimine nada todavía: limítese a anotar las rutas de archivo y los nombres de las entradas. Los eliminaremos después de los análisis.
Compruebe el archivo hosts y la configuración de DNS
Los troyanos suelen redirigir dominios de bancos, de antivirus y de actualizaciones a servidores controlados por el atacante modificando el archivo hosts o la configuración de DNS.
Archivo hosts: Abra el Bloc de notas como administrador y abra C:\Windows\System32\drivers\etc\hosts. Las entradas legítimas están comentadas con #. Cualquier asignación de IP a dominio sin comentar es sospechosa, especialmente las redirecciones de microsoft.com, windowsupdate o su banco.
Configuración de DNS: Abra el Símbolo del sistema como administrador y ejecute ipconfig /all. Confirme que sus servidores DNS apuntan a su proveedor de internet, a su router o a un resolvedor público conocido (Cloudflare 1.1.1.1, Google 8.8.8.8). A continuación, abra y verifique que ni la configuración de DNS ni la de DNS sobre HTTPS (DoH) han sido secuestradas.
Un equipo limpio con el DNS secuestrado sigue siendo un equipo comprometido. Creerá que está en chase.com y estará en el clon del atacante.
Ningún antivirus lo detecta todo por sí solo. El orden siguiente es intencionado: primero el análisis sin conexión (detecta rootkits antes de que Windows se cargue por completo), después los escáneres bajo demanda en el sistema en ejecución y, por último, la limpieza manual de lo que se les haya escapado.
Ejecute Microsoft Defender Offline
Reinicie en el modo normal de Windows. Abra . Seleccione Antivirus de Microsoft Defender (examen sin conexión) y haga clic en Examinar ahora. El equipo se reiniciará en un entorno reducido y realizará el análisis antes de que se cargue el sistema operativo completo.
Los rootkits y bootkits se ocultan de cualquier escáner que se ejecute en la misma sesión de Windows ya infectada. Un análisis sin conexión previo al arranque examina el disco antes de que el malware pueda ocultarse.
Con certificación VB100. Incluye antitroyanos, análisis del registro y de la persistencia, y antispyware en una sola pasada. Dispone de una prueba gratuita de 7 días.
Descargar Combo CleanerEjecute un análisis completo del sistema con Combo Cleaner
Instale Combo Cleaner y ejecute un análisis completo del sistema (no el análisis rápido). Deje que finalice por completo, revise las amenazas detectadas y aplique las acciones recomendadas. Combo Cleaner pondrá en cuarentena los troyanos conocidos y su persistencia en el registro.
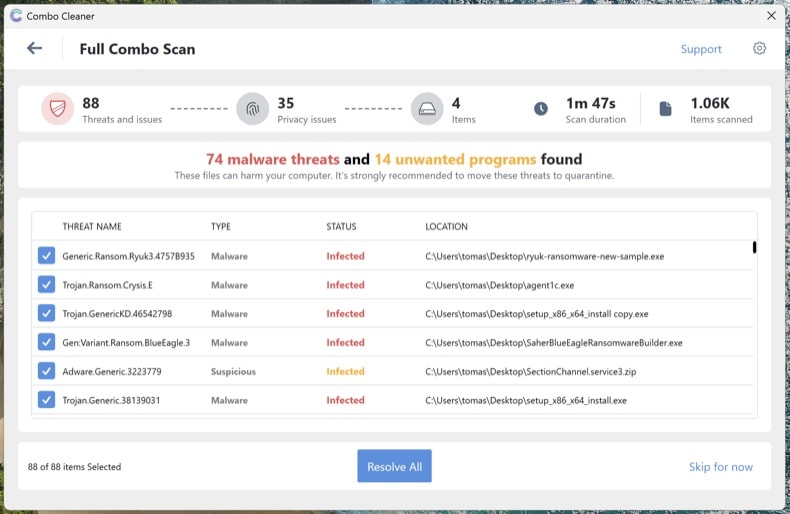
Ejecute Microsoft Safety Scanner como análisis de segunda opinión
Descargue Microsoft Safety Scanner (MSERT.exe), la herramienta gratuita bajo demanda de Microsoft. El ejecutable caduca cada 10 días, lo que significa que cada descarga incluye las firmas más recientes. Ejecute un análisis completo después de Combo Cleaner para detectar lo que un solo motor podría pasar por alto.
Cada motor de análisis detecta amenazas distintas. Ejecutar un análisis adicional de Microsoft después de Combo Cleaner es, con diferencia, el paso de verificación menos aprovechado en la eliminación de malware.
Elimine manualmente lo que siga apareciendo en Autoruns
Vuelva a abrir Autoruns. Todo lo que marcó en el paso 4 y siga presente no ha sido detectado por los análisis automáticos. Para cada entrada sospechosa restante: haga clic con el botón derecho → Delete en Autoruns (esto elimina el registro de persistencia) y, a continuación, vaya a la ruta del archivo y elimine el archivo real. Vacíe la Papelera de reciclaje.
Algunos archivos de malware reaparecen tras eliminarlos porque otro componente del sistema los vuelve a crear. Si elimina un archivo y vuelve a aparecer en pocos minutos, queda un punto de persistencia que Autoruns no ha mostrado, normalmente un servicio o una tarea programada que se ejecuta con la cuenta SYSTEM. Vuelva a ejecutar los análisis de los pasos 6-8 o proceda a una instalación limpia (consulte el final de la guía).
Restablezca los navegadores y borre los permisos de notificación
Los troyanos y el adware secuestran con frecuencia los navegadores: cambian el motor de búsqueda predeterminado, instalan extensiones fraudulentas o se conceden permisos de notificación para seguir mostrando ventanas emergentes fraudulentas incluso después de que el malware haya desaparecido.
- Chrome: visite
chrome://settings/resety haga clic en «Restaurar los valores predeterminados originales de la configuración». Después, visitechrome://settings/content/notificationsy elimine los sitios desconocidos. - Edge: visite
edge://settings/reset. Después, compruebeedge://settings/content/notifications. - Firefox: abra
about:supporty haga clic en Restablecer Firefox (en Firefox, este botón figura en el apartado «Dar un repaso a Firefox»). Después, compruebe Ajustes → Privacidad & Seguridad → Permisos → Notificaciones.
Revise las extensiones instaladas en cada navegador y elimine todo lo que no reconozca, sobre todo las extensiones que no haya instalado usted mismo.
Vuelva a activar Defender y la protección contra alteraciones, y actualícelo todo
Muchos troyanos desactivan el software de seguridad. Abra y confirme que Protección en tiempo real, Protección basada en la nube y Protección contra alteraciones están activadas. La protección contra alteraciones impide que el malware desactive Defender de forma silenciosa.
A continuación, ejecute Windows Update () y actualice sus navegadores y aplicaciones. El vector de infección que permitió la entrada del troyano suele estar relacionado con software desactualizado.
Cambie las contraseñas desde un dispositivo limpio
Si el troyano era un infostealer (Lumma, RedLine, Vidar y otros similares son extremadamente comunes), dé por hecho que todas las contraseñas guardadas en su navegador están comprometidas. Cámbielas desde otro dispositivo que sepa que está limpio; su teléfono sirve si no está infectado.
Orden recomendado:
- Correo electrónico principal en primer lugar: es el centro de recuperación de todo lo demás
- Cuentas bancarias y financieras
- Contraseña maestra del gestor de contraseñas (si utiliza uno)
- Redes sociales, compras y el resto de cuentas
Siempre que sea posible, active la autenticación multifactor resistente al phishing (llaves de acceso / llaves de seguridad físicas FIDO2 / aplicaciones de autenticación): los atacantes sofisticados pueden eludir la MFA basada en SMS.
Verifique la limpieza y supervise el equipo durante 7 días
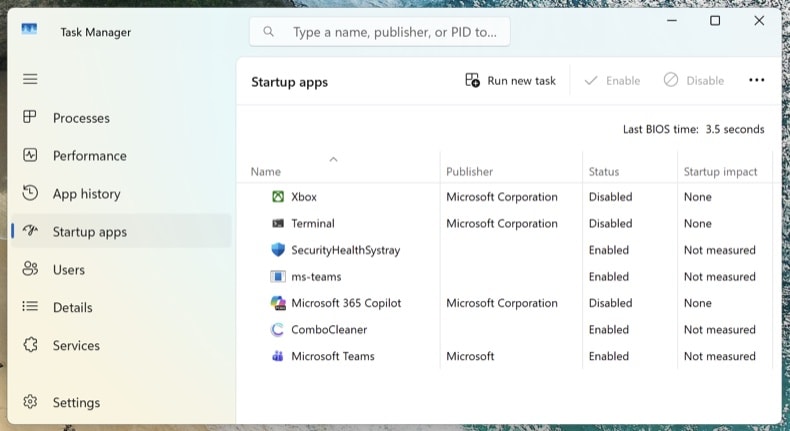
Vuelva a conectarse a la red y ejecute un último análisis completo con Combo Cleaner. Abra el Administrador de tareas (Ctrl + Mayús + Esc) y vaya a la pestaña Aplicaciones de arranque: confirme que no ha reaparecido nada sospechoso.
Durante los próximos 7 días, vigile si reaparecen los síntomas: uso de CPU inesperadamente elevado, procesos desconocidos que vuelven a aparecer, redirecciones del navegador o ventanas emergentes. Si algo vuelve a aparecer, se le ha pasado un punto de persistencia y deberá repetir el procedimiento, o puede que el equipo esté comprometido a un nivel más profundo y requiera una instalación limpia.
Cuándo es mejor hacer una instalación limpia de Windows
La eliminación manual no siempre es la respuesta correcta. Reinstalar Windows desde cero es la única forma de tener una certeza del 100 % cuando:
- El malware reaparece tras cada intento de eliminación
- Se ha detectado un bootkit o un rootkit UEFI (este tipo de amenaza se sitúa por debajo del sistema operativo y sobrevive a una reinstalación normal de Windows)
- Se ha confirmado que un troyano de robo de credenciales se ejecutó con privilegios de administrador (Lumma, RedLine, Vidar): es probable que el sistema contenga varias cargas útiles desconocidas
- El equipo se utiliza para banca online, correo electrónico de empresa o cualquier uso en el que no sea aceptable la menor duda
Una instalación limpia es un proceso de 30-60 minutos: reinstale Windows 11 mediante . Primero haga una copia de seguridad de sus documentos en un almacenamiento externo, analice la copia con Combo Cleaner antes de restaurarla y reinstale las aplicaciones desde cero; nunca las restaure desde una copia de seguridad del sistema infectado.
Importante: La eliminación manual requiere conocimientos informáticos avanzados. Si no está seguro de saber distinguir los archivos del sistema de los archivos maliciosos, ejecute un análisis automático con Combo Cleaner y Windows Defender y no vaya más allá: esa vía detecta la gran mayoría de los troyanos dirigidos a usuarios domésticos sin el riesgo de dañar Windows al eliminar el archivo equivocado.
Preguntas frecuentes (FAQ)
Mi equipo está infectado con el malware MODBEACON RAT, ¿debo formatear mi dispositivo de almacenamiento para deshacerme de él?
Formatear eliminará MODBEACON RAT, pero también borra todos los archivos de la unidad. Normalmente se debe probar primero una herramienta de seguridad de buena reputación como Combo Cleaner.
¿Cuáles son los mayores problemas que puede causar el malware MODBEACON RAT?
MODBEACON RAT puede dar a los atacantes acceso remoto continuo a su equipo y permitirles cargar complementos maliciosos adicionales a voluntad. Esto puede conducir al robo de datos, infecciones adicionales y vigilancia encubierta a largo plazo.
¿Cuál es el propósito del malware MODBEACON RAT?
El propósito de MODBEACON RAT es dar a sus operadores acceso remoto encubierto y persistente a los equipos Windows infectados para que puedan emitir comandos y cargar complementos adicionales mientras evitan la detección.
¿Cómo se infiltró el malware MODBEACON RAT en mi equipo?
MODBEACON RAT se ha distribuido a través de instaladores falsos de software popular como aplicaciones VPN, métodos de entrada, emuladores y herramientas de gestión de iOS, entregados a las víctimas a través de resultados de búsqueda envenenados mediante SEO.
¿Me protegerá Combo Cleaner del malware?
Sí. Combo Cleaner puede detectar y eliminar la mayoría del malware conocido. Debido a que amenazas como MODBEACON RAT están diseñadas para ocultarse en lo más profundo del sistema, se recomienda ejecutar un análisis completo del sistema para asegurarse de que no se pase nada por alto.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión