
¿Qué es la estafa por correo electrónico «Netflix - Irregular Account Activity»?
EstafaConocido también como: Netflix - Irregular Account Activity estafa de phishing

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de correo electrónico es «Netflix - Irregular Account Activity»?
Hemos examinado este correo electrónico y determinado que se trata de una estafa de phishing. Está disfrazado como un aviso oficial de seguridad de la cuenta de Netflix y afirma falsamente que se detectó actividad irregular en la cuenta del destinatario. El objetivo es dirigir a los destinatarios a un sitio web fraudulento y robar sus credenciales de inicio de sesión. Este correo electrónico debe ignorarse.
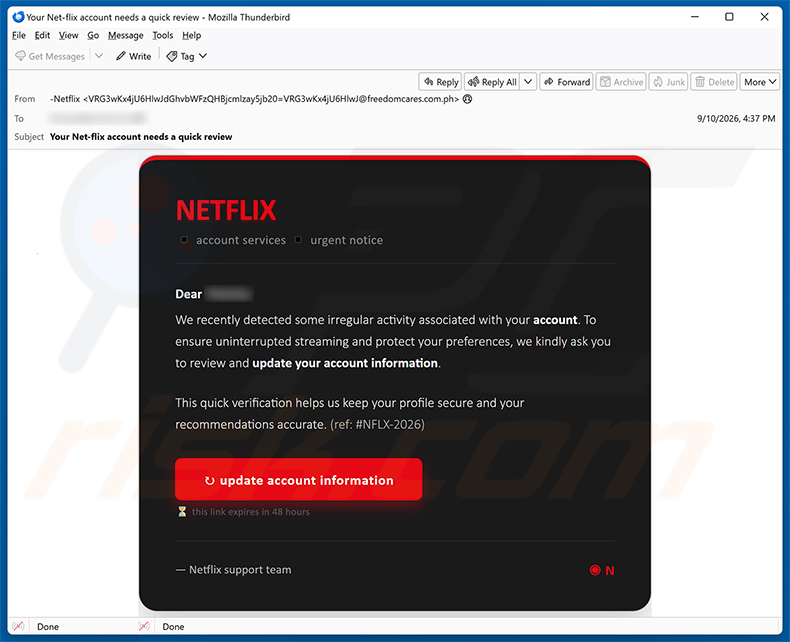
Descripción general de la estafa por correo electrónico «Netflix - Irregular Account Activity»
El correo electrónico se presenta como una alerta urgente del equipo de servicios de cuenta de Netflix. Afirma que se detectó recientemente actividad irregular en la cuenta del destinatario y le pide que verifique y actualice la información de su cuenta. Se proporciona un botón de «actualizar información de la cuenta», con una nota que advierte de que el enlace caducará en 48 horas.
El mensaje también incluye un número de referencia falso (ref: #NFLX-2026) para que parezca una comunicación genuina de la empresa. Estos detalles fabricados son una característica típica de los correos electrónicos de phishing, incluidos específicamente para bajar la guardia del destinatario y animarle a actuar sin pensar.
Aunque el sitio web enlazado en este correo electrónico ya no está activo, casi con certeza era una página falsa de inicio de sesión o de verificación de cuenta de Netflix. Estas páginas están diseñadas para parecer idénticas al servicio real y están concebidas para recopilar todo lo que la víctima escriba en ellas.
Entregar las credenciales de inicio de sesión de Netflix a los estafadores puede provocar que la cuenta sea secuestrada y que se acceda a los datos personales almacenados en ella. Si hay un método de pago guardado en la cuenta, los estafadores también pueden intentar explotarlo.
Netflix no tiene ninguna implicación en esta estafa. La empresa no envió este correo electrónico. Los ciberdelincuentes copiaron su marca para que el mensaje pareciera legítimo y presionar a los destinatarios para que hagan clic en el enlace.
| Nombre | Netflix - Irregular Account Activity estafa de phishing |
| Tipo De Amenaza | Phishing, Estafa, Ingeniería social, Fraude |
| Afirmación Falsa | La cuenta de Netflix del destinatario ha experimentado actividad irregular y requiere verificación inmediata |
| Disfraz | Notificación legítima de seguridad de cuenta de Netflix |
| Síntomas | Compras en línea no autorizadas, contraseñas de cuentas en línea cambiadas, robo de identidad, acceso ilegal al equipo. |
| Métodos De Distribución | Correos electrónicos engañosos, anuncios emergentes en línea fraudulentos, técnicas de envenenamiento de motores de búsqueda, dominios mal escritos. |
| Daño | Pérdida de información privada confidencial, pérdida monetaria, robo de identidad. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Correos electrónicos de estafa similares en general
En conclusión, este es un correo electrónico de phishing disfrazado de alerta de seguridad de cuenta de Netflix. Su objetivo es robar credenciales de inicio de sesión a través de un sitio web fraudulento. Los destinatarios deben ignorar el mensaje y evitar interactuar con cualquier enlace en él. Los correos electrónicos de estafa de este tipo también se utilizan a veces para distribuir malware.
Más ejemplos de estafas por correo electrónico similares son Incoming Messages Are Moving To Wrong Folder, cPanel Webmail Login From A New Device y DHL Express - Your Shipment Is On Hold. Este tipo de campañas están muy extendidas y a menudo suplantan a marcas reconocidas.
¿Cómo infectan los equipos las campañas de spam?
Los ciberdelincuentes a menudo distribuyen malware a través de correos electrónicos de spam adjuntando archivos maliciosos. Estos archivos pueden estar en varios formatos: ejecutables, documentos de Microsoft Office, archivos comprimidos, PDF, archivos JavaScript y más. Abrir dicho archivo puede desencadenar la descarga o instalación de malware en el dispositivo de la víctima.
Los mensajes de correo electrónico también pueden contener enlaces a sitios web peligrosos que descargan malware automáticamente o manipulan a los usuarios para que ejecuten archivos dañinos manualmente. En la mayoría de los casos, se requiere alguna forma de acción del usuario, como abrir un archivo adjunto o habilitar comandos de macro maliciosos, para que el malware se ejecute.
¿Cómo evitar la instalación de malware?
Trate cualquier correo electrónico no solicitado con precaución, especialmente los que contienen enlaces o archivos adjuntos. Si un mensaje afirma provenir de una empresa de confianza pero no era esperado, verifíquelo accediendo directamente al sitio web oficial de la empresa en lugar de hacer clic en nada del correo electrónico.
Descargue software únicamente desde fuentes oficiales y tiendas de aplicaciones de confianza. Evite el contenido pirateado, las herramientas de activación no oficiales y los generadores de claves, ya que estos con frecuencia vienen acompañados de malware. También es importante mantener el sistema operativo y todas las aplicaciones actualizados.
Utilice una herramienta de seguridad de buena reputación para protegerse contra archivos y sitios web maliciosos. Si ya ha abierto un archivo adjunto sospechoso, le recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para detectar y eliminar cualquier amenaza que pueda haberse instalado.
Texto presentado en la carta del correo electrónico «Netflix - Irregular Account Activity»:
Subject: Your Net-flix account needs a quick review
NETFLIX
account services urgent noticeDear ********,
We recently detected some irregular activity associated with your account. To ensure uninterrupted streaming and protect your preferences, we kindly ask you to review and update your account information.
This quick verification helps us keep your profile secure and your recommendations accurate. (ref: #NFLX-2026)
[update account information]
this link expires in 48 hours
Netflix support team
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es Netflix - Irregular Account Activity estafa de phishing?
- Tipos de emails maliciosos.
- ¿Cómo detectar un email malicioso?
- ¿Qué hacer si cayó en una estafa por email?
Tipos de emails maliciosos:
 Emails Phishing
Por lo general, los ciberdelincuentes utilizan emails engañosos para engañar a los usuarios de Internet para que revelen su información privada confidencial. Oor ejemplo, información de inicio de sesión para varios servicios online, cuentas de email o información bancaria online.
Estos ataques se denominan phishing (suplantación de identidad). En un ataque de phishing, los ciberdelincuentes generalmente envían un mensaje por email con algún logotipo de servicio popular (por ejemplo, Microsoft, DHL, Amazon, Netflix), crean urgencia (dirección de envío incorrecta, contraseña caducada, etc.) y colocan un enlace esperando que sus potenciales víctimas hagan clic en el.
Después de hacer clic en el enlace presentado en dicho email, las víctimas son redirigidas a una página web falsa que se ve idéntica o extremadamente similar a la original. Luego se les pide a las víctimas que ingresen su contraseña, los detalles de la tarjeta de crédito o alguna otra información que sea robada por los ciberdelincuentes.
 Emails con Archivos Adjuntos Maliciosos
Otro vector de ataque popular son los emails spam (correos no deseado) con archivos adjuntos maliciosos que infectan las computadoras de los usuarios con malware. Los archivos adjuntos maliciosos suelen llevar troyanos capaces de robar contraseñas, información bancaria y otra información confidencial.
En tales ataques, el objetivo principal de los ciberdelincuentes es engañar a sus víctimas potenciales para que abran un archivo adjunto infectado en el email. Para lograr este objetivo, los mensajes de email generalmente hablan de facturas, faxes o mensajes de voz recibidos recientemente.
Si una víctima potencial cae en la trampa y abre el archivo adjunto, su computadora se infectan y los ciberdelincuentes pueden recopilar mucha información confidencial.
Si bien es un método más complicado para robar información personal (los filtros de spam y los programas antivirus generalmente detectan tales intentos), si logran tener éxito, los ciberdelincuentes pueden obtener una gama mucho más amplia de datos y recopilar información durante un período de tiempo prolongado.
 Emails de sextorsión
Este es un tipo de phishing. En este caso, los usuarios reciben un email alegando que un ciberdelincuente podría acceder a la cámara web de la víctima potencial y tiene una grabación de video de su masturbación.
Para eliminar del video, se les pide a las víctimas que paguen un rescate (generalmente usando Bitcoin u otra criptomoneda). Sin embargo, todas estas afirmaciones son falsas: los usuarios que reciben dichos emails deben ignorarlos y eliminarlos.
¿Cómo detectar un email malicioso?
Si bien los ciberdelincuentes intentan que sus emails trampas parezcan confiables, aquí hay algunas cosas que debe tener en cuenta cuando intente detectar un email phishing:
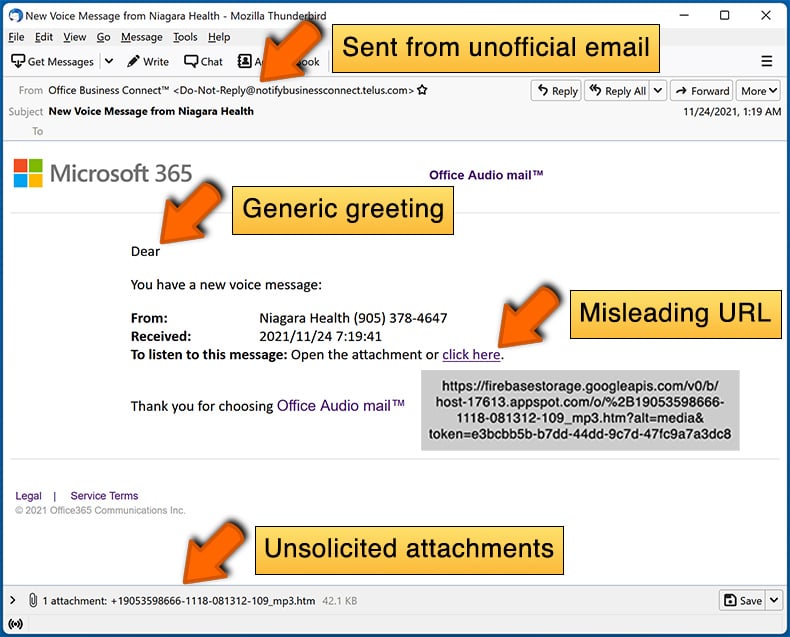
- Verifique la dirección email del remitente ("de"): coloque el mouse sobre la dirección "de" y verifique si es legítima. Por ejemplo, si recibió un email de Microsoft, asegúrese de verificar si la dirección de email es @microsoft.com y no algo sospechoso como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Compruebe si hay saludos genéricos: si el saludo en el email es "Estimado usuario", "Estimado @su_email.com", "Estimado cliente", debería generar sospechas. Por lo general, las empresas lo llaman por su nombre. La falta de esta información podría indicar un intento de phishing.
- Verifique los enlaces en el email: coloque el mouse sobre el enlace presentado en el email, si el enlace que aparece parece sospechoso, no haga clic en él. Por ejemplo, si recibió un email de Microsoft y el enlace del email muestra que dirige a firebasestorage.googleapis.com/v0..., no debe confiar en él. Es mejor no hacer clic en los enlaces de los emails, sino visitar la página web de la empresa que le envió el email en primer lugar.
- No confíe ciegamente en los archivos adjuntos de email: por lo general, las empresas legítimas le pedirán que inicie sesión en su página web y vea los documentos desde allí. Si recibió un email con un archivo adjunto, es una buena idea escanearlo con una aplicación antivirus. Los archivos adjuntos de email infectados son un vector de ataque común utilizado por los ciberdelincuentes.
Para minimizar el riesgo de abrir emails phishing y maliciosos, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
Ejemplo de email spam:
¿Qué hacer si cayó en una estafa por email?
- Si hizo clic en un enlace en un email de phishing e ingresó su contraseña: asegúrese de cambiar su contraseña lo antes posible. Por lo general, los ciberdelincuentes recopilan credenciales robadas y luego las venden a otros grupos que las utilizan con fines maliciosos. Si cambia su contraseña de manera oportuna, existe la posibilidad de que los delincuentes no tengan tiempo suficiente para hacer ningún daño.
- Si ingresó la información de su tarjeta de crédito: comuníquese con su banco lo antes posible y explique la situación. Es muy probable que deba cancelar su tarjeta de crédito comprometida y pedir una nueva.
- Si ve algún signo de robo de identidad: debe comunicarse de inmediato con la Federal Trade Commission. Esta institución recopilará información sobre su situación y creará un plan de recuperación personal.
- Si abrió un archivo adjunto malicioso: su computadora probablemente esté infectada, debe escanearla con una aplicación antivirus confiable. Para ello, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
- Ayude a otros usuarios de Internet: informe los emails de phishing a Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center y U.S. Department of Justice.
Preguntas Frecuentes (FAQ)
¿Por qué recibí este correo electrónico?
Estos correos electrónicos se envían de forma masiva a un gran número de personas a la vez. Los ciberdelincuentes recopilan direcciones a través de filtraciones de datos, formularios de registro falsos y métodos similares. Los mensajes no están dirigidos de forma personal.
He proporcionado mi información personal engañado por este correo electrónico, ¿qué debo hacer?
Si introdujo sus credenciales de Netflix, cambie esa contraseña de inmediato. Actualícela también en cualquier otra cuenta donde reutilice la misma contraseña. Si compartió datos de pago o bancarios, póngase en contacto con su entidad financiera sin demora.
He descargado y abierto un archivo malicioso adjunto a un correo electrónico, ¿está infectado mi equipo?
Los archivos ejecutables (.exe y similares) suelen ser capaces de infectar el dispositivo en el momento en que se abren. Los archivos de documento, como los documentos de Word o los PDF, a menudo requieren un paso adicional, como habilitar comandos de macro, antes de que pueda comenzar una infección.
He leído el correo electrónico pero no abrí el archivo adjunto, ¿está infectado mi equipo?
No. Simplemente leer un correo electrónico es inofensivo. El dispositivo solo se pone en riesgo cuando el usuario interactúa con el contenido del correo electrónico, al hacer clic en un enlace, abrir un archivo adjunto o interactuar de otro modo con algo malicioso.
¿Eliminará Combo Cleaner las infecciones de malware presentes en un archivo adjunto de correo electrónico?
Sí, Combo Cleaner es capaz de detectar y eliminar la gran mayoría del malware conocido. Para obtener los mejores resultados, ejecute un análisis completo del sistema, ya que algunas amenazas avanzadas pueden ocultarse más profundamente en el sistema y requerir un análisis exhaustivo para encontrarlas y eliminarlas.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión