Guías para la eliminación de virus y software espía, instrucciones para la desinstalación.

Mania Crypter Ransomware
Cibersecuestro

Mania Crypter Ransomware

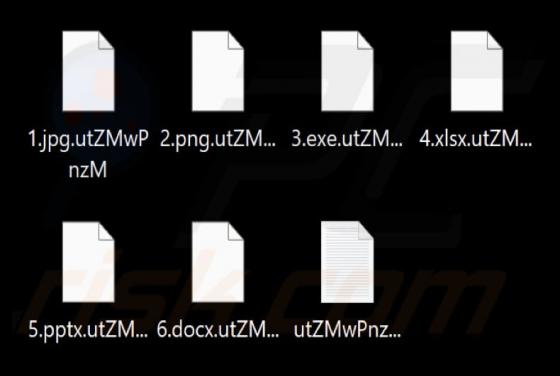
Mania Crypter es un ransomware basado en LockBit Black. Cifra y modifica los archivos (añade una extensión aleatoria), cambia el fondo de escritorio y proporciona una nota de rescate ("[random_string].README.txt"). He aquí un ejemplo de cómo se renombran los archivos cifrados: "1.jpg" se cambia a 
Estafa por correo electrónico Document Shared Securely
Estafa

Estafa por correo electrónico Document Shared Securely

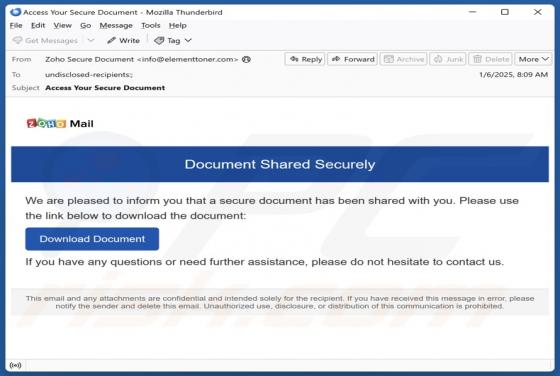
"Document Shared Securely" es un correo electrónico de spam. Avisa al destinatario de que se le ha enviado un supuesto "documento seguro". El objetivo de esta campaña es respaldar una página web de phishing que tiene como objetivo las credenciales de inicio de sesión de cuentas. A pesar de lo legí

AnalyzerFormat Adware (Mac)
Malware específico de Mac

AnalyzerFormat Adware (Mac)

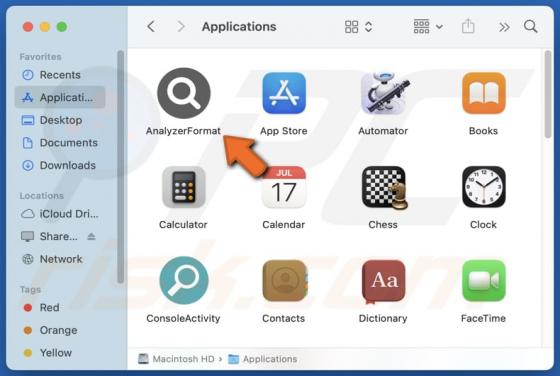
Durante nuestras pruebas de AnalyzerFormat, observamos que genera anuncios intrusivos, un comportamiento comúnmente relacionado con el adware. Los anuncios mostrados por el adware pueden llevar a los usuarios a páginas poco fiables y exponerlos a otras amenazas online. Por lo tanto, los usuarios

Triund App Aplicación no deseada
Aplicación potencialmente no deseada

Triund App Aplicación no deseada

Al examinar la aplicación Triund, descubrimos que carece de una funcionalidad clara, por lo que su finalidad no está clara. Se distribuye a través de canales dudosos y es probable que esté empaquetada con aplicaciones no deseadas u otros elementos sospechosos. Por lo tanto, hemos categorizado Triu

EByte Locker Ransomware
Cibersecuestro

EByte Locker Ransomware

Descubrimos EByte Locker mientras analizábamos muestras de malware enviadas a VirusTotal. Durante la inspección, descubrimos que EByte Locker es un ransomware basado en Prince. Al infiltrarse, EByte Locker cifra los archivos y les añade ".EByteLocker". También cambia el fondo de escritorio y propo

Clone Ransomware
Cibersecuestro

Clone Ransomware

Nuestros investigadores encontraron el ransomware Clone durante una inspección rutinaria de nuevos envíos al sitio web VirusTotal. Este programa malicioso pertenece a la familia de ransomware Dharma. Está diseñado para cifrar archivos y pedir rescates por el descifrado. En nuestra máquina de prue

Corporate Monitoring Tool Extensión maliciosa
Software publicitario

Corporate Monitoring Tool Extensión maliciosa

Mientras investigábamos sitios sospechosos, descubrimos una página web engañosa que promocionaba un instalador que contenía "Corporate Monitoring Tool". La extensión maliciosa podría utilizarse para alterar la apariencia y el funcionamiento de los navegadores y recopilar datos confidenciales de lo

Melania Trump Meme Coin Estafa
Estafa

Melania Trump Meme Coin Estafa

Tras investigar la estafa, hemos determinado que se trata de un sitio web falso que suplanta la página oficial de Melania Trump Meme Coin (melaniameme.com). Los estafadores detrás de este sitio buscan engañar a personas desprevenidas para que realicen acciones que les permitan robar la criptomoned

$TRUMP Airdrop Estafa
Estafa

$TRUMP Airdrop Estafa

En nuestro examen de la estafa, llegamos a la conclusión de que se trata de múltiples sitios web falsos que imitan el sitio web oficial de Trump Meme (gettrumpmemes.com). Los estafadores detrás de estas páginas fraudulentas tienen como objetivo atraer a personas desprevenidas para que realicen acc

Blocked Due To Illegal Activity By The State POP-UP Estafa
Estafa

Blocked Due To Illegal Activity By The State POP-UP Estafa

Tras examinarlo, se ha llegado a la conclusión de que se trata de una estafa de soporte técnico cuyo objetivo es atraer a visitantes desprevenidos para que llamen al número proporcionado. Normalmente, estas estafas se orquestan para robar información confidencial o dinero, o incluso para difundir