

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es NICECURL?
NICECURL es un malware backdoor basado en VBScript capaz de descargar módulos adicionales, incluidos módulos creados para recopilar diversa información y ejecutar comandos arbitrarios. Se sabe que NICECURL se distribuye a través de campañas de spear-phishing y se controla mediante HTTPS. Otro malware backdoor distribuido por los mismos ciberdelincuentes se llama TAMECAT.

Más información sobre NICECURL
Las amenazas pueden utilizar NICECURL para extraer información confidencial de los sistemas comprometidos. Su objetivo pueden ser identificadores personales como nombres, direcciones y datos de contacto. También pueden utilizar el malware para recopilar datos financieros, como números de tarjetas de crédito, credenciales bancarias e información de pagos en línea.
Además, NICECURL podría emplearse para recopilar credenciales de inicio de sesión de cuentas en línea, incluidos nombres de usuario y contraseñas. Esta información puede permitir a los autores de las amenazas acceder a las cuentas de correo electrónico, perfiles de redes sociales y otros servicios en línea de las víctimas, lo que les permitiría explotar la información personal y lanzar nuevos ataques (por ejemplo, campañas de phishing).
Como se mencionó en la introducción, NICECURL es capaz de ejecutar ciertos comandos. Un comando notable incluye la descarga y ejecución de archivos. Este comando en particular tiene el potencial de mejorar la funcionalidad de NICECURL y permitir a los actores de amenazas realizar actividades maliciosas adicionales.
Una de las posibles mejoras es la capacidad de soltar cargas útiles adicionales. Estas cargas útiles pueden incluir ransomware, spyware, mineros de criptomoneda y otras formas de malware. El ransomware cifra archivos y pide un rescate a cambio de una herramienta de descifrado. Normalmente, es imposible descifrar los archivos sin herramientas adquiridas a los ciberdelincuentes que están detrás de los ataques de ransomware.
El spyware está diseñado para vigilar en secreto y recopilar información sobre las actividades de un usuario en un dispositivo infectado. Puede capturar las pulsaciones del teclado, vigilar la pantalla y rastrear los hábitos de navegación. Un minero de criptomonedas utiliza el hardware de un ordenador para resolver problemas matemáticos complejos.
Tener un ordenador infectado con un minero de criptomoneda puede provocar una disminución del rendimiento del sistema, un aumento del consumo de electricidad y la pérdida de datos debido a caídas del sistema.
| Nombre | NICECURL virus |
| Tipo de amenaza | Troyanos, virus ladrones de contraseñas, malware bancario, spyware. |
| Nombres de detección (NICECURL) | Avast (Script:SNH-gen [Drp]), Combo Cleaner (Trojan.GenericKD.71699055), ESET-NOD32 (VBS/TrojanDownloader.Agent.ZSM), Kaspersky (HEUR:Trojan.VBS.SAgent.gen), Symantec (Trojan.Gen.2), Lista completa (VirusTotal) |
| Nombres de detección (archivo LNK malicioso) | Avast (Other:Malware-gen [Trj]), Combo Cleaner (Trojan.Generic.35179959), ESET-NOD32 (LNK/TrojanDownloader.Agent.BSJ), Kaspersky (HEUR:Trojan.WinLNK.Agent.gen), Symantec (Scr.Mallnk!gen3), Lista completa (VirusTotal) |
| Síntomas | Los troyanos están diseñados para infiltrarse sigilosamente en el ordenador de la víctima y permanecer en silencio, por lo que no hay síntomas particulares claramente visibles en una máquina infectada. |
| Métodos de distribución | Adjuntos de correo electrónico infectados, anuncios maliciosos en línea, ingeniería social, "cracks" de software. |
| Daños | Robo de contraseñas e información bancaria, suplantación de identidad, incorporación del ordenador de la víctima a una botnet, infecciones adicionales, pérdidas monetarias. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Conclusión
Con su capacidad para ejecutar comandos, descargar archivos y ampliar potencialmente su funcionalidad, NICECURL supone un grave riesgo tanto para usuarios individuales como para organizaciones. Por ello, los usuarios deben emplear herramientas de seguridad fiables para proteger sus ordenadores de amenazas como NICECURL y eliminar el malware detectado lo antes posible para evitar posibles daños.
¿Cómo se infiltró NICECURL en mi ordenador?
Se ha observado que los ciberdelincuentes que están detrás de NICECURL distribuyen el malware por correo electrónico. Se sabe que NICECURL se distribuye a través de archivos LNK maliciosos disfrazados de archivos PDF, supuestamente formularios de entrevistas. Una vez abiertos, estos archivos LNK inician la descarga del malware NICECURL.
Los actores de amenazas también utilizan scripts VBS y archivos RAR para atraer a los destinatarios y hacer que ejecuten programas maliciosos. Estas campañas suelen consistir en correos electrónicos que se hacen pasar por organizaciones u otras entidades legítimas. Otros posibles vectores de infección son programas pirateados, herramientas de cracking, anuncios maliciosos, redes P2P, descargadores de terceros, vulnerabilidades de software y canales similares.
¿Cómo evitar la instalación de malware?
Sea escéptico con los correos electrónicos que contengan enlaces o archivos adjuntos. No abra enlaces o archivos en correos electrónicos inesperados o de remitentes desconocidos. Cuando descargue software, limítese a los sitios web oficiales y a las tiendas de aplicaciones, y evite otras fuentes como redes P2P, descargadores de terceros y páginas no oficiales.
Nunca descargues software pirata ni utilices herramientas de crackeo o generadores de claves. Evite hacer clic en anuncios, advertencias o contenidos similares de sitios dudosos. Mantenga actualizados su sistema operativo y todos los programas instalados, y utilice herramientas de seguridad de confianza. Si cree que su ordenador ya está infectado, le recomendamos que ejecute un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente el malware infiltrado.
Archivo PDF malicioso diseñado para ejecutar un script que activa la descarga de NICECURL:

Un archivo PDF señuelo descargado durante la inyección de NICECURL:

¿Cómo eliminar el malware manualmente?
La mayoría de las infecciones por troyanos se pueden eliminar ejecutando un análisis completo del sistema con Combo Cleaner. El procedimiento manual completo que se describe a continuación está pensado para los casos en los que la eliminación automática ha fallado, en los que desea comprobar que el análisis lo ha detectado todo o en los que la amenaza tiene varios puntos de persistencia.
Desconéctese de la red
Desconecte el cable Ethernet y desactive el Wi-Fi. Si utiliza un portátil, la tecla del modo avión es la forma más rápida.
Muchos troyanos exfiltran datos (contraseñas guardadas en el navegador, sesiones bancarias, capturas de pantalla) y aceptan órdenes remotas. Cortar la red detiene ambas cosas de inmediato. Manténgala desconectada hasta la fase 4.
Arranque en modo seguro con funciones de red
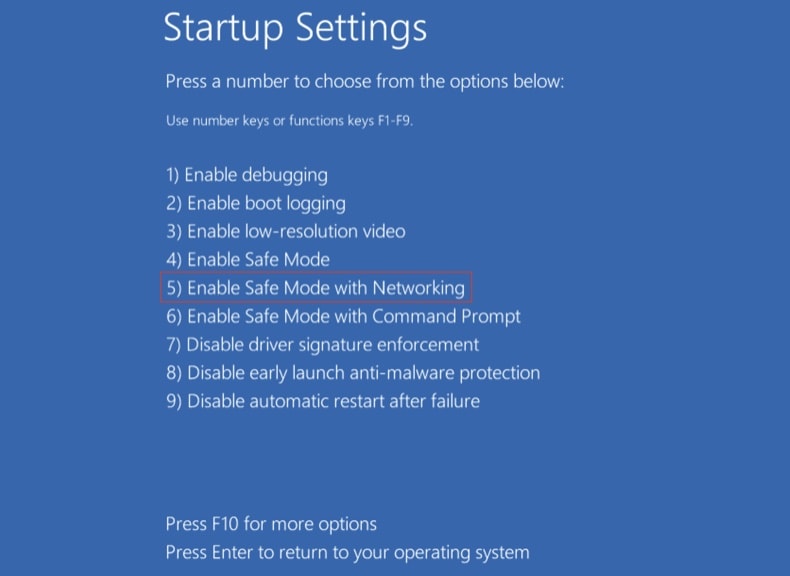
El modo seguro carga un conjunto mínimo de controladores e impide que la mayoría del malware se ejecute automáticamente. La opción «con funciones de red» le permite descargar herramientas; vuelva a activar el Wi-Fi solo después de haber arrancado en este modo.
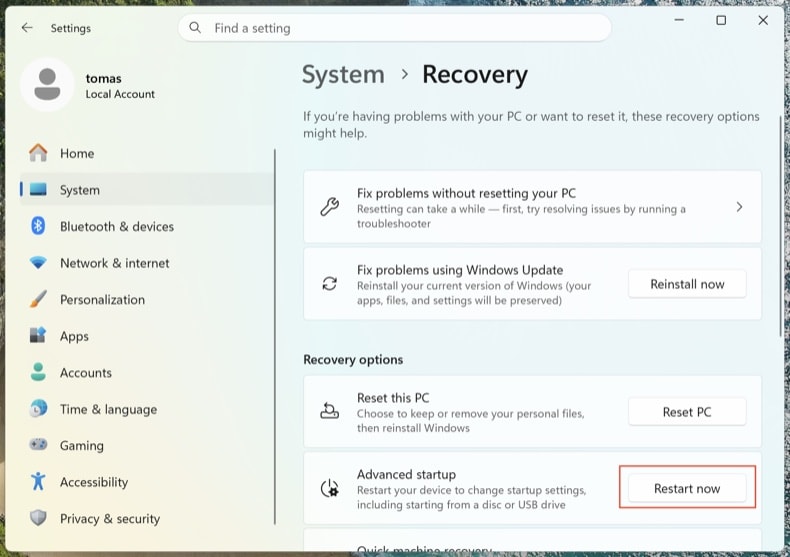
Abra . Haga clic en Reiniciar ahora junto a Inicio avanzado.
El equipo se reiniciará en el menú «Elegir una opción». Haga clic en . Tras el segundo reinicio, pulse 5 o F5.
Haga clic en el logotipo de Windows, mantenga pulsada la tecla Mayús, haga clic en el icono de inicio/apagado y elija Reiniciar. En la pantalla Elegir una opción, haga clic en . Pulse F5.
Windows 8
Vaya a la pantalla Inicio, escriba avanzado y seleccione Configuración → Opciones de inicio avanzado → Reiniciar ahora → Solucionar problemas → Opciones avanzadas → Configuración de inicio → Reiniciar → F5.
Nota: Windows 8 dejó de recibir soporte en enero de 2023; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Windows 7
Haga clic en Inicio → Apagar → Reiniciar → Aceptar. Mientras arranca el sistema, pulse F8 repetidamente hasta que aparezca el menú Opciones de arranque avanzadas y, a continuación, elija Modo seguro con funciones de red.
Nota: Windows 7 dejó de recibir soporte en enero de 2020; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Inspeccione los procesos en ejecución con Process Explorer
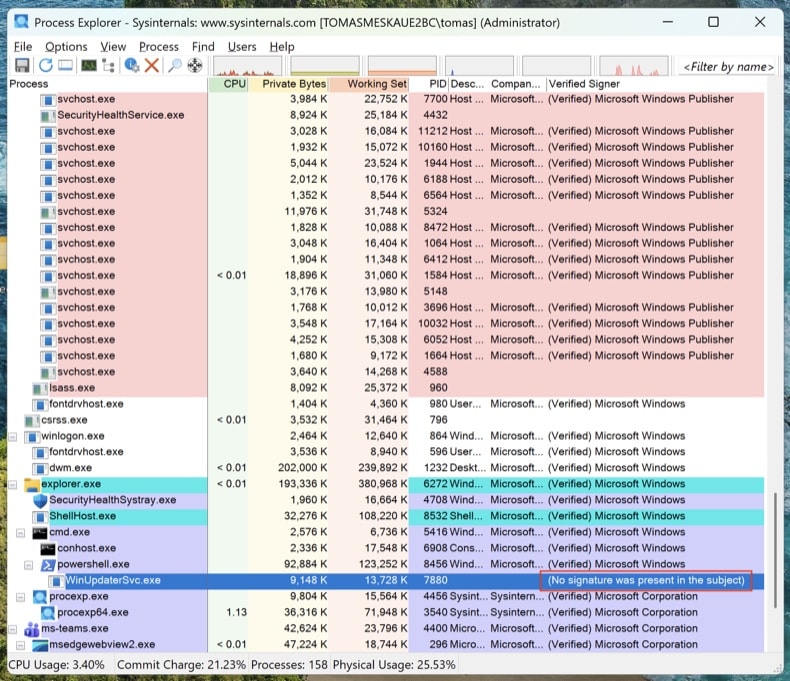
Descargue Process Explorer de Microsoft Sysinternals. Ejecútelo como administrador. Haga clic en y en .
Ordene por «Verified Signer». Cualquier proceso sin firma que se ejecute desde %AppData%, %LocalAppData%, %Temp% o %ProgramData% es sospechoso. Haga clic con el botón derecho → Properties para ver la ruta completa de la imagen. Haga clic con el botón derecho → «Search Online» para buscar información sobre los nombres de proceso desconocidos.
El Administrador de tareas oculta las rutas completas de los archivos, no muestra las firmas digitales y agrupa los procesos de una forma que facilita que el malware pase desapercibido. Process Explorer es la misma herramienta que utilizan los ingenieros de Microsoft.
Localice todos los puntos de persistencia con Autoruns
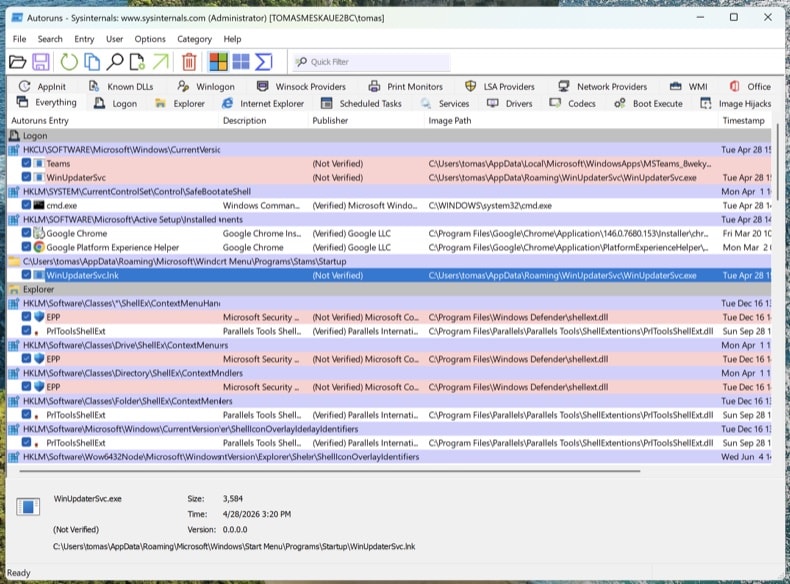
Descargue Autoruns. Haga clic con el botón derecho en Autoruns.exe y elija Ejecutar como administrador: sin permisos elevados, Autoruns no puede inspeccionar los subárboles protegidos del registro.
En el menú, active y y, a continuación, haga clic en Refresh.
Los troyanos modernos no se limitan al inicio. Recorra estas pestañas y busque entradas sin firma o desconocidas:
- Logon - las clásicas claves Run/RunOnce
- Scheduled Tasks - un escondite frecuente, sobre todo las tareas con acciones de PowerShell, MSHTA o rundll32
- Services - servicios sin firma en carpetas ajenas a Microsoft
- WMI - las suscripciones a eventos son un mecanismo de persistencia sigiloso (MITRE T1546.003)
- Image Hijacks - abuso del valor «Debugger» de Image File Execution Options
- AppInit - DLL que se cargan en todos los procesos con interfaz gráfica
- Browser plug-ins - complementos sin firma en todos los navegadores instalados
Haga clic con el botón derecho en cualquier entrada sospechosa → «Jump to Image» para ver el archivo real. Clic con el botón derecho → «Search Online» abre VirusTotal con el hash del archivo. No elimine nada todavía: limítese a anotar las rutas de archivo y los nombres de las entradas. Los eliminaremos después de los análisis.
Compruebe el archivo hosts y la configuración de DNS
Los troyanos suelen redirigir dominios de bancos, de antivirus y de actualizaciones a servidores controlados por el atacante modificando el archivo hosts o la configuración de DNS.
Archivo hosts: Abra el Bloc de notas como administrador y abra C:\Windows\System32\drivers\etc\hosts. Las entradas legítimas están comentadas con #. Cualquier asignación de IP a dominio sin comentar es sospechosa, especialmente las redirecciones de microsoft.com, windowsupdate o su banco.
Configuración de DNS: Abra el Símbolo del sistema como administrador y ejecute ipconfig /all. Confirme que sus servidores DNS apuntan a su proveedor de internet, a su router o a un resolvedor público conocido (Cloudflare 1.1.1.1, Google 8.8.8.8). A continuación, abra y verifique que ni la configuración de DNS ni la de DNS sobre HTTPS (DoH) han sido secuestradas.
Un equipo limpio con el DNS secuestrado sigue siendo un equipo comprometido. Creerá que está en chase.com y estará en el clon del atacante.
Ningún antivirus lo detecta todo por sí solo. El orden siguiente es intencionado: primero el análisis sin conexión (detecta rootkits antes de que Windows se cargue por completo), después los escáneres bajo demanda en el sistema en ejecución y, por último, la limpieza manual de lo que se les haya escapado.
Ejecute Microsoft Defender Offline
Reinicie en el modo normal de Windows. Abra . Seleccione Antivirus de Microsoft Defender (examen sin conexión) y haga clic en Examinar ahora. El equipo se reiniciará en un entorno reducido y realizará el análisis antes de que se cargue el sistema operativo completo.
Los rootkits y bootkits se ocultan de cualquier escáner que se ejecute en la misma sesión de Windows ya infectada. Un análisis sin conexión previo al arranque examina el disco antes de que el malware pueda ocultarse.
Con certificación VB100. Incluye antitroyanos, análisis del registro y de la persistencia, y antispyware en una sola pasada. Dispone de una prueba gratuita de 7 días.
Descargar Combo CleanerEjecute un análisis completo del sistema con Combo Cleaner
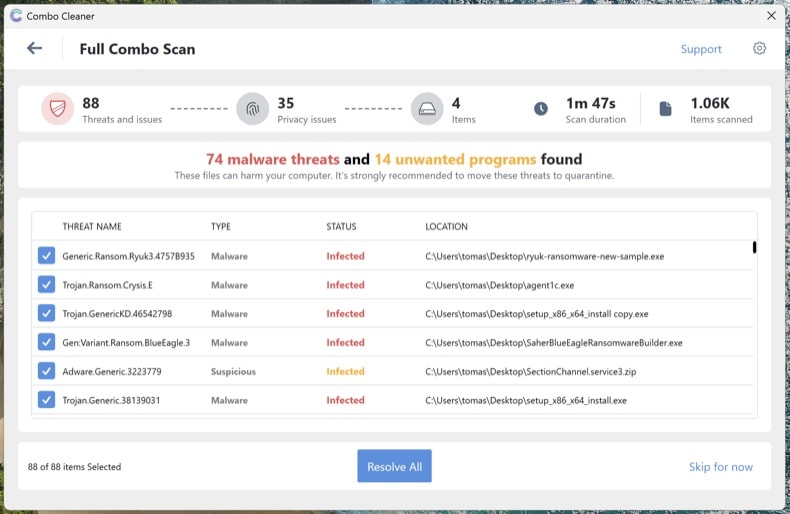
Instale Combo Cleaner y ejecute un análisis completo del sistema (no el análisis rápido). Deje que finalice por completo, revise las amenazas detectadas y aplique las acciones recomendadas. Combo Cleaner pondrá en cuarentena los troyanos conocidos y su persistencia en el registro.
Ejecute Microsoft Safety Scanner como análisis de segunda opinión
Descargue Microsoft Safety Scanner (MSERT.exe), la herramienta gratuita bajo demanda de Microsoft. El ejecutable caduca cada 10 días, lo que significa que cada descarga incluye las firmas más recientes. Ejecute un análisis completo después de Combo Cleaner para detectar lo que un solo motor podría pasar por alto.
Cada motor de análisis detecta amenazas distintas. Ejecutar un análisis adicional de Microsoft después de Combo Cleaner es, con diferencia, el paso de verificación menos aprovechado en la eliminación de malware.
Elimine manualmente lo que siga apareciendo en Autoruns
Vuelva a abrir Autoruns. Todo lo que marcó en el paso 4 y siga presente no ha sido detectado por los análisis automáticos. Para cada entrada sospechosa restante: haga clic con el botón derecho → Delete en Autoruns (esto elimina el registro de persistencia) y, a continuación, vaya a la ruta del archivo y elimine el archivo real. Vacíe la Papelera de reciclaje.
Algunos archivos de malware reaparecen tras eliminarlos porque otro componente del sistema los vuelve a crear. Si elimina un archivo y vuelve a aparecer en pocos minutos, queda un punto de persistencia que Autoruns no ha mostrado, normalmente un servicio o una tarea programada que se ejecuta con la cuenta SYSTEM. Vuelva a ejecutar los análisis de los pasos 6-8 o proceda a una instalación limpia (consulte el final de la guía).
Restablezca los navegadores y borre los permisos de notificación
Los troyanos y el adware secuestran con frecuencia los navegadores: cambian el motor de búsqueda predeterminado, instalan extensiones fraudulentas o se conceden permisos de notificación para seguir mostrando ventanas emergentes fraudulentas incluso después de que el malware haya desaparecido.
- Chrome: visite
chrome://settings/resety haga clic en «Restaurar los valores predeterminados originales de la configuración». Después, visitechrome://settings/content/notificationsy elimine los sitios desconocidos. - Edge: visite
edge://settings/reset. Después, compruebeedge://settings/content/notifications. - Firefox: abra
about:supporty haga clic en Restablecer Firefox (en Firefox, este botón figura en el apartado «Dar un repaso a Firefox»). Después, compruebe Ajustes → Privacidad & Seguridad → Permisos → Notificaciones.
Revise las extensiones instaladas en cada navegador y elimine todo lo que no reconozca, sobre todo las extensiones que no haya instalado usted mismo.
Vuelva a activar Defender y la protección contra alteraciones, y actualícelo todo
Muchos troyanos desactivan el software de seguridad. Abra y confirme que Protección en tiempo real, Protección basada en la nube y Protección contra alteraciones están activadas. La protección contra alteraciones impide que el malware desactive Defender de forma silenciosa.
A continuación, ejecute Windows Update () y actualice sus navegadores y aplicaciones. El vector de infección que permitió la entrada del troyano suele estar relacionado con software desactualizado.
Cambie las contraseñas desde un dispositivo limpio
Si el troyano era un infostealer (Lumma, RedLine, Vidar y otros similares son extremadamente comunes), dé por hecho que todas las contraseñas guardadas en su navegador están comprometidas. Cámbielas desde otro dispositivo que sepa que está limpio; su teléfono sirve si no está infectado.
Orden recomendado:
- Correo electrónico principal en primer lugar: es el centro de recuperación de todo lo demás
- Cuentas bancarias y financieras
- Contraseña maestra del gestor de contraseñas (si utiliza uno)
- Redes sociales, compras y el resto de cuentas
Siempre que sea posible, active la autenticación multifactor resistente al phishing (llaves de acceso / llaves de seguridad físicas FIDO2 / aplicaciones de autenticación): los atacantes sofisticados pueden eludir la MFA basada en SMS.
Verifique la limpieza y supervise el equipo durante 7 días
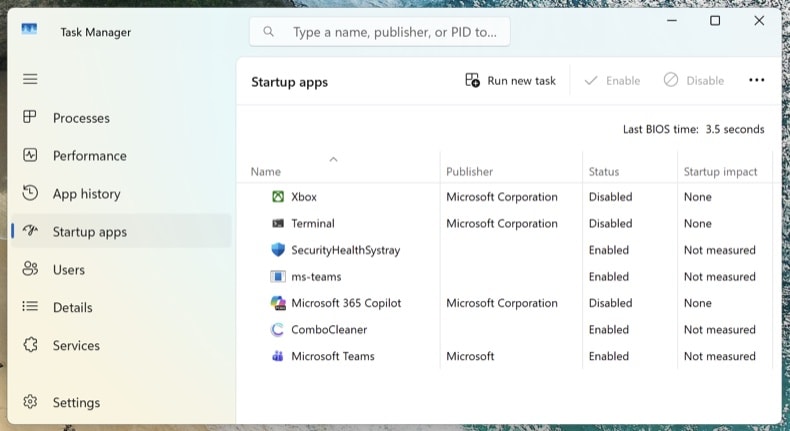
Vuelva a conectarse a la red y ejecute un último análisis completo con Combo Cleaner. Abra el Administrador de tareas (Ctrl + Mayús + Esc) y vaya a la pestaña Aplicaciones de arranque: confirme que no ha reaparecido nada sospechoso.
Durante los próximos 7 días, vigile si reaparecen los síntomas: uso de CPU inesperadamente elevado, procesos desconocidos que vuelven a aparecer, redirecciones del navegador o ventanas emergentes. Si algo vuelve a aparecer, se le ha pasado un punto de persistencia y deberá repetir el procedimiento, o puede que el equipo esté comprometido a un nivel más profundo y requiera una instalación limpia.
Cuándo es mejor hacer una instalación limpia de Windows
La eliminación manual no siempre es la respuesta correcta. Reinstalar Windows desde cero es la única forma de tener una certeza del 100 % cuando:
- El malware reaparece tras cada intento de eliminación
- Se ha detectado un bootkit o un rootkit UEFI (este tipo de amenaza se sitúa por debajo del sistema operativo y sobrevive a una reinstalación normal de Windows)
- Se ha confirmado que un troyano de robo de credenciales se ejecutó con privilegios de administrador (Lumma, RedLine, Vidar): es probable que el sistema contenga varias cargas útiles desconocidas
- El equipo se utiliza para banca online, correo electrónico de empresa o cualquier uso en el que no sea aceptable la menor duda
Una instalación limpia es un proceso de 30-60 minutos: reinstale Windows 11 mediante . Primero haga una copia de seguridad de sus documentos en un almacenamiento externo, analice la copia con Combo Cleaner antes de restaurarla y reinstale las aplicaciones desde cero; nunca las restaure desde una copia de seguridad del sistema infectado.
Importante: La eliminación manual requiere conocimientos informáticos avanzados. Si no está seguro de saber distinguir los archivos del sistema de los archivos maliciosos, ejecute un análisis automático con Combo Cleaner y Windows Defender y no vaya más allá: esa vía detecta la gran mayoría de los troyanos dirigidos a usuarios domésticos sin el riesgo de dañar Windows al eliminar el archivo equivocado.
Preguntas más frecuentes (FAQ)
Mi ordenador está infectado con el malware NICECURL, ¿debo formatear mi dispositivo de almacenamiento para deshacerme de él?
El formateo debe considerarse el último recurso, ya que borrará todos los datos del dispositivo (aunque también eliminará NICECURL). Antes de formatear, prueba a utilizar un software antivirus de confianza para escanear y eliminar NICECURL.
¿Cuáles son los principales problemas que puede causar el malware?
Depende de las capacidades y del tipo de malware. Puede cifrar archivos, robar información confidencial, inyectar más malware, minar criptomonedas y causar otros problemas.
¿Cuál es la finalidad del malware NICECURL?
NICECURL puede descargar módulos adicionales (ampliar sus capacidades) y recopilar datos.
¿Cómo se infiltró NICECURL en mi ordenador?
El malware NICECURL se distribuye a través del correo electrónico. Los actores de la amenaza disfrazan el malware como archivos PDF, concretamente formularios de entrevistas, utilizando archivos LNK maliciosos. Cuando se abren estos archivos, se activa la descarga del malware NICECURL. Además, utilizan scripts VBS y archivos RAR para engañar a los destinatarios y hacer que ejecuten el malware.
¿Me protegerá Combo Cleaner del malware?
Ciertamente, Combo Cleaner tiene la capacidad de detectar y eliminar casi todo el malware conocido. Es importante tener en cuenta que el malware de gama alta a menudo se oculta dentro del sistema. Por lo tanto, realizar un análisis completo del sistema es esencial para garantizar la eliminación de las amenazas ocultas.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión