
Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es EKZ Stealer?
EKZ Stealer es un ladrón de información diseñado para extraer silenciosamente contraseñas guardadas, cookies, datos de autocompletado y detalles de tarjetas de pago de los navegadores web en equipos Windows infectados. Según la investigación de Arctic Wolf, fue observado por primera vez en mayo de 2026 como parte de una campaña dirigida a organizaciones que utilizan el software FortiClient EMS de Fortinet.
Para distribuir el stealer, los atacantes lo disfrazaron como una actualización legítima del software de Fortinet con el nombre FortiEndpoint_Patch.exe. El archivo se envió a los endpoints gestionados de forma automática a través de configuraciones de perfiles VPN manipuladas, lo que significa que las víctimas normalmente no tenían idea de que el malware se estaba instalando.
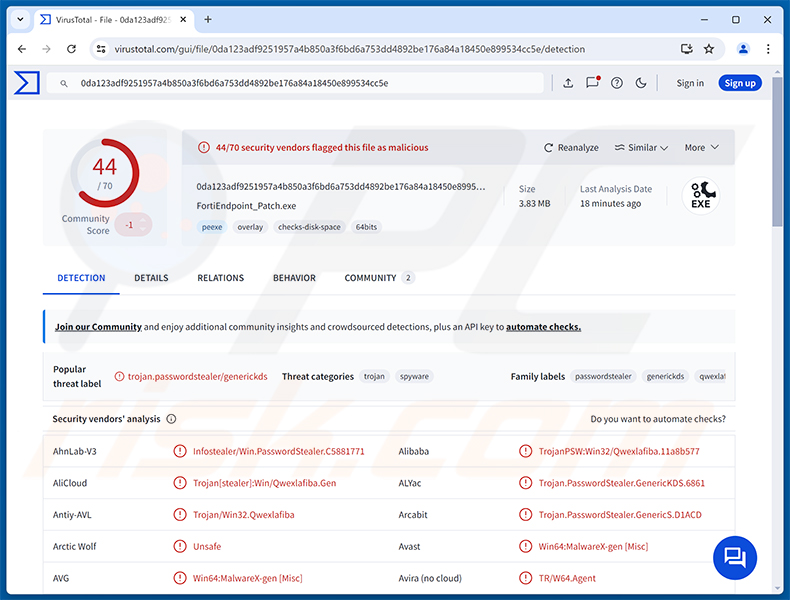
Descripción general de EKZ Stealer
El malware se dirige tanto a navegadores basados en Chromium (como Chrome y Edge) como a navegadores basados en Firefox, incluyendo LibreWolf, Waterfox, Pale Moon y Thunderbird. De estas aplicaciones, recopila credenciales de inicio de sesión guardadas, cookies de sesión, datos de autocompletado y números de tarjetas de crédito almacenados.
Una vez completada la recopilación, los datos extraídos se escriben en un archivo de registro en la máquina de la víctima y luego se envían a un servidor controlado por los atacantes a través de una conexión HTTP. El stealer admite un uso repetido en múltiples equipos mediante una interfaz de línea de comandos, lo que sugiere que se utiliza en operaciones dirigidas y controladas por un operador.
La campaña documentada por Arctic Wolf explotó CVE-2026-35616, una vulnerabilidad en FortiClient EMS que proporcionaba acceso no autenticado a la API de gestión del servidor. Los atacantes utilizaron ese punto de apoyo para modificar las configuraciones de perfiles VPN, inyectando comandos maliciosos de PowerShell que se ejecutaban automáticamente en todos los endpoints gestionados cuando se establecía una conexión VPN.
Cómo EKZ Stealer roba datos del navegador
Los navegadores basados en Chromium cifran las contraseñas guardadas utilizando una protección vinculada a la cuenta de usuario de Windows. EKZ Stealer evita esto copiándose a sí mismo en la carpeta de la aplicación del navegador y relanzándose desde esa ubicación, lo que hace que el navegador lo trate como un proceso interno de confianza.
Desde esa posición, invoca una función privilegiada del navegador para obtener la clave de descifrado AES-256 utilizada para proteger las credenciales almacenadas. Esto permite al stealer leer cada contraseña guardada en el navegador sin ninguna advertencia para el usuario.
Evasión de defensas
EKZ Stealer toma medidas para dificultar el análisis y eliminar rastros de la infección. Su ejecutable tiene una marca de tiempo de compilación establecida en cero, lo que elimina el marcador de fecha que normalmente utilizan los investigadores para determinar cuándo se compiló un programa.
El malware también se distribuyó mediante scripts de PowerShell codificados en Base64, que pueden eludir filtros que analizan comandos maliciosos reconocibles. Una vez completada la exfiltración, el stealer elimina el archivo de carga útil y limpia las entradas de registro relacionadas, borrando las evidencias de la infección.
| Nombre | EKZ infostealer |
| Tipo De Amenaza | Ladrón de información, Troyano, Virus de robo de contraseñas |
| Nombres De Detección | Avast (Win64:MalwareX-gen [Misc]), AVG (Win64:MalwareX-gen [Misc]), Combo Cleaner (Trojan.PasswordStealer.GenericKDS.6861), Kaspersky (Trojan-PSW.Win64.Agent.aea), Microsoft (Trojan:Win32/Qwexlafiba!rfn), Lista Completa (VirusTotal) |
| Síntomas | Los stealers están diseñados para infiltrarse sigilosamente en el ordenador de la víctima y permanecer en silencio, por lo que no se observan síntomas particulares de forma clara en una máquina infectada. |
| Métodos De Distribución | Vulnerabilidad de software explotada (CVE-2026-35616), scripts maliciosos de PowerShell, actualización de software falsa (disfrazada como un parche legítimo de Fortinet). |
| Daños | Contraseñas e información bancaria robadas, robo de identidad, secuestro de cuentas, infecciones adicionales, pérdidas monetarias. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Conclusión
Las víctimas de EKZ Stealer pueden perder todas las credenciales almacenadas en sus navegadores, incluyendo contraseñas de cuentas, datos de tarjetas de pago y cookies de sesión que pueden permitir a los atacantes acceder a las cuentas sin necesitar la contraseña original. Cualquier cuenta activa en el navegador en el momento de la infección debe considerarse potencialmente comprometida.
La rutina de limpieza del stealer dificulta confirmar una infección después del hecho, y las organizaciones afectadas por la vulnerabilidad de FortiClient EMS pueden haberlo tenido desplegado en muchos dispositivos a la vez. EKZ Stealer debe eliminarse del sistema de inmediato.
Más ejemplos de stealers son DebugElevator, Evolution y Needle.
¿Cómo se infiltró EKZ Stealer en mi ordenador?
Según Arctic Wolf, la campaña de EKZ Stealer explotó CVE-2026-35616, una vulnerabilidad en FortiClient EMS de Fortinet que permitía acceso no autenticado a la API de gestión del servidor. Los atacantes obtuvieron control administrativo y modificaron la configuración de los perfiles VPN para inyectar scripts maliciosos de PowerShell en la configuración.
Estos scripts se ejecutaban automáticamente en todos los endpoints gestionados cada vez que se establecía una conexión VPN. La carga útil se llamaba FortiEndpoint_Patch.exe, y para la mayoría de usuarios y administradores parecería una actualización de software rutinaria de Fortinet en lugar de malware.
Fuera de esta campaña específica, los stealers comúnmente llegan a los usuarios a través de correos electrónicos de phishing, sitios falsos de descarga de software, software pirateado y cracks de software.
¿Cómo evitar la instalación de malware?
Mantenga todo el software actualizado, incluyendo las herramientas de gestión de redes y los clientes VPN. Las vulnerabilidades como CVE-2026-35616 son parcheadas por los proveedores una vez descubiertas, pero los dispositivos deben recibir y aplicar realmente esos parches para estar protegidos. Descargue las actualizaciones de software únicamente de los sitios web oficiales del proveedor.
Sea precavido con los correos electrónicos inesperados que contengan archivos adjuntos o enlaces, incluso cuando parezcan provenir de una fuente de confianza. Utilice software antivirus de buena reputación y realice análisis regulares en busca de amenazas. Si cree que su ordenador ya está infectado, le recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente el malware infiltrado.
¿Cómo eliminar el malware manualmente?
La mayoría de las infecciones por troyanos se pueden eliminar ejecutando un análisis completo del sistema con Combo Cleaner. El procedimiento manual completo que se describe a continuación está pensado para los casos en los que la eliminación automática ha fallado, en los que desea comprobar que el análisis lo ha detectado todo o en los que la amenaza tiene varios puntos de persistencia.
Desconéctese de la red
Desconecte el cable Ethernet y desactive el Wi-Fi. Si utiliza un portátil, la tecla del modo avión es la forma más rápida.
Muchos troyanos exfiltran datos (contraseñas guardadas en el navegador, sesiones bancarias, capturas de pantalla) y aceptan órdenes remotas. Cortar la red detiene ambas cosas de inmediato. Manténgala desconectada hasta la fase 4.
Arranque en modo seguro con funciones de red
El modo seguro carga un conjunto mínimo de controladores e impide que la mayoría del malware se ejecute automáticamente. La opción «con funciones de red» le permite descargar herramientas; vuelva a activar el Wi-Fi solo después de haber arrancado en este modo.
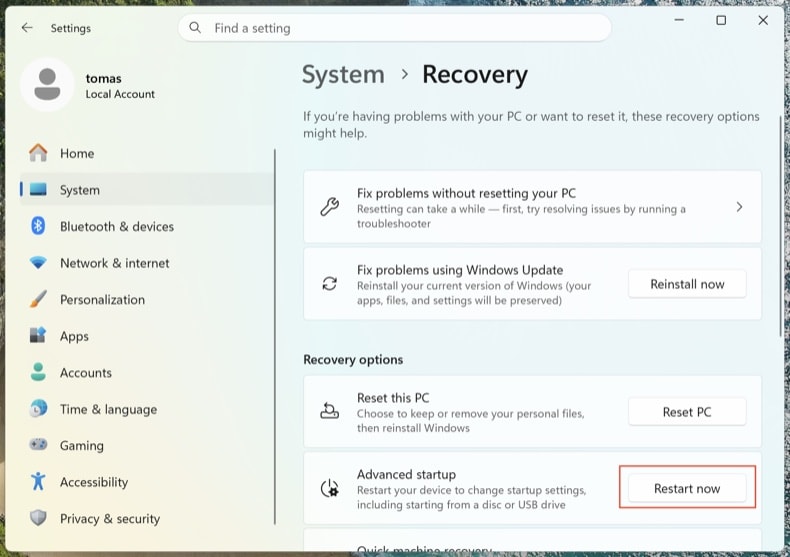
Abra . Haga clic en Reiniciar ahora junto a Inicio avanzado.
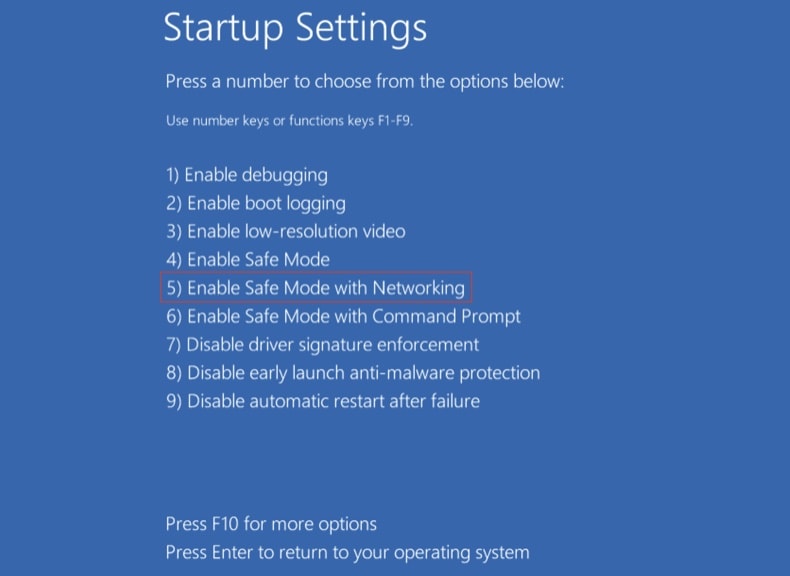
El equipo se reiniciará en el menú «Elegir una opción». Haga clic en . Tras el segundo reinicio, pulse 5 o F5.
Haga clic en el logotipo de Windows, mantenga pulsada la tecla Mayús, haga clic en el icono de inicio/apagado y elija Reiniciar. En la pantalla Elegir una opción, haga clic en . Pulse F5.
Windows 8
Vaya a la pantalla Inicio, escriba avanzado y seleccione Configuración → Opciones de inicio avanzado → Reiniciar ahora → Solucionar problemas → Opciones avanzadas → Configuración de inicio → Reiniciar → F5.
Nota: Windows 8 dejó de recibir soporte en enero de 2023; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Windows 7
Haga clic en Inicio → Apagar → Reiniciar → Aceptar. Mientras arranca el sistema, pulse F8 repetidamente hasta que aparezca el menú Opciones de arranque avanzadas y, a continuación, elija Modo seguro con funciones de red.
Nota: Windows 7 dejó de recibir soporte en enero de 2020; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
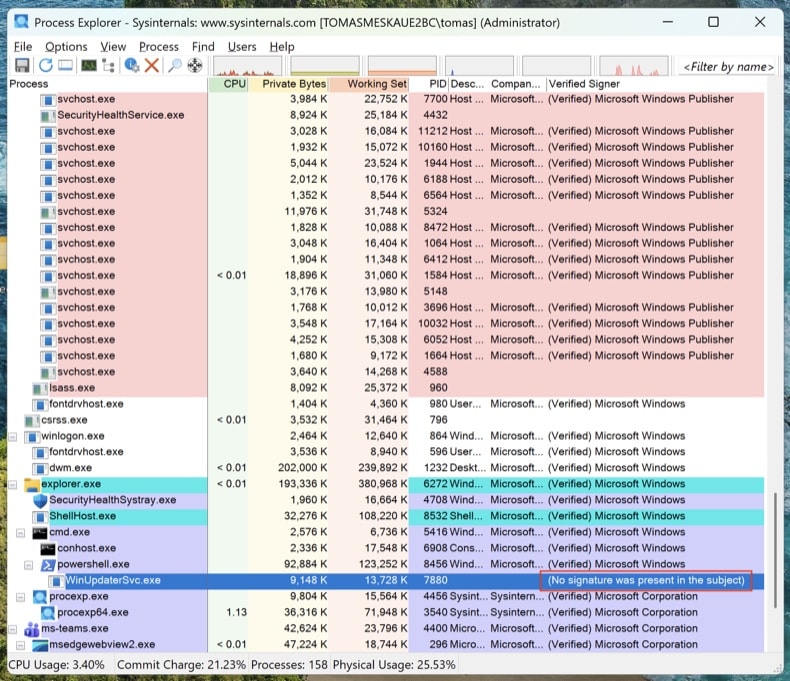
Inspeccione los procesos en ejecución con Process Explorer
Descargue Process Explorer de Microsoft Sysinternals. Ejecútelo como administrador. Haga clic en y en .
Ordene por «Verified Signer». Cualquier proceso sin firma que se ejecute desde %AppData%, %LocalAppData%, %Temp% o %ProgramData% es sospechoso. Haga clic con el botón derecho → Properties para ver la ruta completa de la imagen. Haga clic con el botón derecho → «Search Online» para buscar información sobre los nombres de proceso desconocidos.
El Administrador de tareas oculta las rutas completas de los archivos, no muestra las firmas digitales y agrupa los procesos de una forma que facilita que el malware pase desapercibido. Process Explorer es la misma herramienta que utilizan los ingenieros de Microsoft.
Localice todos los puntos de persistencia con Autoruns
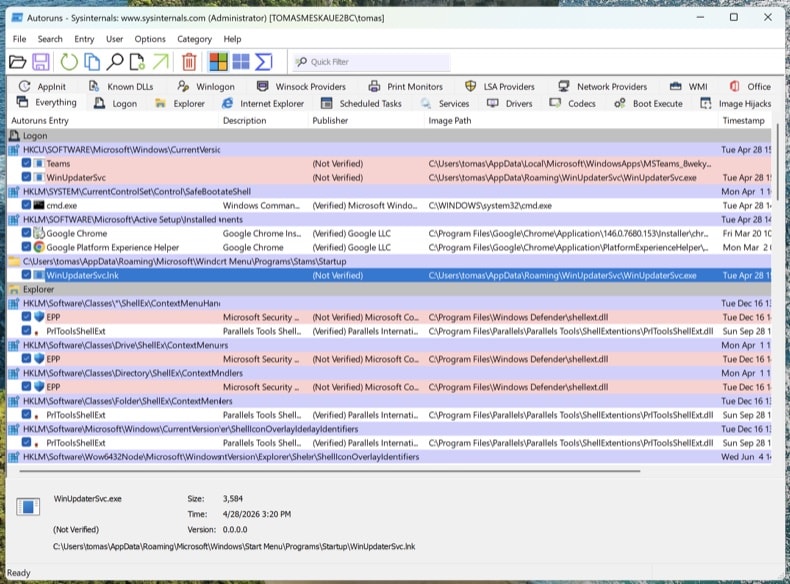
Descargue Autoruns. Haga clic con el botón derecho en Autoruns.exe y elija Ejecutar como administrador: sin permisos elevados, Autoruns no puede inspeccionar los subárboles protegidos del registro.
En el menú, active y y, a continuación, haga clic en Refresh.
Los troyanos modernos no se limitan al inicio. Recorra estas pestañas y busque entradas sin firma o desconocidas:
- Logon - las clásicas claves Run/RunOnce
- Scheduled Tasks - un escondite frecuente, sobre todo las tareas con acciones de PowerShell, MSHTA o rundll32
- Services - servicios sin firma en carpetas ajenas a Microsoft
- WMI - las suscripciones a eventos son un mecanismo de persistencia sigiloso (MITRE T1546.003)
- Image Hijacks - abuso del valor «Debugger» de Image File Execution Options
- AppInit - DLL que se cargan en todos los procesos con interfaz gráfica
- Browser plug-ins - complementos sin firma en todos los navegadores instalados
Haga clic con el botón derecho en cualquier entrada sospechosa → «Jump to Image» para ver el archivo real. Clic con el botón derecho → «Search Online» abre VirusTotal con el hash del archivo. No elimine nada todavía: limítese a anotar las rutas de archivo y los nombres de las entradas. Los eliminaremos después de los análisis.
Compruebe el archivo hosts y la configuración de DNS
Los troyanos suelen redirigir dominios de bancos, de antivirus y de actualizaciones a servidores controlados por el atacante modificando el archivo hosts o la configuración de DNS.
Archivo hosts: Abra el Bloc de notas como administrador y abra C:\Windows\System32\drivers\etc\hosts. Las entradas legítimas están comentadas con #. Cualquier asignación de IP a dominio sin comentar es sospechosa, especialmente las redirecciones de microsoft.com, windowsupdate o su banco.
Configuración de DNS: Abra el Símbolo del sistema como administrador y ejecute ipconfig /all. Confirme que sus servidores DNS apuntan a su proveedor de internet, a su router o a un resolvedor público conocido (Cloudflare 1.1.1.1, Google 8.8.8.8). A continuación, abra y verifique que ni la configuración de DNS ni la de DNS sobre HTTPS (DoH) han sido secuestradas.
Un equipo limpio con el DNS secuestrado sigue siendo un equipo comprometido. Creerá que está en chase.com y estará en el clon del atacante.
Ningún antivirus lo detecta todo por sí solo. El orden siguiente es intencionado: primero el análisis sin conexión (detecta rootkits antes de que Windows se cargue por completo), después los escáneres bajo demanda en el sistema en ejecución y, por último, la limpieza manual de lo que se les haya escapado.
Ejecute Microsoft Defender Offline
Reinicie en el modo normal de Windows. Abra . Seleccione Antivirus de Microsoft Defender (examen sin conexión) y haga clic en Examinar ahora. El equipo se reiniciará en un entorno reducido y realizará el análisis antes de que se cargue el sistema operativo completo.
Los rootkits y bootkits se ocultan de cualquier escáner que se ejecute en la misma sesión de Windows ya infectada. Un análisis sin conexión previo al arranque examina el disco antes de que el malware pueda ocultarse.
Con certificación VB100. Incluye antitroyanos, análisis del registro y de la persistencia, y antispyware en una sola pasada. Dispone de una prueba gratuita de 7 días.
Descargar Combo CleanerEjecute un análisis completo del sistema con Combo Cleaner
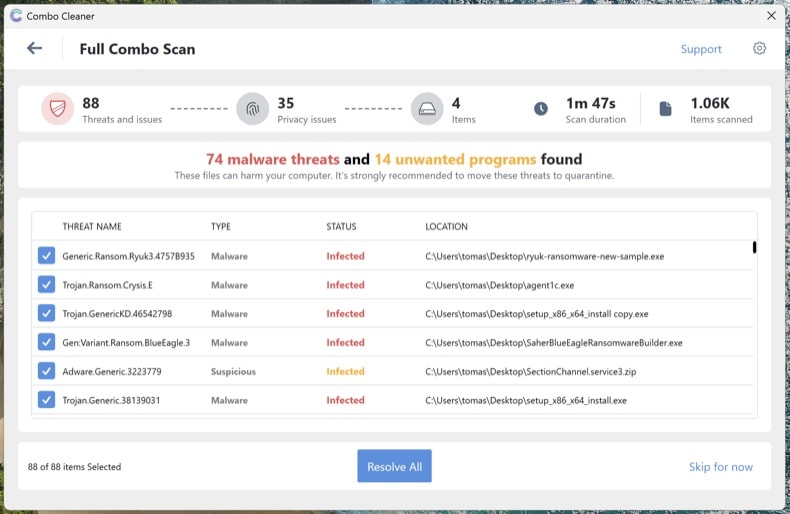
Instale Combo Cleaner y ejecute un análisis completo del sistema (no el análisis rápido). Deje que finalice por completo, revise las amenazas detectadas y aplique las acciones recomendadas. Combo Cleaner pondrá en cuarentena los troyanos conocidos y su persistencia en el registro.
Ejecute Microsoft Safety Scanner como análisis de segunda opinión
Descargue Microsoft Safety Scanner (MSERT.exe), la herramienta gratuita bajo demanda de Microsoft. El ejecutable caduca cada 10 días, lo que significa que cada descarga incluye las firmas más recientes. Ejecute un análisis completo después de Combo Cleaner para detectar lo que un solo motor podría pasar por alto.
Cada motor de análisis detecta amenazas distintas. Ejecutar un análisis adicional de Microsoft después de Combo Cleaner es, con diferencia, el paso de verificación menos aprovechado en la eliminación de malware.
Elimine manualmente lo que siga apareciendo en Autoruns
Vuelva a abrir Autoruns. Todo lo que marcó en el paso 4 y siga presente no ha sido detectado por los análisis automáticos. Para cada entrada sospechosa restante: haga clic con el botón derecho → Delete en Autoruns (esto elimina el registro de persistencia) y, a continuación, vaya a la ruta del archivo y elimine el archivo real. Vacíe la Papelera de reciclaje.
Algunos archivos de malware reaparecen tras eliminarlos porque otro componente del sistema los vuelve a crear. Si elimina un archivo y vuelve a aparecer en pocos minutos, queda un punto de persistencia que Autoruns no ha mostrado, normalmente un servicio o una tarea programada que se ejecuta con la cuenta SYSTEM. Vuelva a ejecutar los análisis de los pasos 6-8 o proceda a una instalación limpia (consulte el final de la guía).
Restablezca los navegadores y borre los permisos de notificación
Los troyanos y el adware secuestran con frecuencia los navegadores: cambian el motor de búsqueda predeterminado, instalan extensiones fraudulentas o se conceden permisos de notificación para seguir mostrando ventanas emergentes fraudulentas incluso después de que el malware haya desaparecido.
- Chrome: visite
chrome://settings/resety haga clic en «Restaurar los valores predeterminados originales de la configuración». Después, visitechrome://settings/content/notificationsy elimine los sitios desconocidos. - Edge: visite
edge://settings/reset. Después, compruebeedge://settings/content/notifications. - Firefox: abra
about:supporty haga clic en Restablecer Firefox (en Firefox, este botón figura en el apartado «Dar un repaso a Firefox»). Después, compruebe Ajustes → Privacidad & Seguridad → Permisos → Notificaciones.
Revise las extensiones instaladas en cada navegador y elimine todo lo que no reconozca, sobre todo las extensiones que no haya instalado usted mismo.
Vuelva a activar Defender y la protección contra alteraciones, y actualícelo todo
Muchos troyanos desactivan el software de seguridad. Abra y confirme que Protección en tiempo real, Protección basada en la nube y Protección contra alteraciones están activadas. La protección contra alteraciones impide que el malware desactive Defender de forma silenciosa.
A continuación, ejecute Windows Update () y actualice sus navegadores y aplicaciones. El vector de infección que permitió la entrada del troyano suele estar relacionado con software desactualizado.
Cambie las contraseñas desde un dispositivo limpio
Si el troyano era un infostealer (Lumma, RedLine, Vidar y otros similares son extremadamente comunes), dé por hecho que todas las contraseñas guardadas en su navegador están comprometidas. Cámbielas desde otro dispositivo que sepa que está limpio; su teléfono sirve si no está infectado.
Orden recomendado:
- Correo electrónico principal en primer lugar: es el centro de recuperación de todo lo demás
- Cuentas bancarias y financieras
- Contraseña maestra del gestor de contraseñas (si utiliza uno)
- Redes sociales, compras y el resto de cuentas
Siempre que sea posible, active la autenticación multifactor resistente al phishing (llaves de acceso / llaves de seguridad físicas FIDO2 / aplicaciones de autenticación): los atacantes sofisticados pueden eludir la MFA basada en SMS.
Verifique la limpieza y supervise el equipo durante 7 días
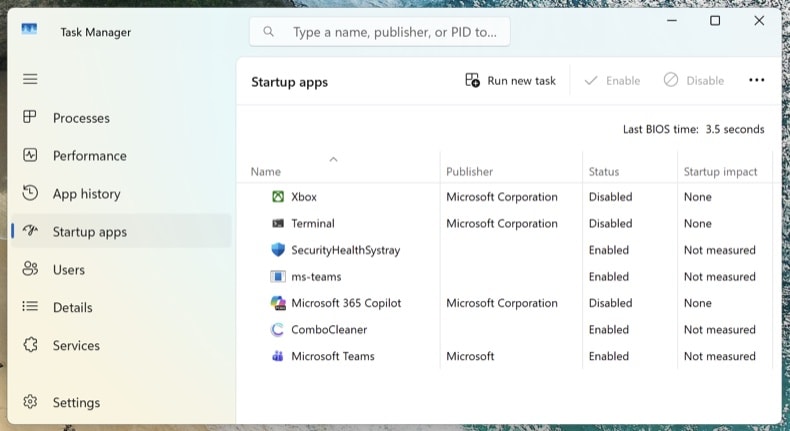
Vuelva a conectarse a la red y ejecute un último análisis completo con Combo Cleaner. Abra el Administrador de tareas (Ctrl + Mayús + Esc) y vaya a la pestaña Aplicaciones de arranque: confirme que no ha reaparecido nada sospechoso.
Durante los próximos 7 días, vigile si reaparecen los síntomas: uso de CPU inesperadamente elevado, procesos desconocidos que vuelven a aparecer, redirecciones del navegador o ventanas emergentes. Si algo vuelve a aparecer, se le ha pasado un punto de persistencia y deberá repetir el procedimiento, o puede que el equipo esté comprometido a un nivel más profundo y requiera una instalación limpia.
Cuándo es mejor hacer una instalación limpia de Windows
La eliminación manual no siempre es la respuesta correcta. Reinstalar Windows desde cero es la única forma de tener una certeza del 100 % cuando:
- El malware reaparece tras cada intento de eliminación
- Se ha detectado un bootkit o un rootkit UEFI (este tipo de amenaza se sitúa por debajo del sistema operativo y sobrevive a una reinstalación normal de Windows)
- Se ha confirmado que un troyano de robo de credenciales se ejecutó con privilegios de administrador (Lumma, RedLine, Vidar): es probable que el sistema contenga varias cargas útiles desconocidas
- El equipo se utiliza para banca online, correo electrónico de empresa o cualquier uso en el que no sea aceptable la menor duda
Una instalación limpia es un proceso de 30-60 minutos: reinstale Windows 11 mediante . Primero haga una copia de seguridad de sus documentos en un almacenamiento externo, analice la copia con Combo Cleaner antes de restaurarla y reinstale las aplicaciones desde cero; nunca las restaure desde una copia de seguridad del sistema infectado.
Importante: La eliminación manual requiere conocimientos informáticos avanzados. Si no está seguro de saber distinguir los archivos del sistema de los archivos maliciosos, ejecute un análisis automático con Combo Cleaner y Windows Defender y no vaya más allá: esa vía detecta la gran mayoría de los troyanos dirigidos a usuarios domésticos sin el riesgo de dañar Windows al eliminar el archivo equivocado.
Preguntas frecuentes (FAQ)
Mi ordenador está infectado con el malware EKZ Stealer, ¿debo formatear mi dispositivo de almacenamiento para deshacerme de él?
El formateo elimina EKZ Stealer pero también borra todos los datos de la unidad. Ejecutar una herramienta de seguridad de buena reputación como Combo Cleaner es el primer paso recomendado; el formateo solo debe considerarse como último recurso.
¿Cuáles son los mayores problemas que puede causar el malware EKZ Stealer?
EKZ Stealer puede resultar en el robo de todas las contraseñas guardadas en el navegador, cookies de sesión y datos de tarjetas de pago. Esto puede llevar al secuestro de cuentas, robo de identidad y fraude financiero, especialmente si las credenciales robadas incluyen cuentas bancarias o de correo electrónico.
¿Cuál es el propósito del malware EKZ Stealer?
El propósito de EKZ Stealer es recopilar credenciales guardadas y datos sensibles de los navegadores web, incluyendo contraseñas, cookies, datos de autocompletado y detalles de tarjetas de pago, y enviar esa información a los atacantes para su explotación.
¿Cómo se infiltró el malware EKZ Stealer en mi ordenador?
Se observó que EKZ Stealer se propagaba a través de una campaña que explotó CVE-2026-35616, una vulnerabilidad de FortiClient EMS. Los atacantes inyectaron scripts maliciosos de PowerShell en las configuraciones de VPN, haciendo que el stealer se ejecutara automáticamente en los endpoints gestionados sin ninguna acción por parte del usuario.
¿Me protegerá Combo Cleaner del malware?
Sí. Combo Cleaner puede detectar y eliminar la mayoría del malware conocido, incluyendo los ladrones de información. Se recomienda ejecutar un análisis completo del sistema para asegurar que no se pase por alto ninguna amenaza y que el sistema esté completamente limpio.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión