
Cómo eliminar el malware detectado como HackTool:Win32/Crack
TroyanoConocido también como: Virus "HackTool:Win32/Crack"

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es HackTool:Win32/Crack?
"HackTool:Win32/Crack" es un nombre genérico de detección utilizado por multitud de motores de seguridad y vendedores de "cracks" de software.
Los "cracks" son herramientas ilegales utilizadas para "crackear" la protección de programas; esto incluye saltarse las medidas de seguridad del producto, implementar una clave de activación robada o falsificar una, romper la protección de contraseñas mediante técnicas de fuerza bruta, y similares.
Los "cracks" se utilizan para "piratear" (robar) diversos productos que se ponen a la venta, desde videojuegos hasta software de edición de imágenes. Además de ser ilegales, las herramientas de "cracking" se emplean a menudo en la proliferación de malware. Por tanto, al utilizar "cracks", los usuarios se arriesgan a exponer sus dispositivos a software malicioso.
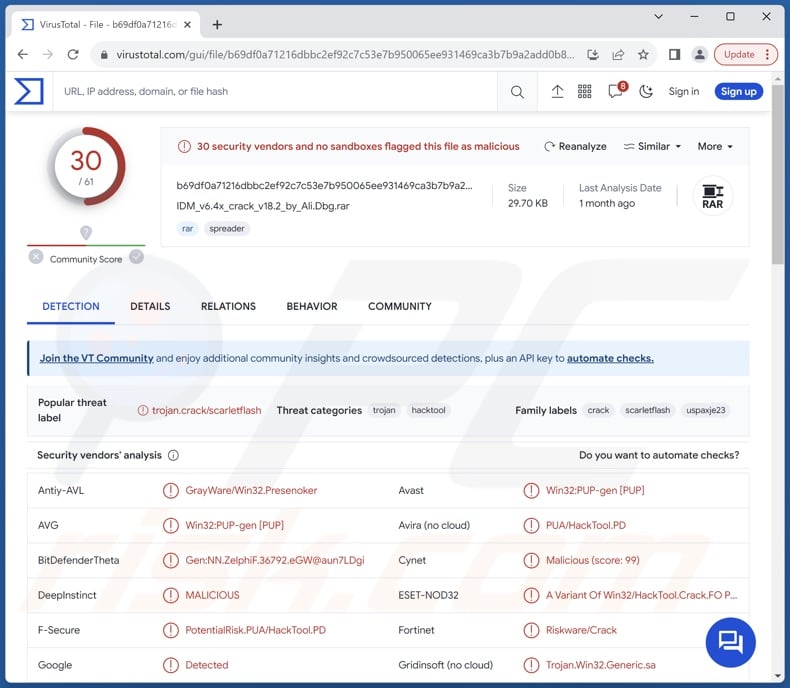
Resumen del malware HackTool:Win32/Crack
Como se mencionó en la introducción, "HackTool:Win32/Crack" es un nombre de detección común para "cracks" de software. Estas herramientas ilegales suelen venir incluidas en malware. Los "cracks" también pueden servir de disfraz para programas maliciosos (es decir, archivos infecciosos que simplemente afirman funcionar como herramientas de "cracking" pero que no tienen tal funcionalidad).
Los contenidos bajo el nombre de detección "HackTool:Win32/Crack" (y otros de su clase) pueden contener cualquier tipo de malware. "Cracks" puede utilizarse para ocultar troyanos.
"Troyano" en sí mismo es un término amplio que abarca programas maliciosos con diversas capacidades, incluyendo (pero no limitado a): backdoors (puertas traseras) que preparan los sistemas para una mayor infección, loaders (cargadores) que descargan/instalan malware adicional, injectors (inyectores) que inyectan código malicioso en software/procesos, stealers (ladrones) que extraen y exfiltran datos, grabbers (capturadores) que descargan archivos, spyware (programas espía) que registran contenido (por ejemplo, escritorios, audio/vídeo a través de micrófonos y cámaras, etc.), keyloggers que registran las pulsaciones de teclas, clippers que sustituyen el contenido del portapapeles, etc.
El ransomware s otro tipo de malware muy extendido. Está diseñado para cifrar archivos y/o bloquear la pantalla del dispositivo para exigir rescates por el descifrado/recuperación del acceso. Las herramientas de "cracking" también podrían proliferar los criptomineors, malware que abusa de los recursos del sistema (potencialmente hasta el punto de fallo) para generar criptomonedas.
En resumen, la presencia de malware de alto riesgo en un dispositivo puede dar lugar a múltiples infecciones del sistema, disminución del rendimiento del sistema o fallos, pérdida de datos, daños en el hardware, graves problemas de privacidad, pérdidas financieras y robo de identidad.
Si sospecha que su dispositivo ya está infectado, le recomendamos encarecidamente que ejecute un análisis completo del sistema con un antivirus y elimine todas las amenazas detectadas.
| Nombre | Virus "HackTool:Win32/Crack" |
| Tipo de amenaza | Troyano, virus ladrón de contraseñas, malware bancario, spyware. |
| Nombres de detección | Avast (Win32:Malware-gen), Combo Cleaner (Gen:Variant.Application.Ulise.123186), ESET-NOD32 (Una variante de Win32/HackTool.Crack.FO P), Malwarebytes (Generic.Malware.AI.DDS), Microsoft (HackTool:Win32/crack), Lista completa de detecciones (VirusTotal) |
| Síntomas | Los troyanos están diseñados para infiltrarse sigilosamente en el ordenador de la víctima y permanecer ocultos, por lo que no se aprecian síntomas particulares en una máquina infectada. |
| Métodos de distribución | Sitios web gratuitos de alojamiento de archivos, torrents, anuncios maliciosos en línea, ingeniería social. |
| Daños | Robo de contraseñas e información bancaria, suplantación de identidad, incorporación del ordenador de la víctima a una botnet. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Malware en general
Existen varios tipos de malware con diversas funcionalidades. Cabe mencionar que las capacidades no están limitadas por el tipo de malware. Por ejemplo, el software de robo de datos puede tener funciones de loader, keylogger, grabber, clipper u otras.
Sin embargo, independientemente de cómo opere el malware, su presencia en un sistema pone en peligro la integridad del dispositivo y la seguridad del usuario. Por lo tanto, es primordial eliminar todas las amenazas inmediatamente después de su detección.
¿Cómo se infiltró HackTool:Win32/Crack en mi ordenador?
Dado que los "cracks" de software son ilegales, se promocionan en diversos canales poco fiables, por ejemplo, sitios web de alojamiento de archivos gratuitos y freeware, redes de intercambio Peer-to-Peer y otras fuentes de terceros.
Las herramientas de "cracking" pueden ser "legítimas" y falsas. Estas últimas son fraudulentas, ya que se trata de archivos portadores de malware disfrazados de "cracks". Las herramientas de "cracking" falsas se suelen promocionar en páginas web fraudulentas, a las que se puede acceder de forma inadvertida. Los posibles puntos de acceso son redireccionamientos generados por sitios web que utilizan redes publicitarias fraudulentas, URL mal escritas, anuncios intrusivos, notificaciones de spam en el navegador, o adware instalado.
Tenga en cuenta que aunque el crack sea "legítimo" (lo que significa que no supone ninguna amenaza), sigue siendo ilegal utilizarlo, ya que se considera piratería.
¿Cómo evitar la instalación de malware?
Recomendamos encarecidamente descargar sólo de canales oficiales y verificados. Otra recomendación es activar y actualizar los programas utilizando funciones/herramientas legítimas, ya que las herramientas de activación ilegales ("cracking") y los actualizadores de terceros pueden contener malware.
También aconsejamos ser precavidos al navegar, ya que los contenidos falsos y maliciosos en línea suelen parecer auténticos e inofensivos. Los programas maliciosos también se propagan a través del correo basura (p. ej., mensajes de correo electrónico, MP/DM, SMS, etc.). Por ello, trate siempre con cuidado los mensajes entrantes y no abra los archivos adjuntos ni los enlaces que encuentre en correos sospechosos.
Debemos insistir en la importancia de tener instalado y actualizado un antivirus de confianza. El software de seguridad debe utilizarse para ejecutar análisis periódicos del sistema y eliminar las amenazas y problemas detectados. Si cree que su ordenador ya está infectado, le recomendamos que ejecute un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente el malware infiltrado.
Ejemplos de sitios web que promocionan herramientas de "cracking" de software:


¿Cómo eliminar el malware manualmente?
La mayoría de las infecciones por troyanos se pueden eliminar ejecutando un análisis completo del sistema con Combo Cleaner. El procedimiento manual completo que se describe a continuación está pensado para los casos en los que la eliminación automática ha fallado, en los que desea comprobar que el análisis lo ha detectado todo o en los que la amenaza tiene varios puntos de persistencia.
Desconéctese de la red
Desconecte el cable Ethernet y desactive el Wi-Fi. Si utiliza un portátil, la tecla del modo avión es la forma más rápida.
Muchos troyanos exfiltran datos (contraseñas guardadas en el navegador, sesiones bancarias, capturas de pantalla) y aceptan órdenes remotas. Cortar la red detiene ambas cosas de inmediato. Manténgala desconectada hasta la fase 4.
Arranque en modo seguro con funciones de red
El modo seguro carga un conjunto mínimo de controladores e impide que la mayoría del malware se ejecute automáticamente. La opción «con funciones de red» le permite descargar herramientas; vuelva a activar el Wi-Fi solo después de haber arrancado en este modo.
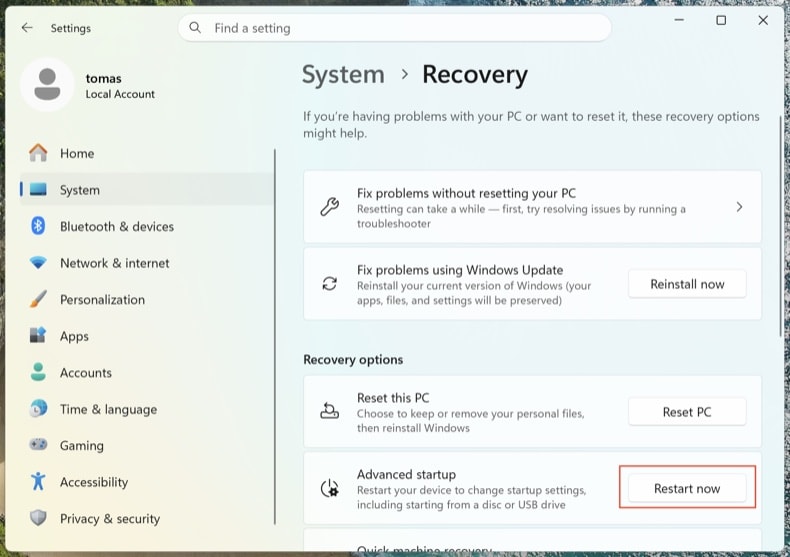
Abra . Haga clic en Reiniciar ahora junto a Inicio avanzado.
El equipo se reiniciará en el menú «Elegir una opción». Haga clic en . Tras el segundo reinicio, pulse 5 o F5.
Haga clic en el logotipo de Windows, mantenga pulsada la tecla Mayús, haga clic en el icono de inicio/apagado y elija Reiniciar. En la pantalla Elegir una opción, haga clic en . Pulse F5.
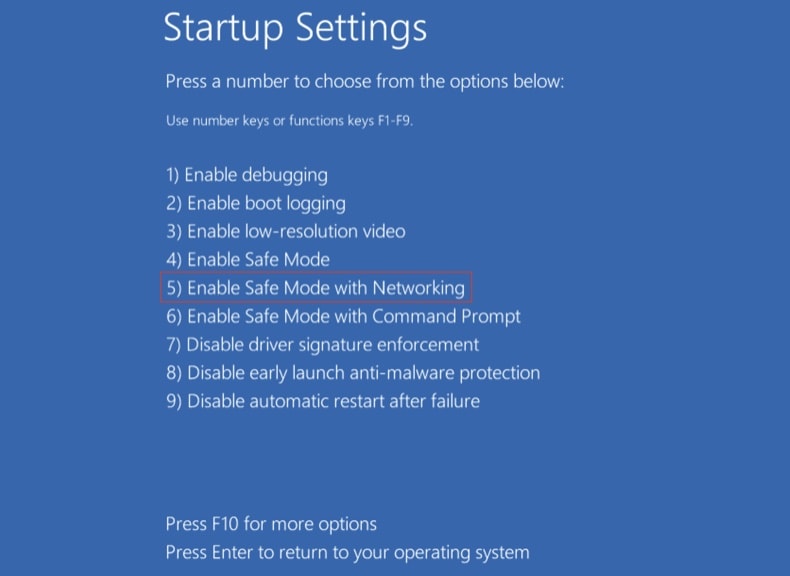
Windows 8
Vaya a la pantalla Inicio, escriba avanzado y seleccione Configuración → Opciones de inicio avanzado → Reiniciar ahora → Solucionar problemas → Opciones avanzadas → Configuración de inicio → Reiniciar → F5.
Nota: Windows 8 dejó de recibir soporte en enero de 2023; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Windows 7
Haga clic en Inicio → Apagar → Reiniciar → Aceptar. Mientras arranca el sistema, pulse F8 repetidamente hasta que aparezca el menú Opciones de arranque avanzadas y, a continuación, elija Modo seguro con funciones de red.
Nota: Windows 7 dejó de recibir soporte en enero de 2020; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Inspeccione los procesos en ejecución con Process Explorer
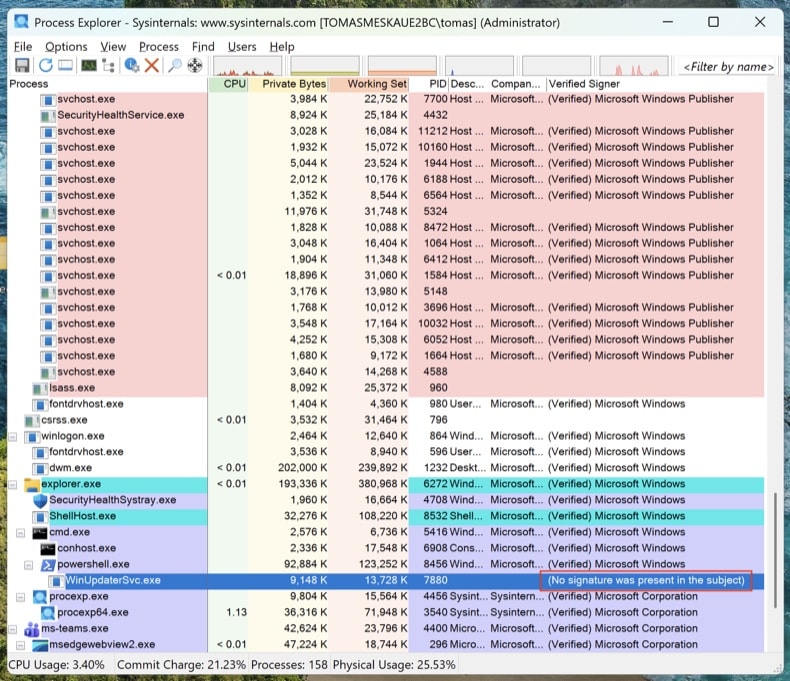
Descargue Process Explorer de Microsoft Sysinternals. Ejecútelo como administrador. Haga clic en y en .
Ordene por «Verified Signer». Cualquier proceso sin firma que se ejecute desde %AppData%, %LocalAppData%, %Temp% o %ProgramData% es sospechoso. Haga clic con el botón derecho → Properties para ver la ruta completa de la imagen. Haga clic con el botón derecho → «Search Online» para buscar información sobre los nombres de proceso desconocidos.
El Administrador de tareas oculta las rutas completas de los archivos, no muestra las firmas digitales y agrupa los procesos de una forma que facilita que el malware pase desapercibido. Process Explorer es la misma herramienta que utilizan los ingenieros de Microsoft.
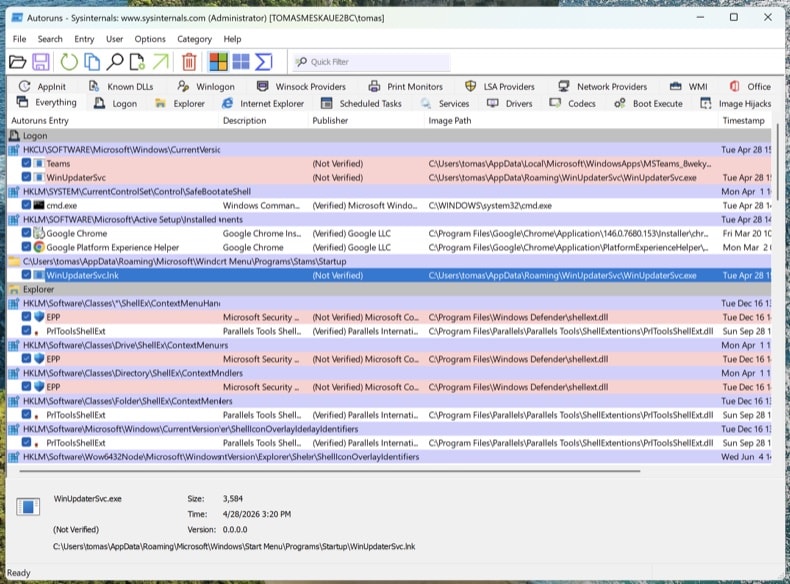
Localice todos los puntos de persistencia con Autoruns
Descargue Autoruns. Haga clic con el botón derecho en Autoruns.exe y elija Ejecutar como administrador: sin permisos elevados, Autoruns no puede inspeccionar los subárboles protegidos del registro.
En el menú, active y y, a continuación, haga clic en Refresh.
Los troyanos modernos no se limitan al inicio. Recorra estas pestañas y busque entradas sin firma o desconocidas:
- Logon - las clásicas claves Run/RunOnce
- Scheduled Tasks - un escondite frecuente, sobre todo las tareas con acciones de PowerShell, MSHTA o rundll32
- Services - servicios sin firma en carpetas ajenas a Microsoft
- WMI - las suscripciones a eventos son un mecanismo de persistencia sigiloso (MITRE T1546.003)
- Image Hijacks - abuso del valor «Debugger» de Image File Execution Options
- AppInit - DLL que se cargan en todos los procesos con interfaz gráfica
- Browser plug-ins - complementos sin firma en todos los navegadores instalados
Haga clic con el botón derecho en cualquier entrada sospechosa → «Jump to Image» para ver el archivo real. Clic con el botón derecho → «Search Online» abre VirusTotal con el hash del archivo. No elimine nada todavía: limítese a anotar las rutas de archivo y los nombres de las entradas. Los eliminaremos después de los análisis.
Compruebe el archivo hosts y la configuración de DNS
Los troyanos suelen redirigir dominios de bancos, de antivirus y de actualizaciones a servidores controlados por el atacante modificando el archivo hosts o la configuración de DNS.
Archivo hosts: Abra el Bloc de notas como administrador y abra C:\Windows\System32\drivers\etc\hosts. Las entradas legítimas están comentadas con #. Cualquier asignación de IP a dominio sin comentar es sospechosa, especialmente las redirecciones de microsoft.com, windowsupdate o su banco.
Configuración de DNS: Abra el Símbolo del sistema como administrador y ejecute ipconfig /all. Confirme que sus servidores DNS apuntan a su proveedor de internet, a su router o a un resolvedor público conocido (Cloudflare 1.1.1.1, Google 8.8.8.8). A continuación, abra y verifique que ni la configuración de DNS ni la de DNS sobre HTTPS (DoH) han sido secuestradas.
Un equipo limpio con el DNS secuestrado sigue siendo un equipo comprometido. Creerá que está en chase.com y estará en el clon del atacante.
Ningún antivirus lo detecta todo por sí solo. El orden siguiente es intencionado: primero el análisis sin conexión (detecta rootkits antes de que Windows se cargue por completo), después los escáneres bajo demanda en el sistema en ejecución y, por último, la limpieza manual de lo que se les haya escapado.
Ejecute Microsoft Defender Offline
Reinicie en el modo normal de Windows. Abra . Seleccione Antivirus de Microsoft Defender (examen sin conexión) y haga clic en Examinar ahora. El equipo se reiniciará en un entorno reducido y realizará el análisis antes de que se cargue el sistema operativo completo.
Los rootkits y bootkits se ocultan de cualquier escáner que se ejecute en la misma sesión de Windows ya infectada. Un análisis sin conexión previo al arranque examina el disco antes de que el malware pueda ocultarse.
Con certificación VB100. Incluye antitroyanos, análisis del registro y de la persistencia, y antispyware en una sola pasada. Dispone de una prueba gratuita de 7 días.
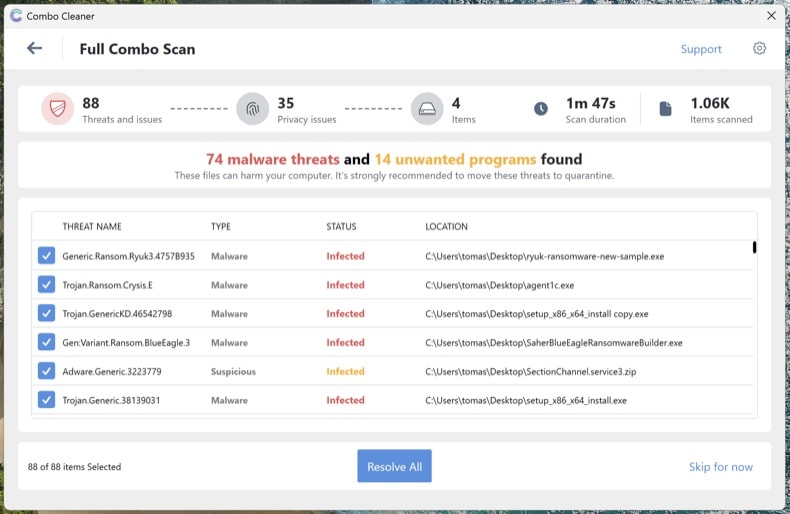
Descargar Combo CleanerEjecute un análisis completo del sistema con Combo Cleaner
Instale Combo Cleaner y ejecute un análisis completo del sistema (no el análisis rápido). Deje que finalice por completo, revise las amenazas detectadas y aplique las acciones recomendadas. Combo Cleaner pondrá en cuarentena los troyanos conocidos y su persistencia en el registro.
Ejecute Microsoft Safety Scanner como análisis de segunda opinión
Descargue Microsoft Safety Scanner (MSERT.exe), la herramienta gratuita bajo demanda de Microsoft. El ejecutable caduca cada 10 días, lo que significa que cada descarga incluye las firmas más recientes. Ejecute un análisis completo después de Combo Cleaner para detectar lo que un solo motor podría pasar por alto.
Cada motor de análisis detecta amenazas distintas. Ejecutar un análisis adicional de Microsoft después de Combo Cleaner es, con diferencia, el paso de verificación menos aprovechado en la eliminación de malware.
Elimine manualmente lo que siga apareciendo en Autoruns
Vuelva a abrir Autoruns. Todo lo que marcó en el paso 4 y siga presente no ha sido detectado por los análisis automáticos. Para cada entrada sospechosa restante: haga clic con el botón derecho → Delete en Autoruns (esto elimina el registro de persistencia) y, a continuación, vaya a la ruta del archivo y elimine el archivo real. Vacíe la Papelera de reciclaje.
Algunos archivos de malware reaparecen tras eliminarlos porque otro componente del sistema los vuelve a crear. Si elimina un archivo y vuelve a aparecer en pocos minutos, queda un punto de persistencia que Autoruns no ha mostrado, normalmente un servicio o una tarea programada que se ejecuta con la cuenta SYSTEM. Vuelva a ejecutar los análisis de los pasos 6-8 o proceda a una instalación limpia (consulte el final de la guía).
Restablezca los navegadores y borre los permisos de notificación
Los troyanos y el adware secuestran con frecuencia los navegadores: cambian el motor de búsqueda predeterminado, instalan extensiones fraudulentas o se conceden permisos de notificación para seguir mostrando ventanas emergentes fraudulentas incluso después de que el malware haya desaparecido.
- Chrome: visite
chrome://settings/resety haga clic en «Restaurar los valores predeterminados originales de la configuración». Después, visitechrome://settings/content/notificationsy elimine los sitios desconocidos. - Edge: visite
edge://settings/reset. Después, compruebeedge://settings/content/notifications. - Firefox: abra
about:supporty haga clic en Restablecer Firefox (en Firefox, este botón figura en el apartado «Dar un repaso a Firefox»). Después, compruebe Ajustes → Privacidad & Seguridad → Permisos → Notificaciones.
Revise las extensiones instaladas en cada navegador y elimine todo lo que no reconozca, sobre todo las extensiones que no haya instalado usted mismo.
Vuelva a activar Defender y la protección contra alteraciones, y actualícelo todo
Muchos troyanos desactivan el software de seguridad. Abra y confirme que Protección en tiempo real, Protección basada en la nube y Protección contra alteraciones están activadas. La protección contra alteraciones impide que el malware desactive Defender de forma silenciosa.
A continuación, ejecute Windows Update () y actualice sus navegadores y aplicaciones. El vector de infección que permitió la entrada del troyano suele estar relacionado con software desactualizado.
Cambie las contraseñas desde un dispositivo limpio
Si el troyano era un infostealer (Lumma, RedLine, Vidar y otros similares son extremadamente comunes), dé por hecho que todas las contraseñas guardadas en su navegador están comprometidas. Cámbielas desde otro dispositivo que sepa que está limpio; su teléfono sirve si no está infectado.
Orden recomendado:
- Correo electrónico principal en primer lugar: es el centro de recuperación de todo lo demás
- Cuentas bancarias y financieras
- Contraseña maestra del gestor de contraseñas (si utiliza uno)
- Redes sociales, compras y el resto de cuentas
Siempre que sea posible, active la autenticación multifactor resistente al phishing (llaves de acceso / llaves de seguridad físicas FIDO2 / aplicaciones de autenticación): los atacantes sofisticados pueden eludir la MFA basada en SMS.
Verifique la limpieza y supervise el equipo durante 7 días
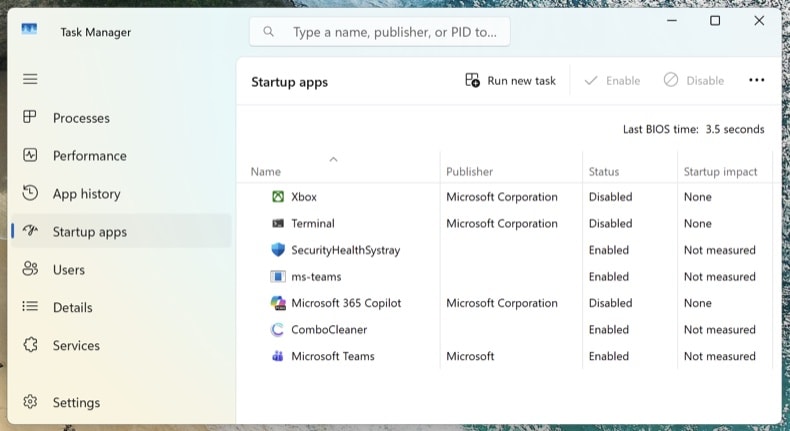
Vuelva a conectarse a la red y ejecute un último análisis completo con Combo Cleaner. Abra el Administrador de tareas (Ctrl + Mayús + Esc) y vaya a la pestaña Aplicaciones de arranque: confirme que no ha reaparecido nada sospechoso.
Durante los próximos 7 días, vigile si reaparecen los síntomas: uso de CPU inesperadamente elevado, procesos desconocidos que vuelven a aparecer, redirecciones del navegador o ventanas emergentes. Si algo vuelve a aparecer, se le ha pasado un punto de persistencia y deberá repetir el procedimiento, o puede que el equipo esté comprometido a un nivel más profundo y requiera una instalación limpia.
Cuándo es mejor hacer una instalación limpia de Windows
La eliminación manual no siempre es la respuesta correcta. Reinstalar Windows desde cero es la única forma de tener una certeza del 100 % cuando:
- El malware reaparece tras cada intento de eliminación
- Se ha detectado un bootkit o un rootkit UEFI (este tipo de amenaza se sitúa por debajo del sistema operativo y sobrevive a una reinstalación normal de Windows)
- Se ha confirmado que un troyano de robo de credenciales se ejecutó con privilegios de administrador (Lumma, RedLine, Vidar): es probable que el sistema contenga varias cargas útiles desconocidas
- El equipo se utiliza para banca online, correo electrónico de empresa o cualquier uso en el que no sea aceptable la menor duda
Una instalación limpia es un proceso de 30-60 minutos: reinstale Windows 11 mediante . Primero haga una copia de seguridad de sus documentos en un almacenamiento externo, analice la copia con Combo Cleaner antes de restaurarla y reinstale las aplicaciones desde cero; nunca las restaure desde una copia de seguridad del sistema infectado.
Importante: La eliminación manual requiere conocimientos informáticos avanzados. Si no está seguro de saber distinguir los archivos del sistema de los archivos maliciosos, ejecute un análisis automático con Combo Cleaner y Windows Defender y no vaya más allá: esa vía detecta la gran mayoría de los troyanos dirigidos a usuarios domésticos sin el riesgo de dañar Windows al eliminar el archivo equivocado.
Preguntas frecuentes (FAQ)
Mi ordenador está infectado con el malware "HackTool:Win32/Crack", ¿debo formatear mi dispositivo de almacenamiento para deshacerme de él?
La eliminación del malware rara vez requiere formateo.
¿Cuáles son los principales problemas que puede causar el malware "HackTool:Win32/Crack"?
Las amenazas que plantea una infección dependen de las funcionalidades del programa malicioso y de los objetivos de los ciberdelincuentes. Por lo general, las infecciones de alto riesgo pueden provocar una disminución del rendimiento o fallos del sistema, pérdida de datos, graves problemas de privacidad, pérdidas económicas y robo de identidad.
¿Cuál es el objetivo del malware "HackTool:Win32/Crack"?
La mayoría de las infecciones de malware están motivadas por el beneficio económico. Sin embargo, los ciberdelincuentes también pueden utilizar programas maliciosos para divertirse, llevar a cabo venganzas personales, interrumpir procesos (por ejemplo, sitios, servicios, empresas, organizaciones, etc.), participar en el hacktivismo e incluso lanzar ataques por motivos políticos o geopolíticos.
¿Cómo se infiltró el malware "HackTool:Win32/Crack" en mi ordenador?
"HackTool:Win32/Crack" es un nombre genérico de detección para herramientas de "cracking" de software - por lo tanto, el contenido detectado como tal puede ser obtenido por los propios usuarios. Los "cracks" pueden adquirirse a través de canales de descarga dudosos, como sitios web de alojamiento de archivos gratuitos y freeware, redes de intercambio Peer-to-Peer y otras fuentes de terceros.
Las falsas herramientas de "cracking" pueden descargarse de páginas web fraudulentas, a las que se accede principalmente a través de redireccionamientos provocados por sitios que utilizan redes publicitarias fraudulentas, URL mal escritas, notificaciones de spam del navegador, anuncios intrusivos o adware instalado.
¿Me protegerá Combo Cleaner del malware?
Sí, Combo Cleaner está diseñado para detectar y eliminar todo tipo de amenazas. Es capaz de escanear sistemas y eliminar la mayoría de las infecciones de malware conocidas. Tenga en cuenta que, dado que los programas maliciosos sofisticados suelen esconderse en lo más profundo de los sistemas, es fundamental realizar un análisis completo del sistema.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión