
¿Qué tipo de estafa es «Security Awareness Exercise»?
EstafaConocido también como: Security Awareness Exercise estafa de phishing

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de correo electrónico es «Security Awareness Exercise estafa por correo electrónico»?
Hemos examinado este correo electrónico y determinado que se trata de una estafa de phishing. A pesar de afirmar que forma parte de un ejercicio corporativo de concienciación sobre seguridad, el mensaje está diseñado para engañar a los destinatarios para que introduzcan las credenciales de inicio de sesión de su correo electrónico en una página de inicio de sesión de webmail fraudulenta. Se debe ignorar y eliminar este correo electrónico.
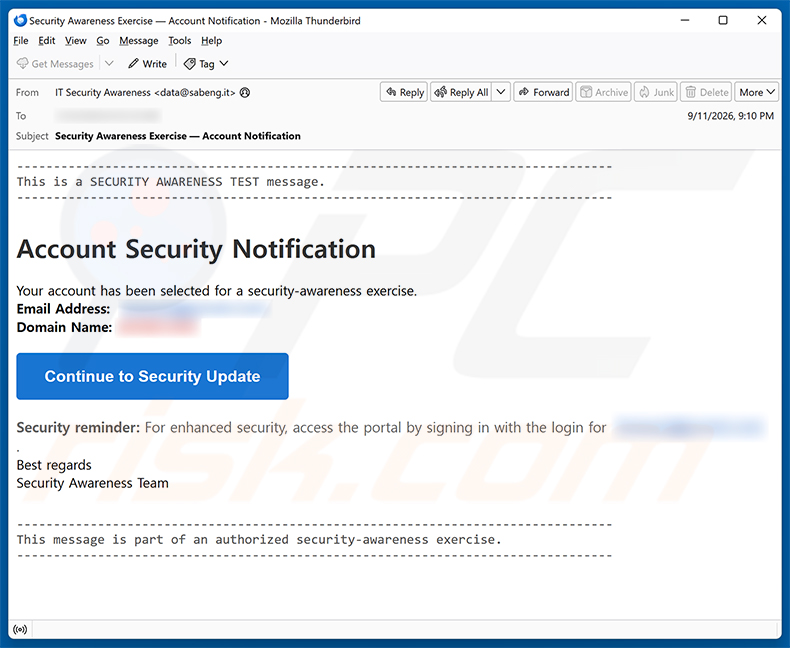
Más información sobre el correo electrónico fraudulento «Security Awareness Exercise estafa por correo electrónico»
El correo electrónico se presenta como una prueba oficial de concienciación sobre seguridad enviada por un equipo de concienciación sobre seguridad de TI. Afirma que la cuenta del destinatario ha sido seleccionada para un ejercicio de concienciación sobre seguridad y le insta a hacer clic en un botón con la etiqueta «Continue to Security Update».
Tanto la línea de apertura como la de cierre del mensaje insisten en que forma parte de un ejercicio «autorizado», una táctica deliberada para que el destinatario se sienta seguro al interactuar con él. Ningún simulacro legítimo de concienciación sobre seguridad dirige al personal a través de páginas de inicio de sesión externas gestionadas por partes desconocidas.
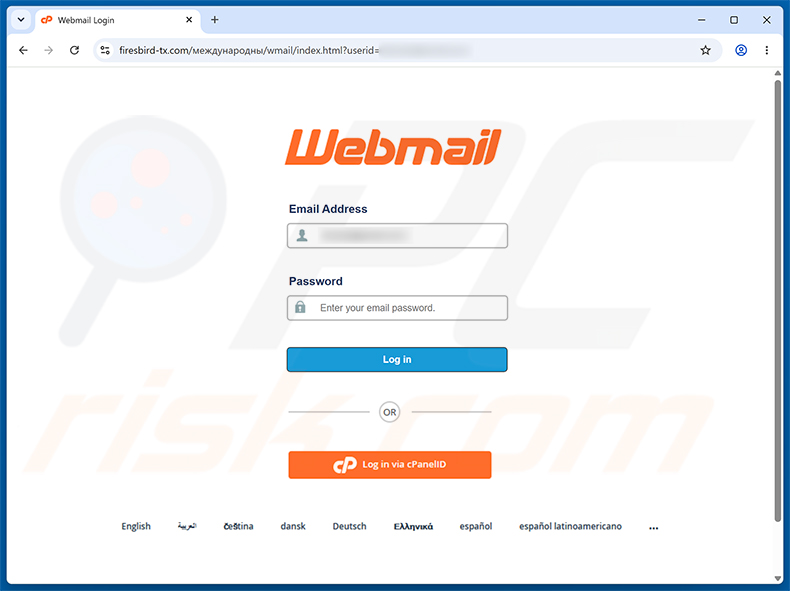
Al hacer clic en ese botón, la víctima es dirigida a una página falsa de inicio de sesión de cPanel Webmail alojada en firesbird-tx[.]com. La página muestra la marca estándar de Webmail con campos de formulario para una dirección de correo electrónico y una contraseña. La URL de phishing también incluye la dirección de correo electrónico de la víctima como parámetro, lo que hace que la página rellene automáticamente su dirección en el formulario de inicio de sesión.
Cualquier credencial introducida en esta página va directamente a los estafadores. Con acceso a la cuenta de correo electrónico de una víctima, pueden leer mensajes privados, restablecer contraseñas de servicios vinculados y usar el buzón comprometido para enviar más correos electrónicos de phishing a los contactos de la víctima.
Los remitentes de este correo electrónico no tienen ninguna conexión con ningún departamento de seguridad de TI legítimo, empleador ni programa de seguridad corporativo.
| Nombre | Security Awareness Exercise estafa de phishing |
| Tipo De Amenaza | Phishing, Estafa, Ingeniería social, Fraude |
| Afirmación Falsa | La cuenta de correo electrónico del destinatario ha sido seleccionada para un ejercicio autorizado de concienciación sobre seguridad |
| Disfraz | Notificación legítima de ejercicio corporativo de concienciación sobre seguridad de un equipo de seguridad de TI |
| Dominio Relacionado | firesbird-tx[.]com |
| Estado De La Amenaza (firesbird-tx[.]com) | PCrisk Resultados del escáner de sitios web |
| Síntomas | Compras en línea no autorizadas, contraseñas de cuentas en línea cambiadas, robo de identidad, acceso ilegal al ordenador. |
| Métodos De Distribución | Correos electrónicos engañosos, anuncios emergentes en línea fraudulentos, técnicas de envenenamiento de motores de búsqueda, dominios mal escritos. |
| Daño | Pérdida de información privada confidencial, pérdida monetaria, robo de identidad. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Correos electrónicos fraudulentos similares en general
En conclusión, «Security Awareness Exercise estafa por correo electrónico» es una estafa de phishing disfrazada de prueba corporativa de concienciación sobre seguridad. Su objetivo es robar las credenciales de inicio de sesión del correo electrónico a través de un portal falso de cPanel Webmail. Los destinatarios deben eliminar el correo electrónico sin interactuar con ningún enlace.
Las estafas de este tipo a veces también se utilizan para distribuir malware. Más ejemplos de correos electrónicos fraudulentos similares son Update And Synchronize Your Mailbox, NetZero Email Update, y FedEx Shipment Scheduled For Delivery.
¿Cómo infectan los ordenadores las campañas de spam?
Los ciberdelincuentes suelen propagar malware por correo electrónico adjuntando archivos dañinos directamente a los mensajes. Estos pueden incluir programas ejecutables, documentos de Office, archivos comprimidos como ZIP o RAR, archivos PDF y scripts de JavaScript. Abrir dichos archivos - o habilitar comandos de macros maliciosos dentro de los documentos - puede desencadenar una infección de malware en el dispositivo.
Los correos electrónicos maliciosos también pueden contener enlaces a sitios web dañinos en lugar de, o junto con, archivos adjuntos. Visitar dichos sitios puede provocar descargas automáticas de malware o engañar al usuario para que descargue algo dañino manualmente. En la mayoría de los casos, el usuario debe interactuar activamente con el contenido del correo electrónico para que se produzca un compromiso.
¿Cómo evitar la instalación de malware?
Sea escéptico ante cualquier correo electrónico que le inste a iniciar sesión en un portal o a completar un ejercicio de seguridad haciendo clic en un enlace. Cuando no esté seguro de si un mensaje es genuino, verifíquelo a través de canales oficiales - contacte directamente con el supuesto remitente en lugar de seguir cualquier enlace del correo electrónico.
Antes de introducir credenciales de inicio de sesión en cualquier lugar en línea, compruebe que la barra de direcciones del navegador muestra el dominio correcto y oficial. Las páginas de inicio de sesión falsas pueden tener un aspecto idéntico a las reales, pero están alojadas en dominios completamente ajenos. Habilitar la autenticación de dos factores en las cuentas proporciona una capa adicional de protección incluso si se roba una contraseña.
Descargue software únicamente de fuentes oficiales y tiendas de aplicaciones verificadas. Evite el software pirateado, los cracks y los generadores de claves - estos son vehículos comunes de distribución de malware. Mantenga su sistema operativo y todas las aplicaciones actualizados. Si ya ha abierto un archivo adjunto malicioso, le recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente el malware infiltrado.
Texto presentado en la carta del correo electrónico «Security Awareness Exercise estafa por correo electrónico»:
Subject: Security Awareness Exercise — Account Notification
----------------------------------------------------
This is a SECURITY AWARENESS TEST message.
----------------------------------------------------
Account Security NotificationYour account has been selected for a security-awareness exercise.
Email Address: ********
Domain Name: ********[Continue to Security Update]
Security reminder: For enhanced security, access the portal by signing in with the login for ******** .
Best regards
Security Awareness Team
----------------------------------------------------
This message is part of an authorized security-awareness exercise.
----------------------------------------------------
Una página falsa de inicio de sesión de cPanel Webmail utilizada en esta estafa:
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es Security Awareness Exercise estafa de phishing?
- Tipos de emails maliciosos.
- ¿Cómo detectar un email malicioso?
- ¿Qué hacer si cayó en una estafa por email?
Tipos de emails maliciosos:
 Emails Phishing
Por lo general, los ciberdelincuentes utilizan emails engañosos para engañar a los usuarios de Internet para que revelen su información privada confidencial. Oor ejemplo, información de inicio de sesión para varios servicios online, cuentas de email o información bancaria online.
Estos ataques se denominan phishing (suplantación de identidad). En un ataque de phishing, los ciberdelincuentes generalmente envían un mensaje por email con algún logotipo de servicio popular (por ejemplo, Microsoft, DHL, Amazon, Netflix), crean urgencia (dirección de envío incorrecta, contraseña caducada, etc.) y colocan un enlace esperando que sus potenciales víctimas hagan clic en el.
Después de hacer clic en el enlace presentado en dicho email, las víctimas son redirigidas a una página web falsa que se ve idéntica o extremadamente similar a la original. Luego se les pide a las víctimas que ingresen su contraseña, los detalles de la tarjeta de crédito o alguna otra información que sea robada por los ciberdelincuentes.
 Emails con Archivos Adjuntos Maliciosos
Otro vector de ataque popular son los emails spam (correos no deseado) con archivos adjuntos maliciosos que infectan las computadoras de los usuarios con malware. Los archivos adjuntos maliciosos suelen llevar troyanos capaces de robar contraseñas, información bancaria y otra información confidencial.
En tales ataques, el objetivo principal de los ciberdelincuentes es engañar a sus víctimas potenciales para que abran un archivo adjunto infectado en el email. Para lograr este objetivo, los mensajes de email generalmente hablan de facturas, faxes o mensajes de voz recibidos recientemente.
Si una víctima potencial cae en la trampa y abre el archivo adjunto, su computadora se infectan y los ciberdelincuentes pueden recopilar mucha información confidencial.
Si bien es un método más complicado para robar información personal (los filtros de spam y los programas antivirus generalmente detectan tales intentos), si logran tener éxito, los ciberdelincuentes pueden obtener una gama mucho más amplia de datos y recopilar información durante un período de tiempo prolongado.
 Emails de sextorsión
Este es un tipo de phishing. En este caso, los usuarios reciben un email alegando que un ciberdelincuente podría acceder a la cámara web de la víctima potencial y tiene una grabación de video de su masturbación.
Para eliminar del video, se les pide a las víctimas que paguen un rescate (generalmente usando Bitcoin u otra criptomoneda). Sin embargo, todas estas afirmaciones son falsas: los usuarios que reciben dichos emails deben ignorarlos y eliminarlos.
¿Cómo detectar un email malicioso?
Si bien los ciberdelincuentes intentan que sus emails trampas parezcan confiables, aquí hay algunas cosas que debe tener en cuenta cuando intente detectar un email phishing:
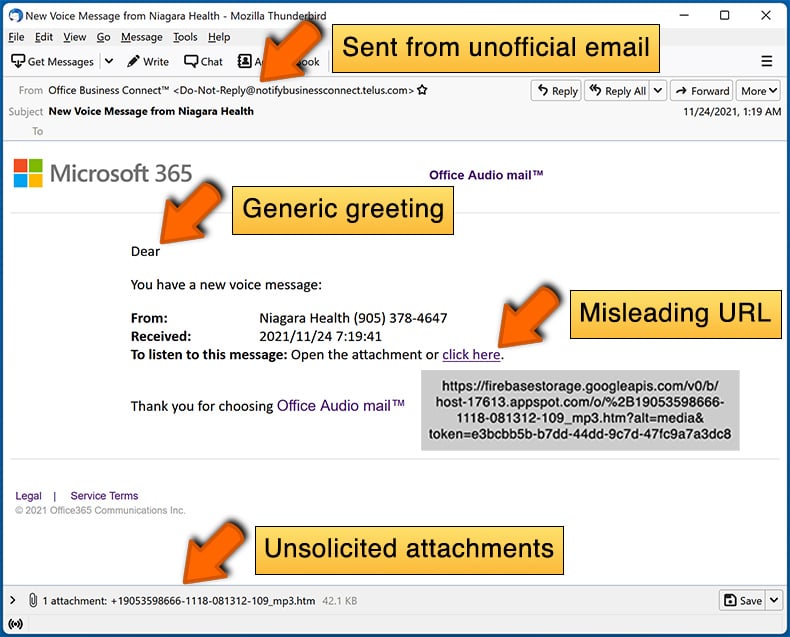
- Verifique la dirección email del remitente ("de"): coloque el mouse sobre la dirección "de" y verifique si es legítima. Por ejemplo, si recibió un email de Microsoft, asegúrese de verificar si la dirección de email es @microsoft.com y no algo sospechoso como @m1crosoft.com, @microsfot.com, @account-security-noreply.com, etc.
- Compruebe si hay saludos genéricos: si el saludo en el email es "Estimado usuario", "Estimado @su_email.com", "Estimado cliente", debería generar sospechas. Por lo general, las empresas lo llaman por su nombre. La falta de esta información podría indicar un intento de phishing.
- Verifique los enlaces en el email: coloque el mouse sobre el enlace presentado en el email, si el enlace que aparece parece sospechoso, no haga clic en él. Por ejemplo, si recibió un email de Microsoft y el enlace del email muestra que dirige a firebasestorage.googleapis.com/v0..., no debe confiar en él. Es mejor no hacer clic en los enlaces de los emails, sino visitar la página web de la empresa que le envió el email en primer lugar.
- No confíe ciegamente en los archivos adjuntos de email: por lo general, las empresas legítimas le pedirán que inicie sesión en su página web y vea los documentos desde allí. Si recibió un email con un archivo adjunto, es una buena idea escanearlo con una aplicación antivirus. Los archivos adjuntos de email infectados son un vector de ataque común utilizado por los ciberdelincuentes.
Para minimizar el riesgo de abrir emails phishing y maliciosos, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
Ejemplo de email spam:
¿Qué hacer si cayó en una estafa por email?
- Si hizo clic en un enlace en un email de phishing e ingresó su contraseña: asegúrese de cambiar su contraseña lo antes posible. Por lo general, los ciberdelincuentes recopilan credenciales robadas y luego las venden a otros grupos que las utilizan con fines maliciosos. Si cambia su contraseña de manera oportuna, existe la posibilidad de que los delincuentes no tengan tiempo suficiente para hacer ningún daño.
- Si ingresó la información de su tarjeta de crédito: comuníquese con su banco lo antes posible y explique la situación. Es muy probable que deba cancelar su tarjeta de crédito comprometida y pedir una nueva.
- Si ve algún signo de robo de identidad: debe comunicarse de inmediato con la Federal Trade Commission. Esta institución recopilará información sobre su situación y creará un plan de recuperación personal.
- Si abrió un archivo adjunto malicioso: su computadora probablemente esté infectada, debe escanearla con una aplicación antivirus confiable. Para ello, le recomendamos utilizar Combo Cleaner Antivirus para Windows.
- Ayude a otros usuarios de Internet: informe los emails de phishing a Anti-Phishing Working Group, FBI’s Internet Crime Complaint Center, National Fraud Information Center y U.S. Department of Justice.
Preguntas Frecuentes (FAQ)
¿Por qué recibí este correo electrónico?
Los ciberdelincuentes envían estos mensajes de forma masiva a un gran número de destinatarios a la vez. Las direcciones de correo electrónico se recopilan comúnmente a través de filtraciones de datos, sitios web falsos y métodos similares, por lo que el correo electrónico generalmente no está dirigido a ninguna persona en concreto.
He proporcionado mi información personal al ser engañado por este correo electrónico, ¿qué debo hacer?
Cambie la contraseña de su correo electrónico y cualquier otra contraseña que pueda haberse visto comprometida lo antes posible. Si también introdujo datos bancarios o información de identificación, contacte directamente con las instituciones pertinentes sin demora.
He descargado y abierto un archivo malicioso adjunto a un correo electrónico, ¿está infectado mi ordenador?
Si el archivo era un ejecutable (.exe o similar), la infección es probable. Otros formatos, como los documentos de Office, normalmente requieren interacción adicional - como habilitar macros - antes de que el malware se active. El nivel de riesgo depende del tipo de archivo y de las acciones que se hayan tomado.
He leído el correo electrónico pero no abrí el archivo adjunto, ¿está infectado mi ordenador?
Leer un correo electrónico sin hacer clic en ningún enlace ni abrir archivos adjuntos es completamente seguro. Su ordenador no está en riesgo a menos que haya interactuado activamente con el contenido del correo electrónico.
¿Eliminará Combo Cleaner las infecciones de malware presentes en el archivo adjunto del correo electrónico?
Combo Cleaner es capaz de detectar y eliminar la mayoría de las infecciones de malware conocidas. Se recomienda encarecidamente ejecutar un análisis completo del sistema, ya que algunas amenazas avanzadas pueden ocultarse en lo más profundo del sistema y requieren un análisis exhaustivo para ser eliminadas por completo.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión