
Cómo eliminar el malware BambooToken del sistema operativo
TroyanoConocido también como: BambooToken backdoor

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es BambooToken?
BambooToken es un malware de tipo backdoor que otorga a los atacantes acceso remoto y encubierto a sistemas Windows y Linux infectados. Fue descubierto por Black Lotus Labs, la división de investigación de amenazas de Lumen, y probablemente ha estado activo desde al menos febrero de 2023.
El malware se utiliza en ataques dirigidos, principalmente contra organizaciones y servidores en Asia y, en menor medida, en Sudamérica. Lo que lo hace inusual es la forma en que se comunica con sus operadores: en lugar de tráfico web estándar, se basa en MQTT, un protocolo de mensajería utilizado normalmente por dispositivos inteligentes y otro hardware del Internet de las cosas.
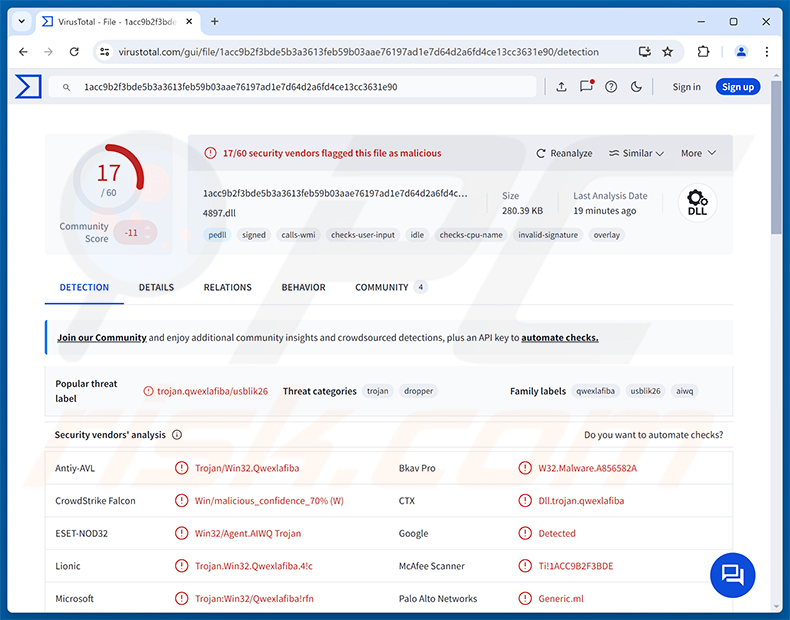
Resumen de BambooToken
En Windows, BambooToken se carga a través de un programa legítimo llamado OnKey, creado por Tendyron. OnKey funciona con tokens de seguridad USB utilizados para confirmar la identidad de una persona, y es popular en las redes bancarias y gubernamentales chinas. Los atacantes colocan un archivo malicioso llamado OnKeyToken_KEB.dll junto al programa OnKey genuino, que luego lo carga sin cuestionarlo.
Este truco se conoce como carga lateral de DLL. Dado que el programa que realiza la carga es legítimo y está firmado correctamente, la infección es más difícil de detectar. Lumen señala que el certificado de firma de código de Tendyron no parece haber sido comprometido: los atacantes simplemente abusan de un archivo vulnerable a esta técnica. Una variante también se hizo pasar por software de Zhuhai Kingsoft Office, un desarrollador chino de suites ofimáticas.
Las versiones anteriores de BambooToken (2023) se comunicaban con el servidor del atacante a través de tráfico web ordinario. Las versiones de 2024 y 2025 cambiaron a MQTT. Con esta configuración, el equipo infectado nunca se comunica directamente con el servidor real del atacante: los mensajes pasan a través de un «broker» intermediario, que oculta el resto de la infraestructura del atacante y hace que el tráfico sea más difícil de rastrear.
Capacidades de BambooToken
Una vez en ejecución, BambooToken recopila información sobre el sistema infectado y la envía al atacante. Esto incluye detalles sobre el sistema operativo, el procesador, la memoria, la dirección MAC, la dirección IP pública, el número de serie e incluso la clave de producto original de Windows, recopilada mediante Windows Management Instrumentation.
Después de eso, el malware espera comandos. Los atacantes pueden abrir un shell de comandos en el dispositivo, lo que esencialmente les permite ejecutar lo que deseen. También pueden descargar archivos de la víctima, subir archivos nuevos al sistema y eliminar archivos. El malware se comunica regularmente con sus operadores para que sepan qué equipos están en línea.
BambooToken está diseñado para ampliarse con complementos. Hasta ahora, solo se ha identificado un complemento: comprueba cada cinco segundos qué productos antivirus se están ejecutando en el equipo e informa de ello a los atacantes. Los investigadores creen que probablemente se desplegó primero para ayudar a los operadores a evitar exponer sus otras herramientas al software de seguridad.
Funciones previstas y versión para Linux
El código sobrante en una muestra insinúa funciones que los desarrolladores podrían añadir más adelante. Estas incluyen un keylogger (para registrar las pulsaciones de teclas), acceso al portapapeles, grabación de audio y captura de imágenes de la cámara web y la pantalla. Estas funciones no estaban activas en las muestras analizadas, pero muestran la dirección que puede tomar el proyecto.
Una versión de BambooToken para Linux se observó por primera vez en diciembre de 2025. Ofrece las mismas funciones principales que la versión para Windows (shell de comandos, operaciones con archivos y recopilación de información del sistema) y parecía estar aún en desarrollo en ese momento.
Cabe señalar que los desarrolladores se esforzaron por cubrir sus huellas. Las muestras contienen detalles de compilación falsos que sugieren que se compilaron en software muy antiguo, y algunos valores se variaron deliberadamente para que los archivos no compartieran una huella fácil de detectar.
| Nombre | BambooToken backdoor |
| Tipo De Amenaza | Backdoor, Trojan |
| Nombres De Detección | ESET-NOD32 (Win32/Agent.AIWQ Trojan), Kaspersky (), McAfee Scanner (Ti!1ACC9B2F3BDE), Microsoft (Trojan:Win32/Qwexlafiba!rfn), Full List (VirusTotal) |
| Síntomas | Los backdoors están diseñados para infiltrarse sigilosamente en el equipo de la víctima y permanecer en silencio, por lo que no se observan síntomas particulares claramente visibles en un equipo infectado. |
| Métodos De Distribución | Carga lateral de DLL a través de software legítimo, servidores y dispositivos de red comprometidos, ataques dirigidos. |
| Daño | Datos robados, control remoto del sistema infectado, infecciones adicionales, compromiso de servidores y redes conectadas. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Conclusión
BambooToken permite a los atacantes controlar sigilosamente los equipos infectados, ejecutar comandos, mover archivos hacia dentro y hacia fuera, y hacer un seguimiento del software de seguridad instalado. Dado que las víctimas incluyen desarrolladores de software y servidores detrás de aplicaciones móviles, una sola infección también puede poner en riesgo a los clientes y usuarios de esas organizaciones. Si se encuentra BambooToken en un sistema, debe eliminarse de inmediato. Más ejemplos de backdoors son SparroWocky, Mistic y Beagle.
¿Cómo se infiltró BambooToken en mi equipo?
BambooToken no se propaga a través de campañas masivas de spam. Se utiliza en ataques dirigidos, y en Windows se ejecuta mediante la carga lateral del archivo malicioso OnKeyToken_KEB.dll en el programa OnKey de Tendyron. Los investigadores sospechan que los atacantes eligieron OnKey porque es probable que ya esté presente en las redes que atacan. Las muestras anteriores comenzaban con un archivo llamado update.log, que cargaba el malware directamente en la memoria.
La telemetría de Lumen mostró alrededor de una docena de organizaciones comprometidas, incluidos servidores backend de aplicaciones móviles, un servidor GitLab en Hong Kong, una empresa de software relacionada con relojes inteligentes en Vietnam, un hotel, un bufete de abogados, una organización financiera y un sitio web de criptomonedas. Los investigadores también observaron routers en Singapur, Camboya y Vietnam comunicándose con los servidores de los atacantes, tras un escaneo a nivel de internet que probablemente buscaba explotar los servicios de administración de routers.
En general, los atacantes detrás de este tipo de malware obtienen el acceso inicial explotando vulnerabilidades en servidores y dispositivos de red expuestos, utilizando credenciales robadas o enviando correos electrónicos de phishing a los empleados. Una vez dentro, plantan el malware junto a software de confianza para que se mezcle con la actividad normal.
¿Cómo evitar la instalación de malware?
Mantenga actualizados su sistema operativo, aplicaciones y dispositivos de red (especialmente los routers), y cambie las contraseñas predeterminadas en cualquier dispositivo expuesto a internet. Tenga cuidado con los correos electrónicos, archivos adjuntos y enlaces inesperados, incluso cuando parezcan provenir de colegas o empresas conocidas. Descargue software únicamente de sitios web oficiales y tiendas de aplicaciones de confianza.
Utilice una herramienta de seguridad de buena reputación y escanee su sistema regularmente. Las organizaciones también deben vigilar el tráfico de red inusual, como conexiones MQTT inesperadas desde estaciones de trabajo y servidores. Si cree que su equipo ya está infectado, recomendamos ejecutar un escaneo con Combo Cleaner Antivirus para Windows para eliminar automáticamente el malware infiltrado.
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es BambooToken?
- PASO 1. Eliminación manual del malware BambooToken.
- PASO 2. Compruebe si su equipo está limpio.
¿Cómo eliminar el malware manualmente?
La eliminación manual de malware es una tarea complicada: normalmente es mejor permitir que los programas antivirus o antimalware lo hagan automáticamente. Para eliminar este malware recomendamos utilizar Combo Cleaner Antivirus para Windows.
Si desea eliminar el malware manualmente, el primer paso es identificar el nombre del malware que está intentando eliminar. Aquí hay un ejemplo de un programa sospechoso ejecutándose en el equipo de un usuario:
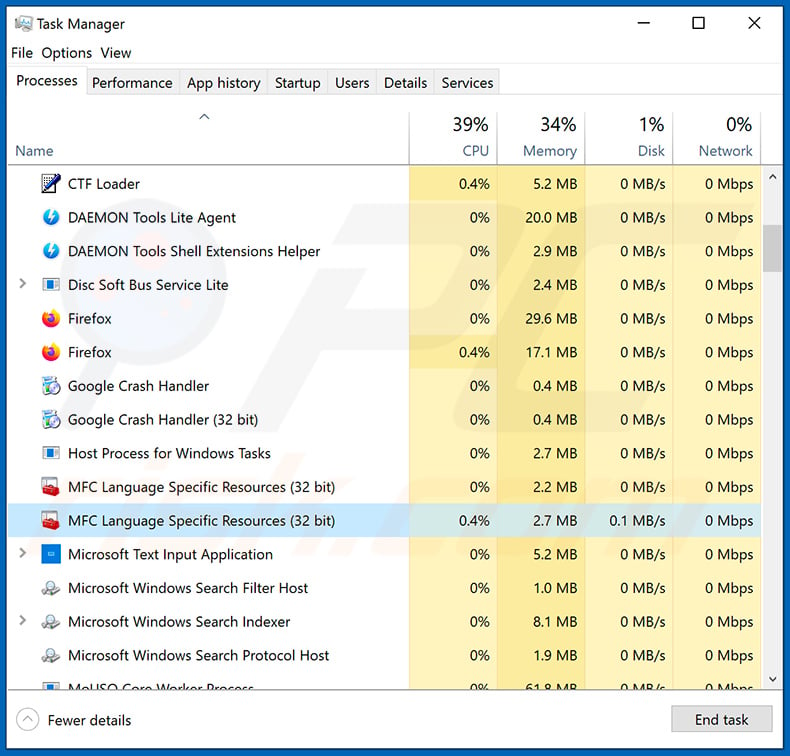
Si revisó la lista de programas que se ejecutan en su equipo, por ejemplo, utilizando el administrador de tareas, e identificó un programa que parece sospechoso, debe continuar con estos pasos:
 Descargue un programa llamado Autoruns. Este programa muestra las aplicaciones de inicio automático, el Registro y las ubicaciones del sistema de archivos:
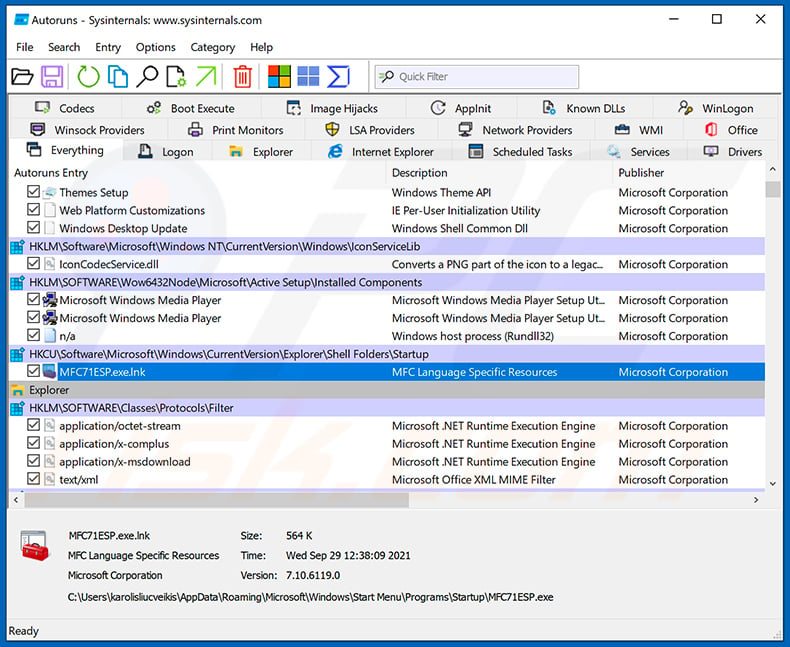
 Reinicie su equipo en Modo seguro:
Usuarios de Windows XP y Windows 7: Inicie su equipo en Modo seguro. Haga clic en Inicio, haga clic en Apagar, haga clic en Reiniciar, haga clic en Aceptar. Durante el proceso de inicio de su equipo, presione la tecla F8 en su teclado varias veces hasta que vea el menú de Opciones avanzadas de Windows y, a continuación, seleccione Modo seguro con funciones de red en la lista.
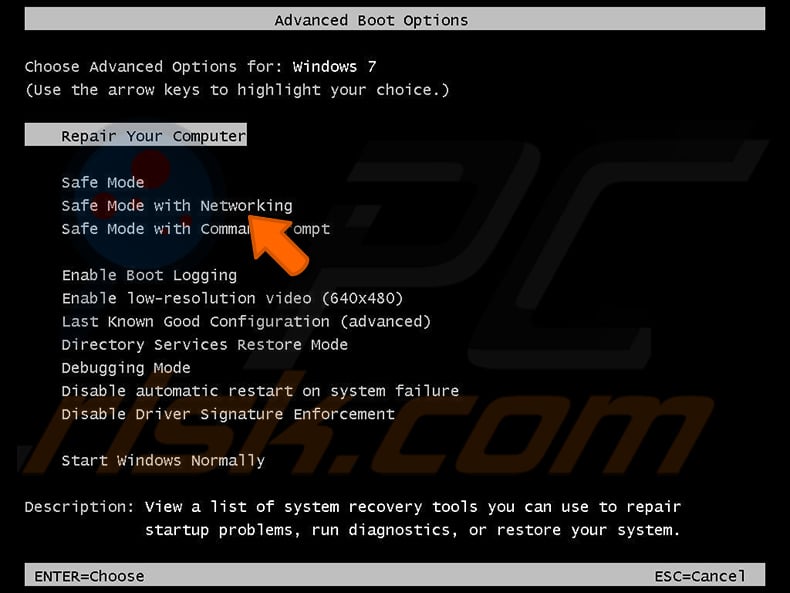
Vídeo que muestra cómo iniciar Windows 7 en «Modo seguro con funciones de red»:
Usuarios de Windows 8: Iniciar Windows 8 en Modo seguro con funciones de red - Vaya a la pantalla de Inicio de Windows 8, escriba Avanzado, en los resultados de búsqueda seleccione Configuración. Haga clic en Opciones de inicio avanzadas, en la ventana «Configuración general del PC» que se abre, seleccione Inicio avanzado.
Haga clic en el botón «Reiniciar ahora». Su equipo ahora se reiniciará en el «menú de opciones de inicio avanzadas». Haga clic en el botón «Solucionar problemas» y, a continuación, haga clic en el botón «Opciones avanzadas». En la pantalla de opciones avanzadas, haga clic en «Configuración de inicio».
Haga clic en el botón «Reiniciar». Su PC se reiniciará en la pantalla de Configuración de inicio. Presione F5 para arrancar en Modo seguro con funciones de red.
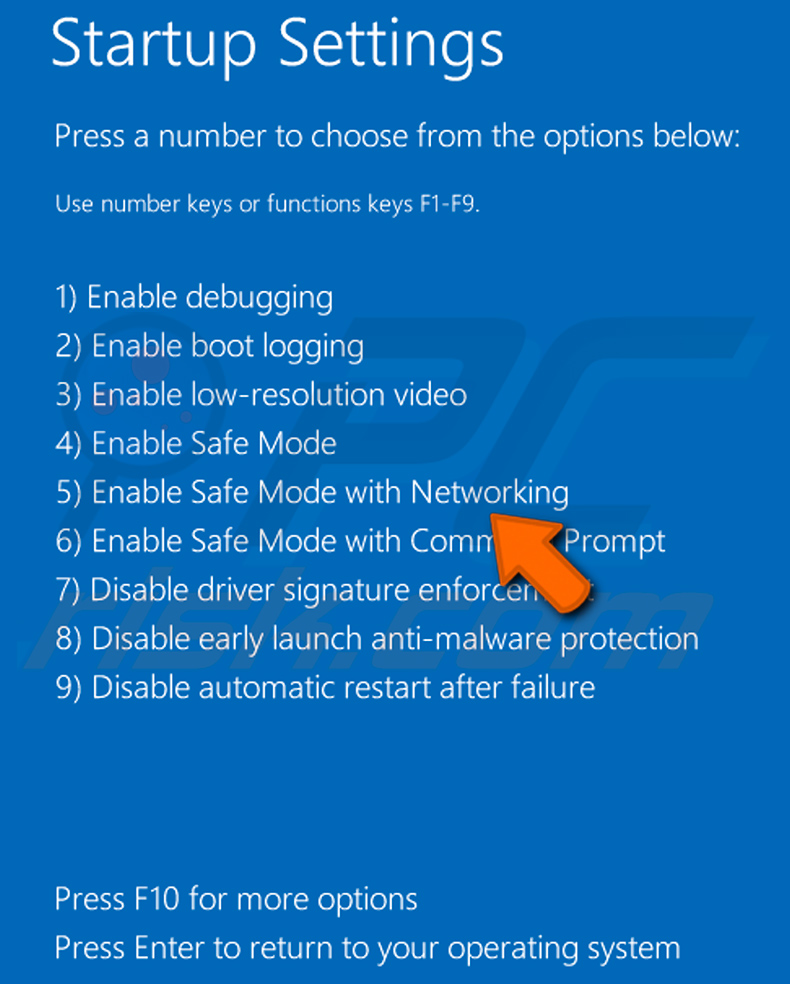
Vídeo que muestra cómo iniciar Windows 8 en «Modo seguro con funciones de red»:
Usuarios de Windows 10: Haga clic en el logotipo de Windows y seleccione el icono de Energía. En el menú que se abre, haga clic en «Reiniciar» mientras mantiene presionado el botón «Shift» de su teclado. En la ventana «elegir una opción», haga clic en «Solucionar problemas» y, a continuación, seleccione «Opciones avanzadas».
En el menú de opciones avanzadas, seleccione «Configuración de inicio» y haga clic en el botón «Reiniciar». En la siguiente ventana debe hacer clic en el botón «F5» de su teclado. Esto reiniciará su sistema operativo en modo seguro con funciones de red.
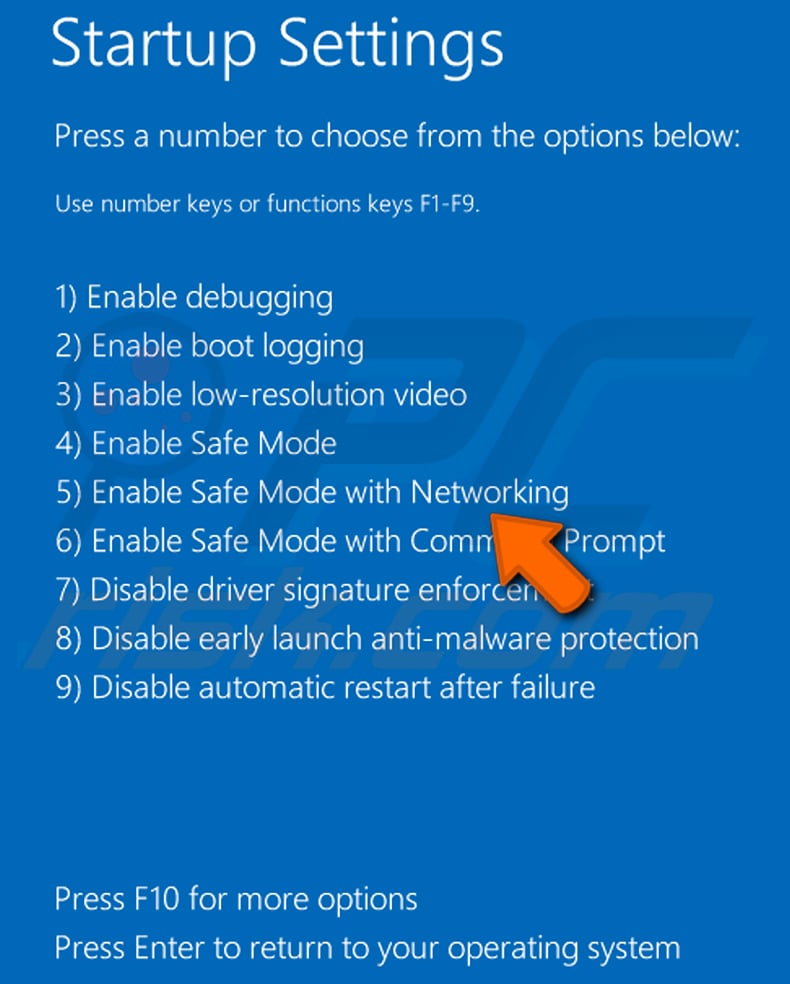
Vídeo que muestra cómo iniciar Windows 10 en «Modo seguro con funciones de red»:
 Extraiga el archivo descargado y ejecute el archivo Autoruns.exe.
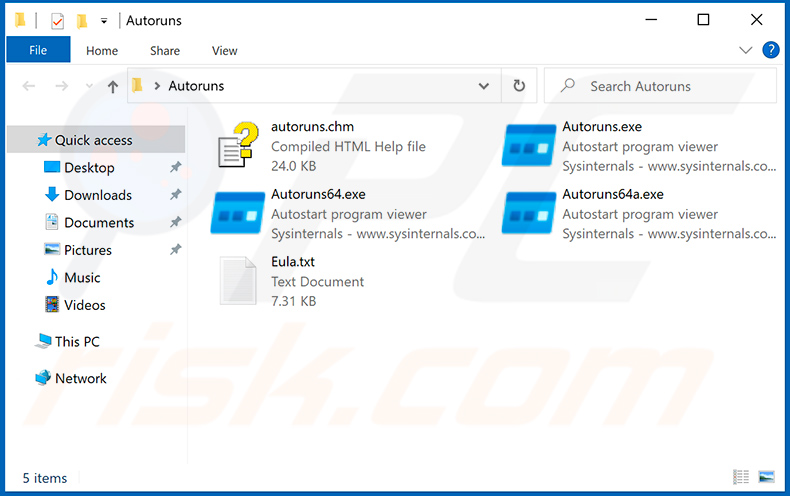
 En la aplicación Autoruns, haga clic en «Options» en la parte superior y desmarque las opciones «Hide Empty Locations» y «Hide Windows Entries». Después de este procedimiento, haga clic en el icono «Refresh».
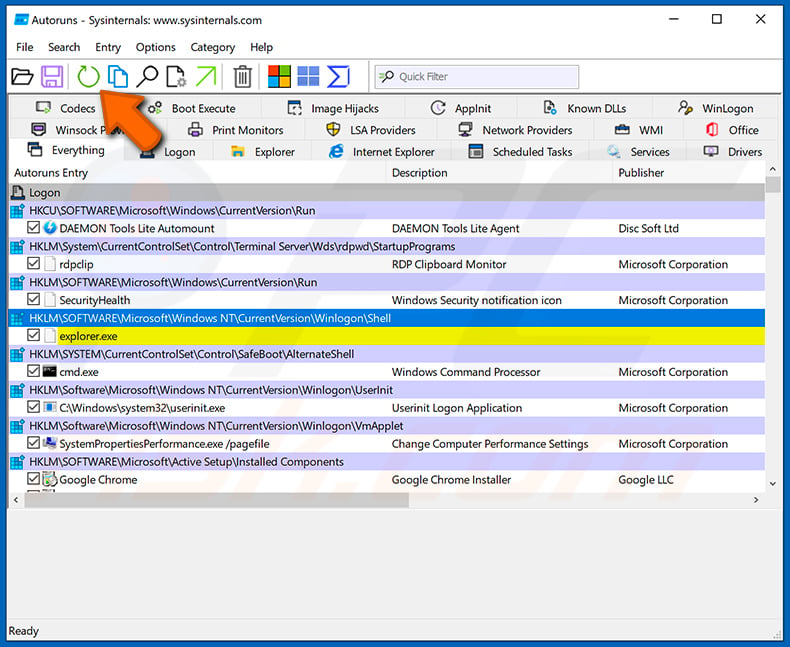
 Compruebe la lista proporcionada por la aplicación Autoruns y localice el archivo de malware que desea eliminar.
Debe anotar su ruta completa y su nombre. Tenga en cuenta que algunos malware ocultan los nombres de sus procesos bajo nombres de procesos legítimos de Windows. En esta etapa, es muy importante evitar eliminar archivos del sistema. Después de localizar el programa sospechoso que desea eliminar, haga clic con el botón derecho del ratón sobre su nombre y elija «Delete».
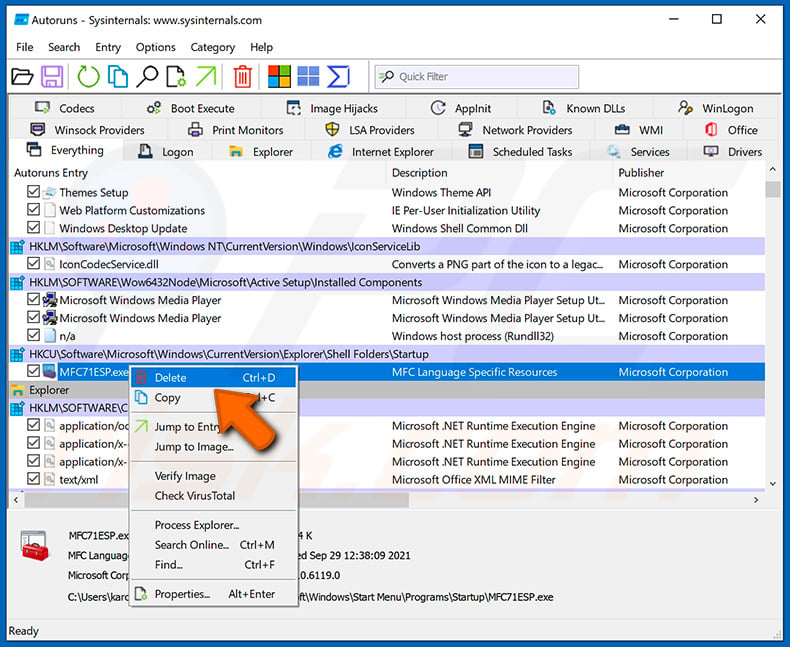
Después de eliminar el malware a través de la aplicación Autoruns (esto garantiza que el malware no se ejecutará automáticamente en el próximo inicio del sistema), debe buscar el nombre del malware en su equipo. Asegúrese de habilitar los archivos y carpetas ocultos antes de continuar. Si encuentra el nombre de archivo del malware, asegúrese de eliminarlo.
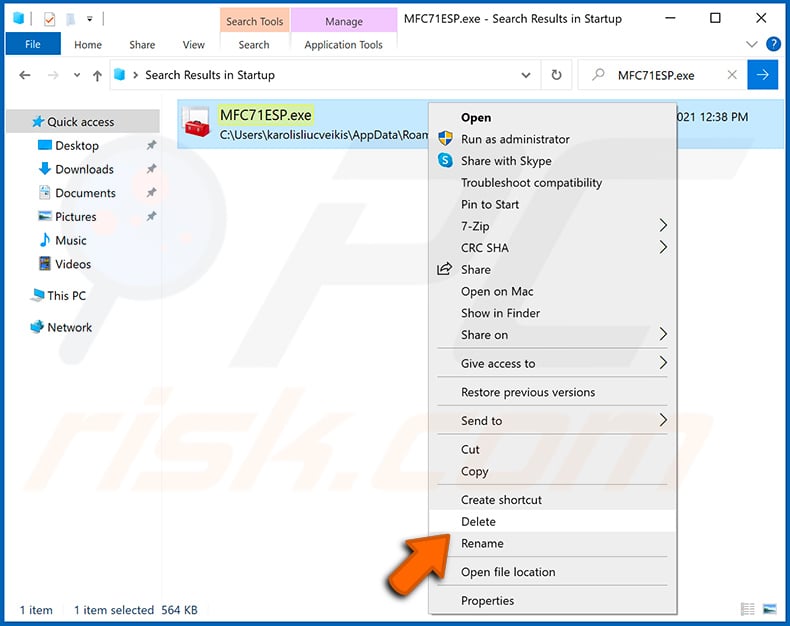
Reinicie su equipo en modo normal. Seguir estos pasos debería eliminar cualquier malware de su equipo. Tenga en cuenta que la eliminación manual de amenazas requiere conocimientos informáticos avanzados. Si no tiene estos conocimientos, deje la eliminación de malware a los programas antivirus y antimalware.
Es posible que estos pasos no funcionen con infecciones de malware avanzadas. Como siempre, es mejor prevenir la infección que intentar eliminar el malware más tarde. Para mantener su equipo seguro, instale las últimas actualizaciones del sistema operativo y utilice software antivirus. Para asegurarse de que su equipo esté libre de infecciones de malware, recomendamos escanearlo con Combo Cleaner Antivirus para Windows.
Preguntas frecuentes (FAQ)
Mi equipo está infectado con el malware BambooToken, ¿debo formatear mi dispositivo de almacenamiento para deshacerme de él?
Formatear eliminará BambooToken, pero también borrará todos los archivos de la unidad. Es mejor ejecutar primero un escaneo con una herramienta de seguridad de buena reputación como Combo Cleaner. En entornos empresariales, el incidente también debe notificarse al equipo de TI o de seguridad, ya que otros sistemas de la red pueden verse afectados.
¿Cuáles son los mayores problemas que puede causar el malware BambooToken?
BambooToken proporciona a los atacantes acceso remoto al dispositivo infectado, lo que les permite ejecutar comandos, robar archivos e instalar malware adicional. En servidores y sistemas de desarrollo, esto puede provocar filtraciones de datos y ataques a los clientes y usuarios de la organización.
¿Cuál es el propósito del malware BambooToken?
El propósito de BambooToken es mantener abierto un canal oculto hacia los equipos infectados para que los atacantes puedan recopilar información, mover archivos y ejecutar comandos cuando lo deseen. Su sistema de complementos permite a los operadores añadir nuevas funciones, posiblemente incluyendo el registro de teclas y la captura de la cámara web o la pantalla.
¿Cómo se infiltró el malware BambooToken en mi equipo?
En Windows, BambooToken se carga mediante la carga lateral de un archivo DLL malicioso en el programa OnKey legítimo de Tendyron. Se utiliza en ataques dirigidos a organizaciones y servidores, principalmente en Asia, en lugar de propagarse a usuarios domésticos a través de spam o descargas falsas.
¿Me protegerá Combo Cleaner del malware?
Sí. Combo Cleaner puede detectar y eliminar la mayoría de las infecciones de malware conocidas. Dado que las amenazas sigilosas como BambooToken pueden ocultarse dentro de software legítimo, se recomienda ejecutar un escaneo completo del sistema para asegurarse de que no quede nada.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión