
Cómo deshacerse de ChainScript RAT
TroyanoConocido también como: troyano de acceso remoto ChainScript

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es ChainScript RAT?
ChainScript es un troyano de acceso remoto (RAT) escrito en Node.js que permite a los atacantes controlar de forma secreta equipos Windows infectados. Puede ejecutar comandos, manipular archivos, tomar capturas de pantalla, buscar monederos de criptomonedas e instalar otro malware.
El RAT fue documentado en septiembre de 2026 por el Adversary Pursuit Group de Blackpoint Cyber. Según su investigación, ChainScript se distribuye a través de señuelos ClickFix e instaladores falsos que se hacen pasar por Spotify, Zoom Workplace y Microsoft Teams.
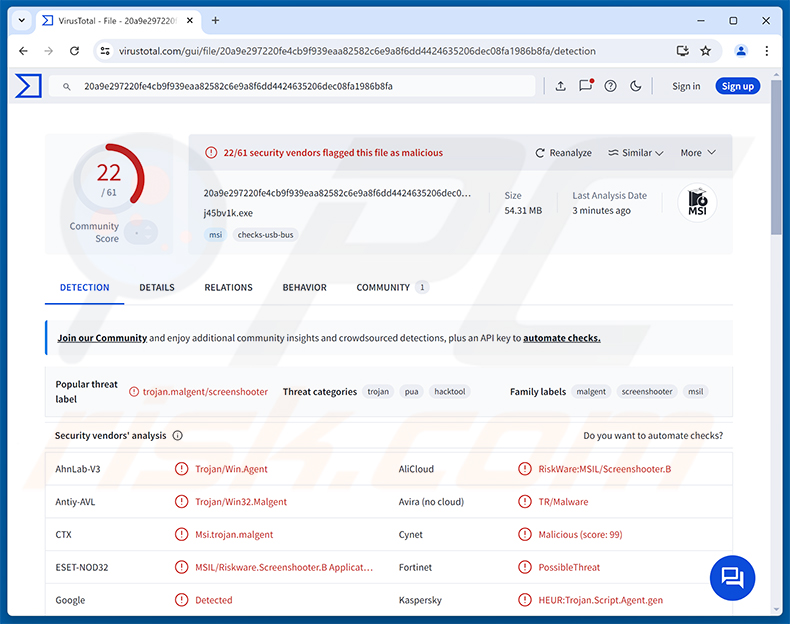
Descripción general de ChainScript RAT
La infección comienza con un instalador de Windows (archivo MSI). Una vez ejecutado, corre un script oculto de PowerShell que dispersa los componentes del malware (incluida su propia copia de Node.js) por carpetas con nombres relacionados con Microsoft, de modo que a simple vista parezcan archivos de sistema normales.
Luego, un pequeño archivo VBScript inicia el agente principal, que se ejecuta silenciosamente en segundo plano. Cabe señalar que el instalador se ejecuta bajo la cuenta del usuario actual. En otras palabras, no necesita permisos de administrador ni activa un aviso de Windows que pudiera alertar a la víctima.
Cómo utiliza ChainScript la cadena de bloques
El rasgo más inusual de ChainScript es la forma en que encuentra su servidor de Comando y Control (C2). En lugar de almacenar una dirección de servidor fija, lee la dirección actual desde un contrato inteligente en la cadena de bloques Polygon. Los investigadores describen esto como una técnica de estilo EtherHiding.
Dado que los registros de la cadena de bloques son públicos y difíciles de eliminar, los atacantes pueden trasladarse a nuevos servidores simplemente actualizando el contrato. Los equipos infectados obtienen la nueva dirección automáticamente, por lo que cerrar un solo servidor no corta el acceso a las víctimas. El agente mantiene entonces una conexión activa con el servidor a través de WebSocket.
Para dificultar el análisis, ChainScript también oculta su configuración con varias capas de codificación y espera un lapso aleatorio de 10 a 30 segundos antes de contactar al servidor por primera vez. Blackpoint Cyber observó varios nombres de compilación (ComponentTask33, UpdateDigital, HostShared y OrchidViolet66), todos compartiendo el mismo agente central.
Características de ChainScript
ChainScript ofrece a los atacantes un símbolo del sistema interactivo y una sesión de PowerShell en la máquina infectada, lo que significa que pueden ejecutar prácticamente cualquier comando. También puede explorar, leer, cargar, sobrescribir y eliminar archivos, así como capturar imágenes del escritorio de la víctima.
Otra característica destacable es un escaneo en busca de monederos de criptomonedas, que abarca tanto aplicaciones de monedero de escritorio como extensiones de monedero instaladas en los navegadores web. Esto hace que el RAT sea especialmente peligroso para las personas que guardan criptomonedas en su equipo.
Además de eso, ChainScript puede descargar y ejecutar cargas útiles adicionales (instaladores MSI, scripts de PowerShell o CMD), ejecutar código JavaScript arbitrario, actualizarse y eliminarse a sí mismo bajo comando. Como resultado, una sola infección puede utilizarse para distribuir otro malware, como stealers o ransomware.
Persistencia
Para sobrevivir a los reinicios, ChainScript crea una tarea programada que lo inicia cada vez que el usuario inicia sesión. Si eso no funciona, se agrega a la clave Run del Registro de Windows como respaldo. Ambos métodos funcionan sin derechos de administrador.
| Nombre | troyano de acceso remoto ChainScript |
| Tipo De Amenaza | Troyano de acceso remoto (RAT) |
| Nombres De Detección | ESET-NOD32 (MSIL/Riskware.Screenshooter.B application), Kaspersky (HEUR:Trojan.Script.Agent.gen), Microsoft (Trojan:Win32/Malgent), McAfee Scanner (Ti!20A9E297220F), Lista Completa (VirusTotal) |
| Síntomas | Los troyanos de acceso remoto están diseñados para infiltrarse sigilosamente en el equipo de la víctima y permanecer en silencio, por lo que no se observan síntomas particulares claramente visibles en una máquina infectada. |
| Métodos De Distribución | ClickFix, instaladores de software falsos, sitios web engañosos, ingeniería social. |
| Daño | Robo de contraseñas e información bancaria, robo de identidad, incorporación del equipo de la víctima a una botnet, infecciones adicionales, pérdidas económicas, secuestro de cuentas. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Conclusión
ChainScript otorga a los ciberdelincuentes un amplio control sobre un equipo infectado, desde ejecutar comandos y robar archivos hasta buscar monederos de criptomonedas e instalar más malware. Su búsqueda de servidor basada en la cadena de bloques también dificulta su interrupción. Las víctimas se arriesgan a pérdidas económicas, secuestro de cuentas, robo de identidad e infecciones adicionales, por lo que el RAT debe eliminarse de inmediato. Otros ejemplos de RATs son PEEP, DarkTortilla y PollCat.
¿Cómo se infiltró ChainScript RAT en mi equipo?
Según informó The Hacker News, ChainScript se está propagando mediante señuelos de estilo ClickFix. Se trata de páginas web engañosas que muestran una comprobación de verificación falsa o un mensaje de error e indican al visitante que abra el cuadro de diálogo Ejecutar de Windows (Win+R), pegue un comando y presione Enter. Al hacerlo, se descarga y se ejecuta el instalador malicioso.
Los instaladores se disfrazan de software popular, incluidos Spotify, Zoom Workplace y Microsoft Teams, y llevan nombres de apariencia aleatoria como ComponentTask33-4d14e6ac.msi o UpdateDigital-0c3c5204.msi. Los usuarios que creen estar instalando una aplicación conocida terminan infectando su propio equipo.
De forma más general, los RATs como ChainScript también se distribuyen a través de correos electrónicos de phishing, anuncios maliciosos, sitios de descarga falsos, software pirateado y cracks, redes P2P y actualizaciones falsas. Los archivos maliciosos suelen llegar como archivos comprimidos, ejecutables, instaladores MSI, documentos o scripts.
¿Cómo evitar la instalación de malware?
Nunca pegue comandos en el cuadro de diálogo Ejecutar, en PowerShell ni en una terminal solo porque un sitio web se lo pida. Ningún CAPTCHA legítimo ni corrección de error funciona de esta manera. Descargue software únicamente desde sitios web oficiales y tiendas de aplicaciones de confianza, y evite los cracks, generadores de claves y programas pirateados.
Tenga cuidado con los correos electrónicos, archivos adjuntos y enlaces inesperados, e ignore los anuncios y ventanas emergentes sospechosos en sitios web dudosos. Mantenga actualizados el sistema operativo y las aplicaciones instaladas, y utilice software de seguridad de confianza. Si cree que su equipo ya está infectado, recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente el malware infiltrado.
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es ChainScript RAT?
- PASO 1. Eliminación manual del malware ChainScript RAT.
- PASO 2. Compruebe si su equipo está limpio.
¿Cómo eliminar el malware manualmente?
La eliminación manual de malware es una tarea complicada; por lo general, lo mejor es permitir que los programas antivirus o antimalware lo hagan de forma automática. Para eliminar este malware, recomendamos usar Combo Cleaner Antivirus para Windows.
Si desea eliminar el malware manualmente, el primer paso es identificar el nombre del malware que intenta eliminar. Este es un ejemplo de un programa sospechoso que se ejecuta en el equipo de un usuario:
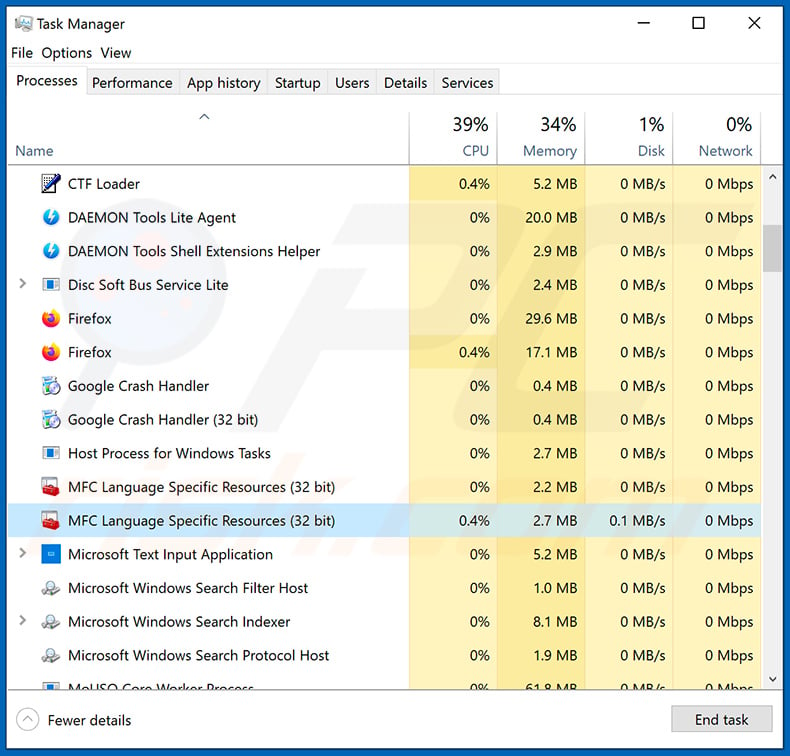
Si comprobó la lista de programas que se ejecutan en su equipo, por ejemplo, mediante el administrador de tareas, e identificó un programa que parece sospechoso, debe continuar con estos pasos:
 Descargue un programa llamado Autoruns. Este programa muestra las aplicaciones de inicio automático, el Registro y las ubicaciones del sistema de archivos:
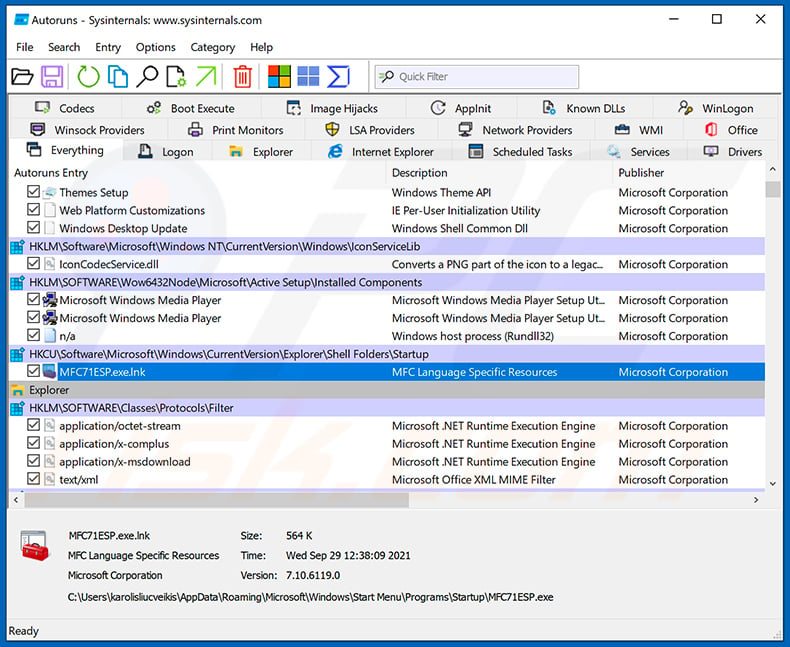
 Reinicie su equipo en Modo seguro:
Usuarios de Windows XP y Windows 7: Inicie su equipo en Modo seguro. Haga clic en Inicio, haga clic en Apagar, haga clic en Reiniciar, haga clic en Aceptar. Durante el proceso de inicio del equipo, presione la tecla F8 de su teclado varias veces hasta que aparezca el menú de Opciones avanzadas de Windows y, a continuación, seleccione Modo seguro con funciones de red de la lista.
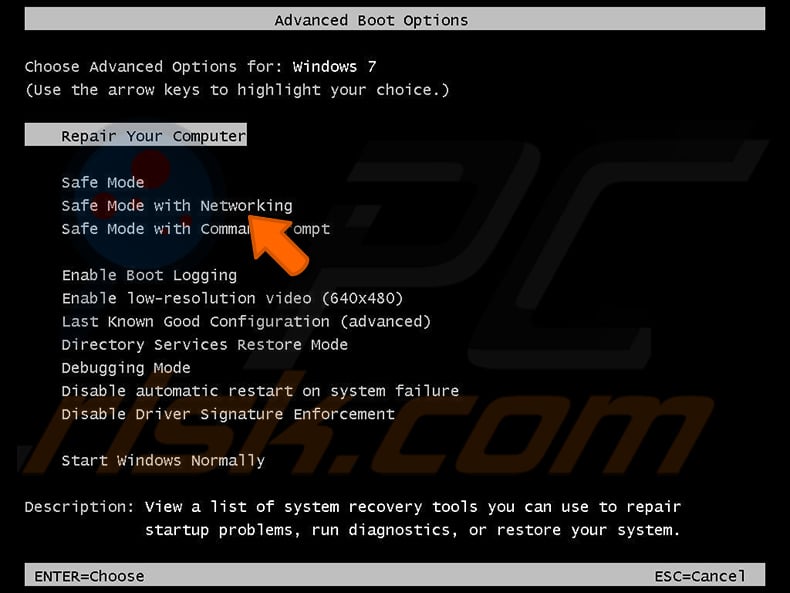
Vídeo que muestra cómo iniciar Windows 7 en «Modo seguro con funciones de red»:
Usuarios de Windows 8: Iniciar Windows 8 en Modo seguro con funciones de red - Vaya a la pantalla de Inicio de Windows 8, escriba Avanzado, en los resultados de búsqueda seleccione Configuración. Haga clic en Opciones de inicio avanzado, en la ventana «Configuración general del equipo» que se abre, seleccione Inicio avanzado.
Haga clic en el botón «Reiniciar ahora». Su equipo se reiniciará ahora en el «menú de opciones de inicio avanzado». Haga clic en el botón «Solucionar problemas» y, a continuación, haga clic en el botón «Opciones avanzadas». En la pantalla de opciones avanzadas, haga clic en «Configuración de inicio».
Haga clic en el botón «Reiniciar». Su PC se reiniciará en la pantalla de Configuración de inicio. Presione F5 para iniciar en Modo seguro con funciones de red.
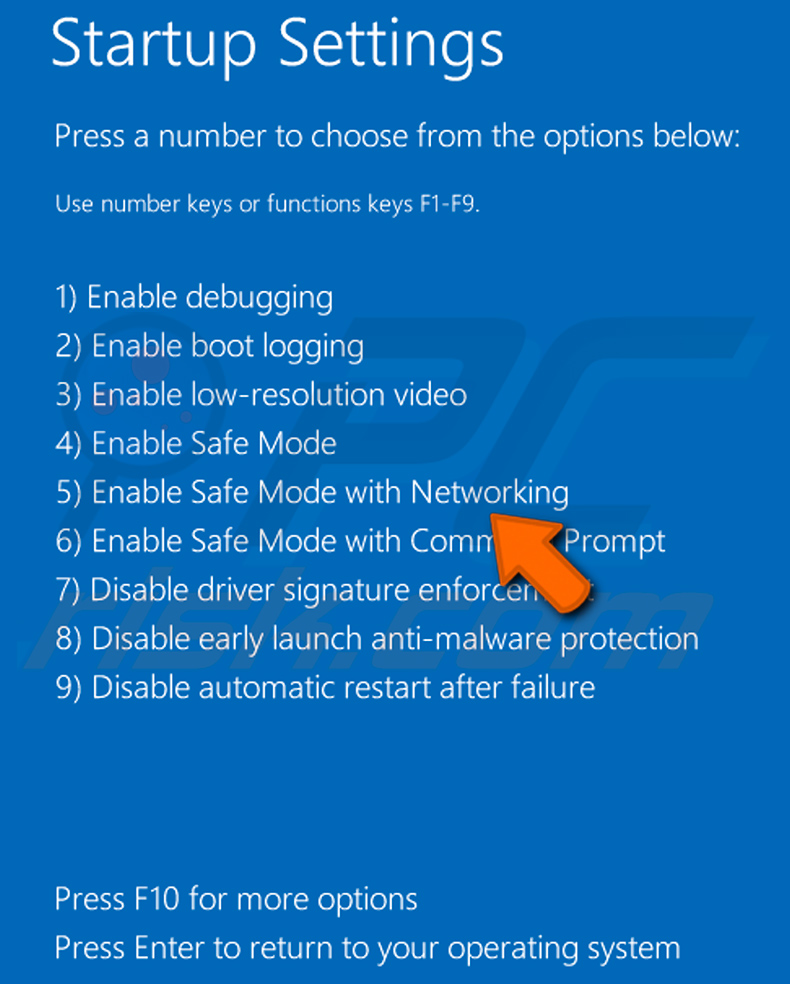
Vídeo que muestra cómo iniciar Windows 8 en «Modo seguro con funciones de red»:
Usuarios de Windows 10: Haga clic en el logotipo de Windows y seleccione el icono de Encendido. En el menú que se abre, haga clic en «Reiniciar» mientras mantiene presionada la tecla «Shift» de su teclado. En la ventana «elegir una opción», haga clic en «Solucionar problemas» y, a continuación, seleccione «Opciones avanzadas».
En el menú de opciones avanzadas, seleccione «Configuración de inicio» y haga clic en el botón «Reiniciar». En la ventana siguiente, debe presionar el botón «F5» de su teclado. Esto reiniciará su sistema operativo en modo seguro con funciones de red.
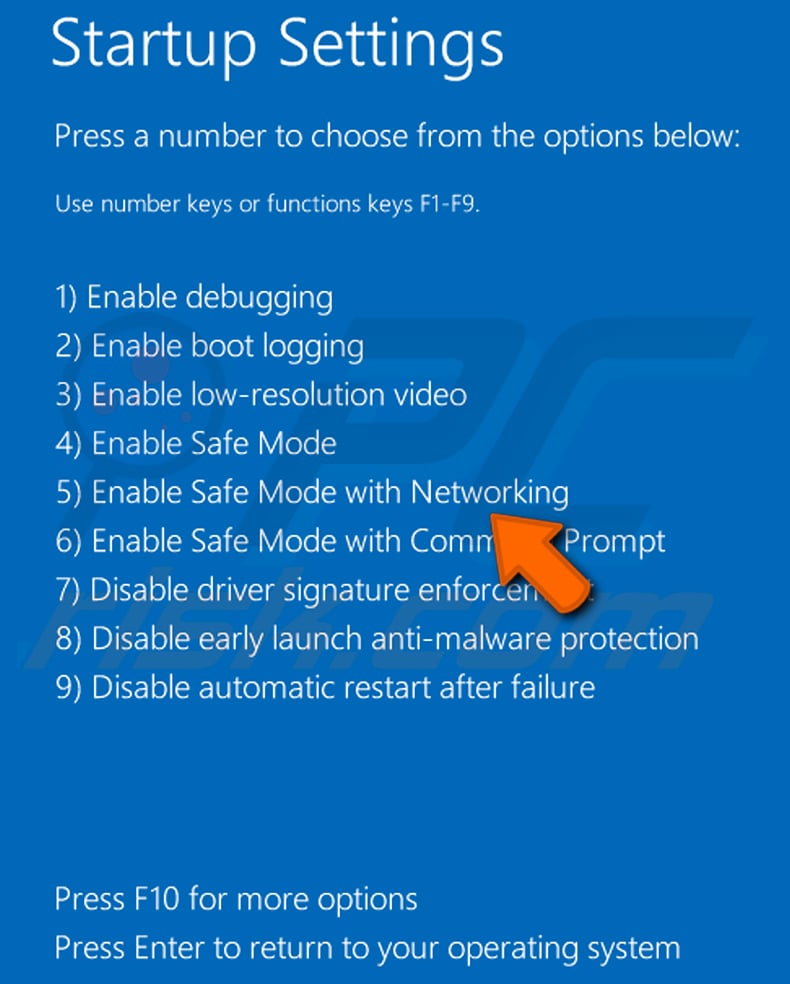
Vídeo que muestra cómo iniciar Windows 10 en «Modo seguro con funciones de red»:
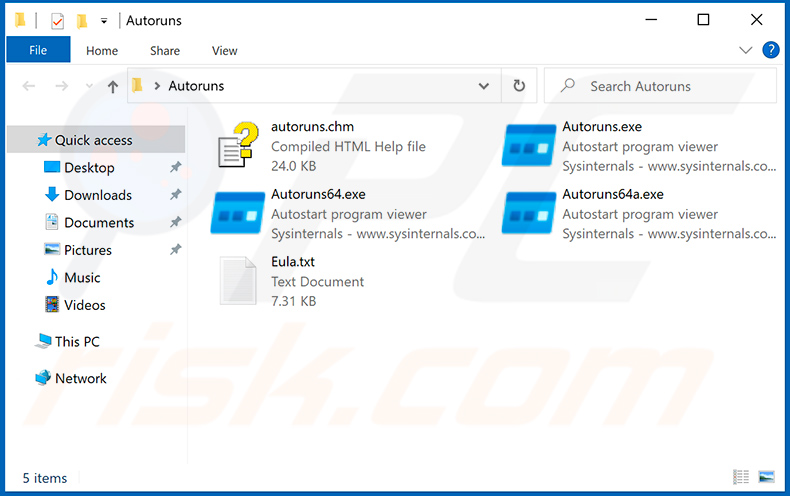
 Extraiga el archivo descargado y ejecute el archivo Autoruns.exe.
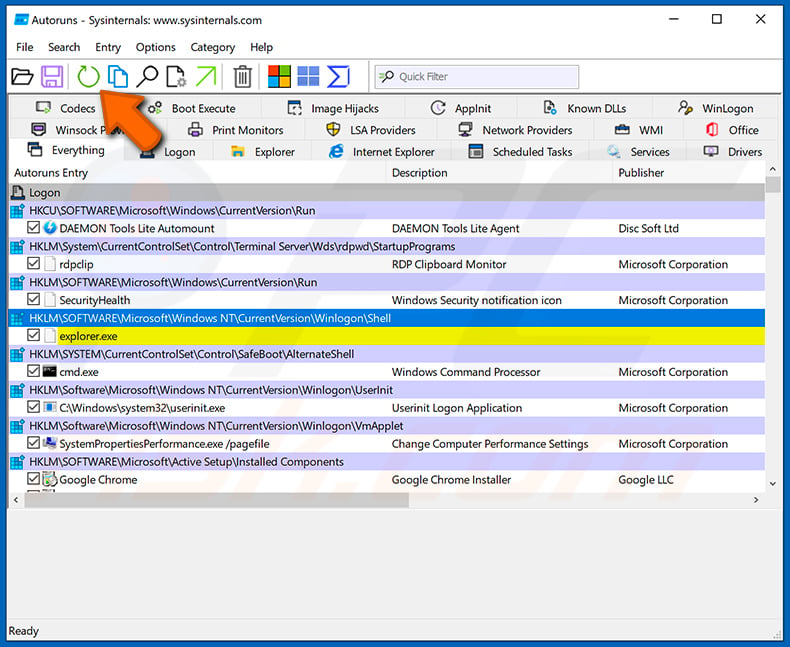
 En la aplicación Autoruns, haga clic en «Options» en la parte superior y desmarque las opciones «Hide Empty Locations» y «Hide Windows Entries». Después de este procedimiento, haga clic en el icono «Refresh».
 Revise la lista proporcionada por la aplicación Autoruns y localice el archivo de malware que desea eliminar.
Debe anotar su ruta y nombre completos. Tenga en cuenta que algunos programas maliciosos ocultan los nombres de sus procesos bajo nombres de procesos legítimos de Windows. En esta etapa, es muy importante evitar eliminar archivos del sistema. Después de localizar el programa sospechoso que desea eliminar, haga clic derecho con el ratón sobre su nombre y elija «Delete».
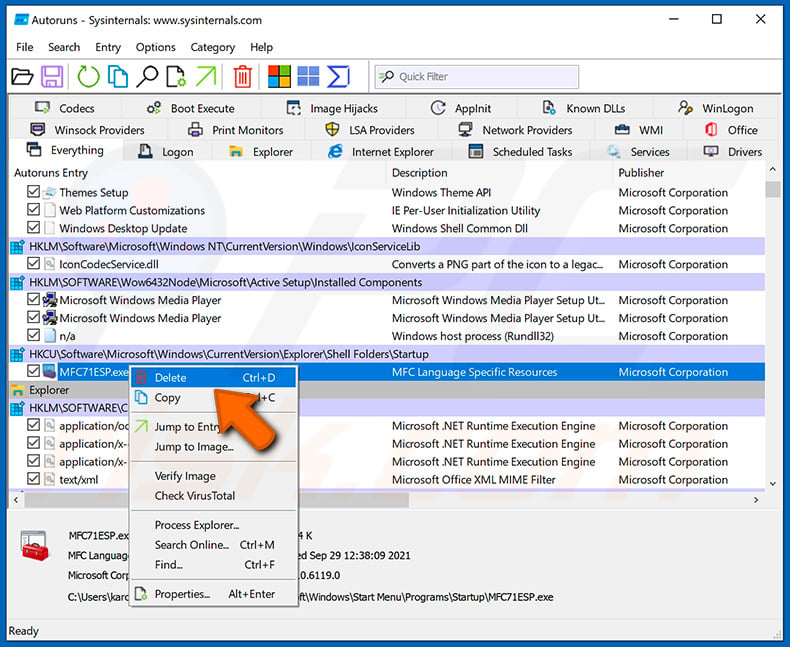
Después de eliminar el malware mediante la aplicación Autoruns (esto garantiza que el malware no se ejecute automáticamente en el próximo inicio del sistema), debe buscar el nombre del malware en su equipo. Asegúrese de habilitar los archivos y carpetas ocultos antes de continuar. Si encuentra el nombre de archivo del malware, asegúrese de eliminarlo.
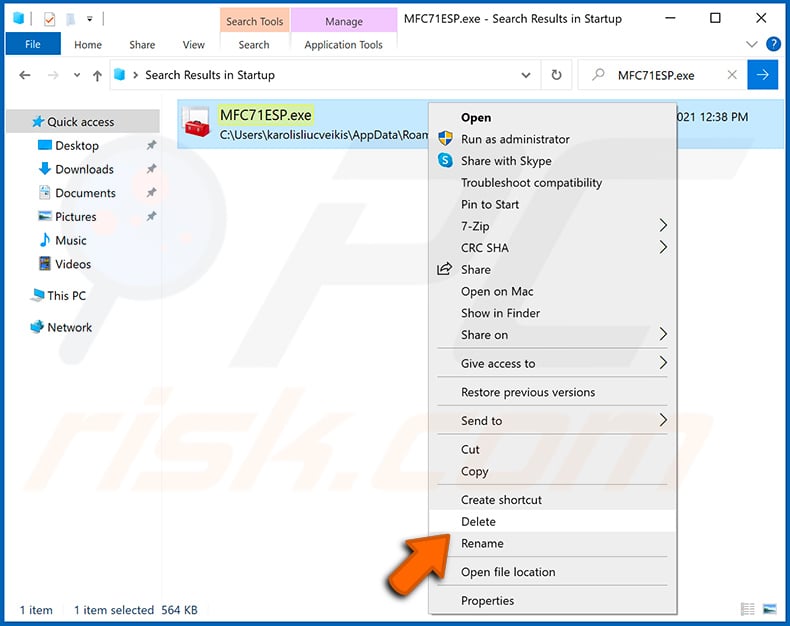
Reinicie su equipo en modo normal. Seguir estos pasos debería eliminar cualquier malware de su equipo. Tenga en cuenta que la eliminación manual de amenazas requiere conocimientos informáticos avanzados. Si no tiene estos conocimientos, deje la eliminación de malware a los programas antivirus y antimalware.
Es posible que estos pasos no funcionen con infecciones de malware avanzadas. Como siempre, es mejor prevenir la infección que intentar eliminar el malware más tarde. Para mantener su equipo seguro, instale las últimas actualizaciones del sistema operativo y utilice software antivirus. Para asegurarse de que su equipo esté libre de infecciones de malware, recomendamos analizarlo con Combo Cleaner Antivirus para Windows.
Preguntas frecuentes (FAQ)
Mi equipo está infectado con el malware ChainScript RAT, ¿debo formatear mi dispositivo de almacenamiento para deshacerme de él?
Formatear la unidad eliminaría ChainScript, pero también borraría todos sus archivos. Pruebe primero una herramienta de seguridad de confianza como Combo Cleaner y deje el reformateo como último recurso.
¿Cuáles son los mayores problemas que puede causar el malware ChainScript RAT?
ChainScript permite a los atacantes ejecutar comandos, robar o eliminar archivos, espiar la pantalla, encontrar monederos de criptomonedas e instalar más malware. Esto puede provocar el robo de fondos, la apropiación de cuentas, el robo de identidad y otras infecciones como stealers o ransomware.
¿Cuál es el propósito del malware ChainScript RAT?
El propósito de ChainScript es dar a los atacantes control remoto oculto sobre los equipos Windows infectados para que puedan robar datos, buscar monederos de criptomonedas e implementar cargas útiles adicionales cuando quieran.
¿Cómo se infiltró el malware ChainScript RAT en mi equipo?
ChainScript se ha propagado mediante señuelos ClickFix que engañan a los usuarios para que ejecuten un comando a través del cuadro de diálogo Ejecutar, y mediante instaladores falsos disfrazados de Spotify, Zoom Workplace y Microsoft Teams. Las amenazas de este tipo también se propagan a través de correos electrónicos de phishing, sitios de descarga falsos, software pirateado y anuncios maliciosos.
¿Me protegerá Combo Cleaner del malware?
Sí. Combo Cleaner puede detectar y eliminar la mayoría del malware conocido, incluidos los RATs. Dado que las amenazas avanzadas pueden ocultarse en lo más profundo del sistema, se recomienda ejecutar un análisis completo del sistema para asegurarse de que no quede nada.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión