
Cómo eliminar el backdoor SparroWocky del sistema operativo
TroyanoConocido también como: troyano de acceso remoto SparroWocky

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es SparroWocky Backdoor?
SparroWocky es un backdoor escrito en C++ e implementado por FamousSparrow, un grupo de ciberespionaje afín a China. Establece acceso encubierto y persistente a los equipos infectados y permite a los operadores ejecutar comandos, transferir archivos, capturar capturas de pantalla y enrutar el tráfico de red a través de las máquinas comprometidas.
Según la investigación publicada por ESET, SparroWocky surgió en agosto de 2025 como sucesor del anterior implante SparrowDoor de FamousSparrow. El grupo ha estado llevando a cabo operaciones de ciberespionaje desde al menos 2019.
La campaña se ha centrado en gran medida en organizaciones gubernamentales de toda América Latina. Entre los países objetivo se incluyen Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela. El grupo parece estar recopilando información relacionada con la presión diplomática de EE. UU. que afecta a los intereses económicos chinos en la región.
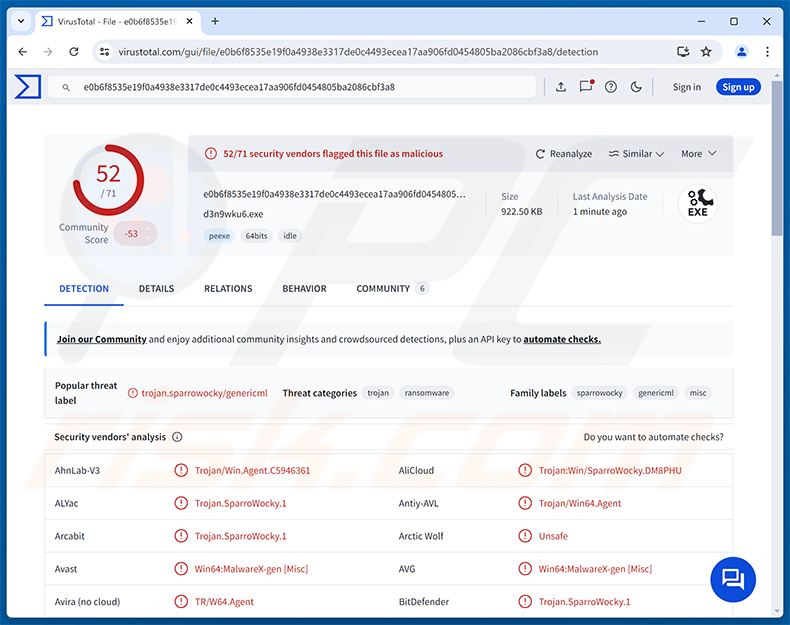
Descripción general de SparroWocky Backdoor
SparroWocky se comunica con su servidor de comando y control (C2) a través de conexiones cifradas con TLS, utilizando el puerto 443 o 8080. El malware admite conexiones directas, proxies HTTP con autenticación Negotiate/Basic y túneles de proxy SOCKS5 con credenciales opcionales.
Cada mensaje de comando se cifra con RC4 utilizando una clave nueva por transmisión, lo que dificulta la inspección del tráfico. ESET identificó al menos 18 direcciones de servidores C2 en uso, alojadas en múltiples proveedores, incluidos LightNode, Kaopu Cloud y Cogent Communications.
El backdoor se entrega mediante un cargador de tres partes que se basa en DLL side-loading. Un ejecutable legítimo, una DLL maliciosa y un archivo de carga útil cifrado trabajan juntos. La DLL descifra la carga útil y la asigna directamente a la memoria, por lo que el backdoor en sí nunca se escribe en el disco como un archivo reconocible.
Capacidades de SparroWocky Backdoor
SparroWocky admite más de 30 comandos distintos. Puede ejecutar comandos de shell y programas arbitrarios, cargar y descargar archivos, copiar, mover, renombrar y eliminar archivos, y enumerar unidades, directorios y sesiones de usuario activas en la máquina.
Las capturas de pantalla se toman cada 500 milisegundos. Para limitar la cantidad de datos enviados, solo se transmiten al atacante las partes de la pantalla que cambiaron entre capturas. El backdoor también puede iniciar procesos bajo la sesión de un usuario conectado diferente y cargar Beacon Object Files (BOFs) directamente en la memoria para ampliar su funcionalidad.
Un módulo de proxy TCP permite a los atacantes enrutar su propio tráfico de red a través de la máquina comprometida. SparroWocky también recopila datos del sistema - nombre de host, nombre de usuario, nombre de dominio, direcciones IP y versión de Windows - e informa esa información al operador al conectarse.
Persistencia y evasión de defensas
SparroWocky establece persistencia de una de dos maneras dependiendo de su nivel de privilegios. Puede instalarse como un servicio de Windows llamado ProcAuditManager, o puede agregar una clave de ejecución del Registro de Windows llamada SnapCart bajo HKLM o HKCU.
Para ocultarse del software de seguridad, el malware utiliza SilentMoonwalk, una técnica que falsifica pilas de llamadas. Esto hace que las llamadas monitoreadas a la API de Windows parezcan originarse desde subprocesos legítimos del sistema en lugar de código malicioso, engañando a las herramientas de monitoreo de seguridad.
SparroWocky también intercepta la función de creación de subprocesos de Windows utilizando la biblioteca MinHook, redirigiendo la ejecución a través de una función legítima de Windows para disimular el verdadero propósito de cada subproceso. La resolución dinámica de la API significa que los nombres de las funciones se resuelven en tiempo de ejecución utilizando un algoritmo de hashing personalizado, por lo que no aparecen importaciones reconocibles en el propio código del malware.
Cuando los operadores terminan con un objetivo, el malware puede eliminar sus propias entradas de persistencia y borrar los archivos asociados utilizando un script por lotes ejecutado, cubriendo sus huellas al salir.
| Nombre | troyano de acceso remoto SparroWocky |
| Tipo De Amenaza | Backdoor, Troyano |
| Nombres De Detección | Avast (Win64:MalwareX-gen [Misc]), Combo Cleaner (Trojan.SparroWocky.1), ESET-NOD32 (Win64/Agent.ASW Trojan), Kaspersky (UDS:Trojan.Win32.GenericML.xnet), Microsoft (Trojan:Win64/SparroWocky.DA!MTB), Lista Completa (VirusTotal) |
| Síntomas | Los backdoors están diseñados para infiltrarse sigilosamente en el ordenador de la víctima y permanecer en silencio, por lo que no hay síntomas particulares claramente visibles en una máquina infectada. |
| Métodos De Distribución | Vulnerabilidades de servidores explotadas, DLL side-loading, ataques dirigidos. |
| Daño | Contraseñas e información bancaria robadas, robo de identidad, el ordenador de la víctima añadido a una botnet, infecciones adicionales, pérdida monetaria, secuestro de cuentas. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Conclusión
SparroWocky Backdoor es una amenaza sofisticada utilizada en campañas de espionaje vinculadas a estados. Otorga a los atacantes control remoto total sobre las máquinas infectadas, admite amplias operaciones de archivos y vigilancia, y emplea técnicas avanzadas para evitar la detección y el análisis.
Las víctimas se enfrentan a riesgos que incluyen vigilancia no autorizada, compromiso a largo plazo de sistemas sensibles, exfiltración de datos confidenciales y despliegue de malware adicional. Cualquier sistema que se encuentre infectado debe ser remediado de inmediato. Más ejemplos de backdoors son Mistic, Beagle y NANOREMOTE.
¿Cómo se infiltró SparroWocky Backdoor en mi ordenador?
Como documentó BleepingComputer, FamousSparrow obtuvo acceso inicial explotando vulnerabilidades conocidas en servidores de Microsoft Exchange accesibles públicamente, específicamente los fallos de ProxyLogon presentes en instalaciones sin parchear.
Una vez dentro, los atacantes desplegaron SparroWocky utilizando DLL side-loading. Un ejecutable legítimo se coloca junto a una DLL maliciosa y un archivo de carga útil cifrado. Al ejecutar el ejecutable, la DLL se carga, lo que descifra y asigna la carga útil del backdoor en la memoria sin escribirla en el disco.
De manera más amplia, los backdoors sofisticados como SparroWocky también pueden llegar a través de correos electrónicos de phishing dirigidos, servicios de acceso remoto comprometidos e instaladores de software malicioso. Mantener todo el software orientado a servidores parcheado y actualizado es la forma más directa de reducir la exposición a esta clase de ataque.
¿Cómo evitar la instalación de malware?
Tenga precaución con correos electrónicos y mensajes inesperados, en particular los que contienen archivos adjuntos o enlaces. Descargue software solo desde sitios web oficiales de los proveedores y fuentes confiables. Evite los cracks, los generadores de claves y el contenido pirateado, ya que son vehículos comunes para la distribución de malware.
Mantenga su sistema operativo y todas las aplicaciones instaladas actualizadas, ya que muchos ataques se basan en vulnerabilidades sin parchear. Utilice software de seguridad de buena reputación y ejecute análisis regulares para detectar amenazas de forma temprana. Si cree que su ordenador ya está infectado, le recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente el malware infiltrado.
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es SparroWocky Backdoor?
- PASO 1. Eliminación manual del malware SparroWocky Backdoor.
- PASO 2. Compruebe si su ordenador está limpio.
¿Cómo eliminar malware manualmente?
La eliminación manual de malware es una tarea complicada - por lo general, es mejor permitir que los programas antivirus o antimalware lo hagan automáticamente. Para eliminar este malware, recomendamos utilizar Combo Cleaner Antivirus para Windows.
Si desea eliminar el malware manualmente, el primer paso es identificar el nombre del malware que está intentando eliminar. Aquí hay un ejemplo de un programa sospechoso que se ejecuta en el ordenador de un usuario:
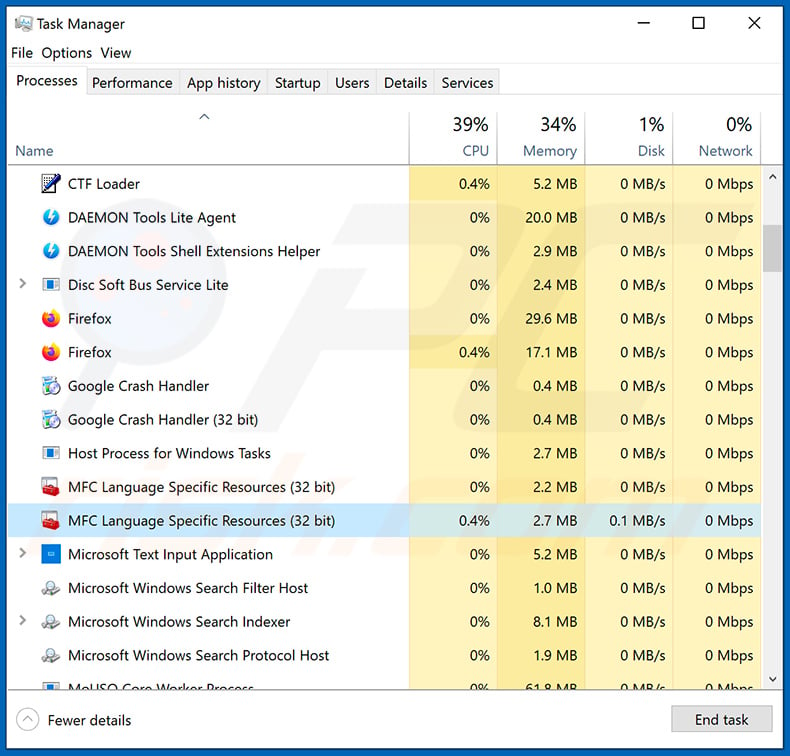
Si comprobó la lista de programas que se ejecutan en su ordenador, por ejemplo, utilizando el administrador de tareas, e identificó un programa que parece sospechoso, debe continuar con estos pasos:
 Descargue un programa llamado Autoruns. Este programa muestra las aplicaciones de inicio automático, el Registro y las ubicaciones del sistema de archivos:
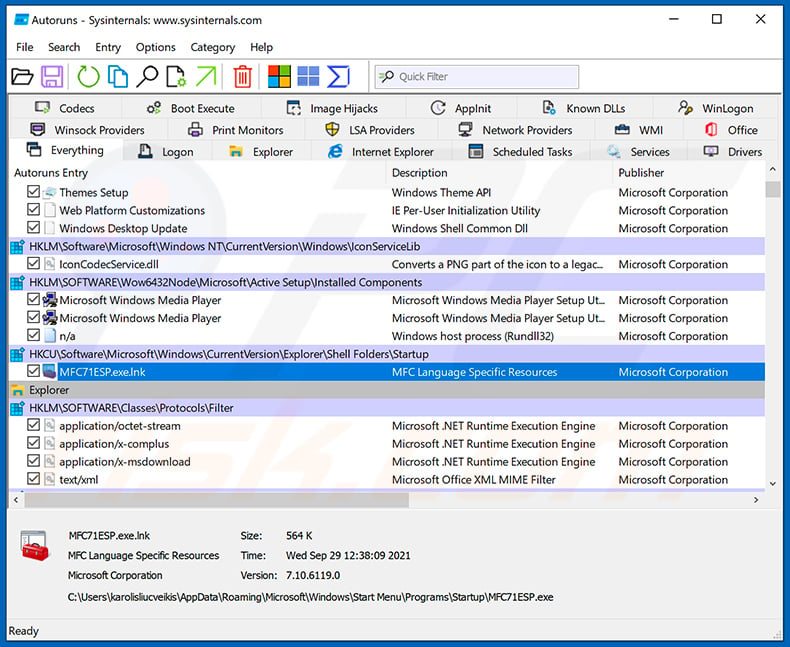
 Reinicie su ordenador en Modo Seguro:
Usuarios de Windows XP y Windows 7: Inicie su ordenador en Modo Seguro. Haga clic en Inicio, haga clic en Apagar, haga clic en Reiniciar, haga clic en Aceptar. Durante el proceso de inicio de su ordenador, presione la tecla F8 en su teclado varias veces hasta que vea el menú de Opciones Avanzadas de Windows, y luego seleccione Modo Seguro con funciones de red de la lista.
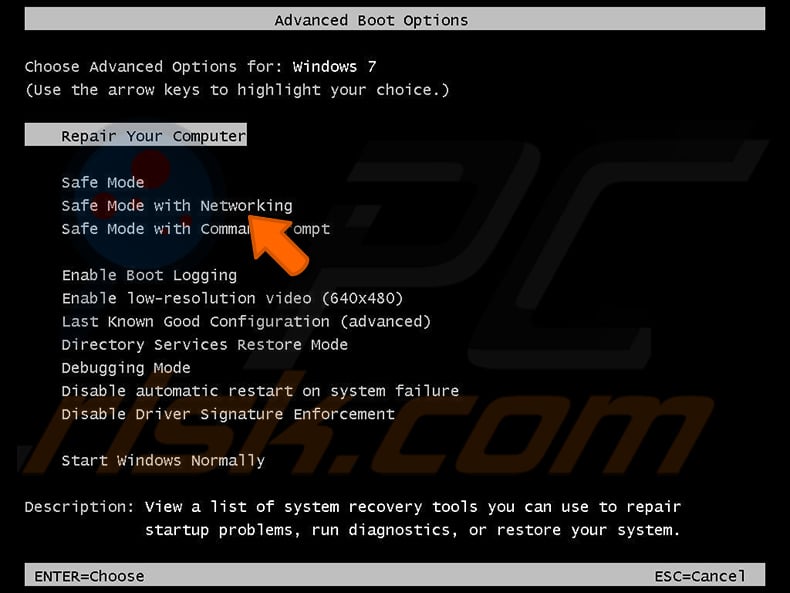
Video que muestra cómo iniciar Windows 7 en «Modo Seguro con funciones de red»:
Usuarios de Windows 8: Inicie Windows 8 en Modo Seguro con funciones de red - Vaya a la Pantalla de Inicio de Windows 8, escriba Avanzado, en los resultados de búsqueda seleccione Configuración. Haga clic en Opciones de inicio avanzado, en la ventana «Configuración general del PC» abierta, seleccione Inicio avanzado.
Haga clic en el botón «Reiniciar ahora». Su ordenador ahora se reiniciará en el «menú de opciones de Inicio avanzado». Haga clic en el botón «Solucionar problemas», y luego haga clic en el botón «Opciones avanzadas». En la pantalla de opciones avanzadas, haga clic en «Configuración de inicio».
Haga clic en el botón «Reiniciar». Su PC se reiniciará en la pantalla de Configuración de inicio. Presione F5 para arrancar en Modo Seguro con funciones de red.
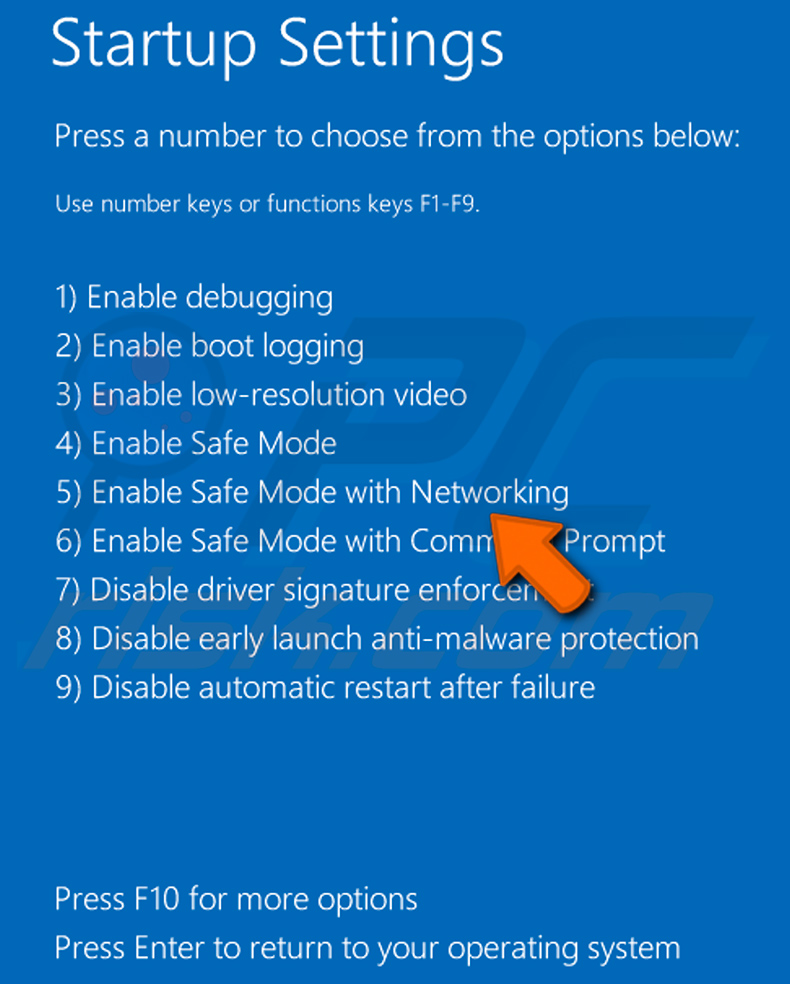
Video que muestra cómo iniciar Windows 8 en «Modo Seguro con funciones de red»:
Usuarios de Windows 10: Haga clic en el logotipo de Windows y seleccione el icono de Encendido. En el menú abierto, haga clic en «Reiniciar» mientras mantiene presionado el botón «Shift» en su teclado. En la ventana «elegir una opción», haga clic en «Solucionar problemas», luego seleccione «Opciones avanzadas».
En el menú de opciones avanzadas, seleccione «Configuración de inicio» y haga clic en el botón «Reiniciar». En la siguiente ventana, debe hacer clic en el botón «F5» de su teclado. Esto reiniciará su sistema operativo en modo seguro con funciones de red.
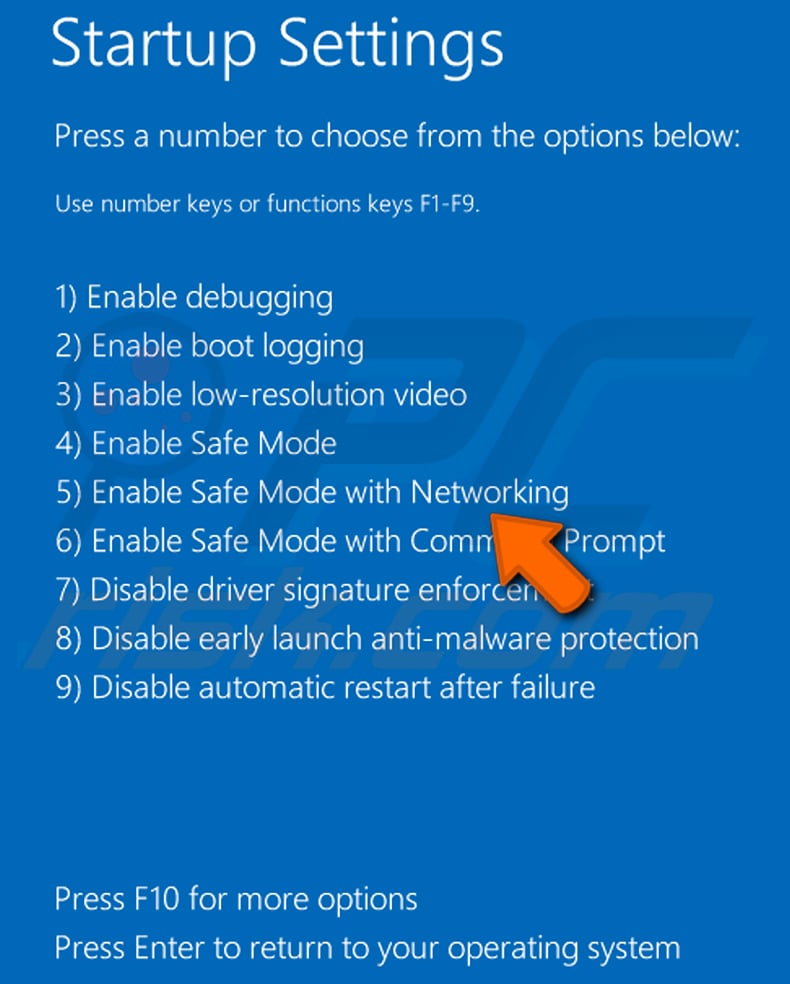
Video que muestra cómo iniciar Windows 10 en «Modo Seguro con funciones de red»:
 Extraiga el archivo descargado y ejecute el archivo Autoruns.exe.
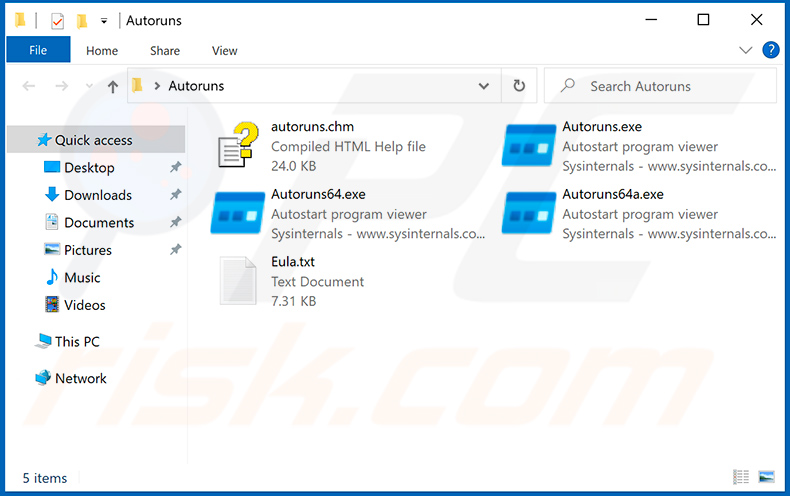
 En la aplicación Autoruns, haga clic en «Opciones» en la parte superior y desmarque las opciones «Ocultar ubicaciones vacías» y «Ocultar entradas de Windows». Después de este procedimiento, haga clic en el icono «Actualizar».
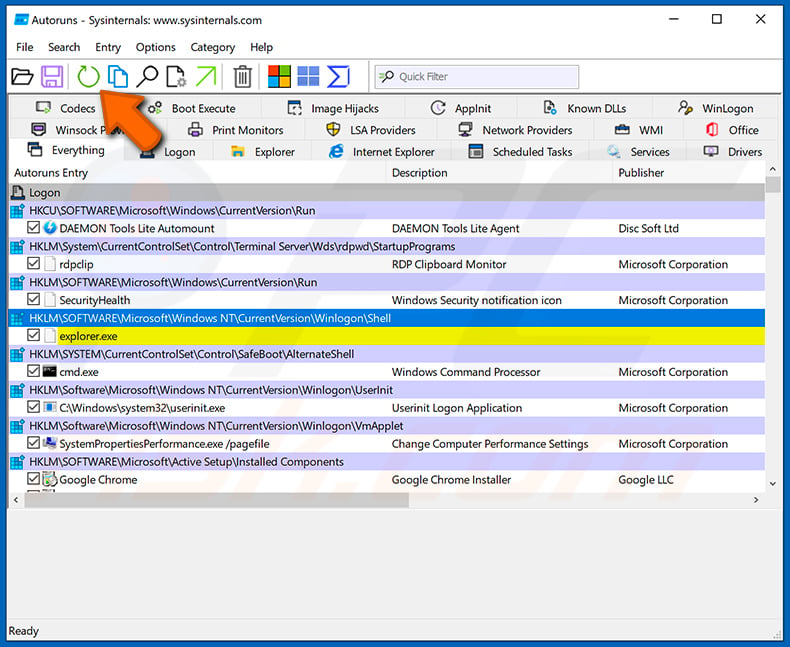
 Compruebe la lista proporcionada por la aplicación Autoruns y localice el archivo de malware que desea eliminar.
Debe anotar su ruta y nombre completos. Tenga en cuenta que algún malware oculta nombres de procesos bajo nombres de procesos legítimos de Windows. En esta etapa, es muy importante evitar eliminar archivos del sistema. Después de localizar el programa sospechoso que desea eliminar, haga clic derecho con el ratón sobre su nombre y elija «Eliminar».
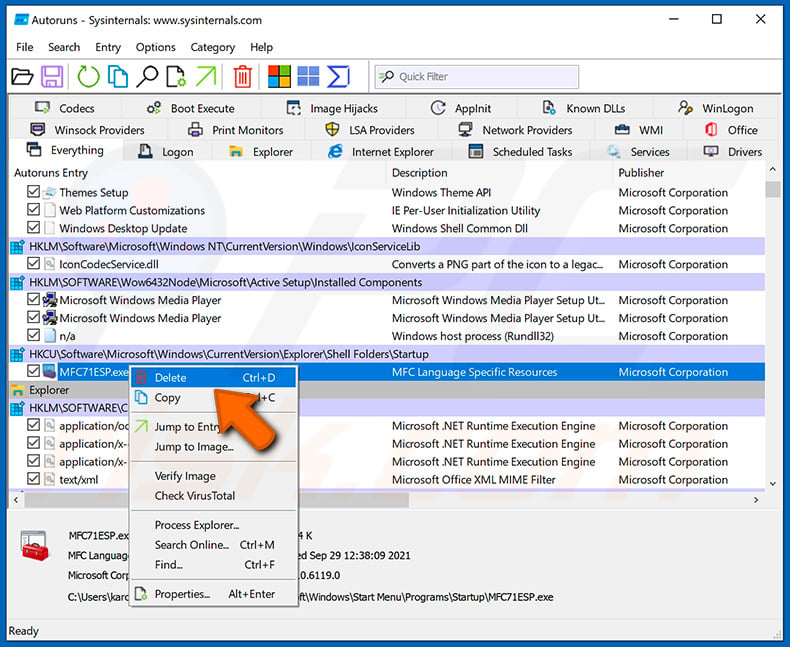
Después de eliminar el malware a través de la aplicación Autoruns (esto garantiza que el malware no se ejecute automáticamente en el próximo inicio del sistema), debe buscar el nombre del malware en su ordenador. Asegúrese de habilitar los archivos y carpetas ocultos antes de continuar. Si encuentra el nombre de archivo del malware, asegúrese de eliminarlo.
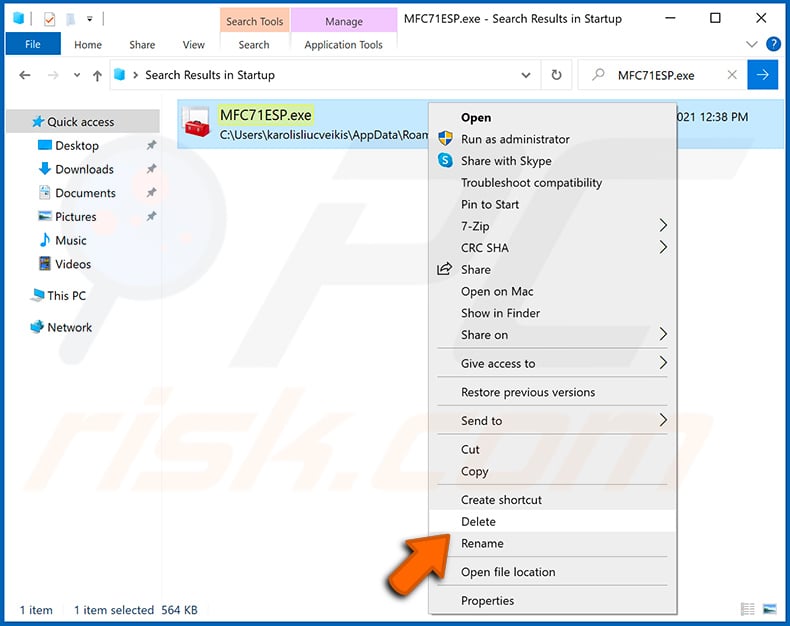
Reinicie su ordenador en modo normal. Seguir estos pasos debería eliminar cualquier malware de su ordenador. Tenga en cuenta que la eliminación manual de amenazas requiere habilidades informáticas avanzadas. Si no tiene estas habilidades, deje la eliminación de malware a los programas antivirus y antimalware.
Estos pasos podrían no funcionar con infecciones de malware avanzadas. Como siempre, es mejor prevenir la infección que intentar eliminar el malware más tarde. Para mantener su ordenador seguro, instale las últimas actualizaciones del sistema operativo y utilice software antivirus. Para estar seguro de que su ordenador está libre de infecciones de malware, recomendamos analizarlo con Combo Cleaner Antivirus para Windows.
Preguntas Frecuentes (FAQ)
Mi ordenador está infectado con el malware SparroWocky Backdoor, ¿debo formatear mi dispositivo de almacenamiento para deshacerme de él?
Formatear la unidad eliminará SparroWocky Backdoor, pero también borrará todos los archivos almacenados en ella. Ejecutar una herramienta de seguridad confiable como Combo Cleaner suele ser el mejor primer paso, ya que puede eliminar la infección sin destruir sus datos.
¿Cuáles son los mayores problemas que puede causar el malware SparroWocky Backdoor?
SparroWocky Backdoor otorga a los atacantes control remoto total sobre una máquina infectada. Pueden exfiltrar archivos, ejecutar comandos, monitorear la actividad a través de capturas de pantalla y desplegar malware adicional - todo sin el conocimiento de la víctima.
Las consecuencias posteriores incluyen el compromiso prolongado del sistema, la pérdida de datos sensibles o confidenciales y el posible robo de cuentas.
¿Cuál es el propósito del malware SparroWocky Backdoor?
SparroWocky Backdoor está diseñado para el espionaje. Sus operadores lo utilizan para mantener un acceso persistente y encubierto a los sistemas infectados, de modo que puedan emitir comandos, exfiltrar archivos, capturar pantallas y realizar vigilancia a largo plazo de las organizaciones objetivo.
¿Cómo se infiltró el malware SparroWocky Backdoor en mi ordenador?
El principal vector documentado para SparroWocky Backdoor es la explotación de vulnerabilidades de ProxyLogon en servidores de Microsoft Exchange sin parchear. Después de obtener acceso, los atacantes despliegan el backdoor utilizando una técnica de DLL side-loading.
De manera más amplia, los backdoors de este tipo también pueden entregarse a través de correos electrónicos de phishing, servicios de acceso remoto comprometidos o instaladores de software malicioso.
¿Me protegerá Combo Cleaner del malware?
Sí, Combo Cleaner puede detectar y eliminar la mayoría del malware conocido, incluidos los backdoors como SparroWocky. Se recomienda ejecutar un análisis completo del sistema para garantizar que no queden componentes de la infección en el sistema.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión