
Cómo eliminar el backdoor NANOREMOTE del sistema operativo
TroyanoConocido también como: NANOREMOTE malware

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es NANOREMOTE?
NANOREMOTE es un backdoor - un tipo de malware que abre un canal oculto en un equipo infectado para que los atacantes puedan emitir comandos y entregar cargas útiles adicionales en cualquier momento. Según la investigación de Elastic Security Labs, NANOREMOTE forma parte de la campaña de amenazas REF7707 y está estrechamente relacionado con otro implante de la misma familia llamado FINALDRAFT.
Una vez activo, NANOREMOTE permite a los operadores ejecutar comandos de shell, gestionar archivos, cargar programas en la memoria y mover datos dentro y fuera de la máquina infectada. Enruta sus comunicaciones a través de los propios servicios de Google, lo que ayuda a que su tráfico se mezcle con la actividad legítima.
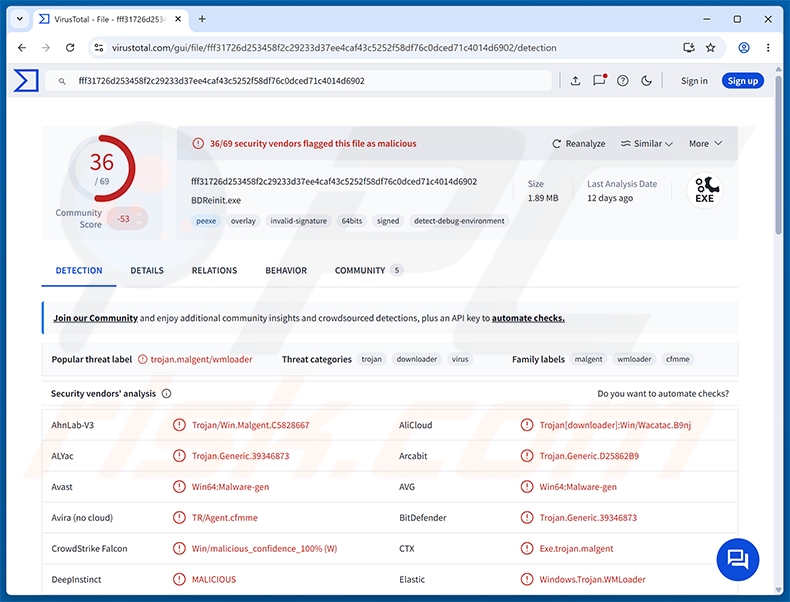
Más información sobre NANOREMOTE
NANOREMOTE suele ser desplegado por un componente cargador llamado WMLOADER. WMLOADER se disfraza como un archivo legítimo de Bitdefender llamado BDReinit.exe, completo con una firma digital falsificada. Cuando se ejecuta, descifra la carga útil de NANOREMOTE de un archivo cifrado llamado wmsetup.log antes de cargarlo en la memoria mediante shellcode integrado.
Para la comunicación de comando y control, NANOREMOTE se comunica a través de la API de Google Drive. Se autentica utilizando tokens OAuth 2.0 integrados en su configuración y envía solicitudes de baliza regulares a los servidores de Google. Debido a que estas conexiones se dirigen a una plataforma conocida y de confianza, son más difíciles de marcar como sospechosas por las herramientas de seguridad.
Todo el tráfico se comprime con Zlib y luego se cifra con AES-CBC antes de enviarse. Cada solicitud sigue un formato JSON estructurado que incluye un identificador de máquina, un ID de comando y una carga de datos.
Capacidades de NANOREMOTE
Elastic Security Labs identificó 22 manejadores de comandos integrados en NANOREMOTE, lo que otorga a los operadores un amplio control remoto sobre un sistema infectado. Estos comandos cubren la gestión de archivos, la ejecución de código, la transferencia de datos y el reconocimiento del sistema.
Los comandos relacionados con archivos permiten a los operadores listar directorios, navegar por el sistema de archivos y crear, eliminar o mover archivos. Los operadores también pueden enumerar las unidades de almacenamiento conectadas y programar cargas y descargas de archivos, con soporte para pausar y reanudar transferencias. Cada transferencia se verifica con una suma de comprobación MD5.
En cuanto a la ejecución, NANOREMOTE incluye un cargador PE personalizado que puede ejecutar programas desde el disco o ejecutar binarios en memoria a partir de cargas codificadas en Base64, eludiendo completamente el cargador estándar de Windows. También se pueden emitir comandos de shell y ejecutarlos a través de procesos generados.
Al iniciarse, el malware recopila información básica del sistema: las direcciones IP de la máquina, el nombre de host, el nombre de usuario, la versión del sistema operativo y si el usuario actual tiene derechos de administrador.
Persistencia y evasión de defensas
NANOREMOTE utiliza la biblioteca Detours de Microsoft para interceptar funciones clave del sistema como GetStdHandle y ExitProcess. Esto evita que un solo hilo defectuoso bloquee todo el proceso, lo que ayuda al malware a seguir ejecutándose incluso cuando los componentes individuales encuentran errores.
El cargador PE personalizado integrado elude los hooks que los productos de seguridad de endpoints colocan típicamente en el cargador estándar de Windows. Esto dificulta que el software de protección detecte ejecutables recién cargados en tiempo de ejecución.
NANOREMOTE también instala un manejador de bloqueos a nivel de proceso que genera archivos minidump de Windows. Elastic Security Labs señaló que el malware crea un directorio local llamado Log y escribe actividad detallada en un archivo llamado pe_exe_run.log, lo que sugiere que fue diseñado pensando en la resolución de problemas por parte del operador.
| Nombre | NANOREMOTE malware |
| Tipo De Amenaza | Backdoor, Troyano |
| Nombres De Detección | Avast (Win64:Malware-gen), Combo Cleaner (Trojan.Generic.39346873), ESET-NOD32 (Win64/Agent.HWR Trojan), Kaspersky (Trojan-Downloader.Win64.Agent.dur), Microsoft ( Trojan:Win32/Malgent!MSR ), Lista Completa (VirusTotal) |
| Síntomas | Los backdoors están diseñados para infiltrarse sigilosamente en el ordenador de la víctima y permanecer en silencio, por lo que no hay síntomas particulares claramente visibles en una máquina infectada. |
| Métodos De Distribución | Software troyanizado, entrega dirigida mediante un cargador (WMLOADER). |
| Daños | Acceso remoto al sistema infectado, exfiltración de datos a través de Google Drive, ejecución de malware adicional, robo de identidad. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Conclusión
NANOREMOTE otorga a los atacantes acceso persistente y oculto a un ordenador infectado y admite una amplia gama de operaciones remotas, desde ejecutar comandos y cargar malware adicional hasta exfiltrar archivos a través de Google Drive.
Su conexión con la campaña REF7707 sugiere que forma parte de un esfuerzo de ataque dirigido y cuidadosamente coordinado. El malware debe eliminarse de cualquier sistema afectado de inmediato.
Más ejemplos de backdoors son A0Backdoor, YiBackdoor y Anubis.
¿Cómo se infiltró NANOREMOTE en mi ordenador?
Según Elastic Security Labs, NANOREMOTE es entregado por un cargador llamado WMLOADER. WMLOADER se hace pasar por un componente legítimo de Bitdefender - BDReinit.exe - pero lleva una firma digital no válida. Cuando se ejecuta, descifra la carga útil de NANOREMOTE de un archivo llamado wmsetup.log y lo carga en la memoria.
Elastic Security Labs vinculó NANOREMOTE con la campaña REF7707, con muestras tempranas que muestran actividad originada en Filipinas en octubre de 2025. El malware comparte una clave de cifrado y varios patrones de código con el implante FINALDRAFT, lo que indica que ambos provienen del mismo esfuerzo de desarrollo y probablemente del mismo actor de amenazas.
De forma más general, los troyanos y backdoors se propagan a través de muchos canales: correos electrónicos de phishing con archivos adjuntos maliciosos, sitios falsos de descarga de software, publicidad maliciosa, sitios web comprometidos, software pirata y medios extraíbles infectados.
¿Cómo evitar la instalación de malware?
Tenga cuidado con los correos electrónicos no solicitados, especialmente aquellos que contienen archivos adjuntos o enlaces, incluso si el remitente parece conocido. Descargue software únicamente de fuentes oficiales y evite los cracks, generadores de claves o contenido pirata. Mantenga el sistema operativo y todos los programas instalados actualizados, ya que las actualizaciones frecuentemente cierran las brechas de seguridad que los atacantes explotan.
Evite hacer clic en anuncios emergentes o notificaciones del navegador de sitios desconocidos, y utilice un programa de seguridad de confianza con protección en tiempo real activada. Ejecute análisis completos del sistema con regularidad. Si cree que su ordenador ya está infectado, le recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente el malware infiltrado.
¿Cómo eliminar el malware manualmente?
La mayoría de las infecciones por troyanos se pueden eliminar ejecutando un análisis completo del sistema con Combo Cleaner. El procedimiento manual completo que se describe a continuación está pensado para los casos en los que la eliminación automática ha fallado, en los que desea comprobar que el análisis lo ha detectado todo o en los que la amenaza tiene varios puntos de persistencia.
Desconéctese de la red
Desconecte el cable Ethernet y desactive el Wi-Fi. Si utiliza un portátil, la tecla del modo avión es la forma más rápida.
Muchos troyanos exfiltran datos (contraseñas guardadas en el navegador, sesiones bancarias, capturas de pantalla) y aceptan órdenes remotas. Cortar la red detiene ambas cosas de inmediato. Manténgala desconectada hasta la fase 4.
Arranque en modo seguro con funciones de red
El modo seguro carga un conjunto mínimo de controladores e impide que la mayoría del malware se ejecute automáticamente. La opción «con funciones de red» le permite descargar herramientas; vuelva a activar el Wi-Fi solo después de haber arrancado en este modo.
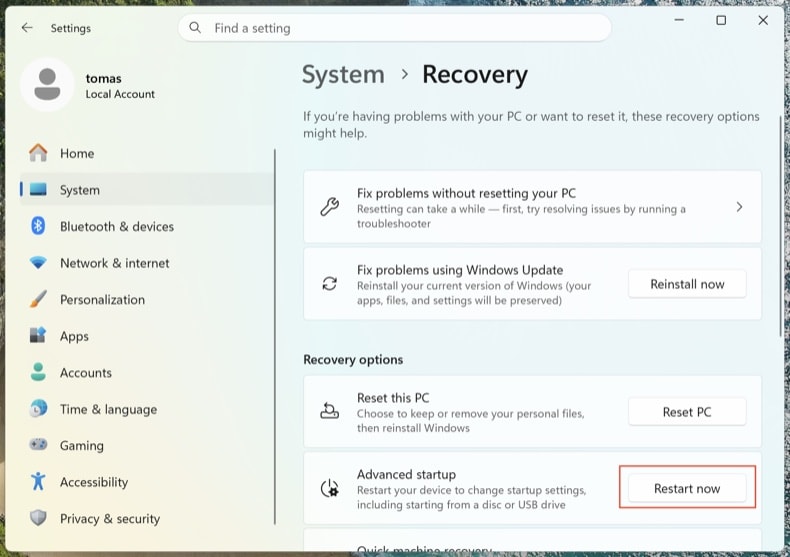
Abra . Haga clic en Reiniciar ahora junto a Inicio avanzado.
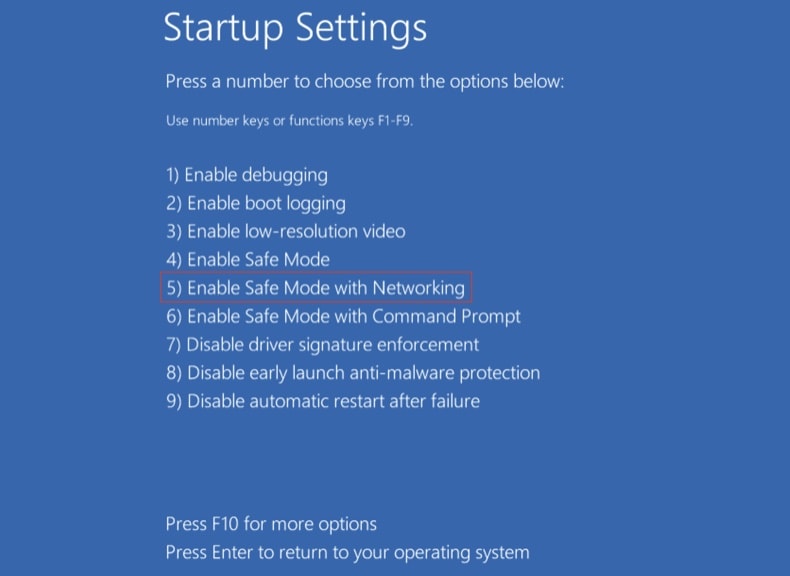
El equipo se reiniciará en el menú «Elegir una opción». Haga clic en . Tras el segundo reinicio, pulse 5 o F5.
Haga clic en el logotipo de Windows, mantenga pulsada la tecla Mayús, haga clic en el icono de inicio/apagado y elija Reiniciar. En la pantalla Elegir una opción, haga clic en . Pulse F5.
Windows 8
Vaya a la pantalla Inicio, escriba avanzado y seleccione Configuración → Opciones de inicio avanzado → Reiniciar ahora → Solucionar problemas → Opciones avanzadas → Configuración de inicio → Reiniciar → F5.
Nota: Windows 8 dejó de recibir soporte en enero de 2023; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Windows 7
Haga clic en Inicio → Apagar → Reiniciar → Aceptar. Mientras arranca el sistema, pulse F8 repetidamente hasta que aparezca el menú Opciones de arranque avanzadas y, a continuación, elija Modo seguro con funciones de red.
Nota: Windows 7 dejó de recibir soporte en enero de 2020; seguir utilizándolo le expone a un riesgo mucho mayor de reinfección.
Inspeccione los procesos en ejecución con Process Explorer
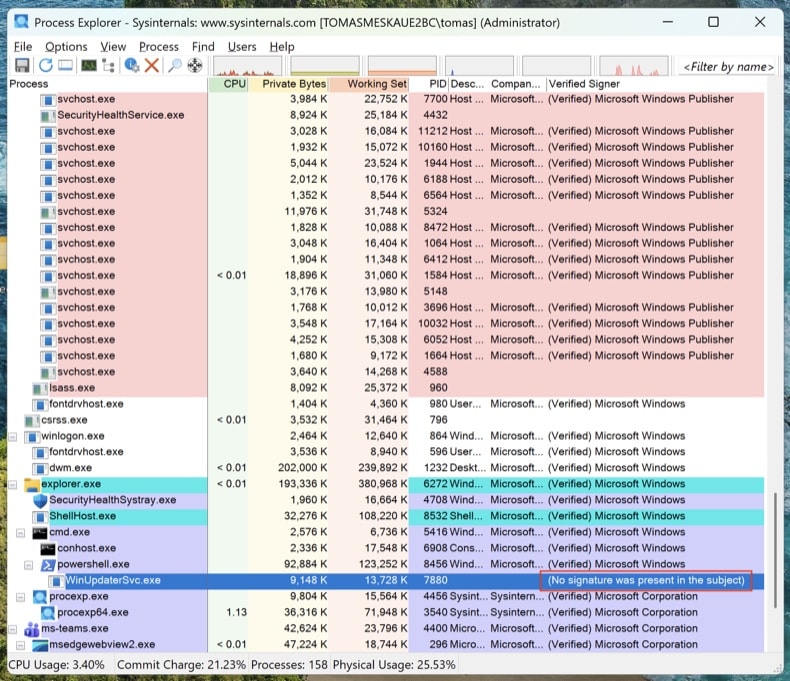
Descargue Process Explorer de Microsoft Sysinternals. Ejecútelo como administrador. Haga clic en y en .
Ordene por «Verified Signer». Cualquier proceso sin firma que se ejecute desde %AppData%, %LocalAppData%, %Temp% o %ProgramData% es sospechoso. Haga clic con el botón derecho → Properties para ver la ruta completa de la imagen. Haga clic con el botón derecho → «Search Online» para buscar información sobre los nombres de proceso desconocidos.
El Administrador de tareas oculta las rutas completas de los archivos, no muestra las firmas digitales y agrupa los procesos de una forma que facilita que el malware pase desapercibido. Process Explorer es la misma herramienta que utilizan los ingenieros de Microsoft.
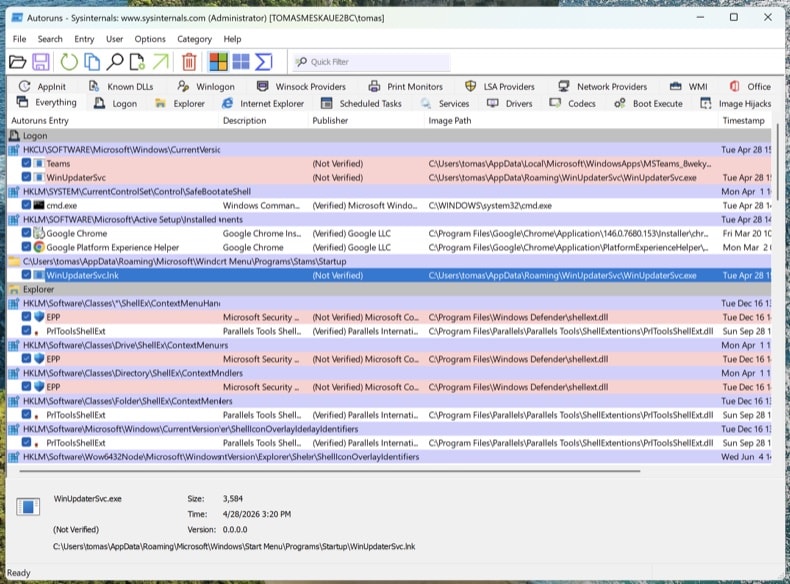
Localice todos los puntos de persistencia con Autoruns
Descargue Autoruns. Haga clic con el botón derecho en Autoruns.exe y elija Ejecutar como administrador: sin permisos elevados, Autoruns no puede inspeccionar los subárboles protegidos del registro.
En el menú, active y y, a continuación, haga clic en Refresh.
Los troyanos modernos no se limitan al inicio. Recorra estas pestañas y busque entradas sin firma o desconocidas:
- Logon - las clásicas claves Run/RunOnce
- Scheduled Tasks - un escondite frecuente, sobre todo las tareas con acciones de PowerShell, MSHTA o rundll32
- Services - servicios sin firma en carpetas ajenas a Microsoft
- WMI - las suscripciones a eventos son un mecanismo de persistencia sigiloso (MITRE T1546.003)
- Image Hijacks - abuso del valor «Debugger» de Image File Execution Options
- AppInit - DLL que se cargan en todos los procesos con interfaz gráfica
- Browser plug-ins - complementos sin firma en todos los navegadores instalados
Haga clic con el botón derecho en cualquier entrada sospechosa → «Jump to Image» para ver el archivo real. Clic con el botón derecho → «Search Online» abre VirusTotal con el hash del archivo. No elimine nada todavía: limítese a anotar las rutas de archivo y los nombres de las entradas. Los eliminaremos después de los análisis.
Compruebe el archivo hosts y la configuración de DNS
Los troyanos suelen redirigir dominios de bancos, de antivirus y de actualizaciones a servidores controlados por el atacante modificando el archivo hosts o la configuración de DNS.
Archivo hosts: Abra el Bloc de notas como administrador y abra C:\Windows\System32\drivers\etc\hosts. Las entradas legítimas están comentadas con #. Cualquier asignación de IP a dominio sin comentar es sospechosa, especialmente las redirecciones de microsoft.com, windowsupdate o su banco.
Configuración de DNS: Abra el Símbolo del sistema como administrador y ejecute ipconfig /all. Confirme que sus servidores DNS apuntan a su proveedor de internet, a su router o a un resolvedor público conocido (Cloudflare 1.1.1.1, Google 8.8.8.8). A continuación, abra y verifique que ni la configuración de DNS ni la de DNS sobre HTTPS (DoH) han sido secuestradas.
Un equipo limpio con el DNS secuestrado sigue siendo un equipo comprometido. Creerá que está en chase.com y estará en el clon del atacante.
Ningún antivirus lo detecta todo por sí solo. El orden siguiente es intencionado: primero el análisis sin conexión (detecta rootkits antes de que Windows se cargue por completo), después los escáneres bajo demanda en el sistema en ejecución y, por último, la limpieza manual de lo que se les haya escapado.
Ejecute Microsoft Defender Offline
Reinicie en el modo normal de Windows. Abra . Seleccione Antivirus de Microsoft Defender (examen sin conexión) y haga clic en Examinar ahora. El equipo se reiniciará en un entorno reducido y realizará el análisis antes de que se cargue el sistema operativo completo.
Los rootkits y bootkits se ocultan de cualquier escáner que se ejecute en la misma sesión de Windows ya infectada. Un análisis sin conexión previo al arranque examina el disco antes de que el malware pueda ocultarse.
Con certificación VB100. Incluye antitroyanos, análisis del registro y de la persistencia, y antispyware en una sola pasada. Dispone de una prueba gratuita de 7 días.
Descargar Combo CleanerEjecute un análisis completo del sistema con Combo Cleaner
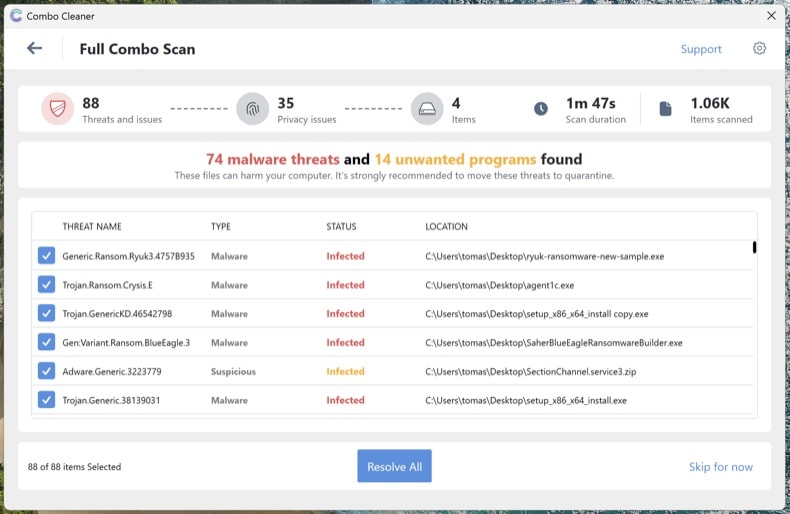
Instale Combo Cleaner y ejecute un análisis completo del sistema (no el análisis rápido). Deje que finalice por completo, revise las amenazas detectadas y aplique las acciones recomendadas. Combo Cleaner pondrá en cuarentena los troyanos conocidos y su persistencia en el registro.
Ejecute Microsoft Safety Scanner como análisis de segunda opinión
Descargue Microsoft Safety Scanner (MSERT.exe), la herramienta gratuita bajo demanda de Microsoft. El ejecutable caduca cada 10 días, lo que significa que cada descarga incluye las firmas más recientes. Ejecute un análisis completo después de Combo Cleaner para detectar lo que un solo motor podría pasar por alto.
Cada motor de análisis detecta amenazas distintas. Ejecutar un análisis adicional de Microsoft después de Combo Cleaner es, con diferencia, el paso de verificación menos aprovechado en la eliminación de malware.
Elimine manualmente lo que siga apareciendo en Autoruns
Vuelva a abrir Autoruns. Todo lo que marcó en el paso 4 y siga presente no ha sido detectado por los análisis automáticos. Para cada entrada sospechosa restante: haga clic con el botón derecho → Delete en Autoruns (esto elimina el registro de persistencia) y, a continuación, vaya a la ruta del archivo y elimine el archivo real. Vacíe la Papelera de reciclaje.
Algunos archivos de malware reaparecen tras eliminarlos porque otro componente del sistema los vuelve a crear. Si elimina un archivo y vuelve a aparecer en pocos minutos, queda un punto de persistencia que Autoruns no ha mostrado, normalmente un servicio o una tarea programada que se ejecuta con la cuenta SYSTEM. Vuelva a ejecutar los análisis de los pasos 6-8 o proceda a una instalación limpia (consulte el final de la guía).
Restablezca los navegadores y borre los permisos de notificación
Los troyanos y el adware secuestran con frecuencia los navegadores: cambian el motor de búsqueda predeterminado, instalan extensiones fraudulentas o se conceden permisos de notificación para seguir mostrando ventanas emergentes fraudulentas incluso después de que el malware haya desaparecido.
- Chrome: visite
chrome://settings/resety haga clic en «Restaurar los valores predeterminados originales de la configuración». Después, visitechrome://settings/content/notificationsy elimine los sitios desconocidos. - Edge: visite
edge://settings/reset. Después, compruebeedge://settings/content/notifications. - Firefox: abra
about:supporty haga clic en Restablecer Firefox (en Firefox, este botón figura en el apartado «Dar un repaso a Firefox»). Después, compruebe Ajustes → Privacidad & Seguridad → Permisos → Notificaciones.
Revise las extensiones instaladas en cada navegador y elimine todo lo que no reconozca, sobre todo las extensiones que no haya instalado usted mismo.
Vuelva a activar Defender y la protección contra alteraciones, y actualícelo todo
Muchos troyanos desactivan el software de seguridad. Abra y confirme que Protección en tiempo real, Protección basada en la nube y Protección contra alteraciones están activadas. La protección contra alteraciones impide que el malware desactive Defender de forma silenciosa.
A continuación, ejecute Windows Update () y actualice sus navegadores y aplicaciones. El vector de infección que permitió la entrada del troyano suele estar relacionado con software desactualizado.
Cambie las contraseñas desde un dispositivo limpio
Si el troyano era un infostealer (Lumma, RedLine, Vidar y otros similares son extremadamente comunes), dé por hecho que todas las contraseñas guardadas en su navegador están comprometidas. Cámbielas desde otro dispositivo que sepa que está limpio; su teléfono sirve si no está infectado.
Orden recomendado:
- Correo electrónico principal en primer lugar: es el centro de recuperación de todo lo demás
- Cuentas bancarias y financieras
- Contraseña maestra del gestor de contraseñas (si utiliza uno)
- Redes sociales, compras y el resto de cuentas
Siempre que sea posible, active la autenticación multifactor resistente al phishing (llaves de acceso / llaves de seguridad físicas FIDO2 / aplicaciones de autenticación): los atacantes sofisticados pueden eludir la MFA basada en SMS.
Verifique la limpieza y supervise el equipo durante 7 días
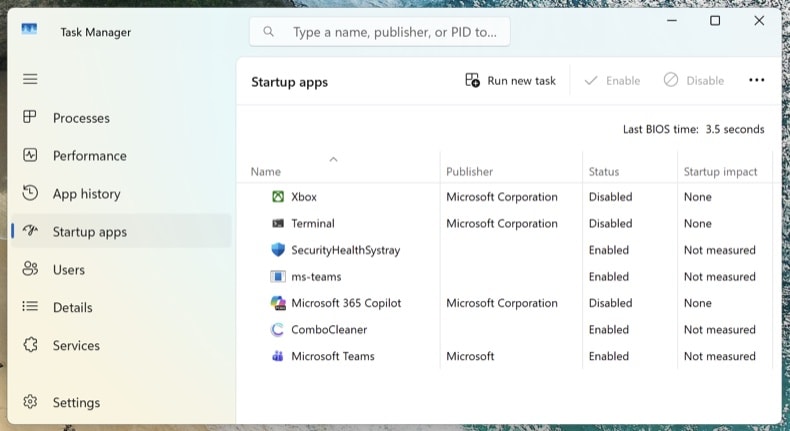
Vuelva a conectarse a la red y ejecute un último análisis completo con Combo Cleaner. Abra el Administrador de tareas (Ctrl + Mayús + Esc) y vaya a la pestaña Aplicaciones de arranque: confirme que no ha reaparecido nada sospechoso.
Durante los próximos 7 días, vigile si reaparecen los síntomas: uso de CPU inesperadamente elevado, procesos desconocidos que vuelven a aparecer, redirecciones del navegador o ventanas emergentes. Si algo vuelve a aparecer, se le ha pasado un punto de persistencia y deberá repetir el procedimiento, o puede que el equipo esté comprometido a un nivel más profundo y requiera una instalación limpia.
Cuándo es mejor hacer una instalación limpia de Windows
La eliminación manual no siempre es la respuesta correcta. Reinstalar Windows desde cero es la única forma de tener una certeza del 100 % cuando:
- El malware reaparece tras cada intento de eliminación
- Se ha detectado un bootkit o un rootkit UEFI (este tipo de amenaza se sitúa por debajo del sistema operativo y sobrevive a una reinstalación normal de Windows)
- Se ha confirmado que un troyano de robo de credenciales se ejecutó con privilegios de administrador (Lumma, RedLine, Vidar): es probable que el sistema contenga varias cargas útiles desconocidas
- El equipo se utiliza para banca online, correo electrónico de empresa o cualquier uso en el que no sea aceptable la menor duda
Una instalación limpia es un proceso de 30-60 minutos: reinstale Windows 11 mediante . Primero haga una copia de seguridad de sus documentos en un almacenamiento externo, analice la copia con Combo Cleaner antes de restaurarla y reinstale las aplicaciones desde cero; nunca las restaure desde una copia de seguridad del sistema infectado.
Importante: La eliminación manual requiere conocimientos informáticos avanzados. Si no está seguro de saber distinguir los archivos del sistema de los archivos maliciosos, ejecute un análisis automático con Combo Cleaner y Windows Defender y no vaya más allá: esa vía detecta la gran mayoría de los troyanos dirigidos a usuarios domésticos sin el riesgo de dañar Windows al eliminar el archivo equivocado.
Preguntas frecuentes (FAQ)
Mi ordenador está infectado con el malware NANOREMOTE, ¿debería formatear mi dispositivo de almacenamiento para deshacerme de él?
El formateo elimina NANOREMOTE pero también borra todos los archivos de la unidad. Primero se debería probar con una herramienta de seguridad de confianza como Combo Cleaner, ya que puede eliminar la infección sin la pérdida de datos personales.
¿Cuáles son los mayores problemas que puede causar el malware NANOREMOTE?
NANOREMOTE otorga a los atacantes control remoto total del sistema infectado. Esto puede provocar robo de datos, ejecución de malware adicional, pérdida total del control sobre el ordenador y, con el tiempo, robo de identidad y fraude financiero.
¿Cuál es el propósito del malware NANOREMOTE?
El propósito de NANOREMOTE es proporcionar a los atacantes acceso persistente y oculto a una máquina infectada. Los operadores pueden ejecutar comandos, gestionar archivos, cargar programas adicionales en la memoria y exfiltrar datos a través de Google Drive, todo mientras permanecen fuera de la vista.
¿Cómo se infiltró el malware NANOREMOTE en mi ordenador?
NANOREMOTE es entregado por un cargador llamado WMLOADER, que se hace pasar por un archivo legítimo de Bitdefender. Ha sido vinculado a la campaña REF7707. En general, los backdoors también llegan a las víctimas a través de correos electrónicos de phishing, descargas de software falsas, contenido pirata y sitios web comprometidos.
¿Me protegerá Combo Cleaner del malware?
Sí. Combo Cleaner puede detectar y eliminar la mayoría del malware conocido, incluidos backdoors y troyanos. Debido a que amenazas como NANOREMOTE están diseñadas para ocultarse profundamente dentro del sistema, es importante ejecutar un análisis completo para asegurarse de que no se pase nada por alto.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión