Guías para la eliminación de virus y software espía, instrucciones para la desinstalación.

$OBT Airdrop Estafa
Estafa

$OBT Airdrop Estafa

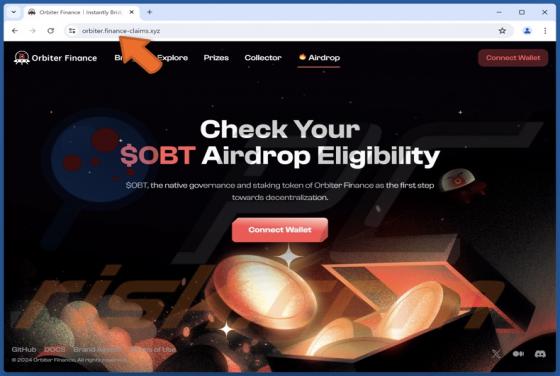
"$OBT Airdrop" es una estafa que se hace pasar por el sitio web oficial de Orbiter Finance (orbiter.finance). El sitio falso promueve un lanzamiento desde el aire del token OBT (el token nativo de Orbiter Finance). Los usuarios que intenten participar en este evento falso expondrán inadvertidament
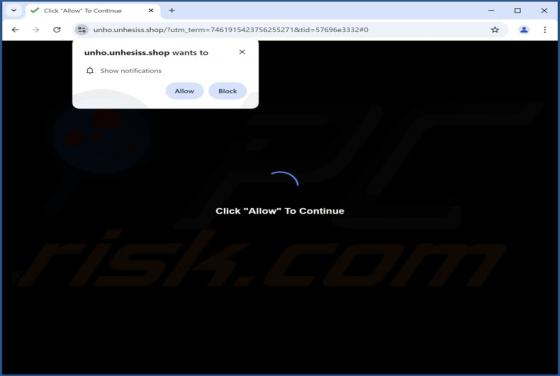
Unhesiss.shop Anuncios
Notificación spam

Unhesiss.shop Anuncios

Nuestro examen de unhesiss[.]shop ha revelado que la página utiliza clickbait para obtener permiso para mostrar notificaciones. Cuando se da este permiso, unhesiss[.]shop puede enviar notificaciones engañosas, molestas/intrusivas para promocionar diversas estafas y otras páginas fraudulentas. Por

Nopixelads.top Anuncios
Notificación spam

Nopixelads.top Anuncios

Al inspeccionar nopixelads[.]top, descubrimos que se trata de un sitio web engañoso diseñado para engañar a los usuarios para que le concedan permiso para mostrar notificaciones. Nopixelads[.]top presenta instrucciones engañosas para recibir ese permiso. Si se permite, nopixelads[.]top puede envia

REDKAW Ransomware
Cibersecuestro

REDKAW Ransomware

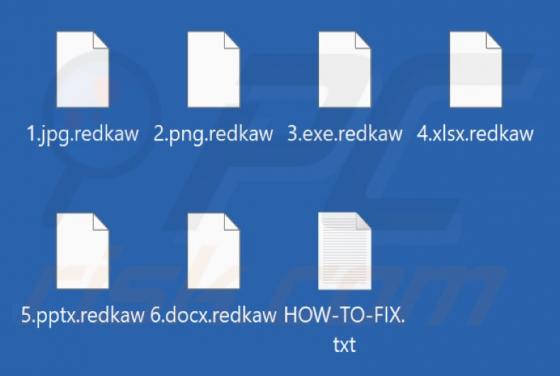
REDKAW es un ransomware diseñado para cifrar datos y añadir su extensión (".redkaw") a los archivos. Por ejemplo, cambia "1.jpg" a "1.jpg.redkaw", "2.png" a "2.png.redkaw", y así sucesivamente. Además, REDKAW proporciona una nota de rescate, "HOW-TO-FIX.txt". La nota incluye información de contact

Hitler_77777 Ransomware
Cibersecuestro

Hitler_77777 Ransomware

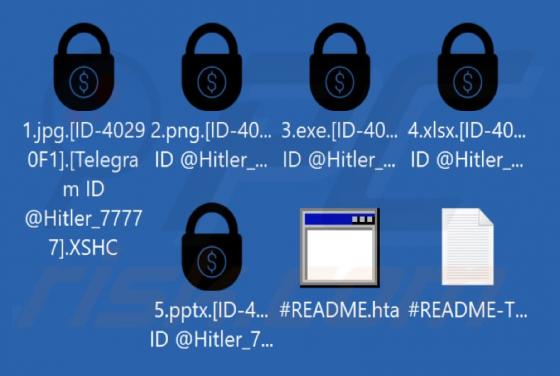
Nuestro equipo descubrió Hitler_77777 mientras analizaba muestras de malware subidas a VirusTotal. Este ransomware es idéntico a TRUST FILES. Cifra los archivos y modifica sus nombres. Hitler_77777 añade el ID de la víctima, un ID de Telegram y su extensión (cuatro caracteres de rescate) a los arc

Revenge Of Heisenberg Ransomware
Cibersecuestro

Revenge Of Heisenberg Ransomware

Revenge Of Heisenberg es un ransomware basado en Chaos, que nuestros investigadores descubrieron durante una inspección rutinaria de nuevos envíos de archivos a la plataforma VirusTotal. El ransomware está diseñado para cifrar archivos y exigir un pago por el descifrado. Hay dos variantes de Reve

Coyote Troyano
Troyano

Coyote Troyano

Coyote es un troyano bancario. Este malware está diseñado para extraer información sensible de los dispositivos, y busca predominantemente datos relacionados con la banca online. Coyote tiene como objetivo más de sesenta bancos brasileños. Este software malicioso es sofisticado y embarca una compl

Purgatory Ransomware
Cibersecuestro

Purgatory Ransomware

Mientras investigábamos nuevos envíos al sitio web VirusTotal, nuestro equipo de investigación descubrió el ransomware Purgatory. Este programa malicioso cifra los archivos y exige un pago por descifrarlos. Una vez que lanzamos una muestra de Purgatory en nuestro sistema de pruebas, cifró los arc

ClickFix Malware (Mac)
Malware específico de Mac

ClickFix Malware (Mac)

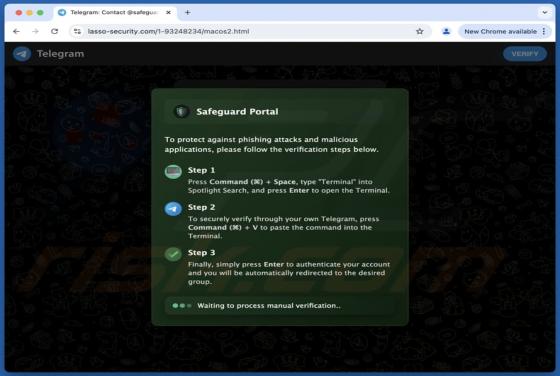
Las estafas "ClickFix" engañan a los usuarios para que ejecuten comandos maliciosos simulando resolver problemas como la corrección de errores de sitios web o la realización de otros pasos. En última instancia, se engaña a las víctimas para que realicen acciones que causan infecciones informátic

Enhancedefense.com Anuncios
Notificación spam

Enhancedefense.com Anuncios

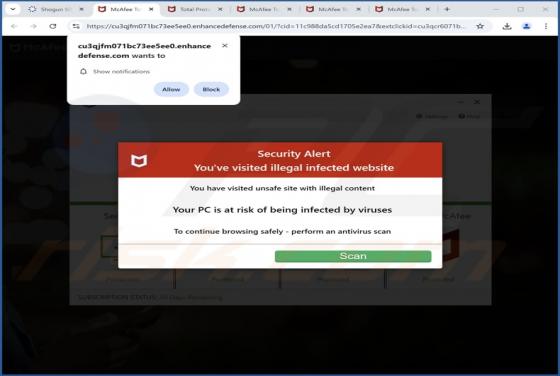
En nuestro análisis, descubrimos que enhancedefense[.]com ejecuta la estafa "You've visited illegal infected website" y puede enviar notificaciones engañosas (si se da permiso). Enhancedefense[.]com puede exponer a los usuarios a otras estafas y sitios web poco fiables. Los usuarios no deben visit