Guías para la eliminación de virus y software espía, instrucciones para la desinstalación.

RotatorService Adware (Mac)
Malware específico de Mac

RotatorService Adware (Mac)

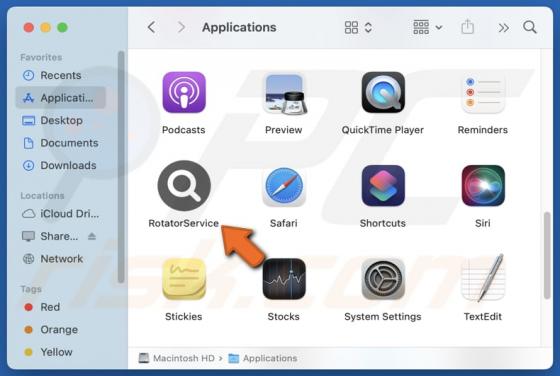
Tras probar la aplicación RotatorService, nuestro equipo determinó que su objetivo es generar anuncios intrusivos. Por lo tanto, clasificamos RotatorService como adware. Además, los proveedores de seguridad señalan la aplicación como maliciosa. Por lo tanto, se aconseja no instalar RotatorServic
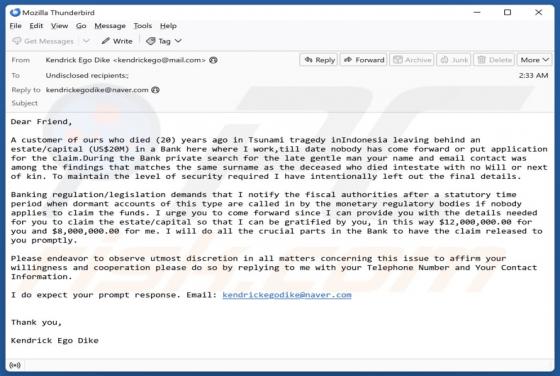
Estafa por correo electrónico Apply To Claim Funds
Estafa

Estafa por correo electrónico Apply To Claim Funds

Hemos inspeccionado el correo electrónico y hemos llegado a la conclusión de que se trata de una estafa. Este correo electrónico afirma falsamente que el destinatario tiene derecho a la herencia de una persona fallecida. Intenta engañar ofreciendo una gran suma de dinero a cambio de información pe

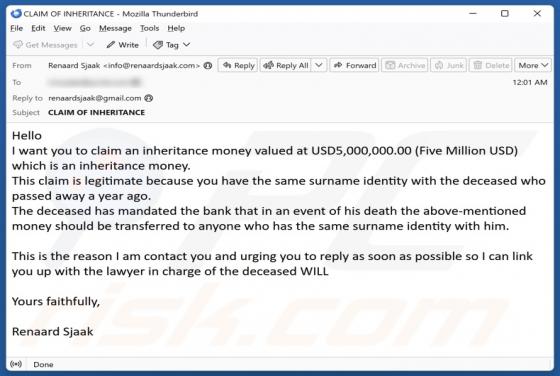
Estafa por correo electrónico Claim Inheritance Money
Estafa

Estafa por correo electrónico Claim Inheritance Money

Tras leer este correo electrónico "Reclamar dinero de herencia", hemos determinado que se trata de spam. Esta carta afirma que el destinatario es el heredero de un testamento y tiene derecho a recibir cinco millones de USD. Normalmente, los correos fraudulentos de este tipo se dirigen a datos priv

Diagram.app Adware (Mac)
Malware específico de Mac

Diagram.app Adware (Mac)

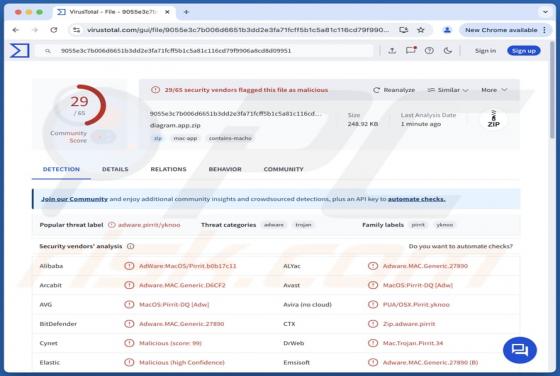
Nuestro equipo ha analizado Diagram.app y ha determinado que esta aplicación forma parte de la familia Pirrit y funciona como adware. Una vez en el sistema operativo, Diagram.app puede generar anuncios molestos y engañosos para engañar a los usuarios y hacer que abran páginas poco fiables. Los u

Core (Makop) Ransomware
Cibersecuestro

Core (Makop) Ransomware

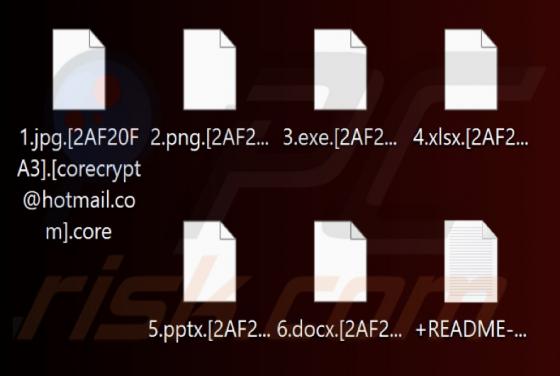
Mientras inspeccionaban los archivos enviados al sitio VirusTotal, nuestros investigadores descubrieron el ransomware Core. Forma parte de la familia de ransomware Makop. Los programas maliciosos dentro de esta clasificación están diseñados para cifrar datos y exigir rescates por el descifrado. D

Ladrón Destiny
Troyano

Ladrón Destiny

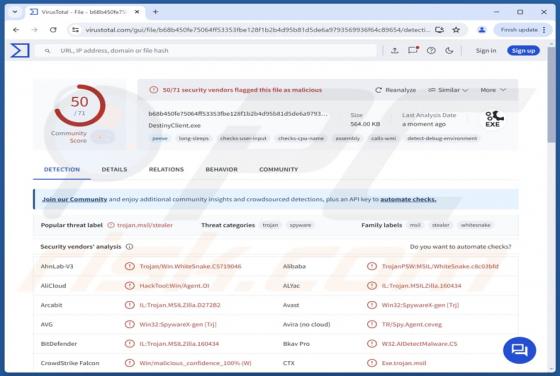
Destiny Stealer es un malware de robo de información dirigido a Discord, navegadores web, monederos de criptomonedas y varios archivos. Los ciberdelincuentes pueden explotar la información robada para diversos fines maliciosos, como el robo de identidad, el fraude financiero y el acceso no autoriz

BlackLock Ransomware
Cibersecuestro

BlackLock Ransomware

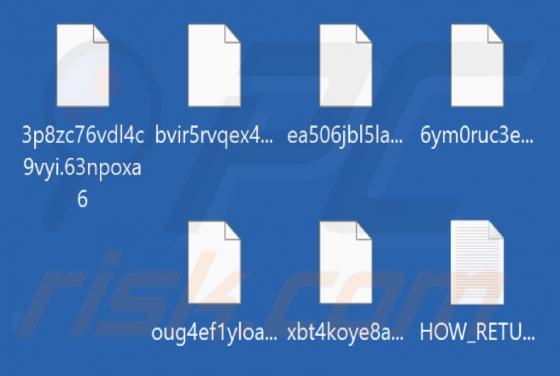
BlackLock es un virus de tipo ransomware que cifra archivos y pide rescates por descifrarlos. BlackLock renombra los archivos cifrados con una cadena de caracteres aleatoria y les añade una extensión también aleatoria. Por ejemplo, en nuestra máquina de prueba, un archivo llamado "1.jpg" se convir

LCRYPTX Ransomware
Cibersecuestro

LCRYPTX Ransomware

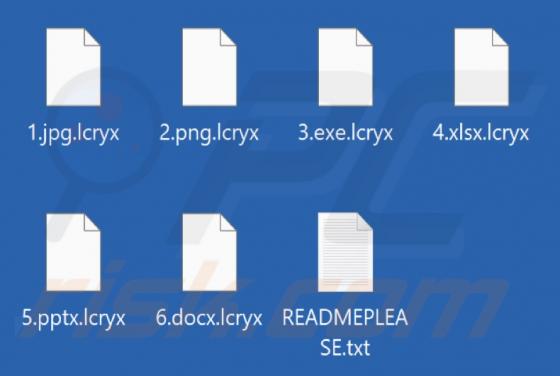
LCRYPTX es un programa de tipo ransomware descubierto por nuestros investigadores durante una inspección rutinaria de envíos de archivos al sitio web VirusTotal. El ransomware es un tipo de malware que cifra los datos y exige un pago para descifrarlos. En nuestro sistema de pruebas, LCRYPTX cifra

Cleaner Update For Android Is Recommended POP-UP Estafa (Android)
Estafa

Cleaner Update For Android Is Recommended POP-UP Estafa (Android)

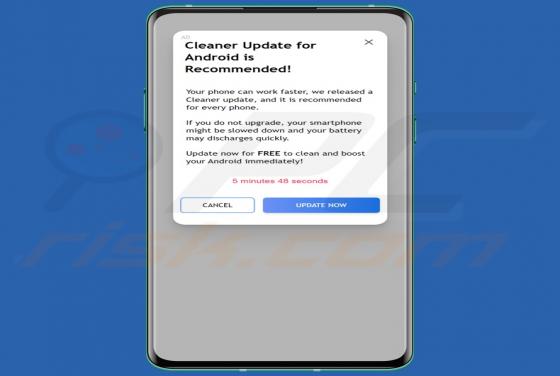
Al investigar sitios web sospechosos, nuestros investigadores descubrieron la estafa "Cleaner Update For Android Is Recommended" dirigida a usuarios de Android. En ella se afirma que el funcionamiento de los smartphones de los usuarios puede disminuir considerablemente si no descargan/instalan el

V (Dharma) Ransomware
Cibersecuestro

V (Dharma) Ransomware

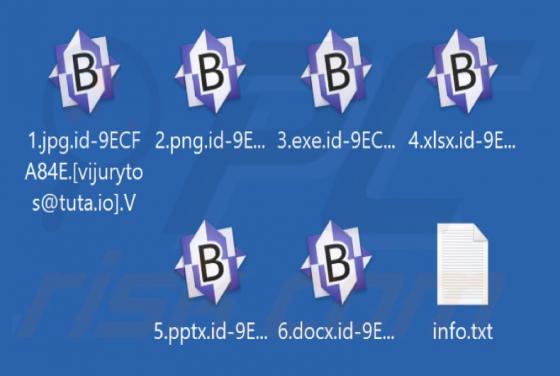
Nuestro equipo ha inspeccionado V (ransomware perteneciente a la familia Dharma) y ha descubierto que cifra archivos y añade el ID de la víctima, una dirección de correo electrónico y la extensión ".V" a los archivos. También muestra una nota de rescate (un mensaje emergente) y crea un archivo de