Guías para la eliminación de virus y software espía, instrucciones para la desinstalación.

Secuestrador de navegadores SmartSearch
Secuestrador de navegadores

Secuestrador de navegadores SmartSearch

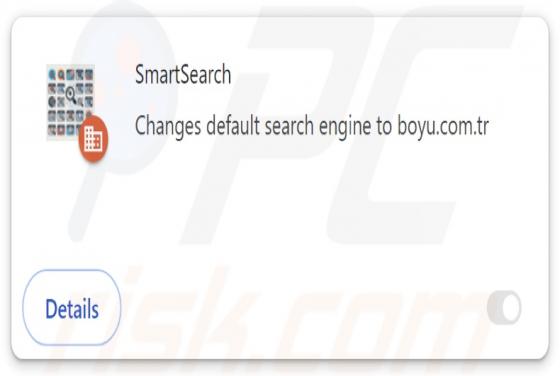
Nuestros investigadores descubrieron el secuestrador de navegadores SmartSearch al analizar la configuración de una instalación fraudulenta. SmartSearch modifica la configuración del navegador para producir redireccionamientos a sitios web promocionados. Esta extensión del navegador también se con
Mqpoa Ransomware
Cibersecuestro

Mqpoa Ransomware

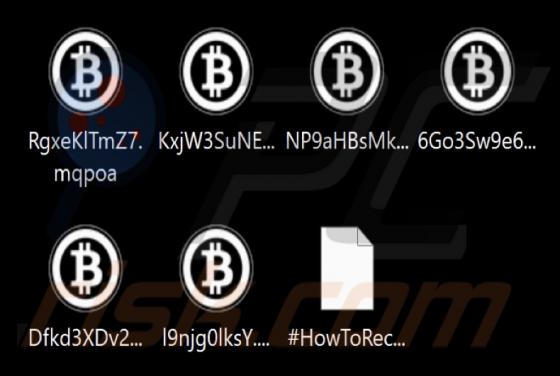
Mientras revisábamos los nuevos programas maliciosos enviados a la plataforma VirusTotal, nuestro equipo de investigación descubrió el ransomware Mqpoa. Este programa cifra los datos y exige un pago para descifrarlos. En nuestro sistema de pruebas, Mqpoa cifró archivos y les cambió el nombre. Los

Ajina Malware (Android)
Troyano

Ajina Malware (Android)

Ajina es un troyano bancario dirigido a usuarios de Android. Es conocido por robar información financiera y mensajes de autenticación de dos factores (2FA). Ajina se distribuye haciéndose pasar por aplicaciones bancarias y de otro tipo legítimas. Los ciberdelincuentes que están detrás de Ajina se

Estafa por correo electrónico Unusual Activities In Your Account
Estafa

Estafa por correo electrónico Unusual Activities In Your Account

Tras examinarlo, hemos determinado que el correo electrónico "Unusual Activities In Your Account" es spam. La carta informa sobre una actividad no reconocida detectada en la cuenta de correo electrónico del destinatario. Actualizar su información (contraseña) es fundamental para evitar que la cuen

Email Server Estafa
Estafa

Email Server Estafa

Hemos analizado este correo electrónico y hemos descubierto que su objetivo es extraer información personal de los destinatarios. Esta carta fraudulenta se disfraza de notificación de un proveedor de servicios de correo electrónico y contiene un enlace engañoso. Los correos electrónicos de este ti

Estafa por correo electrónico Domain/Company Name Conflict
Estafa

Estafa por correo electrónico Domain/Company Name Conflict

Nuestro equipo ha examinado este correo electrónico y ha llegado a la conclusión de que se trata de un mensaje de phishing. Los estafadores utilizan este tipo de correos para engañar a los destinatarios desprevenidos y hacerles revelar información personal. En este caso concreto, los estafadores s

ORCA Ransomware
Cibersecuestro

ORCA Ransomware

Nuestro equipo de investigación descubrió el ransomware ORCA mientras investigaba nuevos envíos de malware a VirusTotal. Este programa malicioso pertenece a la familia de ransomware ZEPPELIN. Cuando ejecutamos una muestra de ORCA en nuestro sistema de pruebas, empezó a cifrar archivos y alteró su

Pgp (Makop) Ransomware
Cibersecuestro

Pgp (Makop) Ransomware

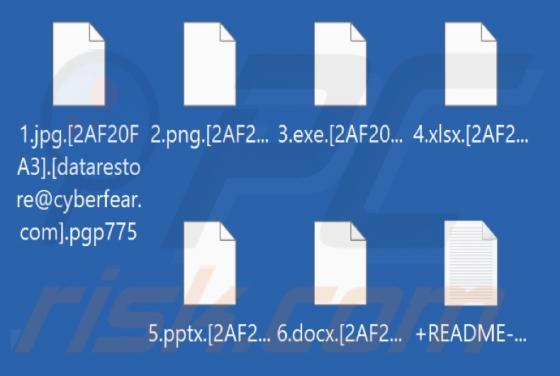
Mientras investigábamos nuevos envíos al sitio VirusTotal, nuestros investigadores descubrieron el ransomware Pgp. Este programa malicioso pertenece a la familia de ransomware Makop. Los programas maliciosos de esta clasificación cifran los datos y exigen un pago para descifrarlos. El ransomware

Estafa por correo electrónico Mailbox Abuse Notice
Estafa

Estafa por correo electrónico Mailbox Abuse Notice

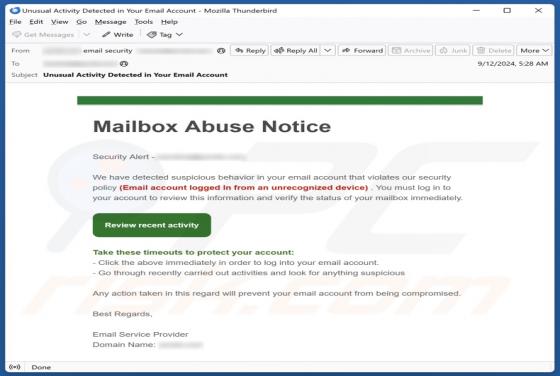
Nuestro examen del correo electrónico "Aviso de abuso del buzón" reveló que se trata de spam. Este mensaje de phishing se presenta como una alerta de seguridad por correo electrónico en la que se afirma que se ha detectado actividad sospechosa en la cuenta del destinatario. Este correo spam preten

Anuncios Free-tl
Notificación spam

Anuncios Free-tl

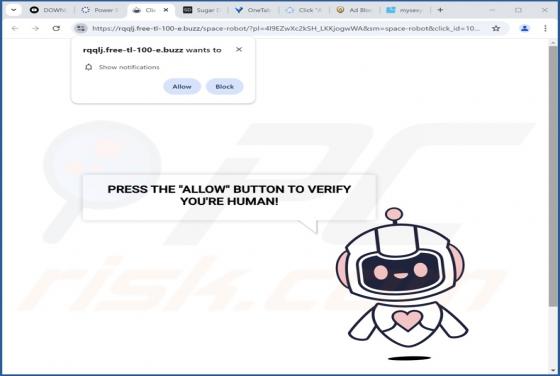
Durante una investigación rutinaria, nuestro equipo de investigación descubrió un grupo de páginas web fraudulentas que comparten el dominio "free-tl". Free-tl-100-e[.]buzz es un ejemplo de página perteneciente a esta familia; los sitios de este grupo pueden diferenciarse por los números y/o letra