Guías para la eliminación de virus y software espía, instrucciones para la desinstalación.

InterServer Ransomware
Cibersecuestro

InterServer Ransomware

InterServer es un ransomware que nuestro equipo de investigación identificó durante una inspección rutinaria de muestras enviadas a VirusTotal. Cifra archivos, agrega una extensión específica de la variante (por ejemplo, .interserver12) y crea una nota de rescate en formato HTML denominada RANSOM_N
Dolphin X RAT
Troyano

Dolphin X RAT

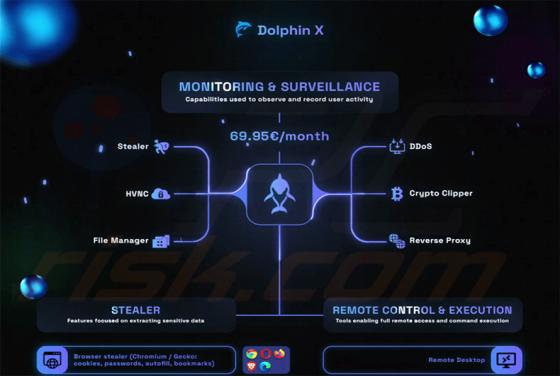
Dolphin X RAT es un malware multipropósito para Windows que se vende como un servicio de suscripción a los ciberdelincuentes. Combina un troyano de acceso remoto (RAT), un ladrón de información, un clipper de criptomonedas y una herramienta de denegación de servicio distribuido (DDoS) en un solo pa

NoMatter Ransomware
Cibersecuestro

NoMatter Ransomware

NoMatter es un ransomware descubierto por nuestros investigadores durante una inspección rutinaria de nuevos envíos a VirusTotal. Cifra los archivos de las víctimas, cambia el fondo de escritorio y deja una nota de rescate en un archivo de texto llamado README.txt. A diferencia de la mayoría de los

BlackWizard Ransomware
Cibersecuestro

BlackWizard Ransomware

BlackWizard es un ransomware que nuestros investigadores descubrieron durante una inspección rutinaria de nuevos archivos enviados a VirusTotal. Cifra los archivos de las víctimas y exige un pago a cambio de una clave de descifrado. El grupo que está detrás se identifica como «Ransomware Team» en e

FadeSEC Ransomware
Cibersecuestro

FadeSEC Ransomware

FadeSEC es un ransomware que nuestro equipo de investigación descubrió mientras examinaba muestras de malware enviadas a VirusTotal. Cifra los archivos de las víctimas y muestra un mensaje de rescate interactivo a pantalla completa. Cabe destacar que reiniciar o volver a iniciar sesión en el sistem

MarkiRAT Malware
Troyano

MarkiRAT Malware

MarkiRAT es un troyano de acceso remoto (RAT) utilizado por un grupo de amenazas vinculado a Irán para vigilar a civiles, disidentes y comunidades de la diáspora iraní. Según una investigación publicada por Recorded Future, el malware es desplegado por TAG-182, un grupo con nexo iraní que posibleme

ClickLock Stealer (Mac)
Malware específico de Mac

ClickLock Stealer (Mac)

ClickLock Stealer es un stealer de información modular dirigido a los usuarios de macOS. Según una investigación publicada por Group-IB, se descubrió en junio de 2026 sin detecciones iniciales en VirusTotal. Los ciberdelincuentes lo distribuyen a través de ClickFix, engañando a los usuarios para q

TELEPUZ Malware
Troyano

TELEPUZ Malware

TELEPUZ es una plataforma modular de Malware-as-a-Service (MaaS) que combina funciones de troyano de acceso remoto (RAT) con capacidades de robo de información. Escrito en C y desplegado como una DLL de Windows de 64 bits, se ejecuta silenciosamente en segundo plano mientras otorga a los atacantes

Starland RAT
Troyano

Starland RAT

Starland RAT es un troyano de acceso remoto (RAT) que permite a los ciberdelincuentes controlar de forma secreta un equipo Windows infectado, ejecutar comandos en él e introducir malware adicional sin que la víctima note nada inusual. Según una investigación publicada por Cisco Talos, Starland RAT

Complete The Required Mailbox Update estafa por correo electrónico
Estafa

Complete The Required Mailbox Update estafa por correo electrónico

Hemos examinado este correo electrónico y determinado que se trata de una estafa de phishing. El mensaje está diseñado para parecer un aviso legítimo del sistema procedente de un «Departamento de Soporte Técnico», que advierte a los destinatarios de que su buzón de correo requiere una actualización