

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es Sword?
Sword es un tipo de ransomware que nuestros investigadores descubrieron al inspeccionar nuevas muestras enviadas a VirusTotal. Cifra archivos, deja 20 copias de una nota de rescate en formato de texto en el escritorio y bloquea la pantalla con un mensaje a pantalla completa. La pantalla de bloqueo reaparece aproximadamente 10 segundos después de cada reinicio, lo que deja el equipo infectado prácticamente inutilizable.
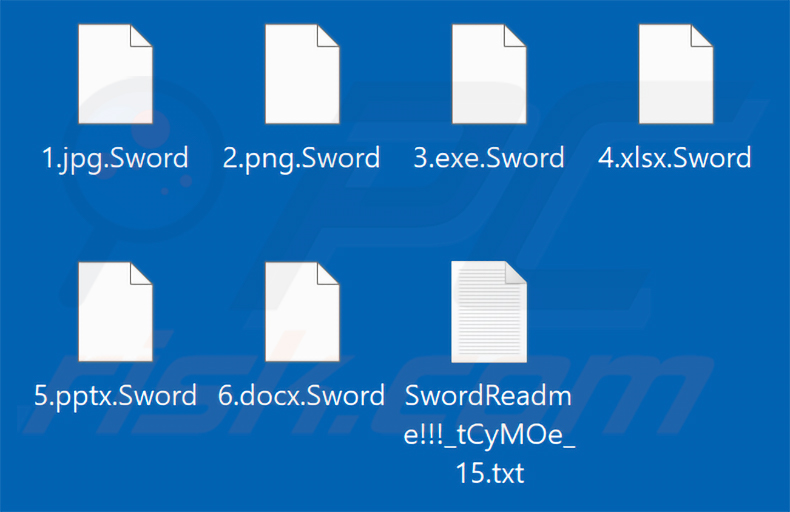
En nuestro equipo de prueba, Sword añadió la extensión «.Sword» a los nombres de los archivos que cifró. Por ejemplo, un archivo llamado «1.jpg» pasó a llamarse «1.jpg.Sword», «2.png» se convirtió en «2.png.Sword», y así sucesivamente. Después, el ransomware creó notas de rescate tituladas «SwordReadme!!![random_string].txt» (por ejemplo, «SwordReadme!!!_tCyMOe_15.txt») y mostró el mismo mensaje en una ventana de bloqueo a pantalla completa.
Captura de pantalla de los archivos cifrados por el ransomware Sword:
Resumen de la nota de rescate de Sword
Los archivos de texto y el bloqueo a pantalla completa muestran mensajes casi idénticos. Afirman que los archivos de cada host de la red de la víctima han sido cifrados y que las copias de seguridad fueron cifradas, eliminadas o formateadas. Según la nota, las instantáneas de volumen también han sido eliminadas, y usar F8 u otros métodos de recuperación podría dañar aún más los datos cifrados.
Los atacantes también afirman haber robado (exfiltrado) bases de datos de producción, incluidos registros de clientes, transacciones financieras, comunicaciones internas y repositorios de código fuente. Se les dice a las víctimas que no existe ninguna herramienta de descifrado pública y se les advierte que no reinicien ni apaguen el equipo, supuestamente porque esto podría corromper los archivos cifrados. Advertencias como esta suelen tener como objetivo presionar a las víctimas para que actúen rápidamente.
El rescate se fija en 5.000 dólares, y el archivo de texto indica que el pago se acepta en USDT (TRC-20) o Bitcoin. Se indica a las víctimas que contacten con los delincuentes a través de Telegram (@PFYordles) o correo electrónico (PFYordles@proton.me) y que indiquen su Key ID único. A cambio, los atacantes prometen un descifrador y un vídeo que muestra la eliminación de las bases de datos robadas.
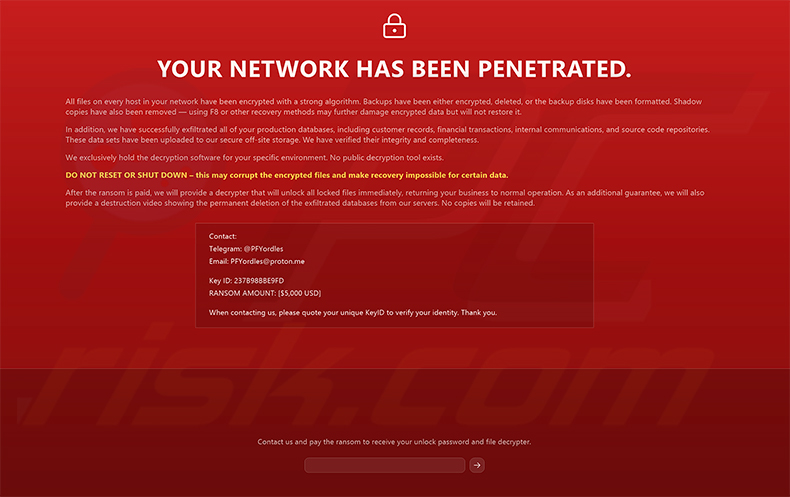
El bloqueo a pantalla completa contiene además un campo para introducir una contraseña de desbloqueo. Como explica el mensaje, esta contraseña (junto con el descifrador de archivos) se proporcionará una vez que se haya pagado el rescate.
Más información sobre Sword
Lo que diferencia a Sword de muchos otros programas de tipo ransomware es su pantalla de bloqueo persistente. Alrededor de 10 segundos después de cada reinicio, el mensaje a pantalla completa aparece de nuevo y bloquea el acceso al escritorio. Por esta razón, el ransomware debe eliminarse en Modo seguro con funciones de red de Windows (las instrucciones se proporcionan a continuación).
En la mayoría de los casos, los archivos cifrados por ransomware no se pueden descifrar sin la intervención de los atacantes. Las excepciones son raras y suelen implicar malware con fallos graves. Aun así, pagar es una apuesta arriesgada. Los ciberdelincuentes a menudo ignoran a las víctimas tras recibir el dinero, y no hay ninguna garantía de que el descifrador o el vídeo de eliminación prometidos lleguen alguna vez. Recomendamos encarecidamente no pagar el rescate.
Eliminar Sword impide que cifre más archivos y que bloquee la pantalla en cada inicio. Lamentablemente, la eliminación no recupera los datos que ya han sido cifrados; la única forma fiable de restaurarlos es a partir de una copia de seguridad creada antes del ataque. Mantener copias de seguridad en varias ubicaciones separadas, como servidores remotos y dispositivos de almacenamiento desconectados, reduce enormemente el daño que puede causar una infección de ransomware.
El ransomware en general
Los ataques de ransomware existen por una razón: extorsionar dinero a las víctimas manteniendo sus archivos como rehenes. La mayoría de estos programas funcionan de forma similar, pero suelen diferir en los algoritmos de cifrado simétrico o asimétrico que utilizan y en el tamaño del rescate. Algunos, como Sword, también recurren a tácticas de presión adicionales, como bloqueadores de pantalla y afirmaciones de datos robados.
Otros ejemplos de ransomware son Vricpe, Face Melter y Regulus.
¿Cómo infectó el ransomware mi equipo?
El ransomware se propaga comúnmente a través de phishing y otras tácticas de ingeniería social. Los ciberdelincuentes envían correos electrónicos con archivos adjuntos o enlaces maliciosos, disfrazando los archivos como facturas, avisos de envío u otros documentos habituales. Abrir un archivo de este tipo, por ejemplo, un documento de Microsoft Office con macros, un PDF, un ejecutable, un archivo JavaScript o un archivo ZIP/RAR, puede desencadenar la infección.
Otros canales usados con frecuencia incluyen troyanos diseñados para descargar malware adicional, software pirateado, herramientas de activación ilegales (cracks), actualizaciones de software falsas, drive-by downloads y anuncios maliciosos. También se abusa de fuentes de descarga poco fiables, como sitios de freeware, tiendas de aplicaciones no oficiales y redes peer-to-peer.
En algunos casos, los programas de ransomware son capaces de propagarse por sí solos a través de redes locales y dispositivos de almacenamiento extraíbles, como unidades flash USB. Explotar vulnerabilidades en software desactualizado es otra forma en que los atacantes introducen su malware en los sistemas.
| Nombre | Sword virus |
| Tipo De Amenaza | Ransomware, Virus criptográfico, Bloqueador de archivos |
| Extensión De Los Archivos Cifrados | .Sword |
| Mensaje De Petición De Rescate | SwordReadme!!![random_string].txt, bloqueo a pantalla completa |
| ¿Descifrador Gratuito Disponible? | No |
| Contacto Del Ciberdelincuente | Telegram: @PFYordles, Email: PFYordles@proton.me |
| Nombres De Detección | Avast (Win32:PoisonIvy-N [Trj]), Combo Cleaner (Trojan.GenericKD.81426448), ESET-NOD32 (Win64/Filecoder.AXP Trojan), Kaspersky (UDS:Trojan.Win64.Generic), Microsoft (Trojan:Win32/Wacatac.B!ml), Lista Completa De Detecciones (VirusTotal) |
| Síntomas | No puede abrir los archivos almacenados en su equipo, archivos que antes funcionaban ahora tienen una extensión diferente (por ejemplo, my.docx.locked). Se muestra un mensaje de petición de rescate en su escritorio. Los ciberdelincuentes exigen el pago de un rescate (normalmente en bitcoins) para desbloquear sus archivos. |
| Métodos De Distribución | Archivos adjuntos de correo electrónico infectados (macros), sitios web de torrents, anuncios maliciosos. |
| Daño | Todos los archivos están cifrados y no se pueden abrir sin pagar un rescate. Junto con una infección de ransomware se pueden instalar troyanos adicionales que roban contraseñas y otras infecciones de malware. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
¿Cómo protegerse de las infecciones de ransomware?
Tenga cuidado con los correos electrónicos y mensajes inesperados, especialmente aquellos que contienen archivos adjuntos o enlaces. Si el remitente es desconocido o el mensaje parece sospechoso, es mejor no abrir nada. Descargue software solo desde sitios web oficiales o tiendas de aplicaciones legítimas, y use las herramientas propias del desarrollador para activar y actualizar programas, ya que los cracks y los actualizadores no oficiales son una fuente común de malware.
También es importante tener instalado un antivirus de confianza, mantenerlo actualizado y ejecutar análisis periódicos del sistema. Si su equipo ya está infectado con Sword, recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente este ransomware.
Nota importante: Sword bloquea la pantalla aproximadamente 10 segundos después de cada reinicio, por lo que la eliminación debe realizarse en Modo seguro con funciones de red de Windows. Para iniciar en él, presione Ctrl+Alt+Delete mientras la pantalla está bloqueada, luego mantenga presionada la tecla Shift y haga clic en Iniciar/Apagar -> Reiniciar en la esquina inferior derecha. Cuando aparezca un menú azul, haga clic en Solucionar problemas -> Opciones avanzadas -> Configuración de inicio -> Reiniciar. Una vez que se cargue el menú, presione 5 para seleccionar Modo seguro con funciones de red.
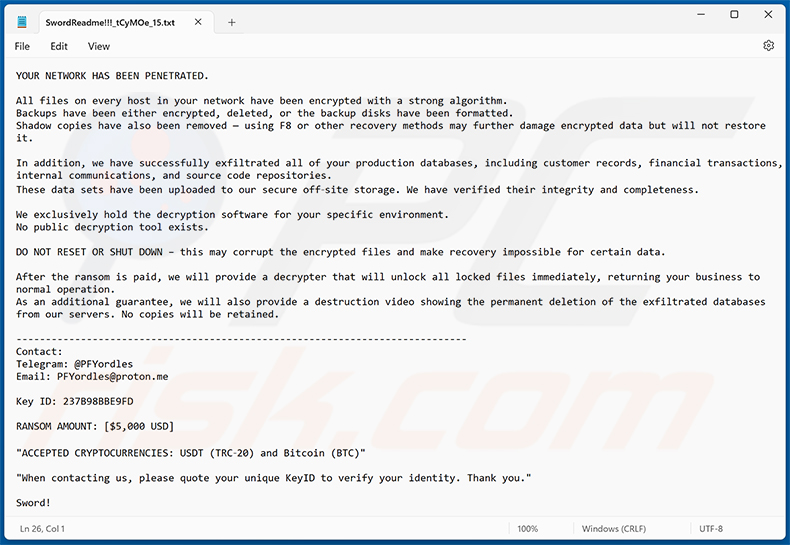
Captura de pantalla del archivo de texto de Sword («SwordReadme!!![random_string].txt»):
Captura de pantalla del bloqueo a pantalla completa de Sword:
Texto presentado en el archivo de texto y en el bloqueo de pantalla:
YOUR NETWORK HAS BEEN PENETRATED.
All files on every host in your network have been encrypted with a strong algorithm.
Backups have been either encrypted, deleted, or the backup disks have been formatted.
Shadow copies have also been removed - using F8 or other recovery methods may further damage encrypted data but will not restore it.In addition, we have successfully exfiltrated all of your production databases, including customer records, financial transactions, internal communications, and source code repositories.
These data sets have been uploaded to our secure off-site storage. We have verified their integrity and completeness.We exclusively hold the decryption software for your specific environment.
No public decryption tool exists.DO NOT RESET OR SHUT DOWN - this may corrupt the encrypted files and make recovery impossible for certain data.
After the ransom is paid, we will provide a decrypter that will unlock all locked files immediately, returning your business to normal operation.
As an additional guarantee, we will also provide a destruction video showing the permanent deletion of the exfiltrated databases from our servers. No copies will be retained.------------------------
Contact:
Telegram: @PFYordles
Email: PFYordles@proton.meKey ID: -
RANSOM AMOUNT: [$5,000 USD]
"ACCEPTED CRYPTOCURRENCIES: USDT (TRC-20) and Bitcoin (BTC)"
"When contacting us, please quote your unique KeyID to verify your identity. Thank you."
Sword!
Eliminación del ransomware Sword:
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Video sugiriendo qué pasos deben tomarse en caso de una infección de ransomware:
Menú Rápido:
- ¿Qué es Sword virus?
- PASO 1. Informar el ransomware a las autoridades.
- PASO 2. Aislar el dispositivo infectado.
- PASO 3. Identificar la infección del ransomware.
- PASO 4. Búsqueda de herramientas de desencriptado de ransomware.
- PASO 5. Restaurar archivos con herramientas de recuperación de datos.
- PASO 6. Crear copias de seguridad de datos.
Si es víctima de un ataque de ransomware, le recomendamos que informe de este incidente a las autoridades. Al proporcionar información a los organismos encargados de hacer cumplir la ley, ayudará a rastrear los delitos cibernéticos y potencialmente ayudará en el enjuiciamiento de los atacantes. Aquí hay una lista de autoridades a las que debe informar sobre un ataque de ransomware. Para obtener una lista completa de los centros de seguridad cibernética locales e información sobre por qué debe informar los ataques de ransomware, lea este artículo.
Lista de autoridades locales donde se deben informar los ataques de ransomware (elija una según su dirección de residencia):
 Estados Unidos - Internet Crime Complaint Centre IC3
 Reino Unido - Action Fraud
 España - Policía Nacional
 Francia - Ministère de l'Intérieur
 Alemania - Polizei
 Italia - Polizia di Stato
 Países Bajos - Politie
 Polonia - Policja
 Portugal - Polícia Judiciária
Aislar el dispositivo infectado:
Algunas infecciones de tipo ransomware están diseñadas para encriptar archivos dentro de dispositivos de almacenamiento externos, infectarlos e incluso extenderse por toda la red local. Por esta razón, es muy importante aislar el dispositivo infectado (computadora) lo antes posible.
Paso 1: Desconectarse de Internet.
La forma más fácil de desconectar una computadora de Internet es desconectar el cable Ethernet de la placa base, sin embargo, algunos dispositivos están conectados a través de una red inalámbrica y para algunos usuarios (especialmente aquellos que no son particularmente expertos en tecnología), desconectar los cables puede parecer molesto. Por lo tanto, también puede desconectar el sistema manualmente a través del Panel de Control:
Navegue hasta el "Panel de Control", haga clic en la barra de búsqueda en la esquina superior derecha de la pantalla, ingrese "Centro de redes y recursos compartidos" y seleccione el resultado de la búsqueda: 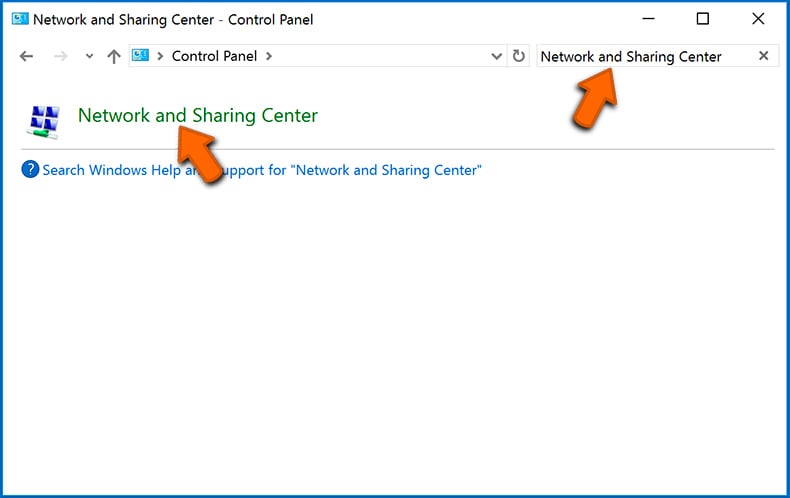
Haga clic en la opción "Cambiar la configuración del adaptador" en la esquina superior izquierda de la ventana: 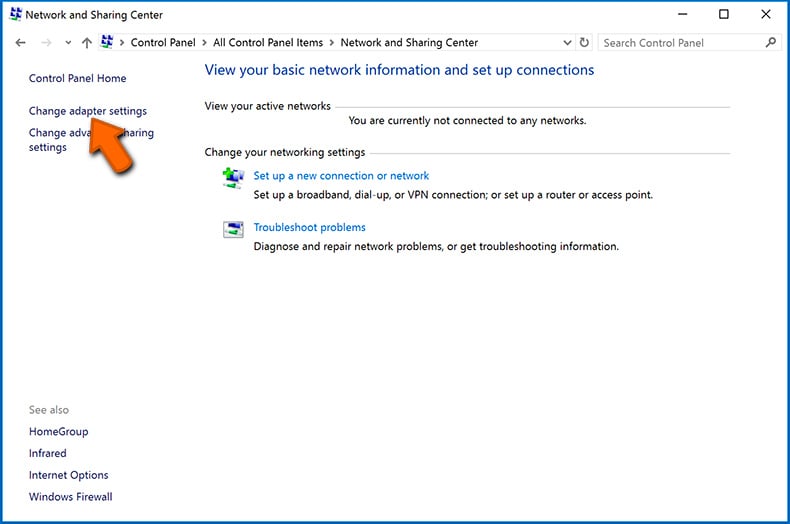
Haga clic con el botón derecho en cada punto de conexión y seleccione "Desactivar". Una vez desactivado, el sistema ya no estará conectado a Internet. Para volver a habilitar los puntos de conexión, simplemente haga clic derecho nuevamente y seleccione "Habilitar".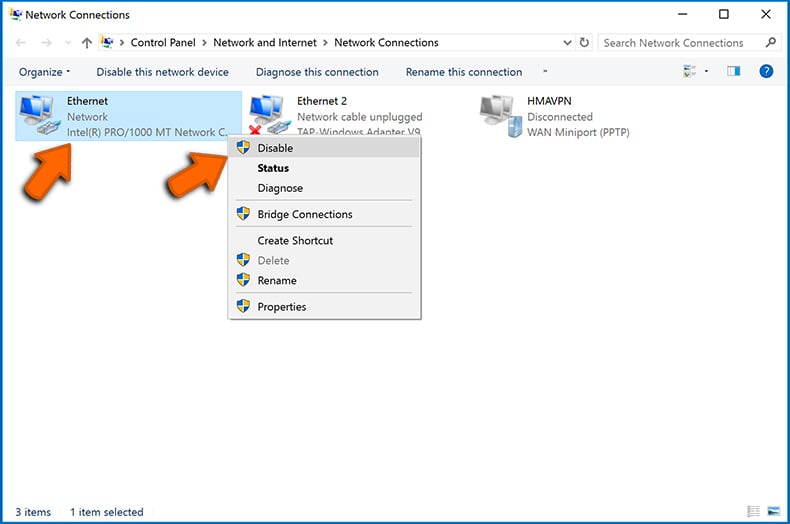
Paso 2: Desenchufe todos los dispositivos de almacenamiento.
Como se mencionó anteriormente, el ransomware puede encriptar datos e infiltrarse en todos los dispositivos de almacenamiento que están conectados a la computadora. Por esta razón, todos los dispositivos de almacenamiento externo (unidades flash, discos duros portátiles, etc.) deben desconectarse inmediatamente; sin embargo, le recomendamos encarecidamente que expulse cada dispositivo antes de desconectarlo para evitar la corrupción de datos:
Navegue a "Mi PC", haga clic con el botón derecho en cada dispositivo conectado y seleccione "Expulsar": 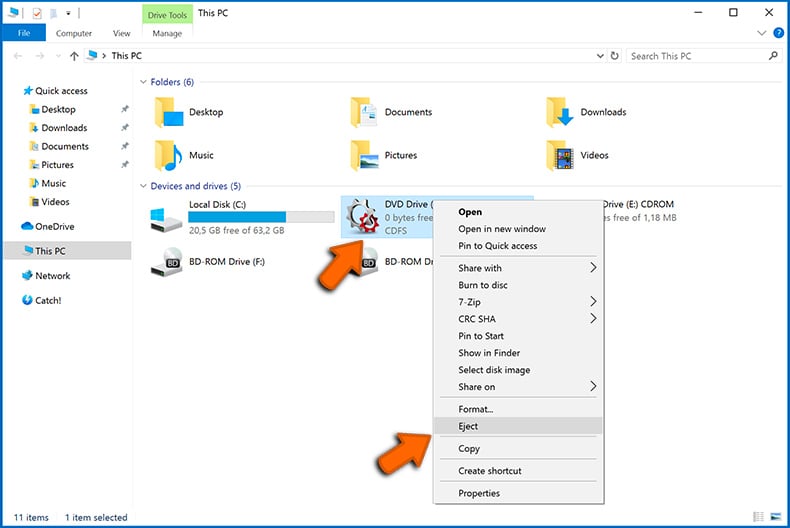
Paso 3: Cierre la sesión de las cuentas de almacenamiento en la nube.
Algunos tipos de ransomware podrían secuestrar el software que maneja los datos almacenados en "la Nube". Por lo tanto, los datos podrían estar corruptos/encriptados. Por esta razón, debe cerrar la sesión de todas las cuentas de almacenamiento en la nube dentro de los navegadores y otro software relacionado. También debe considerar desinstalar temporalmente el software de administración de la nube hasta que la infección se elimine por completo.
Identificar la infección del ransomware:
Para manejar adecuadamente una infección, primero hay que identificarla. Algunas infecciones de ransomware utilizan mensajes de solicitud de rescate como introducción (vea el archivo de texto del ransomware WALDO a continuación).
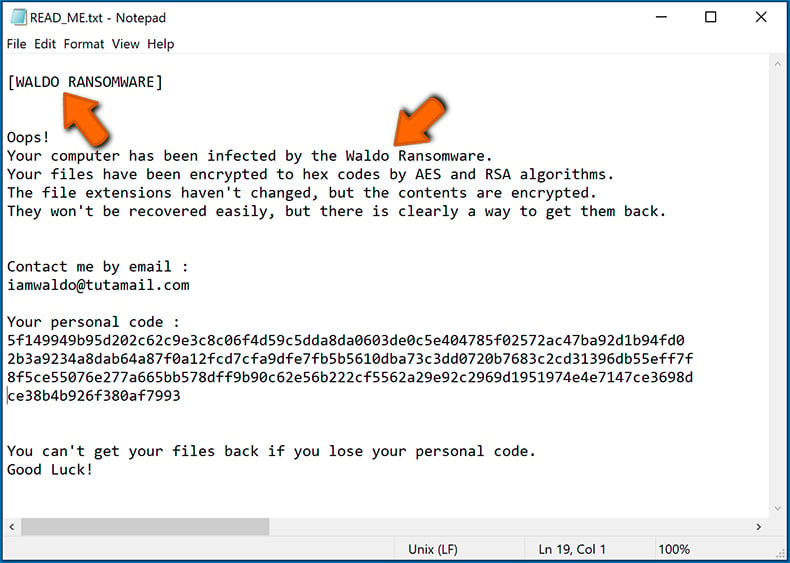
Sin embargo, esto es raro. En la mayoría de los casos, las infecciones de ransomware envían mensajes más directos simplemente indicando que los datos están encriptados y que las víctimas deben pagar algún tipo de rescate. Tenga en cuenta que las infecciones de tipo ransomware suelen generar mensajes con diferentes nombres de archivo (por ejemplo, "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html", etc.). Por lo tanto, usar el nombre de un mensaje de rescate puede parecer una buena forma de identificar la infección. El problema es que la mayoría de estos nombres son genéricos y algunas infecciones usan los mismos nombres, aunque los mensajes entregados son diferentes y las infecciones en sí no están relacionadas. Por lo tanto, usar el nombre del archivo del mensaje solo puede ser ineficaz e incluso provocar la pérdida permanente de datos (por ejemplo, al intentar desencriptar datos con herramientas diseñadas para diferentes infecciones de ransomware, es probable que los usuarios terminen dañando archivos permanentemente y el desencriptado ya no será posible incluso con la herramienta correcta).
Otra forma de identificar una infección de ransomware es comprobar la extensión del archivo, que se adjunta a cada archivo encriptado. Las infecciones de ransomware a menudo se nombran por las extensiones que agregan (consulte los archivos encriptados por Qewe ransomware a continuación).
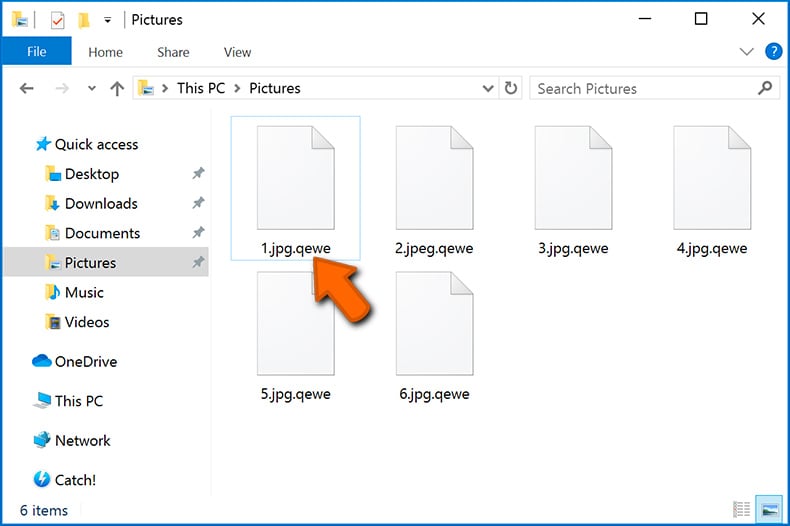
Sin embargo, este método solo es efectivo cuando la extensión adjunta es única; muchas infecciones de ransomware agregan una extensión genérica (por ejemplo, ".encrypted", ".enc", ".crypted", ".locked", etc.). En estos casos, resulta imposible identificar el ransomware por su extensión adjunta.
Una de las formas más fáciles y rápidas de identificar una infección de ransomware es utilizar el sitio web ID Ransomware. Este servicio es compatible con la mayoría de las infecciones de ransomware existentes. Las víctimas simplemente cargan un mensaje de rescate y/o un archivo encriptado (le recomendamos que cargue ambos si es posible).
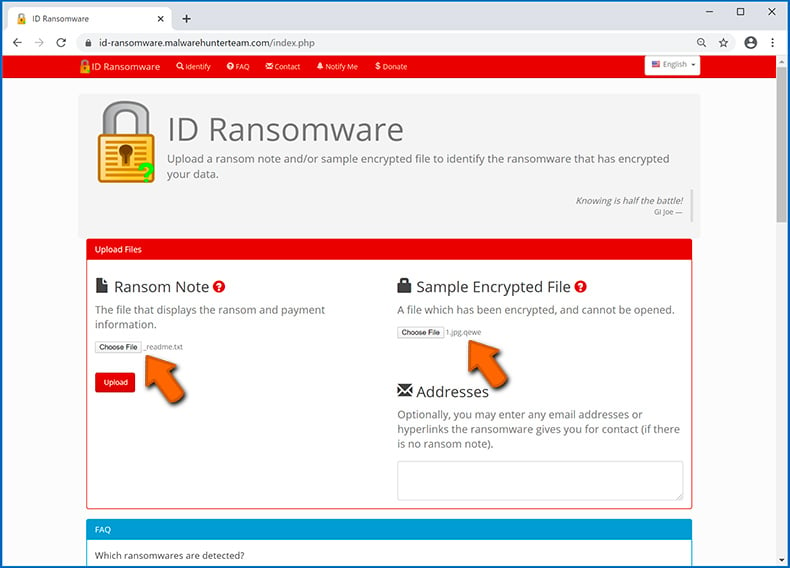
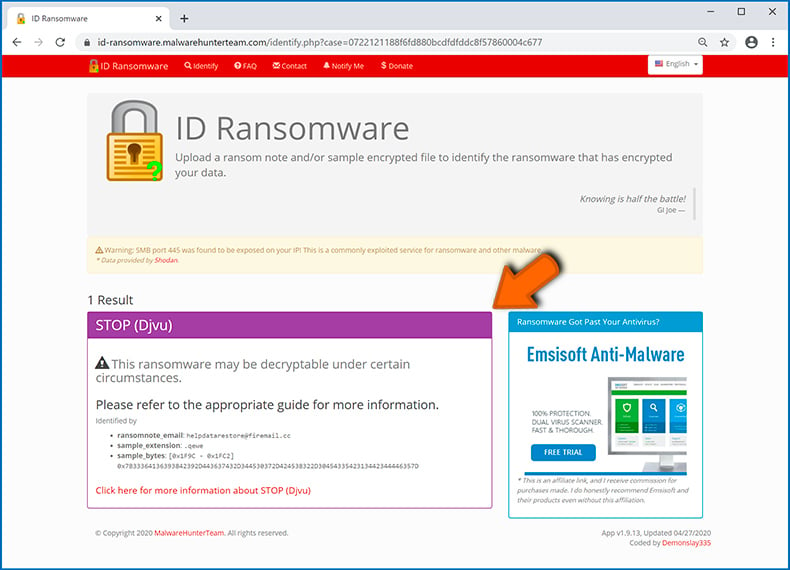
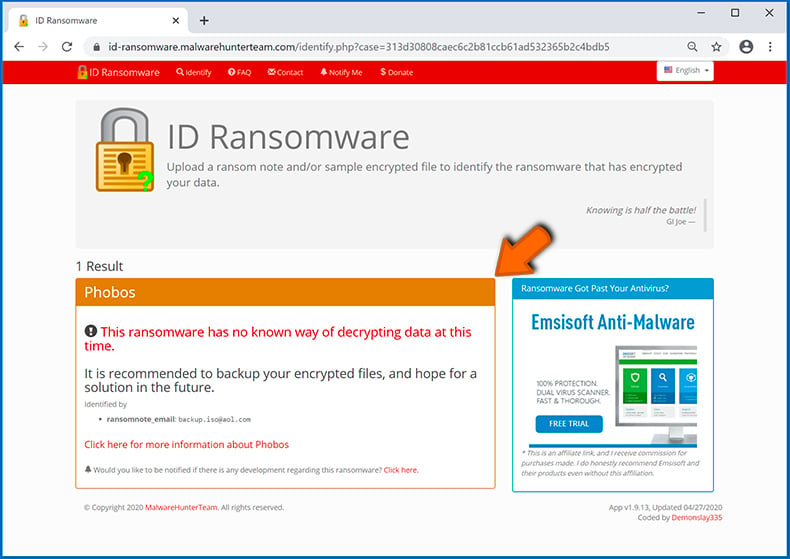
El ransomware se identificará en segundos y se le proporcionarán varios detalles, como el nombre de la familia de malware a la que pertenece la infección, si es desencriptable, etc.
Ejemplo 1 (ransomware Qewe [Stop/Djvu]):
Ejemplo 2 (ransomware .iso [Phobos]):
Si sus datos están encriptados por un ransomware que no es compatible con ID Ransomware, siempre puede intentar buscar en Internet utilizando ciertas palabras clave (por ejemplo, título del mensaje de rescate, extensión de archivo, correos electrónicos de contacto proporcionados, direcciones de criptobilletera, etc.).
Búsqueda de herramientas de desencriptado de ransomware:
Los algoritmos de encriptado utilizados por la mayoría de las infecciones de tipo ransomware son extremadamente sofisticados y, si el encriptado se realiza correctamente, solo el desarrollador puede restaurar los datos. Esto se debe a que el desencriptado requiere una clave específica, que se genera durante el encriptado. Restaurar datos sin la clave es imposible. En la mayoría de los casos, los ciberdelincuentes almacenan las claves en un servidor remoto, en lugar de utilizar la máquina infectada como host. Dharma (CrySis), Phobos y otras familias de infecciones de ransomware de alta gama son prácticamente impecables y, por lo tanto, restaurar datos encriptados sin la participación de los desarrolladores es simplemente imposible. A pesar de esto, hay docenas de infecciones de tipo ransomware que están mal desarrolladas y contienen una serie de fallas (por ejemplo, el uso de claves de encriptado/desencriptado idénticas para cada víctima, claves almacenadas localmente, etc.). Por lo tanto, siempre verifique las herramientas de desencriptado disponibles para detectar cualquier ransomware que se infiltre en su computadora.
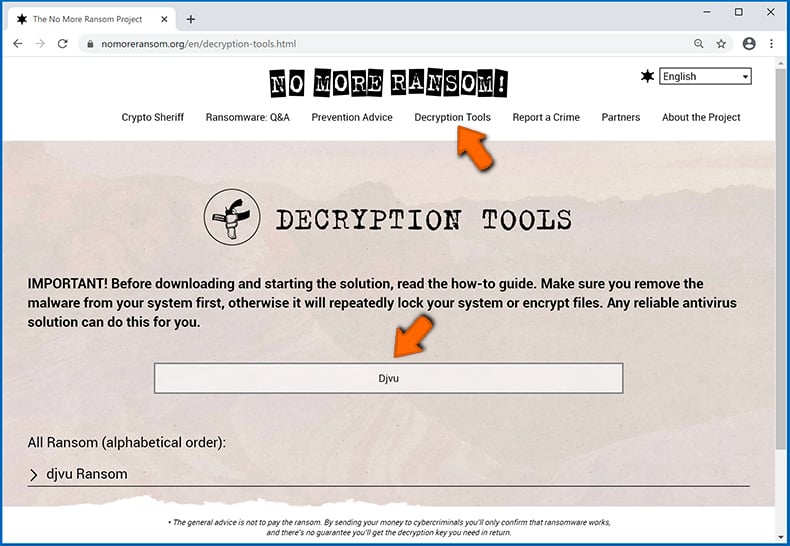
Encontrar la herramienta de desencriptado correcta en Internet puede resultar muy frustrante. Por este motivo, le recomendamos que utilice el Proyecto "No More Ransom" y aquí es donde resulta útil identificar la infección de ransomware. El sitio web del Proyecto "No More Ransom" contiene una sección de "Herramientas de Desencriptado" con una barra de búsqueda. Ingrese el nombre del ransomware identificado y se enumerarán todos los desencriptadores disponibles (si los hay).
Restaurar archivos con herramientas de recuperación de datos:
Dependiendo de la situación (calidad de la infección de ransomware, tipo de algoritmo de encriptado utilizado, etc.), es posible que sea posible restaurar los datos con ciertas herramientas de terceros. Por lo tanto, le recomendamos que utilice la herramienta Recuva desarrollada por CCleaner. Esta herramienta admite más de mil tipos de datos (gráficos, video, audio, documentos, etc.) y es muy intuitiva (se necesitan pocos conocimientos para recuperar datos). Además, la función de recuperación es completamente gratuita.
Paso 1: Realiza un escaneo.
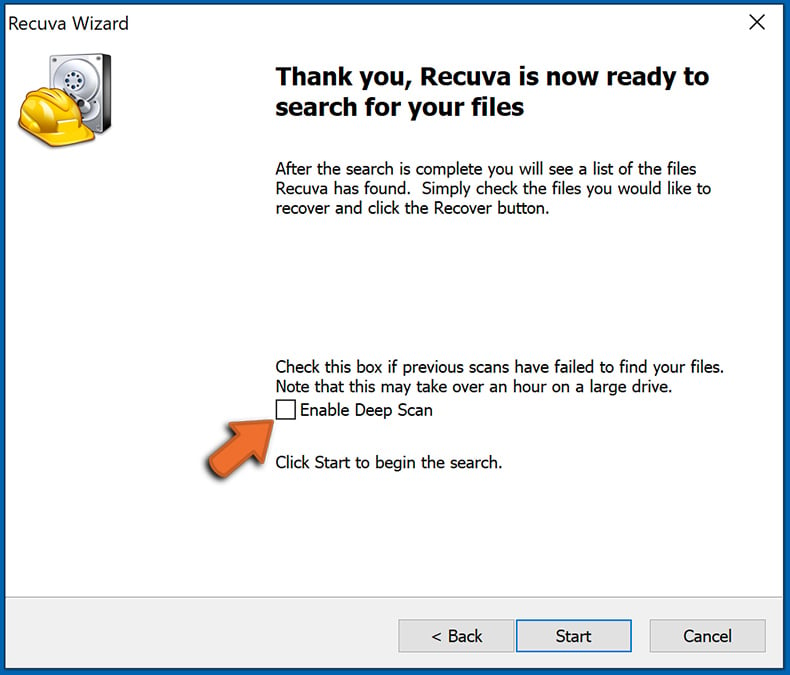
Ejecute la aplicación Recuva y siga el asistente. Se le mostrarán varias ventanas que le permitirán elegir qué tipo de archivo buscar, qué ubicaciones se deben escanear, etc. Todo lo que necesita hacer es seleccionar las opciones que está buscando e iniciar el escaneo. Le recomendamos que habilite el "Análisis Profundo" ("Deep Scan") antes de comenzar, de lo contrario, las capacidades de análisis de la aplicación estarán restringidas.
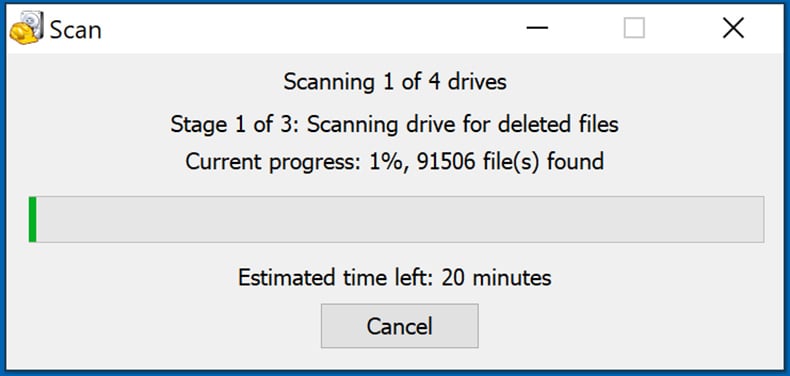
Espere a que Recuva complete el escaneo. La duración del análisis depende del volumen de archivos (tanto en cantidad como en tamaño) que está analizando (por ejemplo, varios cientos de gigabytes pueden tardar más de una hora en analizarse). Por lo tanto, tenga paciencia durante el proceso de escaneo. También desaconsejamos modificar o eliminar archivos existentes, ya que esto podría interferir con el análisis. Si agrega datos adicionales (por ejemplo, descarga de archivos/contenido) mientras escanea, esto prolongará el proceso:
Paso 2: Recuperar datos.
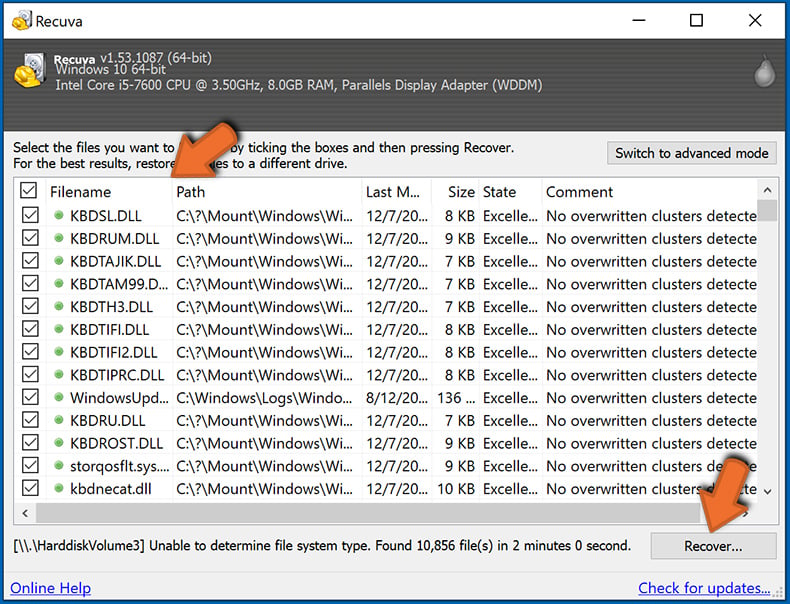
Una vez que se complete el proceso, seleccione las carpetas/archivos que desea restaurar y simplemente haga clic en "Recuperar". Tenga en cuenta que se necesita algo de espacio libre en su unidad de almacenamiento para restaurar los datos:
Crear copias de seguridad de datos:
La administración adecuada de archivos y la creación de copias de seguridad son esenciales para la seguridad de los datos. Por lo tanto, tenga siempre mucho cuidado y piense en el futuro.
Administracióon de Particiones: Le recomendamos que almacene sus datos en varias particiones y evite almacenar archivos importantes dentro de la partición que contiene todo el sistema operativo. Si cae en una situación en la que no puede iniciar el sistema y se ve obligado a formatear el disco en el que está instalado el sistema operativo (en la mayoría de los casos, aquí es donde se esconden las infecciones de malware), perderá todos los datos almacenados en esa unidad. Esta es la ventaja de tener múltiples particiones: si tiene todo el dispositivo de almacenamiento asignado a una sola partición, se verá obligado a eliminar todo, sin embargo, crear múltiples particiones y asignar los datos correctamente le permite prevenir tales problemas. Puede formatear fácilmente una sola partición sin afectar a las demás; por lo tanto, una se limpiará y las otras permanecerán intactas, y sus datos se guardarán. La administración de particiones es bastante simple y puede encontrar toda la información necesaria en la página web de documentación de Microsoft.
Copias de seguridad de datos: Uno de los métodos de copia de seguridad más fiables es utilizar un dispositivo de almacenamiento externo y mantenerlo desconectado. Copie sus datos en un disco duro externo, unidad flash (miniatura), SSD, HDD o cualquier otro dispositivo de almacenamiento, desconéctelo y guárdelo en un lugar seco lejos del sol y temperaturas extremas. Sin embargo, este método es bastante ineficaz, ya que las copias de seguridad y las actualizaciones de los datos deben realizarse con regularidad. También puede utilizar un servicio en la nube o un servidor remoto. Aquí, se requiere una conexión a Internet y siempre existe la posibilidad de una brecha de seguridad, aunque es una ocasión muy rara.
Recomendamos utilizar Microsoft OneDrive para realizar copias de seguridad de sus archivos. OneDrive le permite almacenar sus archivos y datos personales en la nube, sincronizar archivos entre computadoras y dispositivos móviles, lo que le permite acceder y editar sus archivos desde todos sus dispositivos Windows. OneDrive le permite guardar, compartir y obtener una vista previa de los archivos, acceder al historial de descargas, mover, eliminar y cambiar el nombre de los archivos, así como crear nuevas carpetas y mucho más.
Puede hacer una copia de seguridad de sus carpetas y archivos más importantes en su PC (las carpetas Escritorio, Documentos e Imágenes). Algunas de las características más notables de OneDrive incluyen el control de versiones de archivos, que conserva las versiones anteriores de los archivos hasta por 30 días. OneDrive cuenta con una papelera de reciclaje en la que todos sus archivos eliminados se almacenan por un tiempo limitado. Los archivos eliminados no se cuentan como parte de la asignación del usuario.
El servicio está construido con tecnologías HTML5 y le permite cargar archivos de hasta 300 MB mediante la función de arrastrar y soltar en el navegador web o hasta 10 GB mediante la aplicación de escritorio OneDrive. Con OneDrive, puede descargar carpetas enteras como un solo archivo ZIP con hasta 10,000 archivos, aunque no puede exceder los 15 GB por descarga única.
OneDrive viene con 5 GB de almacenamiento gratuito listo para usar, con opciones de almacenamiento adicionales de 100 GB, 1 TB y 6 TB disponibles por una tarifa basada en suscripción. Puede obtener uno de estos planes de almacenamiento comprando almacenamiento adicional por separado o con una suscripción a Office 365.
Crear una copia de seguridad de datos:
El proceso de copia de seguridad es el mismo para todos los tipos de archivos y carpetas. Así es como puede hacer una copia de seguridad de sus archivos con Microsoft OneDrive
Paso 1: Elija los archivos/carpetas que desea respaldar.
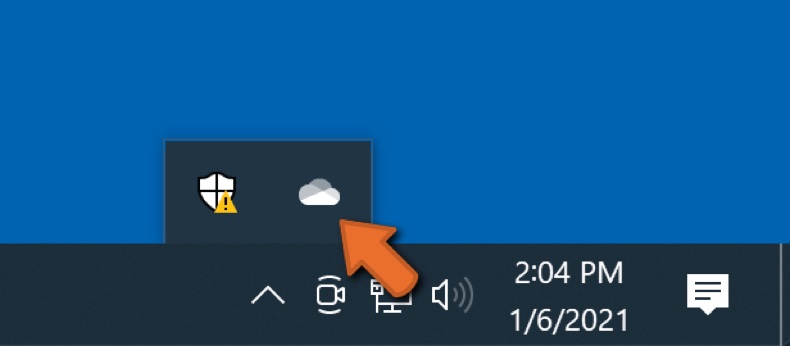
Haga clic en el icono de la nube de OneDrive para abrir el menú de OneDrive. Mientras está en este menú, puede personalizar la configuración de la copia de seguridad de sus archivos.
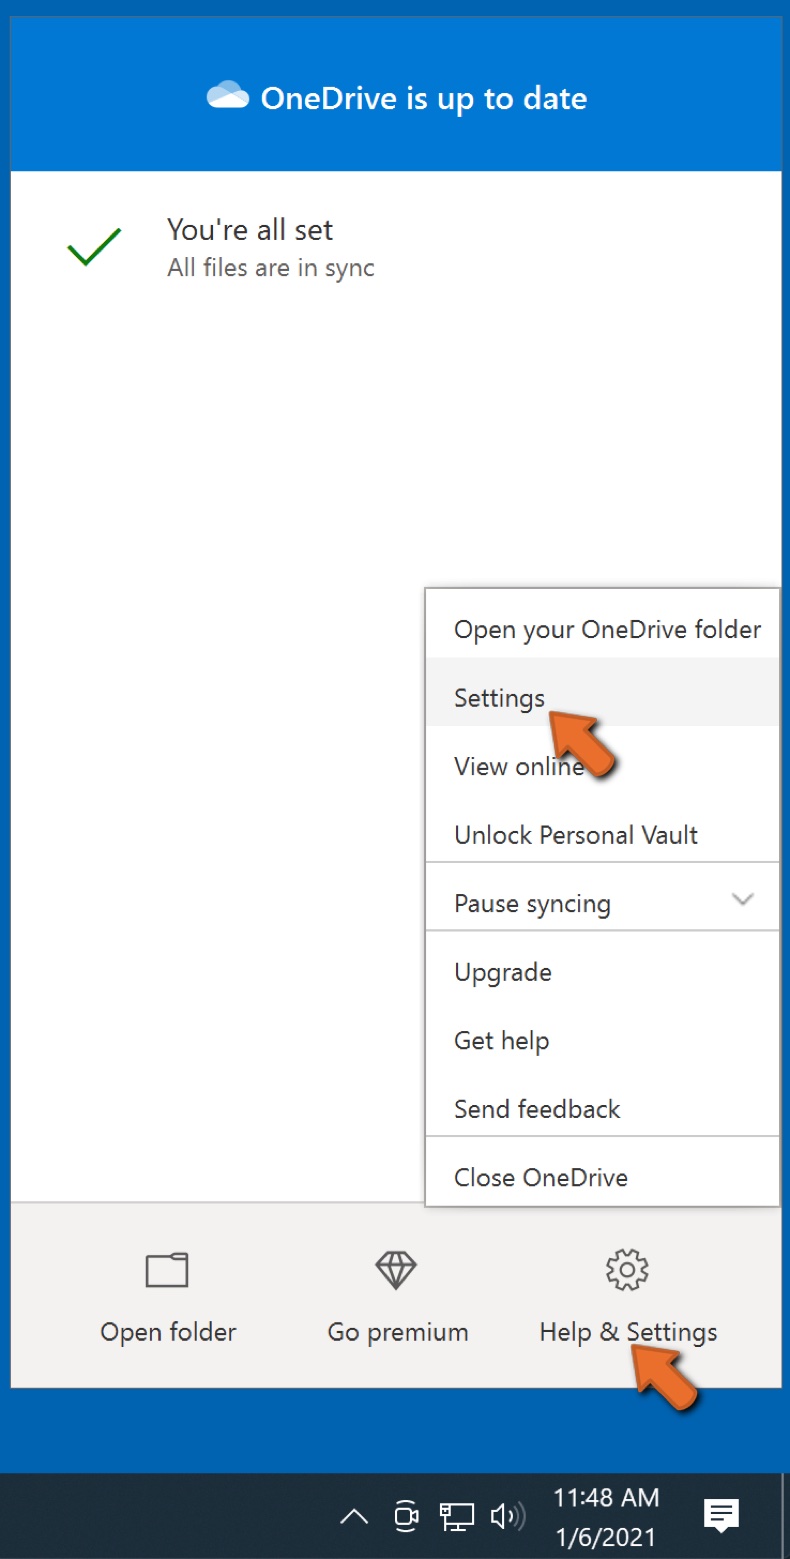
Haga clic en Ayuda y Configuración y luego seleccione Configuración en el menú desplegable.
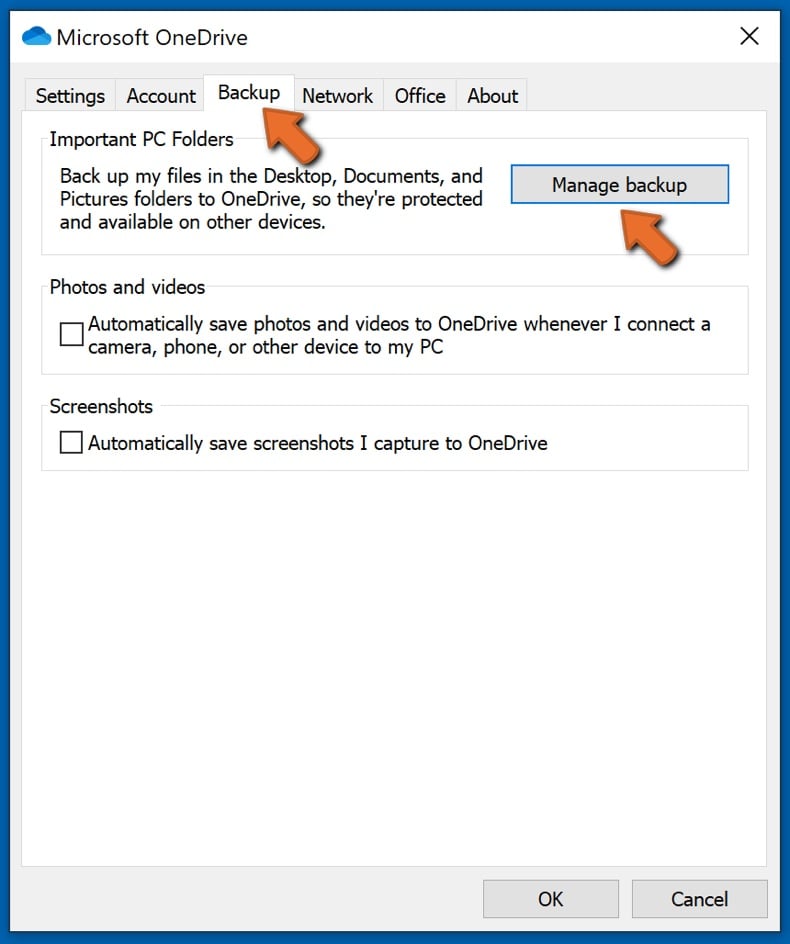
Vaya a la pestaña Copia de Seguridad y haga clic en Administrar Copia de Seguridad.
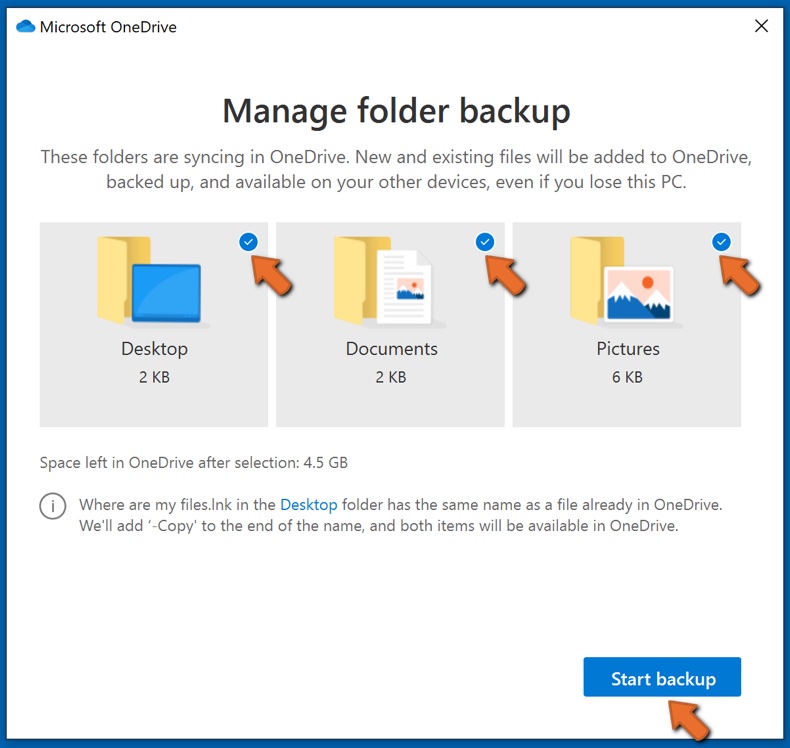
En este menú, puede optar por hacer una copia de seguridad del Escritorio y de todos los archivos que contiene, y de las carpetas Documentos e Imágenes, nuevamente, con todos los archivos en ellos. Haga clic en Iniciar copia de seguridad.
Ahora, cuando agregue un archivo o carpeta en las carpetas Escritorio y Documentos e imágenes, se respaldará automáticamente en OneDrive.
Para agregar carpetas y archivos que no se encuentran en las ubicaciones que se muestran arriba, debe agregarlos manualmente.
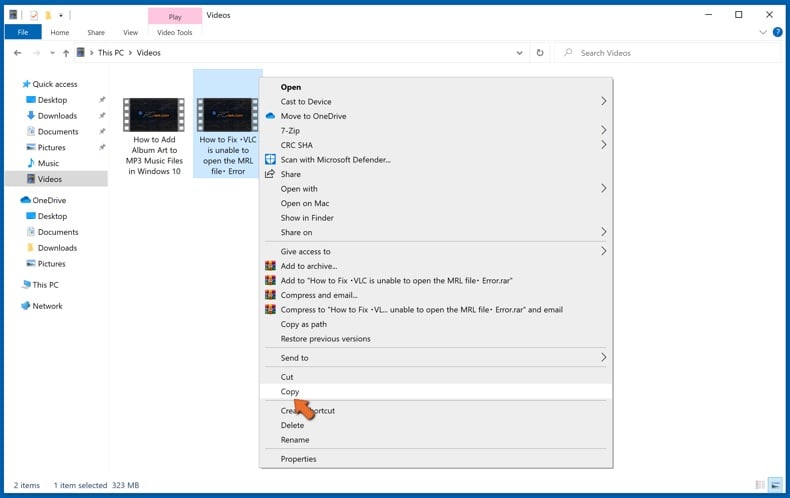
Abra el Explorador de Archivos y navegue hasta la ubicación de la carpeta/archivo que desea respaldar. Seleccione el elemento, haga clic con el botón derecho en él y haga clic en Copiar.
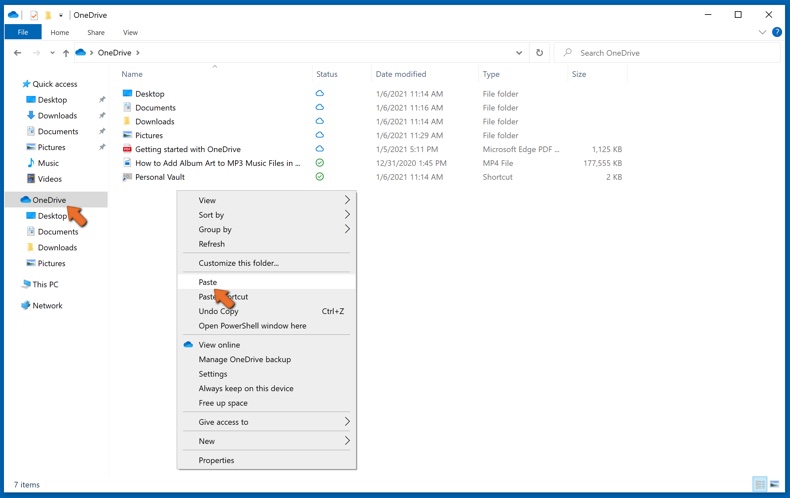
Luego, navegue hasta OneDrive, haga clic con el botón derecho en cualquier lugar de la ventana y haga clic en Pegar. Alternativamente, puede simplemente arrastrar y soltar un archivo en OneDrive. OneDrive creará automáticamente una copia de seguridad de la carpeta/archivo.
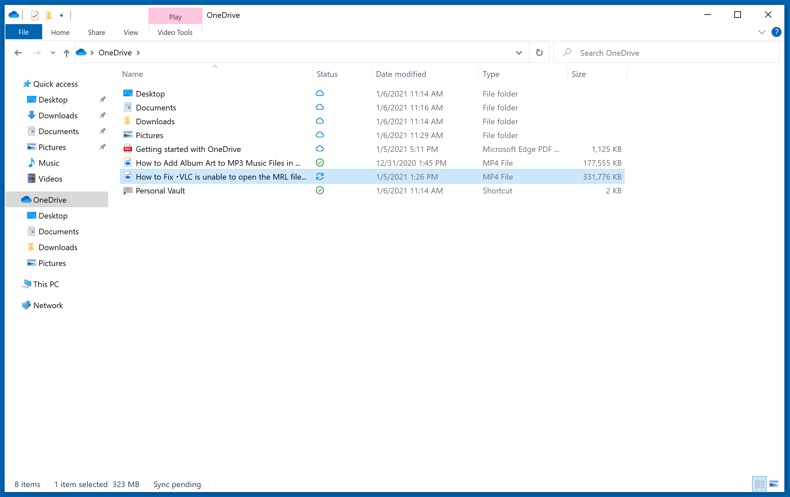
Todos los archivos agregados a la carpeta OneDrive se respaldan en la nube automáticamente. El círculo verde con la marca de verificación indica que el archivo está disponible tanto localmente como en OneDrive, y que la versión del archivo es la misma en ambos. El icono de la nube azul indica que el archivo no se ha sincronizado y está disponible solo en OneDrive. El icono de sincronización indica que el archivo se está sincronizando actualmente.
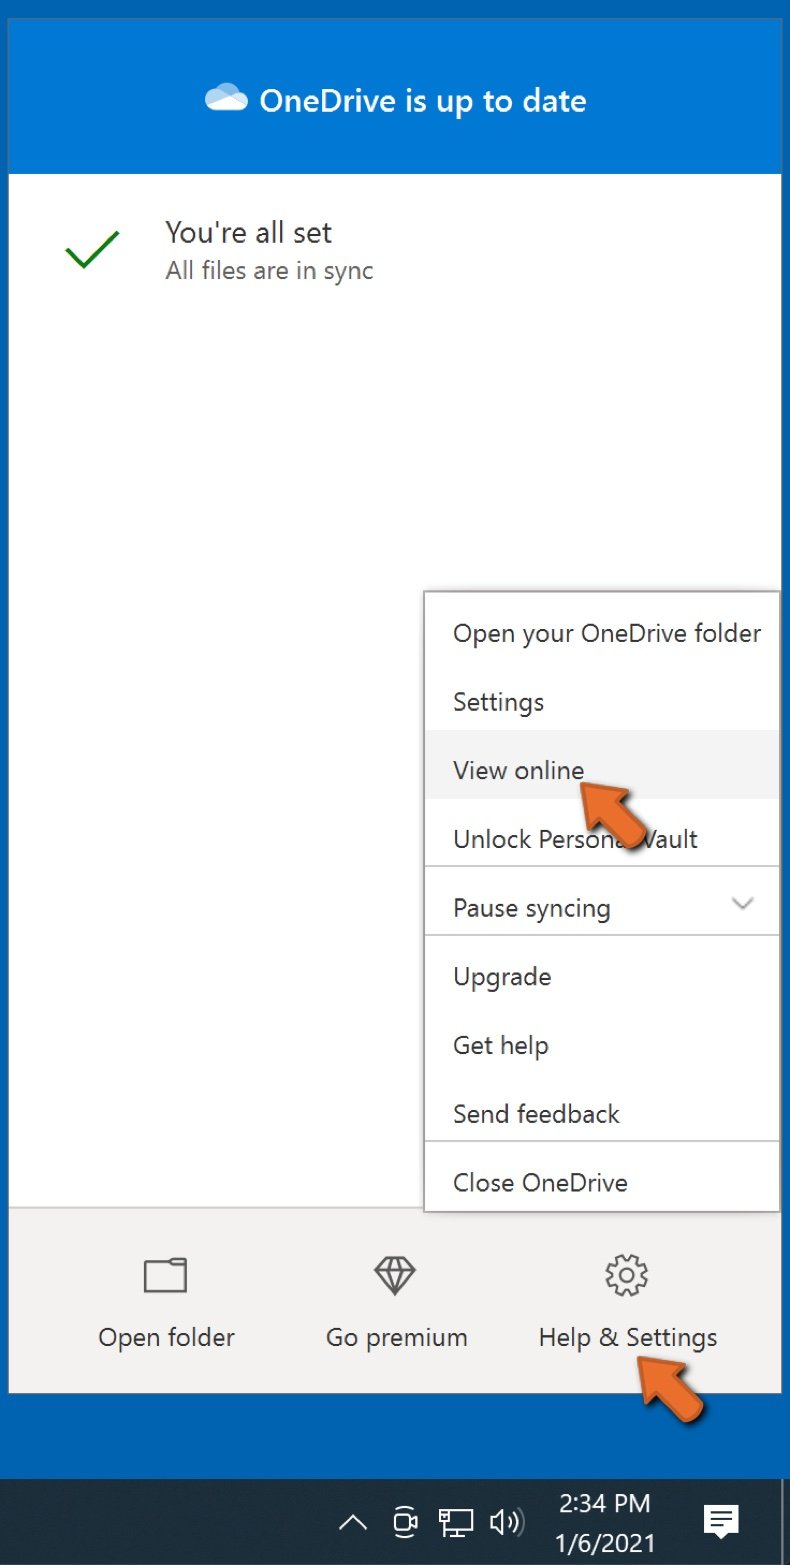
Para acceder a los archivos que solo se encuentran en OneDrive en línea, vaya al menú desplegable Ayuda y Configuración y seleccione Ver en línea.
Paso 2: Restaura los archivos dañados.
OneDrive se asegura de que los archivos permanezcan sincronizados, por lo que la versión del archivo en la computadora es la misma versión en la nube. Sin embargo, si el ransomware ha encriptado sus archivos, puede aprovechar la función de historial de versiones de OneDrive que le permitirá restaurar las versiones de los archivos antes del encriptado.
Microsoft 365 tiene una función de detección de ransomware que le notifica cuando sus archivos de OneDrive han sido atacados y lo guía a través del proceso de restauración de sus archivos. Sin embargo, debe tenerse en cuenta que si no tiene una suscripción paga de Microsoft 365, solo obtiene una detección y recuperación de archivos de forma gratuita.
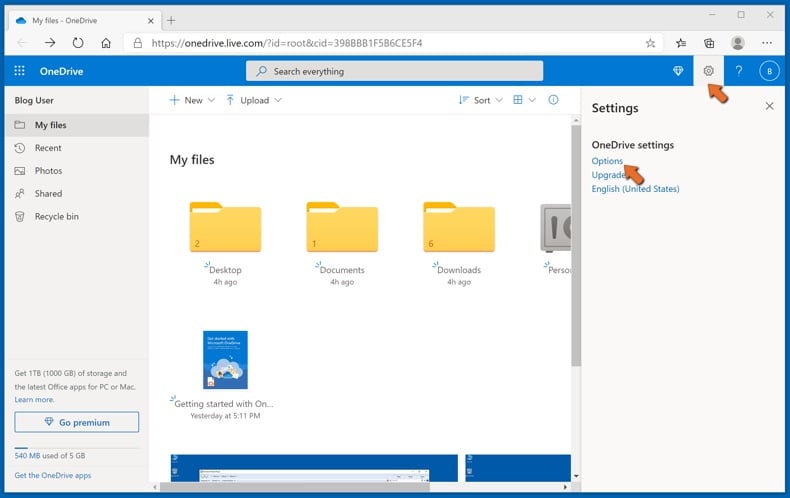
Si sus archivos de OneDrive se eliminan, corrompen o infectan con malware, puede restaurar todo su OneDrive a un estado anterior. Así es como puede restaurar su OneDrive completo:
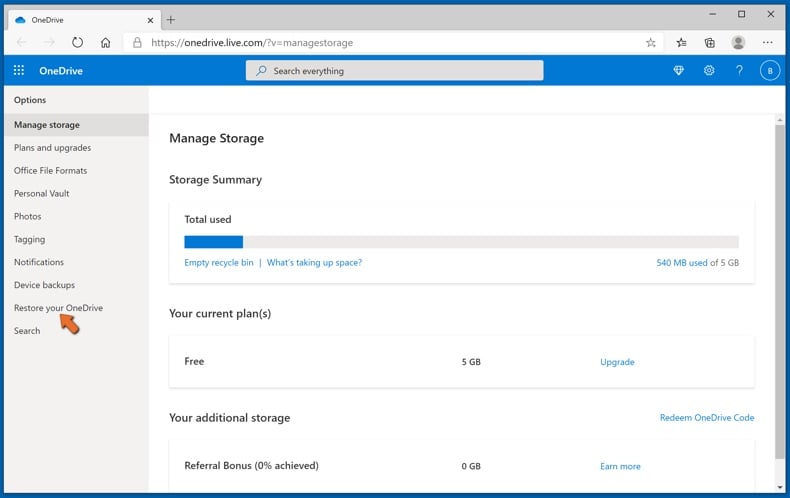
1. Si ha iniciado sesión con una cuenta personal, haga clic en el engranaje de Configuración en la parte superior de la página. Luego, haga clic en Opciones y seleccione Restaurar su OneDrive.
Si ha iniciado sesión con una cuenta profesional o educativa, haga clic en el engranaje de Configuración en la parte superior de la página. Luego, haga clic en Restaurar su OneDrive.
2. En la página Restaurar su OneDrive, seleccione una fecha de la lista desplegable. Tenga en cuenta que si está restaurando sus archivos después de la detección automática de ransomware, se seleccionará una fecha de restauración.
3. Después de configurar todas las opciones de restauración de archivos, haga clic en Restaurar para deshacer todas las actividades que seleccionó.
La mejor manera de evitar daños por infecciones de ransomware es mantener copias de seguridad actualizadas periódicamente.
Preguntas frecuentes (FAQ)
¿Cómo se pirateó mi equipo y cómo cifraron los hackers mis archivos?
En muchos casos, las víctimas ejecutan el ransomware por sí mismas sin darse cuenta, porque el archivo malicioso está disfrazado de algo inofensivo. El ransomware se propaga comúnmente a través de correos electrónicos de phishing, troyanos, drive-by downloads, publicidad maliciosa, software pirateado, actualizaciones falsas, herramientas de activación ilegales («cracks») y fuentes de descarga dudosas como las redes peer-to-peer.
¿Cómo abrir los archivos «.Sword»?
Los archivos con la extensión «.Sword» han sido cifrados, por lo que no se pueden abrir ni usar hasta que sean descifrados.
¿Dónde debería buscar herramientas de descifrado gratuitas para el ransomware Sword?
Recomendamos consultar el sitio web del proyecto No More Ransom (más información arriba), que recopila herramientas de descifrado gratuitas para varias familias de ransomware.
Puedo pagarles mucho dinero, ¿pueden descifrar mis archivos?
No, no ofrecemos servicios de descifrado. A menos que el ransomware tenga fallos graves, los archivos cifrados generalmente no se pueden recuperar sin la ayuda de los atacantes. Tenga en cuenta que los terceros que ofrecen descifrado de pago suelen ser estafadores o simplemente actúan como intermediarios entre las víctimas y los ciberdelincuentes.
¿Me ayudará Combo Cleaner a eliminar el ransomware Sword?
Combo Cleaner puede detectar y eliminar Sword de su equipo. Dado que el ransomware bloquea la pantalla poco después de cada reinicio, el análisis debe realizarse en Modo seguro con funciones de red. Dicho esto, ningún software de seguridad puede descifrar archivos que ya han sido cifrados.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión