
Cómo eliminar el RAT ClosedQuorum del sistema operativo
TroyanoConocido también como: Troyano de acceso remoto ClosedQuorum

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es ClosedQuorum?
ClosedQuorum es un implante de Windows clasificado como troyano que combina la funcionalidad de Remote Access Trojan (RAT) con el robo de credenciales y criptomonedas. Lo que lo distingue es su uso de modelos comerciales de lenguaje de IA para decidir de forma autónoma qué acción de ataque tomar a continuación, sin necesidad de que un operador humano envíe comandos.
Una vez activo, el malware consulta hasta cuatro servicios de IA, recopila sus respuestas y ejecuta una de cuatro acciones predefinidas: robar credenciales, inyectar código malicioso, establecer persistencia o intentar el movimiento lateral. Los datos robados se envían al atacante a través de un webhook de Discord en lugar de un servidor de comando y control convencional.
Según una investigación publicada por Cisco Talos, ClosedQuorum es el primer implante documentado en delegar completamente las decisiones tácticas a modelos de IA. Las muestras analizadas contienen credenciales de marcador de posición, y no se ha reportado ninguna implementación confirmada en circulación en el momento de redactar este artículo.
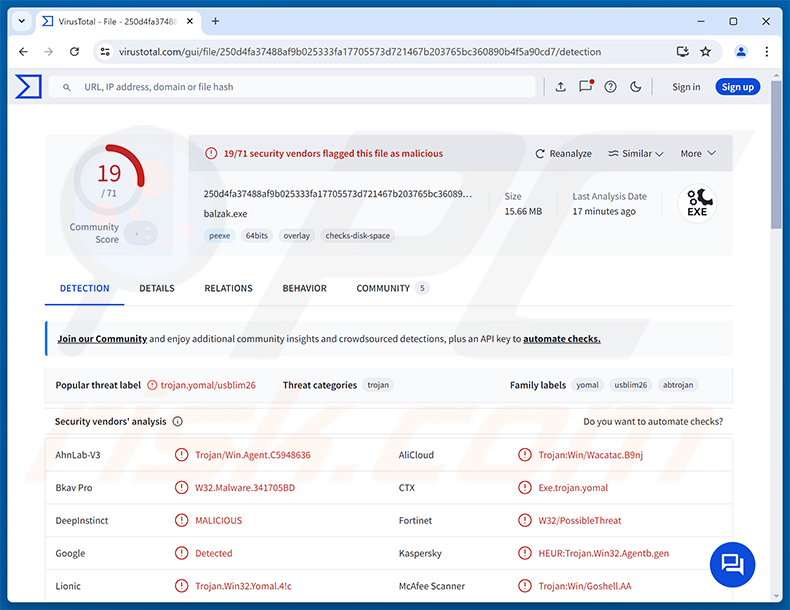
Descripción general de ClosedQuorum
ClosedQuorum está compilado en Go y se ejecuta en sistemas Windows de 64 bits. En lugar de contactar con un servidor de comando y control dedicado, envía solicitudes a un máximo de cuatro proveedores comerciales de IA: DeepSeek, Qwen, Mistral y Google Gemini.
Cada modelo recibe una instrucción de sistema que le ordena actuar como estratega de malware y devolver una de cuatro decisiones predefinidas: robar, inyectar, persistir o moverse. Las respuestas se comparan mediante un voto por pluralidad. Si el resultado empata, DeepSeek tiene prioridad de desempate.
Esta arquitectura traslada la toma de decisiones del ataque del operador a la infraestructura comercial de IA. El malware puede seguir ejecutando etapas de ataque de forma autónoma incluso cuando ningún operador está observando activamente, lo que Cisco Talos describe como una forma de «desplazamiento del esfuerzo».
Capacidades de ClosedQuorum
La acción robar ordena a ClosedQuorum que vuelque las credenciales de la memoria de LSASS mediante la función MiniDumpWriteDump, que extraiga contraseñas guardadas y datos de sesión de Chrome, Edge y Firefox, y que recopile archivos de software de monederos de criptomonedas y extensiones de navegador, incluyendo MetaMask, Exodus y Ethereum.
La acción inyectar ejecuta shellcode dentro de otro proceso en ejecución, ya sea mediante inyección Early Bird APC o mediante process hollowing con una técnica de recorrido de PEB. Ambos métodos permiten al malware ejecutar código bajo la cobertura de un proceso legítimo.
La acción persistir crea una clave Run en el Registro de Windows, registra una tarea programada y configura una suscripción a eventos WMI que se activa cada 60 segundos. Estos tres mecanismos funcionan de forma independiente, lo que dificulta eliminar por completo la infección.
La acción moverse está diseñada para el movimiento lateral a través de la red local. En las muestras analizadas por Cisco Talos, esta opción está presente en el código, pero no es funcional, lo que sugiere que está reservada para versiones futuras.
Sigilo y exfiltración de datos
Para dificultar la supervisión del comportamiento, ClosedQuorum sobrescribe la función EtwEventWrite, suprimiendo Event Tracing for Windows (ETW), un mecanismo de registro del que dependen muchas herramientas de seguridad para detectar actividad sospechosa.
El malware retrasa su primera acción cinco minutos tras el inicio y luego consulta a los proveedores de IA en intervalos aleatorios de cinco a quince minutos. Este ritmo ayuda a evadir los entornos de análisis de sandbox, que normalmente ejecutan las muestras durante un breve período fijo.
ClosedQuorum se disfraza utilizando nombres de archivo con temática de Windows Update. Antes de la exfiltración, los datos robados se cifran con AES-256-GCM utilizando una clave derivada de la fecha, se codifican en Base64 y se dividen en fragmentos de 1.900 bytes que se transmiten al operador a través de un webhook de Discord.
| Nombre | Troyano de acceso remoto ClosedQuorum |
| Tipo De Amenaza | Troyano de acceso remoto (RAT), ladrón de información, troyano |
| Nombres De Detección | Kaspersky (HEUR:Trojan.Win32.Agentb.gen), Microsoft (Trojan:Win32/Yomal!rfn), Sophos (Mal/Generic-S), Lista completa (VirusTotal) |
| Síntomas | Los troyanos de acceso remoto están diseñados para infiltrarse sigilosamente en el ordenador de la víctima y permanecer en silencio, por lo que no se aprecian síntomas particulares claramente visibles en una máquina infectada. |
| Métodos De Distribución | Correos electrónicos de phishing, instaladores de software maliciosos, «cracks» de software, fuentes de descarga poco fiables. |
| Daño | Contraseñas e información bancaria robadas, robo de identidad, el ordenador de la víctima añadido a una botnet, infecciones adicionales, pérdidas monetarias, secuestro de cuentas. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
Conclusión
ClosedQuorum es una amenaza sigilosa y autodirigida capaz de robar credenciales de navegador, contraseñas del sistema y datos de monederos de criptomonedas, inyectar código en otros procesos y mantener acceso persistente mediante múltiples mecanismos independientes.
Su bucle de decisión basado en IA lo hace más impredecible que el malware convencional: no espera la entrada del operador y puede seguir ejecutando etapas de ataque por sí solo. Cualquier máquina que se descubra infectada con ClosedQuorum debe limpiarse de inmediato.
Más ejemplos de RAT son DarkTortilla, PEEP y PollCat.
¿Cómo se infiltró ClosedQuorum en mi ordenador?
Como documenta Cisco Talos, ClosedQuorum sigue un modelo de distribución de credenciales como servicio dirigido a operadores criminales. Los desarrolladores producen un binario personalizado para cada comprador, incrustando en tiempo de compilación las claves de API de LLM de ese operador y la URL del webhook de Discord. Cada compilación resultante es única, con su propio canal de exfiltración.
Los métodos específicos utilizados para entregar ClosedQuorum a las víctimas finales no se han confirmado en las muestras analizadas. Dicho esto, el malware de esta categoría se distribuye habitualmente a través de correos electrónicos de phishing que llevan archivos adjuntos maliciosos, páginas de descarga falsas que suplantan software legítimo y anuncios engañosos.
Otras vías de entrega típicas incluyen el software pirateado y los cracks de activación, las plataformas de descarga de terceros, la publicidad maliciosa y las falsas notificaciones de actualización de software. Los formatos de archivo comúnmente utilizados para empaquetar dichas cargas útiles incluyen archivos ZIP, RAR, EXE y MSI.
¿Cómo evitar la instalación de malware?
Tenga cuidado con los correos electrónicos inesperados, especialmente los que contienen archivos adjuntos o enlaces de remitentes desconocidos. Descargue software únicamente de sitios web oficiales de los desarrolladores y de tiendas de aplicaciones verificadas. Evite el contenido pirateado, los generadores de claves y las herramientas de activación procedentes de canales no oficiales, ya que se encuentran entre los vehículos de entrega de malware más comunes.
Mantenga su sistema operativo y todo el software instalado actualizados, ya que las aplicaciones desactualizadas son un objetivo frecuente de explotación. Utilice software de seguridad de confianza y ejecute análisis periódicos del sistema para detectar amenazas a tiempo. Si cree que su ordenador ya está infectado, le recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente el malware infiltrado.
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Menú rápido:
- ¿Qué es ClosedQuorum?
- PASO 1. Eliminación manual del malware ClosedQuorum.
- PASO 2. Compruebe si su ordenador está limpio.
¿Cómo eliminar malware manualmente?
La eliminación manual de malware es una tarea complicada; por lo general, lo mejor es permitir que los programas antivirus o antimalware lo hagan automáticamente. Para eliminar este malware, recomendamos utilizar Combo Cleaner Antivirus para Windows.
Si desea eliminar el malware manualmente, el primer paso es identificar el nombre del malware que intenta eliminar. Aquí tiene un ejemplo de un programa sospechoso ejecutándose en el ordenador de un usuario:
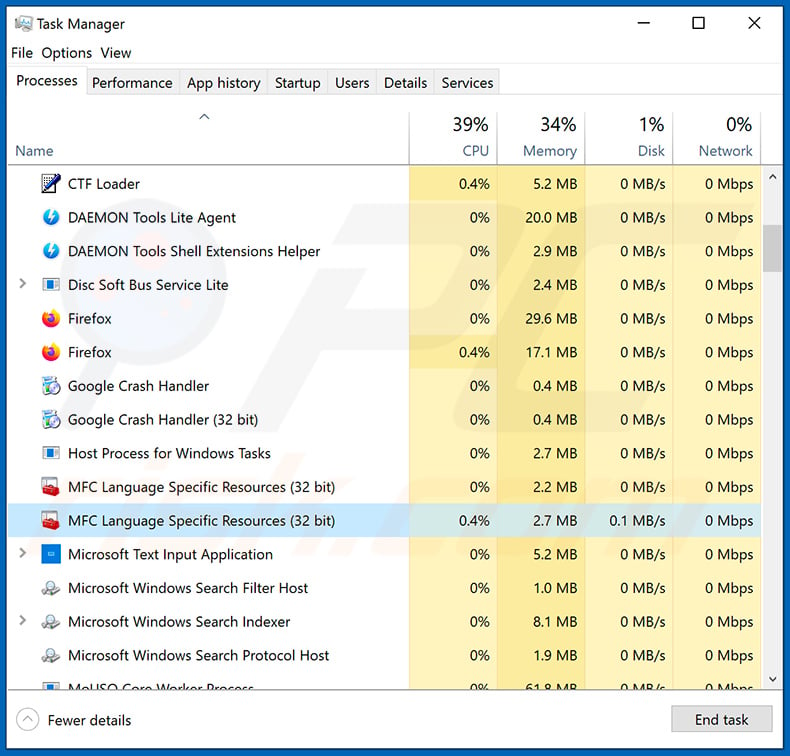
Si comprobó la lista de programas que se ejecutan en su ordenador, por ejemplo, utilizando el administrador de tareas, e identificó un programa que parece sospechoso, debe continuar con estos pasos:
 Descargue un programa llamado Autoruns. Este programa muestra las aplicaciones de inicio automático, el Registro y las ubicaciones del sistema de archivos:
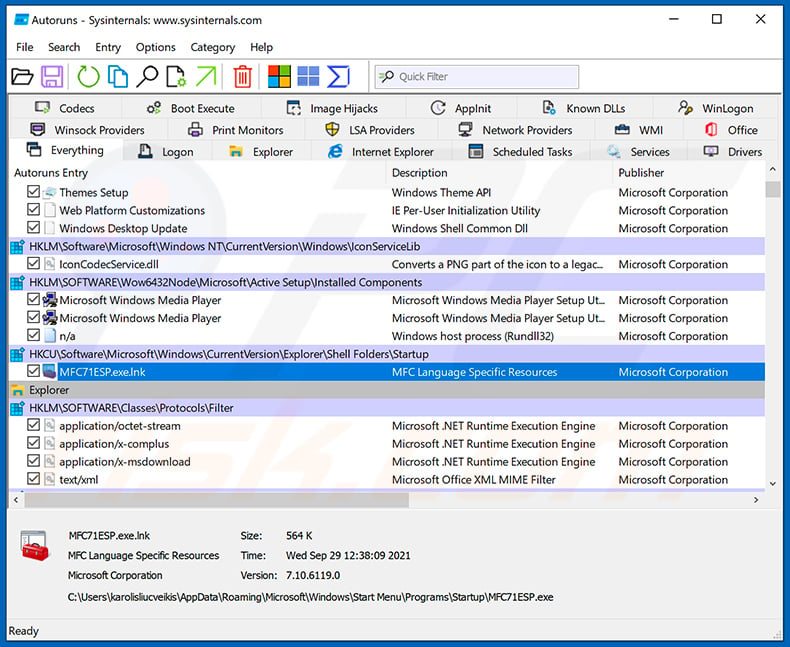
 Reinicie su ordenador en Modo seguro:
Usuarios de Windows XP y Windows 7: Inicie su ordenador en Modo seguro. Haga clic en Inicio, haga clic en Apagar, haga clic en Reiniciar, haga clic en Aceptar. Durante el proceso de inicio de su ordenador, presione la tecla F8 de su teclado varias veces hasta que vea el menú de Opciones avanzadas de Windows, y luego seleccione Modo seguro con funciones de red de la lista.
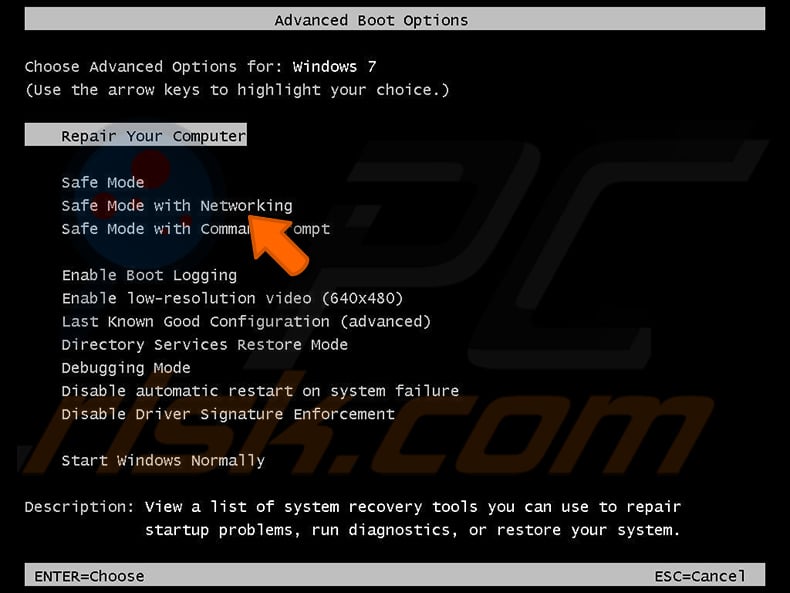
Vídeo que muestra cómo iniciar Windows 7 en «Modo seguro con funciones de red»:
Usuarios de Windows 8: Inicie Windows 8 en Modo seguro con funciones de red: vaya a la pantalla de Inicio de Windows 8, escriba Avanzado, en los resultados de la búsqueda seleccione Configuración. Haga clic en Opciones de inicio avanzado, en la ventana «Configuración general del PC» que se abre, seleccione Inicio avanzado.
Haga clic en el botón «Reiniciar ahora». Su ordenador se reiniciará ahora en el «menú de opciones de inicio avanzado». Haga clic en el botón «Solucionar problemas» y luego haga clic en el botón «Opciones avanzadas». En la pantalla de opciones avanzadas, haga clic en «Configuración de inicio».
Haga clic en el botón «Reiniciar». Su PC se reiniciará en la pantalla de Configuración de inicio. Presione F5 para iniciar en Modo seguro con funciones de red.
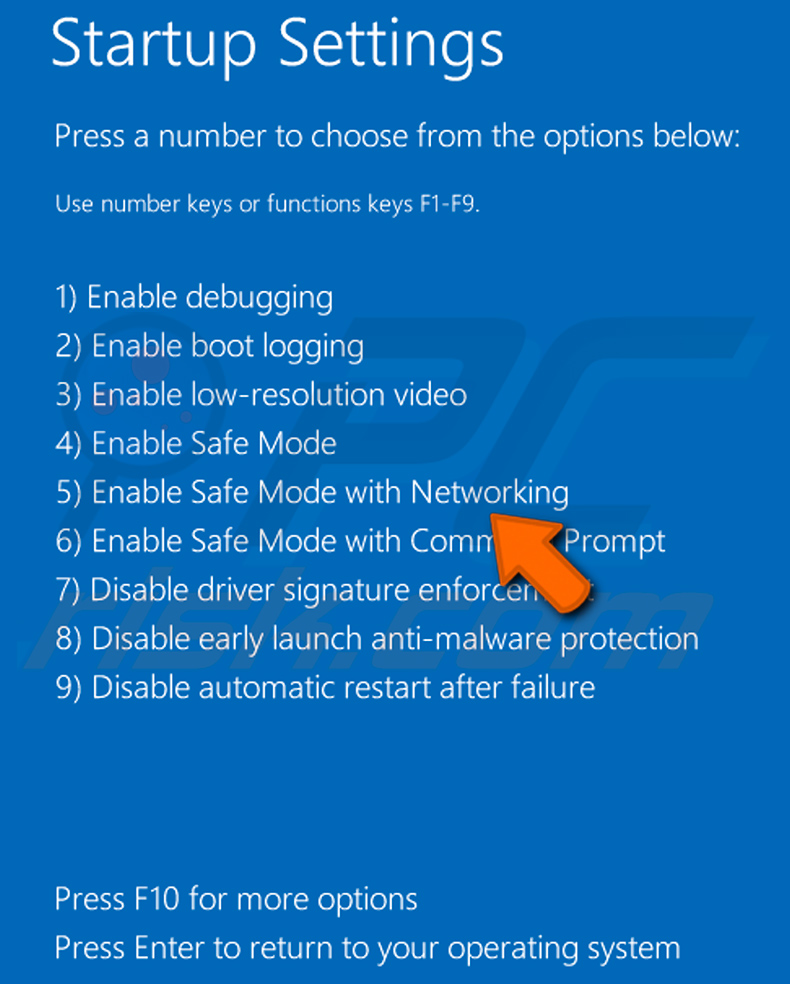
Vídeo que muestra cómo iniciar Windows 8 en «Modo seguro con funciones de red»:
Usuarios de Windows 10: Haga clic en el logotipo de Windows y seleccione el icono de Energía. En el menú que se abre, haga clic en «Reiniciar» mientras mantiene presionada la tecla «Shift» de su teclado. En la ventana «elegir una opción», haga clic en «Solucionar problemas» y luego seleccione «Opciones avanzadas».
En el menú de opciones avanzadas, seleccione «Configuración de inicio» y haga clic en el botón «Reiniciar». En la siguiente ventana, debe hacer clic en el botón «F5» de su teclado. Esto reiniciará su sistema operativo en modo seguro con funciones de red.
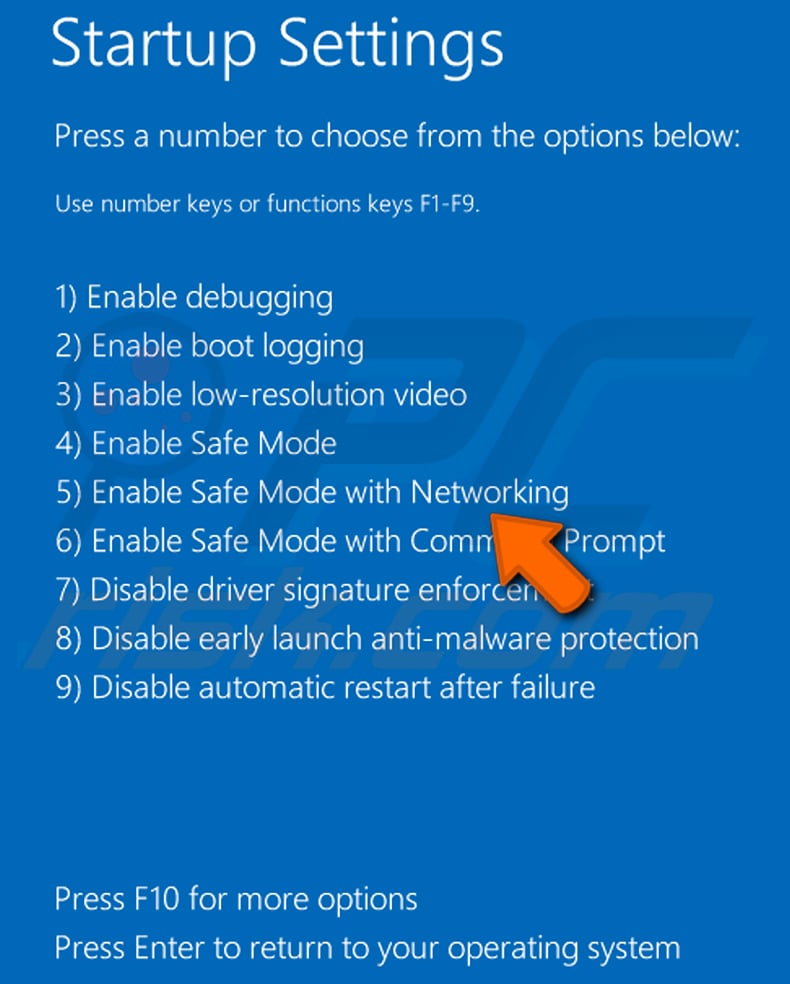
Vídeo que muestra cómo iniciar Windows 10 en «Modo seguro con funciones de red»:
 Extraiga el archivo descargado y ejecute el archivo Autoruns.exe.
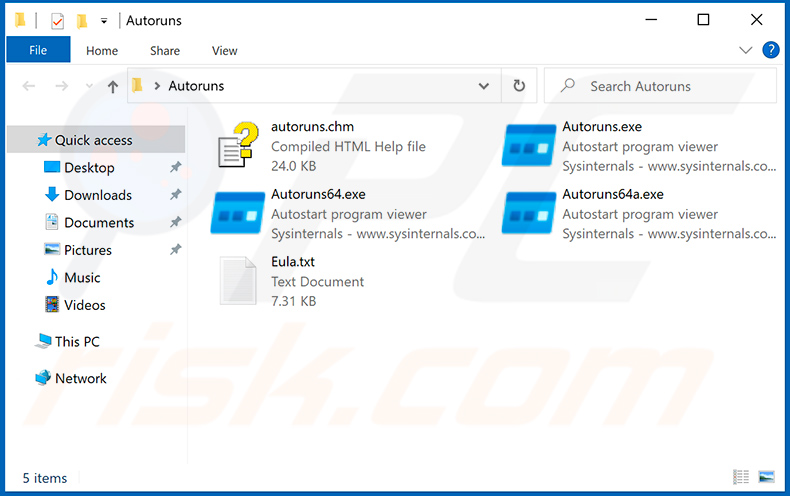
 En la aplicación Autoruns, haga clic en «Opciones» en la parte superior y desmarque las opciones «Ocultar ubicaciones vacías» y «Ocultar entradas de Windows». Después de este procedimiento, haga clic en el icono «Actualizar».
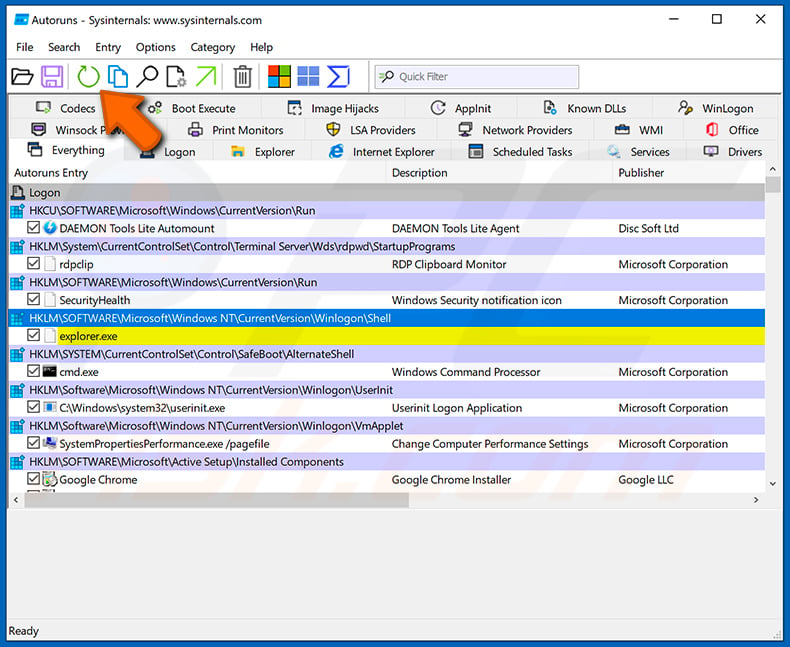
 Compruebe la lista proporcionada por la aplicación Autoruns y localice el archivo de malware que desea eliminar.
Debe anotar su ruta completa y su nombre. Tenga en cuenta que algunos malware ocultan sus nombres de proceso bajo nombres de procesos legítimos de Windows. En esta etapa, es muy importante evitar eliminar archivos del sistema. Después de localizar el programa sospechoso que desea eliminar, haga clic derecho sobre su nombre y elija «Eliminar».
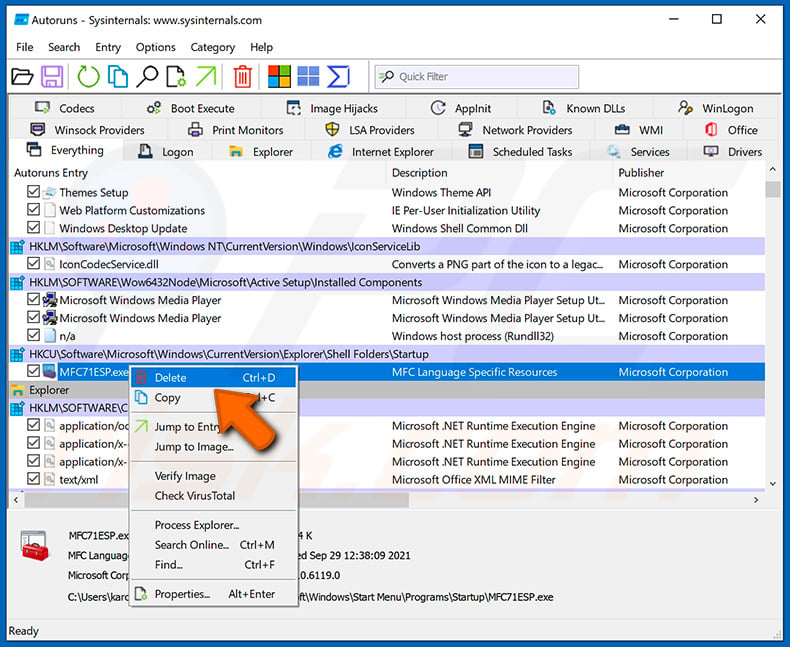
Después de eliminar el malware a través de la aplicación Autoruns (esto garantiza que el malware no se ejecutará automáticamente en el próximo inicio del sistema), debe buscar el nombre del malware en su ordenador. Asegúrese de habilitar los archivos y carpetas ocultos antes de continuar. Si encuentra el nombre del archivo del malware, asegúrese de eliminarlo.
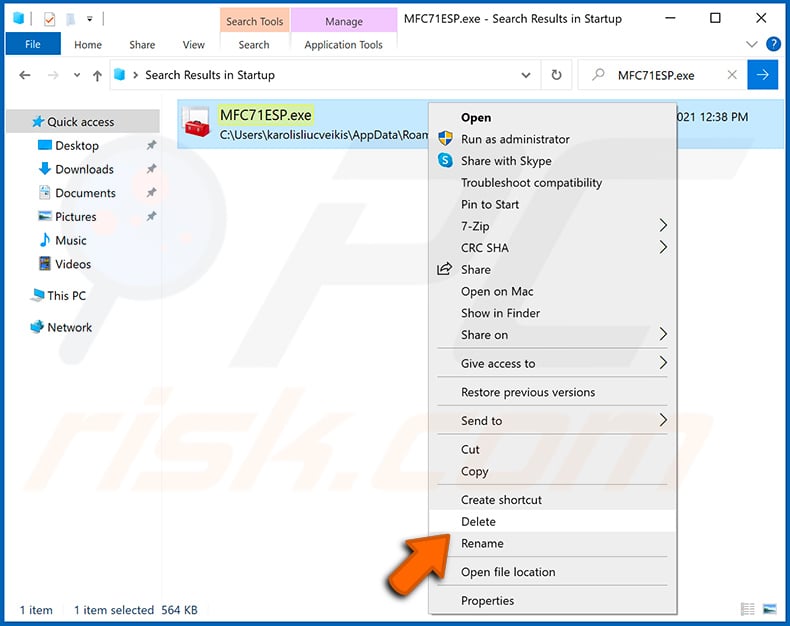
Reinicie su ordenador en modo normal. Seguir estos pasos debería eliminar cualquier malware de su ordenador. Tenga en cuenta que la eliminación manual de amenazas requiere conocimientos informáticos avanzados. Si no posee estos conocimientos, deje la eliminación de malware a los programas antivirus y antimalware.
Es posible que estos pasos no funcionen con infecciones de malware avanzadas. Como siempre, es mejor prevenir la infección que intentar eliminar el malware más tarde. Para mantener su ordenador seguro, instale las últimas actualizaciones del sistema operativo y utilice software antivirus. Para asegurarse de que su ordenador esté libre de infecciones de malware, recomendamos analizarlo con Combo Cleaner Antivirus para Windows.
Preguntas frecuentes (FAQ)
Mi ordenador está infectado con el malware ClosedQuorum, ¿debo formatear mi dispositivo de almacenamiento para deshacerme de él?
Formatear eliminará ClosedQuorum, pero también borrará todos los archivos de la unidad. Ejecutar una herramienta de seguridad de confianza como Combo Cleaner es el primer paso más seguro en la mayoría de los casos, ya que puede eliminar la infección sin destruir sus datos.
¿Cuáles son los mayores problemas que puede causar el malware ClosedQuorum?
ClosedQuorum puede robar contraseñas de navegador, credenciales del sistema y el contenido de monederos de criptomonedas. También puede inyectar código malicioso en procesos en ejecución y afianzarse mediante múltiples mecanismos de persistencia.
Estas capacidades pueden dar lugar al secuestro de cuentas, pérdidas financieras por criptomonedas robadas, robo de identidad y la entrega de malware adicional a la máquina comprometida.
¿Cuál es el propósito del malware ClosedQuorum?
ClosedQuorum está diseñado para automatizar las etapas de ataque posteriores al compromiso utilizando la toma de decisiones mediante IA. Sus objetivos principales son robar credenciales y datos de monederos de criptomonedas, con capacidades adicionales de inyección de código, persistencia y movimiento lateral.
¿Cómo se infiltró el malware ClosedQuorum en mi ordenador?
ClosedQuorum se vende como una compilación personalizada a operadores criminales, con cada binario portando claves de API únicas y un canal de exfiltración. La entrega real a las víctimas probablemente sigue métodos comunes como correos electrónicos de phishing, descargas de software falsas, contenido pirateado o anuncios maliciosos.
¿Me protegerá Combo Cleaner del malware?
Sí. Combo Cleaner puede detectar y eliminar la mayoría del malware conocido. Dado que amenazas como ClosedQuorum utilizan varios mecanismos de persistencia independientes, se recomienda ejecutar un análisis completo del sistema para asegurarse de que la infección se ha eliminado por completo.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión