

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es Coffin Locker?
Coffin Locker es un ransomware que nuestro equipo de investigación descubrió al inspeccionar nuevos envíos en VirusTotal. Cifra los archivos de la víctima, añade la extensión .coffin, deja una nota de rescate en un archivo de texto en cada directorio y reemplaza el fondo de escritorio.
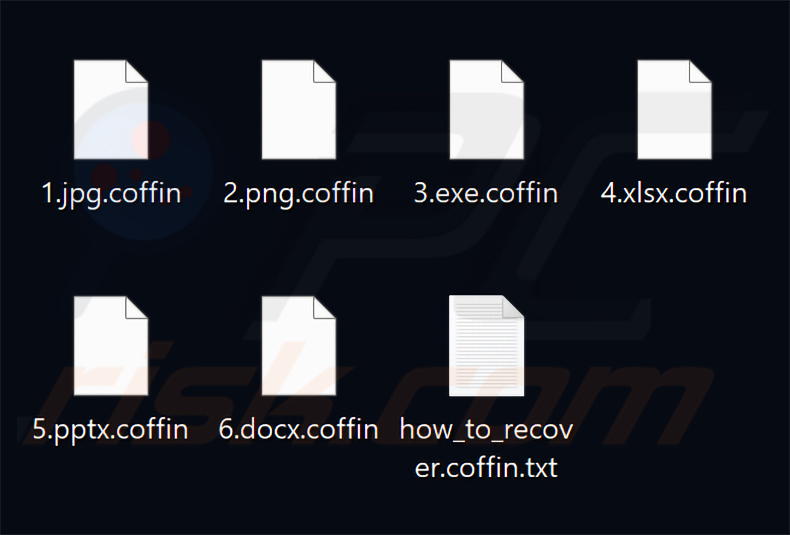
En nuestro equipo de pruebas, Coffin Locker cifró archivos y añadió la extensión «.coffin» a sus nombres. Un archivo llamado «1.jpg» pasó a ser «1.jpg.coffin», «2.png» pasó a ser «2.png.coffin», y así sucesivamente. Después, Coffin Locker colocó copias de su nota de rescate (how_to_recover.coffin.txt) en cada directorio y reemplazó el fondo de escritorio.
Captura de pantalla de archivos cifrados por el ransomware Coffin Locker:
Resumen de la nota de rescate de Coffin Locker
El archivo de texto how_to_recover.coffin.txt informa a las víctimas de que todos los documentos, bases de datos, hojas de cálculo, archivos comprimidos e imágenes del equipo y de cualquier unidad de red asignada han sido cifrados. Establece un plazo de siete días y exige 0.075 BTC (aproximadamente 4.900 USD).
Se indica a las víctimas que envíen el pago a una dirección de Bitcoin específica y que después envíen por correo electrónico el ID de la transacción y el nombre de su equipo a coffin.locker@onionmail.org. Los atacantes prometen enviar un paquete de descifrado en un plazo de 24-48 horas tras confirmar el pago.
La nota advierte que el precio se duplica una vez vencido el plazo, sin excepciones. También afirma que las instantáneas de volumen, el catálogo de copias de seguridad de Windows, los puntos de restauración del sistema y la papelera de reciclaje han sido destruidos, lo que descarta la recuperación mediante las herramientas integradas de Windows.
El fondo de pantalla del escritorio repite los puntos clave de forma resumida. Nombra los algoritmos de cifrado utilizados, indica a las víctimas que lean el archivo de texto para conocer todos los pasos de recuperación y reitera el importe del rescate y el correo electrónico de contacto.
Más información sobre Coffin Locker
Recuperar los archivos bloqueados por Coffin Locker sin la intervención de los atacantes no es realmente posible. El ransomware utiliza un cifrado por capas: el contenido de los archivos se protege con AES-256 y las claves de cada archivo se envuelven mediante RSA-4096. Sin la clave privada que poseen los atacantes, esa protección no se puede romper.
Pagar el rescate no es una vía fiable para recuperar los datos. Los ciberdelincuentes a menudo no envían herramientas de descifrado funcionales incluso después de recibir el pago, y las víctimas no tienen forma de hacer cumplir ningún acuerdo. Le recomendamos encarecidamente que no pague.
Coffin Locker debe eliminarse del sistema infectado lo antes posible. Establece persistencia mediante una tarea programada llamada «CoffinLocker» y una clave Run del registro de Windows, lo que significa que se reinicia con el equipo y puede seguir cifrando los archivos creados recientemente.
Eliminar el ransomware no restaurará los datos ya cifrados. La recuperación solo es posible a partir de copias de seguridad limpias realizadas antes de la infección. Lo más recomendable es mantener las copias de seguridad en un servidor remoto o en un dispositivo de almacenamiento desconectado, separado del sistema principal en todo momento.
El ransomware en general
Hemos analizado miles de programas de tipo ransomware. La lógica principal es siempre la misma: cifrar los archivos de la víctima y cobrar por la clave de descifrado. Estos programas se diferencian principalmente en los algoritmos de cifrado simétrico o asimétrico que aplican y en la cuantía del rescate que exigen. Otros ejemplos de ransomware son Citrus, Hexsomeware y SAMURAI-SEC.
¿Cómo infectó el ransomware mi ordenador?
El ransomware suele llegar a las víctimas a través de correos electrónicos de phishing con archivos adjuntos maliciosos (documentos de Office, archivos comprimidos o ejecutables) que instalan el malware cuando la víctima los abre. Algunos mensajes, en cambio, contienen enlaces a páginas que inician una descarga silenciosa en segundo plano.
El ransomware también se propaga mediante troyanos, descargas ocultas, anuncios maliciosos en sitios web comprometidos y falsos avisos de actualización de software. Los archivos obtenidos de redes peer-to-peer o de sitios de descarga no oficiales conllevan un riesgo especialmente alto.
Las herramientas ilegales de activación de software, comúnmente llamadas cracks, son otro método de distribución frecuente. Los usuarios que descargan software pirata de fuentes dudosas a menudo reciben malware incluido en el paquete junto con lo que buscaban.
| Nombre | Virus Coffin Locker |
| Tipo De Amenaza | Ransomware, Virus criptográfico, Bloqueador de archivos |
| Extensión De Los Archivos Cifrados | .coffin |
| Mensaje De Petición De Rescate | Fondo de pantalla del escritorio, how_to_recover.coffin.txt |
| ¿Hay Un Descifrador Gratuito Disponible? | No |
| Contacto Del Ciberdelincuente | coffin.locker@onionmail.org |
| Nombres De Detección | Combo Cleaner (Trojan.GenericKD.81872564), ESET-NOD32 (Python/Filecoder.CXE Trojan), Kaspersky (HEUR:Trojan-Ransom.Python.Agent.gen), Malwarebyes (Ransom.FileCryptor.Python), Microsoft (Trojan:Win32/Ravartar!rfn), Lista completa de detecciones (VirusTotal) |
| Síntomas | No se pueden abrir los archivos almacenados en su ordenador, los archivos que antes funcionaban ahora tienen una extensión diferente (por ejemplo, my.docx.locked). Se muestra un mensaje de petición de rescate en su escritorio. Los ciberdelincuentes exigen el pago de un rescate (normalmente en bitcoins) para desbloquear sus archivos. |
| Métodos De Distribución | Archivos adjuntos de correo electrónico infectados (macros), sitios web de torrents, anuncios maliciosos. |
| Daños | Todos los archivos están cifrados y no se pueden abrir sin pagar un rescate. Se pueden instalar troyanos adicionales que roban contraseñas e infecciones de malware junto con una infección de ransomware. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
¿Cómo protegerse de las infecciones de ransomware?
Tenga cuidado con lo que abre en internet y en su bandeja de entrada. Descargue software únicamente de sitios web oficiales de los desarrolladores o de tiendas de aplicaciones verificadas, actívelo y actualícelo a través de canales legítimos y mantenga una herramienta antivirus de confianza funcionando en su sistema en todo momento.
Si su ordenador ya está infectado con Coffin Locker, le recomendamos ejecutar un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente este ransomware.
Captura de pantalla de la nota de rescate de Coffin Locker («how_to_recover.coffin.txt»):
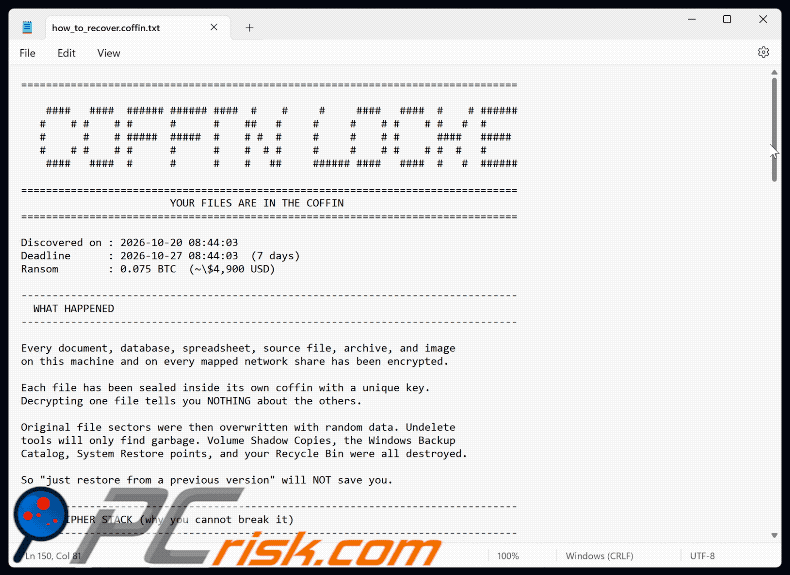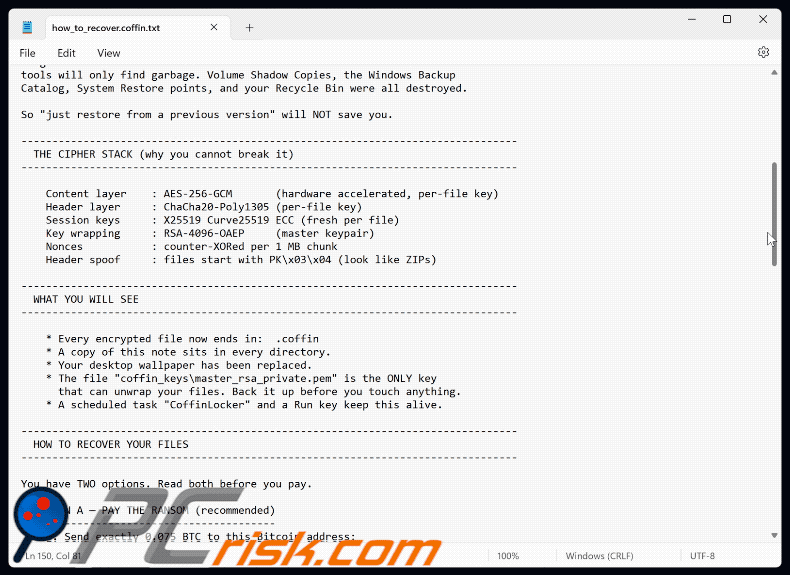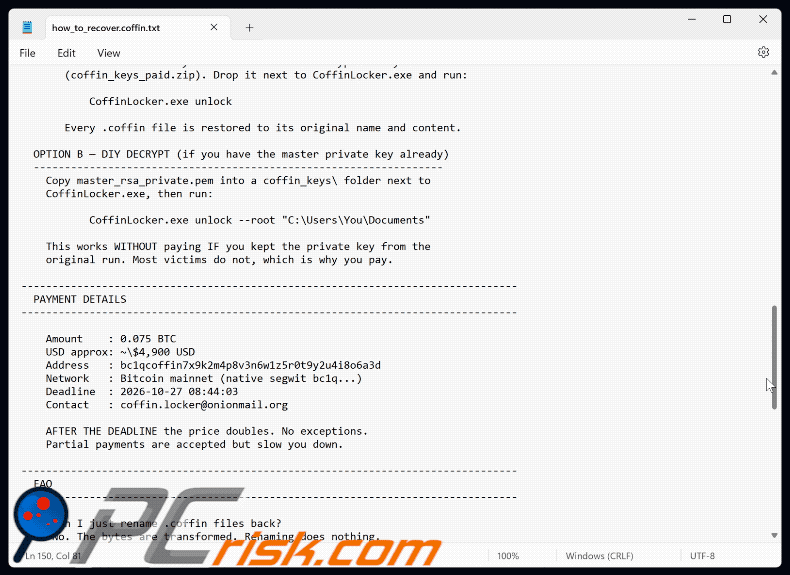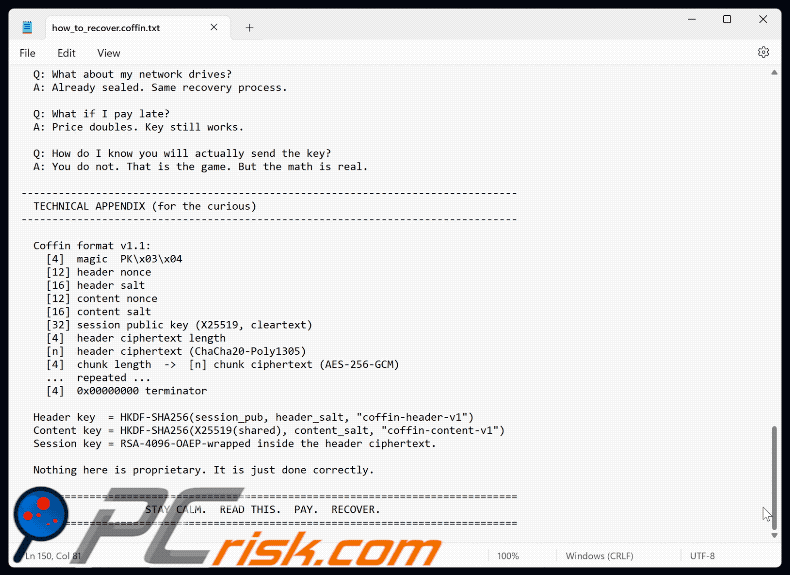
Texto presentado en esta nota de rescate:
YOUR FILES ARE IN THE COFFIN
====================================================
Discovered on : 2026-10-20 08:44:03
Deadline: 2026-10-27 08:44:03 (7 days)
Ransom: 0.075 BTC (~$4,900 USD)----------------------------
WHAT HAPPENED
----------------------------
Every document, database, spreadsheet, source file, archive, and image
on this machine and on every mapped network share has been encrypted.
Each file has been sealed inside its own coffin with a unique key.
Decrypting one file tells you NOTHING about the others.
Original file sectors were then overwritten with random data. Undelete
tools will only find garbage. Volume Shadow Copies, the Windows Backup
Catalog, System Restore points, and your Recycle Bin were all destroyed.
So "just restore from a previous version" will NOT save you.----------------------------
THE CIPHER STACK (why you cannot break it)
----------------------------
Content layer: AES-256-GCM (hardware accelerated, per-file key)
Header layer : ChaCha20-Poly1305 (per-file key)
Session keys : X25519 Curve25519 ECC (fresh per file)
Key wrapping : RSA-4096-OAEP (master keypair)
Nonces : counter-XORed per 1 MB chunk
Header spoof : files start with PK\x03\x04 (look like ZIPs)----------------------------
WHAT YOU WILL SEE
----------------------------
* Every encrypted file now ends in: .coffin
* A copy of this note sits in every directory.
* Your desktop wallpaper has been replaced.
* The file "coffin_keys\master_rsa_private.pem" is the ONLY key
that can unwrap your files. Back it up before you touch anything.
* A scheduled task "CoffinLocker" and a Run key keep this alive.----------------------------
HOW TO RECOVER YOUR FILES
----------------------------
You have TWO options. Read both before you pay.
OPTION A — PAY THE RANSOM (recommended)
---------------------------------------
1. Send exactly 0.075 BTC to this Bitcoin address:
[bitcoin wallet address]
2. Email your BTC transaction ID (txid) AND the machine name to:
coffin.locker@onionmail.org
Subject line: COFFIN
You can reach this address from any normal email provider.
OnionMail also works over Tor if you prefer.
3. Within 24-48 hours you will receive the decryption key file
(coffin_keys_paid.zip). Drop it next to CoffinLocker.exe and run:
CoffinLocker.exe unlock
Every .coffin file is restored to its original name and content.
OPTION B — DIY DECRYPT (if you have the master private key already)
--------------
Copy master_rsa_private.pem into a coffin_keys\ folder next to
CoffinLocker.exe, then run:
CoffinLocker.exe unlock --root "C:\Users\You\Documents"
This works WITHOUT paying IF you kept the private key from the
original run. Most victims do not, which is why you pay.----------------------------
PAYMENT DETAILS
----------------------------
Amount: 0.075 BTC
USD approx: ~$4,900 USD
Address : [bitcoin wallet address]
Network : Bitcoin mainnet (native segwit bc1q...)
Deadline: 2026-10-27 08:44:03
Contact : coffin.locker@onionmail.org
AFTER THE DEADLINE the price doubles. No exceptions.
Partial payments are accepted but slow you down.----------------------------
FAQ
----------------------------
Q: Can I just rename .coffin files back?
A: No. The bytes are transformed. Renaming does nothing.
Q: What if I reboot?
A: Fine. Nothing is lost. The task re-runs and finishes any stragglers.
Q: What about my network drives?
A: Already sealed. Same recovery process.
Q: What if I pay late?
A: Price doubles. Key still works.
Q: How do I know you will actually send the key?
A: You do not. That is the game. But the math is real.----------------------------
TECHNICAL APPENDIX (for the curious)
----------------------------
Coffin format v1.1:
[4] magic PK\x03\x04
[12] header nonce
[16] header salt
[12] content nonce
[16] content salt
[32] session public key (X25519, cleartext)
[4] header ciphertext length
[n] header ciphertext (ChaCha20-Poly1305)
[4] chunk length -> [n] chunk ciphertext (AES-256-GCM)
... repeated ...
[4] 0x00000000 terminator
Header key = HKDF-SHA256(session_pub, header_salt, "coffin-header-v1")
Content key = HKDF-SHA256(X25519(shared), content_salt, "coffin-content-v1")
Session key = RSA-4096-OAEP-wrapped inside the header ciphertext.
Nothing here is proprietary. It is just done correctly.
====================================================
STAY CALM. READ THIS. PAY. RECOVER.
====================================================
Captura de pantalla del fondo de pantalla del escritorio de Coffin Locker:
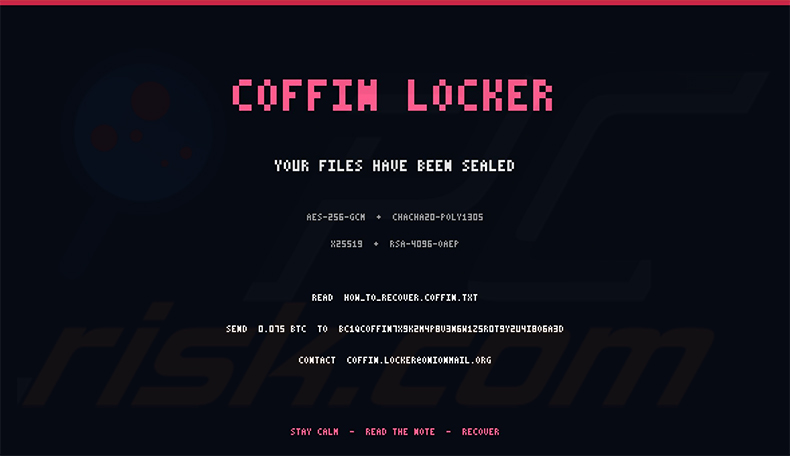
Texto del fondo de pantalla:
COFFIN LOCKER
YOUR FILES HAVE BEEN SEALED
AES-256-GCM + CHACHA20-POLY1305
X25519 + RSA-4096-0AEP
READ HOW_TO_RECOVER.COFFIN.TXT
SEIND 0.076 BTC TO [bitcoin wallet address]
CONTACT COFFIN.LOCKEREONIONMAIL.ORG
STAY CALM - READ THE NOTE - RECOVER
Eliminación del ransomware Coffin Locker:
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Video sugiriendo qué pasos deben tomarse en caso de una infección de ransomware:
Menú Rápido:
- ¿Qué es Virus Coffin Locker?
- PASO 1. Informar el ransomware a las autoridades.
- PASO 2. Aislar el dispositivo infectado.
- PASO 3. Identificar la infección del ransomware.
- PASO 4. Búsqueda de herramientas de desencriptado de ransomware.
- PASO 5. Restaurar archivos con herramientas de recuperación de datos.
- PASO 6. Crear copias de seguridad de datos.
Si es víctima de un ataque de ransomware, le recomendamos que informe de este incidente a las autoridades. Al proporcionar información a los organismos encargados de hacer cumplir la ley, ayudará a rastrear los delitos cibernéticos y potencialmente ayudará en el enjuiciamiento de los atacantes. Aquí hay una lista de autoridades a las que debe informar sobre un ataque de ransomware. Para obtener una lista completa de los centros de seguridad cibernética locales e información sobre por qué debe informar los ataques de ransomware, lea este artículo.
Lista de autoridades locales donde se deben informar los ataques de ransomware (elija una según su dirección de residencia):
 Estados Unidos - Internet Crime Complaint Centre IC3
 Reino Unido - Action Fraud
 España - Policía Nacional
 Francia - Ministère de l'Intérieur
 Alemania - Polizei
 Italia - Polizia di Stato
 Países Bajos - Politie
 Polonia - Policja
 Portugal - Polícia Judiciária
Aislar el dispositivo infectado:
Algunas infecciones de tipo ransomware están diseñadas para encriptar archivos dentro de dispositivos de almacenamiento externos, infectarlos e incluso extenderse por toda la red local. Por esta razón, es muy importante aislar el dispositivo infectado (computadora) lo antes posible.
Paso 1: Desconectarse de Internet.
La forma más fácil de desconectar una computadora de Internet es desconectar el cable Ethernet de la placa base, sin embargo, algunos dispositivos están conectados a través de una red inalámbrica y para algunos usuarios (especialmente aquellos que no son particularmente expertos en tecnología), desconectar los cables puede parecer molesto. Por lo tanto, también puede desconectar el sistema manualmente a través del Panel de Control:
Navegue hasta el "Panel de Control", haga clic en la barra de búsqueda en la esquina superior derecha de la pantalla, ingrese "Centro de redes y recursos compartidos" y seleccione el resultado de la búsqueda: 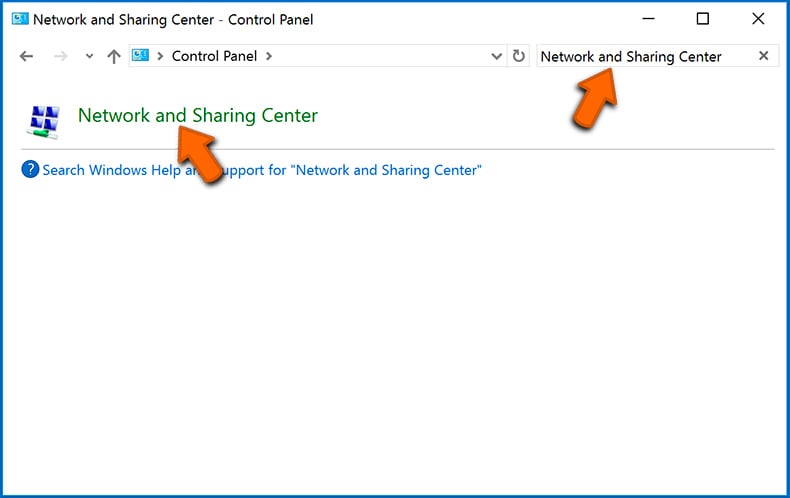
Haga clic en la opción "Cambiar la configuración del adaptador" en la esquina superior izquierda de la ventana: 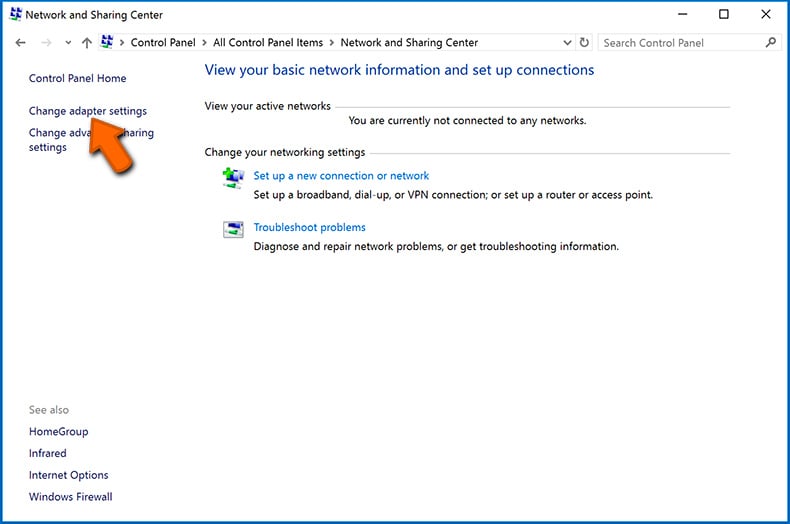
Haga clic con el botón derecho en cada punto de conexión y seleccione "Desactivar". Una vez desactivado, el sistema ya no estará conectado a Internet. Para volver a habilitar los puntos de conexión, simplemente haga clic derecho nuevamente y seleccione "Habilitar".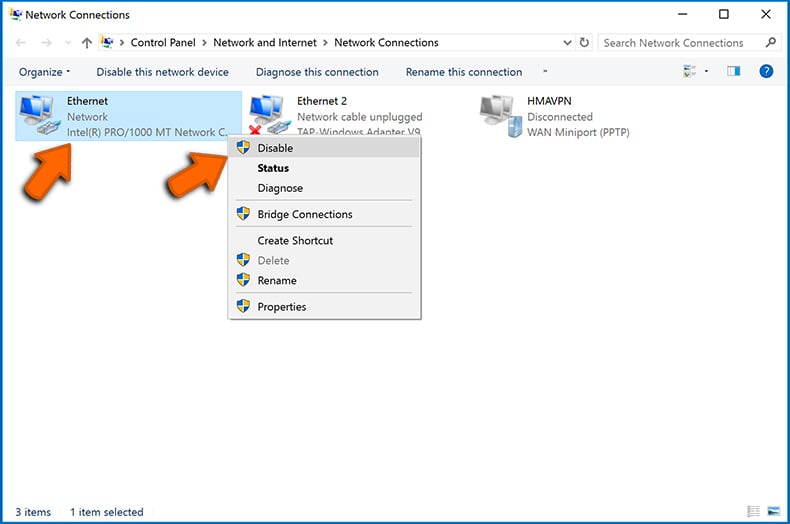
Paso 2: Desenchufe todos los dispositivos de almacenamiento.
Como se mencionó anteriormente, el ransomware puede encriptar datos e infiltrarse en todos los dispositivos de almacenamiento que están conectados a la computadora. Por esta razón, todos los dispositivos de almacenamiento externo (unidades flash, discos duros portátiles, etc.) deben desconectarse inmediatamente; sin embargo, le recomendamos encarecidamente que expulse cada dispositivo antes de desconectarlo para evitar la corrupción de datos:
Navegue a "Mi PC", haga clic con el botón derecho en cada dispositivo conectado y seleccione "Expulsar": 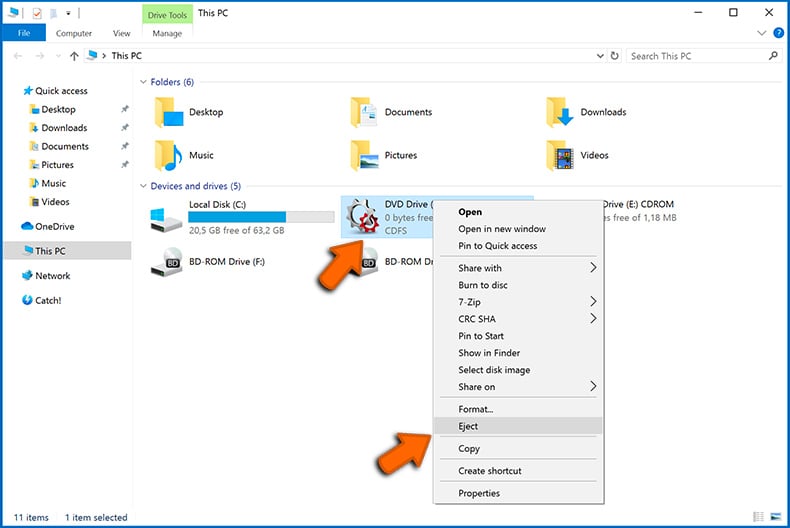
Paso 3: Cierre la sesión de las cuentas de almacenamiento en la nube.
Algunos tipos de ransomware podrían secuestrar el software que maneja los datos almacenados en "la Nube". Por lo tanto, los datos podrían estar corruptos/encriptados. Por esta razón, debe cerrar la sesión de todas las cuentas de almacenamiento en la nube dentro de los navegadores y otro software relacionado. También debe considerar desinstalar temporalmente el software de administración de la nube hasta que la infección se elimine por completo.
Identificar la infección del ransomware:
Para manejar adecuadamente una infección, primero hay que identificarla. Algunas infecciones de ransomware utilizan mensajes de solicitud de rescate como introducción (vea el archivo de texto del ransomware WALDO a continuación).
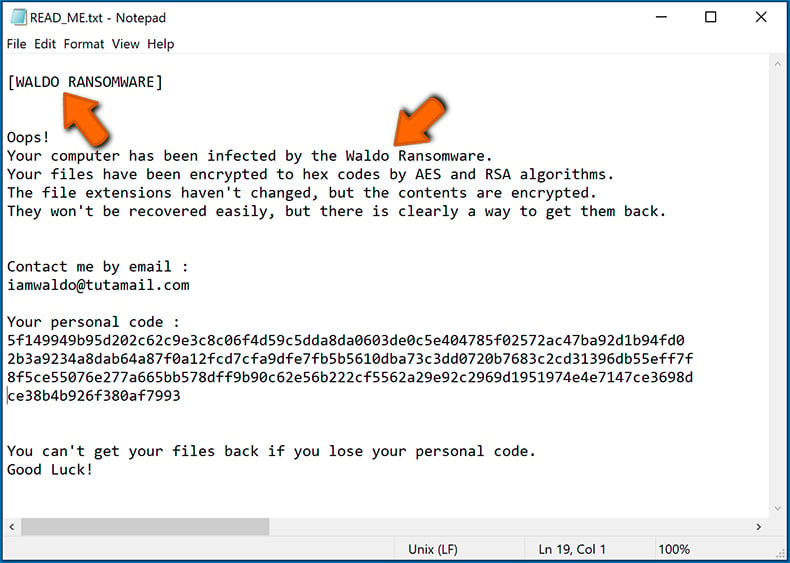
Sin embargo, esto es raro. En la mayoría de los casos, las infecciones de ransomware envían mensajes más directos simplemente indicando que los datos están encriptados y que las víctimas deben pagar algún tipo de rescate. Tenga en cuenta que las infecciones de tipo ransomware suelen generar mensajes con diferentes nombres de archivo (por ejemplo, "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html", etc.). Por lo tanto, usar el nombre de un mensaje de rescate puede parecer una buena forma de identificar la infección. El problema es que la mayoría de estos nombres son genéricos y algunas infecciones usan los mismos nombres, aunque los mensajes entregados son diferentes y las infecciones en sí no están relacionadas. Por lo tanto, usar el nombre del archivo del mensaje solo puede ser ineficaz e incluso provocar la pérdida permanente de datos (por ejemplo, al intentar desencriptar datos con herramientas diseñadas para diferentes infecciones de ransomware, es probable que los usuarios terminen dañando archivos permanentemente y el desencriptado ya no será posible incluso con la herramienta correcta).
Otra forma de identificar una infección de ransomware es comprobar la extensión del archivo, que se adjunta a cada archivo encriptado. Las infecciones de ransomware a menudo se nombran por las extensiones que agregan (consulte los archivos encriptados por Qewe ransomware a continuación).
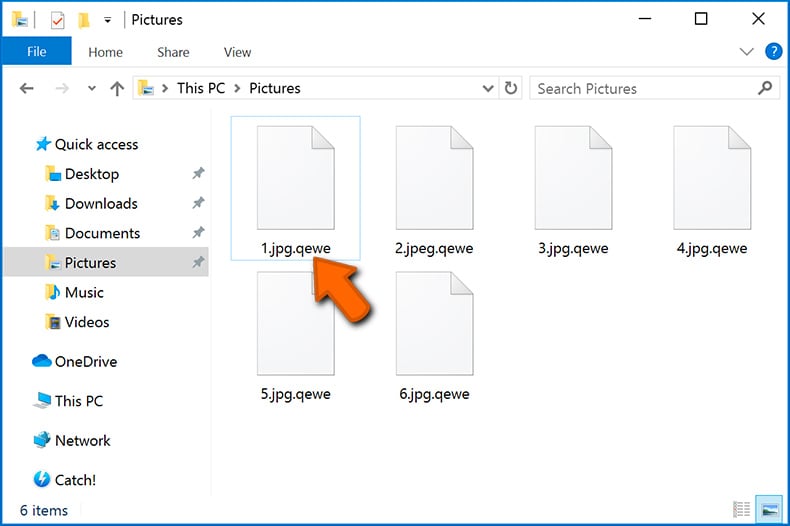
Sin embargo, este método solo es efectivo cuando la extensión adjunta es única; muchas infecciones de ransomware agregan una extensión genérica (por ejemplo, ".encrypted", ".enc", ".crypted", ".locked", etc.). En estos casos, resulta imposible identificar el ransomware por su extensión adjunta.
Una de las formas más fáciles y rápidas de identificar una infección de ransomware es utilizar el sitio web ID Ransomware. Este servicio es compatible con la mayoría de las infecciones de ransomware existentes. Las víctimas simplemente cargan un mensaje de rescate y/o un archivo encriptado (le recomendamos que cargue ambos si es posible).
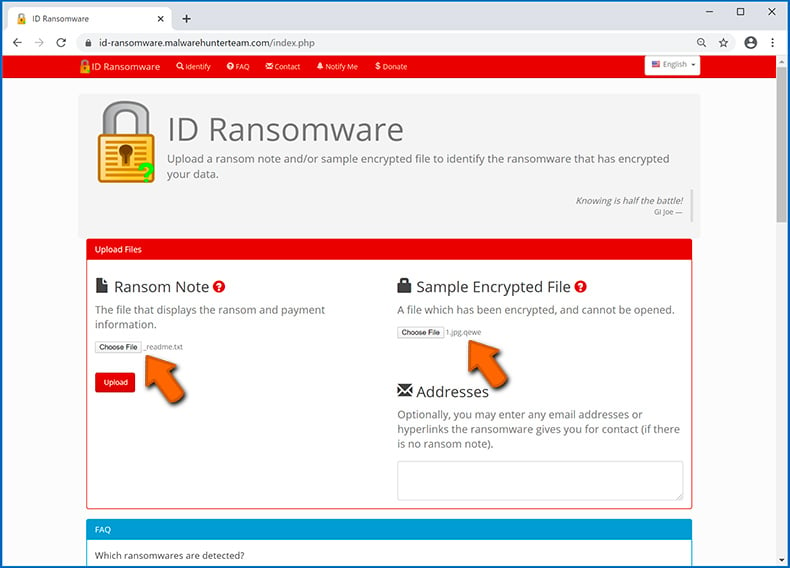
El ransomware se identificará en segundos y se le proporcionarán varios detalles, como el nombre de la familia de malware a la que pertenece la infección, si es desencriptable, etc.
Ejemplo 1 (ransomware Qewe [Stop/Djvu]):
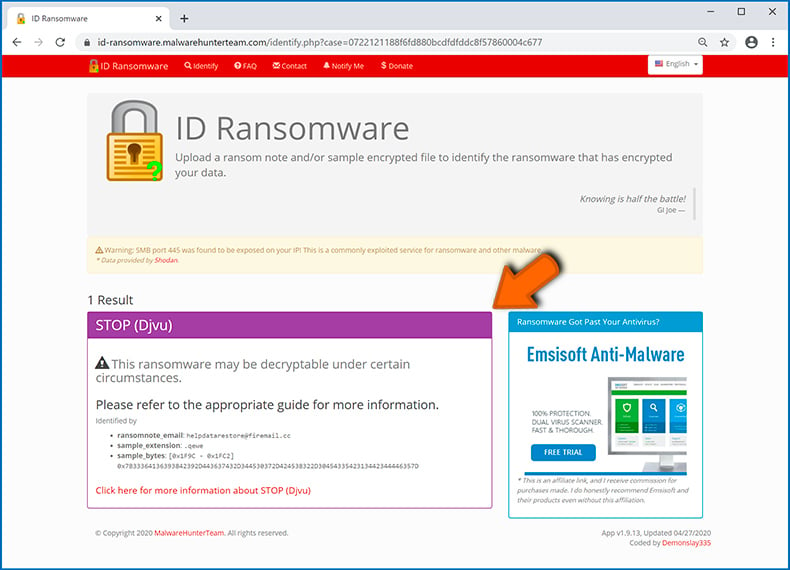
Ejemplo 2 (ransomware .iso [Phobos]):
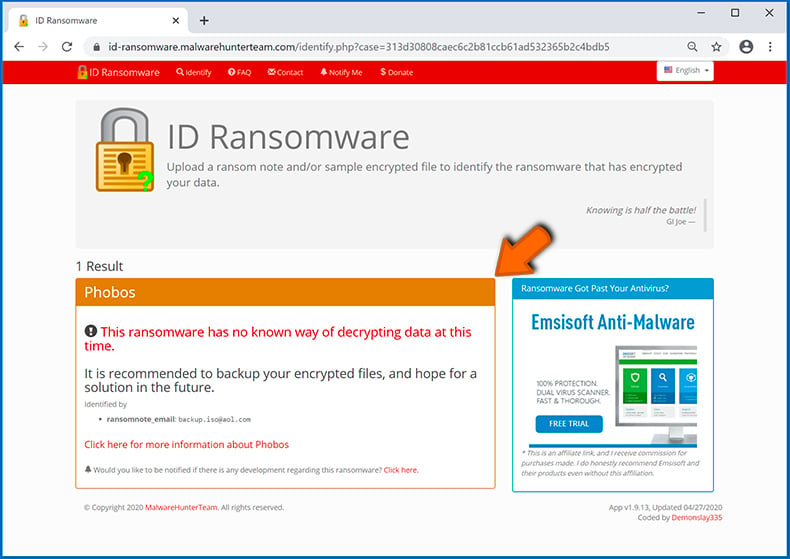
Si sus datos están encriptados por un ransomware que no es compatible con ID Ransomware, siempre puede intentar buscar en Internet utilizando ciertas palabras clave (por ejemplo, título del mensaje de rescate, extensión de archivo, correos electrónicos de contacto proporcionados, direcciones de criptobilletera, etc.).
Búsqueda de herramientas de desencriptado de ransomware:
Los algoritmos de encriptado utilizados por la mayoría de las infecciones de tipo ransomware son extremadamente sofisticados y, si el encriptado se realiza correctamente, solo el desarrollador puede restaurar los datos. Esto se debe a que el desencriptado requiere una clave específica, que se genera durante el encriptado. Restaurar datos sin la clave es imposible. En la mayoría de los casos, los ciberdelincuentes almacenan las claves en un servidor remoto, en lugar de utilizar la máquina infectada como host. Dharma (CrySis), Phobos y otras familias de infecciones de ransomware de alta gama son prácticamente impecables y, por lo tanto, restaurar datos encriptados sin la participación de los desarrolladores es simplemente imposible. A pesar de esto, hay docenas de infecciones de tipo ransomware que están mal desarrolladas y contienen una serie de fallas (por ejemplo, el uso de claves de encriptado/desencriptado idénticas para cada víctima, claves almacenadas localmente, etc.). Por lo tanto, siempre verifique las herramientas de desencriptado disponibles para detectar cualquier ransomware que se infiltre en su computadora.
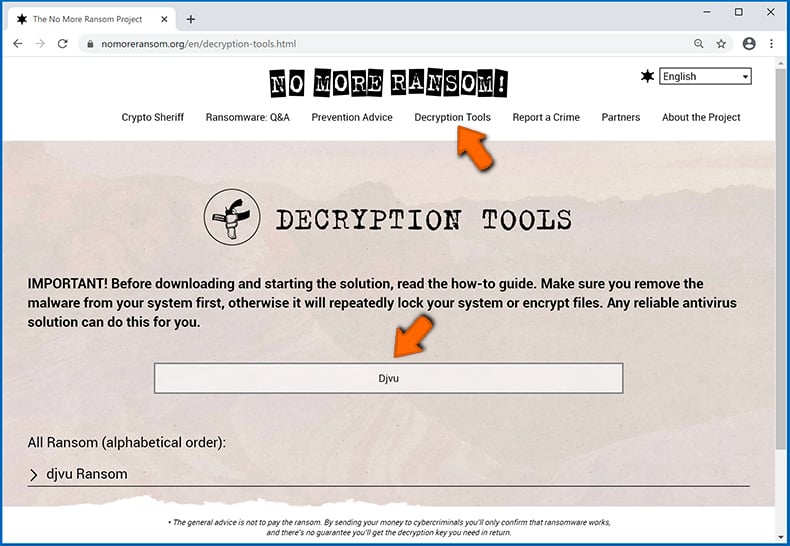
Encontrar la herramienta de desencriptado correcta en Internet puede resultar muy frustrante. Por este motivo, le recomendamos que utilice el Proyecto "No More Ransom" y aquí es donde resulta útil identificar la infección de ransomware. El sitio web del Proyecto "No More Ransom" contiene una sección de "Herramientas de Desencriptado" con una barra de búsqueda. Ingrese el nombre del ransomware identificado y se enumerarán todos los desencriptadores disponibles (si los hay).
Restaurar archivos con herramientas de recuperación de datos:
Dependiendo de la situación (calidad de la infección de ransomware, tipo de algoritmo de encriptado utilizado, etc.), es posible que sea posible restaurar los datos con ciertas herramientas de terceros. Por lo tanto, le recomendamos que utilice la herramienta Recuva desarrollada por CCleaner. Esta herramienta admite más de mil tipos de datos (gráficos, video, audio, documentos, etc.) y es muy intuitiva (se necesitan pocos conocimientos para recuperar datos). Además, la función de recuperación es completamente gratuita.
Paso 1: Realiza un escaneo.
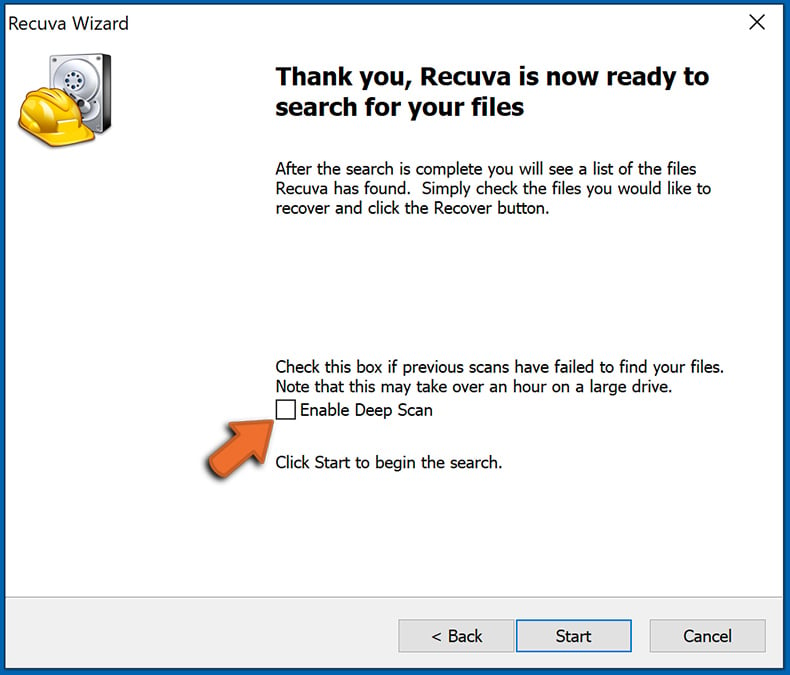
Ejecute la aplicación Recuva y siga el asistente. Se le mostrarán varias ventanas que le permitirán elegir qué tipo de archivo buscar, qué ubicaciones se deben escanear, etc. Todo lo que necesita hacer es seleccionar las opciones que está buscando e iniciar el escaneo. Le recomendamos que habilite el "Análisis Profundo" ("Deep Scan") antes de comenzar, de lo contrario, las capacidades de análisis de la aplicación estarán restringidas.
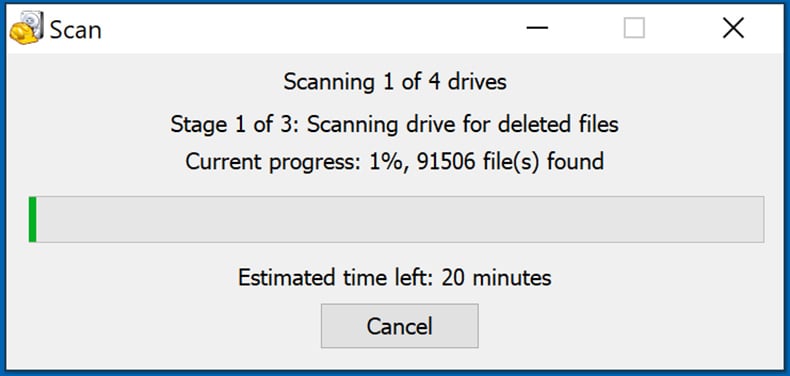
Espere a que Recuva complete el escaneo. La duración del análisis depende del volumen de archivos (tanto en cantidad como en tamaño) que está analizando (por ejemplo, varios cientos de gigabytes pueden tardar más de una hora en analizarse). Por lo tanto, tenga paciencia durante el proceso de escaneo. También desaconsejamos modificar o eliminar archivos existentes, ya que esto podría interferir con el análisis. Si agrega datos adicionales (por ejemplo, descarga de archivos/contenido) mientras escanea, esto prolongará el proceso:
Paso 2: Recuperar datos.
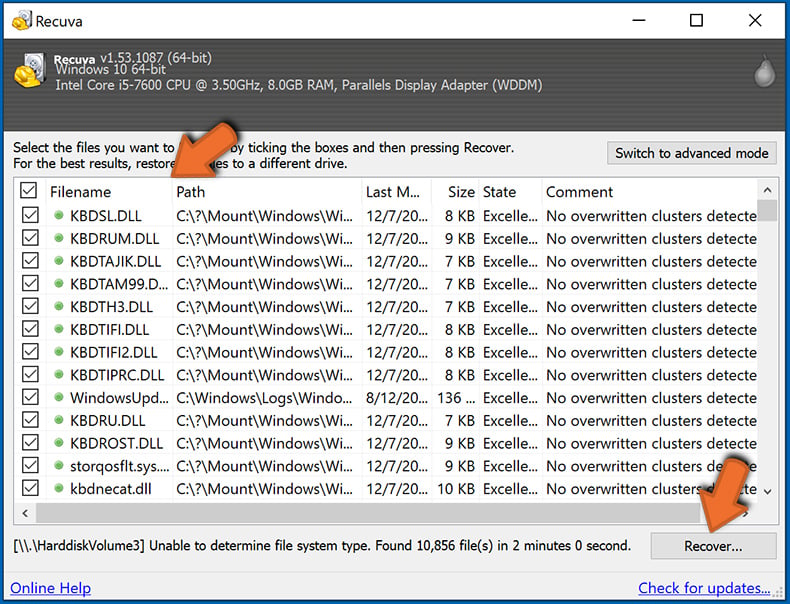
Una vez que se complete el proceso, seleccione las carpetas/archivos que desea restaurar y simplemente haga clic en "Recuperar". Tenga en cuenta que se necesita algo de espacio libre en su unidad de almacenamiento para restaurar los datos:
Crear copias de seguridad de datos:
La administración adecuada de archivos y la creación de copias de seguridad son esenciales para la seguridad de los datos. Por lo tanto, tenga siempre mucho cuidado y piense en el futuro.
Administracióon de Particiones: Le recomendamos que almacene sus datos en varias particiones y evite almacenar archivos importantes dentro de la partición que contiene todo el sistema operativo. Si cae en una situación en la que no puede iniciar el sistema y se ve obligado a formatear el disco en el que está instalado el sistema operativo (en la mayoría de los casos, aquí es donde se esconden las infecciones de malware), perderá todos los datos almacenados en esa unidad. Esta es la ventaja de tener múltiples particiones: si tiene todo el dispositivo de almacenamiento asignado a una sola partición, se verá obligado a eliminar todo, sin embargo, crear múltiples particiones y asignar los datos correctamente le permite prevenir tales problemas. Puede formatear fácilmente una sola partición sin afectar a las demás; por lo tanto, una se limpiará y las otras permanecerán intactas, y sus datos se guardarán. La administración de particiones es bastante simple y puede encontrar toda la información necesaria en la página web de documentación de Microsoft.
Copias de seguridad de datos: Uno de los métodos de copia de seguridad más fiables es utilizar un dispositivo de almacenamiento externo y mantenerlo desconectado. Copie sus datos en un disco duro externo, unidad flash (miniatura), SSD, HDD o cualquier otro dispositivo de almacenamiento, desconéctelo y guárdelo en un lugar seco lejos del sol y temperaturas extremas. Sin embargo, este método es bastante ineficaz, ya que las copias de seguridad y las actualizaciones de los datos deben realizarse con regularidad. También puede utilizar un servicio en la nube o un servidor remoto. Aquí, se requiere una conexión a Internet y siempre existe la posibilidad de una brecha de seguridad, aunque es una ocasión muy rara.
Recomendamos utilizar Microsoft OneDrive para realizar copias de seguridad de sus archivos. OneDrive le permite almacenar sus archivos y datos personales en la nube, sincronizar archivos entre computadoras y dispositivos móviles, lo que le permite acceder y editar sus archivos desde todos sus dispositivos Windows. OneDrive le permite guardar, compartir y obtener una vista previa de los archivos, acceder al historial de descargas, mover, eliminar y cambiar el nombre de los archivos, así como crear nuevas carpetas y mucho más.
Puede hacer una copia de seguridad de sus carpetas y archivos más importantes en su PC (las carpetas Escritorio, Documentos e Imágenes). Algunas de las características más notables de OneDrive incluyen el control de versiones de archivos, que conserva las versiones anteriores de los archivos hasta por 30 días. OneDrive cuenta con una papelera de reciclaje en la que todos sus archivos eliminados se almacenan por un tiempo limitado. Los archivos eliminados no se cuentan como parte de la asignación del usuario.
El servicio está construido con tecnologías HTML5 y le permite cargar archivos de hasta 300 MB mediante la función de arrastrar y soltar en el navegador web o hasta 10 GB mediante la aplicación de escritorio OneDrive. Con OneDrive, puede descargar carpetas enteras como un solo archivo ZIP con hasta 10,000 archivos, aunque no puede exceder los 15 GB por descarga única.
OneDrive viene con 5 GB de almacenamiento gratuito listo para usar, con opciones de almacenamiento adicionales de 100 GB, 1 TB y 6 TB disponibles por una tarifa basada en suscripción. Puede obtener uno de estos planes de almacenamiento comprando almacenamiento adicional por separado o con una suscripción a Office 365.
Crear una copia de seguridad de datos:
El proceso de copia de seguridad es el mismo para todos los tipos de archivos y carpetas. Así es como puede hacer una copia de seguridad de sus archivos con Microsoft OneDrive
Paso 1: Elija los archivos/carpetas que desea respaldar.
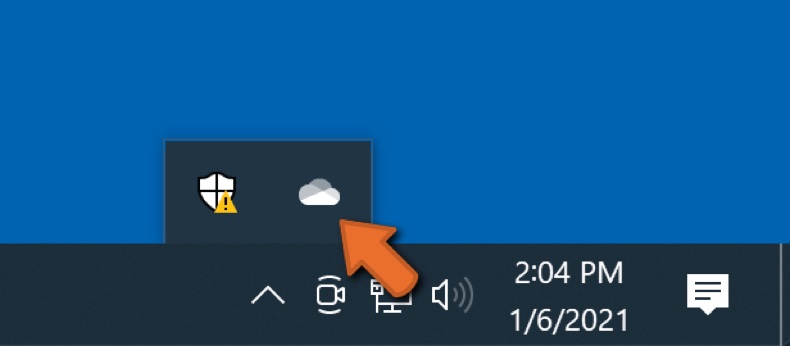
Haga clic en el icono de la nube de OneDrive para abrir el menú de OneDrive. Mientras está en este menú, puede personalizar la configuración de la copia de seguridad de sus archivos.
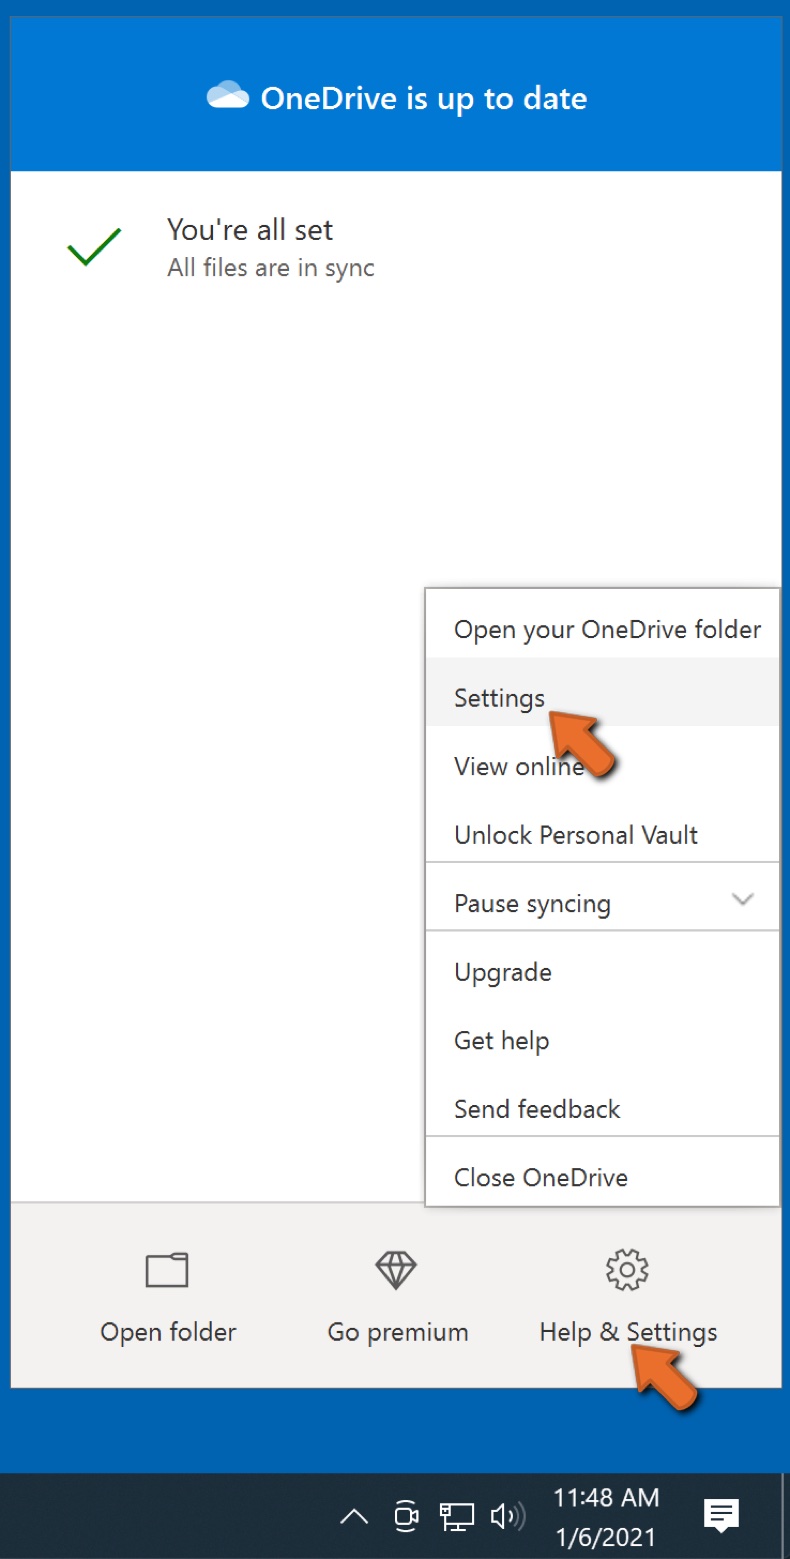
Haga clic en Ayuda y Configuración y luego seleccione Configuración en el menú desplegable.
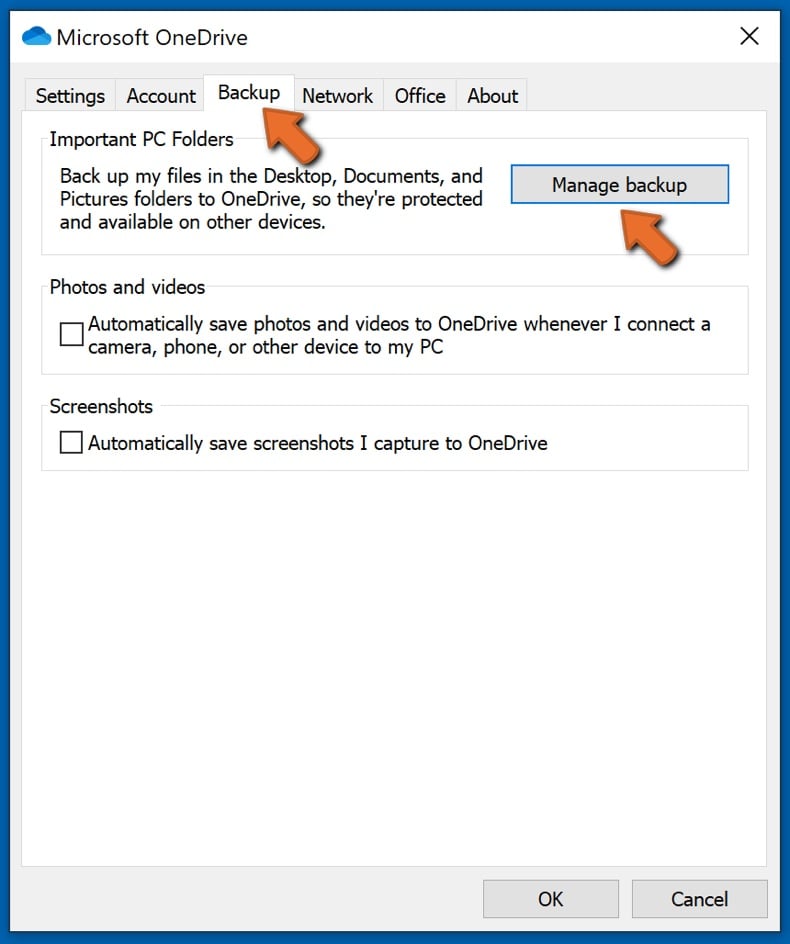
Vaya a la pestaña Copia de Seguridad y haga clic en Administrar Copia de Seguridad.
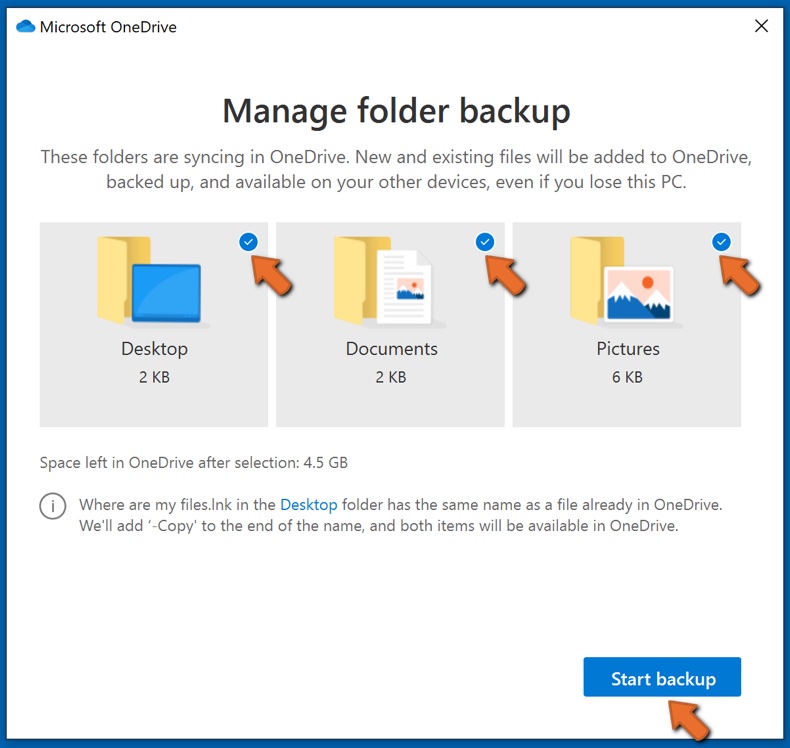
En este menú, puede optar por hacer una copia de seguridad del Escritorio y de todos los archivos que contiene, y de las carpetas Documentos e Imágenes, nuevamente, con todos los archivos en ellos. Haga clic en Iniciar copia de seguridad.
Ahora, cuando agregue un archivo o carpeta en las carpetas Escritorio y Documentos e imágenes, se respaldará automáticamente en OneDrive.
Para agregar carpetas y archivos que no se encuentran en las ubicaciones que se muestran arriba, debe agregarlos manualmente.
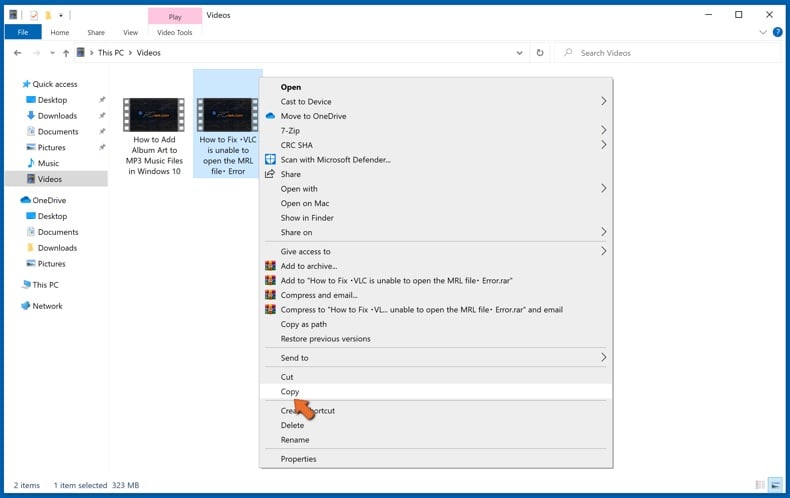
Abra el Explorador de Archivos y navegue hasta la ubicación de la carpeta/archivo que desea respaldar. Seleccione el elemento, haga clic con el botón derecho en él y haga clic en Copiar.
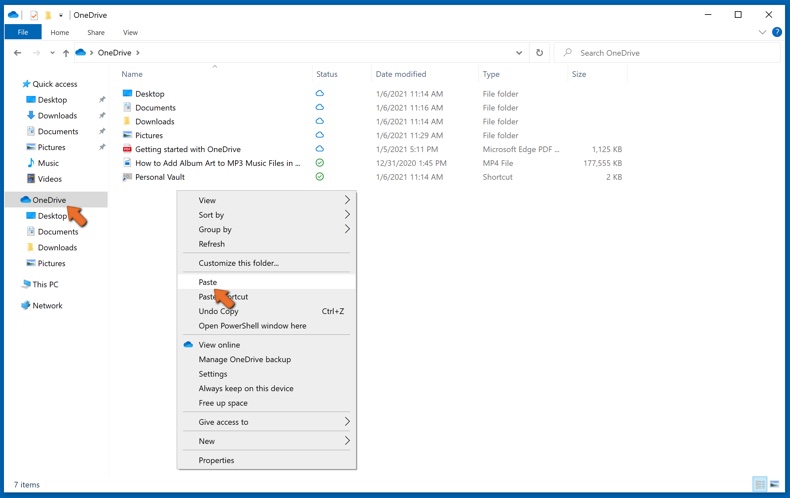
Luego, navegue hasta OneDrive, haga clic con el botón derecho en cualquier lugar de la ventana y haga clic en Pegar. Alternativamente, puede simplemente arrastrar y soltar un archivo en OneDrive. OneDrive creará automáticamente una copia de seguridad de la carpeta/archivo.
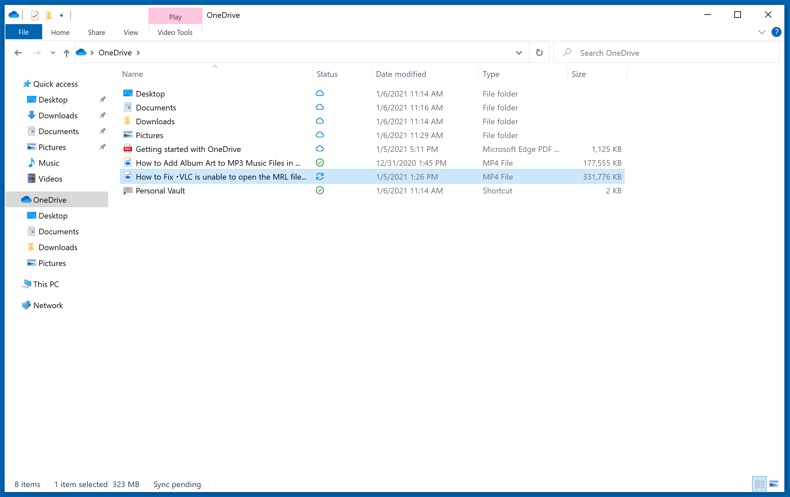
Todos los archivos agregados a la carpeta OneDrive se respaldan en la nube automáticamente. El círculo verde con la marca de verificación indica que el archivo está disponible tanto localmente como en OneDrive, y que la versión del archivo es la misma en ambos. El icono de la nube azul indica que el archivo no se ha sincronizado y está disponible solo en OneDrive. El icono de sincronización indica que el archivo se está sincronizando actualmente.
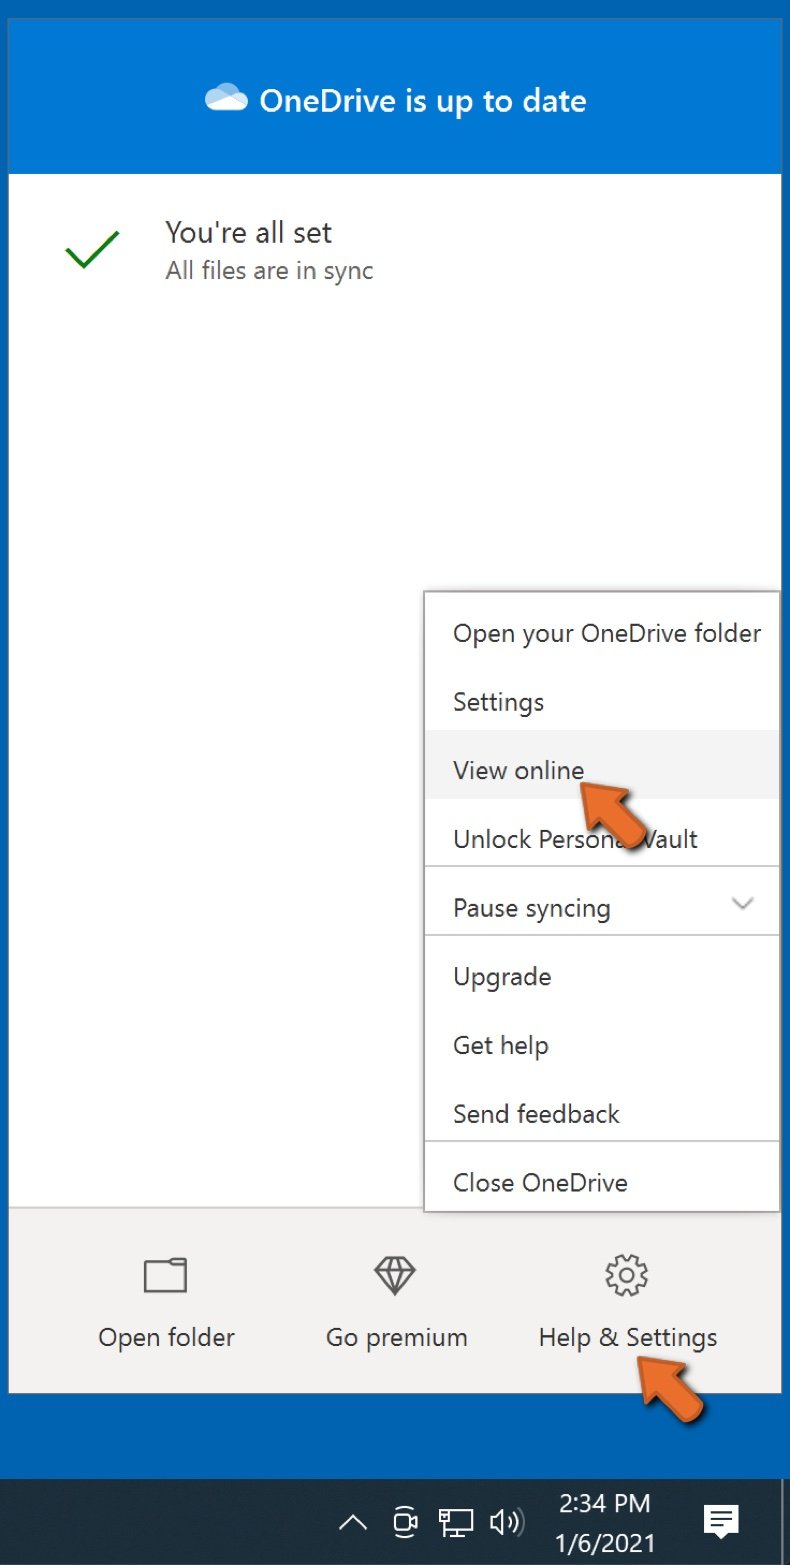
Para acceder a los archivos que solo se encuentran en OneDrive en línea, vaya al menú desplegable Ayuda y Configuración y seleccione Ver en línea.
Paso 2: Restaura los archivos dañados.
OneDrive se asegura de que los archivos permanezcan sincronizados, por lo que la versión del archivo en la computadora es la misma versión en la nube. Sin embargo, si el ransomware ha encriptado sus archivos, puede aprovechar la función de historial de versiones de OneDrive que le permitirá restaurar las versiones de los archivos antes del encriptado.
Microsoft 365 tiene una función de detección de ransomware que le notifica cuando sus archivos de OneDrive han sido atacados y lo guía a través del proceso de restauración de sus archivos. Sin embargo, debe tenerse en cuenta que si no tiene una suscripción paga de Microsoft 365, solo obtiene una detección y recuperación de archivos de forma gratuita.
Si sus archivos de OneDrive se eliminan, corrompen o infectan con malware, puede restaurar todo su OneDrive a un estado anterior. Así es como puede restaurar su OneDrive completo:
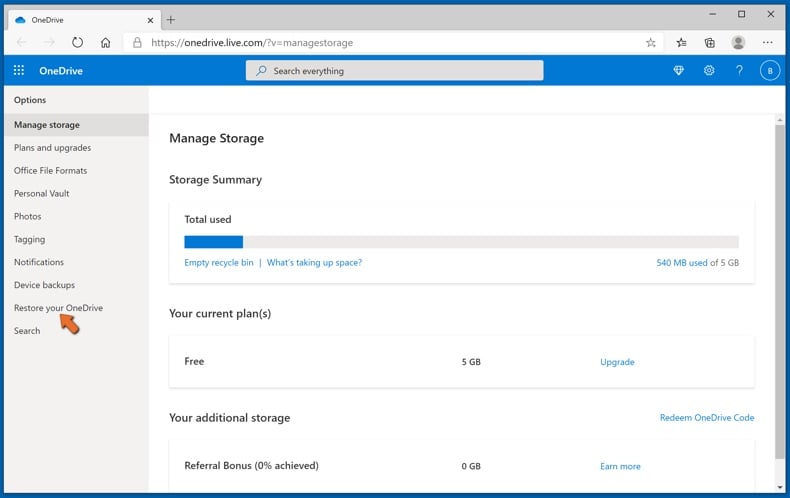
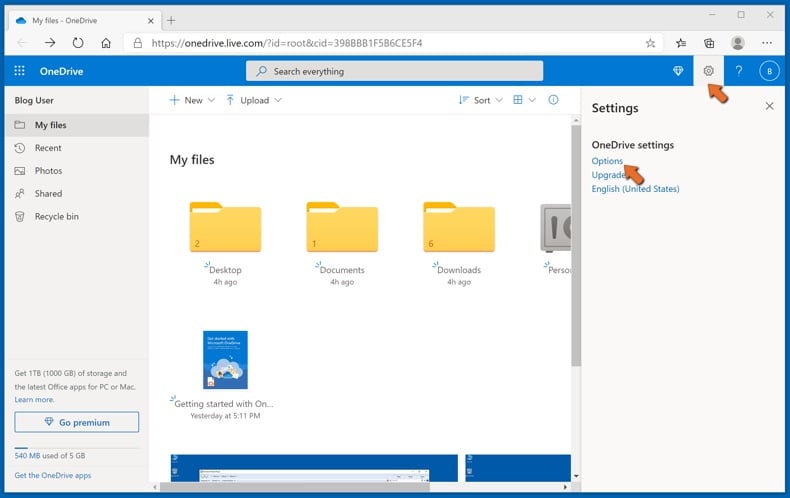
1. Si ha iniciado sesión con una cuenta personal, haga clic en el engranaje de Configuración en la parte superior de la página. Luego, haga clic en Opciones y seleccione Restaurar su OneDrive.
Si ha iniciado sesión con una cuenta profesional o educativa, haga clic en el engranaje de Configuración en la parte superior de la página. Luego, haga clic en Restaurar su OneDrive.
2. En la página Restaurar su OneDrive, seleccione una fecha de la lista desplegable. Tenga en cuenta que si está restaurando sus archivos después de la detección automática de ransomware, se seleccionará una fecha de restauración.
3. Después de configurar todas las opciones de restauración de archivos, haga clic en Restaurar para deshacer todas las actividades que seleccionó.
La mejor manera de evitar daños por infecciones de ransomware es mantener copias de seguridad actualizadas periódicamente.
Preguntas frecuentes (FAQ)
¿Cómo se hackeó mi ordenador y cómo cifraron mis archivos los hackers?
El ransomware suele entrar en un sistema cuando la víctima abre un archivo que parece normal pero que contiene una carga maliciosa. Las vías de distribución más comunes incluyen correos electrónicos de phishing con archivos adjuntos infectados, descargas de troyanos, software pirata, falsos avisos de actualización, herramientas de activación ilegales («cracks»), publicidad maliciosa y archivos procedentes de redes peer-to-peer o de sitios de descarga dudosos.
¿Cómo abrir archivos «.coffin»?
Los archivos con la extensión .coffin no se pueden abrir sin descifrarlos. Cambiarles el nombre o eliminar la extensión no tiene ningún efecto: los datos subyacentes fueron transformados por el proceso de cifrado y se necesita la clave correcta para revertirlo.
¿Dónde debo buscar herramientas de descifrado gratuitas para el ransomware Coffin Locker?
En caso de un ataque de ransomware, consulte el sitio web del proyecto No More Ransom (más información arriba).
Puedo pagarles mucho dinero, ¿pueden descifrar mis archivos?
No ofrecemos servicios de descifrado. Salvo en los casos en que el ransomware presenta graves fallos criptográficos, recuperar archivos cifrados sin la intervención de los atacantes generalmente no es posible.
Los terceros que anuncian servicios de recuperación de archivos de pago suelen ser estafas o intermediarios que simplemente negocian con los delincuentes en su nombre, y rara vez merecen la pena por su coste o por el riesgo adicional.
¿Me ayudará Combo Cleaner a eliminar el ransomware Coffin Locker?
Sí, Combo Cleaner puede analizar su sistema, detectar Coffin Locker y eliminarlo. Dicho esto, eliminar la infección no restaura los archivos ya cifrados: las herramientas antivirus no pueden revertir el cifrado, solo eliminar la amenaza activa.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión