

Obtenga un escaneo gratuito y verifique si su computadora está infectada.
ELIMÍNELO AHORAPara usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
¿Qué tipo de malware es Ultimate ransomware?
Ultimate es un ransomware que descubrimos durante una inspección rutinaria de nuevos envíos al sitio web VirusTotal. Cifra los archivos del ordenador de la víctima y exige el pago de un rescate para restaurar el acceso. Además, cambia el fondo de pantalla del escritorio, muestra una ventana emergente persistente y se registra como programa de inicio de Windows.
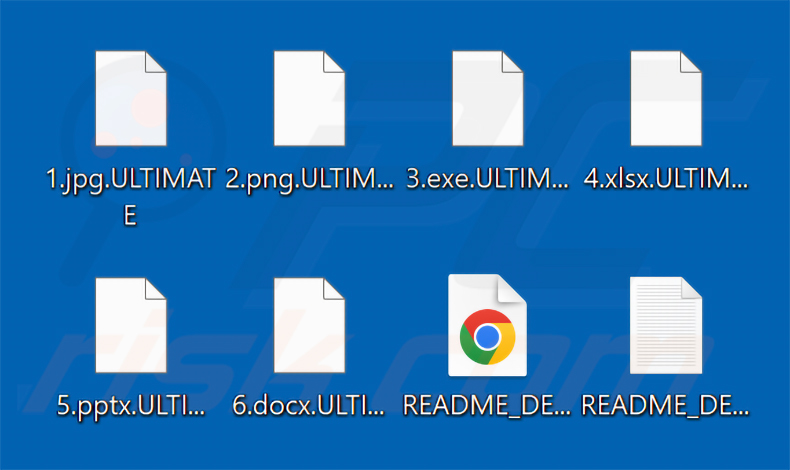
En nuestra máquina de pruebas, Ultimate ransomware cifró archivos y añadió la extensión «.ULTIMATE» a sus nombres. Por ejemplo, un archivo llamado «1.jpg» pasó a llamarse «1.jpg.ULTIMATE», «2.png» pasó a «2.png.ULTIMATE», y así sucesivamente.
Después, el ransomware creó notas de rescate en forma de un archivo de texto titulado «README_DECRYPT_[victim's_ID].txt» y un archivo HTML titulado «README_DECRYPT_[victim's_ID].html». También cambió el fondo de pantalla del escritorio y mostró una ventana emergente.
Captura de pantalla de archivos cifrados por el ransomware Ultimate:
Descripción general de la nota de rescate
Los cuatro mensajes de rescate comparten la misma exigencia principal: pagar 0,5 BTC para recibir una herramienta de descifrado. El archivo de texto es el más detallado. Afirma que los archivos se bloquearon mediante cifrado AES-256 e indica a las víctimas que se pongan en contacto con decrypt@recovery.net enviando el ID de la transacción de pago tras transferir los fondos.
La nota de texto establece un plazo de pago de 72 horas, advierte que el rescate se duplicará si no se cumple dicho plazo y que la clave de descifrado se eliminará de forma permanente al cabo de siete días. A modo de garantía, ofrece descifrar gratuitamente un archivo (de hasta 2 MB), que debe enviarse a esa misma dirección de correo electrónico, como prueba de que la recuperación es posible.
El archivo HTML es una variante resumida que muestra el ID de la víctima, los datos de pago y un temporizador de cuenta atrás en tiempo real. Indica a las víctimas que no apaguen el ordenador ni cierren el navegador. La ventana emergente muestra un supuesto estado de análisis, un temporizador y un botón «I PAID - VERIFY PAYMENT», y advierte que no se utilicen herramientas antivirus ni se intente descifrar los archivos por cuenta propia. El fondo de escritorio también repite la exigencia de pago principal.
Descripción general del ransomware Ultimate
Como es habitual con el ransomware, los archivos cifrados por el ransomware Ultimate no pueden recuperarse sin la intervención de los atacantes. Las únicas excepciones reales se dan cuando un programa de ransomware contiene graves fallos de programación que permiten un descifrado gratuito, lo cual es poco común.
Ni siquiera pagar el rescate ofrece garantías. Los ciberdelincuentes suelen cobrar el pago y luego no entregan una herramienta de descifrado que funcione. Desaconsejamos firmemente realizar el pago.
Un comportamiento especialmente perjudicial del ransomware Ultimate es que se registra como elemento de inicio de Windows. Tras cada reinicio del sistema, abre automáticamente su ventana emergente una vez por segundo sin detenerse. Esto puede generar cientos de ventanas en pocos minutos, lo que hace que el ordenador sea prácticamente inutilizable. Puede encontrar instrucciones sobre cómo deshabilitar el inicio del ransomware Ultimate a continuación.
Para evitar más daños, es necesario eliminar el ransomware Ultimate del sistema. Tenga en cuenta que la eliminación por sí sola no revierte el cifrado ya realizado. Los archivos solo pueden recuperarse a partir de una copia de seguridad creada antes del ataque.
Por este motivo, se recomienda guardar copias de seguridad en varias ubicaciones, como en un servidor remoto y también en un dispositivo de almacenamiento sin conexión (desconectado) al que el ransomware no pueda acceder.
El ransomware en general
A lo largo de los años hemos analizado miles de programas de ransomware. El objetivo es prácticamente siempre el mismo: bloquear los archivos de la víctima y cobrar por la clave de descifrado. Estos programas se diferencian principalmente en el importe del rescate y en los algoritmos de cifrado simétrico o asimétrico utilizados. Otros ejemplos de ransomware son Cocaware, Fable y Neutrino.
¿Cómo infectó el ransomware mi ordenador?
La mayoría de las infecciones de ransomware comienzan con un correo electrónico engañoso. Las campañas de phishing envían mensajes disfrazados de facturas, avisos de envío o alertas de cuenta, con archivos adjuntos o enlaces que ejecutan cargas maliciosas al abrirse.
Estos archivos suelen incluir documentos de Microsoft Office con macros habilitadas, ejecutables, archivos comprimidos, PDF y archivos JavaScript. El ransomware también puede llegar a través de troyanos que descargan e instalan la carga maliciosa de forma silenciosa en segundo plano.
Otras vías habituales son el software pirata, las herramientas de activación ilegales (cracks), las páginas falsas de actualización de software, los anuncios maliciosos y las fuentes de descarga poco fiables, como sitios de alojamiento gratuito o redes peer-to-peer.
| Nombre | virus Ultimate |
| Tipo De Amenaza | Ransomware, Virus criptográfico, Bloqueador de archivos |
| Extensión De Los Archivos Cifrados | .ULTIMATE |
| Mensaje De Petición De Rescate | Ventana emergente, README_DECRYPT_[victim's_ID].txt, README_DECRYPT_[victim's_ID].html, fondo de escritorio |
| ¿Hay Un Descifrador Gratuito Disponible? | No |
| Contacto De Los Ciberdelincuentes | decrypt@recovery.net |
| Nombres De Detección | Avast (Win32:MalwareX-gen [Misc]), Combo Cleaner (Generic.Ransom.Hiddentear.A.A652D868), ESET-NOD32 (Generik.HNTGPIA Trojan), Kaspersky (HEUR:Trojan.Win32.Generic), Microsoft (Ransom:Win32/Paradise.BC!MTB), Lista completa de detecciones (VirusTotal) |
| Síntomas | No se pueden abrir los archivos almacenados en el ordenador; los archivos que antes funcionaban ahora tienen una extensión diferente (por ejemplo, my.docx.locked). Se muestra un mensaje de petición de rescate en el escritorio. Los ciberdelincuentes exigen el pago de un rescate (normalmente en bitcoins) para desbloquear los archivos. |
| Métodos De Distribución | Archivos adjuntos de correo electrónico infectados (macros), sitios web de torrents, anuncios maliciosos. |
| Daños | Todos los archivos están cifrados y no pueden abrirse sin pagar un rescate. Junto con la infección de ransomware pueden instalarse troyanos adicionales que roban contraseñas y otras infecciones de malware. |
| Eliminación de Malware |
Para eliminar posibles infecciones de malware, escanee su computadora con un software antivirus legítimo. Nuestros investigadores de seguridad recomiendan usar Combo Cleaner. Descargue Combo Cleaner para WindowsEl detector gratuito verifica si su equipo está infectado. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk. |
¿Cómo protegerse de las infecciones de ransomware?
Tenga cuidado al navegar por Internet y al gestionar el correo electrónico. No abra archivos adjuntos ni haga clic en enlaces de mensajes procedentes de remitentes desconocidos o sospechosos. Descargue software únicamente desde los sitios web oficiales de los desarrolladores o desde tiendas de aplicaciones verificadas, y utilice siempre canales legítimos para activar o actualizar programas.
También es recomendable tener instalado y actualizado un programa antivirus de confianza. Si su ordenador ya está infectado con el ransomware Ultimate, le recomendamos realizar un análisis con Combo Cleaner Antivirus para Windows para eliminar automáticamente este ransomware.
Captura de pantalla de la ventana emergente del ransomware Ultimate:
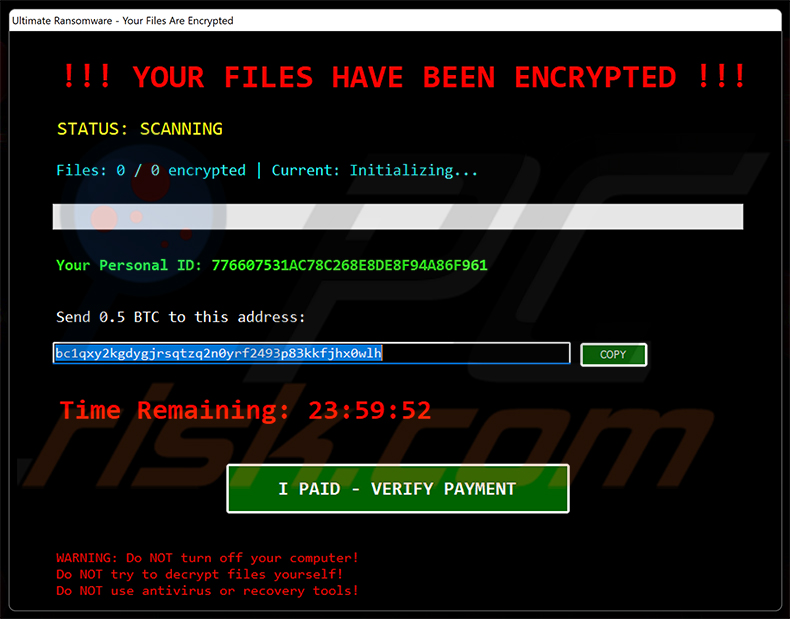
Texto presentado en esta ventana emergente:
!!! YOUR FILES HAVE BEEN ENCRPYTED !!!
STATUS: SCANNING
Files: 0/0 encrypted | Current: Initializing...
Your Personal ID: -
Send 0.5 BTC to this address:
[bitcoin wallet address]
Time Remaining: 23:59:52
[I PAID - VERIFY PAYMENT]
WARNING: Do NOT urn off your computer!
Do NOT try to decrypt files yourself!
Do NOT use antivirus or recovery tools!
Captura de pantalla de la nota de rescate HTML del ransomware Ultimate («README_DECRYPT_[victim's_ID].html»):
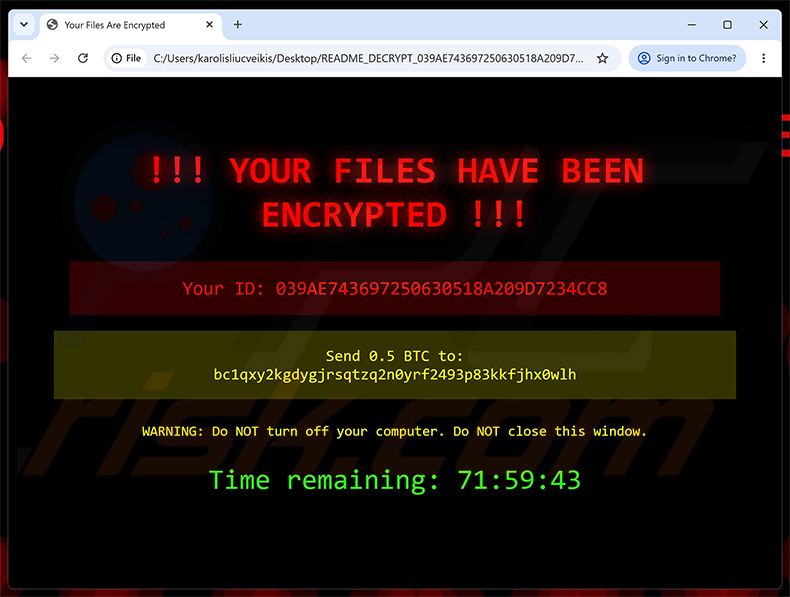
Texto presentado en esta nota:
!!! YOUR FILES HAVE BEEN ENCRYPTED !!!
Your ID: -
Send 0.5 BTC to:
[bitcoin wallet address]WARNING: Do NOT turn off your computer. Do NOT close this window.
Time remaining: 71:58:37
Captura de pantalla de la nota de rescate en texto del ransomware Ultimate («README_DECRYPT_[victim's_ID].txt»):
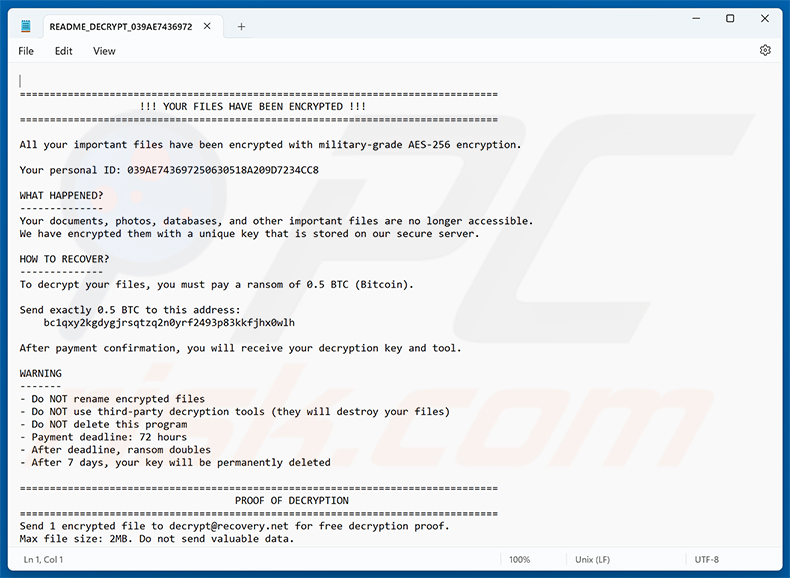
Texto presentado en esta nota de rescate:
===============================================
!!! YOUR FILES HAVE BEEN ENCRYPTED !!!
===============================================All your important files have been encrypted with military-grade AES-256 encryption.
Your personal ID: -
WHAT HAPPENED?
--------------
Your documents, photos, databases, and other important files are no longer accessible.
We have encrypted them with a unique key that is stored on our secure server.HOW TO RECOVER?
--------------
To decrypt your files, you must pay a ransom of 0.5 BTC (Bitcoin).Send exactly 0.5 BTC to this address:
[bitcoin wallet address]After payment confirmation, you will receive your decryption key and tool.
WARNING
-------
- Do NOT rename encrypted files
- Do NOT use third-party decryption tools (they will destroy your files)
- Do NOT delete this program
- Payment deadline: 72 hours
- After deadline, ransom doubles
- After 7 days, your key will be permanently deleted===============================================
PROOF OF DECRYPTION
===============================================
Send 1 encrypted file to decrypt@recovery.net for free decryption proof.
Max file size: 2MB. Do not send valuable data.===============================================
BITCOIN PURCHASE GUIDE:
1. Visit hxxps://www.coinbase[.]com, hxxps://www.kraken[.]com, or local Bitcoin ATM
2. Create account and verify identity
3. Purchase 0.5 BTC
4. Send to address: [bitcoin wallet address]
5. Email transaction ID to: decrypt@recovery.net with your ID: -===============================================
Captura de pantalla del fondo de escritorio del ransomware Ultimate:
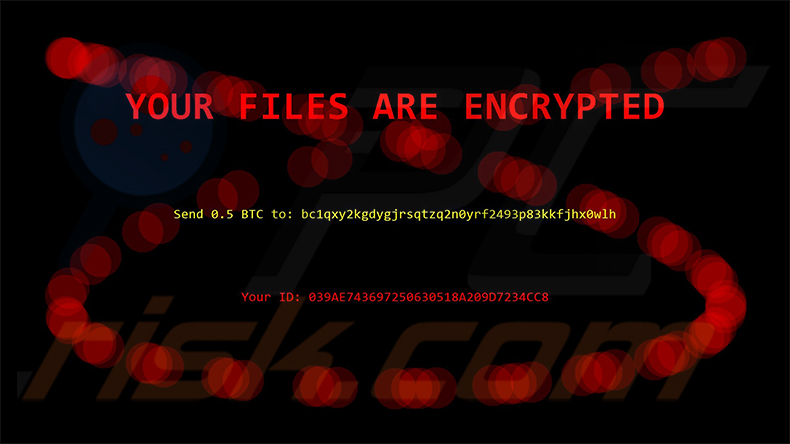
Texto del fondo de escritorio:
YOUR FILES ARE ENCRYPTED
Send 0.5 BTC to: [bitcoin wallet address]
Your ID: -
Para detenerlo, abra el Administrador de tareas, vaya a la pestaña Inicio, seleccione la entrada UltimateRansomware y haga clic en Deshabilitar en la esquina inferior derecha. Esto impide que la ventana emergente se abra automáticamente en futuros reinicios.
Captura de pantalla de la entrada de inicio del ransomware Ultimate en el Administrador de tareas (pestaña Inicio):
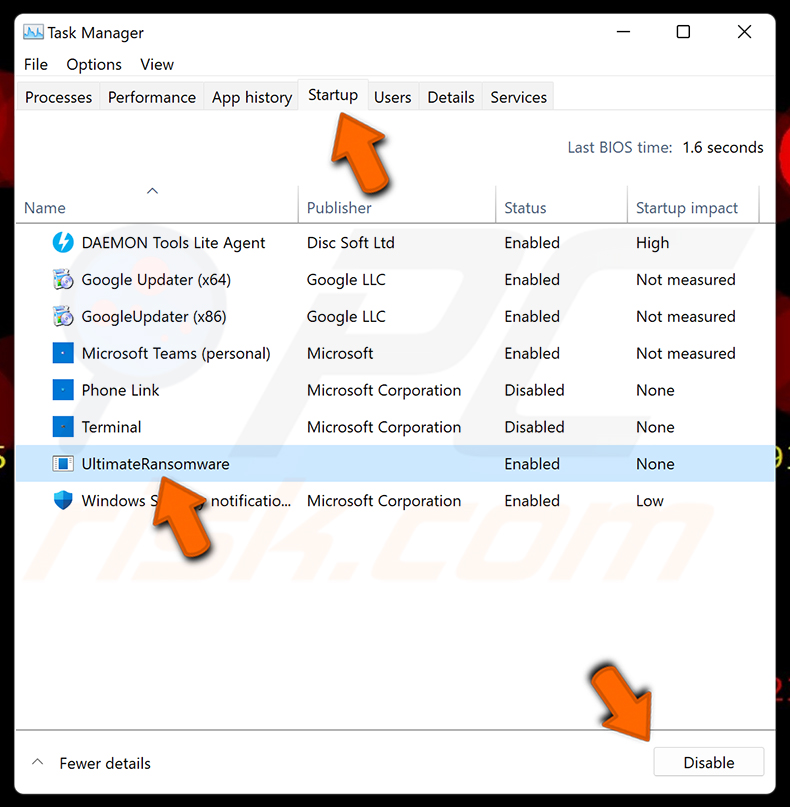
Eliminación del ransomware Ultimate:
Eliminación automática instantánea de malware:
La eliminación manual de amenazas puede ser un proceso largo y complicado que requiere conocimientos informáticos avanzados. Combo Cleaner es una herramienta profesional para eliminar malware de forma automática, que está recomendado para eliminar malware. Descárguelo haciendo clic en el siguiente botón:
DESCARGAR Combo CleanerSi decide descargar este programa, quiere decir que usted está conforme con nuestra Política de privacidad y Condiciones de uso. Para usar el producto con todas las funciones, debe comprar una licencia para Combo Cleaner. 7 días de prueba gratuita limitada disponible. Combo Cleaner es propiedad y está operado por RCS LT, la empresa matriz de PCRisk.
Video sugiriendo qué pasos deben tomarse en caso de una infección de ransomware:
Menú Rápido:
- ¿Qué es virus Ultimate?
- PASO 1. Informar el ransomware a las autoridades.
- PASO 2. Aislar el dispositivo infectado.
- PASO 3. Identificar la infección del ransomware.
- PASO 4. Búsqueda de herramientas de desencriptado de ransomware.
- PASO 5. Restaurar archivos con herramientas de recuperación de datos.
- PASO 6. Crear copias de seguridad de datos.
Si es víctima de un ataque de ransomware, le recomendamos que informe de este incidente a las autoridades. Al proporcionar información a los organismos encargados de hacer cumplir la ley, ayudará a rastrear los delitos cibernéticos y potencialmente ayudará en el enjuiciamiento de los atacantes. Aquí hay una lista de autoridades a las que debe informar sobre un ataque de ransomware. Para obtener una lista completa de los centros de seguridad cibernética locales e información sobre por qué debe informar los ataques de ransomware, lea este artículo.
Lista de autoridades locales donde se deben informar los ataques de ransomware (elija una según su dirección de residencia):
 Estados Unidos - Internet Crime Complaint Centre IC3
 Reino Unido - Action Fraud
 España - Policía Nacional
 Francia - Ministère de l'Intérieur
 Alemania - Polizei
 Italia - Polizia di Stato
 Países Bajos - Politie
 Polonia - Policja
 Portugal - Polícia Judiciária
Aislar el dispositivo infectado:
Algunas infecciones de tipo ransomware están diseñadas para encriptar archivos dentro de dispositivos de almacenamiento externos, infectarlos e incluso extenderse por toda la red local. Por esta razón, es muy importante aislar el dispositivo infectado (computadora) lo antes posible.
Paso 1: Desconectarse de Internet.
La forma más fácil de desconectar una computadora de Internet es desconectar el cable Ethernet de la placa base, sin embargo, algunos dispositivos están conectados a través de una red inalámbrica y para algunos usuarios (especialmente aquellos que no son particularmente expertos en tecnología), desconectar los cables puede parecer molesto. Por lo tanto, también puede desconectar el sistema manualmente a través del Panel de Control:
Navegue hasta el "Panel de Control", haga clic en la barra de búsqueda en la esquina superior derecha de la pantalla, ingrese "Centro de redes y recursos compartidos" y seleccione el resultado de la búsqueda: 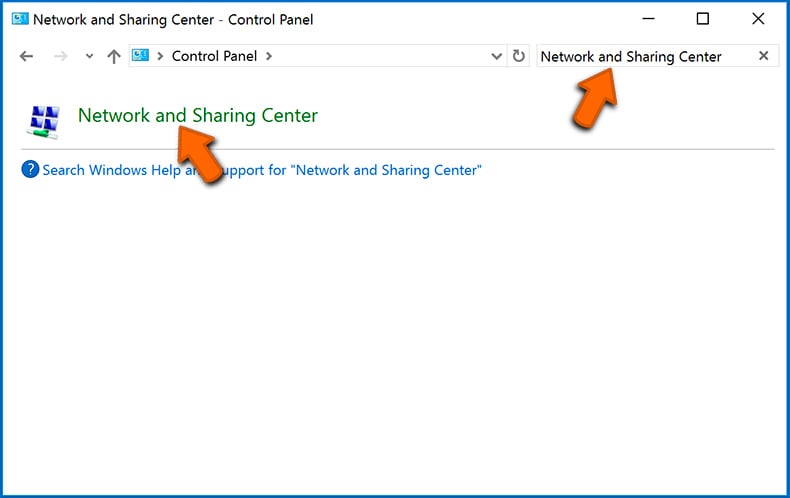
Haga clic en la opción "Cambiar la configuración del adaptador" en la esquina superior izquierda de la ventana: 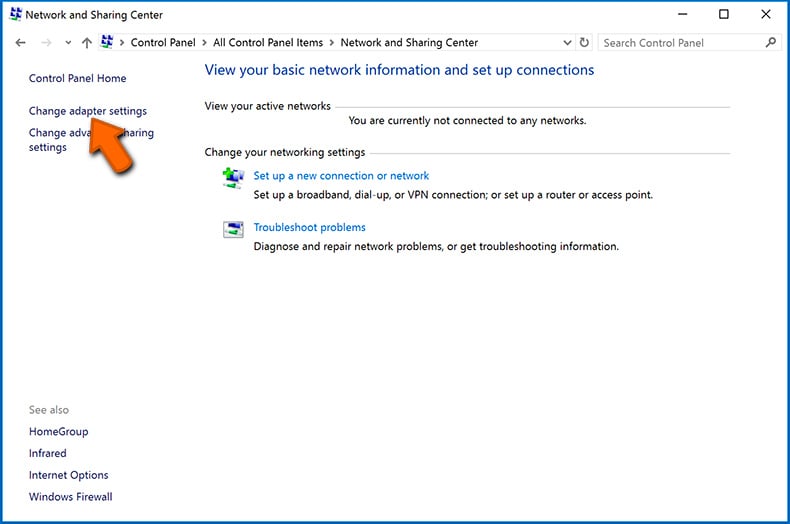
Haga clic con el botón derecho en cada punto de conexión y seleccione "Desactivar". Una vez desactivado, el sistema ya no estará conectado a Internet. Para volver a habilitar los puntos de conexión, simplemente haga clic derecho nuevamente y seleccione "Habilitar".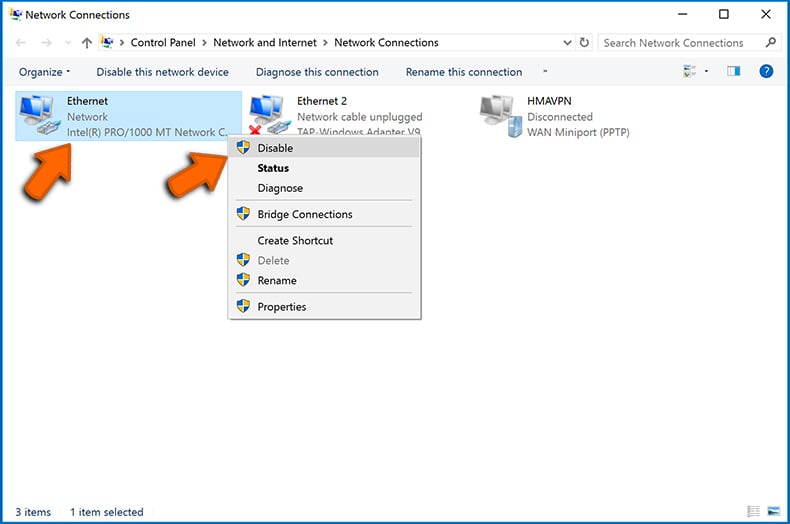
Paso 2: Desenchufe todos los dispositivos de almacenamiento.
Como se mencionó anteriormente, el ransomware puede encriptar datos e infiltrarse en todos los dispositivos de almacenamiento que están conectados a la computadora. Por esta razón, todos los dispositivos de almacenamiento externo (unidades flash, discos duros portátiles, etc.) deben desconectarse inmediatamente; sin embargo, le recomendamos encarecidamente que expulse cada dispositivo antes de desconectarlo para evitar la corrupción de datos:
Navegue a "Mi PC", haga clic con el botón derecho en cada dispositivo conectado y seleccione "Expulsar": 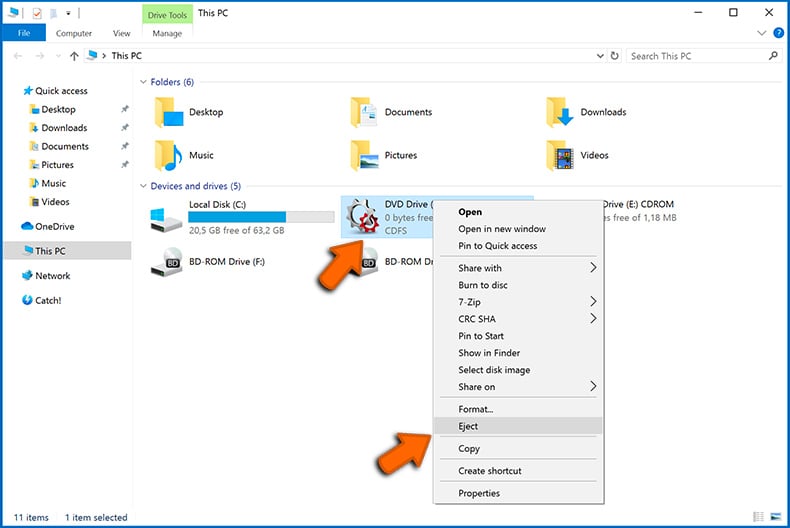
Paso 3: Cierre la sesión de las cuentas de almacenamiento en la nube.
Algunos tipos de ransomware podrían secuestrar el software que maneja los datos almacenados en "la Nube". Por lo tanto, los datos podrían estar corruptos/encriptados. Por esta razón, debe cerrar la sesión de todas las cuentas de almacenamiento en la nube dentro de los navegadores y otro software relacionado. También debe considerar desinstalar temporalmente el software de administración de la nube hasta que la infección se elimine por completo.
Identificar la infección del ransomware:
Para manejar adecuadamente una infección, primero hay que identificarla. Algunas infecciones de ransomware utilizan mensajes de solicitud de rescate como introducción (vea el archivo de texto del ransomware WALDO a continuación).
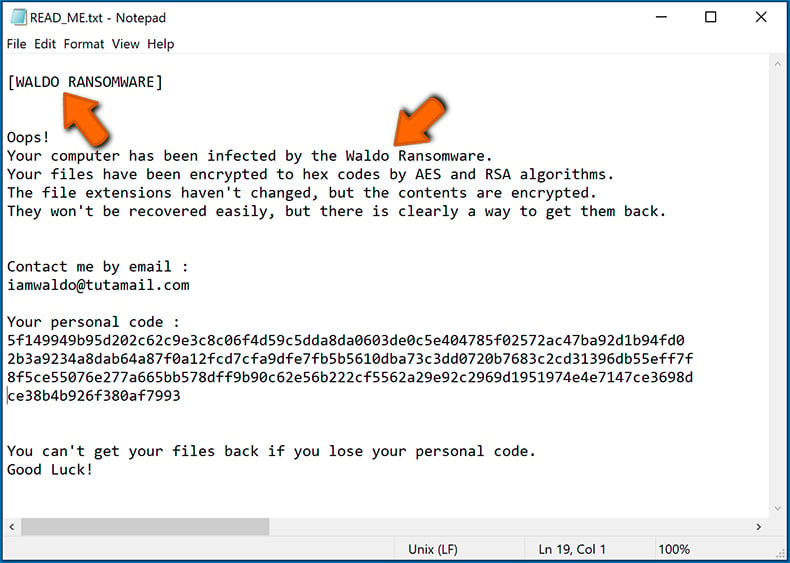
Sin embargo, esto es raro. En la mayoría de los casos, las infecciones de ransomware envían mensajes más directos simplemente indicando que los datos están encriptados y que las víctimas deben pagar algún tipo de rescate. Tenga en cuenta que las infecciones de tipo ransomware suelen generar mensajes con diferentes nombres de archivo (por ejemplo, "_readme.txt", "READ-ME.txt", "DECRYPTION_INSTRUCTIONS.txt", "DECRYPT_FILES.html", etc.). Por lo tanto, usar el nombre de un mensaje de rescate puede parecer una buena forma de identificar la infección. El problema es que la mayoría de estos nombres son genéricos y algunas infecciones usan los mismos nombres, aunque los mensajes entregados son diferentes y las infecciones en sí no están relacionadas. Por lo tanto, usar el nombre del archivo del mensaje solo puede ser ineficaz e incluso provocar la pérdida permanente de datos (por ejemplo, al intentar desencriptar datos con herramientas diseñadas para diferentes infecciones de ransomware, es probable que los usuarios terminen dañando archivos permanentemente y el desencriptado ya no será posible incluso con la herramienta correcta).
Otra forma de identificar una infección de ransomware es comprobar la extensión del archivo, que se adjunta a cada archivo encriptado. Las infecciones de ransomware a menudo se nombran por las extensiones que agregan (consulte los archivos encriptados por Qewe ransomware a continuación).
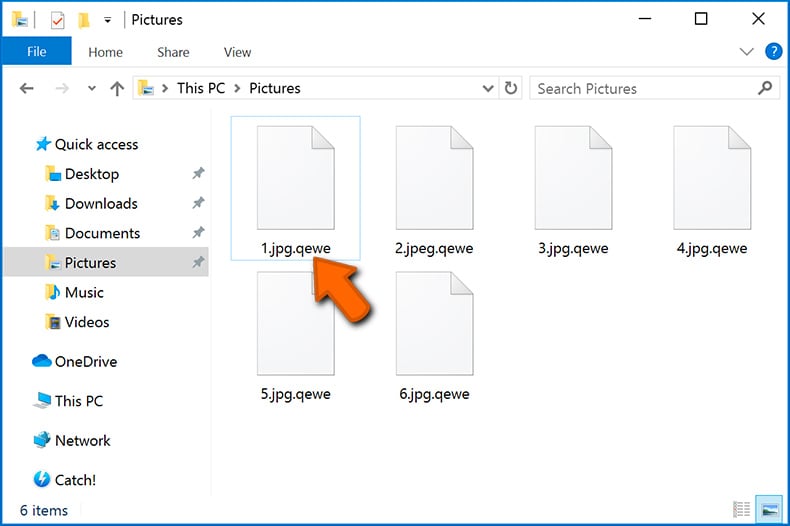
Sin embargo, este método solo es efectivo cuando la extensión adjunta es única; muchas infecciones de ransomware agregan una extensión genérica (por ejemplo, ".encrypted", ".enc", ".crypted", ".locked", etc.). En estos casos, resulta imposible identificar el ransomware por su extensión adjunta.
Una de las formas más fáciles y rápidas de identificar una infección de ransomware es utilizar el sitio web ID Ransomware. Este servicio es compatible con la mayoría de las infecciones de ransomware existentes. Las víctimas simplemente cargan un mensaje de rescate y/o un archivo encriptado (le recomendamos que cargue ambos si es posible).
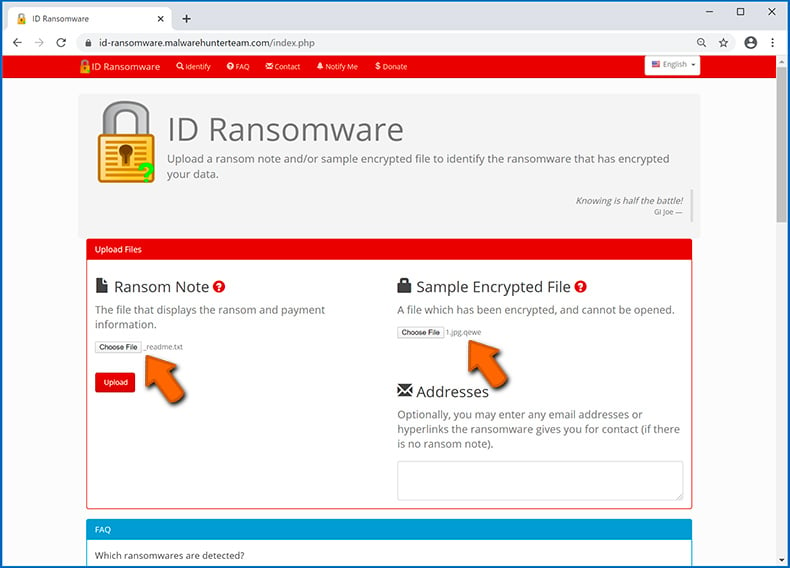
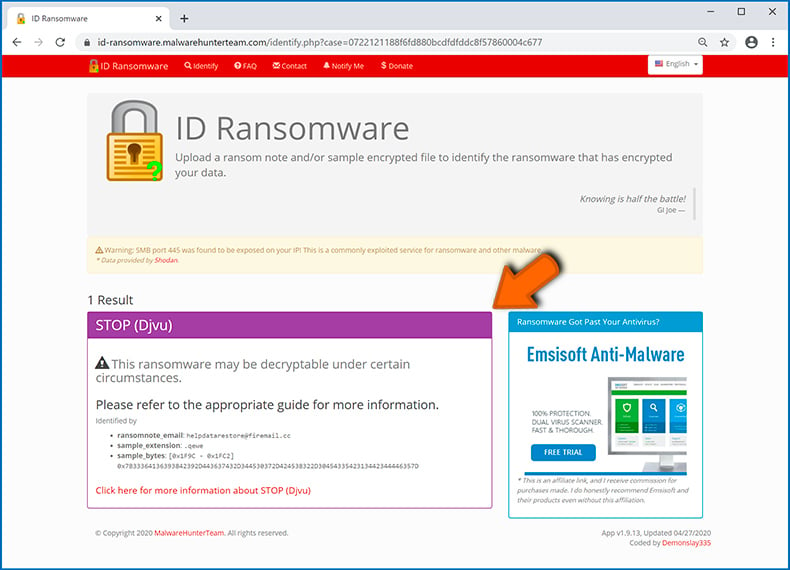
El ransomware se identificará en segundos y se le proporcionarán varios detalles, como el nombre de la familia de malware a la que pertenece la infección, si es desencriptable, etc.
Ejemplo 1 (ransomware Qewe [Stop/Djvu]):
Ejemplo 2 (ransomware .iso [Phobos]):
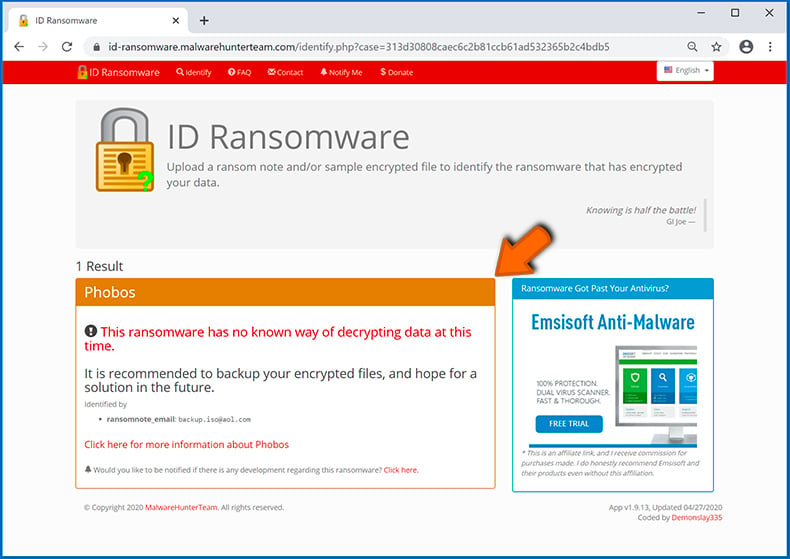
Si sus datos están encriptados por un ransomware que no es compatible con ID Ransomware, siempre puede intentar buscar en Internet utilizando ciertas palabras clave (por ejemplo, título del mensaje de rescate, extensión de archivo, correos electrónicos de contacto proporcionados, direcciones de criptobilletera, etc.).
Búsqueda de herramientas de desencriptado de ransomware:
Los algoritmos de encriptado utilizados por la mayoría de las infecciones de tipo ransomware son extremadamente sofisticados y, si el encriptado se realiza correctamente, solo el desarrollador puede restaurar los datos. Esto se debe a que el desencriptado requiere una clave específica, que se genera durante el encriptado. Restaurar datos sin la clave es imposible. En la mayoría de los casos, los ciberdelincuentes almacenan las claves en un servidor remoto, en lugar de utilizar la máquina infectada como host. Dharma (CrySis), Phobos y otras familias de infecciones de ransomware de alta gama son prácticamente impecables y, por lo tanto, restaurar datos encriptados sin la participación de los desarrolladores es simplemente imposible. A pesar de esto, hay docenas de infecciones de tipo ransomware que están mal desarrolladas y contienen una serie de fallas (por ejemplo, el uso de claves de encriptado/desencriptado idénticas para cada víctima, claves almacenadas localmente, etc.). Por lo tanto, siempre verifique las herramientas de desencriptado disponibles para detectar cualquier ransomware que se infiltre en su computadora.
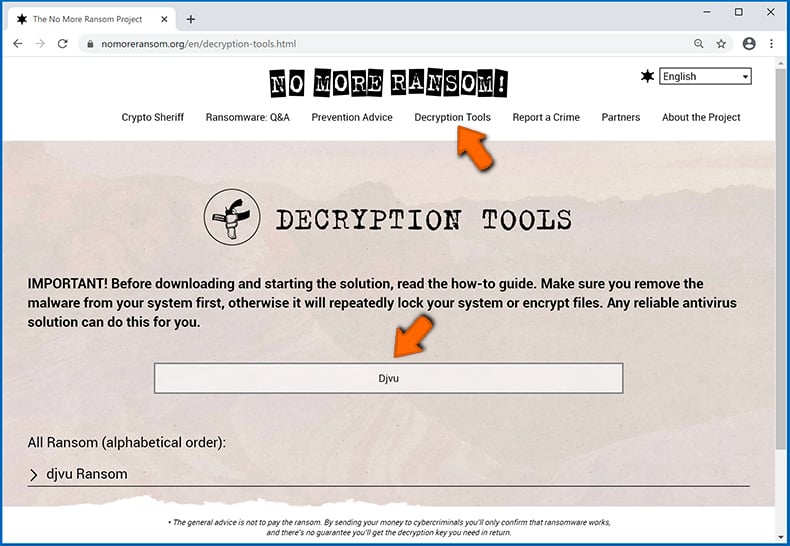
Encontrar la herramienta de desencriptado correcta en Internet puede resultar muy frustrante. Por este motivo, le recomendamos que utilice el Proyecto "No More Ransom" y aquí es donde resulta útil identificar la infección de ransomware. El sitio web del Proyecto "No More Ransom" contiene una sección de "Herramientas de Desencriptado" con una barra de búsqueda. Ingrese el nombre del ransomware identificado y se enumerarán todos los desencriptadores disponibles (si los hay).
Restaurar archivos con herramientas de recuperación de datos:
Dependiendo de la situación (calidad de la infección de ransomware, tipo de algoritmo de encriptado utilizado, etc.), es posible que sea posible restaurar los datos con ciertas herramientas de terceros. Por lo tanto, le recomendamos que utilice la herramienta Recuva desarrollada por CCleaner. Esta herramienta admite más de mil tipos de datos (gráficos, video, audio, documentos, etc.) y es muy intuitiva (se necesitan pocos conocimientos para recuperar datos). Además, la función de recuperación es completamente gratuita.
Paso 1: Realiza un escaneo.
Ejecute la aplicación Recuva y siga el asistente. Se le mostrarán varias ventanas que le permitirán elegir qué tipo de archivo buscar, qué ubicaciones se deben escanear, etc. Todo lo que necesita hacer es seleccionar las opciones que está buscando e iniciar el escaneo. Le recomendamos que habilite el "Análisis Profundo" ("Deep Scan") antes de comenzar, de lo contrario, las capacidades de análisis de la aplicación estarán restringidas.
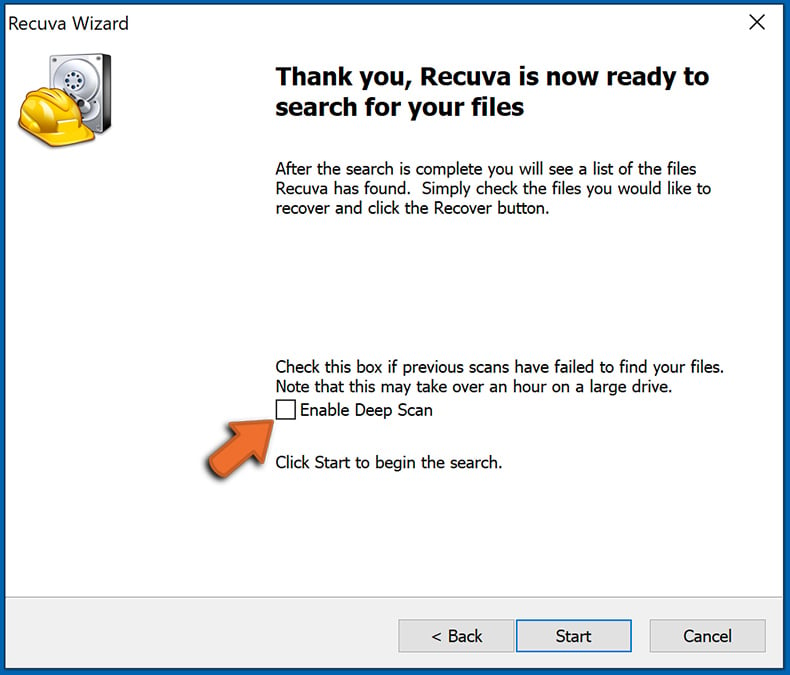
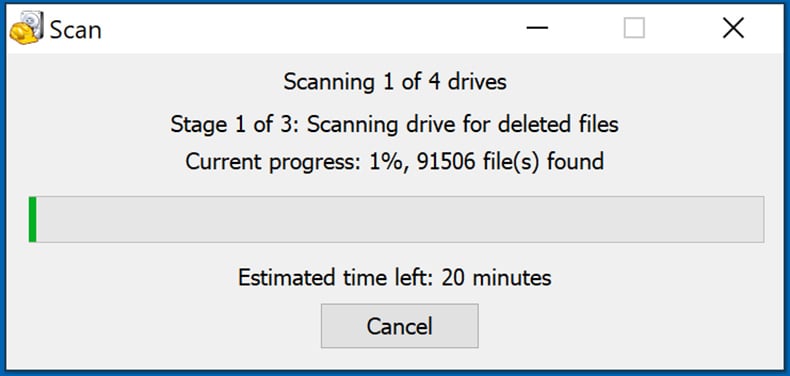
Espere a que Recuva complete el escaneo. La duración del análisis depende del volumen de archivos (tanto en cantidad como en tamaño) que está analizando (por ejemplo, varios cientos de gigabytes pueden tardar más de una hora en analizarse). Por lo tanto, tenga paciencia durante el proceso de escaneo. También desaconsejamos modificar o eliminar archivos existentes, ya que esto podría interferir con el análisis. Si agrega datos adicionales (por ejemplo, descarga de archivos/contenido) mientras escanea, esto prolongará el proceso:
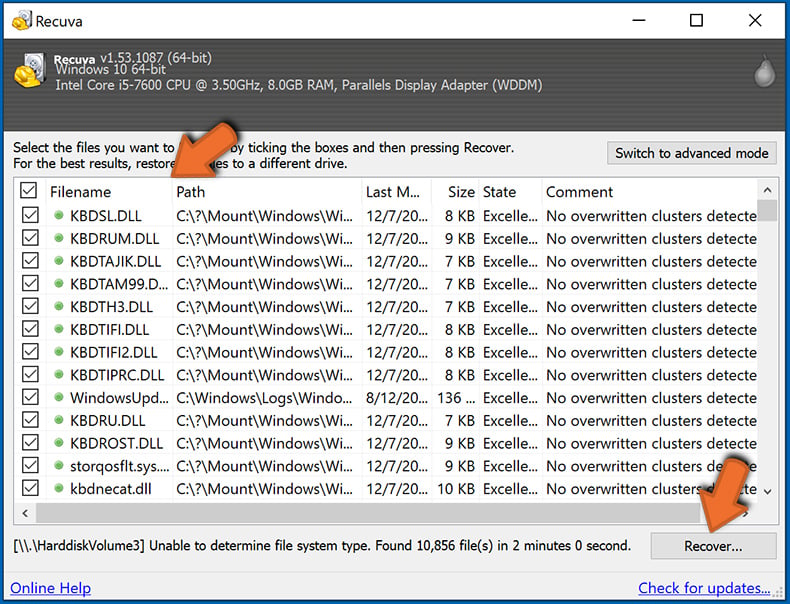
Paso 2: Recuperar datos.
Una vez que se complete el proceso, seleccione las carpetas/archivos que desea restaurar y simplemente haga clic en "Recuperar". Tenga en cuenta que se necesita algo de espacio libre en su unidad de almacenamiento para restaurar los datos:
Crear copias de seguridad de datos:
La administración adecuada de archivos y la creación de copias de seguridad son esenciales para la seguridad de los datos. Por lo tanto, tenga siempre mucho cuidado y piense en el futuro.
Administracióon de Particiones: Le recomendamos que almacene sus datos en varias particiones y evite almacenar archivos importantes dentro de la partición que contiene todo el sistema operativo. Si cae en una situación en la que no puede iniciar el sistema y se ve obligado a formatear el disco en el que está instalado el sistema operativo (en la mayoría de los casos, aquí es donde se esconden las infecciones de malware), perderá todos los datos almacenados en esa unidad. Esta es la ventaja de tener múltiples particiones: si tiene todo el dispositivo de almacenamiento asignado a una sola partición, se verá obligado a eliminar todo, sin embargo, crear múltiples particiones y asignar los datos correctamente le permite prevenir tales problemas. Puede formatear fácilmente una sola partición sin afectar a las demás; por lo tanto, una se limpiará y las otras permanecerán intactas, y sus datos se guardarán. La administración de particiones es bastante simple y puede encontrar toda la información necesaria en la página web de documentación de Microsoft.
Copias de seguridad de datos: Uno de los métodos de copia de seguridad más fiables es utilizar un dispositivo de almacenamiento externo y mantenerlo desconectado. Copie sus datos en un disco duro externo, unidad flash (miniatura), SSD, HDD o cualquier otro dispositivo de almacenamiento, desconéctelo y guárdelo en un lugar seco lejos del sol y temperaturas extremas. Sin embargo, este método es bastante ineficaz, ya que las copias de seguridad y las actualizaciones de los datos deben realizarse con regularidad. También puede utilizar un servicio en la nube o un servidor remoto. Aquí, se requiere una conexión a Internet y siempre existe la posibilidad de una brecha de seguridad, aunque es una ocasión muy rara.
Recomendamos utilizar Microsoft OneDrive para realizar copias de seguridad de sus archivos. OneDrive le permite almacenar sus archivos y datos personales en la nube, sincronizar archivos entre computadoras y dispositivos móviles, lo que le permite acceder y editar sus archivos desde todos sus dispositivos Windows. OneDrive le permite guardar, compartir y obtener una vista previa de los archivos, acceder al historial de descargas, mover, eliminar y cambiar el nombre de los archivos, así como crear nuevas carpetas y mucho más.
Puede hacer una copia de seguridad de sus carpetas y archivos más importantes en su PC (las carpetas Escritorio, Documentos e Imágenes). Algunas de las características más notables de OneDrive incluyen el control de versiones de archivos, que conserva las versiones anteriores de los archivos hasta por 30 días. OneDrive cuenta con una papelera de reciclaje en la que todos sus archivos eliminados se almacenan por un tiempo limitado. Los archivos eliminados no se cuentan como parte de la asignación del usuario.
El servicio está construido con tecnologías HTML5 y le permite cargar archivos de hasta 300 MB mediante la función de arrastrar y soltar en el navegador web o hasta 10 GB mediante la aplicación de escritorio OneDrive. Con OneDrive, puede descargar carpetas enteras como un solo archivo ZIP con hasta 10,000 archivos, aunque no puede exceder los 15 GB por descarga única.
OneDrive viene con 5 GB de almacenamiento gratuito listo para usar, con opciones de almacenamiento adicionales de 100 GB, 1 TB y 6 TB disponibles por una tarifa basada en suscripción. Puede obtener uno de estos planes de almacenamiento comprando almacenamiento adicional por separado o con una suscripción a Office 365.
Crear una copia de seguridad de datos:
El proceso de copia de seguridad es el mismo para todos los tipos de archivos y carpetas. Así es como puede hacer una copia de seguridad de sus archivos con Microsoft OneDrive
Paso 1: Elija los archivos/carpetas que desea respaldar.
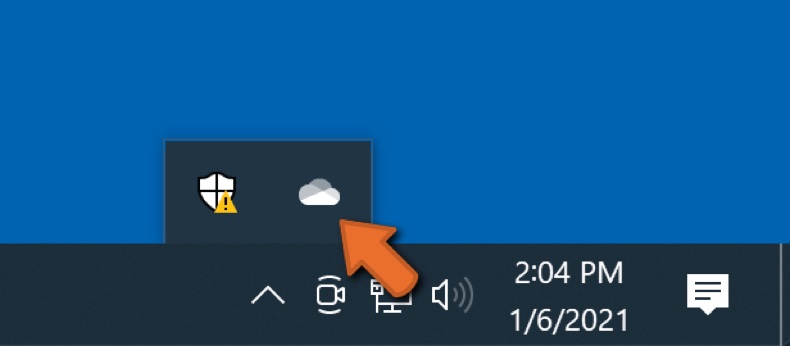
Haga clic en el icono de la nube de OneDrive para abrir el menú de OneDrive. Mientras está en este menú, puede personalizar la configuración de la copia de seguridad de sus archivos.
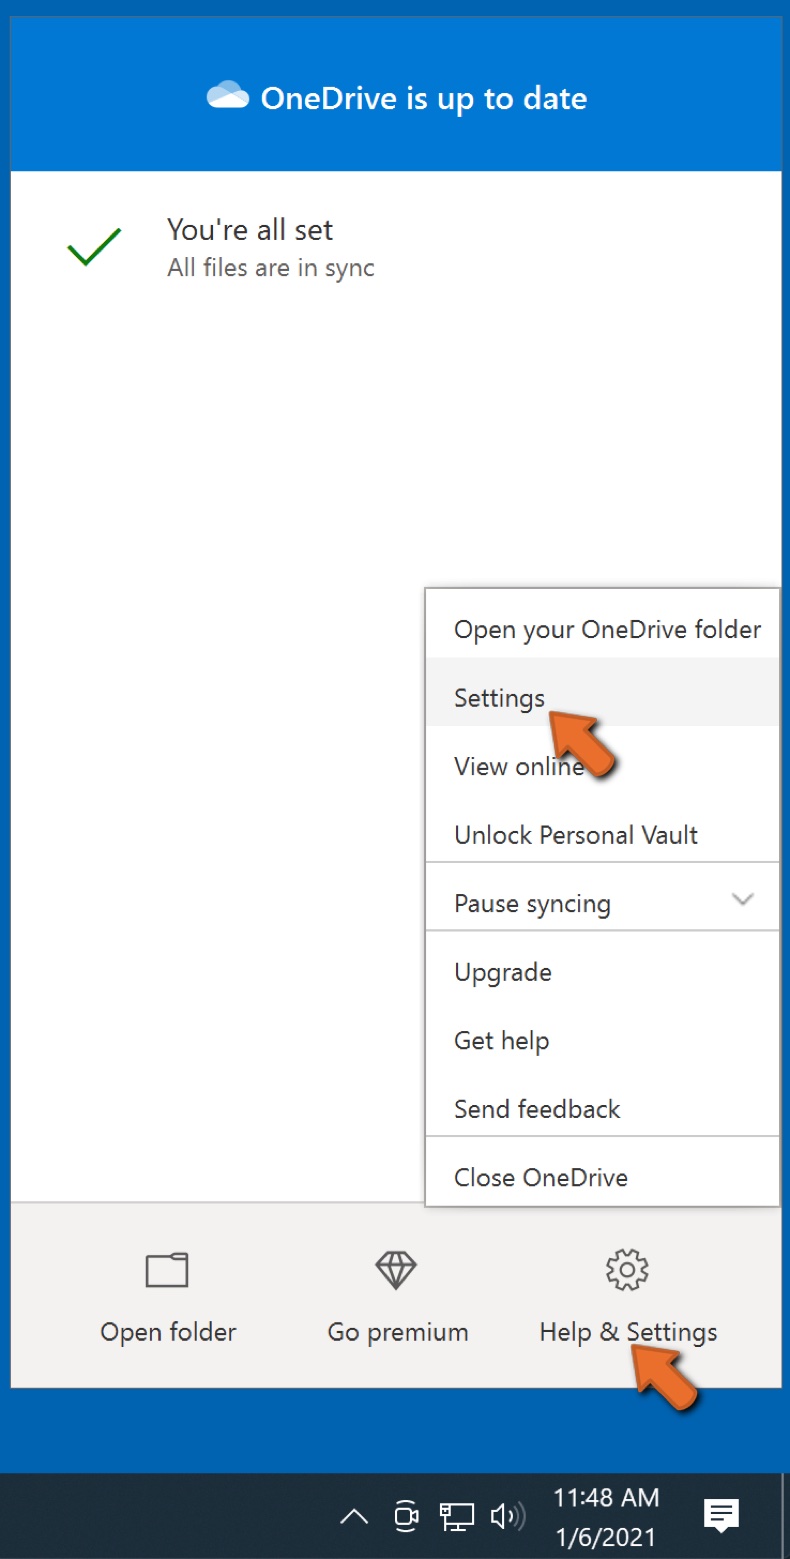
Haga clic en Ayuda y Configuración y luego seleccione Configuración en el menú desplegable.
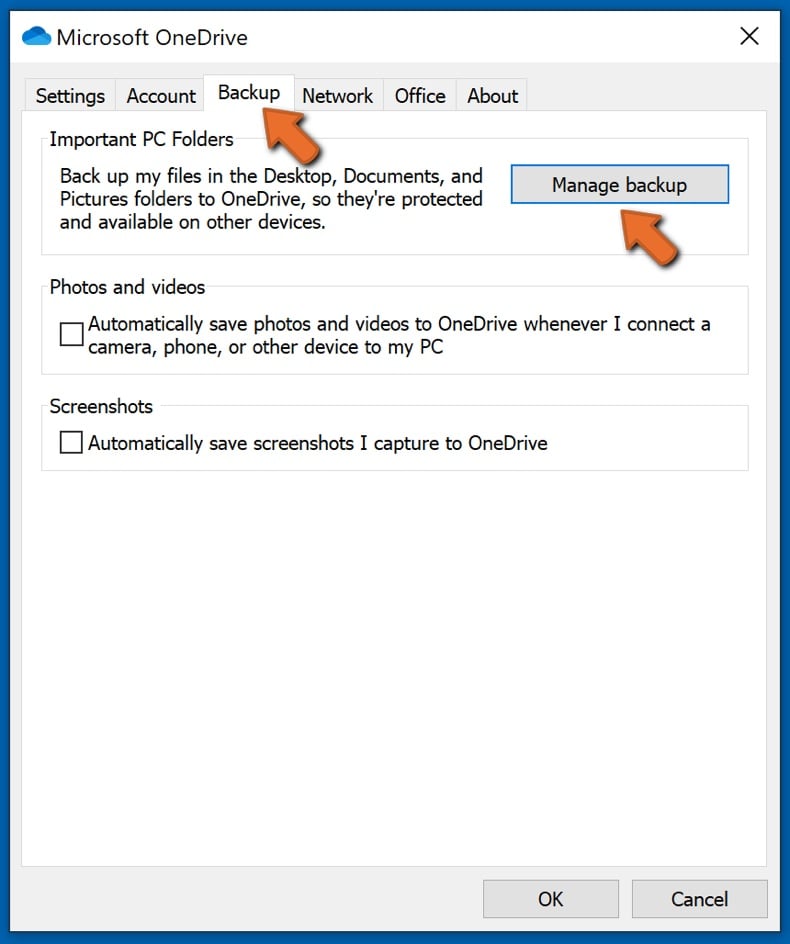
Vaya a la pestaña Copia de Seguridad y haga clic en Administrar Copia de Seguridad.
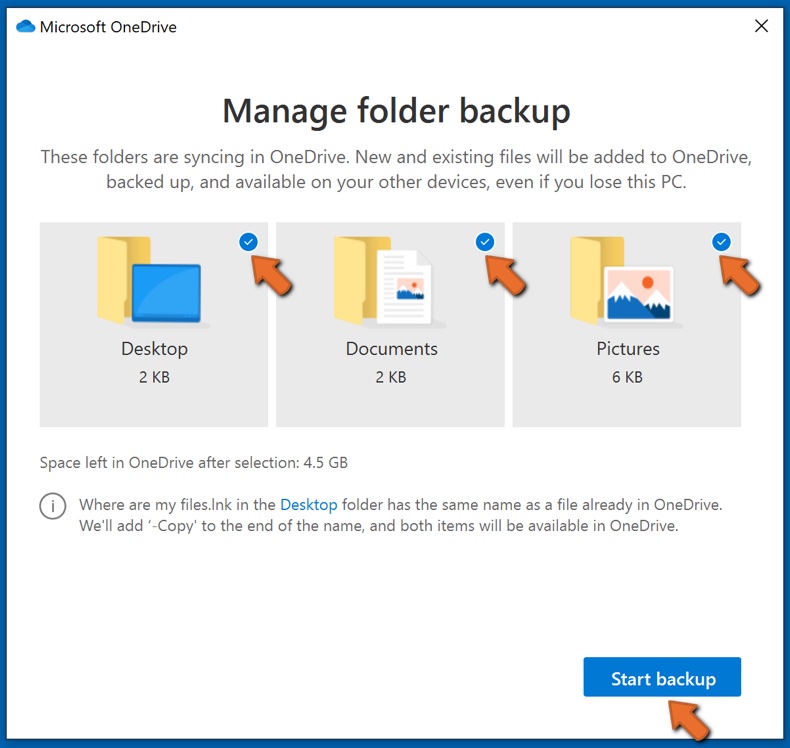
En este menú, puede optar por hacer una copia de seguridad del Escritorio y de todos los archivos que contiene, y de las carpetas Documentos e Imágenes, nuevamente, con todos los archivos en ellos. Haga clic en Iniciar copia de seguridad.
Ahora, cuando agregue un archivo o carpeta en las carpetas Escritorio y Documentos e imágenes, se respaldará automáticamente en OneDrive.
Para agregar carpetas y archivos que no se encuentran en las ubicaciones que se muestran arriba, debe agregarlos manualmente.
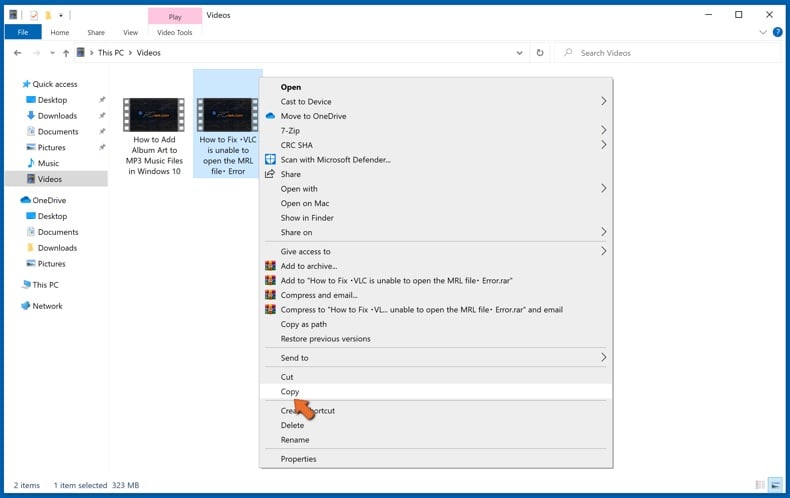
Abra el Explorador de Archivos y navegue hasta la ubicación de la carpeta/archivo que desea respaldar. Seleccione el elemento, haga clic con el botón derecho en él y haga clic en Copiar.
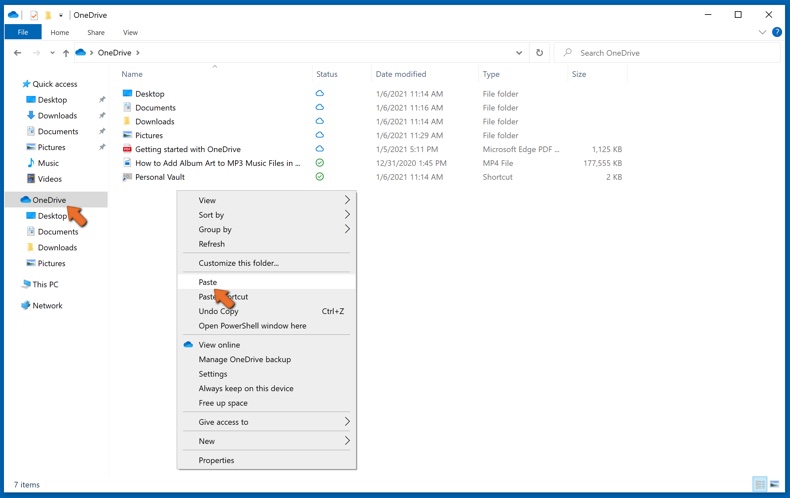
Luego, navegue hasta OneDrive, haga clic con el botón derecho en cualquier lugar de la ventana y haga clic en Pegar. Alternativamente, puede simplemente arrastrar y soltar un archivo en OneDrive. OneDrive creará automáticamente una copia de seguridad de la carpeta/archivo.
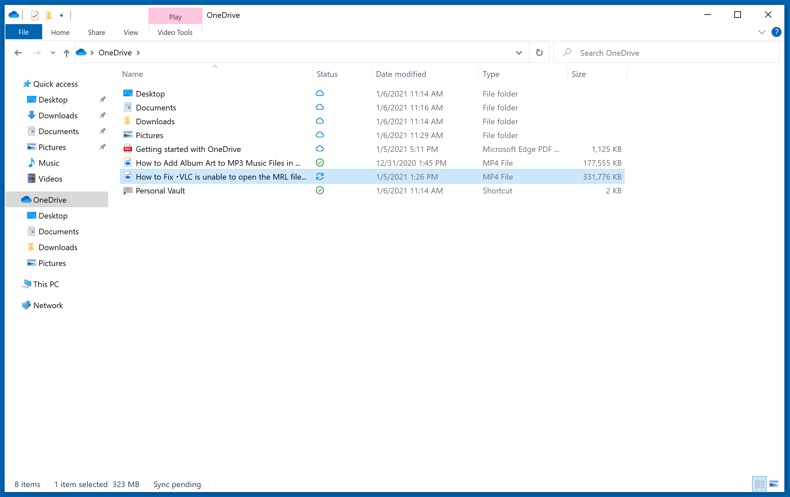
Todos los archivos agregados a la carpeta OneDrive se respaldan en la nube automáticamente. El círculo verde con la marca de verificación indica que el archivo está disponible tanto localmente como en OneDrive, y que la versión del archivo es la misma en ambos. El icono de la nube azul indica que el archivo no se ha sincronizado y está disponible solo en OneDrive. El icono de sincronización indica que el archivo se está sincronizando actualmente.
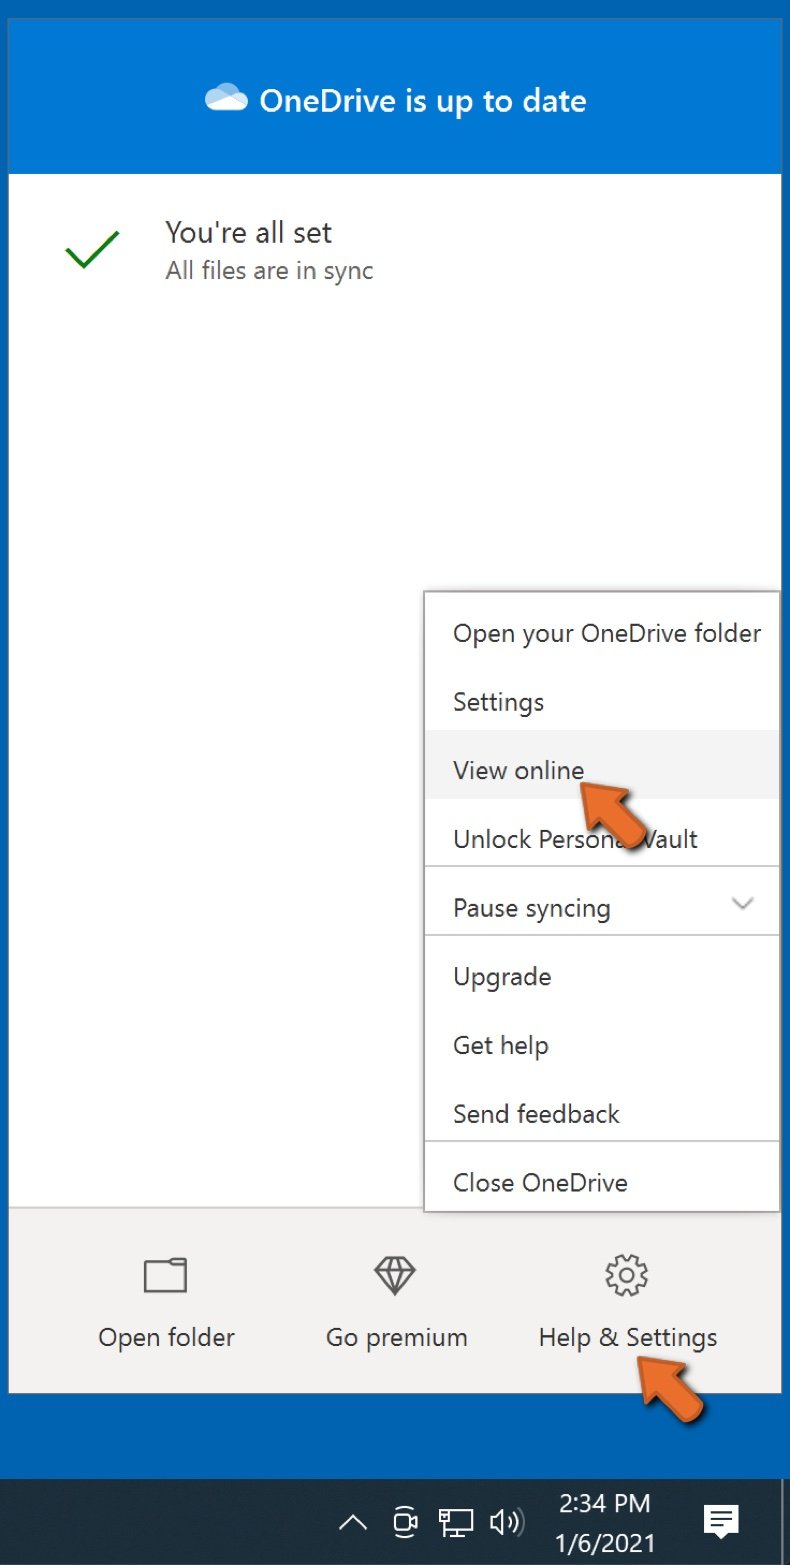
Para acceder a los archivos que solo se encuentran en OneDrive en línea, vaya al menú desplegable Ayuda y Configuración y seleccione Ver en línea.
Paso 2: Restaura los archivos dañados.
OneDrive se asegura de que los archivos permanezcan sincronizados, por lo que la versión del archivo en la computadora es la misma versión en la nube. Sin embargo, si el ransomware ha encriptado sus archivos, puede aprovechar la función de historial de versiones de OneDrive que le permitirá restaurar las versiones de los archivos antes del encriptado.
Microsoft 365 tiene una función de detección de ransomware que le notifica cuando sus archivos de OneDrive han sido atacados y lo guía a través del proceso de restauración de sus archivos. Sin embargo, debe tenerse en cuenta que si no tiene una suscripción paga de Microsoft 365, solo obtiene una detección y recuperación de archivos de forma gratuita.
Si sus archivos de OneDrive se eliminan, corrompen o infectan con malware, puede restaurar todo su OneDrive a un estado anterior. Así es como puede restaurar su OneDrive completo:
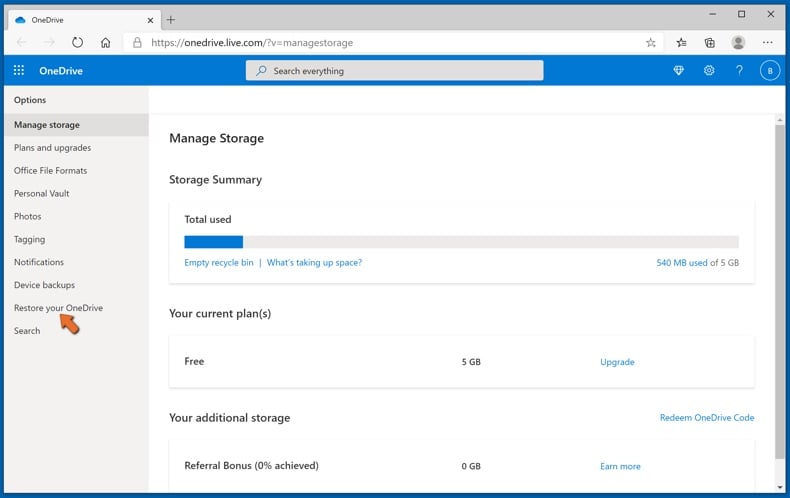
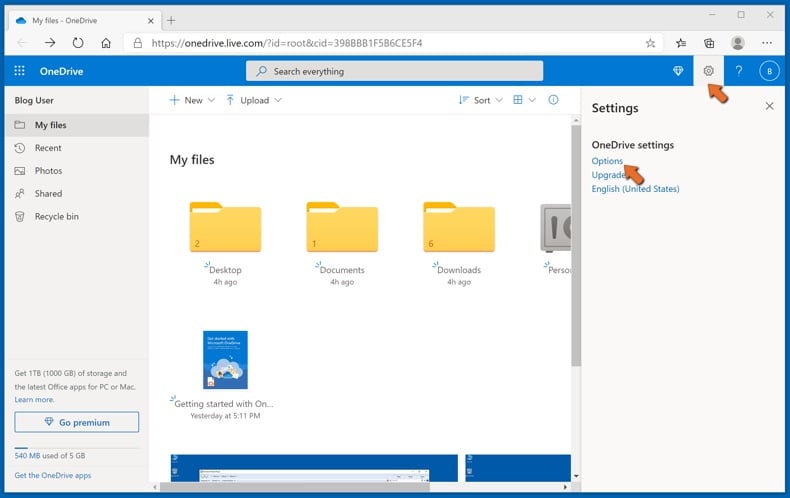
1. Si ha iniciado sesión con una cuenta personal, haga clic en el engranaje de Configuración en la parte superior de la página. Luego, haga clic en Opciones y seleccione Restaurar su OneDrive.
Si ha iniciado sesión con una cuenta profesional o educativa, haga clic en el engranaje de Configuración en la parte superior de la página. Luego, haga clic en Restaurar su OneDrive.
2. En la página Restaurar su OneDrive, seleccione una fecha de la lista desplegable. Tenga en cuenta que si está restaurando sus archivos después de la detección automática de ransomware, se seleccionará una fecha de restauración.
3. Después de configurar todas las opciones de restauración de archivos, haga clic en Restaurar para deshacer todas las actividades que seleccionó.
La mejor manera de evitar daños por infecciones de ransomware es mantener copias de seguridad actualizadas periódicamente.
Preguntas frecuentes (FAQ)
¿Cómo se hackeó mi ordenador y cómo cifraron los hackers mis archivos?
En muchos casos, las propias víctimas ejecutan el ransomware sin darse cuenta, ya que el archivo malicioso se disfraza de algo corriente. Este tipo de malware se propaga principalmente a través de correos electrónicos de phishing, infecciones de troyanos, sitios de descarga dudosos, contenido pirata, herramientas de activación ilegales y páginas falsas de actualización de software.
¿Cómo abrir los archivos «.ULTIMATE»?
Los archivos con la extensión .ULTIMATE han sido cifrados por un ransomware. No pueden abrirse ni utilizarse de ninguna forma hasta que se descifren correctamente con la clave adecuada.
¿Dónde debo buscar herramientas de descifrado gratuitas para el ransomware Ultimate?
Si ha sufrido un ataque de ransomware, consulte el sitio web del proyecto No More Ransom (más información arriba).
Puedo pagarles mucho dinero, ¿pueden descifrar mis archivos?
No ofrecemos servicios de descifrado de archivos. En la mayoría de los casos de ransomware, los archivos no pueden recuperarse sin las herramientas de los propios atacantes, salvo que el ransomware contenga graves fallos de programación.
Los servicios de terceros que afirman ofrecer descifrado de pago suelen ser estafas o actúan como intermediarios entre la víctima y los propios ciberdelincuentes.
¿Me ayudará Combo Cleaner a eliminar el ransomware Ultimate?
Combo Cleaner puede analizar su sistema, detectar el ransomware Ultimate y eliminarlo. Tenga en cuenta que, aunque eliminar el malware es un primer paso importante, el software de seguridad no puede revertir el cifrado de sus archivos. Para recuperarlos se necesita la herramienta de descifrado de los atacantes o una copia de seguridad previa.
Compartir:
 Facebook
 X.com
 LinkedIn
 Copiar enlace
Tomas Meskauskas
Investigador experto en seguridad, analista profesional de malware
Me apasiona todo lo relacionado con seguridad informática y tecnología. Me avala una experiencia de más de 10 años trabajando para varias empresas de reparación de problemas técnicos y seguridad on-line. Como editor y autor de PCrisk, llevo trabajando desde 2010. Sígueme en Twitter y LinkedIn para no perderte nada sobre las últimas amenazas de seguridad en internet.
El portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
DonarEl portal de seguridad PCrisk es ofrecido por la empresa RCS LT.
Investigadores de seguridad han unido fuerzas para ayudar a educar a los usuarios de ordenadores sobre las últimas amenazas de seguridad en línea. Más información sobre la empresa RCS LT.
Nuestras guías de desinfección de software malicioso son gratuitas. No obstante, si desea colaborar, puede realizar una donación.
Donar
▼ Mostrar discusión