Guías para la eliminación de virus y software espía, instrucciones para la desinstalación.

Anuncios de Juntautororia.com
Notificación spam

Anuncios de Juntautororia.com

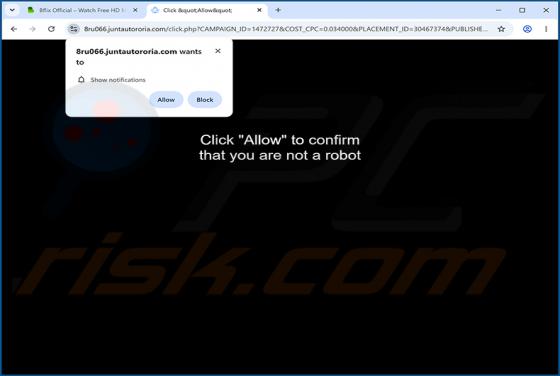
Nuestro equipo de investigación encontró la página fraudulenta juntautororia[.]com mientras investigaba sitios web sospechosos. Tras inspeccionar esta página web, descubrimos que promueve spam de notificaciones del navegador y redirige a los visitantes a otros sitios (probablemente poco fiables/dañ
Cgre-defender.pro Ads
Notificación spam

Cgre-defender.pro Ads

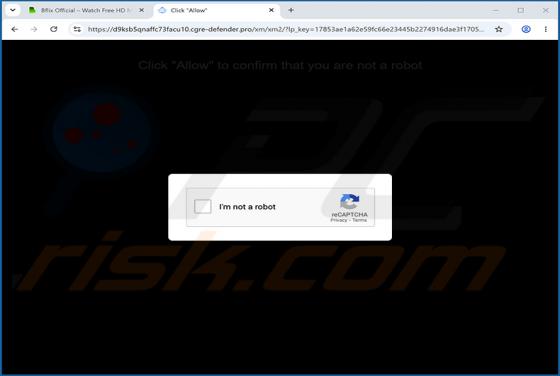
Nuestro equipo de investigación descubrió cgre-defender[.]pro mientras investigaba sitios web dudosos. La página utiliza un CAPTCHA falso para engañar a los visitantes y conseguir que acepten recibir notificaciones del navegador. Una vez concedido el permiso, cgre-defender[.]pro entrega falsas aler

Anuncios de Woonceome.com
Notificación spam

Anuncios de Woonceome.com

Nuestro equipo de investigación encontró la página fraudulenta woonceome[.]com mientras investigaba sitios web sospechosos. Tras inspeccionar esta página web, determinamos que utiliza un aviso falso de verificación humana para engañar a los visitantes y hacer que activen las notificaciones del nave

Night Dragon RAT (Android)
Troyano

Night Dragon RAT (Android)

Night Dragon RAT es un troyano de acceso remoto dirigido a los usuarios de Android. Se dio a conocer a través de un canal criminal de Telegram el 23 de junio de 2026, como sucesor de un marco de malware para Android anterior conocido como Flying Eagle. Según una investigación publicada por hunt.io

Flying Eagle RAT (Android)
Troyano

Flying Eagle RAT (Android)

Flying Eagle RAT es un troyano de acceso remoto para Android distribuido como un framework de código fuente a través de canales criminales de Telegram. Puede capturar pulsaciones de teclas y credenciales de pago, grabar la pantalla del dispositivo, acceder a la cámara y desplegar superposiciones d

TONResolver RAT
Troyano

TONResolver RAT

TONResolver es un troyano de acceso remoto (RAT) escrito en JavaScript y ejecutado a través del entorno de ejecución legítimo Node.js. Una vez activo, abre una conexión cifrada persistente con un servidor controlado por los atacantes y espera instrucciones, lo que otorga a los operadores la capacid

QuimaRAT Malware
Troyano

QuimaRAT Malware

QuimaRAT es un troyano de acceso remoto (RAT) basado en Java que se vende a los ciberdelincuentes como un servicio de suscripción. Este modelo, conocido como Malware-as-a-Service (MaaS), permite que cualquiera que pague la tarifa despliegue el RAT contra los objetivos que elija. Según la investigac

KansasGroup Ransomware
Cibersecuestro

KansasGroup Ransomware

KansasGroup es un ransomware que nuestro equipo de investigación identificó al analizar nuevos envíos de archivos en VirusTotal. Como la mayoría del ransomware, cifra los archivos de la máquina infectada y exige un pago a cambio del descifrado. En nuestra máquina de prueba, este ransomware añadió l

Own Ransomware
Cibersecuestro

Own Ransomware

Own Ransomware es un programa de tipo ransomware descubierto por nuestros investigadores durante una inspección rutinaria de nuevos envíos al sitio web VirusTotal. Cifra los archivos del dispositivo infectado y exige un pago a cambio del descifrado. En nuestra máquina de prueba, Own Ransomware añad

Proposal Evaluation Completed estafa por correo electrónico
Estafa

Proposal Evaluation Completed estafa por correo electrónico

Tras inspeccionar este correo electrónico, determinamos que se trata de una estafa de phishing. Está disfrazado de notificación de un portal de gestión que afirma que se ha completado la evaluación de una propuesta y que se requiere la revisión del destinatario. El enlace incluido conduce a una pág