Guías para la eliminación de virus y software espía, instrucciones para la desinstalación.

Spotify - Update Payment Details estafa por correo electrónico
Estafa

Spotify - Update Payment Details estafa por correo electrónico

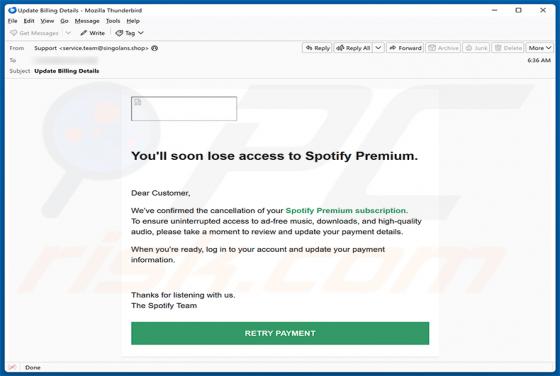
Hemos examinado este correo electrónico y determinado que se trata de una estafa de phishing. El mensaje afirma falsamente que la suscripción a Spotify Premium del destinatario ha sido cancelada debido a un problema con el pago y le insta a actualizar sus datos de facturación. Debe ignorarse para e
Monoxide RAT
Troyano

Monoxide RAT

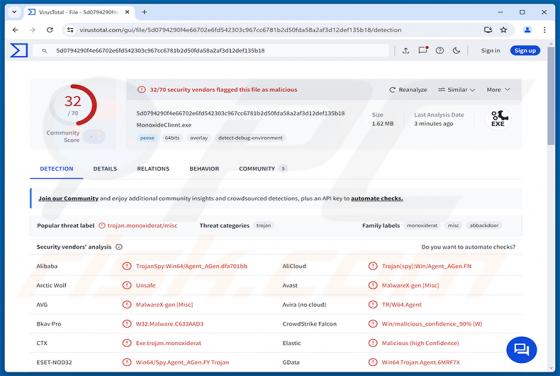
Monoxide RAT es un troyano de acceso remoto (RAT) diseñado para otorgar a los atacantes el control total de las computadoras Windows infectadas. Funciona de forma silenciosa en segundo plano mientras proporciona al operador una amplia gama de capacidades de vigilancia y control del sistema. Las ame

TRIPAUL3 RAT
Troyano

TRIPAUL3 RAT

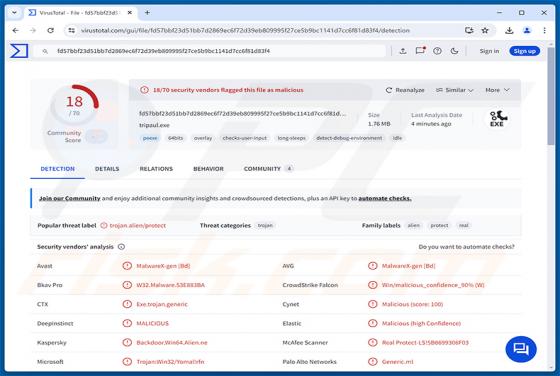
TRIPAUL3 es un troyano de acceso remoto (RAT) modular para Windows de 64 bits, escrito en C++, que otorga a los atacantes un amplio control remoto sobre los equipos infectados. El malware almacena su configuración y seis plugins cifrados dentro de la superposición (overlay) del ejecutable, una regi

Penumbra Stealer
Troyano

Penumbra Stealer

Penumbra Stealer es un ladrón de información que recopila de forma silenciosa credenciales, datos de sesión y archivos confidenciales de computadoras Windows infectadas. Su objetivo son las contraseñas guardadas, las cookies del navegador, los tokens de plataformas de mensajería, las cuentas de jue

Nyxar Stealer
Troyano

Nyxar Stealer

Nyxar Stealer es un ladrón de información que se vende a ciberdelincuentes como servicio de suscripción. Recopila credenciales guardadas y datos de sesión de navegadores web, aplicaciones de mensajería, monederos de criptomonedas y plataformas de juegos, y envía la información robada al atacante. A

Coffin Locker Ransomware
Cibersecuestro

Coffin Locker Ransomware

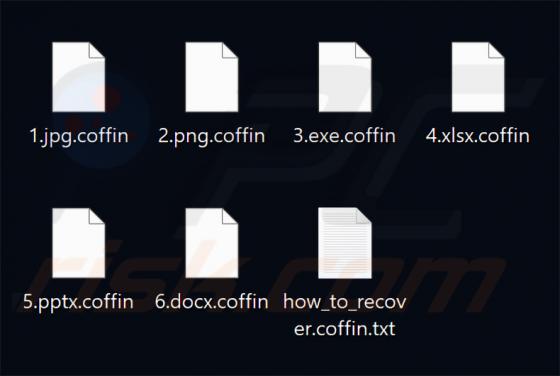
Coffin Locker es un ransomware que nuestro equipo de investigación descubrió al inspeccionar nuevos envíos en VirusTotal. Cifra los archivos de la víctima, añade la extensión .coffin, deja una nota de rescate en un archivo de texto en cada directorio y reemplaza el fondo de escritorio. En nuestro e

ShareX Airdrop estafa
Estafa

ShareX Airdrop estafa

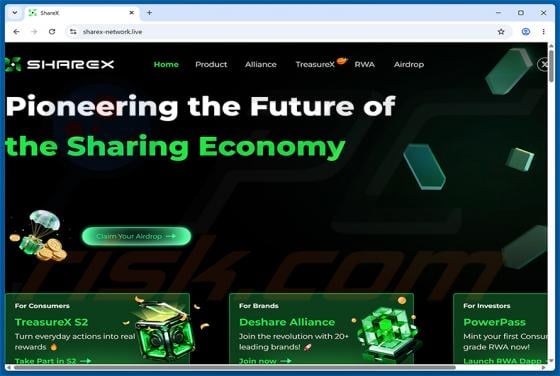
Durante nuestro análisis de sharex-network[.]live, descubrimos que esta página imita fielmente la plataforma legítima ShareX (sharex.network) y promociona un falso airdrop de criptomonedas. A los visitantes que hacen clic en «Claim Your Airdrop» se les muestra un cuadro de diálogo de conexión de bi

XRP Ledger Airdrop estafa
Estafa

XRP Ledger Airdrop estafa

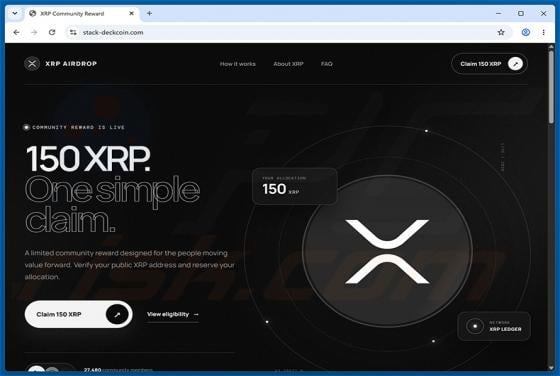
Al examinar sitios web sospechosos, nuestros investigadores identificaron stack-deckcoin[.]com, una página fraudulenta que promociona una falsa recompensa de la comunidad XRP. El sitio afirma falsamente que los visitantes pueden reclamar 150 tokens XRP de forma gratuita, pero su verdadero propósito

Citrus Ransomware
Cibersecuestro

Citrus Ransomware

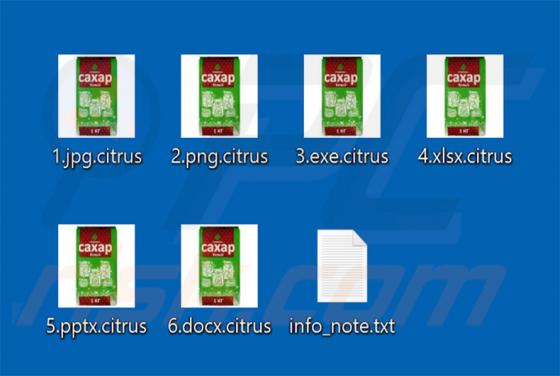
Citrus Ransomware es un ransomware que nuestro equipo de investigación descubrió al examinar nuevos envíos de archivos al sitio web VirusTotal. Cifra los archivos de las víctimas para dejarlos inaccesibles y exige un pago a cambio de una herramienta de descifrado. Además de cifrar archivos, el rans

AgtaBackup RAT
Troyano

AgtaBackup RAT

AgtaBackup RAT es un troyano de acceso remoto (RAT) desarrollado sobre la plataforma .NET 8.0. Una vez instalado, otorga a los atacantes un control total y oculto sobre el equipo infectado, y además puede robar contraseñas guardadas, cookies y otros datos confidenciales. Según una investigación pub