Guías para la eliminación de virus y software espía, instrucciones para la desinstalación.

USAA - New Message Notification estafa por correo electrónico
Estafa

USAA - New Message Notification estafa por correo electrónico

Hemos inspeccionado este correo electrónico y hemos determinado que se trata de una estafa de phishing. El mensaje está disfrazado de notificación oficial de USAA, alegando que hay un nuevo mensaje seguro esperando en la cuenta del destinatario. Su verdadero propósito es dirigir a las víctimas a un
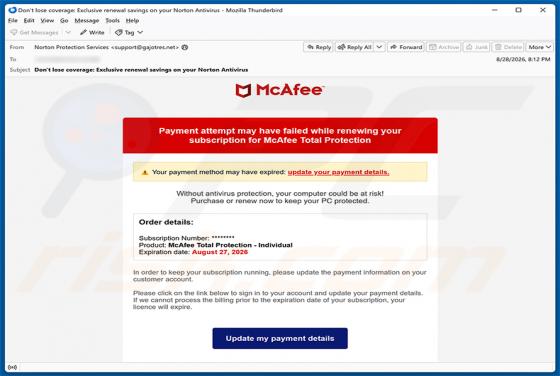
McAfee - Payment Method Expired estafa por correo electrónico
Estafa

McAfee - Payment Method Expired estafa por correo electrónico

Hemos examinado este correo electrónico y concluido que se trata de una estafa. El mensaje se hace pasar por un aviso de fallo de pago de McAfee, instando a los destinatarios a actualizar sus datos de facturación a través de un enlace que conduce a un sitio web fraudulento. Este correo electrónico

HMDL Ransomware
Cibersecuestro

HMDL Ransomware

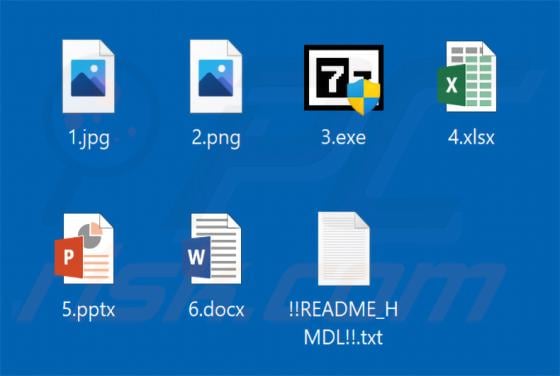
HMDL es un ransomware descubierto por nuestros investigadores durante una inspección rutinaria de nuevas muestras enviadas al sitio web VirusTotal. Cifra los archivos en el ordenador de la víctima, haciendo que sea imposible abrirlos. A diferencia de la mayoría del ransomware, HMDL no añade ninguna

Aldet Ransomware
Cibersecuestro

Aldet Ransomware

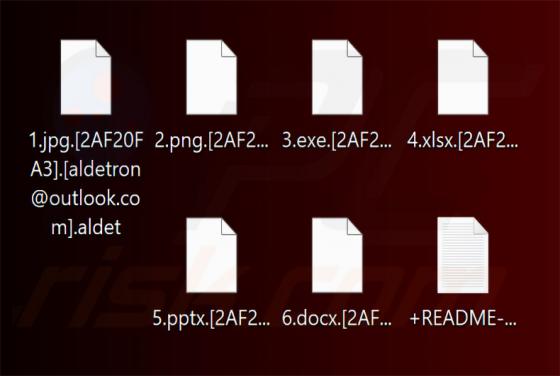
Aldet es un ransomware que nuestro equipo de investigación identificó durante una inspección rutinaria de nuevas muestras enviadas al sitio web VirusTotal. Cifra archivos, añade un ID de víctima único, la dirección de correo electrónico de los atacantes y una extensión «.aldet» a los nombres de los

SnakeBiteAgent RAT
Troyano

SnakeBiteAgent RAT

SnakeBiteAgent es un troyano de acceso remoto (RAT) descubierto por ANY.RUN. Otorga a los atacantes el control sobre un equipo Windows infectado y combina el robo de contraseñas, el fraude bancario, el robo de criptomonedas y la vigilancia en vivo en una sola herramienta. Lo que hace inusual a este

PackClient RAT
Troyano

PackClient RAT

PackClient es un troyano de acceso remoto (RAT) comercializado a través de canales de Telegram y desplegado por un grupo de ciberdelincuentes de habla china rastreado como TA4922. Otorga a los atacantes control remoto total sobre los equipos comprometidos y admite más de 60 comandos remotos. Según

Payment Receipt estafa por correo electrónico
Estafa

Payment Receipt estafa por correo electrónico

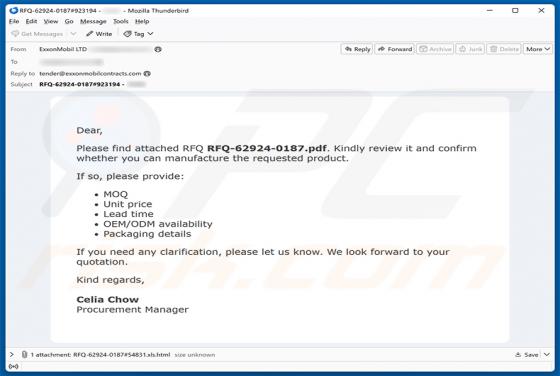
Hemos examinado este correo electrónico y hemos concluido que se trata de una estafa. El mensaje se hace pasar por una notificación de pago que contiene un recibo en PDF adjunto y engaña a los destinatarios para que hagan clic en un enlace de descarga. Ese enlace conduce a una página de phishing di

LinkedIn - Outstanding Invoice estafa por correo electrónico
Estafa

LinkedIn - Outstanding Invoice estafa por correo electrónico

Hemos examinado este correo electrónico y hemos concluido que se trata de una estafa. Está diseñado para parecer un aviso de facturación oficial de LinkedIn Corporation, afirmando falsamente que el destinatario tiene una factura pendiente que requiere pago. Los destinatarios deben ignorar este mens