Guías para la eliminación de virus y software espía, instrucciones para la desinstalación.

ChainScript RAT
Troyano

ChainScript RAT

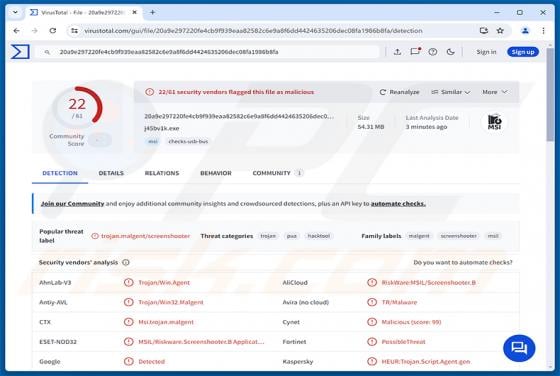
ChainScript es un troyano de acceso remoto (RAT) escrito en Node.js que permite a los atacantes controlar de forma secreta equipos Windows infectados. Puede ejecutar comandos, manipular archivos, tomar capturas de pantalla, buscar monederos de criptomonedas e instalar otro malware. El RAT fue docum
ClosedQuorum Malware
Troyano

ClosedQuorum Malware

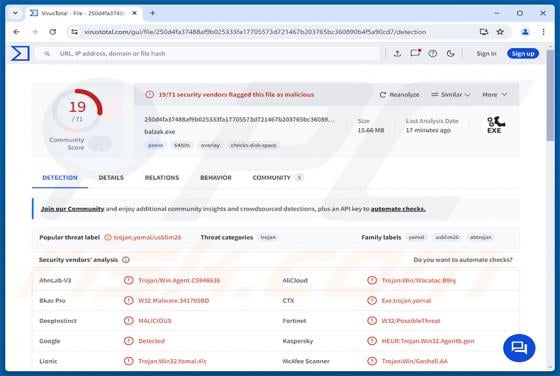
ClosedQuorum es un implante de Windows clasificado como troyano que combina la funcionalidad de Remote Access Trojan (RAT) con el robo de credenciales y criptomonedas. Lo que lo distingue es su uso de modelos comerciales de lenguaje de IA para decidir de forma autónoma qué acción de ataque tomar a

IMAP Sync Failure estafa por correo electrónico
Estafa

IMAP Sync Failure estafa por correo electrónico

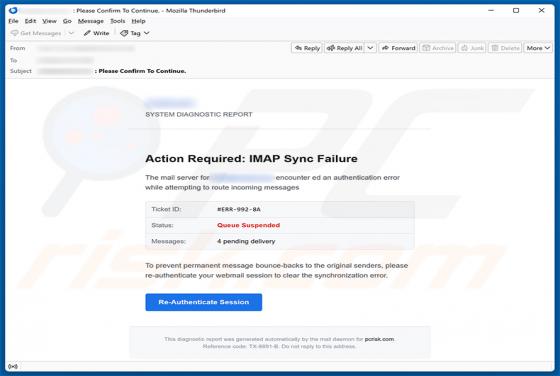
Hemos examinado este correo electrónico y concluido que se trata de una estafa de phishing. El mensaje está disfrazado de una alerta de diagnóstico automatizada del servidor de correo, afirmando que la cuenta de correo electrónico del destinatario ha sufrido un fallo de sincronización IMAP. Su obje

RIED Ransomware
Cibersecuestro

RIED Ransomware

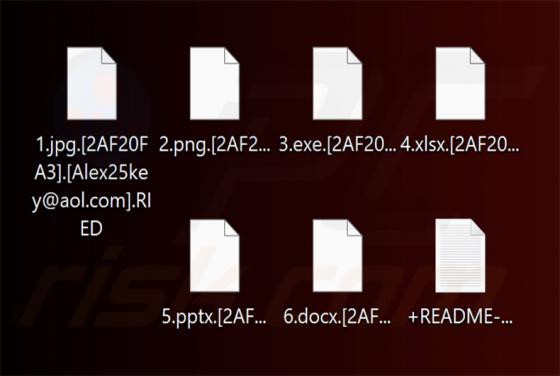
RIED Ransomware es ransomware que descubrimos mientras examinábamos nuevos envíos de archivos en VirusTotal. Pertenece a la familia de ransomware Makop. Al igual que otros miembros de este grupo, cifra archivos, añade una extensión distintiva a sus nombres, deja una nota de rescate y cambia el fond

IMF Global Beneficiary Sweepstakes estafa por correo electrónico
Estafa

IMF Global Beneficiary Sweepstakes estafa por correo electrónico

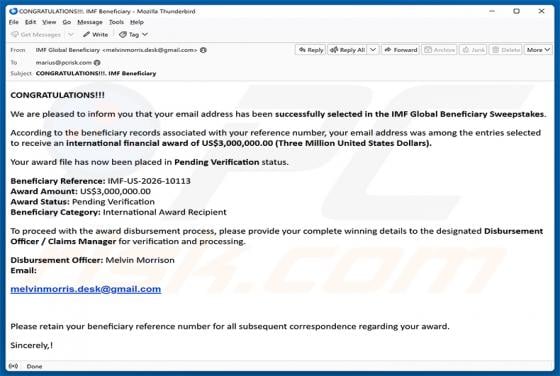
Hemos examinado este correo electrónico y hemos determinado que se trata de una estafa. El mensaje afirma falsamente ser una notificación oficial del Fondo Monetario Internacional (FMI), indicando al destinatario que ha sido seleccionado para recibir un premio internacional de 3.000.000 de dólares

RatHat Malware (Android)
Troyano

RatHat Malware (Android)

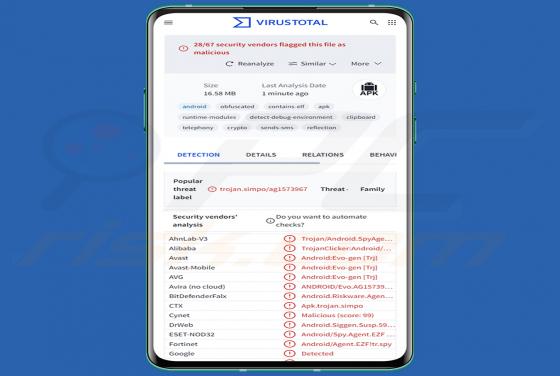
RatHat es un troyano de acceso remoto (RAT) para Android vinculado a actores de amenazas que, según se cree, operan en China. Según una investigación publicada por el equipo zLabs de Zimperium, combina automatización basada en IA, registro de teclas a nivel de hardware y sofisticadas protecciones a

Redirección Homeinlook.com
Secuestrador de navegadores

Redirección Homeinlook.com

Durante una investigación rutinaria, nuestros investigadores descubrieron homeinlook.com, un motor de búsqueda falso que se promociona a través de secuestradores de navegador y otras aplicaciones no deseadas. No puede generar resultados de búsqueda por sí mismo, sino que dirige a los usuarios a tra

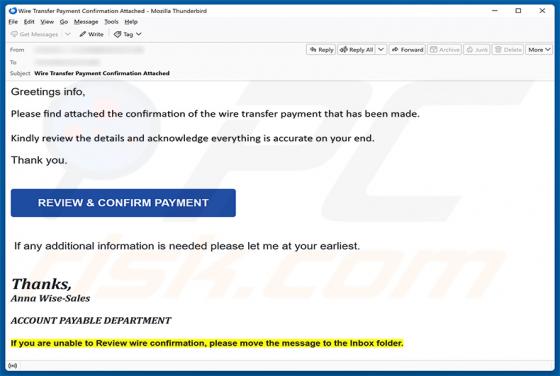
Wire Transfer Payment Confirmation estafa por correo electrónico
Estafa

Wire Transfer Payment Confirmation estafa por correo electrónico

Hemos examinado este correo electrónico y hemos concluido que se trata de una estafa de phishing. El mensaje está disfrazado como una notificación rutinaria de pago mediante transferencia bancaria, instando a los destinatarios a hacer clic en un botón y revisar los supuestos detalles de la transacc

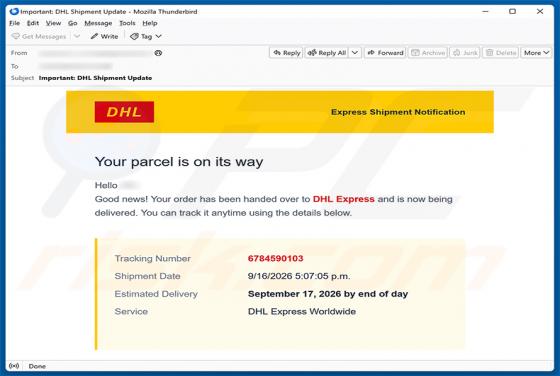
DHL Express Parcel Is On Its Way estafa por correo electrónico
Estafa

DHL Express Parcel Is On Its Way estafa por correo electrónico

Hemos inspeccionado este correo electrónico y hemos determinado que se trata de una estafa de phishing. El mensaje está disfrazado de notificación oficial de envío de DHL Express y afirma que un paquete está actualmente en reparto. Al hacer clic en el enlace incluido, se accede a un sitio web fraud